
Metasploit_01_信息搜集技术
信息搜集技术
姓名: 谈愈敏
学号: 20135220
日期: 2016.9.7
攻击机:135220-V.BT5, msf
靶 机:135220-V.W2k3_Sploitable
一、实验过程概述
本次实验主要是运用一些基础的信息搜集技术,由浅入深,先是通过DNS和IP地址挖掘目标网站的信息,就是通过目标主机的域名或IP搜集信息,如whois,nslookup等命令,然后可以通过搜索引擎进行信息搜索,可以在网页上百度或利用一些自动化的工具,在msf里运行命令暴力猜解等。本次实验重点是利用NMAP工具进行信息搜集,虽然只是一些基础的命令,也实现了主机发现,端口扫描,操作系统辨识和服务版本探测的功能。
二、实验过程
1.通过DNS和IP地址挖掘目标网站的信息
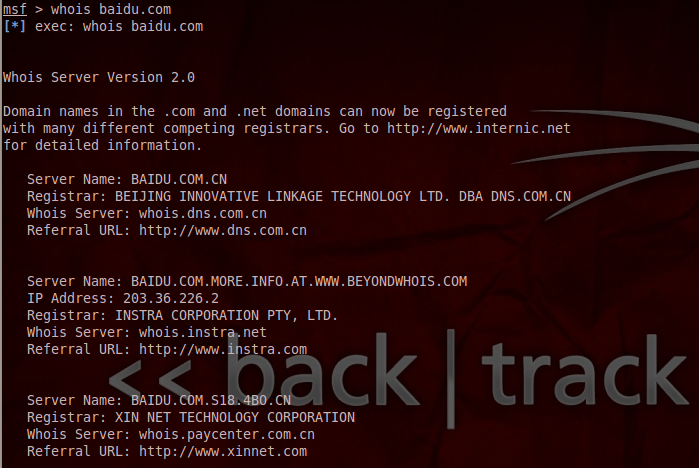
(1)whois域名注册信息查询
msf > whois baidu.com
注意:进行whois查询时去掉www等前缀,因为注册域名时通常会注册一个上层域名,子域名由自身的域名服务器管理,在whois数据库中可能查询不到。
(2)nslookup,dig域名查询
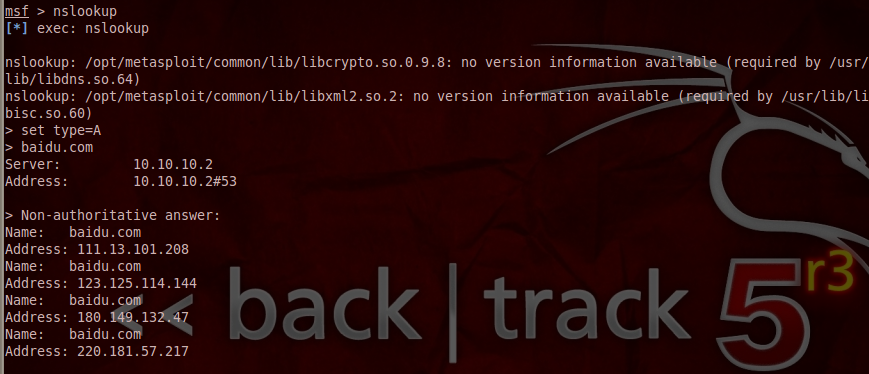
msf > nslookup

[*] exec: nslookup

> set type=A

> baidu.com
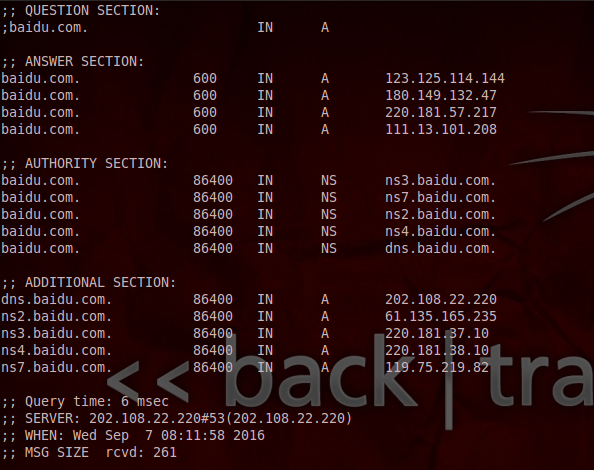
msf > dig @dns.baidu.com baidu.com
(3)Traceroute路由跟踪
探测网络路由路径,可用于确定网络拓扑,主机发送TTL从1开始逐步增1的IP包,网络路径上路由器返回ICMPTIME_EXECEEDED
root@bt:~#traceroute www.baidu.com

2.通过搜索引擎进行信息搜集
(1)Google Hacking
Google提供了高级搜索功能。GHDB黑客数据库包含了大量使用Google从事渗透的搜索字符串。可用自动化的工具进行信息搜集,如SiteDigger ,Search Diggity。
(2)搜索网站目录结构
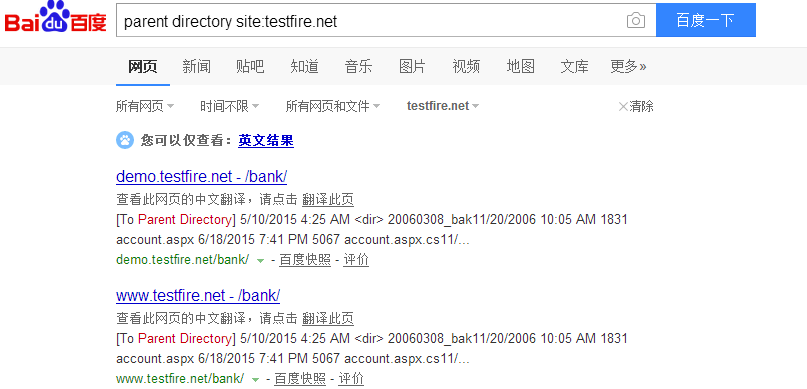
用百度查询:parent directory site:testfire.net 来查找testfire.net上的目录。应对拓展名为inc,bak,txt,sql的文件特别留意。
inc:可能包含网站的配置信息。

bak:通常是文本编辑器留下的备份文件。

txt or sql:包含网站运行的sql脚本。
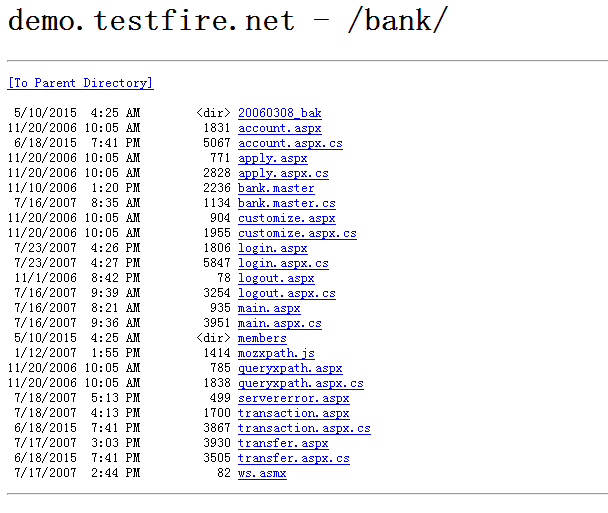
自动化的工具:metasploit的brute_ dirs,dir_ listing,dir_ scanner等辅助模块,主要是暴力猜解。以dir_scanner为例:
msf > use auxiliary/scanner/http/dir_scanner

msf auxiliary(dir_scanner) > set THREADS 50

THREADS => 50

msf auxiliary(dir_scanner) > set RHOSTS www.testfire.net

RHOSTS => www.testfire.net

msf auxiliary(dir_scanner) > exploit

(3)搜索特定类型的文件
有些网站会链接通讯录,订单等敏感的文件,可以进行针对性的查找。
site:testfire.net filetype:xls
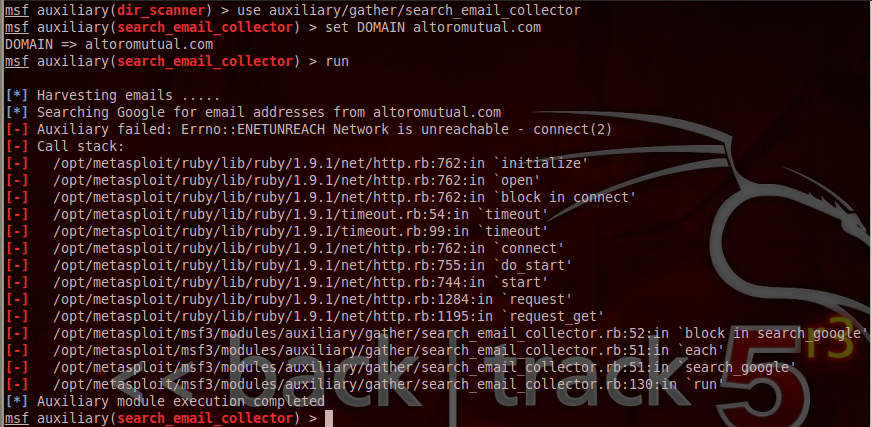
(4)搜索E-Mali
msf auxiliary(dir_scanner) > use auxiliary/gather/search_email_collector

msf auxiliary(search_email_collector) > set DOMAIN altoromutual.com

DOMAIN => altoromutual.com

msf auxiliary(search_email_collector) > run
(5)搜索易存在sql注入的页面
Google:site:XXX.com inurl:login site:XXX.com inurl:.php?id=1
3.NMAP
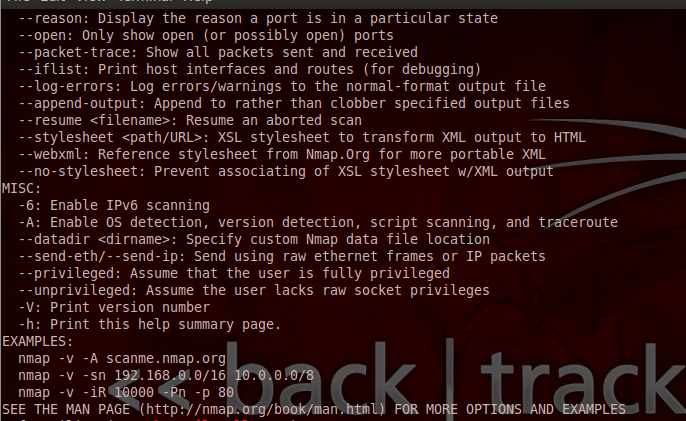
NMAP命令一般用法
nmap[ScanType(s)][Options]{targetspecification}
可在MSF终端输入nmap查看其使用方法:
(1)主机发现
使用Nmap进行活跃主机探测
msf > nmap -sn 10.10.10.0/24

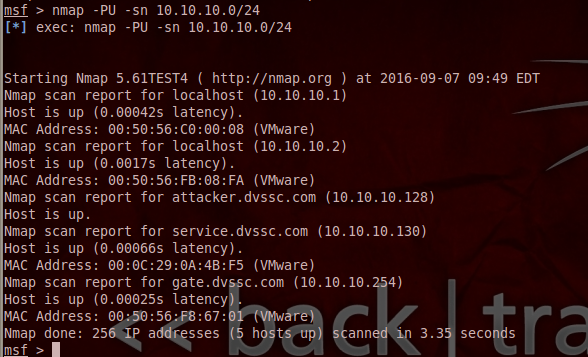
图中可发现活跃主机:10.10.10.128,10.10.10.130,10.10.10.254
使用UDP Ping进行主机探测
msf > nmap -PU -sn 10.10.10.0/24
使用nmap-PU通过对开放的UDP端口进行探测以确定存活的主机。
(2)操作系统辨识
使用Nmap探测目标主机的操作系统版本:
msf > nmap -O 10.10.10.130
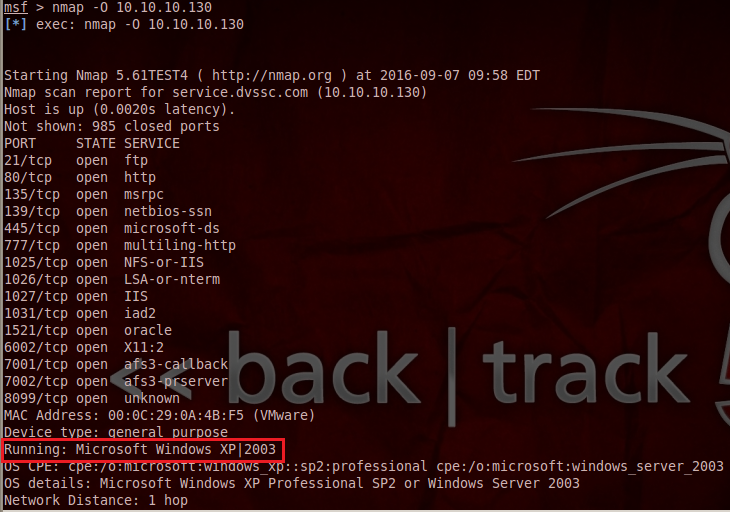
看图后面几行是关于操作系统类型和版本的信息,显示的是Microsoft Windows XP|2003
(3)端口扫描
使用Nmap的基本端口扫描功能:
msf > nmap -sS -Pn 10.10.10.130
使用 -sS选项,指定使用TCP SYN扫描,这种方式不等待打开一个完全的TCP连接,速度更快,而且不会被IDS等设备记录。加上-sU可以同时列出UDP端口但速度较慢。

(4)服务版本探测
msf > nmap -sV -Pn 10.10.10.130

Metasploit_01_信息搜集技术的更多相关文章
- 20145322何志威《网络对抗技术》Exp6 信息搜集技术
20145322何志威<网络对抗技术>Exp6 信息搜集技术 实验内容 掌握信息搜集的最基础技能: (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描技术:主机发 ...
- 20145333茹翔《网络对抗技术》Exp6 信息搜集技术
20145333茹翔<网络对抗技术>Exp6 信息搜集技术 实验内容 本次实验的目标是掌握信息搜集的最基础技能.具体有(1)各种搜索技巧的应用(2)DNS IP注册信息的查询 (3)基本的 ...
- 20145335郝昊《网络对抗技术》Exp6 信息搜集技术
20145335郝昊<网络对抗技术>Exp6 信息搜集技术 实验内容 本次实验的目标是掌握信息搜集的最基础技能.具体有(1)各种搜索技巧的应用(2)DNS IP注册信息的查询 (3)基本的 ...
- 20145310《网络对抗技术》Exp6 信息搜集技术
实验内容 本次实验的目标是掌握信息搜集的最基础技能.具体有 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描技术:主机发现.端口扫描.OS及服务版本探测.具体服务的查点 ( ...
- 20145336《网络对抗技术》Exp6 信息搜集技术
20145336张子扬 <网络对抗技术> 信息搜集与漏洞扫描 实验内容 使用whois进行域名注册信息查询,使用nslookup进行域名查询 实现对IP地理位置的查询 使用PING.nam ...
- 2018-2019-2 20165312《网络攻防技术》Exp6 信息搜集与漏洞扫描
2018-2019-2 20165312<网络攻防技术>Exp6 信息搜集与漏洞扫描 目录 一.信息搜集技术与隐私保护--知识点总结 二.实验步骤 各种搜索技巧的应用 Google Hac ...
- 2018-2019-2 20165330《网络对抗技术》Exp6 信息搜集与漏洞扫描
目录 基础问题 相关知识 实验目的 实验内容 实验步骤 实验总结与体会 实验目的 掌握信息搜集的最基础技能与常用工具的使用方法. 返回目录 实验内容 各种搜索技巧的应用 使用搜索引擎 搜索网址目录结构 ...
- 20164305 徐广皓 Exp6 信息搜集与漏洞扫描
信息搜集技术与隐私保护 间接收集 无物理连接,不访问目标,使用第三方信息源 使用whois/DNS获取ip 使用msf中的辅助模块进行信息收集,具体指令可以在auxiliary/gather中进行查询 ...
- 2018-2019-2 20165232 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165232 <网络对抗技术> Exp6 信息搜集与漏洞扫描 一.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 二.实践内容. 各种搜索技巧的应 D ...
随机推荐
- iOS开发网络篇—Reachability检测网络状态
前言:当应用程序需要访问网络的时候,它首先应该检查设备的网络状态,确认设备的网络环境及连接情况,并针对这些情况提醒用户做出相应的处理.最好能监听设备的网络状态的改变,当设备网络状态连接.断开时,程序也 ...
- 读书笔记——OpenGL超级宝典
对于某些函数的理解 glClear和glClearColor glClearColor指定glClear清除特定缓冲区时使用的值. glFlush 让所有已发送的命令尽快的由实际的绘制引擎执行. gl ...
- oracle表空间相关
数据库被划分为若干个表空间,每个表空间内保存一组相关的逻辑对象.每个表空间由一个或者多个数据文件组成.oracle中的数据逻辑上存储在表空间里,物理上存储在属于该表空间的数据文件里.表空间是用户和物理 ...
- HTML5 datalist 标签
以前需要用JS写一个自动完成组件(Suggest),很费劲.HTML5时代则不用了,直接使用datalist标签,直接减少了工作量.如下 <!DOCTYPE html> <html& ...
- 如何用js实现截取一个字符串中的数字
比如var v ="我要提问1098";var v="我0要提问"var v="我还是要提问987"等我想要里边的 1098 ,0, 987 ...
- 《TCP/IP 详解 卷一》读书笔记-----Ping&Traceroute
1.ping是用于测试对方主机是否可达的命令,其实本质上就是echo类型的ICMP报文.同时,ping还能用于计算RTT(round-trip time),即两台主机间的往返时延. 2.随着网络安全意 ...
- 微信公众号开发之LBS
百度地图Web服务api:http://lbsyun.baidu.com/index.php?title=webapi 1.测距 Route Matrix API v2.0:http://lbsyun ...
- Android组件系列----ContentProvider内容提供者
[声明] 欢迎转载,但请保留文章原始出处→_→ 生命壹号:http://www.cnblogs.com/smyhvae/ 文章来源:http://www.cnblogs.com/smyhvae/p/4 ...
- [转]在Eclipse中使用JUnit4进行单元测试(高级篇)
通过前2篇文章,您一定对JUnit有了一个基本的了解,下面我们来探讨一下JUnit4中一些高级特性. 一.高级Fixture 上一篇文章中我们介绍了两个Fixture标注,分别是@Before和@Af ...
- 每日一语:What is he getting at?
What is he getting at? 他讲这话是什么意思? 2015-1-12