
(一)Spring Security Demo 登陆与退出
下面的代码需要spring环境的支持;
看这个系列博客之前,需要这个博客,大概了解下 spring secutity 文档
配置springSecurityFilterChain过滤器
第一步
写一个类,继承
WebSecurityConfigurerAdapter类,并且实现WebMvcConfigurer接口;package cn.hyc.config; import org.springframework.context.annotation.Bean;
import org.springframework.security.config.annotation.web.builders.HttpSecurity;
import org.springframework.security.config.annotation.web.configuration.EnableWebSecurity;
import org.springframework.security.config.annotation.web.configuration.WebSecurityConfigurerAdapter;
import org.springframework.security.core.userdetails.User;
import org.springframework.security.core.userdetails.UserDetailsService;
import org.springframework.security.provisioning.InMemoryUserDetailsManager;
import org.springframework.web.servlet.config.annotation.WebMvcConfigurer; /**
* 跟 springSecurityFilterChain 有关的 过滤器
*/
@EnableWebSecurity
public class WebSecurityConfig implements WebMvcConfigurer { /**
* 配置认证用户信息,有好多种方法,这里只是最简单一种,写死在代码里面
* @return
*/
@Bean
public UserDetailsService userDetailsService() {
InMemoryUserDetailsManager manager = new InMemoryUserDetailsManager();
manager.createUser(User.withDefaultPasswordEncoder().username("user").password("password").roles("USER").build());
return manager;
} }第二步
然后再写一个类 ,继承
AbstractSecurityWebApplicationInitializer类package cn.hyc.config; import org.springframework.security.web.context.AbstractSecurityWebApplicationInitializer; /**
*
*
* 配置 springSecurityFilterChain 拦截器,拦截所有的请求
*/
public class SecurityWebApplicationInitializer
extends AbstractSecurityWebApplicationInitializer { }
以上两步,就完成了
springSecurityFilterChain拦截器的注册,这个拦截器的名字,如果用配置文件配置,名字是不可以变的,这里用官网的教程,直接写上面的两个类,就可以完成springSecurityFilterChain的注册;
配置身份验证
在之前的第一步的 WebSecurityConfig 类里面,我们配置了一个用户身份信息,现在,我们需要告诉 Spring Security 都对哪些 URL 进行校验;
我们让我们写的 WebSecurityConfig 类,再继承 WebSecurityConfigurerAdapter类,覆写 configure(HttpSecurity http) 方法,在里面进行配置 URL;
package cn.hyc.config;

import org.springframework.context.annotation.Bean;

import org.springframework.security.config.annotation.web.builders.HttpSecurity;

import org.springframework.security.config.annotation.web.configuration.EnableWebSecurity;

import org.springframework.security.config.annotation.web.configuration.WebSecurityConfigurerAdapter;

import org.springframework.security.core.userdetails.User;

import org.springframework.security.core.userdetails.UserDetailsService;

import org.springframework.security.provisioning.InMemoryUserDetailsManager;

import org.springframework.web.servlet.config.annotation.WebMvcConfigurer;

/**

 * 跟 springSecurityFilterChain 有关的  过滤器

 */

@EnableWebSecurity

public class WebSecurityConfig extends WebSecurityConfigurerAdapter implements WebMvcConfigurer {

    /**

     * 认证用户信息

     * @return

     */

    @Bean

    public UserDetailsService userDetailsService() {

        InMemoryUserDetailsManager manager = new InMemoryUserDetailsManager();

        manager.createUser(User.withDefaultPasswordEncoder().username("user").password("password").roles("USER").build());

        return manager;

    }

    /**

     * 对 哪些 URL 进行身份验证

     * @param http

     * @throws Exception

     */

    @Override

    protected void configure(HttpSecurity http) throws Exception {

        http

                .authorizeRequests()

                .anyRequest().authenticated()

                .and()

                .formLogin()

                .and()

                .logout()

                    .logoutUrl("/logout")

                .and()

                .httpBasic();

    }

}
加载配置
我们的 WebSecurityConfig 类,就是一个配置类,我们需要将它加载到容器里面,使用下面的类,去完成加载;
package cn.hyc.config;

import org.springframework.lang.Nullable;

import org.springframework.web.servlet.support.AbstractAnnotationConfigDispatcherServletInitializer;

/**

 * 确保 WebSecurityConfig.class 得到加载

 */

public class MvcWebApplicationInitializer extends

        AbstractAnnotationConfigDispatcherServletInitializer {

    @Override

    protected Class<?>[] getRootConfigClasses() {

    // 这里,写上配置类的名字

        return new Class[] { WebSecurityConfig.class };

    }

    @Nullable

    @Override

    protected Class<?>[] getServletConfigClasses() {

        return new Class[0];

    }

    @Override

    protected String[] getServletMappings() {

        return new String[0];

    }

    // ... other overrides ...

}
登陆项目
这时候启动项目,可以看到下面的界面,并且我们访问任何 URL ,都会被拦截,然后重定向到这里,因为我们没有通过身份验证:
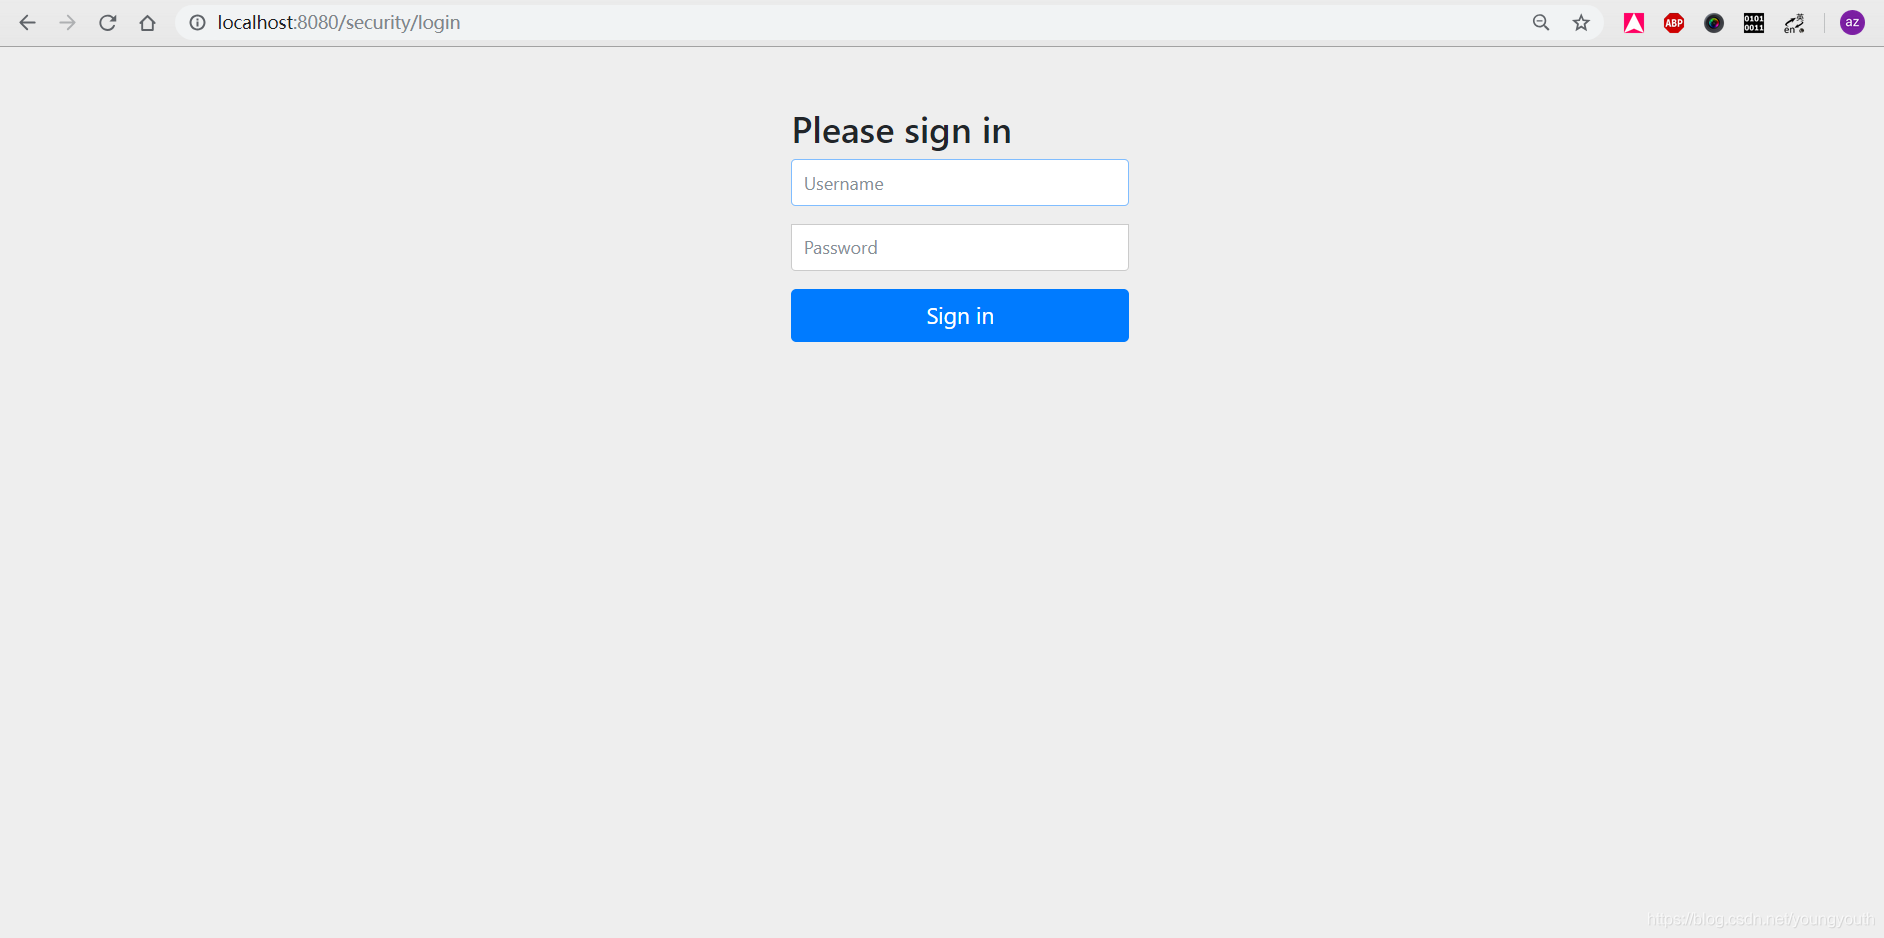
因为我们自己没有写页面,也没做任何控制层的处理,直接访问,spring Security 会自动的生成一个登陆页面,并且会帮我们进行用户名、密码的校验;
身份验证成功以后,spring security会调到我们自己没验证的时候,想要访问的页面;
这里我们是基于内存用户登陆的,因为前面的配置类里面,配置的就是在内存中用户,暂时不涉及到 JDBC 操作 ;
退出
在spring security中,默认访问 /logout 即代表你要退出:
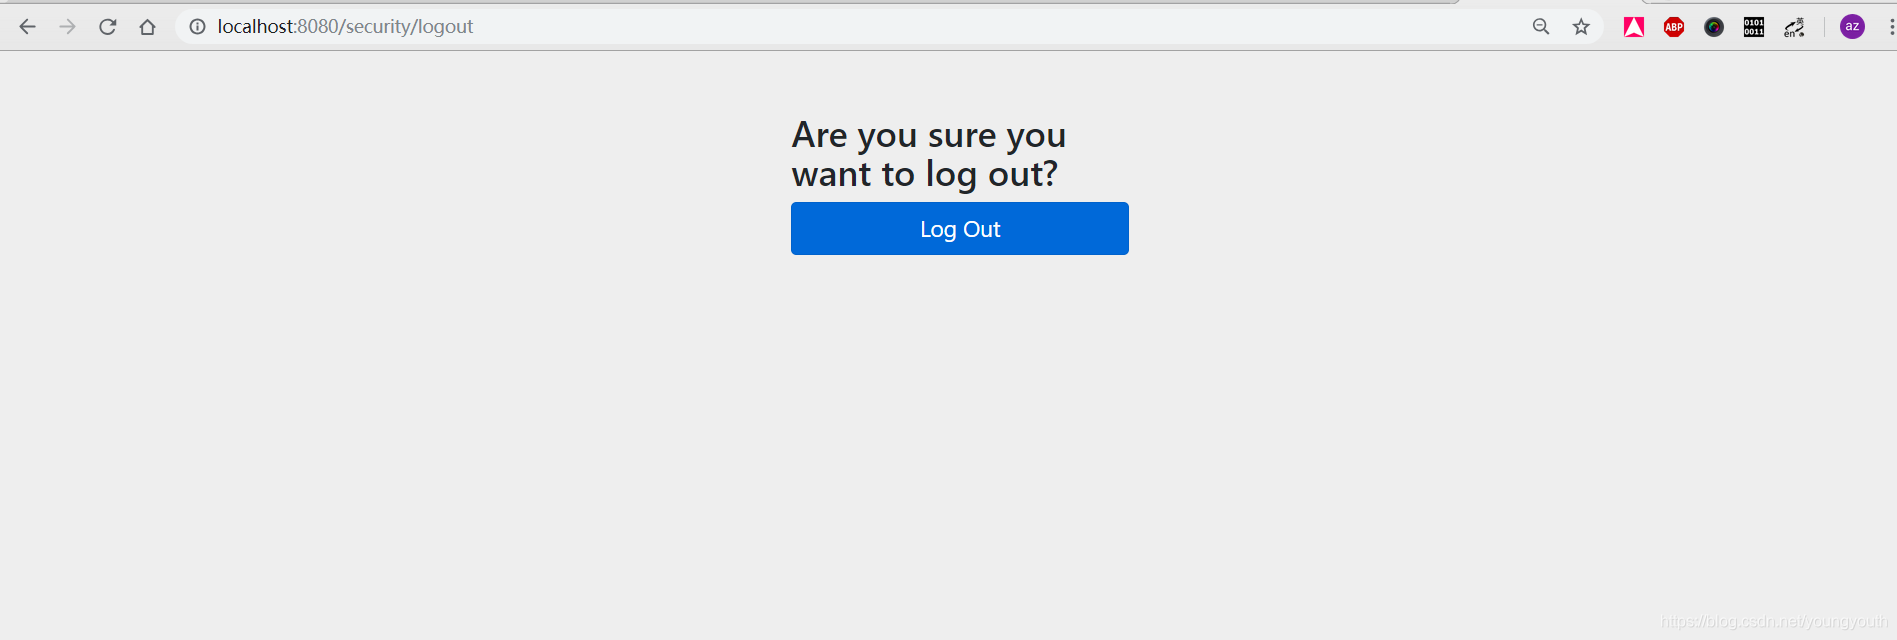
,然后默认的重定向到 /login?logout
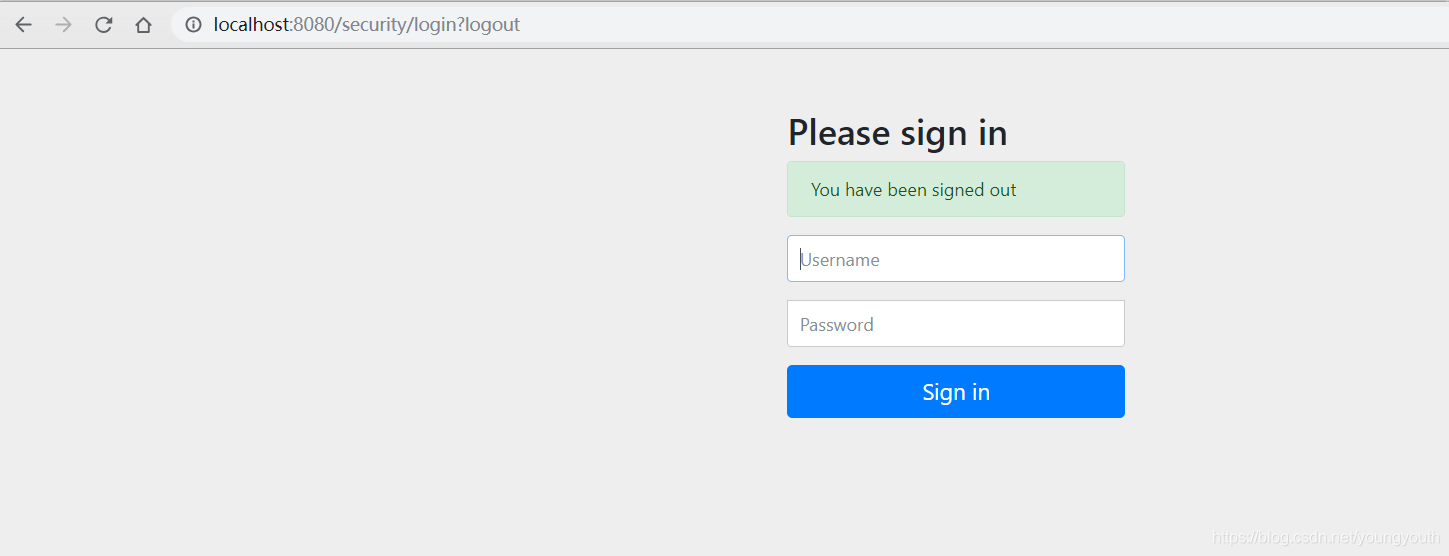
当然上面这些,我们也可以在在配置里面,进行自定义,怎么配置,在 大概了解下 spring secutity 文档 里面都有讲,不再累述;
(一)Spring Security Demo 登陆与退出的更多相关文章
- Spring Security(10)——退出登录logout
要实现退出登录的功能我们需要在http元素下定义logout元素,这样Spring Security将自动为我们添加用于处理退出登录的过滤器LogoutFilter到FilterChain.当我们指定 ...
- Spring Security 无法登陆,报错:There is no PasswordEncoder mapped for the id “null”
编写好继承了WebSecurityConfigurerAdapter类的WebSecurityConfig类后,我们需要在configure(AuthenticationManagerBuilder ...
- Spring Security 指定登陆入口
spring security除通过form-login的熟悉指定登陆还可以通过entry-point-ref 指定登陆入口.具体配置如下: <?xml version="1.0&qu ...
- bug日志-天坑,Spring Security的登陆报错:An internal error occurred while trying to authenticate the user.
在学习Spring Security的时候,我的编辑器给我报错:An internal error occurred while trying to authenticate the user. 明明 ...
- Spring Security 自定义 登陆 权限验证
转载于:https://www.jianshu.com/p/6b8fb59b614b 项目简介 基于Spring Cloud 的项目,Spring Cloud是在Spring Boot上搭建的所以按照 ...
- spring security demo
直接上代码. 这个类似于配置一个shiro.xml redis.xml boot 里面xml用注解取代. 启动类 验证启用: 退出: end. spring 官网 start.spring.io
- spring security入门demo
一.前言 因项目需要引入spring security权限框架,而之前也没接触过这个一门,于是就花了点时间弄了个小demo出来,说实话,刚开始接触这个确实有点懵,看网上资料写的权限大都是静态,即就是在 ...
- 用Spring Security, JWT, Vue实现一个前后端分离无状态认证Demo
简介 完整代码 https://github.com/PuZhiweizuishuai/SpringSecurity-JWT-Vue-Deom 运行展示 后端 主要展示 Spring Security ...
- Spring Security 实战干货:实现自定义退出登录
文章目录 1. 前言 2. 我们使用 Spring Security 登录后都做了什么 2. 退出登录需要我们做什么 3. Spring Security 中的退出登录 3.1 LogoutFilte ...
随机推荐
- 启动tomcat闪退
启动tomcat,点击startup.bat闪退 使用的Tomcat是免安装版本的. 因为在启动tomcat是需要读取环境变量和配置信息,缺少了这些信息,就不能登记环境变量,导致了tomcat的闪退. ...
- De1ctf - shell shell shell记录
虽然是N1CTF原题,但是自己没遇见过,还是做的题少,记录一下吧== 1.源码泄露,直接可以下到所有源码,然后代码审计到一处insert型注入: 这里直接带入insert里面,跟进去看看 insert ...
- response.getWriter().println和@ResponseBody的比较及同时使用(用于回调函数)
@RequestMapping(value = "/test", method = { RequestMethod.GET, RequestMethod.POST }) @Resp ...
- JVM 扩展类加载器1
1.创建类 public class MyTest19 { public static void main(String[] args) throws Exception { System.out.p ...
- CMU Database Systems - Sorting,Aggregation,Join
Sorting 排序如果可在内存里面排,用经典的排序算法就ok,比如快排 问题在于,数据表中的的数据是很多的,没法一下都放到内存里面进行排序 所以就需要用到,外排,多路并归排序 看下最简单的,2路并归 ...
- Windows 开始 运行中所打开的默认程序以及优先级
Windows 开始 运行中所打开的默认程序以及优先级 Default app/softwares and priority for Windows/start/run 商务合作,科技咨询,版权转让: ...
- ubuntu上的 /dev/loop0 到 /dev/loop18占到100%的处理
date : 2019-08-13 09:39:09 author: headsen chen 处理方法:apt autoremove --purge snapd 再次检测:
- 【转】暴力破解无线WiFi密码
# coding:utf-8 import pywifi from pywifi import const import time from asyncio.tasks import sleep cl ...
- 004-guava 集合-新增集合类型-MultiSet, MultiMap, BiMap , Table, ClassToInstanceMap, RangeSe, RangeMap等
一.概述 Guava引入了很多JDK没有的.但明显有用的新集合类型.这些新类型是为了和JDK集合框架共存,而没有往JDK集合抽象中硬塞其他概念.作为一般规则,Guava集合非常精准地遵循了JDK接口契 ...
- visual studio code跳转到定义处插件
visual studio code 中使用跳转到定义处的插件 https://marketplace.visualstudio.com/items?itemName=Shan.code-settin ...