
weblogic漏洞
1 weblogic控制台地址暴露
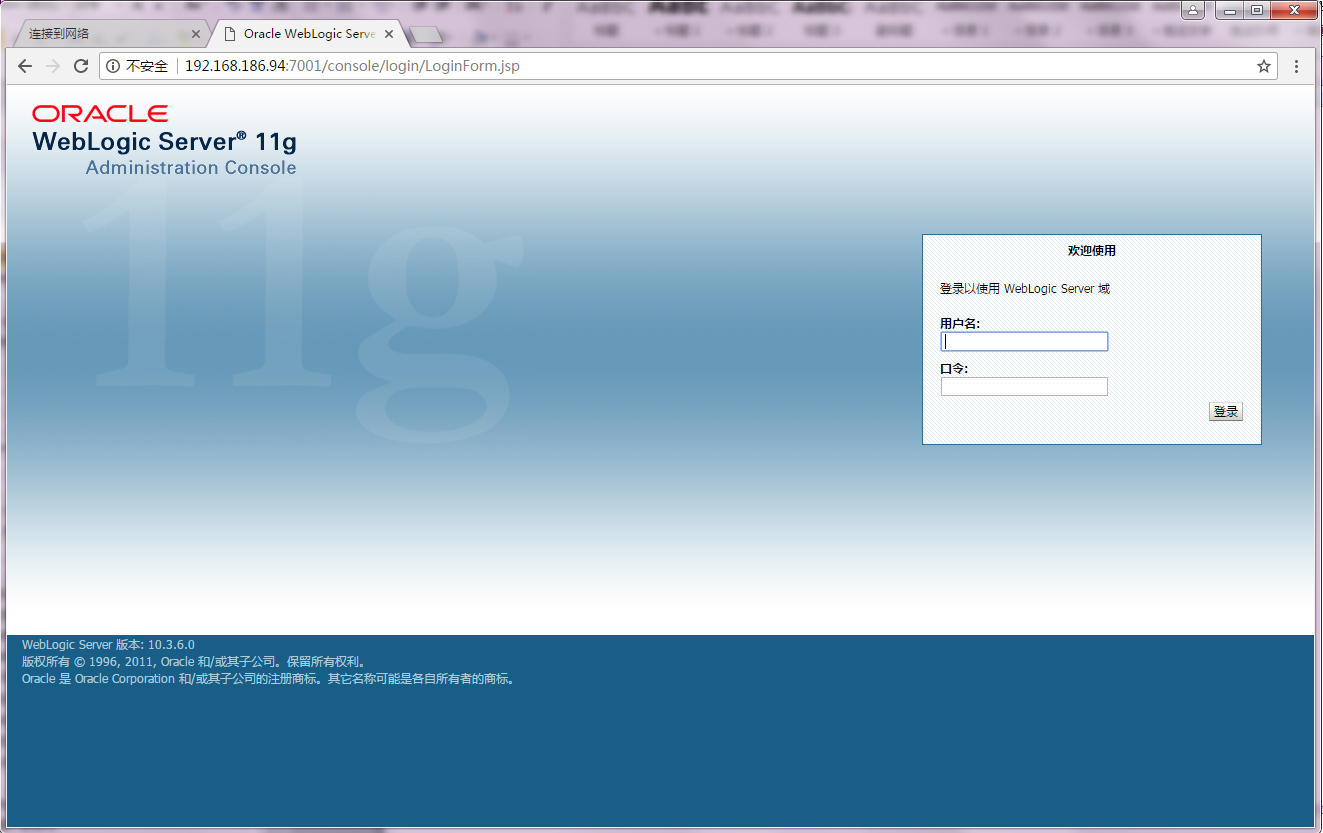
² 整改方法:
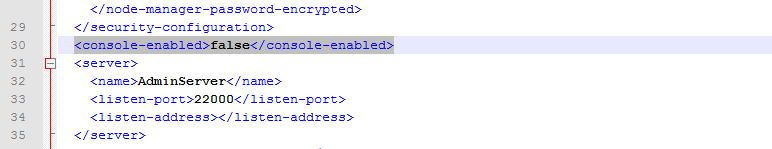
禁用weblogic控制台。在weblogic域(sguap-domain和base-domain)的config下的config.xml中
</security-configuration>下面添加<console-enabled>false</console-enabled>。
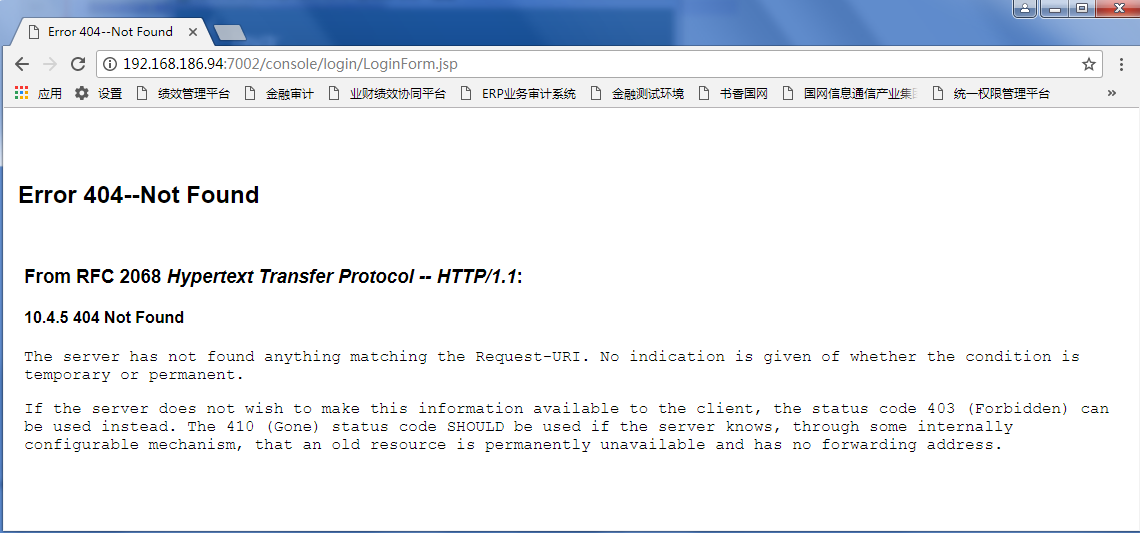
禁用成功后如下图所示:
2.1.2 存在Java反序列漏洞
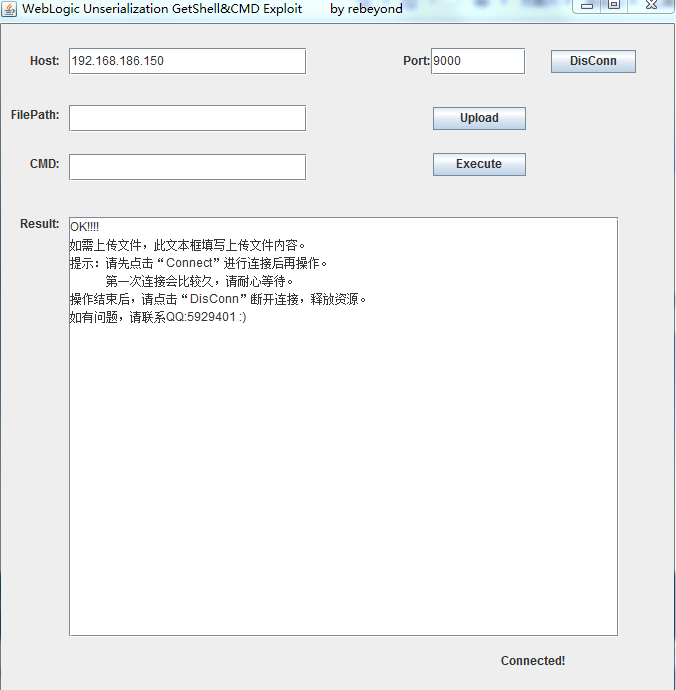
² 整改方法:
方法一、更新weblogic自带jar包。升级Apache Commons Collections的bug修复版本(3.2.2), 执行find / -name "com.bea.core.apache.commons.collections_3.2.0.jar"命令找到com.bea.core.apache.commons.collections_3.2.0.jar的路径;使用下发目录中的同名文件覆盖上面查询到的文件,重启服务后生效。
方法二、到weblogic官网下载补丁包
(p20780171_1036_Generic.zip、p22248372_1036012_Generic.zip)10.3.6对应的补丁包p22248372_1036012_Generic.zip ,补丁包需要依赖于一个大的升级包,所以需要把p20780171_1036_Generic.zip也下载下来。
jar包下载地址 :百度云 链接:http://pan.baidu.com/s/1bp25dPP 密码:hqi0
3、安装补丁步骤
1、登录linux的weblogic用户,切换到/home/weblogic/Oracle/Middleware/utils/bsu/目录下。
2、确认当前weblogic版本,并确认所有域的进程全部关闭
./bsu.sh -prod_dir=/home/weblogic/Oracle/Middleware/wlserver_10.3/
-status=applied -verbose –view
3、查看是否存在/home/weblogic/Oracle/Middleware/utils/bsu/cache_dir
目录,没有的需要手工创建。
4、将补丁包上传到/home/weblogic/Oracle/Middleware/utils/bsu/cache_dir目录下
5、首先打大的升级包,解压p20780171_1036_Generic.zip
unzip p20780171_1036_Generic.zip
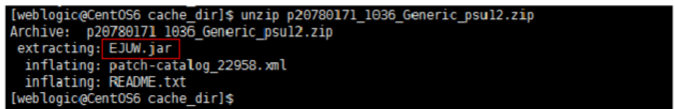
EJUW对应就是后面命令的patchlist
6、执行补丁安装命令。
./bsu.sh -install
-patch_download_dir=/home/weblogic/Oracle/Middleware/utils/bsu/cache_dir
-patchlist=EJUW -prod_dir=/home/weblogic/Oracle/Middleware/wlserver_10.3
–verbose
7、打序列化的补丁包,解压p22248372_1036012_Generic.zip
unzip p22248372_1036012_Generic.zip
./bsu.sh -install
-patch_download_dir=/home/weblogic/Oracle/Middleware/utils/bsu/cache_dir
-patchlist=ZLNA -prod_dir=/home/weblogic/Oracle/Middleware/wlserver_10.3
–verbose
8、在打ZLNA补丁包时,遇到了内存溢出的问题。需要修改bsu.sh脚本,将内存调大。
9、启动weblogic的域,查看输出日志。确定版本是否生效

weblogic 反序列化漏洞补丁
更新成功后如下图所示:
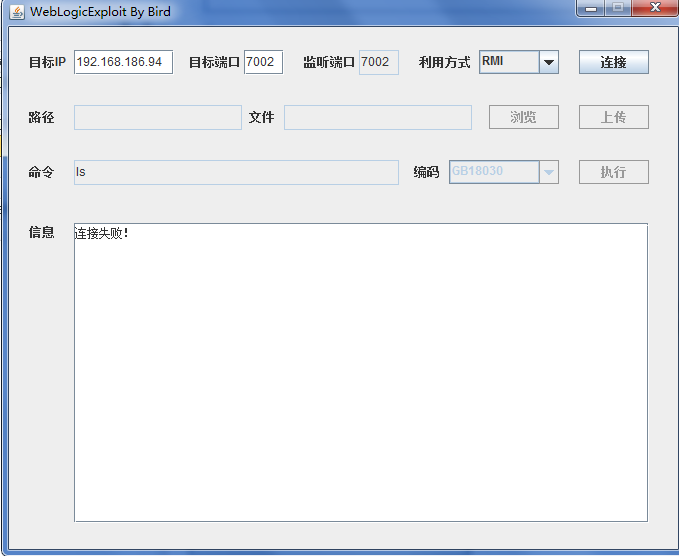
2.1.3存在远程命令执行漏洞
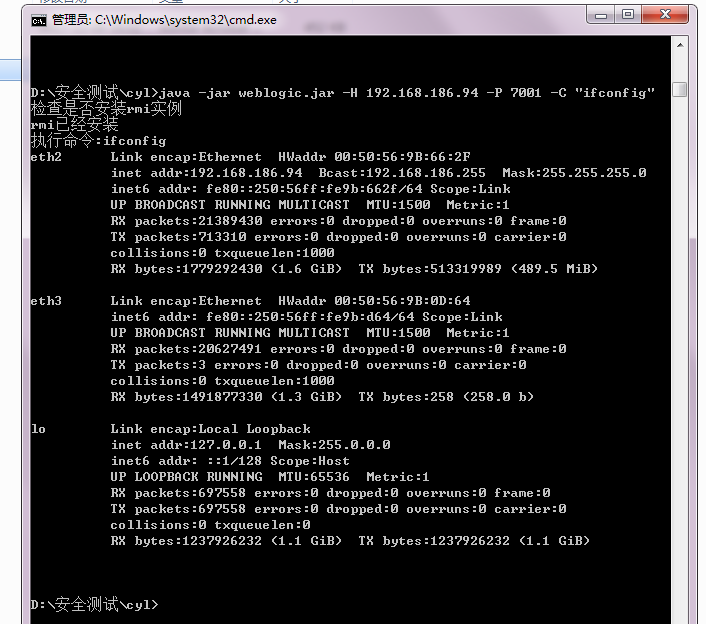
²
整改方法:
1.如果 WebLogic 是安裝在默认目录,确定以下文件是否存在(具体文件路径以实际安装路径为准): /home/WebLogic/Oracle/Middleware/wlserver_10.3/server/lib/wls-wsat.war home/WebLogic/Oracle/Middleware/user_projects/domains/base_domain/servers/AdminServer/tmp/.internal/wls-wsat.war
/home/WebLogic/Oracle/Middleware/user_projects/domains/base_domain/servers/AdminServer/tmp/_WL_internal/wls-wsat
² 漏洞修复建议(或缓解措施):
1.删除war包
根据实际环境路径和业务需求,删除WebLogic程序下列war包及目录
rm
-f/home/WebLogic/Oracle/Middleware/wlserver_10.3/server/lib/wls-wsat.war
rm
-f/home/WebLogic/Oracle/Middleware/user_projects/domains/base_domain/servers/AdminServer/tmp/.internal/wls-wsat.war
rm -rf/home/WebLogic/Oracle/Middleware/user_projects/domains/base_domain/servers/AdminServer/tmp/_WL_internal/wls-wsat
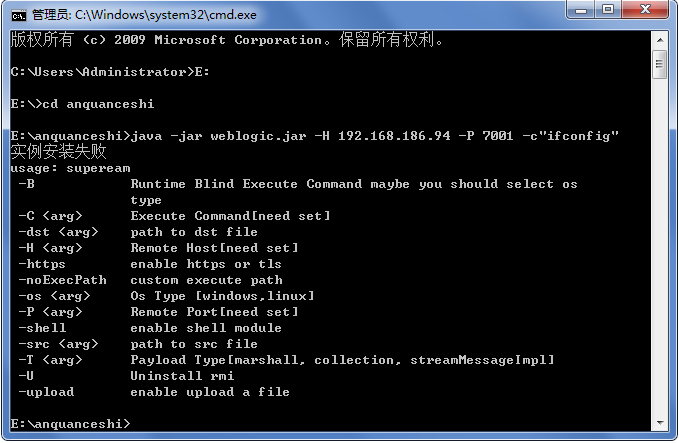
2.1.4
SSRF漏洞
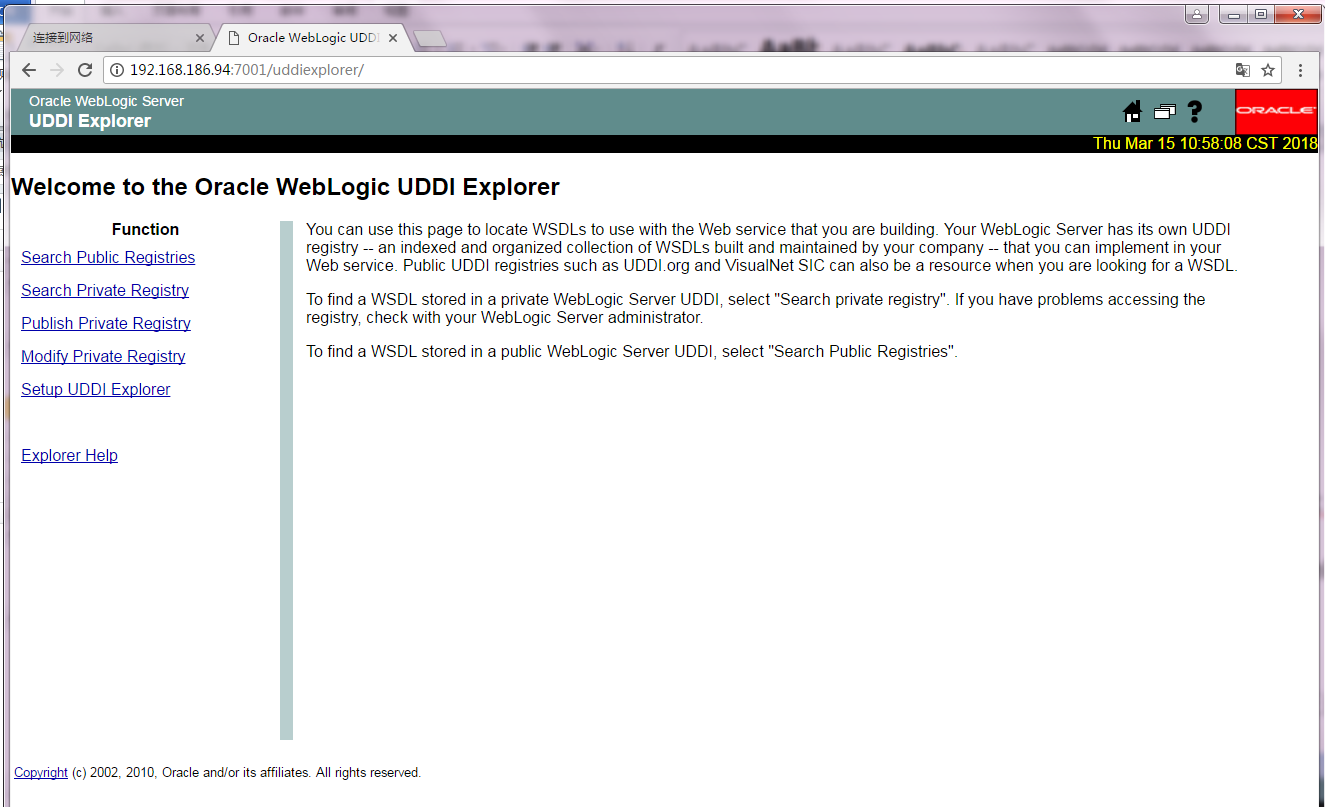
整改方法:
删除weblogic下图uddi相关的三个文件。
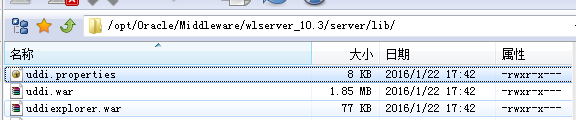
具体操作步骤如下:
1、停止weblogic管理和受管节点,备份/home/weblogic/bea
2、消除SSRF漏洞、跨站脚本漏洞
2.1、删除$WL_HOME/server/lib下的以下文件
cd /home/weblogic/bea/weblogic92/server/lib/
ls -l uddi*
rm -rf uddi*
2.2、删除AdminServer目录下已经加载的uddi.war以及uddiexploerer.war
cd /user_projects/domains/sgcis_domain/servers/AdminServer/tmp/.internal
ls -l uddi*
rm -rf uddi*
2.3、清空.internal目录下的所有文件tem文件
cd
/user_projects/domains/dgh_ghjh_domain/servers/AdminServer/tmp/_WL_internal
ls -l uddi*
rm -rf uddi*
3、启动管理及受管服务。
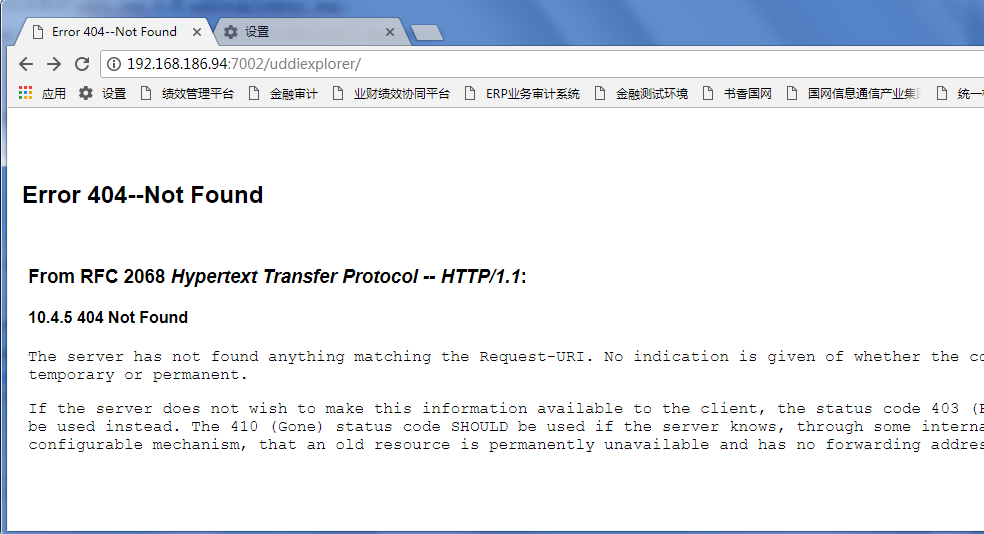
4、核实以下地址是否报错Error 404。
http://IP:PORT/uddi
http://IP:PORT/uddiexplorer/SearchPrivateRegistries.jsp
http://IP:PORT/uddiexplorer/SearchPublicRegistries.jsp
5、存在不安全的http方法漏洞
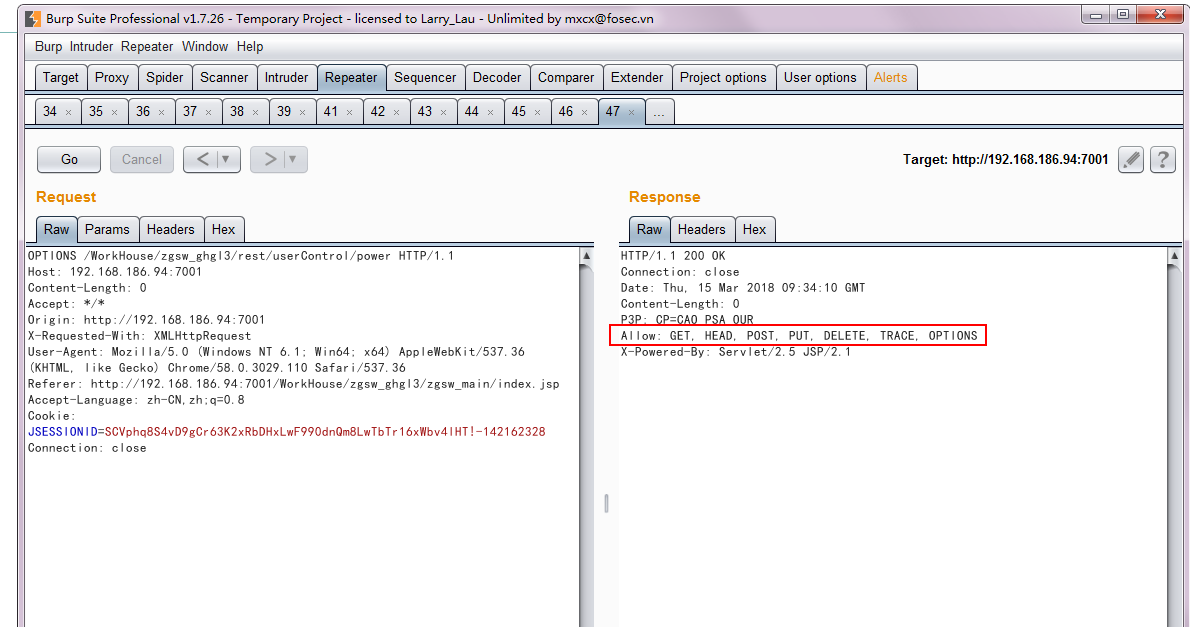
整改方法:
在项目的web.xml中,添加如下配置:
<!-- 关闭不安全的HTTP方法 -->
<security-constraint>
<web-resource-collection>
<web-resource-name>baseproject</web-resource-name>
<url-pattern>/*</url-pattern>
<http-method>PUT</http-method>
<http-method>DELETE</http-method>
<http-method>HEAD</http-method>
<http-method>OPTIONS</http-method>
<http-method>TRACE</http-method>
</web-resource-collection>
<auth-constraint></auth-constraint>
</security-constraint>
<login-config>
<auth-method>BASIC</auth-method>
</login-config>
weblogic漏洞的更多相关文章
- [原创]K8Cscan插件之Weblogic漏洞扫描&通用GetShell Exploit
[原创]K8 Cscan 大型内网渗透自定义扫描器 https://www.cnblogs.com/k8gege/p/10519321.html Cscan简介:何为自定义扫描器?其实也是插件化,但C ...
- Weblogic漏洞利用
Weblogic漏洞 Weblogic任意文件上传(CVE-2018-2894) 受影响版本 weblogic 10.3.6.0.weblogic 12.1.3.0.weblogic 12.2.1.2 ...
- Weblogic漏洞分析之JNDI注入-CVE-2020-14645
Weblogic漏洞分析之JNDI注入-CVE-2020-14645 Oracle七月发布的安全更新中,包含了一个Weblogic的反序列化RCE漏洞,编号CVE-2020-14645,CVS评分9. ...
- weblogic漏洞分析之CVE-2021-2394
weblogic漏洞分析之CVE-2021-2394 简介 Oracle官方发布了2021年7月份安全更新通告,通告中披露了WebLogic组件存在高危漏洞,攻击者可以在未授权的情况下通过IIOP.T ...
- weblogic漏洞分析之CVE-2016-0638
weblogic漏洞分析之CVE-2016-0638 一.环境搭建: 这里使用前一篇文章的环境,然后打上补丁 上一篇文章:https://www.cnblogs.com/yyhuni/p/151370 ...
- weblogic漏洞分析之CVE-2017-10271
weblogic漏洞分析之CVE-2017-10271 一.环境搭建 1)配置docker 这里使用vulhub的环境:CVE-2017-10271 编辑docker-compose.yml文件,加入 ...
- weblogic漏洞初探之CVE-2015-4852
weblogic漏洞初探之CVE-2015-4852 一.环境搭建 1. 搭建docker 这里用了vulhub的环境进行修改:https://vulhub.org/ 新建个文件夹,创建两个文件doc ...
- Weblogic漏洞修复记录
1.CVE-2018-2628.CVE-2018-2893 以上两个漏洞均是针对weblogic的t3服务进行攻击,如果有条件的,可以从oracle官网下载最新的补丁安装http://www.orac ...
- [WEB安全]Weblogic漏洞总结
0x01 Weblogic简介 1.1 叙述 Weblogic是美国Oracle公司出品的一个应用服务器(application server),确切的说是一个基于Java EE架构的中间件,是用于开 ...
随机推荐
- 201871010105-曹玉中《面向对象程序设计(java)》第八周学习总结
201871010105-曹玉中<面向对象程序设计(java)>第八周学习总结 项目 内容 <面向对象程序设计(java)> https://www.cnblogs.com/n ...
- 201871010136-赵艳强《面向对象程序设计(java)》第十五周学习总结
201871010136-赵艳强<面向对象程序设计JAVA>第十五周实验总结 项目 内容 这个作业属于哪个课程 https://www.cnblogs.com/nwnu-daizh 这 ...
- python基础语法20 面向对象5 exec内置函数的补充,元类,属性查找顺序
exec内置函数的补充 exec: 是一个python内置函数,可以将字符串的代码添加到名称空间中; - 全局名称空间 - 局部名称空间 exec(字符串形式的代码, 全局名称空间, 局部名称空间) ...
- 整合SpringTask实现定时任务
一.框架介绍 SpringTask是Spring自主研发的轻量级定时任务工具,相比于Quartz更加简单方便,且不需要引入其他依赖即可使用. 二.Corn表达式 概述 Cron表达式是一个字符串,包括 ...
- String强制转换为Date,freemarker标签里date数据的显示问题
String强制转换为Date,freemarker标签里date数据的显示问题 http://blog.sina.com.cn/s/blog_617f5d090101ut63.html (2014- ...
- 创建maven父子项目(九)
一.父子-聚合项目 通过 maven 可以创建父子-聚合项目. 所谓的父子项目,即有一个父项目,有多个子项目.这些子项目,在业务逻辑上,都归纳在这个父项目下,并且一般来说,都会有重复的jar包共享.所 ...
- zz1998_Efficient Backprop笔记
1998_Efficient Backprop笔记 A few practical tricks 1. Stochastic vs Batch learning 在最小值附近震荡的幅度与学习速率成比例 ...
- 【oracle】ORA-12638 : 身份证明检索失败
sqlnet.ora 1.删了 2.#注释了 背后缘由:待写
- C——letterCounter
/* 一个统计字母(含大小写)出现次数的C程序 */ #include <stdio.h> int main() { ]; char ch; /* initialization */ ; ...
- 逗号表达式(c)
#include <stdio.h> #include <stdlib.h> int main(void) { ; ; printf(" %d\n ", a ...