
OAuth 2.0 认证的原理与实践
摘要: 使用 OAuth 2.0 认证的的好处是显然易见的。你只需要用同一个账号密码,就能在各个网站进行访问,而免去了在每个网站都进行注册的繁琐过程。 本文将介绍 OAuth 2.0 的原理,并基于 Spring Security 和 GitHub 账号,来演示 OAuth 2.0 的认证的过程。
原文同步至https://waylau.com/principle-and-practice-of-oauth2/
使用 OAuth 2.0 认证的的好处是显然易见的。你只需要用同一个账号密码,就能在各个网站进行访问,而免去了在每个网站都进行注册的繁琐过程。
本文将介绍 OAuth 2.0 的原理,并基于 Spring Security 和 GitHub 账号,来演示 OAuth 2.0 的认证的过程。
什么是 OAuth 2.0
OAuth 2.0 的规范可以参考 : RFC 6749
OAuth 是一个开放标准,允许用户让第三方应用访问该用户在某一网站上存储的私密的资源(如照片,视频,联系人列表),而无需将用户名和密码提供给第三方应用。目前,OAuth 的最新版本为 2.0
OAuth 允许用户提供一个令牌,而不是用户名和密码来访问他们存放在特定服务提供者的数据。每一个令牌授权一个特定的网站(例如,视频编辑网站)在特定的时段(例如,接下来的2小时内)内访问特定的资源(例如仅仅是某一相册中的视频)。这样,OAuth 允许用户授权第三方网站访问他们存储在另外的服务提供者上的信息,而不需要分享他们的访问许可或他们数据的所有内容。
OAuth 2.0 的核心概念
OAuth 2.0 主要有4类角色:
- resource owner:资源所有者,指终端的“用户”(user)
- resource server:资源服务器,即服务提供商存放受保护资源。访问这些资源,需要获得访问令牌(access token)。它与认证服务器,可以是同一台服务器,也可以是不同的服务器。如果,我们访问新浪博客网站,那么如果使用新浪博客的账号来登录新浪博客网站,那么新浪博客的资源和新浪博客的认证都是同一家,可以认为是同一个服务器。如果,我们是新浪博客账号去登录了知乎,那么显然知乎的资源和新浪的认证不是一个服务器。
- client:客户端,代表向受保护资源进行资源请求的第三方应用程序。
- authorization server: 授权服务器, 在验证资源所有者并获得授权成功后,将发放访问令牌给客户端。 ## OAuth 2.0 的认证流程
认证流程如下:
 +--------+                               +---------------+

 |        |--(A)- Authorization Request ->|   Resource    |

 |        |                               |     Owner     |

 |        |<-(B)-- Authorization Grant ---|               |

 |        |                               +---------------+

 |        |

 |        |                               +---------------+

 |        |--(C)-- Authorization Grant -->| Authorization |

 | Client |                               |     Server    |

 |        |<-(D)----- Access Token -------|               |

 |        |                               +---------------+

 |        |

 |        |                               +---------------+

 |        |--(E)----- Access Token ------>|    Resource   |

 |        |                               |     Server    |

 |        |<-(F)--- Protected Resource ---|               |

 +--------+                               +---------------+
- (A)用户打开客户端以后,客户端请求资源所有者(用户)的授权。
- (B)用户同意给予客户端授权。
- (C)客户端使用上一步获得的授权,向认证服务器申请访问令牌。
- (D)认证服务器对客户端进行认证以后,确认无误,同意发放访问令牌。
- (E)客户端使用访问令牌,向资源服务器申请获取资源。
- (F)资源服务器确认令牌无误,同意向客户端开放资源。
其中,用户授权有四种模式:
- 授权码模式(authorization code)
- 简化模式(implicit)
- 密码模式(resource owner password credentials)
- 客户端模式(client credentials)
实践 OAuth 2.0
Talk is cheap!下面将演示代码。
本例子将通过 Gradle、Spring Boot、Spring Security、 Thymeleaf、等技术来实现一个client 以及 resource server,并 通过 GitHub来给我们的应用授权。
依赖
本项目基于Gralde 来管理依赖,读者可以自行改成 Maven 的方式:
    // 该依赖对于编译发行是必须的

    compile('org.springframework.boot:spring-boot-starter-web')

    // 添加 Thymeleaf 的依赖

    compile('org.springframework.boot:spring-boot-starter-thymeleaf')

    // 添加  Spring Security 依赖

    compile('org.springframework.boot:spring-boot-starter-security')

    // 添加   Thymeleaf Spring Security 依赖,与 Thymeleaf 版本一致都是 3.x

    compile('org.thymeleaf.extras:thymeleaf-extras-springsecurity4:3.0.2.RELEASE')

    // 添加 Spring Security OAuth2 依赖

    compile('org.springframework.security.oauth:spring-security-oauth2:2.1.0.RELEASE')

    // 该依赖对于编译测试是必须的,默认包含编译产品依赖和编译时依

    testCompile('org.springframework.boot:spring-boot-starter-test')

    // 添加 Spring Security Test 依赖

    testCompile('org.springframework.security:spring-security-test:4.2.2.RELEASE')
配置
项目的核心配置如下:
github.client.clientId=ad2abbc19b6c5f0ed117

github.client.clientSecret=26db88a4dfc34cebaf196e68761c1294ac4ce265

github.client.accessTokenUri=https://github.com/login/oauth/access_token

github.client.userAuthorizationUri=https://github.com/login/oauth/authorize

github.client.clientAuthenticationScheme=form

github.client.tokenName=oauth_token

github.client.authenticationScheme=query

github.resource.userInfoUri=https://api.github.com/user
包括了作为一个client 所需要大部分参数。其中 clientId 、 clientSecret 是在 GitHub 注册一个应用时生成的。如果读者不想注册应用,则可以直接用上面的配置即可。
如果要注册,则文章最后有注册流程。
项目安全的配置
安全配置上需要加上@EnableWebSecurity 、 @EnableOAuth2Client注解,来启用Web 安全认证记忆,表明这是一个OAuth 2.0 客户端 :
@EnableWebSecurity

@EnableOAuth2Client  // 启用 OAuth 2.0 客户端

public class SecurityConfig extends WebSecurityConfigurerAdapter {
使用 Spring Security,我们需要继承 org.springframework.security.config.annotation.web.configuration.WebSecurityConfigurerAdapter并重写以下 configure 方法:
@Override

protected void configure(HttpSecurity http) throws Exception {

    http.addFilterBefore(ssoFilter(), BasicAuthenticationFilter.class)

        .antMatcher("/**")

        .authorizeRequests()

        .antMatchers("/", "/index", "/403","/css/**", "/js/**", "/fonts/**").permitAll() // 不设限制,都允许访问

        .anyRequest()

        .authenticated()

        .and().logout().logoutSuccessUrl("/").permitAll()

        .and().csrf().csrfTokenRepository(CookieCsrfTokenRepository.withHttpOnlyFalse())

    ;

}
上面的配置是设置了一些过过滤策略,除了静态资源以及不需要授权的页面,我们允许访问,其他的资源,都是需要授权访问。
其中,我们也设置了一个过滤器 ssoFilter,用于在 BasicAuthenticationFilter 之前进行拦截。如果拦截道的是/login,就是访问认证服务器。
private Filter ssoFilter() {

    OAuth2ClientAuthenticationProcessingFilter githubFilter = new OAuth2ClientAuthenticationProcessingFilter("/login");

    OAuth2RestTemplate githubTemplate = new OAuth2RestTemplate(github(), oauth2ClientContext);

    githubFilter.setRestTemplate(githubTemplate);

    UserInfoTokenServices tokenServices = new UserInfoTokenServices(githubResource().getUserInfoUri(), github().getClientId());

    tokenServices.setRestTemplate(githubTemplate);

    githubFilter.setTokenServices(tokenServices);

    return githubFilter;

}

@Bean

public FilterRegistrationBean oauth2ClientFilterRegistration(

        OAuth2ClientContextFilter filter) {

    FilterRegistrationBean registration = new FilterRegistrationBean();

    registration.setFilter(filter);

    registration.setOrder(-100);

    return registration;

}

@Bean

@ConfigurationProperties("github.client")

public AuthorizationCodeResourceDetails github() {

    return new AuthorizationCodeResourceDetails();

}

@Bean

@ConfigurationProperties("github.resource")

public ResourceServerProperties githubResource() {

    return new ResourceServerProperties();

}
资源服务器
我们写了两个控制器来提供相应的资源。
MainController.java
@Controller

public class MainController {

    @GetMapping("/")

    public String root() {

        return "redirect:/index";

    }

    @GetMapping("/index")

    public String index(Principal principal, Model model) {

        if(principal == null ){

            return "index";

        }

        System.out.println(principal.toString());

        model.addAttribute("principal", principal);

        return "index";

    }

    @GetMapping("/403")

    public String accesssDenied() {

        return "403";

    }

}
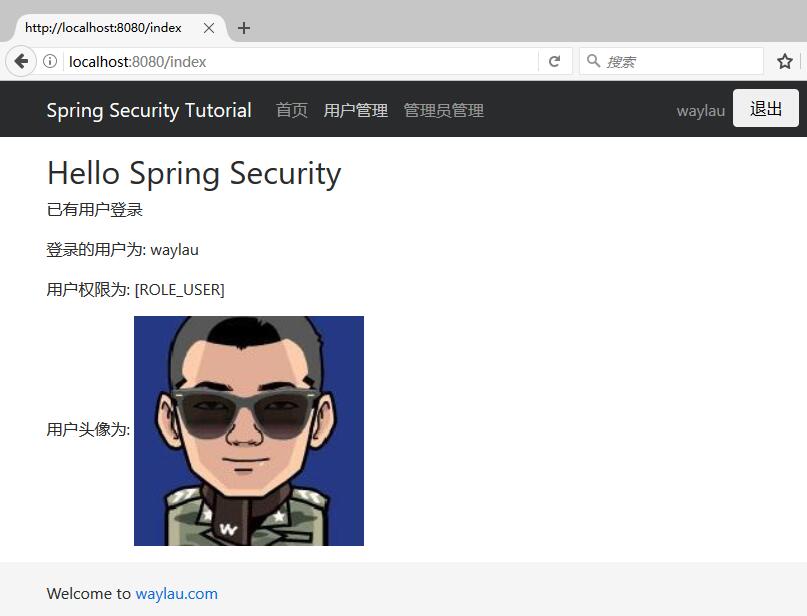
在index 页面,将如认证成功,将会显示一些认证信息。
UserController.java 是用来模拟用户管理的相关资源。
@RestController

@RequestMapping("/")

public class UserController {

    /**

     * 查询所用用户

     * @return

     */

    @GetMapping("/users")

    @PreAuthorize("hasAuthority('ROLE_USER')")  // 指定角色权限才能操作方法

    public ModelAndView list(Model model) {

        List<User> list = new ArrayList<>();    // 当前所在页面数据列表

        list.add(new User("waylau",29));

        list.add(new User("老卫",30));

        model.addAttribute("title", "用户管理");

        model.addAttribute("userList", list);

        return new ModelAndView("users/list", "userModel", model);

    }

}
前端页面
页面,我主要是采用 Thymeleaf 以及Bootstrap 来编写的。
首页用于现实用户的基本信息。
<body>

    <div class="container">

        <div class="mt-3">

            <h2>Hello Spring Security</h2>

        </div>

        <div sec:authorize="isAuthenticated()" th:if="${principal}" th:object="${principal}">

            <p>已有用户登录</p>

            <p>登录的用户为: <span sec:authentication="name"></span></p>

            <p>用户权限为: <span th:text="*{userAuthentication.authorities}"></span></p>

            <p>用户头像为: <img alt="" class="avatar width-full rounded-2" height="230" th:src="*{userAuthentication.details.avatar_url}" width="230"></p>

        </div>

        <div sec:authorize="isAnonymous()">

            <p>未有用户登录</p>

        </div>

    </div>

</body>
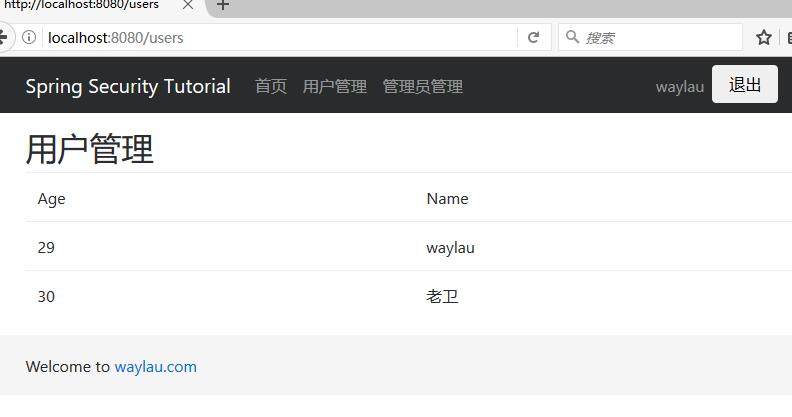
用户管理界面显示用户的列表:
<body>

<div class="container">

    <div class="mt-3">

        <h2 th:text="${userModel.title}">Welcome to waylau.com</h2>

    </div>

    <table class="table table-hover">

        <thead>

        <tr>

            <td>Age</td>

            <td>Name</td>

            <td sec:authorize="hasRole('ADMIN')">Operation</td>

        </tr>

        </thead>

        <tbody>

        <tr th:if="${userModel.userList.size()} eq 0">

            <td colspan="3">没有用户信息!!</td>

        </tr>

        <tr th:each="user : ${userModel.userList}">

            <td th:text="${user.age}">11</td>

            <td th:text="${user.name}">waylau</a></td>

            <td sec:authorize="hasRole('ADMIN')">

                <div >

                    我是管理员

                </div>

            </td>

        </tr>

        </tbody>

    </table>

</body>
运行效果
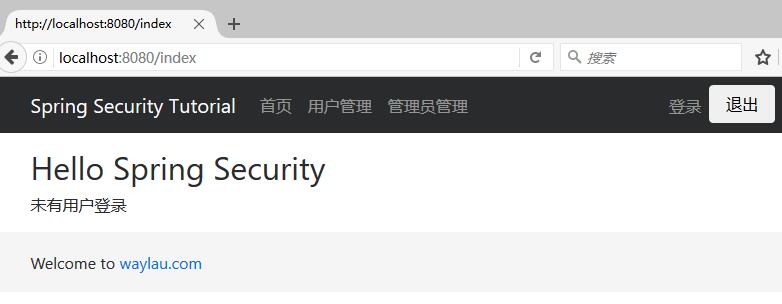
这个是没有授权访问首页:
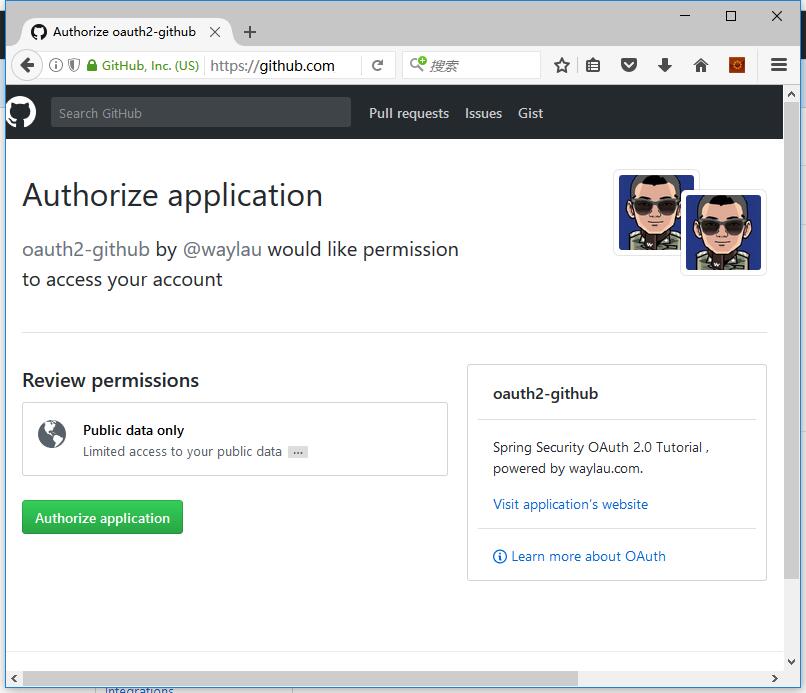
当我们点击登录,会重定向到 GitHub,登录界面并进行授权:
这个是授权后的首页:
授权后就能够进入用户管理界面:
注册GitHub 应用
如果需要注册,请看下面的流程,来生成 Client ID 和 Client Secret
访问https://github.com/settings/applications/new
注册应用,生成 客户端 id 和 密码。比如:
Client ID :ad2abbc19b6c5f0ed117

Client Secret :26db88a4dfc34cebaf196e68761c1294ac4ce265
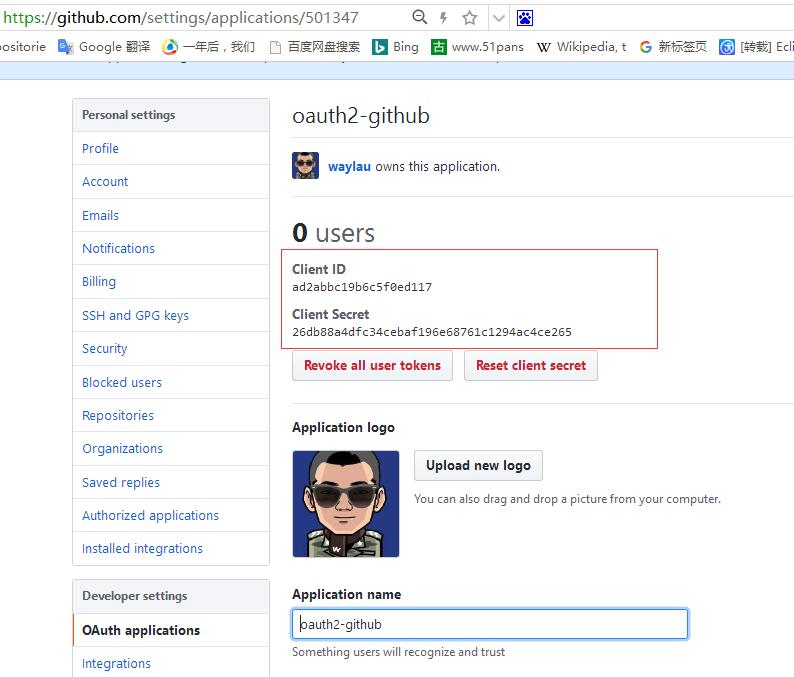
客户端 id 和 密码写入程序配置即可。
源码
- 《Spring Security 教程》:https://github.com/waylau/spring-security-tutorial
https://yq.aliyun.com/articles/72652?spm=5176.100239.blogcont72216.32.TJsaZ6
OAuth 2.0 认证的原理与实践的更多相关文章
- OAuth 2.0、OIDC 原理
OAuth 目录 OAuth 什么是 OAuth? 为什么是 OAuth? SAML OAuth 和 API OAuth 主要组件 OAuth 作用域 OAuth 参与者 OAuth 令牌 OAuth ...
- 基于asp.net MVC 的服务器和客户端的交互(二)之获取Oauth 2.0认证权限
基本Web API的ASP.NET的Oauth2认证 增加Token额外字段 增加Scope授权字段 持久化Token 设计Token的时间间隔 刷新Token后失效老的Token 自定义验证[重启I ...
- OAuth 2.0 安全案例回顾
原文:http://drops.wooyun.org/papers/598 0x00 背景 纵观账号互通发展史,可以发现OAuth比起其它协议(如OpenID)更流行的原因是,业务双方不仅要求账号本身 ...
- OAuth 2.0安全案例回顾
转载自:http://www.360doc.com/content/14/0311/22/834950_359713295.shtml 0x00 背景 纵观账号互通发展史,可以发现OAuth比起其它协 ...
- 如何通过 OAuth 2.0 使 iOS Apps 集成 LinkedIn 登录功能?
社交网络早已成为人们日常生活的一部分.其实,社交网络也是编程生活的一部分,大多数 App 必须通过某种方式与社交网络交互,传送或接收与用户相关的数据.大多数情况下,用户需要登录某种社交网络,授权 Ap ...
- [OIDC in Action] 3. 基于OIDC(OpenID Connect)的SSO(添加Github OAuth 2.0的支持)
在上上一篇基于OIDC的SSO的登录页面的截图中有出现QQ登录的地方.这个其实是通过扩展OIDC的OpenID Provider来实现的,OpenID Provider简称OP,OP是OIDC的一个很 ...
- 简单理解 OAuth 2.0 及资料收集,IdentityServer4 部分源码解析
简单理解 OAuth 2.0 及资料收集,IdentityServer4 部分源码解析 虽然经常用 OAuth 2.0,但是原理却不曾了解,印象里觉得很简单,请求跳来跳去,今天看完相关介绍,就来捋一捋 ...
- OAuth 2.0 Salesforce & Azure
最近在学习Salesforce,浅谈一下 OAuth 2.0 在Salesforce and Azure 之间的应用. 假设有这样一个场景,在Salesforce中需要用到Azure中的一些服务,那么 ...
- React + Node 单页应用「二」OAuth 2.0 授权认证 & GitHub 授权实践
关于项目 项目地址 预览地址 记录最近做的一个 demo,前端使用 React,用 React Router 实现前端路由,Koa 2 搭建 API Server, 最后通过 Nginx 做请求转发. ...
随机推荐
- ADF BC New Features
Examining ADF Business Components New Features Purpose In this tutorial, you create a series of si ...
- 苹果新的编程语言 Swift 语言进阶(一)--综述
Swift 是苹果开发和提供的供开发IOS 和OS X应用的一门新的语言.Swift语言基于C 和Objective-C语言,除了提供C 和Objective-C语言具有的所有语法功能外,为了编程方便 ...
- hbase thrift 访问队列
public class CallQueue implements BlockingQueue<Runnable> { private static Log LOG = LogFact ...
- 基于SVMLight的文本分类
支持向量机(Support Vector Machine)是Cortes和Vapnik于1995年首先提出的,它在解决小样本 .非线性及高维模式识别 中表现出许多特有的优势,并能够推广应用到函数拟合等 ...
- OpenCV问题集锦,图片显示不出来,WaitKey(0),imread()不能读图片,未经处理的异常,等问题集合
昨天根据uc伯克利的人工图像分割文件.seg,显示图像的时候调用了OpenCV的库函数,图片都能用imwrite写好,但是imshow死活显示不出来. 今天早上发现原来是imshow()后面应该加上: ...
- SharePoint WebPart 简单的读取列表内容的web部件
最近,自己也在学习写一些SharePoint的部件,也就是使用对象模型,下面,介绍一下自己刚刚写的小测试程序,不足之处,还请指正. 1. 新建项目 Vs2008 – 新建 – 项目 – 类库 – 输 ...
- masm中list文件和宏的一些常用编译调试查看方法
我们知道使用用 ml /Fl a.asm 可以生成lst文件,但是如果不加调整,masm默认生成的lst文件是非常大的,因为它包含了很大的windows必须用到的头文件内容,为了减小lst文件大小,便 ...
- C#基础随手笔记之基础操作优化
对数据的查询,删除等基本操作是任何编程语言都会涉及到的基础,因此,研究了一下C#中比较常用的数据操作类型,并顺手做个笔记. List查询时,若是处理比较大的数据则使用HashSet<T>类 ...
- 80端口被NT kernel & System 占用
新年后正常上班的第一天,客户报告,虚拟机上的网站起不来了. 登录虚拟机的远程桌面,闪几下连接信息,后面就没了,不显示远程桌面.联系虚拟机管理,重启,远程桌面是连上了,网站还是起不来. 查看window ...
- Go中string转[]byte的陷阱
Go中string转[]byte的陷阱html {overflow-x: initial !important;}#write, body { height: auto; }#write, #writ ...