
20145317彭垚《网络对抗》Exp7 网络欺诈技术防范
20145317彭垚《网络对抗》Exp7 网络欺诈技术防范
基础问题回答
- 通常在什么场景下容易受到DNS spoof攻击?
- 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名服务器,来发送伪造的数据包,从而修改目标主机的DNS缓存表,达到DNS欺骗的目的;
- 连公共场合的免费WiFi也容易受到攻击,尤其是那种不需要输入密码直接就可以连接的更加可疑。
- 在日常生活工作中如何防范以上两攻击方法?
- 可以将IP地址和MAC地址进行绑定,很多时候DNS欺骗攻击是以ARP欺骗为开端的,所以将网关的IP地址和MAC地址静态绑定在一起,可以防范ARP欺骗,进而放止DNS spoof攻击;
- 直接使用IP登录网站,这种是最安全的,但是实际操作起来太麻烦,没有人会去记一个网站的IP地址;
- 对于冒名网站,要做到不随便点来路不明的链接,或者在点之前可以先观察一下域名,查看其是否存在异常。
实践内容
实验环境
- 攻击机:
Kali - 靶机:
windows XP SP3(English)
目录
实践过程记录
URL攻击实验前准备
首先保证kali主机和winxp靶机可以ping通
apache的监听端口为80,为了使得apache开启后,靶机通过ip地址可以直接访问到网页,我们需要在终端中输入命令:netstat -tupln |grep 80,查看80端口是否被占用,并关闭占用的进程
- 输入命令
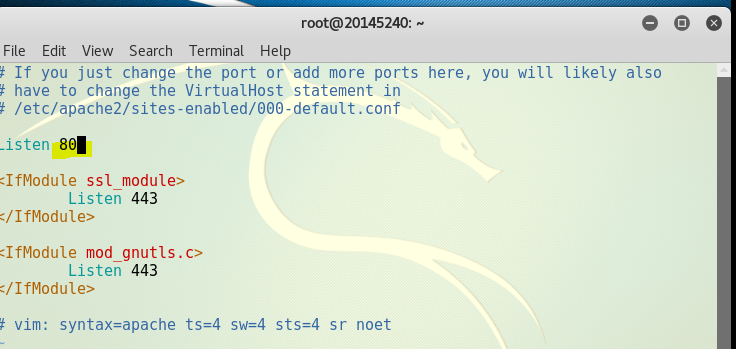
sudo vi /etc/apache2/ports.conf将apache的配置文件中的监听端口修改为80
应用SET工具建立冒名网站
输入命令
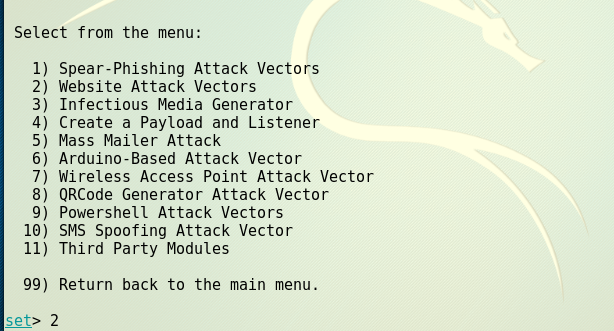
apachectl start打开apache2,新开一个终端窗口输入:setoolkit,进入选项,因为我们要看的是制作网站,所以选1社会工程学攻击

- 依然选择网页攻击
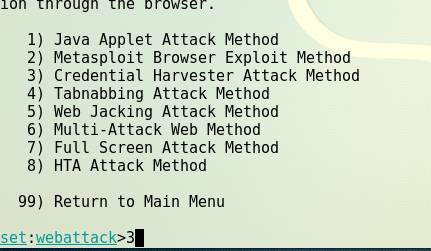
- 继续选择3,钓鱼网站攻击
-继续选择1
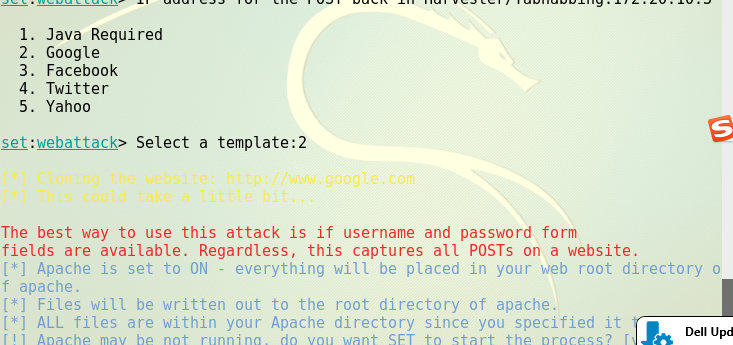
- 这里是设置POST返回地址,写kali虚拟机的192.168.11.130,选择google
- 我们可以直接访问192.168.11.130,输入用户名和密码后,可以看见转跳到了一个post.php
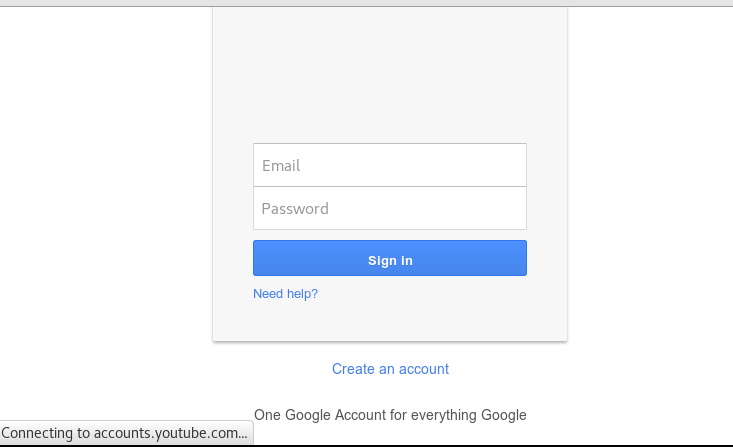
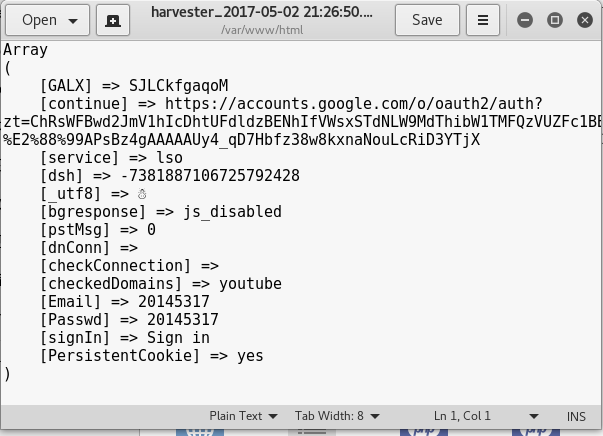
- 这个就是用于接受POST数据同时将页面转跳到正规页面的东西,之后我们访问硬盘的/var/www/目录,下面就是我们的钓鱼网站的内容,可以看到登录的用户名和密码
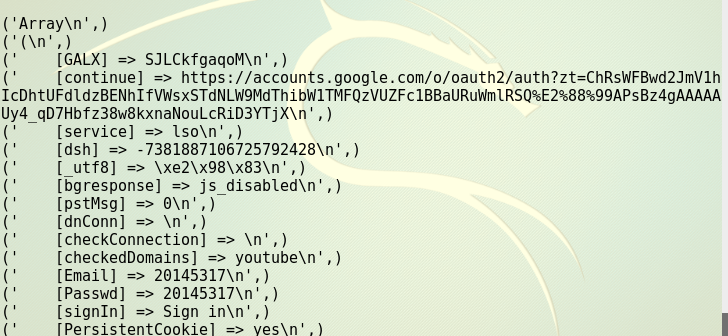
- 命令行中也会显示
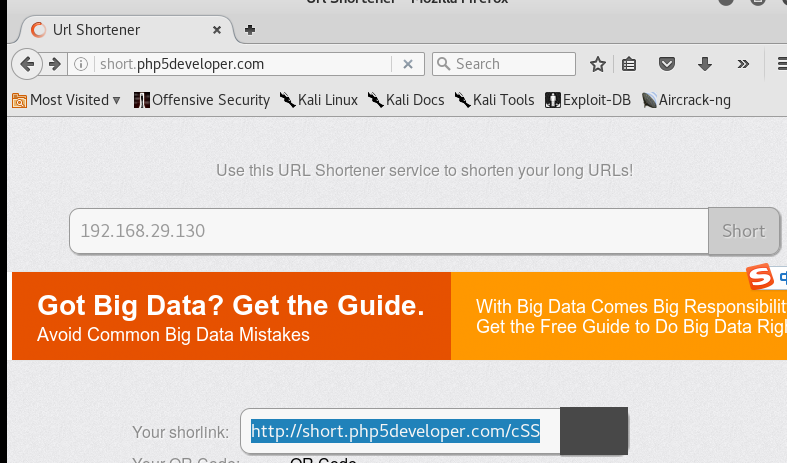
- 将得到伪装地址在靶机的浏览器中打开
- 过几秒,跳转到google登录界面

dns欺骗攻击
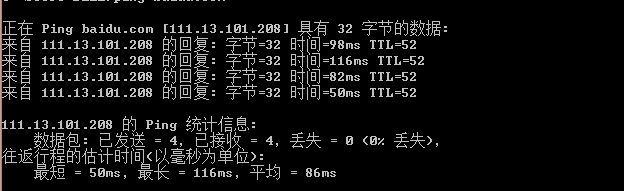
- ping百度,查看百度的IP地址
- kali中输入ettercap -G开启ettercap,点击工具栏中的Sniff——>unified sniffing,在弹出的界面中选择ok
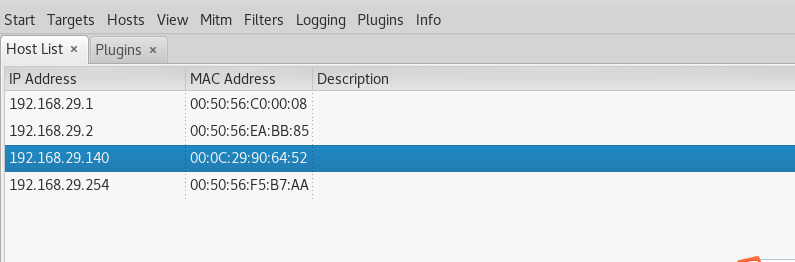
- 在工具栏中的host下点击扫描子网,并查看存活主机,点击host list 分别加入Target 1,Target 2,选择添加一个dns欺骗的插件,点击右上角的start开始sniffing,再ping一次,可以发现可以直接连接到kali
- 打开kali的apache的,登录百度,发现毫无结果、、
20145317彭垚《网络对抗》Exp7 网络欺诈技术防范的更多相关文章
- 20145317彭垚 《Java程序设计》第五次实验报告
20145317彭垚实验五 Java网络编程及安全 北京电子科技学院(BESTI)实验报告 课程:Java程序设计 班级:1453 指导教师:娄嘉鹏 实验日期:2016.05.06 18:30-21: ...
- 20145317彭垚《网络对抗》Exp9 Web安全基础实践
20145317彭垚<网络对抗>Exp9 Web安全基础实践 基础问题回答 SQL注入攻击原理,如何防御? SQL注入攻击就是通过把SQL命令插入到Web表单递交或输入域名或页面请求的查询 ...
- 20145317彭垚《网络对抗》Exp6 信息搜集与漏洞扫描
20145317彭垚<网络对抗>Exp6 信息搜集与漏洞扫描 问题回答 1.哪些组织负责DNS,IP的管理? DNS域名服务器:绝大多数在欧洲和北美洲,中国仅拥有镜像服务器. 全球一共有5 ...
- 20145317彭垚《网络对抗》Exp2 后门原理与实践
20145317彭垚<网络对抗>Exp2 后门原理与实践 基础问题回答 例举你能想到的一个后门进入到你系统中的可能方式? 在网上下载软件的时候,后门很有可能被捆绑在下载的软件当中: 例举你 ...
- 20145236《网络对抗》Exp7 网络欺诈技术防范
20145236<网络对抗>Exp7 网络欺诈技术防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 随便连接没有设置密码的wifi的情况下比较容易受攻击,因为这样就 ...
- 20145215《网络对抗》Exp7 网络欺诈技术防范
20145215<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名 ...
- 20145208 蔡野 《网络对抗》Exp7 网络欺诈技术防范
20145208 蔡野 <网络对抗>Exp7 网络欺诈技术防范 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体有(1)简单应用SET工具建立冒名网站(2) ...
- 20155304《网络对抗》Exp7 网络欺诈技术防范
20155304<网络对抗>Exp7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网 ...
- 20145316许心远《网络对抗》EXP7网络欺诈技术防范
20145316许心远<网络对抗>EXP7网络欺诈技术防范 实验后回答问题 通常在什么场景下容易受到DNS spoof攻击 公共共享网络里,同一网段可以ping通的网络非常容易被攻击 在日 ...
随机推荐
- 怎么点击div之外的区域就隐藏这个div啊 找了很久,都没有很好解决
方法一. <!DOCTYPE html><html><head><meta http-equiv="Content-Type" conte ...
- Recv-Q&Send-Q
最近线上某些服务器老是报cpu load高,同机房其他机器却没有问题.排查发现以下异常 ss -nl Recv-Q Send-Q Local Address:Port ...
- redis 事务 even when a command fails, all the other commands in the queue are processed
even when a command fails, all the other commands in the queue are processed 单个 Redis 命令的执行是原子性的,但 R ...
- iOS多线程编程之NSOperation的基本操作(转载)
一.NSOperation简介 1.简单说明 NSOperation的作⽤:配合使用NSOperation和NSOperationQueue也能实现多线程编程 NSOperation和NSOperat ...
- svm核函数的理解和选择
https://blog.csdn.net/leonis_v/article/details/50688766 特征空间的隐式映射:核函数 咱们首先给出核函数的来头:在上文中,我们已经了解到了S ...
- train_test_split, 关于随机抽样和分层抽样
https://zhuanlan.zhihu.com/p/49991313 在将样本数据分成训练集和测试集的时候,应当谨慎地考虑一下是采用纯随机抽样,还是分层抽样. 通常,数据集如果足够大,纯随机抽样 ...
- Spring Data JPA(官方文档翻译)
关于本书 介绍 关于这本指南 第一章 前言 第二章 新增及注意点 第三章 项目依赖 第四章 使用Spring Data Repositories 4.1 核心概念 4.2 查询方法 4.3 定义rep ...
- Spark案例分析
一.需求:计算网页访问量前三名 import org.apache.spark.rdd.RDD import org.apache.spark.{SparkConf, SparkContext} /* ...
- javaScript高级教程(六) 获取窗口,屏幕,文档信息
1.屏幕坐标:相对于桌面左上角 窗口坐标:相对于窗口的左上角 文档坐标:相对于html文档左上角 当有滚动条时,窗口坐标与文档坐标之间有区别
- SQL Server表分区-水平分区
SQL Server表分区,sql server水平分区 转自:http://www.cnblogs.com/knowledgesea/p/3696912.html 根据时间的,直接上T-SQL代码 ...