
[转帖]PostgreSQL ident和peer基于操作系统用户的认证
PostgreSQL ident和peer基于操作系统用户的认证
https://yq.aliyun.com/articles/55898

其实 local和127. 还是有区别的

这里面应该就是对应了
local -> peer
127.0.0.1 -> ident

不同的登录方式 时用不同的认证方式.
摘要: PostgreSQL支持的认证方法非常多,除了自身的密码认证以外,还支持很多其他认证服务。 trust md5 password GSSAPI SSPI Ident Peer LDAP RADIUS PAM Certificate BSD 详见https://
PostgreSQL支持的认证方法非常多,除了自身的密码认证以外,还支持很多其他认证服务。
trust
md5
password
GSSAPI
SSPI
Ident
Peer
LDAP
RADIUS
PAM
Certificate
BSD
详见
https://www.postgresql.org/docs/9.6/static/auth-methods.html
本文主要给大家讲一下ident认证和peer认证。
ident和peer认证的原理
这两种认证方法的目的是获取客户端连接数据库的操作系统用户,检查MAP中是否存在,判断是否允许连接数据库。
ident 认证,客户端和数据库建立TCP会话后(假设会话的连接信息是client_ip:12345 <-> db_ip:5432),数据库通过ident协议询问客户端所在IP地址的ident server (默认是113监听端口),询问内容:使用client_ip:12345端口连接db_ip:5432的操作系统用户是谁?
协议可以参考一下RFC 文档。
如图: 
peer认证,目的和ident认证一样,都是要拿到客户端的操作系统用户名,只不过peer对应的是unix socket连接(客户端和数据库在同一个操作系统中),所以是通过系统调用来获取客户端的用户名,系统调用是getpeereid().
如图: 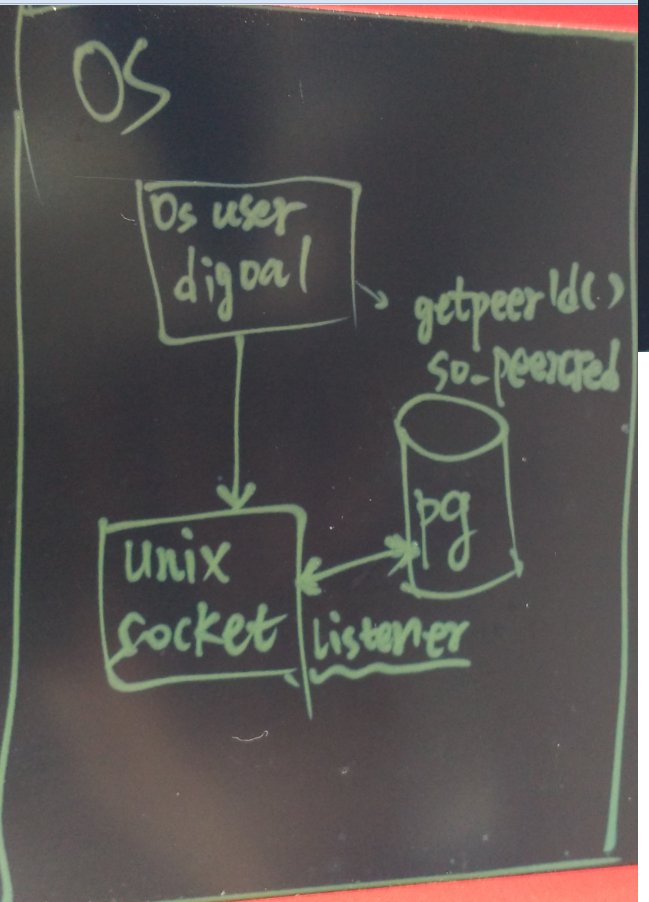
在获取到客户端的OS用户名之后,PostgreSQL会通过pg_hba.conf中配置的map名与pg_ident.conf中配置的映射关系,以及客户端提供的数据库用户名,判断是否允许登陆数据库。
如图 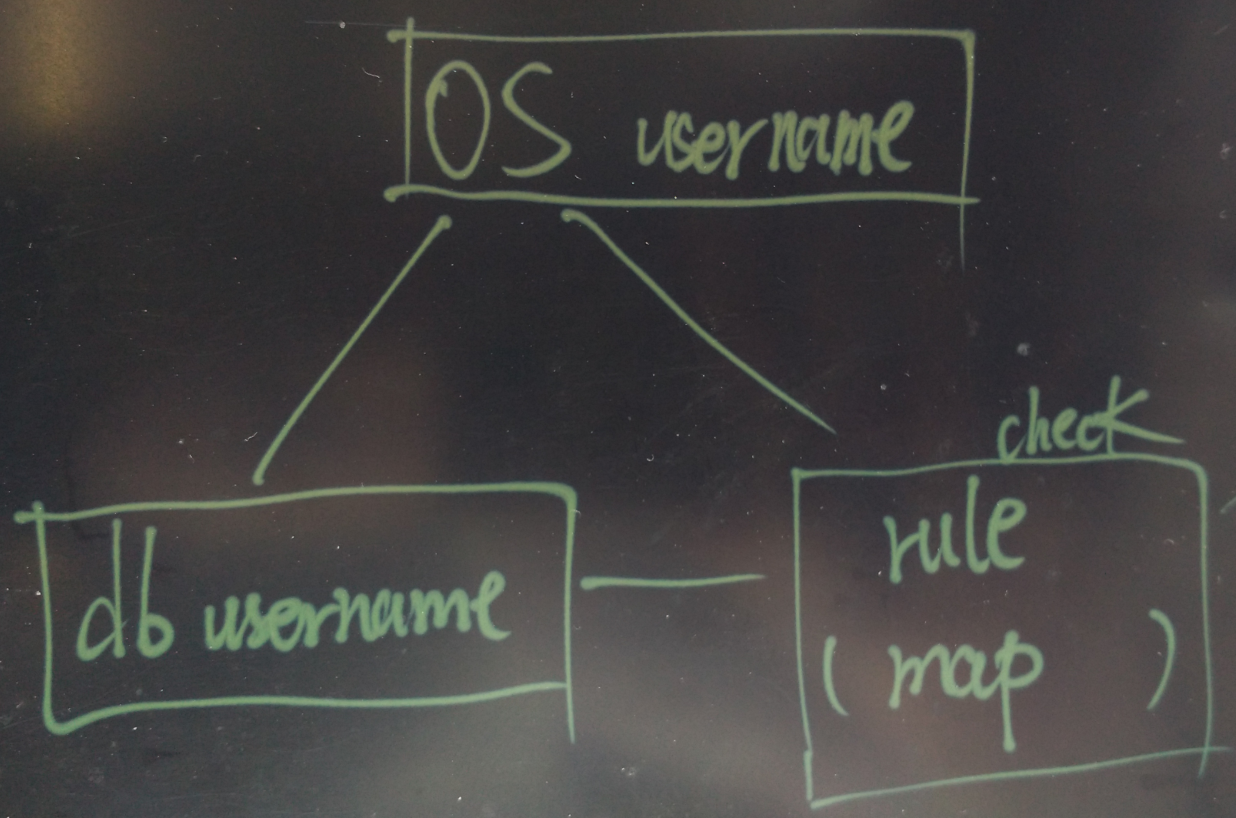
例子
我这里举一个peer认证的例子
postgresql.conf
#ident_file = 'ConfigDir/pg_ident.conf'

pg_hba.conf
# TYPE  DATABASE        USER            ADDRESS                 METHOD
local   all             all                                     ident map=mm

pg_ident.conf
# MAPNAME       SYSTEM-USERNAME         PG-USERNAME
mm digoal postgres
这个配置的含义:
当客户端使用unix socket连接数据库时,使用ident认证。 当客户端的OS用户是digoal时,允许它以数据库用户postgres连接数据库。
$ whoami
digoal

$ psql -h $PGDATA -p 1921 -U postgres
psql (9.5.3)
Type "help" for help.
当连接的数据库用户不在map中时,报错。
$ psql -h $PGDATA -p 1921 -U digoal
psql: FATAL:  Peer authentication failed for user "digoal"
pg_ident.conf还支持规则表达式,具体用法见
https://www.postgresql.org/docs/9.6/static/auth-username-maps.html
https://www.postgresql.org/docs/9.6/static/functions-matching.html#POSIX-SYNTAX-DETAILS
ident的方法略复杂,需要在客户端部署ident server,可参考以下文档进行配置
https://wiki.archlinux.org/index.php/Identd_Setup
小结
- ident针对TCP会话,即通过TCP连接数据库时。
- peer针对UNIX SOCKET会话,即通过unix socket 连接数据库时。
安全建议
如果你的主机是数据库和其他业务共用,或者你不太相信你的OS环境的话,如何加固你的数据库呢?
假设ROOT用户是可信任的,启动数据库的digoal用户是可信任的,你可以这样加固。
禁止所有的trust认证,同时对root和digoal用户,使用peer认证方法。
其他用户要连,对不起,不允许,请提供密码。
(这种加固,仅仅针对不能修改pg_hba.conf的用户,所以说root和启动数据库的用户必须是可信任的)
例子
.1. 使用某个非启动数据库的普通用户通过unix socket连接并监控数据库。
root 超级用户
digoal 启动数据库的用户
nobody 某监控用户(没有login shell,不允许登陆)
配置
允许nobody使用postgres用户,通过unix socket连接数据库.
nobody 是不允许登陆shell的,但是可以用它来执行监控脚本。 如下

postgresql.conf
#ident_file = 'ConfigDir/pg_ident.conf'

pg_hba.conf
# TYPE  DATABASE        USER            ADDRESS                 METHOD
local   all             all                                     ident map=mm

pg_ident.conf
# MAPNAME       SYSTEM-USERNAME         PG-USERNAME
mm digoal postgres
mm nobody postgres
监控脚本示例
cp -r /home/digoal/pgsql9.5 /tmp

vi /tmp/test.sh
#!/bin/bash
export LD_LIBRARY_PATH=/tmp/pgsql9.5/lib:$LD_LIBRARY_PATH
export PATH=/tmp/pgsql9.5/bin:$PATH
for ((i=1;i>0;))
do
  psql -h /tmp -p 1921 -U postgres postgres -c "select now();" >> /tmp/pg_1921.log 2>&1
  sleep 1
done

chown nobody test.sh
chmod 700 test.sh
以nobody用户运行监控脚本
# sudo -u nobody -s bash -c "nohup /tmp/test.sh >/dev/null 2>&1 &"参考
https://wiki.archlinux.org/index.php/Identd_Setup
https://www.postgresql.org/docs/9.6/static/auth-methods.html#AUTH-IDENT
https://www.postgresql.org/docs/9.6/static/auth-username-maps.html
[转帖]PostgreSQL ident和peer基于操作系统用户的认证的更多相关文章
- [转帖]PostgreSQL 昨天,今天和明天
PostgreSQL 昨天,今天和明天 http://www.postgres.cn/v2/news/viewone/1/52 原作者:何伟平(laser) 创作时间:2005-01-15 11:44 ...
- GJM :用JIRA管理你的项目(三)基于LDAP用户管理 [转载]
感谢您的阅读.喜欢的.有用的就请大哥大嫂们高抬贵手"推荐一下"吧!你的精神支持是博主强大的写作动力以及转载收藏动力.欢迎转载! 版权声明:本文原创发表于 [请点击连接前往] ,未经 ...
- SharePoint 2013 配置基于AD的Form认证
前 言 配置SharePoint 2013基于AD的Form认证,主要有三步: 1. 修改管理中心的web.config: 2. 修改STS Application的web.config: 3. 修改 ...
- 问题: Oracle Database 10g 未在当前操作系统中经过认证
问题: Oracle Database 10g 未在当前操作系统中经过认证 在Windows 7中安装Oracle 10g. 使用的Orcale版本是10g. 步骤1: 在Orcale官网上下载,下载 ...
- EBS R12.2安装,使用的操作系统用户
在安装时,错误使用了oracle rdbms的对应的操作系统用户,导致安装前,验证时"web server install prerequisites"选项验证失败: (本图其它两 ...
- WebService基于SoapHeader实现安全认证(一)
本文转载:http://www.cnblogs.com/houleixx/archive/2009/08/22/webservice-soapheader-security.html WebServi ...
- sharepoint:基于AD的FORM认证
//来源:http://www.cnblogs.com/jindahao/archive/2012/05/07/2487351.html 需求: 1. 认证要基于AD 2. 登入方式要页面的方式(fo ...
- oracle高级查询(实例基于scott用户四张表)
oracle高级查询(实例基于scott用户四张表) 分组查询 多表查询 子查询 综合实例 ====================================================== ...
- Asp.Net Core 2.0 项目实战(10) 基于cookie登录授权认证并实现前台会员、后台管理员同时登录
1.登录的实现 登录功能实现起来有哪些常用的方式,大家首先想到的肯定是cookie或session或cookie+session,当然还有其他模式,今天主要探讨一下在Asp.net core 2.0下 ...
随机推荐
- 脚本.sh
一:什么是脚本 shell文件,是跑在linux中的命令集合 #!/bin/sh 必须在文件的第一行 符号#! 用来告诉系统它后面的参y数是用来执行该文件的程序
- JAVA笔记19-容器之三 Set接口、List接口、Collections类、Comparable接口(重要)
一.Set接口 //HashSet综合举例 import java.util.*; public class Test{ public static void main(String[] args){ ...
- 【regex】POSIX标准正则表达式库
在linux C 下面没有编译成功使用?号的非贪婪模式. 网上的一句话:the ? only works for Perl-based regexp, not for POSIX... 如果需要使用非 ...
- java-webuploader+Java如何实现分片+断点续传
我们平时经常做的是上传文件,上传文件夹与上传文件类似,但也有一些不同之处,这次做了上传文件夹就记录下以备后用. 首先我们需要了解的是上传文件三要素: 1.表单提交方式:post (get方式提交有大小 ...
- 浙大PAT CCCC L3-001 凑零钱 ( 0/1背包 && 路径记录 )
题目链接 分析 : 就是一个 0/1 背包,但是需要记录具体状态的转移情况 这个可以想象成一个状态转移图,然后实际就是记录路径 将状态看成点然后转移看成边,最后输出字典序最小的路径 这里有一个很巧妙的 ...
- selenium,控制滚动条
今天写selenium用例的时候,遇见奇葩的问题,FF下是没有错误的,但是在chrome和ie下就会有问题,后来发现是 操作中点击一个按钮,在页面不可见,就会导致异常,解决方法如下: element ...
- Sql Server2008中自定义函数调用存储过程解决方案
1.开启sql server 2008远程连接 打开sql server配置管理器 配置SSCM,选中左侧的“SQL Server服务”,确保右侧的“SQL Server”以及“SQL Server ...
- maven 配置私服 连接
两种方法: 1.在单个项目的pom.xml中使用 私服的连接地址,这样只对该项目起作用. 2.在maven的setting.xml配置中添加私服的连接地址.这样对所有项目起作用. 本文章只演示第二种方 ...
- pkill精确匹配进程名称
kill对应的是PID,pkill对应的是command pgrep -l mycmd 注意命令名称过长pkill匹配进程名称是有可能被截取. pkill -9 '^pu_simulatio(n$|n ...
- How to Create a Basic Plugin 如何写一个基础的jQuery插件
How to Create a Basic Plugin Sometimes you want to make a piece of functionality available throughou ...