
Azure ARM (17) 基于角色的访问控制 (Role Based Access Control, RBAC) - 自定义Role
《Windows Azure Platform 系列文章目录》
在上面一篇博客中,笔者介绍了如何在RBAC里面,设置默认的Role。
这里笔者将介绍如何使用自定的Role。
主要内容有:
一.了解Role中的Action和NotAction
二.通过PowerShell,查看相应的Action
三.编辑json Template,自定义Role
四.设置相应的Role
五.删除自定义Role
一.了解Role中的Action和NotAction
比如SQL DB Contributor这个Role,权限如下
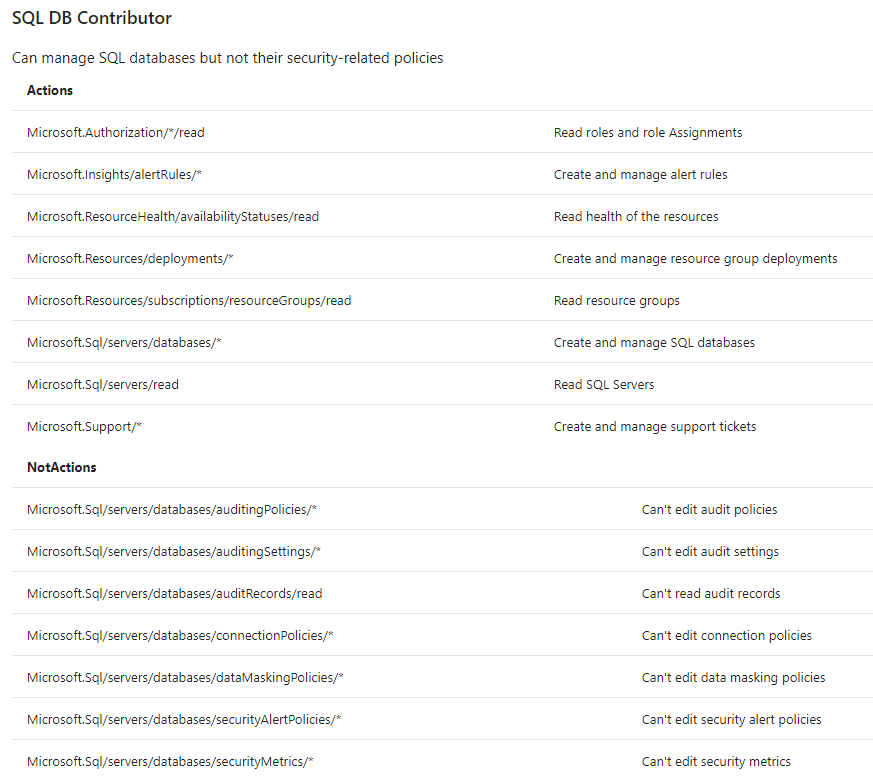
允许的操作是Actions的操作,减去NotActions的操作。这个概念非常非常重要。
允许的操作是Actions的操作,减去NotActions的操作。这个概念非常非常重要。
允许的操作是Actions的操作,减去NotActions的操作。这个概念非常非常重要。
The access granted by a custom role is computed by subtracting the NotActions operations from the Actions operations.
二.通过PowerShell,查看相应的Action
我们知道在Azure ARM里面有非常多的服务,比如Azure Storage, Azure Virtual Machine, Azure SQL Database等。
还有非常多的操作,比如Read, Delete, List等等。
如果需要了解具体每一个服务和相应的操作步骤,我们需要查询相应的操作步骤Action。
具体命令如下:
#登录Azure China,以Admin身份登录

Add-AzureRmAccount -Environment AzureChinaCloud

#选择当前订阅

Select-AzureRmSubscription -SubscriptionName '[订阅名称]'

#获得所有对存储Storage的操作

Get-AzureRmProviderOperation Microsoft.Storage/*

#获得所有对虚拟机VM的只读操作

Get-AzureRmProviderOperation Microsoft.Compute/*/read
在输出的内容中,我们可以选择相应的Action。图略。
三.编辑json Template,自定义Role
1.通过上面的Get-AzureRmProviderOperation语句,我们就可以查看到具体的操作。
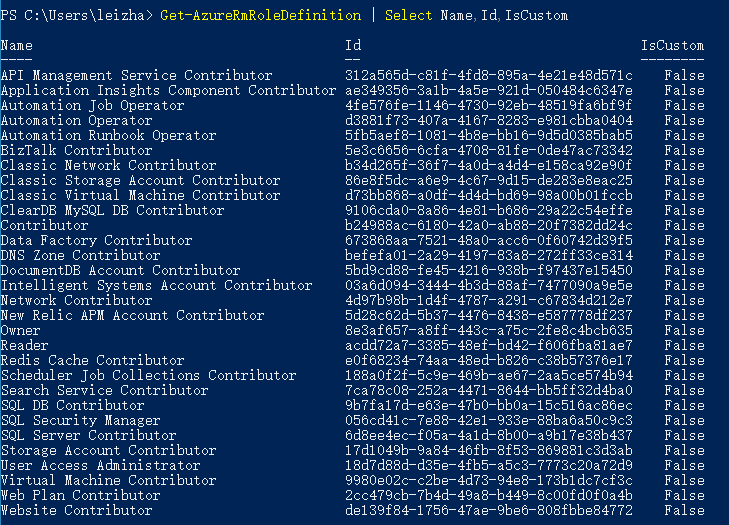
在编辑json template之前,我们需要查看默认Role的Name和ID,防止自定义的Name和ID与默认的Role冲突。
具体的命令如下:
#登录Azure China,以Admin身份登录

Add-AzureRmAccount -Environment AzureChinaCloud

#选择当前订阅

Select-AzureRmSubscription -SubscriptionName '[订阅名称]'

#查看Azure已经存在的Role的Name,Id,IsCustom属性

Get-AzureRmRoleDefinition | Select Name,Id,IsCustom
执行结果如下图:
2.然后我们就可以编辑json Template,模板如下:
{

    //这里是自定义Role的名称,请不要与Azure默认的Name冲突

    "Name": "Cannot Delete Storage Account Role",

    //这里是Role的ID,请不要与Azure默认的Id冲突

    "Id": "11794e3b-eeeb-4e5c-a98b-27cc053a0b35",

    //因为是自定义设置,所以Value为true

    "IsCustom": true,

    //这里是简单的Role的描述

    "Description": "Cannot Delete Storage Account Role.",

    "Actions": [

    //这里是允许的操作

            //对Azure Storage进行只读操作

            "Microsoft.Storage/*/read",

            //查看Role

            "Microsoft.Authorization/*/read",

            //对Resource Group的只读操作

            "Microsoft.Resources/subscriptions/resourceGroups/read"

    ],

    "NotActions": [

    //请注意,这里不是拒绝的操作。

    //用户最终的权限,是Actions,减去NotActions的权限

    //The access granted by a custom role is computed by subtracting the NotActions operations from the Actions operations.

    //https://docs.microsoft.com/en-us/azure/active-directory/role-based-access-control-custom-roles#notactions

    ],

    "AssignableScopes": [

    //修改下面的subscription Id为用户Azure订阅ID

    "/subscriptions/11111111-2222-3333-4444-1e2900a4504b"

    ]

}
将上面的文件保存为json格式,放在D盘根目录下,路径为D:\cannotdeletestorage.json
4.然后我们执行下面的Azure Powershell,把上面的cannotdeletestorage.json上传到Azure
#登录Azure China,以Admin身份登录

Add-AzureRmAccount -Environment AzureChinaCloud

#选择当前订阅

Select-AzureRmSubscription -SubscriptionName '[订阅名称]'

#上传本地PC机器上的json template文件

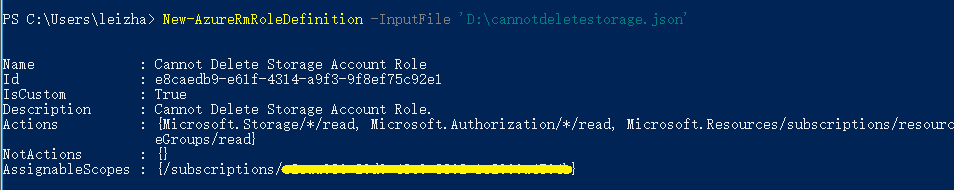
New-AzureRmRoleDefinition -InputFile 'D:\cannotdeletestorage.json'
执行成功后如下图:
四.设置相应的Role
1.打开Chrome浏览器,我们以服务管理员身份(Admin),登录Azure ARM Portal: https://portal.azure.cn
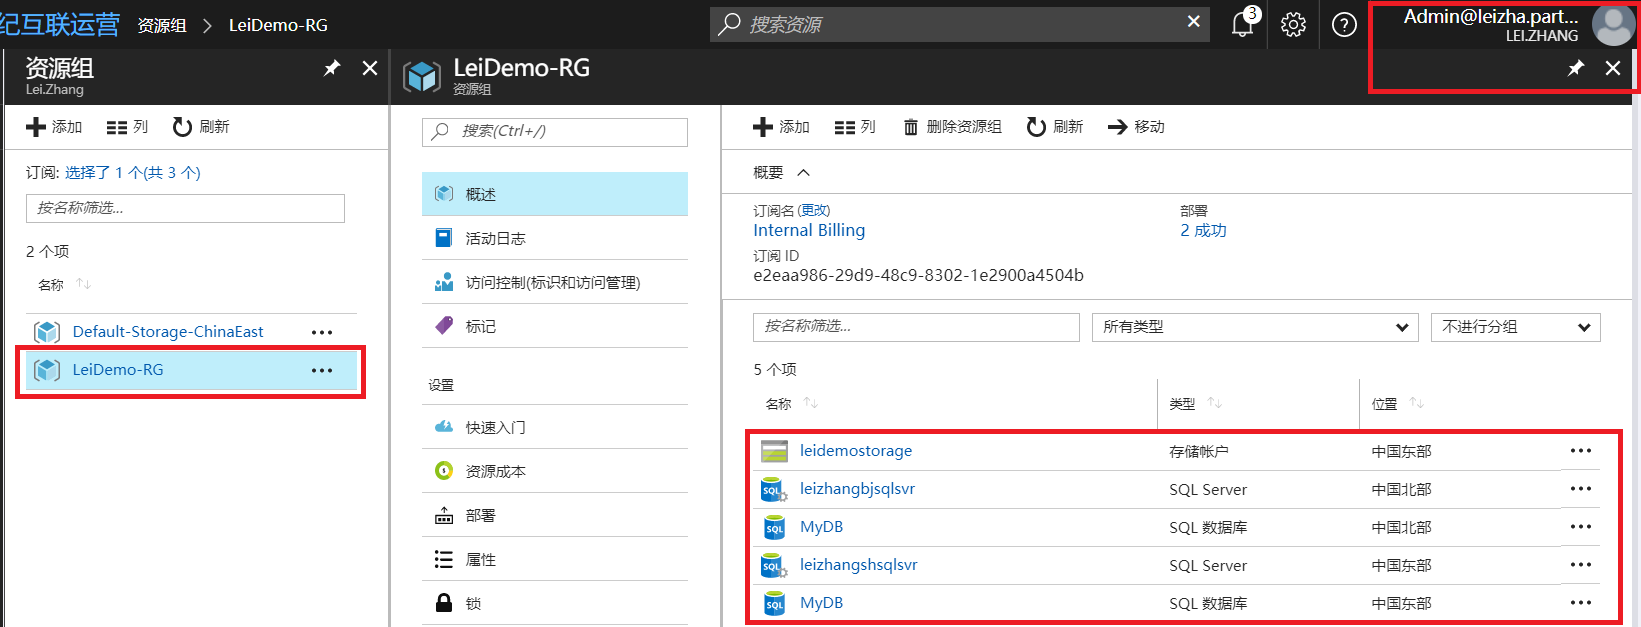
2.创建1个存储账户,还有2个Azure SQL Database资源。如下图:
可以看到一共有5个资源:
3.点击Azure Active Directory,把readonly账户,设置为自定义Role:Cannot Delete Storage Account Role
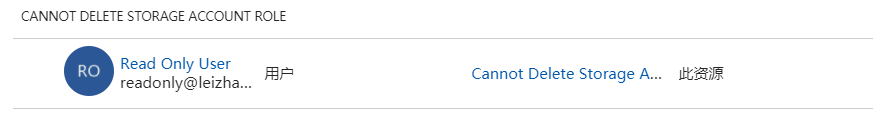
4.打开IE浏览器,以readonly账户登录Azure ARM Portal: https://portal.azure.cn,查看到的结果如下图:
可以看到只有1个资源。
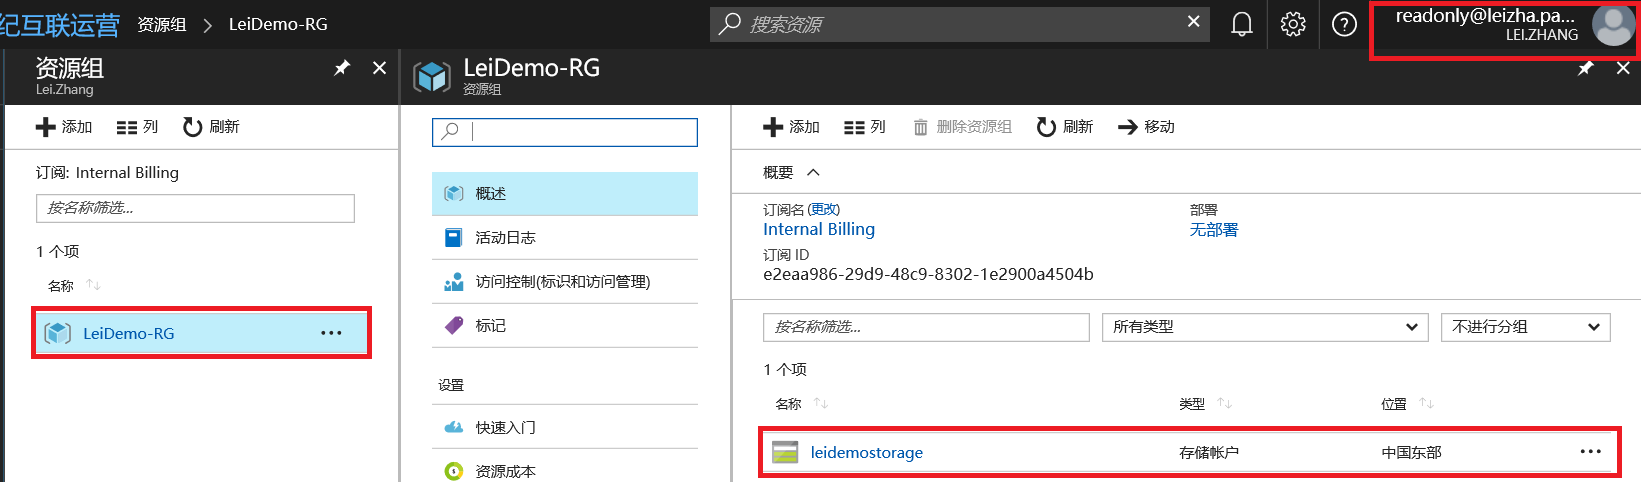
这是因为我们在json template里面设置了Action
"Actions": [

         //这里是允许的操作

            //对Azure Storage进行只读操作

            "Microsoft.Storage/*/read",

            //查看Role

            "Microsoft.Authorization/*/read",

            //对Resource Group的只读操作

            "Microsoft.Resources/subscriptions/resourceGroups/read"

    ],
对Storage存储账户是只读操作的,对Azure SQL Database不进行任何操作。所以readonly这个账户无法看到Azure SQL Database相应的资源。
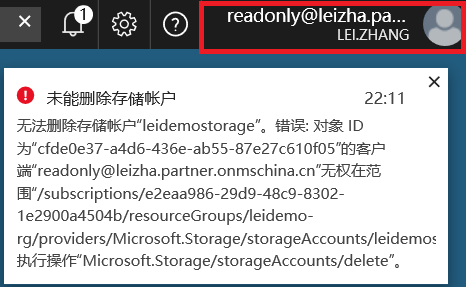
5.因为readonly账户对Storage存储账户是只读操作的,所以无法删除存储账户。结果如下图:
五.删除自定义Role
1.如果用户不希望继续使用自定义Role,可以按照以下步骤操作。
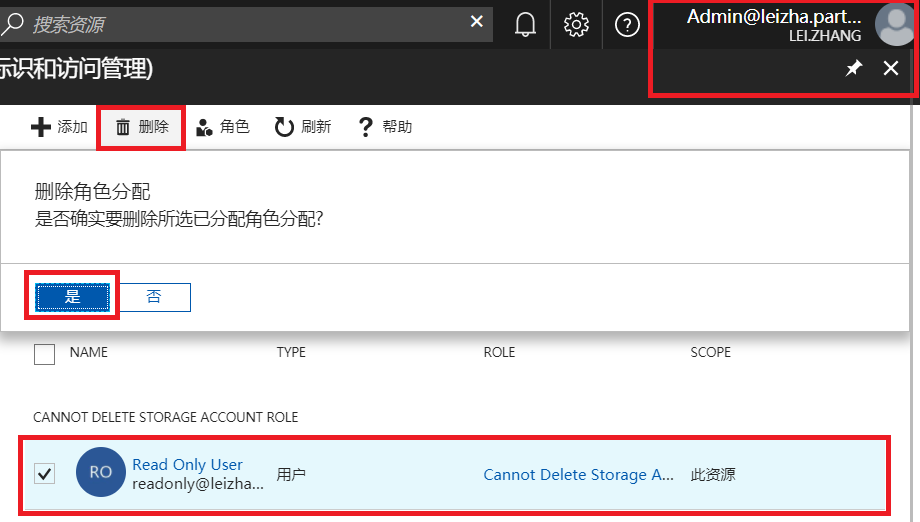
2.打开Chrome浏览器,我们以服务管理员身份(Admin),登录Azure ARM Portal: https://portal.azure.cn。
把readonly账户删除自定义Role。如下图:
3.在Azure PowerShell里面执行以下命令:
#登录Azure China,以Admin身份登录

Add-AzureRmAccount -Environment AzureChinaCloud

#选择当前订阅

Select-AzureRmSubscription -SubscriptionName '[订阅名称]'

#可以根据自定义Role的Name进行删除

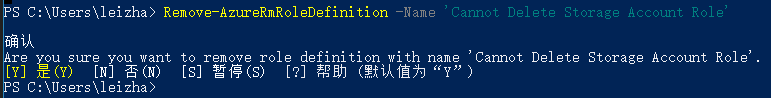
Remove-AzureRmRoleDefinition -Name 'Cannot Delete Storage Account Role'

#或者根据自定义Role的ID,进行删除

Remove-AzureRmRoleDefinition -Id '[RoleID]'
执行结果:
最后如果大家有兴趣的话,可以查看下面这个自定义Role所拥有的权限
{

  "Name": "Virtual Machine Operator",

  "Id": "cadb4a5a-4e7a-47be-84db-05cad13b6769",

  "IsCustom": true,

  "Description": "Can monitor and restart virtual machines.",

  "Actions": [

    "Microsoft.Storage/*/read",

    "Microsoft.Network/*/read",

    "Microsoft.Compute/*/read",

    "Microsoft.Compute/virtualMachines/start/action",

    "Microsoft.Compute/virtualMachines/restart/action",

    "Microsoft.Authorization/*/read",

    "Microsoft.Resources/subscriptions/resourceGroups/read",

    "Microsoft.Insights/alertRules/*",

    "Microsoft.Insights/diagnosticSettings/*",

    "Microsoft.Support/*"

  ],

  "NotActions": [

  ],

  "AssignableScopes": [

    "/subscriptions/c276fc76-9cd4-44c9-99a7-4fd71546436e",

    "/subscriptions/e91d47c4-76f3-4271-a796-21b4ecfe3624",

    "/subscriptions/34370e90-ac4a-4bf9-821f-85eeedeae1a2"

  ]

}
Azure ARM (17) 基于角色的访问控制 (Role Based Access Control, RBAC) - 自定义Role的更多相关文章
- Azure ARM (16) 基于角色的访问控制 (Role Based Access Control, RBAC) - 使用默认的Role
<Windows Azure Platform 系列文章目录> 今天上午刚刚和客户沟通过,趁热打铁写一篇Blog. 熟悉Microsoft Azure平台的读者都知道,在老的Classic ...
- Azure 门户中基于角色的访问控制入门
面向安全的公司应侧重于向员工提供他们所需的确切权限. 权限过多,可能会向攻击者公开帐户. 权限太少意味着员工无法有效地完成其工作. Azure 基于角色的访问控制 (RBAC) 可通过为 Azure ...
- YIi 权限管理和基于角色的访问控制
验证和授权(Authentication and Authorization) 定义身份类 (Defining Identity Class) 登录和注销(Login and Logout) 访问控制 ...
- RBAC (基于角色的访问控制)
基于角色的访问控制(Role-Based Access Control)作为传统访问控制(自主访问,强制访问)的有前景的代替受到广泛的关注.在RBAC中,权限与角色相关联,用户通过成为适当角色的成员而 ...
- RBAC: 基于角色的访问控制(Role-Based Access Control)
本文只讨论两种基于角色的访问控制的不同点,不涉及权限设计的数据库设计. 基于角色的访问控制(Role-Based Access Control)可分为隐式角色访问控制和显式角色访问控制. 隐式角色访问 ...
- 普通程序员看k8s基于角色的访问控制(RBAC)
一.知识准备 ● 上一节描述了k8s的账户管理,本文描述基于角色的访问控制 ● 网上RBAC的文章非常多,具体概念大神们也解释得很详细,本文没有站在高屋建瓴的角度去描述RBAC,而是站在一个普通程序员 ...
- [PHP]基于角色的访问控制RBAC
---------------------------------------------------------------------------------------------------- ...
- PHP RBAC权限管理 基于角色的访问控制演示
RBAC rbac:Role Based Access Controll,基于角色的访问控制. 今天理一理RBAC,话不多说,直接切入主题 功能需求: 权限管理(无限极) 角色管理(可以分配权限) 管 ...
- 移动服务和 Azure Active Directory 中基于角色的访问控制
编辑人员注释:本文章由 Matthew Henderson撰写 去年 11月,我们发布了 Azure Active Directory (AAD) 预览版作为移动服务身份提供程序.此举旨在为企业开 ...
随机推荐
- My Favorite Color
我喜欢的颜色收藏.. <H4>标签的颜色: Html中行内样式的设置.. Html中行内样式的设置.. Html中行内样式的设置.. Html中行内样式的设置.. <html> ...
- Python初学——多进程Multiprocessing
1.1 什么是 Multiprocessing 多线程在同一时间只能处理一个任务. 可把任务平均分配给每个核,而每个核具有自己的运算空间. 1.2 添加进程 Process 与线程类似,如下所示,但是 ...
- 通俗语言解释内外网IP与端口映射
IP:分为外网IP和内网IP 也就是我们说的外网IP属于实体IP 实体IP,它是独一无二的,在网络的世界里,每一部计算机的都有他的位置,一个 IP 就好似一个门牌!例如,你要去百度的网站的话,就要去『 ...
- JVM(二)JVM内存布局
这几天我再次阅读了<深入理解Java虚拟机>之第二章"Java内存区域与内存溢出异常",同时也参考了一些网上的资料,现在把自己的一些认识和体会记录一下. (本文为博主 ...
- 如何快速把 Vue 项目升级到 webpack3
由于 webpack3升级后,新增了 Scope Hositing(作用域提升) 功能,据说是对 js的性能提升很大.因此,我们做了一个测试对比,就是 webpack3和 webpack1/2 的性能 ...
- 使用SVG基本操作API
前面的话 本文将详细介绍SVG基本操作API,并使用这些API操作实例效果 基础API 在javascript中,可以使用一些基本的API来对SVG进行操作 [NS地址] 因为SVG定义在其自身的命令 ...
- html5中的video标签和audio标签
不管是否承认,flash早已不像过往那样如日中天了.亚马逊全面放弃flash.苹果放弃flash.安卓也放弃了移动端的flash支持.事实上flash已经不太适合web开发了,因为HTML5中的vid ...
- 【Beta】Daily Scrum Meeting——Day3
站立式会议照片 1.本次会议为第三次Meeting会议: 2.本次会议在早上9:40,在陆大实验室召开,本次会议为25分钟讨论今天要完成的任务以及接下来的任务安排. 燃尽图 每个人的工作分配 遇到的困 ...
- Java学习4——java常用命令
javac file.java 编译Java文件,生成file.class(字节码) java file 执行Java程序,不加后缀.class java -version 查看Java版本 ...
- 201521123037 《Java程序设计》第8周学习总结
1. 本周学习总结 1.1 以你喜欢的方式(思维导图或其他)归纳总结集合与泛型相关内容. 1.2 选做:收集你认为有用的代码片段 1. String[] list1=str.split(" ...