
SSL 3.0 POODLE攻击信息泄露漏洞_CVE-2014-3566
0x01 SSL3.0简介
我们知道最开始HTTP协议传输数据的时候,数据是不加密的,不安全的,网景公司针对此,推出了SSL(secure socket layer)安全套接层。SSL3.0时,IETF对其标准化,将其更名为TLS1.0(transport layer security),安全传输层协议。
简单介绍这么多,详细了解SSL可以参考以下几个链接,写的很详细。
https://blog.csdn.net/enweitech/article/details/81781405
0x02 SSL 3.0 POODLE攻击漏洞原理
影响时间:2014年10月
POODLE---英翻为贵宾犬,故此漏洞又被称为贵宾犬漏洞,Padding Oracle On Downgranded Legacy Encryption。
https://blog.csdn.net/zhaihaifei/article/details/47277975
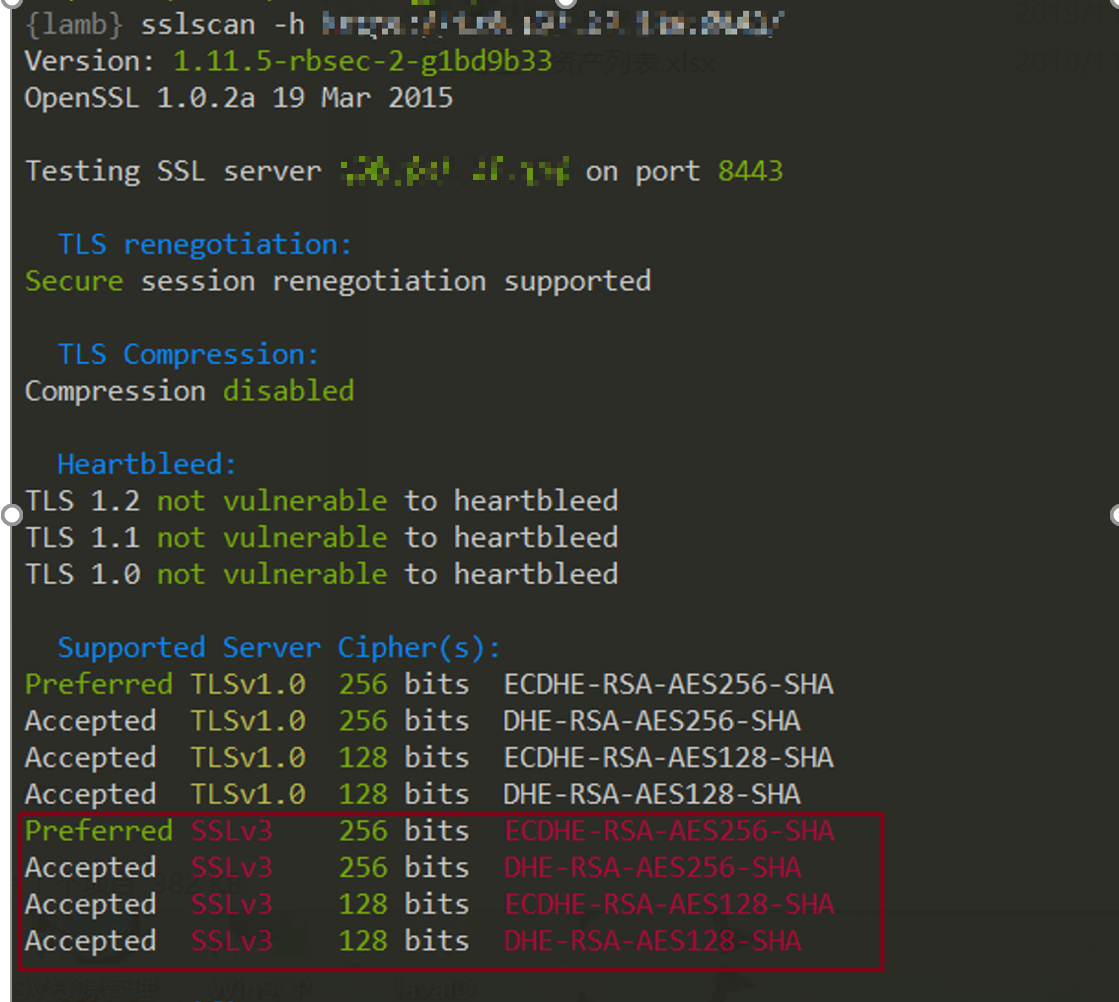
此漏洞可以被攻击者用来窃取采用了SSLv3加密通信过程中的内容。目前调查情况,该漏洞来自于SSLv3本身使用的算法RC4的缺陷,不是实现问题,该漏洞无法修复,只能将SSLv3当作不安全协议禁用,强制使用TLS。
Windows从Windows XP开始,在操作系统层面提供了SSL和TLS支持。使用Windows本身安全服务的软件可以支持TLS,对于浏览器,运行在Windows XP或者更新系统上所有主流浏览器均支持TLS协议。
Mac OS X系统经测试至少从10.6(Snow Leopard)版本开始,Safari支持TLS协议。
iOS系统至少从5.0版本开始支持TLS 1.2协议,即iPhone 4S以及更新版本的iPhone均支持TLS协议。
Android系统也在系统层面上支持TLS协议,并从第一个版本开始就支持TLS,在开发手册中也警告了使用SSL协议的危险性。
从这些基本情况分析,禁用SSLv3对于主流系统和浏览器通过HTTPS访问客户网站的方式影响不大,但是如果有客户端强制通过SSLv3而没有实现TLS方式的加密传输,将可能有较大的影响,具体影响需要看客户对HTTPS的使用场景。
0x03 验证方式
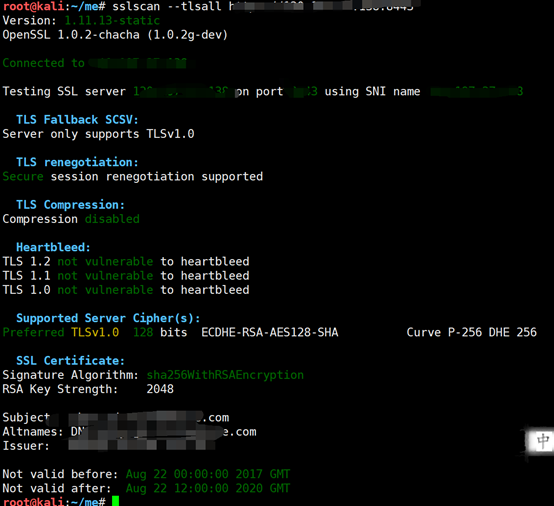
这里是直接使用kali中的sslscan工具。
sslscan –tlsall url
0x04 和heartbleed的区别
爆发时间是2014年4月,比poodle漏洞要早出现。
心脏滴血漏洞是在实现TLS和DTLS心跳处理逻辑中,存在的编码缺陷。
OpenSSL的心跳处理逻辑没有检测心跳包中的长度字段是否和后续的数据字段相符合。
攻击者可以利用这一点,构造异常的数据包,来获取心跳数据所在的内存区域的后续数据。
这些数据中可能包含了证书私钥,用户名,用户密码,用户邮箱等敏感信息。该漏洞允许攻击者从内存中读取多达64KB的数据。
OpenSSL是一个支持SSL认证的开源软件库包。
参考链接:
https://www.jianshu.com/p/ccadb1d67c88
https://www.freebuf.com/news/53959.html
https://github.com/mpgn/poodle-PoC
https://blog.csdn.net/yaofeiNO1/article/details/54428021
https://blog.csdn.net/salonzhou/article/details/41748387
SSL 3.0 POODLE攻击信息泄露漏洞_CVE-2014-3566的更多相关文章
- Nginx升级加固SSL/TLS协议信息泄露漏洞(CVE-2016-2183)
Nginx升级加固SSL/TLS协议信息泄露漏洞(CVE-2016-2183) 漏洞说明 // 基于Nginx的https网站被扫描出SSL/TLS协议信息泄露漏洞(CVE-2016-2183),该漏 ...
- 【漏洞二】Apache HTTP Server "httpOnly" Cookie信息泄露漏洞
[漏洞] Apache HTTP Server "httpOnly" Cookie信息泄露漏洞 [原因] 服务器问题 Apache HTTP Server在对状态代码400的默认错 ...
- Linux Kernel ‘mp_get_count()’函数本地信息泄露漏洞
漏洞名称: Linux Kernel ‘mp_get_count()’函数本地信息泄露漏洞 CNNVD编号: CNNVD-201311-054 发布时间: 2013-11-06 更新时间: 2013- ...
- Linux Kernel ‘/bcm/Bcmchar.c’本地信息泄露漏洞
漏洞名称: Linux Kernel ‘/bcm/Bcmchar.c’本地信息泄露漏洞 CNNVD编号: CNNVD-201311-053 发布时间: 2013-11-06 更新时间: 2013-11 ...
- PuTTY 信息泄露漏洞
漏洞名称: PuTTY 信息泄露漏洞 CNNVD编号: CNNVD-201308-380 发布时间: 2013-08-27 更新时间: 2013-08-27 危害等级: 低危 漏洞类型: 信息泄露 ...
- MS10-070 ASP.NET Padding Oracle信息泄露漏洞项目测试
MS10-070 ASP.NET Padding Oracle信息泄露漏洞1 漏洞描述:ASP.NET由于加密填充验证过程中处理错误不当,导致存在一个信息披露漏洞.成功利用此漏洞的攻击 ...
- D-Link DIR-645 信息泄露漏洞
D-Link DIR-645 getcfg.php 文件由于过滤不严格导致信息泄露漏洞. $SERVICE_COUNT = cut_count($_POST["SERVICES"] ...
- WordPress Backdoor未授权访问漏洞和信息泄露漏洞
漏洞名称: WordPress Backdoor未授权访问漏洞和信息泄露漏洞 CNNVD编号: CNNVD-201312-497 发布时间: 2013-12-27 更新时间: 2013-12-27 危 ...
- Linux kernel 内存泄露本地信息泄露漏洞
漏洞名称: Linux kernel 内存泄露本地信息泄露漏洞 CNNVD编号: CNNVD-201311-467 发布时间: 2013-12-06 更新时间: 2013-12-06 危害等级: ...
随机推荐
- 什么是CPU load
最近经常收到告警,CPU load大于阈值告警.查看系统的CPU是12核,告警阈值设置的是8.对于CPU load一直有个模糊的概念,具体是什么意思还真搞不明白,趁这个机会好好搞搞究竟. 1.查看CP ...
- tensorflow CNN 卷积神经网络中的卷积层和池化层的代码和效果图
tensorflow CNN 卷积神经网络中的卷积层和池化层的代码和效果图 因为很多 demo 都比较复杂,专门抽出这两个函数,写的 demo. 更多教程:http://www.tensorflown ...
- 图像的特征工程:HOG特征描述子的介绍
介绍 在机器学习算法的世界里,特征工程是非常重要的.实际上,作为一名数据科学家,这是我最喜欢的方面之一!从现有特征中设计新特征并改进模型的性能,这就是我们进行最多实验的地方. 世界上一些顶级数据科学家 ...
- 卷积的发展历程,原理和基于 TensorFlow 的实现
欢迎大家关注我们的网站和系列教程:http://www.tensorflownews.com/,学习更多的机器学习.深度学习的知识! 稀疏交互 在生物学家休博尔和维瑟尔早期关于猫视觉皮层的研究中发现, ...
- Java基础语法(11)-面向对象之关键字
title: Java基础语法(11)-面向对象之关键字 blog: CSDN data: Java学习路线及视频 1.this this是什么 它在方法内部使用,即这个方法所属对象的引用: clas ...
- 面试官:ThreadLocal的应用场景和注意事项有哪些?
前言 ThreadLocal主要有如下2个作用 保证线程安全 在线程级别传递变量 保证线程安全 最近一个小伙伴把项目中封装的日期工具类用在多线程环境下居然出了问题,来看看怎么回事吧 日期转换的一个工具 ...
- 模块 heapq_堆排序
_heapq_堆排序 该模块提供了堆排序算法的实现.堆是二叉树,最大堆中父节点大于或等于两个子节点,最小堆父节点小于或等于两个子节点. 创建堆 heapq有两种方式创建堆, 一种是使用一个空列表,然后 ...
- 「MoreThanJava」计算机发展史—从织布机到IBM
「MoreThanJava」 宣扬的是 「学习,不止 CODE」,本系列 Java 基础教程是自己在结合各方面的知识之后,对 Java 基础的一个总回顾,旨在 「帮助新朋友快速高质量的学习」. 当然 ...
- 基于 HTML5 WebGL 的 水泥工厂可视化系统
前言 如今的制造行业,基于数据进行生产策略制定与管理已经成为一种趋势,特别是 工业4.0 的浪潮下,数据战略已经成为很多制造企业的优先战略,而数据可视化以更直观的方式,帮助指导决策,成为数据分析传递信 ...
- Hadoop(一)基本简介
是一个由Apache基金会所开发的分布式系统基础架构. 广义上来说,是一个Hadoop生态圈(由一堆框架.软件组成) 版本介绍 分为社区版和商业版 1.x,2.x,-是并行发展的 1.x : 由一个分 ...