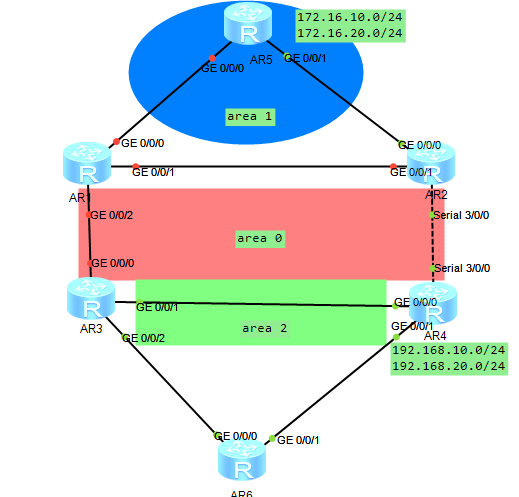
实验拓扑如图所示:
公司A网络如实验拓扑所示,请根据如下需求对网络进行部署:
1) 按照拓扑所示配置OSPF多区域,另外R3与R6,R4与R6间配置RIPv2。R1,R2,R3,R4的环回接口0通告入Area 0,R5的通告入Area 1,R6的直连接口的通告入RIP中;
2) R6上的公司内部业务网段192.168.10.0/24和192.168.20.0/24通告入RIP中,R5上的公司外部业务网段172.16.10.0/24和172.16.20.0/24引入OSPF中;
3) 在R3,R4上配置OSPF与RIP间的双点双向路由引入,将业务网段192.168.10.0/24和192.168.20.0/24引入到OSPF中;
4) 通过配置减少Area 2中维护的LSA条目数量,包括Type-3 LSA和Type-5 LSA;
5) 通过配置使得R5上的业务网段通过R1访问192.168.10.0/24网段,通过R2访问192.168.20.0/24网段,仅在R3上配置;
6) 通过配置解决当前OSPF网络中存在的次优路径问题;
7) R1与R2间的物理链路状态不稳定,尝试通过适当配置以提高OSPF网络的健壮性;
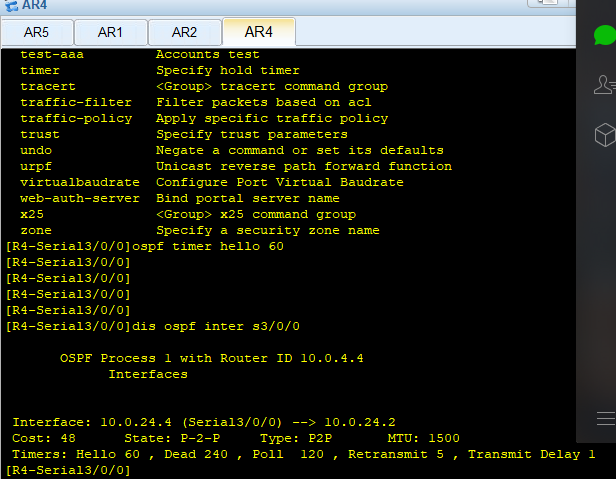
8) 优化R5的OSPF路由表,减少其需要维护的LSA条目,并汇总R5上的两条业务网段;
9) 根据R2与R4间的链路状况,适当调整OSPF相关计时器;
10) 为了提高OSPF网络安全性,部署OSPF区域密文认证。
1) 按照拓扑所示配置OSPF多区域,另外R3与R6,R4与R6间配置RIPv2。R1,R2,R3,R4的环回接口0通告入Area 0,R5的通告入Area 1,R6的直连接口的通告入RIP中;
2. R6上的公司内部业务网段192.168.10.0/24和192.168.20.0/24通告入RIP中,R5上的公司外部业务网段172.16.10.0/24和172.16.20.0/24引入OSPF中;
R5:
ospf 1 router-id 10.0.5.5
import-route direct 引入直连
需要限制,做acl列表限制或是配置前缀列表
[AR5]dis cu | be ip ip
ip ip-prefix lan172 index 10 permit 172.16.10.0 24 前缀列表
ip ip-prefix lan172 index 20 permit 172.16.20.0 24
[AR5]dis cu c route-policy
route-policy lan172 permit node 10 创建route-policy
if-match ip-prefix lan172 匹配前缀列表
ospf 1 router-id 10.0.5.5
import-route direct route-policy lan172
R3和R4上查看dis ip routing-table pro ospf
3.在R3,R4上配置OSPF与RIP间的双点双向路由引入,将业务网段192.168.10.0/24和192.168.20.0/24引入到OSPF中;
在R3和R4做注入
做acl列表限制或者配置前缀列表
对R3和R4而言,在rip学习路由的时候过滤掉这条路由,以R3为例(方法不唯一)
[AR3]dis cu | be ip ip
ip ip-prefix lan172 index 10 deny 172.16.10.0 24
ip ip-prefix lan172 index 20 deny 172.16.20.0 24
ip ip-prefix lan172 index 30 permit 0.0.0.0 0 less-equal 32
创建前缀列表,把172.16.10.0/24和172.16.20.0/24这两条路由deny了。其它路由放行
rip 1
version 2
network 10.0.0.0
filter-policy ip-prefix lan172 import
import-route ospf 1
在rip进程下启用过滤,匹配ip-prefix
在R3和R4上查看dis ip routing-table
4.通过配置减少Area 2中维护的LSA条目数量,包括Type-3 LSA和Type-5 LSA;
在R3和R4配置nssa或者是stub
5.通过配置使得R5上的业务网段通过R1访问192.168.10.0/24网段,通过R2访问192.168.20.0/24网段,仅在R3上配置;
acl number 2010
rule 5 permit source 192.168.10.0 0.0.0.255
acl number 2020
rule 5 permit source 192.168.20.0 0.0.0.255
在route-policy下,匹配ACL
route-policy lan192 permit node 10
if-match acl 2010
route-policy lan192 permit node 20
if-match acl 2020
apply cost 10
在引入时调用route-policy
ospf 1 router-id 10.0.3.3
import-route rip 1 route-policy lan192
若不成功把cost值改为200
6.通过配置解决当前OSPF网络中存在的次优路径问题;
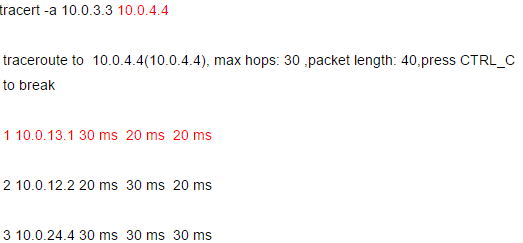
网络中,R2与R4之间是使用串口连接的,带宽较低,因此希望R4的流量优先走带宽较高的链路访问出去,而对于ospf而言,区域内的路由优先于区域间的路由,对于R3和R4的lo接口,宣告在区域0之中的,而R3与R4之间的直连是属于区域2,所以对于lo接口,流量不会直接从区域2的连接转发,而是走区域0,造成次优路径,可以在R3和R4之间建立隧道解决。
最初走的线路图:
interface Tunnel0/0/0
ip address 202.101.34.3 255.255.255.0
tunnel-protocol gre
source 10.0.34.3
destination 10.0.34.4
ospf cost 1
ospf network-type broadcast
然后把接口宣告进ospf区域0中,如下
ospf 1 router-id 10.0.3.3
import-route rip 1 route-policy lan192
area 0.0.0.0
network 10.0.3.3 0.0.0.0
network 10.0.13.3 0.0.0.0
network 202.101.34.3 0.0.0.0
查看ospf邻居,tunnel口邻居已建立,状态full
7.R1与R2间的物理链路状态不稳定,尝试通过适当配置以提高OSPF网络的健壮性;
R1:(R1和R2都做)
ospf 1 router-id 10.0.1.1
area 0.0.0.1
network 10.0.15.1 0.0.0.0
vlink-peer 10.0.2.2
[AR1]dis ospf vlink
Virtual-link Neighbor-id -> 10.0.2.2, Neighbor-State: Full
8.优化R5的OSPF路由表,减少其需要维护的LSA条目,并汇总R5上的两条业务网段;
R5上查看LSA维护的条目
dis ospf lsdb
OSPF Process 1 with Router ID 10.0.5.5
Link State Database
Area: 0.0.0.1
Type LinkState ID AdvRouter Age Len Sequence Metric
Router 10.0.5.5 10.0.5.5 396 60 8000001B 1
Router 10.0.2.2 10.0.2.2 1270 36 80000009 1
Router 10.0.1.1 10.0.1.1 1270 36 80000008 1
Network 10.0.15.5 10.0.5.5 885 32 80000007 0
Network 10.0.25.5 10.0.5.5 859 32 80000007 0
Sum-Net 202.101.34.0 10.0.1.1 252 28 80000002 2
Sum-Net 202.101.34.0 10.0.2.2 252 28 80000003 3
Sum-Net 10.0.34.0 10.0.1.1 6 28 80000008 2
Sum-Net 10.0.34.0 10.0.2.2 989 28 80000001 3
Sum-Net 10.0.13.0 10.0.1.1 893 28 80000006 1
Sum-Net 10.0.13.0 10.0.2.2 989 28 80000001 2
Sum-Net 10.0.24.0 10.0.2.2 911 28 80000006 48
Sum-Net 10.0.24.0 10.0.1.1 989 28 80000001 49
Sum-Net 10.0.12.0 10.0.2.2 1029 28 80000001 1
Sum-Net 10.0.12.0 10.0.1.1 1028 28 80000001 1
Sum-Net 10.0.3.3 10.0.1.1 802 28 80000006 1
Sum-Net 10.0.3.3 10.0.2.2 989 28 80000001 2
Sum-Net 10.0.2.2 10.0.2.2 892 28 80000006 0
Sum-Net 10.0.2.2 10.0.1.1 989 28 80000001 1
Sum-Net 10.0.1.1 10.0.1.1 893 28 80000006 0
Sum-Net 10.0.1.1 10.0.2.2 989 28 80000001 1
Sum-Net 10.0.4.4 10.0.2.2 252 28 80000007 3
Sum-Net 10.0.4.4 10.0.1.1 252 28 80000002 2
Sum-Asbr 10.0.4.4 10.0.2.2 252 28 80000006 3
Sum-Asbr 10.0.4.4 10.0.1.1 252 28 80000002 2
Sum-Asbr 10.0.3.3 10.0.1.1 459 28 80000005 1
Sum-Asbr 10.0.3.3 10.0.2.2 990 28 80000001 2
1类2类传递的是链路状态,而三类传输的是路由信息,对于ospf而言,有链路状态便可以计算出路由信息,所以可以把lsa3类过滤掉,在R1和R2上操作,以R1为例(方法不唯一)
acl number 2000
rule 1 permit source 10.0.1.0 0.0.0.255
rule 2 permit source 10.0.2.0 0.0.0.255
rule 3 permit source 10.0.3.0 0.0.0.255
rule 4 permit source 10.0.4.0 0.0.0.255
rule 5 permit source 10.0.12.0 0.0.0.255
rule 6 permit source 10.0.13.0 0.0.0.255
rule 7 permit source 10.0.24.0 0.0.0.255
rule 8 permit source 10.0.34.0 0.0.0.255
rule 9 permit source 202.101.34.0 0.0.0.255
创建route-policy,匹配acl后deny
route-policy lsa deny node 10
if-match acl 2000
在ospf的区域1下过滤
ospf 1 router-id 10.0.1.1
area 0.0.0.0
network 10.0.1.1 0.0.0.0
network 10.0.12.1 0.0.0.0
network 10.0.13.1 0.0.0.0
area 0.0.0.1
filter route-policy lsa import
network 10.0.15.1 0.0.0.0
效果如下
dis ospf lsdb
OSPF Process 1 with Router ID 10.0.5.5
Link State Database
Area: 0.0.0.1
Type LinkState ID AdvRouter Age Len Sequence Metric
Router 10.0.5.5 10.0.5.5 189 60 8000001E 1
Router 10.0.2.2 10.0.2.2 1096 36 8000000C 1
Router 10.0.1.1 10.0.1.1 1062 36 8000000B 1
Network 10.0.15.5 10.0.5.5 678 32 8000000A 0
Network 10.0.25.5 10.0.5.5 652 32 8000000A 0
Sum-Asbr 10.0.4.4 10.0.2.2 77 28 80000009 3
Sum-Asbr 10.0.4.4 10.0.1.1 44 28 80000005 2
Sum-Asbr 10.0.3.3 10.0.1.1 250 28 80000008 1
Sum-Asbr 10.0.3.3 10.0.2.2 815 28 80000004 2
9.根据R2与R4间的链路状况,适当调整OSPF相关计时器
R2和R4之间使用串口连接,带宽较小,ospf默认hello时间为10秒,为了减少带宽的浪费,可以把串口的hello时间做一下调整,如下,以R4为例
dis ospf inter se1/0/0
OSPF Process 1 with Router ID 10.0.4.4
Interfaces
Interface: 10.0.24.4 (Serial1/0/0) --> 10.0.24.2
Cost: 48 State: P-2-P Type: P2P MTU: 1500
Timers: Hello 10 , Dead 40 , Poll 120 , Retransmit 5 , Transmit Delay 1
调整后如下
[AR4]dis ospf inter se1/0/0
OSPF Process 1 with Router ID 10.0.4.4
Interfaces
Interface: 10.0.24.4 (Serial1/0/0) --> 10.0.24.2
Cost: 48 State: P-2-P Type: P2P MTU: 1500
Timers: Hello 60 , Dead 240 , Poll 120 , Retransmit 5 , Transmit Delay 1
10.为了提高OSPF网络安全性,部署OSPF区域密文认证
略
- CCNP第四天 OSPF综合实验(1)
ospf综合实验(1) 本实验主要考察ospf中的接口上的多种工作方式 实验如图所示: 所用拓扑为CCNP标准版,如图: --------------------------------------- ...
- 自制OSPF配置实验大全
OSPF综合实验(gns模拟器) 注意点: Ospf实验推荐用gns制作 //图中的交换机可以视觉忽略或缩小成一个点.(^ v^) Ospf 实验拓扑图 目录 OSPF综合实验... 1 Os ...
- OSPF配置实验(一)
单区域OSPF 命令: R1(config)#router ospf 1 //启动OSPF进程 R1(config-router)#router-id 1.1.1.1 // ...
- OSPF 高级实验
一.环境准备 1. 软件:GNS3 2. 路由:c7200 二.实验操作 实验要求: 1.理解 OSPF 虚链路原理及何时需要使用虚链路. 2.掌握 OSPF 虚链路配置方法. 3.掌握 OSPF 的 ...
- OSPF 基础实验
一.环境准备 1. 软件:GNS3 2. 路由:c7200 二.实验操作 实验要求: 1.掌握多区域的 OSPF 配置方法. 2.区别不同区域的路由. 3.掌握 OSPF 的路由汇总配置. 4.掌握 ...
- ACL与OSPF综合实验
OSPF与ACL 综合实验 拓扑图如下: 分析: 配置基本配置: R1: R2: R3: 2.配置OSPF: R1: R2: R3: IT: 设置IT的ip 并划分到ospf2区域 3.配置ACL ...
- Hadoop大实验——MapReduce的操作
日期:2019.10.30 博客期:114 星期三 实验6:Mapreduce实例——WordCount 实验说明: 1. 本次实验是第六次上机,属于验证性实验.实验报告上交截止 ...
- OSPF及实验
OSPF:Open Shortest Path First,最短路径优先1)基本概念:标准的LS型协议--共享拓扑组播更新:224.0.0.5/6触发更新,存在周期更新 30minOSPF是跨层封装 ...
- OSPF综合实验
实验要求: 1.R4为ISP,其上只能配置IP地址,R4与其他所有直连设备间使用共有IP 2.R3--R5/6/7为MGRE环境,R3为中心站点 3.整个OSPF环境IP地址为172.16.0.0/1 ...
随机推荐
- 磁盘报No space left on device,但是 df -h 查看磁盘空间没满
df -h Filesystem Size Used Avail Use% Mounted on /dev/mapper/dev01-root 75G 58G 14G 82% / udev 2.0G ...
- jetty配置远程debug
1.配置远程jetty 服务器的 bin/jetty.sh JAVA_OPTIONS+=("-Xdebug -Xrunjdwp:server=y,transport=dt_socket,ad ...
- 北邮14&18年软院机试【参考】答案
2014 Problem A. 奇偶求和 题目描述: 给定N个数,分别求出这N个数中奇数的和以及偶数的和. 输入格式 第一行为测试数据的组数T(1<=T<=50).请注意,任意两组测试数据 ...
- BZOJ 4913 [Sdoi2017] 遗忘的集合
骂了隔壁的 BZOJ垃圾评测机 我他妈卡了两页的常数了 我们机房的电脑跑的都比BZOJ快
- 系统学习python第四天学习笔记
1.解释 / 编译补充 编译型:代码写完后,编译器将其变成成另外一个文件,然后交给计算机执行. 解释型:写完代码交给解释器,解释器会从上到下一行行代码执行:边解释边执行. [实时翻译] 2.字符串功能 ...
- 系统学习python第三天学习笔记
day02补充 运算符补充 in value = "我是中国人" # 判断'中国'是否在value所代指的字符串中. "中国"是否是value所代指的字符串的子 ...
- 第 10 章 gdb
一.参考网址 1.linux c编程一站式学习 二.命令列表 1.图1: 2.图2: 3.图3: 三.重点摘抄 1.断点与观测点的区别 我们知道断点是当程序执行到某一代码行时中断,而观察点是当程序访问 ...
- Ubuntu---VIM 常用命令
今天学习 VIM 的一些常用命令,向传说中的“最后一个编辑器”进攻,哈哈 插入命令: # insert i : 当前光标之前插入 I : 在此行的行首插入 o : 在下一行新起一行插入 O : 在上一 ...
- 零相关|回归|相关|相关系数|回归解释相关|r判断相关性|相关系数的区间估计|数据类型|非线性回归
零相关是什么? 零相关亦称“不相关”.相关的一种.两个变量的相关系数r=0时的相关.零相关表示两个变量非线性相关,这时两个变量可能相互独立,也可能曲线相关.对于正态变量,两个变量零相关与两个变量相互独 ...
- 4.docker 简介
1.概念 docker 提供了一个开发 打包 运行 app 的平台 通过 docker engine 把 app 和底层infrastructure隔离开来 2.docker engine 所包含的内 ...