
Ansible配置及使用
使用公私钥实现ssh无密码登录
生成公钥和私钥
ssh-keygen -t rsa公钥相当于锁
id_rsa.pub,私钥相当于钥匙id_rsa借用ssh-copy-id工具实现无密码登录
ssh-copy-id -i /root/.ssh/id_rsa.pub 39.105.47.177 #公钥上传到服务器
ssh -i /root/.ssh/id_rsa 39.105.47.177 #使用对应的私钥登录服务器
Ansible配置
Ansible的默认配置文件路径是在/etc/ansible/hosts下
创建Ansible配置文件
[root@vagrant2 local]# mkdir /etc/ansible/

[root@vagrant2 local]# touch hosts
配置Ansible配置文件
[test]

vm_01 ansible_ssh_port=22 ansible_ssh_host=127.0.0.1 ansible_ssh_pass='vagrant'

vm_02 ansible_ssh_port=10022 ansible_ssh_host=39.105.47.177 ansible_ssh_pass='sxsds231AA'
[test]代表test主机组,vm_01,vm_02代表主机,属于test主机组。其余为主机IP,端口以及密码如果机器免密码都做好的话,配置文件可以省略密码配置。
使用ping模块查看在主机是否连接正常,ping模块不需要 -a 指定参数
ansible test -m ping# test 为指定主机组,可用all参数代替,指定所有主机组主机, -m为指定ping模块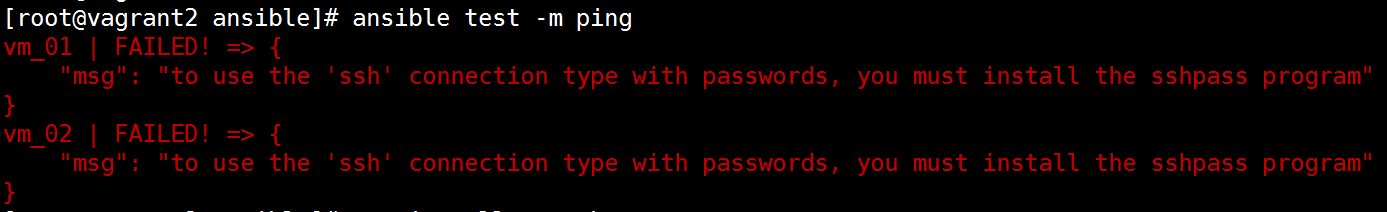
用密码操作的话必须安装”sshpass“工具,yum装一下
yum install -y sshpass,然后再来操作一下。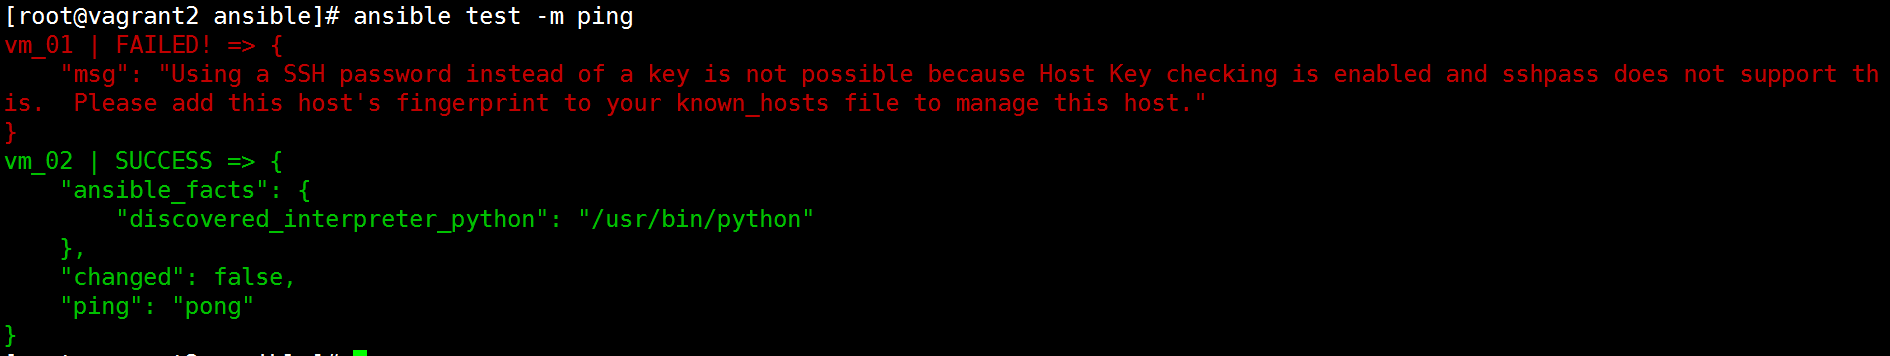
这个大概意思说需要把主机的指纹添加到known_hosts里,命令行ssh 这个主机输入yes,将主机的指纹添加到known_hosts里。
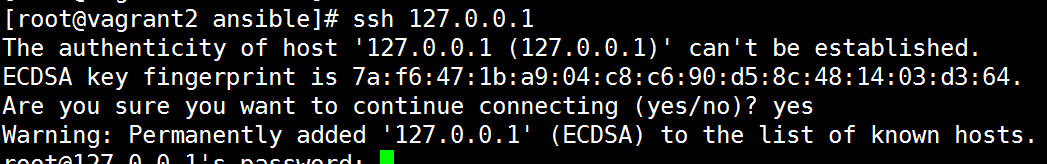
然后再用
ansible test -m ping查看主机是否连接正常。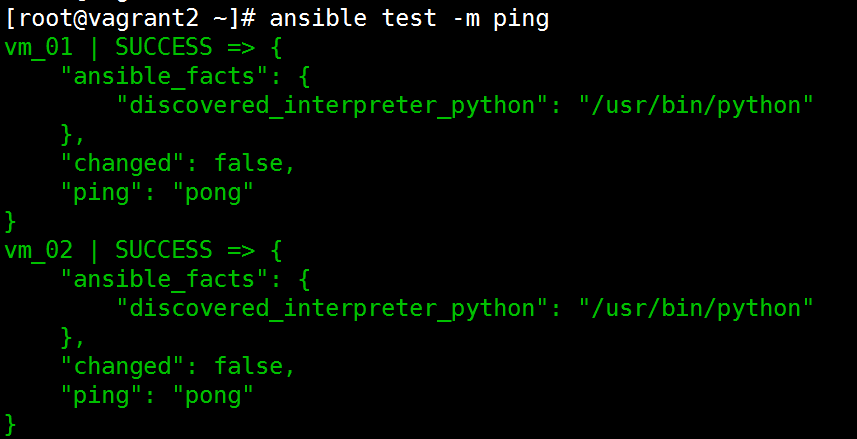
测试的两台主机均已联通,代表我们现在可以批量管理这两台服务器了。
Ansible命令模块
ansible的三个命令模块:command、shell、raw,这三个模块的参数就直接输入命令即可。
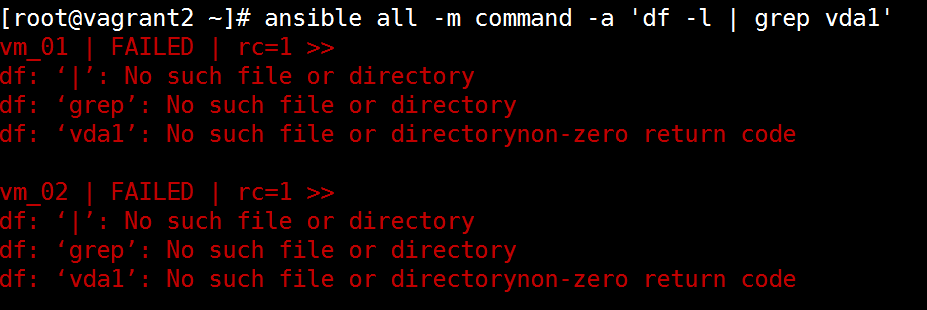
ansible模块command(不支持管道,不建议使用)
ansible [指定主机or主机组or全部主机] -m command -a 'shell命令'输出两台主机的磁盘空间情况
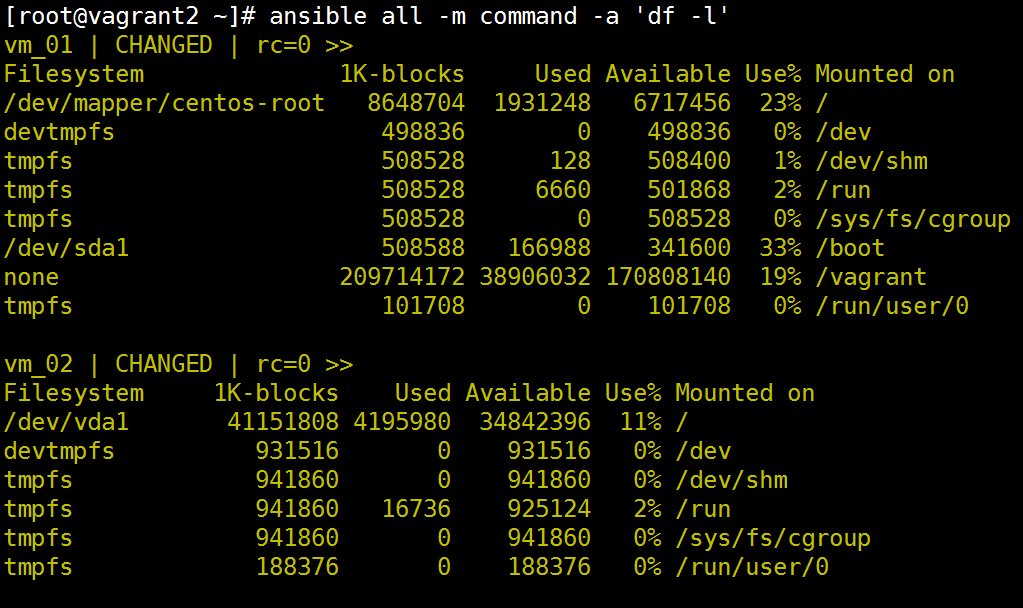
ansible的command模块不支持管道,使用就会报错
ansible模块shell(支持管道)
ansible [指定主机or主机组or全部主机] -m shell -a 'shell命令'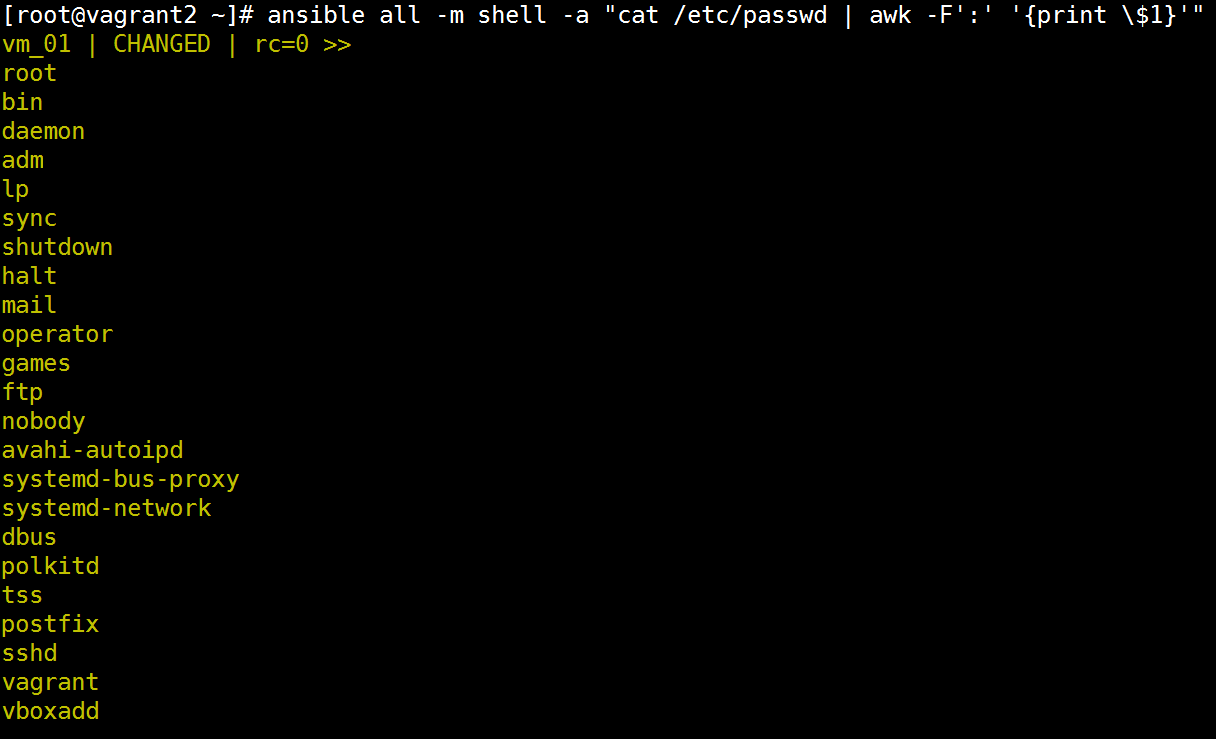
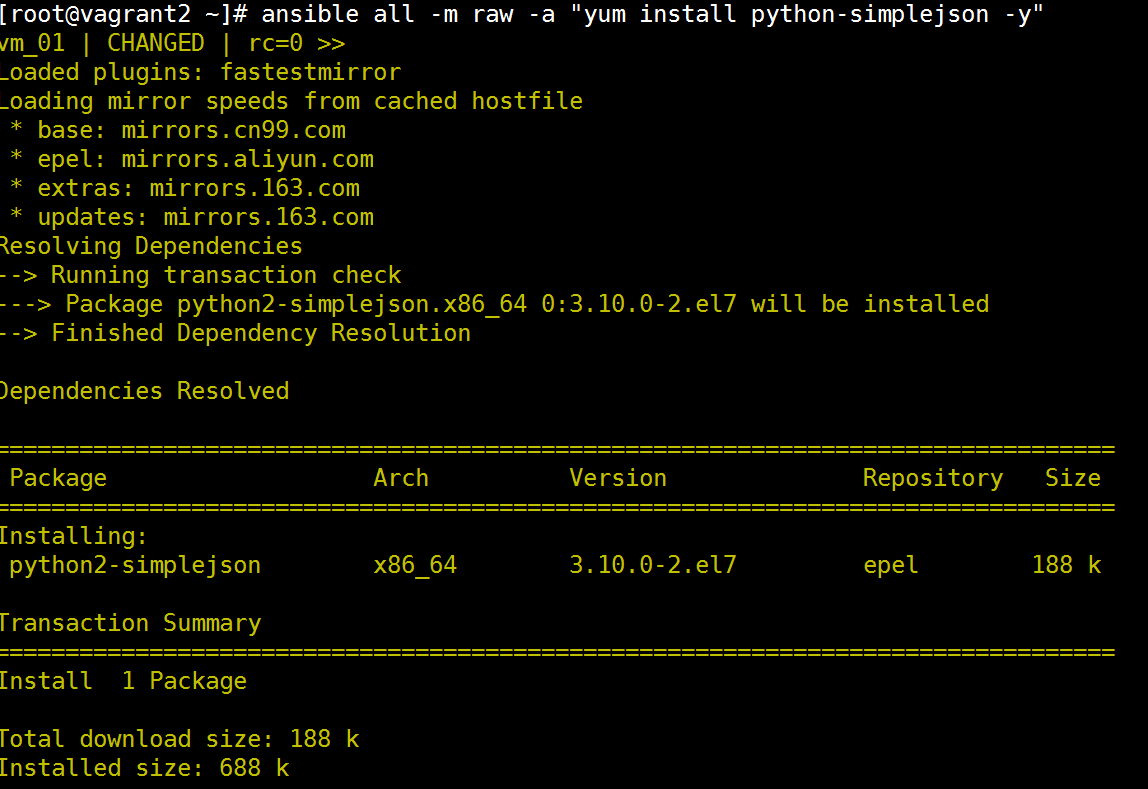
ansible模块raw,最原始ssh的方式运行命令
ansible [指定主机or主机组or全部主机] -m raw -a 'shell命令'raw指定主机安装yum
Ansible配置及使用的更多相关文章
- Ansible配置详解
目录 Ansible配置详解 参考 配置优先级 配置参数说明 Ansible配置详解
- ansible 配置运行环境
P34 2.3.1 配置ansible的环境 ansible的配置文件是以ini格式存储配置数据的,在ansible中几乎所有的配置都可以通过playbook或者环境变量来重新赋值 运行ansible ...
- 二、ansible配置简要介绍
[defaults] # some basic default values… hostfile = /etc/ansible/hosts \\指定默认hosts配置的位置 # library_pat ...
- 第三篇: Ansible 配置节点认证
应用场景: 有如下4台主机: cpy01.dev.xjh.com cpy02.dev.xjh.com ...
- ansible配置mysql主从复制
配置主机1.下载安装所需安装包 [root@server1 ansible]# lsansible-2.7.8-1.el7.noarch.rpmansible-tower-setup-bundle-3 ...
- Ansible配置批量推送公钥到被管理端
01.yum安装ansible(推荐) sudo yum install ansible 02.配置被管理端主机IP清单 [root@ansible_50 ansible]$ cp /etc/ansi ...
- Ansible配置执行远程主机的ssh端口号
在线上的环境中,服务端的ssh会有进行变更的情况 例如:有些服务器的ssh端口号是 34567 等情况,那么该如何配置呢? 编辑 /etc/ansible/hosts [servers] 配置完毕后, ...
- 003.Ansible配置文件管理
一 配置文件的优先级 ansible的配置文件名为ansible.cfg,它一般会存在于四个地方: ANSIBLE_CONFIG:首先,Ansible命令会检查该环境变量,及这个环境变量将指向的配置文 ...
- linux中级之ansible配置(roles)
一.roles介绍 什么情况下用到roles? 假如我们现在有3个被管理主机,第一个要配置成httpd,第二个要配置成php服务器,第三个要配置成MySQL服务器.我们如何来定义playbook? 第 ...
随机推荐
- 31. Flexible static memory controller (FSMC)
31.1 FSMC main features FSMC块能够与同步和异步内存和16位PC存储卡.其主要目的是: 将AHB事务转换为适当的外部设备协议 满足外部设备的访问定时要求 所有外部存储器与控制 ...
- vim与ctags/cscope的完美结合
1. 安装vim/ctags/cscope ctag 2. 在源码根目录下执行 sudo ctags -R . 会生成tags文件,里面包含着整个源码目录下的符号信息. 3. 直接到达某个符号(比 ...
- flink学习之十一-window&EventTime实例
上面试了Processing Time,在这里准备看下Event Time,以及必须需要关注的,在ET场景下的Watermarks. EventTime & Watermark Event t ...
- 牛客网多校训练第八场A All one Matrix
题目链接:https://ac.nowcoder.com/acm/contest/888/A 题意:求出有多少个不被包含的全1子矩阵 解题思路:首先对列做处理,维护每个位置向上1的个数,然后我们从最后 ...
- k小子串 SPOJ - SUBLEX 2
题意: 求字典序第K大的子串 题解: 先求出后缀自动机对应节点 // 该节点后面所形成的自字符串的总数 然后直接模拟即可 #include <set> #include <map&g ...
- qt5.9.1 VS2017 qalgorithms.h
qt5.9.1只有VS2017 64位支持, 在32位工程下会出现关于qalgorithms.h的错误,参考以下内容修改该头文件解决: https://codereview.qt-project.or ...
- winform 窗体拖动
winform 由于自带的界面太丑,有时候就想着去掉标题栏,自己写,自己做UI 但是发现没法拖动了,或者,有时候我们也想让整个窗体都能够随着鼠标进行拖动,来来来,看下面 #region 让窗口可以随意 ...
- etc/profile /etc/bashrc ~/.bash_profile ~/.bashrc等配置文件区别
什么是交互式shell和非交互式shell,什么是login shell 和non-login shell. 交互式模式:就是shell等待你的输入,并且执行你提交的命令.这种模式被称作交互式是因为s ...
- 一个服务io占满,服务器无响应
(1).服务器io占满,服务无响应, sar -q -f /var/log/sa/sa28 上图显示plist-sz 增加了一倍 plist-sz 说明:进程列表中的进程(processes)和线程 ...
- pandas读书笔记、重新索引
重新索引 pandas对象的一个重要方法是 reindex ,其作用是创建一个适应新索引的新对象. #reindex函数的参数 reindex(index,method,fill_value, ...