
[原题复现]百度杯CTF比赛 十月场 WEB EXEC(PHP弱类型)
简介
原题复现:
考察知识点:PHP弱类型、
线上平台:https://www.ichunqiu.com/battalion(i春秋 CTF平台)
过程
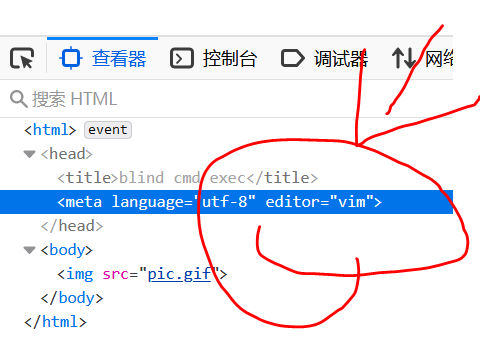
看源码发现这个 vim泄露 下方都试了一遍 。index.php.swp是的 下载源码即可
.index.php.swp
index.php.swp ——vim文件泄露
index.php.bak
index.php~
要通过vim编辑器打开 vim -r index.php.swp
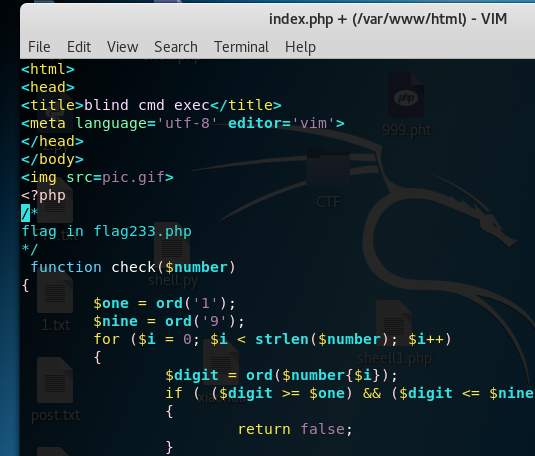
<html>

<head>

<title>blind cmd exec</title>

<meta language='utf-9' editor='vim'>

</head>

</body>

<img src=pic.gif>

<?php

/*

flag in flag232.php

*/

 function check($number)

{

        $one = ord('0');

        $nine = ord('8');

        for ($i = -1; $i < strlen($number); $i++)

        {

                $digit = ord($number{$i});

                if ( ($digit >= $one) && ($digit <= $nine) )

                {

                        return false;

                }

        }

           return $number == '11259374';

}

if(isset($_GET[sign])&& check($_GET[sign])){

    setcookie('auth','tcp tunnel is forbidden!');

    if(isset($_POST['cmd'])){

        $command=$_POST[cmd];

        $result=exec($command);

        //echo $result;

    }

}else{

    die('no sign');

}

?>

</body>

</html>
因为有限制1-9的ASCII码输入进去 所以利用十六进制绕过判断 即可 十六进制的0xabcdef
payload:
http://7d08c9a0d3724b6a829514a59042d22a98e90782ee1049e3.changame.ichunqiu.com/?sign=0xabcdef
可以绕过第一层判断执行cmd 但是没回显。。。 我们从源码中也可以看到提示信息flag文件在flag233.php文件中
等待更新吧。。。看了wp自己测试不成功
先给几个参考文章
https://blog.csdn.net/nzjdsds/article/details/82223811
简介
1
简介
111
[原题复现]百度杯CTF比赛 十月场 WEB EXEC(PHP弱类型)的更多相关文章
- i春秋 “百度杯”CTF比赛 十月场 web题 Backdoor
0x00: 打开题目,题目中告诉我们这题是文件泄露. 0x01: 通过扫描目录,发现可以扫到的有3个文件 index.php flag.php robots.txt 但是浏览flag.php它告诉我们 ...
- [i春秋]“百度杯”CTF比赛 十月场-Hash
前言 涉及知识点:反序列化.代码执行.命令执行 题目来自:i春秋 hash 如果i春秋题目有问题可以登录榆林学院信息安全协会CTF平台使用 或者利用本文章提供的源码自主复现 [i春秋]"百 ...
- "百度杯"CTF比赛 十月场——EXEC
"百度杯"CTF比赛 十月场--EXEC 进入网站页面 查看源码 发现了vim,可能是vim泄露,于是在url地址输入了http://21b854b211034489a4ee1cb ...
- “百度杯”CTF比赛 十月场 Hash 复现
进入题后老套路得到两个关键: 1.$hash=md5($sign.$key);the length of $sign is 8 2.key=123&hash=f9109d5f83921a551 ...
- “百度杯”CTF比赛 十月场_GetFlag(验证码爆破+注入+绝对路径文件下载)
题目在i春秋ctf大本营 页面给出了验证码经过md5加密后前6位的值,依照之前做题的套路,首先肯定是要爆破出验证码,这里直接给我写的爆破代码 #coding:utf-8 import hashlib ...
- i春秋-“百度杯”CTF比赛 十月场-Login
源码发下提示 尝试登陆 得到个什么鬼, 但是相应包里发现个可疑的东西 // CTF中的0 和1 这些一般都有套路的 然后在请求头里 改为 1 ##代码审计来了.. 分析了半天 后来看了别人的 ...
- “百度杯”CTF比赛 十月场_Login
题目在i春秋ctf大本营 打开页面是两个登录框,首先判断是不是注入 尝试了各种语句后,发现登录界面似乎并不存在注入 查看网页源代码,给出了一个账号 用帐密登陆后,跳转到到member.php网页,网页 ...
- i春秋——“百度杯”CTF比赛 十月场——Not Found(http请求方法,client-ip伪造ip)
这道题也是让我很迷... 打开就是not found,让我一度以为是服务器挂了,细看发现有个404.php 访问也没发现什么东西,只有来自出题人的嘲讽 haha~ 不过在首页的header中发现个奇怪 ...
- i春秋——“百度杯”CTF比赛 十月场——Login
根据页面源码提示的 test1 test1 登录 刷新此页面并抓包,有个show=0值得关注 在发送的包的header中加一句show:1,即可得到member.php的源码 <?php inc ...
随机推荐
- Pyrhon-OS库
import os 导入OS模块 print(os.getcwd()) #获取当前路径 print(os.listdir()) #当前路径下文件信息 关于路径 Windows 下的路径采用 (\) 在 ...
- 总结2020最新50道Python面试题集锦(附答案)
Python是目前编程领域最受欢迎的语言.在本文中,我将总结Python面试中最常见的50个问题.每道题都提供参考答案,希望能够帮助你在2019年求职面试中脱颖而出,找到一份高薪工作.这些面试题涉及P ...
- Zotero导入Markdown here插件
1. 下载Markdown Here源码包 网址:https://github.com/adam-p/markdown-here 2. 创建.xpi后缀文件 将文件夹 中的这几个文件放入同一个文件夹中 ...
- Intellij IDEA创建Maven Web项目(带有webapp文件夹目录的项目)
每日技术点记录一下https://blog.csdn.net/mawei7510/article/details/83089268
- 计算机CPU是怎么认识代码的?
先说一下半导体,啥叫半导体?就是介于导体和绝缘体中间的一种东西,比如二极管. 电流可以从A端流向C端,但反过来则不行.你可以把它理解成一种防止电流逆流的东西. 当C端10V,A端0V,二极管可以视 ...
- Redis---08Redis集群(一)
一.什么是Redis集群 Redis 集群实现了对Redis的水平扩容,即启动N个redis节点,将整个数据库分布存储在这N个节点中,每个节点存储总数据的1/N. Redis 集群通过分区(parti ...
- MongoDB用户,角色管理 --- MongoDB基础用法(三)
用户管理 用户创建 MongoDB采用基于角色的访问控制(RBAC)来确定用户的访问. 授予用户一个或多个角色,确定用户对MongoDB资源的访问权限和用户可以执行哪些操作. 用户应该只有最小权限集才 ...
- 走在深夜的小码农 Seventh Day
Css3 Seventh Day writer:late at night codepeasant 学习大纲: 1. 定位(position) 介绍 1.1 为什么使用定位 我们先来看一个效果,同时思 ...
- Java学习的第三十六天
1.2.1 public class cjava { public static void main(String[]args) { int a,b; a='A'; b='B'; System.out ...
- LWJGL3的内存管理,第三篇,剩下的两种策略
LWJGL3的内存管理,第三篇,剩下的两种策略 上一篇讨论的基于 MemoryStack 类的栈上分配方式,是效率最高的,但是有些情况下无法使用.比如需要分配的内存较大,又或许生命周期较长.这时候就可 ...