
C# LDAP 管理(创建新用户)
今天用C#实现了一套LDAP域账号的创建和查询,感受挺多。
算是第一次接触LDAP吧,之前曾经做了一个登录的验证,就是查询功能,那个相对比较简单,用到了一个方法就搞定了。
这次的需求是要用编程的方式创建域账号,实现域登陆。
首先回顾一下之前查询用到的代码:
        public static bool TryAuthenticate(string userName, string password)

        {

            string domain = "litb-inc.com";

            bool isLogin = false;

            try

            {

                DirectoryEntry entry = new DirectoryEntry(string.Format("LDAP://{0}", domain), userName, password);

                entry.RefreshCache();

                DBLog.Debug("check success");

                isLogin = true;

            }

            catch (Exception ex)

            {

                DBLog.Debug("域验证抛出异常 :" + ex.Message + ex.InnerException);

                isLogin = false;

            }

            return isLogin;

        }
这是验证指定用户是否在域里认证通过。
接下来,实现创建域账户的操作。在网上找到了一个操作类:
 using System;

 using System.Collections;

 using System.Collections.Generic;

 using System.Data;

 using System.DirectoryServices;

 using System.Linq;

 using System.Text;

 using System.Text.RegularExpressions;

 namespace Litb.HRExtension

 {

     //静态AD连接类

     public static class AdHerlp

     {

         #region 创建AD连接

         /// <summary>

         /// 创建AD连接

         /// </summary>

         /// <returns></returns>

         public static DirectoryEntry GetDirectoryEntry()

         {

             DirectoryEntry de = new DirectoryEntry();

             de.Path = "LDAP://testhr.com/CN=Users,DC=testhr,DC=com";

             de.Username = @"administrator";

             de.Password = "litb20!!";

             return de;

         }

         #endregion

         #region 获取目录实体集合(DomainReference传空即可)

         /// <summary>

         ///

         /// </summary>

         /// <param name="DomainReference"></param>

         /// <returns></returns>

         public static DirectoryEntry GetDirectoryEntry(string DomainReference)

         {

             DirectoryEntry entry = new DirectoryEntry("LDAP://testhr.com" + DomainReference, "administrator", "litb20!!", AuthenticationTypes.Secure);

             return entry;

         }

         #endregion

     }

     //AD操作类

     public class ADHelper

     {

         /// <summary>

         /// 判断用户是否存在

         /// </summary>

         /// <param name="UserName"></param>

         /// <returns></returns>

         public bool UserExists(string UserName)

         {

             DirectoryEntry de = AdHerlp.GetDirectoryEntry();

             DirectorySearcher deSearch = new DirectorySearcher();

             deSearch.SearchRoot = de;

             deSearch.Filter = "(&(objectClass=user) (cn=" + UserName + "))";

             SearchResultCollection results = deSearch.FindAll();

             if (results.Count == )

             {

                 return false;

             }

             else

             {

                 return true;

             }

         }

         /// <summary>

         /// 创建一个新用户

         /// </summary>

         /// <param name="employeeID"></param>

         /// <param name="name"></param>

         /// <param name="login"></param>

         /// <param name="email"></param>

         /// <param name="group"></param>

         public void CreateNewUser(string employeeID, string name, string login, string email, string group)

         {

             DirectoryEntry de = AdHerlp.GetDirectoryEntry();

             /// 1. Create user account

             DirectoryEntries users = de.Children;

             DirectoryEntry newuser = users.Add("CN=" + login, "user");

             /// 2. Set properties

             SetProperty(newuser, "employeeID", employeeID);

             SetProperty(newuser, "givenname", name);

             SetProperty(newuser, "SAMAccountName", login);

             SetProperty(newuser, "userPrincipalName", login);

             SetProperty(newuser, "mail", email);

             SetProperty(newuser, "Description", "Create User By HrESS System");

             newuser.CommitChanges();

             /// 3. Set password

             newuser.AuthenticationType = AuthenticationTypes.Secure;

             object[] password = new object[] { SetSecurePassword() };

             object ret = newuser.Invoke("SetPassword", password);

             newuser.CommitChanges();

             //SetPassword(newuser);

             //newuser.CommitChanges();

             /// 4. Enable account

             EnableAccount(newuser);

             /// 5. Add user account to groups

             AddUserToGroup(de, newuser, group);

             /// 6. Create a mailbox in Microsoft Exchange

             //GenerateMailBox(login);

             newuser.Close();

             de.Close();

         }

         /// <summary>

         /// 修改用户属性

         /// </summary>

         /// <param name="de"></param>

         /// <param name="PropertyName"></param>

         /// <param name="PropertyValue"></param>

         public static void SetProperty(DirectoryEntry de, string PropertyName, string PropertyValue)

         {

             if (PropertyValue != null)

             {

                 if (de.Properties.Contains(PropertyName))

                 {

                     de.Properties[PropertyName][] = PropertyValue;

                 }

                 else

                 {

                     de.Properties[PropertyName].Add(PropertyValue);

                 }

             }

         }

         /// <summary>

         /// 生成随机密码

         /// </summary>

         /// <returns></returns>

         public string SetSecurePassword()

         {

             return "qwe123!@#";

         }

         /// <summary>

         /// 设置用户新密码

         /// </summary>

         /// <param name="path"></param>

         public void SetPassword(DirectoryEntry newuser)

         {

             newuser.AuthenticationType = AuthenticationTypes.Secure;

             object[] password = new object[] { SetSecurePassword() };

             object ret = newuser.Invoke("SetPassword", password);

             newuser.CommitChanges();

             newuser.Close();

         }

         /// <summary>

         /// 启用用户帐号

         /// </summary>

         /// <param name="de"></param>

         private static void EnableAccount(DirectoryEntry de)

         {

             //UF_DONT_EXPIRE_PASSWD 0x10000

             int exp = (int)de.Properties["userAccountControl"].Value;

             de.Properties["userAccountControl"].Value = exp | 0x0001;

             de.CommitChanges();

             //UF_ACCOUNTDISABLE 0x0002

             int val = (int)de.Properties["userAccountControl"].Value;

             de.Properties["userAccountControl"].Value = val & ~0x0002;

             de.CommitChanges();

         }

         /// <summary>

         /// 添加用户到组

         /// </summary>

         /// <param name="de"></param>

         /// <param name="deUser"></param>

         /// <param name="GroupName"></param>

         public static void AddUserToGroup(DirectoryEntry de, DirectoryEntry deUser, string GroupName)

         {

             DirectorySearcher deSearch = new DirectorySearcher();

             deSearch.SearchRoot = de;

             deSearch.Filter = "(&(objectClass=group) (cn=" + GroupName + "))";

             SearchResultCollection results = deSearch.FindAll();

             bool isGroupMember = false;

             if (results.Count > )

             {

                 DirectoryEntry group = AdHerlp.GetDirectoryEntry(results[].Path);

                 object members = group.Invoke("Members", null);

                 foreach (object member in (IEnumerable)members)

                 {

                     DirectoryEntry x = new DirectoryEntry(member);

                     if (x.Name != deUser.Name)

                     {

                         isGroupMember = false;

                     }

                     else

                     {

                         isGroupMember = true;

                         break;

                     }

                 }

                 if (!isGroupMember)

                 {

                     group.Invoke("Add", new object[] { deUser.Path.ToString() });

                 }

                 group.Close();

             }

             return;

         }

         /// <summary>

         /// 禁用一个帐号

         /// </summary>

         /// <param name="EmployeeID"></param>

         public void DisableAccount(string EmployeeID)

         {

             DirectoryEntry de = AdHerlp.GetDirectoryEntry();

             DirectorySearcher ds = new DirectorySearcher(de);

             ds.Filter = "(&(objectCategory=Person)(objectClass=user)(employeeID=" + EmployeeID + "))";

             ds.SearchScope = SearchScope.Subtree;

             SearchResult results = ds.FindOne();

             if (results != null)

             {

                 DirectoryEntry dey = AdHerlp.GetDirectoryEntry(results.Path);

                 int val = (int)dey.Properties["userAccountControl"].Value;

                 dey.Properties["userAccountControl"].Value = val | 0x0002;

                 dey.Properties["msExchHideFromAddressLists"].Value = "TRUE";

                 dey.CommitChanges();

                 dey.Close();

             }

             de.Close();

         }

         /// <summary>

         /// 修改用户信息

         /// </summary>

         /// <param name="employeeID"></param>

         /// <param name="department"></param>

         /// <param name="title"></param>

         /// <param name="company"></param>

         public void ModifyUser(string employeeID, string department, string title, string company)

         {

             DirectoryEntry de = AdHerlp.GetDirectoryEntry();

             DirectorySearcher ds = new DirectorySearcher(de);

             ds.Filter = "(&(objectCategory=Person)(objectClass=user)(employeeID=" + employeeID + "))";

             ds.SearchScope = SearchScope.Subtree;

             SearchResult results = ds.FindOne();

             if (results != null)

             {

                 DirectoryEntry dey = AdHerlp.GetDirectoryEntry(results.Path);

                 SetProperty(dey, "department", department);

                 SetProperty(dey, "title", title);

                 SetProperty(dey, "company", company);

                 dey.CommitChanges();

                 dey.Close();

             }

             de.Close();

         }

         /// <summary>

         /// 检验Email格式是否正确

         /// </summary>

         /// <param name="mail"></param>

         /// <returns></returns>

         public bool IsEmail(string mail)

         {

             Regex mailPattern = new Regex(@"\w+([-+.]\w+)*@\w+([-.]\w+)*\.\w+([-.]\w+)*");

             return mailPattern.IsMatch(mail);

         }

         /// <summary>

         /// 搜索被修改过的用户

         /// </summary>

         /// <param name="fromdate"></param>

         /// <returns></returns>

         public DataTable GetModifiedUsers(DateTime fromdate)

         {

             DataTable dt = new DataTable();

             dt.Columns.Add("EmployeeID");

             dt.Columns.Add("Name");

             dt.Columns.Add("Email");

             DirectoryEntry de = AdHerlp.GetDirectoryEntry();

             DirectorySearcher ds = new DirectorySearcher(de);

             StringBuilder filter = new StringBuilder();

             filter.Append("(&(objectCategory=Person)(objectClass=user)(whenChanged>=");

             filter.Append(ToADDateString(fromdate));

             filter.Append("))");

             ds.Filter = filter.ToString();

             ds.SearchScope = SearchScope.Subtree;

             SearchResultCollection results = ds.FindAll();

             foreach (SearchResult result in results)

             {

                 DataRow dr = dt.NewRow();

                 DirectoryEntry dey = AdHerlp.GetDirectoryEntry(result.Path);

                 dr["EmployeeID"] = dey.Properties["employeeID"].Value;

                 dr["Name"] = dey.Properties["givenname"].Value;

                 dr["Email"] = dey.Properties["mail"].Value;

                 dt.Rows.Add(dr);

                 dey.Close();

             }

             de.Close();

             return dt;

         }

         /// <summary>

         /// 格式化AD的时间

         /// </summary>

         /// <param name="date"></param>

         /// <returns></returns>

         public string ToADDateString(DateTime date)

         {

             string year = date.Year.ToString();

             int month = date.Month;

             int day = date.Day;

             StringBuilder sb = new StringBuilder();

             sb.Append(year);

             if (month < )

             {

                 sb.Append("");

             }

             sb.Append(month.ToString());

             if (day < )

             {

                 sb.Append("");

             }

             sb.Append(day.ToString());

             sb.Append("000000.0Z");

             return sb.ToString();

         }

     }

 }
有了这个操作类,就可以进行域账号的创建了,调用示例:
Console.WriteLine("Begin CreateNewUser");

string name = "wj" + System.Guid.NewGuid().ToString().Substring(, );

string id = System.Guid.NewGuid().ToString().Substring(, );my.CreateNewUser(id, name, name, name + "@testhr.com", "testhr.com/Users");

Console.WriteLine("域用户名创建成功:" + name);
注意域账号的用户名不能有类似-,下划线之类的特殊字符。
在最初尝试的时候,创建对象 DirectoryEntry的时候总是有问题,最终这两种方式都是有效的:
DirectoryEntry de = new DirectoryEntry();
de.Path = "LDAP://testhr.com/CN=Users,DC=testhr,DC=com";
de.Username = @"administrator";
de.Password = "litb20!!";
return de;
DirectoryEntry entry = new
DirectoryEntry("LDAP://testhr.com", "administrator", "litb20!!",
AuthenticationTypes.Secure);
return entry;
其次,在创建完用户以后,需要设置用户的密码,这个方法总是报错,后来经过检查,发现如果只传递path字符串,是不行的,必须操作现有对象的Invoke方法才可以!
或者传递对象引用。
最终,成功创建了域账户。
在测试的时候,同一台机器加入了多个账号后,就会有问题,报出类似这样的错误:
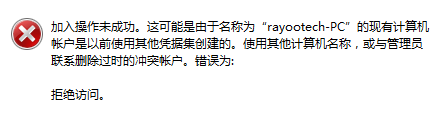
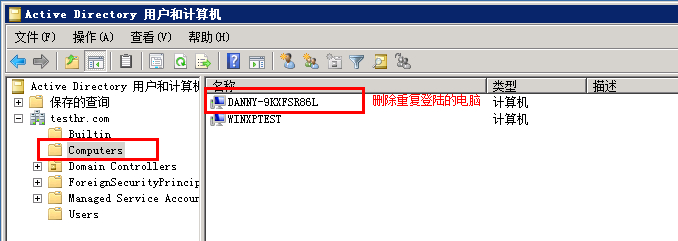
最终,可以通过在服务器上删除这台电脑的方式来解决,或者重命名本地计算机名称。
当程序放在服务器上时,又报了错误:
Info:该服务器不可操作。
在 System.DirectoryServices.DirectoryEntry.Bind(Boolean throwIfFail)
在 System.DirectoryServices.DirectoryEntry.Bind()
在 System.DirectoryServices.DirectoryEntry.get_IsContainer()
在 System.DirectoryServices.DirectoryEntries.CheckIsContainer()
在 System.DirectoryServices.DirectoryEntries.Add(String name, String schemaClassName)
在 Litb.HRExtension.ADHelper.CreateNewUser(String name, String password, String firstname, String lastname, String email, String group)
位置 f:\code\HrExtension\Litb.HRExtension\Litb.HRExtension\ADHelper.cs:行号 87
在 ConsoleTest.Program.Main(String[] args) 位置 f:\code\HrExtension\Litb.HRExtension\ConsoleTest\Program.cs:行号 42
最终找到的原因是服务器win2003的DNS设为了一个固定ip,而这台机器没有对litb-inc.com的解析。
最终修改了DNS配置,问题解决。
C# LDAP 管理(创建新用户)的更多相关文章
- TestCase--网站创建新用户管理模块
对于web测试,用户权限管理模块是必测的一个点,所以今天就来总结一下创建新用户管理模块的测试用例 参考图如下: 测试用例设计如下: 一.功能测试 1. 什么都不输入,单击“立即提交”,页面是否有提示 ...
- mysql 权限分配及创建新用户
前言 本文主要是介绍mysql创建新用户命令及赋予权限等命令,为了便于理解,文中会给出相关示例.通常情况下,创建用户,修改mysql密码,授权,是需要有mysql里的root权限. 1.创建用户: / ...
- 给sftp创建新用户、默认打开和限制在某个目录
一.环境: CentOS 6.8 使用 FileZilla 进行 sftp 连接 二.背景 给外包的工作人员提供我司服务器的某一目录的访问(包括读写)权限,方便他们部署代码文件. 之所以是某一目录的访 ...
- centos7创建新用户
创建新用户 创建一个叫xiaoming的用户: [root@192 ~]# adduser xiaoming 为这个用户初始化密码,linux会判断密码复杂度,不过可以强行忽略: [root@192 ...
- Linux下如何创建新用户
Linux下如何创建新用户 Linux系统中,只有root用户有创建其他用户的权限.创建过程如下: useradd -d /home/newuser newuser(设定了该用户的主目录和用户名) ...
- linux创建新用户以及修改密码
1. 使用root账户创建新用户 useradd webuser 2. 修改新增的用户的密码 passwd webuser 这时候会提示你输入新的密码: 注意:不要用su webuser进入该账户修改 ...
- 创建新用户,连接Oracle数据库
1.sys用户是最高管理员用户,那我们就用这个sys用户登录oracle:
- Mysql创建新用户后无法登录,提示 Access denied for user 'username'@'localhost' (using password: YES)
MySQL创建新用户后无法登录,提示 Access denied for user 'username'@'localhost' (using password: YES) ,多半是因为存在匿名用户, ...
- oracle用sqlplus创建新用户,不是plsql developer
1.sqlplus /nolog 2.conn /as sysdba 3.alter user system identified by "123456"; 4.alter use ...
- linux useradd(adduser)命令参数及用法详解(linux创建新用户命令)
linux useradd(adduser)命令参数及用法详解(linux创建新用户命令) useradd可用来建立用户帐号.帐号建好之后,再用passwd设定帐号的密码.而可用userdel删除帐号 ...
随机推荐
- trie + 长度优先匹配,生成串
import com.google.common.collect.Maps; import java.util.Map; /** * tree 节点 * Created by shuly on 16- ...
- "Cannot find entry symbol nable-stdcll-fixup; defaulting to 00401000" 解决方案
在使用Qt 4.7.3, Qt 4.7.2 ,Qt 4.7.1(mingw 4.6.2 )的时候都会有一个问题无法编译通过,即用Qt Creator 编译的时候会发生一个错误 "Cannot ...
- ios-html-get/post差额,简而言之(MS)CheckST
get直接采取拉数据,post注射剂server.至server安全或使用get 而且由于get明确传递,password帐户A眼可以看得出来,甚至加密也可以很easy解,所以传password用po ...
- 抓取csdn上的各类别的文章 (制作csdn app 二)
转载请表明出处:http://blog.csdn.net/lmj623565791/article/details/23532797 这篇博客接着上一篇(Android 使用Fragment,View ...
- 直接选择排序----java实现
直接选择排序思路: 从待排序数据中选择第一个假定为最小的下标,然后他后面的与他循环比较,得到真的最小值下标,然后最小值前的那一区段依次后移,并把最小值赋值给第一个元素.第二次时,假定第二个为最小,然后 ...
- 手提wifi双卡配置+window7同时多用户远程+有些公司限制网络环境方案
该公司只提供几台机器,同时限制并连接到内部办公网络的机, 我们更多的临时工作人员,项目紧张,而另一种是太麻烦了申请, 当被问及其他网络管理,说没有变通方法. 在我的尝试,最后,找到一个解决方案; 解决 ...
- Android - 支持不同的设备 - 支持不同的平台版本
在最新版本的Android为app提供很好的新API时,也应该继续支持旧版本的Android直到大部分设备已经更新了.这里将要介绍如何在使用最新API带来的优点的同时继续支持老版本. Dashboar ...
- 【世外桃源】福音节目 swtychina.com
[世外桃源]福音节目 今天小编满怀热情,带着激动地心情,颤抖的双手,以“大无畏的精神,高山仰止的情操”为大家郑重推荐很好的一个福音节目: <世外桃源>, 哎,不对,貌似从2013年初开始& ...
- Hello ASP.NET5
2015年11月30日, ASP.NET 5 RC1 已经发布,本文尝试了一下ASP.NET5项目的创见一发布到IIS.开发环境,win10 64位,visual studio2015(已更新upda ...
- iOS pragma mark要使用
郝萌主倾心贡献,尊重作者的劳动成果.请勿转载. 假设文章对您有所帮助.欢迎给作者捐赠.支持郝萌主,捐赠数额任意.重在心意^_^ 我要捐赠: 点击捐赠 Cocos2d-X源代码下载:点我传送 简单的来说 ...