
策略路由——使用Router-Policy策略路由进行路由协议的引入
1.实验目的:实现R3-R2-R1为访问主线路,R3-R4-R1为访问备份线路
2.实验拓扑及IP,如图;
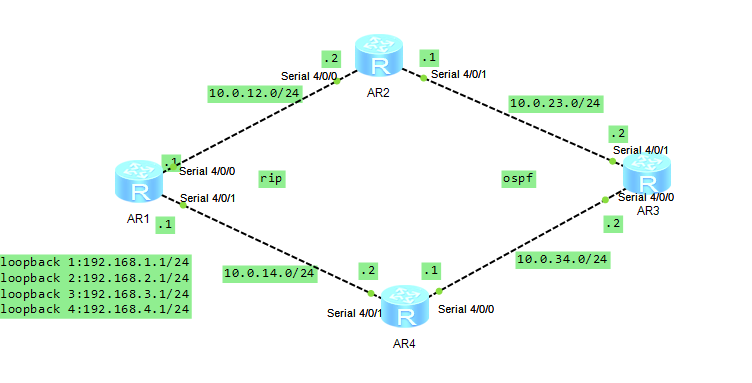
3.基本配置(端口IP)
R1:
<Huawei>sys
[Huawei]sys R1
[R1]un in en
[R1]int s4/0/0
[R1-Serial4/0/0]ip add 10.0.12.1 24
[R1-Serial4/0/0]int s4/0/1
[R1-Serial4/0/1]ip add 10.0.14.1 24
[R1-Serial4/0/1]int loopback 1
[R1-LoopBack1]ip add 192.168.1.1 24
[R1-LoopBack1]int loopback 2
[R1-LoopBack2]ip add 192.168.2.1 24
[R1-LoopBack2]int loopback 3
[R1-LoopBack3]ip add 192.168.3.1 24
[R1-LoopBack3]int loopback 4
[R1-LoopBack4]ip add 192.168.4.1 24
R2:
<Huawei>sys
[Huawei]sys R2
[R2]un in en
[R2]int s4/0/0
[R2-Serial4/0/0]ip add 10.0.12.2 24
[R2-Serial4/0/0]int s4/0/1
[R2-Serial4/0/1]ip add 10.0.23.1 24
R3:
<Huawei>sys
[Huawei]sys R3
[R3]un in en
[R3]int s4/0/1
[R3-Serial4/0/1]ip add 10.0.23.2 24
[R3-Serial4/0/1]int s4/0/0
[R3-Serial4/0/0]ip add 10.0.34.2 24
R4:
<Huawei>sys
[Huawei]sys R4
[R4]un in en
[R4]int s4/0/0
[R4-Serial4/0/0]ip add 10.0.34.1 24
[R4-Serial4/0/0]int s4/0/1
[R4-Serial4/0/1]ip add 10.0.14.2 24
4.配置路由协议(左边为rip,右边为ospf)
R1:
[R1]rip
[R1-rip-1]version 2
[R1-rip-1]un su
[R1-rip-1]net 10.0.0.0
[R1-rip-1]net 192.168.1.0
[R1-rip-1]net 192.168.2.0
[R1-rip-1]net 192.168.3.0
[R1-rip-1]net 192.168.4.0
R2:
[R2]rip
[R2-rip-1]ver 2
[R2-rip-1]un su
[R2-rip-1]net 10.0.0.0
[R2-rip-1]quit
[R2]ospf 1
[R2-ospf-1]area 0
[R2-ospf-1-area-0.0.0.0]net 10.0.23.0 0.0.0.255
[R2]ospf 1
[R2-ospf-1]import-route rip 1
[R2-ospf-1]quit
R3:
[R3]ospf 1
[R3-ospf-1]area 0
[R3-ospf-1-area-0.0.0.0]net 10.0.23.0 0.0.0.255
[R3-ospf-1-area-0.0.0.0]net 10.0.34.0 0.0.0.255
R4:
[R4]rip
[R4-rip-1]ver 2
[R4-rip-1]un su
[R4-rip-1]net 10.0.0.0
[R4-rip-1]quit
[R4]ospf 1
[R4-ospf-1]area 0
[R4-ospf-1-area-0.0.0.0]net 10.0.34.0 0.0.0.255
[R4-ospf-1-area-0.0.0.0]quit
[R4-ospf-1]import-route rip 1
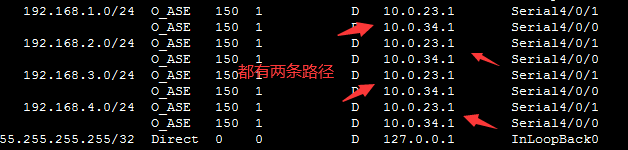
5.查看R3路由表
6.配置策略路由(一个策略多个节点)
R2:
[R2]acl 2000 [R2]acl 2001
[R2-acl-basic-2000]rule permit source [R2-acl-basic-2001]rule permit source
192.168.1.0 0.0.254.255 192.168.2.0 0.0.254.255
[R2-acl-basic-2000]quit [R2-acl-basic-2001]quit
[R2]route-policy import-ospf permit node 5 [R2]route-policy import-ospf permit node 10
[R2-route-policy]if-match acl 2000 [R2-route-policy]if-match acl 2001
[R2-route-policy]apply cost 20 [R2-route-policy]apply cost 30
[R2-route-policy]apply cost-type type-1 [R2-route-policy]apply cost-type type-2
[R2-route-policy]quit
[R2]ospf 1
[R2-ospf-1]import-route rip route-policy import-ospf
R4:
<R4>sy
[R4]acl 2000 [R4]acl 2001
[R4-acl-basic-2000]rule permit source [R4-acl-basic-2000]rule permit source
192.168.1.0 0.0.254.255 192.168.2.0 0.0.254.255
[R4-acl-basic-2000]quit [R4-acl-basic-2000]quit
[R4]route-policy import-ospf permit node 5 [R4]route-policy import-ospf permit node 10
[R4-route-policy]if-match acl 2000 [R4-route-policy]if-match acl 2001
[R4-route-policy]apply cost 30 [R4-route-policy]apply cost 20
[R4-route-policy]apply cost-type type-1 [R4-route-policy]apply cost-type type-2
[R4-route-policy]quit [R4-route-policy]quit
[R4]ospf 1
[R4-ospf-1]import-route rip route-policy import-ospf
7.测试
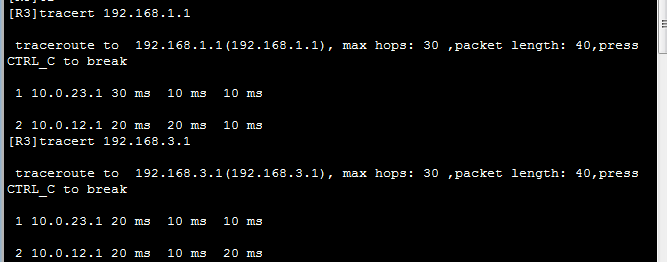
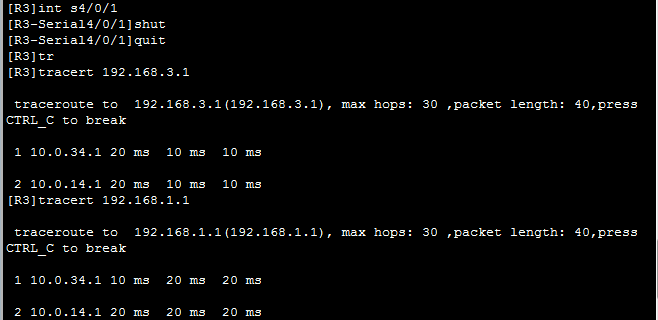
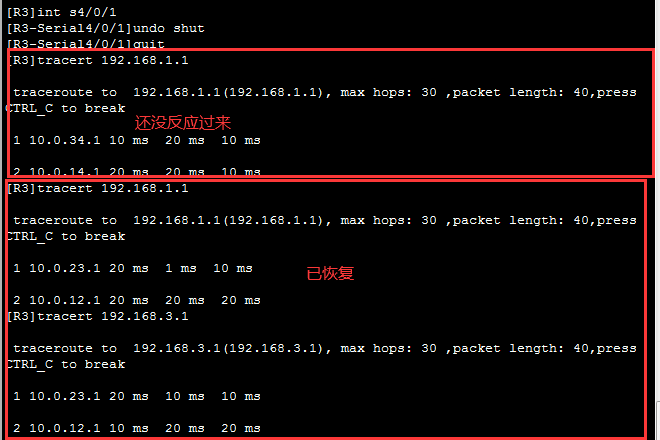
1.断掉s4/0/1接口
断掉前
断掉后
恢复后
2.查看路由表及跟踪路由(访问192.168.2.1和192.168.4.1的路由走向)
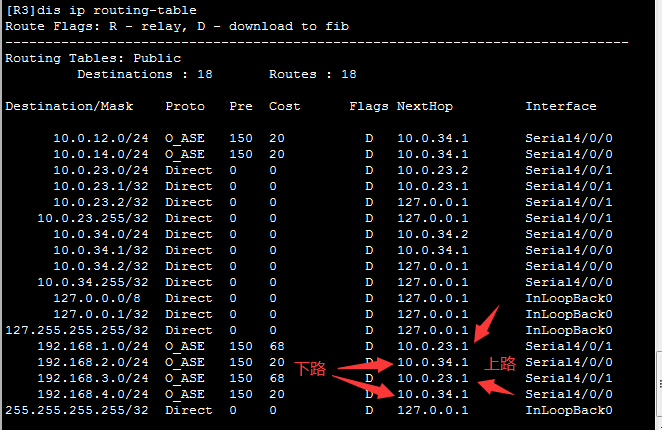
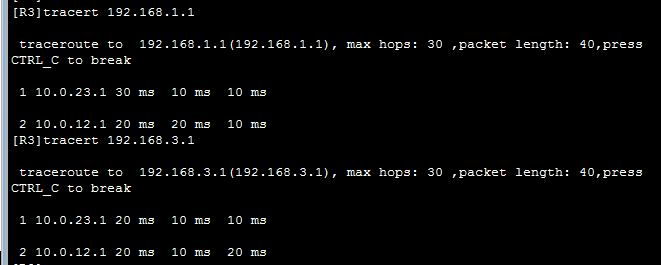
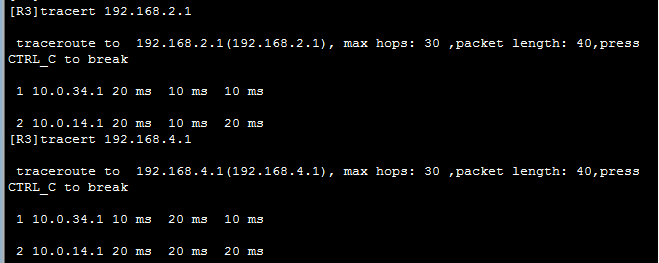
附:
acl通配符掩码:0就严格匹配,1就任意
ACL(Access Control List) 访问控制列表在作为数据包的过滤器以及在对指定的某种类型的数据包的优先级,起到了对某些数据包的优先级起到了限制流量的作用,减少了网络的拥塞。通配符掩码作为ACL中重要的一部分,是路由器在进行访问控制时必不可少的重要部件。
通配符掩码:路由器使用通配符掩码与原地址或者是目标地址一起来分辨匹配的地址范围,在访问控制列表中,将通配符掩码中设置为1 的表示本位可以忽略ip地址中的对应位,设置成0 的表示必须精确的匹配ip地址中的对应位。
通配符掩码中,可以用255.255.255.255表示所有IP地址,因为全为1说明32位中所有位都不需检查,此时可用any替代。而0.0.0.0的通配符则表示所有32位都必须要进行匹配,它只表示一个IP地址,可以用host表示。
eg1:
192.168.16.0 0.0.7.255
这个例子中,通配符掩码的第三个数是7,IP地址的第三位是16,对他们进行分解转化成二进制就是:
7 = 00000 111
16 = 00010 000
前面说过,通配符掩码中0的部分必须精确匹配,1的部分什么都可以,也就是说16的二进制表示法前面的5位(00010)必须精确匹配,最后3位的取值范围可以是(000-111),那么就是:
00010000-00010111,转化成十进制就是16-23。
所以这条规则匹配的IP地址范围就是”192.168.16.0-192.168.23.255″。
eg2:
192.168.1.0 0.0.254.255
1 = 00000001
254 = 11111110
前七位任意匹配,最后一个严格匹配,192.168.0.0 - 192.168.254.0
eg3:
192.168.1.0 0.0.0.254
这条规则匹配的是192.168.1.0中所有偶数IP地址。
192.168.1.1 0.0.0.254:
这条规则匹的是192.168.1.0中所有奇数IP地址。
策略路由——使用Router-Policy策略路由进行路由协议的引入的更多相关文章
- Cisco策略路由(policy route)精解(转载)
原文:http://www.guanwei.org/post/Cisconetwork/07/Cisco-policy-route_8621.html 注:PBR以前是CISCO用来丢弃报文的一个主要 ...
- HCNP Routing&Switching之路由控制-策略路由
前文我们了解了路由策略工具Route-Policy相关话题,回顾请参考https://www.cnblogs.com/qiuhom-1874/p/15322135.html:今天我们来聊一聊策略路由相 ...
- 玩转Linux网络namespace-单机自环測试与策略路由
上周有厂商到公司測试,拿了一块据说非常猛的网络处理加速PCIe板卡,拎在手里沉甸甸的非常有分量,最让人意淫的是那4个万兆光口,于是我迫不及待的想要一览光口转发时那种看不见的震撼. 可是,仅凭4个光口怎 ...
- Linux的rp_filter与策略路由
Linux的rp_filter用于实现反向过滤技术,也即uRPF,它验证反向数据包的流向,以避免伪装IP攻击,但是它和Linux的策略路由却很容易发生冲突,其本质原因在于,uRPF技术强制规定了一个反 ...
- 策略路由PBR(不含track)
策略路由:是一种依据用户制定的策略进行路由选择的机制.(公义)在特定数据进入路由表前,对其进行操控的方式.(本人定义) 根据作用对象的不同,策略路由可分为本地策略路由和接口策略路由: · 本地策略路由 ...
- Linux 路由 策略路由
Linux 路由 策略路由 目录 Linux 路由 策略路由 一.路由表 编辑路由表配置文件:/etc/iproute2/rt_tables添加删除修改路由表 二.IP策略 查看IP策略 添加IP策略 ...
- 神州数码RIP路由协议
实验要求:熟练掌握RIP配置方法 拓扑如下 R1 enable 进入特权模式 config 进入全局模式 hostname R1 修改名称 interface s0/1 进入端口 physical-l ...
- CCNP路由实验之六 动态路由协议之IS-IS
CCNP路由实验之六动态路由协议之IS-IS 动态路由协议能够自己主动的发现远程网络.仅仅要网络拓扑结构发生了变化.路由器就会相互交换路由信息,不仅能够自己主动获知新添加的网络.还能够在当前网络 ...
- 距离矢量路由协议——RIP
距离矢量路由协议RIP: 众所周知,RIP(Routing Information Protocol),即路由信息协议,是一种距离矢量路由协议,它与IGRP,OSPF等一样都是属于IGP(Interi ...
随机推荐
- DEM数据全国各省的裁剪与分享(30m、90m、250m、1000m)
1.简介: 数字高程模型(Digital Elevation Model),简称DEM,是通过有限的地形高程数据实现对地面地形的数字化模拟. 这次分享的数据是全国34个省份的DEM裁剪数据,一共有6期 ...
- PHP中的PDO操作学习(四)查询结构集
关于 PDO 的最后一篇文章,我们就以查询结果集的操作为结束.在数据库的操作中,查询往往占的比例非常高.在日常的开发中,大部分的业务都是读多写少型的业务,所以掌握好查询相关的操作是我们学习的重要内容. ...
- PHP的CLI命令行运行模式浅析
在做开发的时候,我们不仅仅只是做各种网站或者接口,也经常需要写一些命令行脚本用来处理一些后端的事务.比如对数据进行处理统计等.当然也是为了效率着想,当一个事务有可能会有较长的耗时时,往往会交由服务器的 ...
- Hystrix配置实战及feign超时配置失效
一.feign超时配置失效 最近项目上遇见feign超时配置总是失效.导致feign调用超过2s之后就会超时,会进行自动重试,重复调用两次服务,并且还是指定接口.这就更加奇怪.最后通过观察以及源码调试 ...
- 鸿蒙内核源码分析(任务管理篇) | 任务池是如何管理的 | 百篇博客分析OpenHarmony源码 | v5.05
百篇博客系列篇.本篇为: v05.xx 鸿蒙内核源码分析(任务管理篇) | 任务池是如何管理的 | 51.c.h .o 任务管理相关篇为: v03.xx 鸿蒙内核源码分析(时钟任务篇) | 触发调度谁 ...
- Redis之品鉴之旅(二)
2)hash类型,上代码 using (RedisClient client = new RedisClient("127.0.0.1", 6379, "12345&qu ...
- webpack基本用法及原理(10000+)
1 webpack是什么 所有工具的出现,都是为了解决特定的问题,那么前端熟悉的webpack是为了解决什么问题呢? 1.1 为什么会出现webpack js模块化: 浏览器认识的语言是HTML,CS ...
- Spring MVC面试复习整理
Spring MVC Spring MVC 是Spring Framework 提供的 web 组件 它的实现基于 MVC 的设计模式:Model(模型层).View(视图层).Controller( ...
- C# .NET Core 3.1中使用 MongoDB.Driver 更新嵌套数组元素和关联的一些坑
C# .NET Core 3.1中使用 MongoDB.Driver 更新数组元素和关联的一些坑 前言: 由于工作的原因,使用的数据库由原来的 关系型数据库 MySQL.SQL Server 变成了 ...
- MySQL8.0允许外部访问
MySQL8.0允许外部访问 版权声明:本文为博主原创文章,遵循CC 4.0 BY-SA版权协议,转载请附上原文出处链接和本声明. 本文链接:https://blog.csdn.net/h99 ...