
DNS区域传送漏洞实验以及二级域名爆破
DNS区域传送漏洞实验以及二级域名爆破
目录:
1.DNS服务器的域传送漏洞(nslookup交互式、非交互式、批处理三种方式)
2.写个二级域名爆破脚本
一、DNS服务器的域传送漏洞
实验环境:
服务端:Windows2008 安装DNS服务(创建A记录),安装IIS服务(搭建一个站点)
客户端:win10(DNS设置为windows 2008的IP地址)
实验步骤:
一、服务端搭建一个网站
1.服务端搭建一个网站并设置默认主页
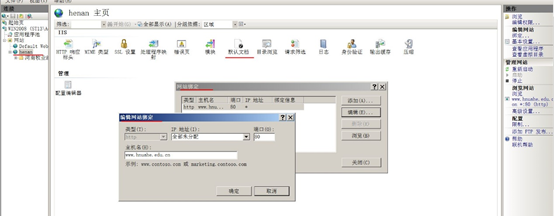
2.服务端设置DNS,并创建一个主机记录
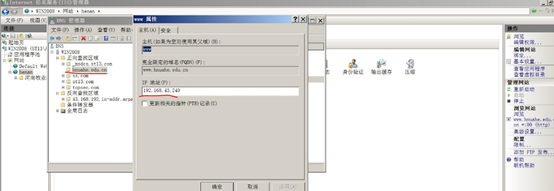
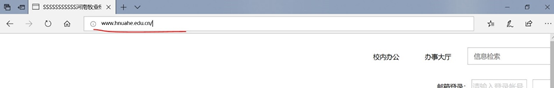
3.客户端测试网站以及DNS创建的主机记录(通过主机名访问)
通过下图可以说明,网站搭建完好以及DNS解析正常
4.检查服务端是否开启“区域传送”,可以看到下图没有开启DNS区域传送

5.客户端使用nslookup查看DNS记录,可以看到www. hnuahe.edu.cn解析的DNS记录

6.看看是否存在DNS区域传送漏洞,列出hnuahe.edu.cn的所有二级域名

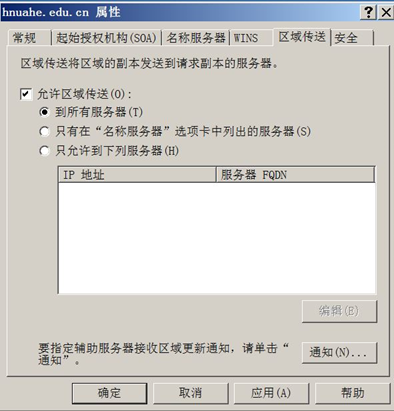
7.从上图可以看到目标不存在DNS传送漏洞,那么我们就在windows 2008开启区域传送,并不做任何限制并再创建几条主机记录,方便下面测试实现效果,见下图
8.再在客户端测试是否存在区域传递漏洞,我们可以看到几个主机记录,说明存在DNS区域传送漏洞
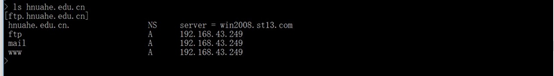
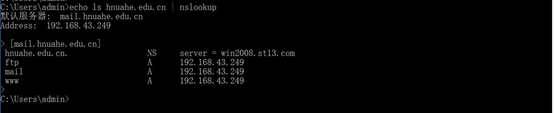
9.刚才的实验实在交互式模式下测试DNS服务器是否存在域传送漏洞, 为了能够非交互式运行,可以通过管道来实现。
echo ls (要列出的域名) | nslookup
#注:nslookup也可以指定DNS服务器 echo ls (要列出的域名) | nslookup – (DNS服务器)
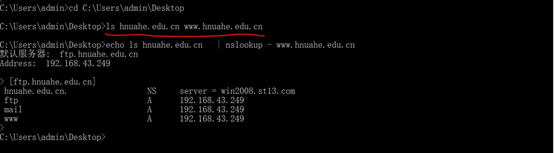
10.也可以通过批处理来实现非交互式测试DNS服务器是否存在域传送漏洞
编写批处理文件:ls.bat
Echo ls %1 | nslookup - %2 #批处理通过%来获得命令行传递来的参数
注: 为了测试dns.nwpu.edu.cn服务器,可以执行ls.bat hnuahe.edu.cn www.hnuahe.edu.cn。 批处理中:
1) %1代表第一个参数,也即hnuahe.edu.cn
2) %2代表第二个参数,即www.hnuahe.edu.cn
3) Echo是回声命令,原文输出传入的参数内容
4) “|”是管道符号,作用是把前一个命令执行的结果传给后一个命令。因此:执行ls.bat hnuahe.edu.cn www.hnuahe.edu.cn,等价于执行echo ls hnuahe.edu.cn | nslookup – www.hnuahe.edu.cn。
5) nslookup - www.hnuahe.edu.cn是指定DNS服务器为www.hnuahe.edu.cn
可以看到通过批处理来执行测试出来DNS服务器存在域传送漏洞
二、二级域名爆破
当我们在查找某个域名的有效子域名时,我们通常需要使用子域名枚举这项技术。但是,除非DNS服务器暴露了完整的DNS空间(涉及到AXFR协议),否则我们真的很难拿到目标域名的子域名列表。目前主要的技术是使用一个常用域名的字典,并通过对每一个域名尝试进行解析来查找子域名。虽然这种方法在某些情况下非常有效,但是对于那些名字非常奇怪或罕见的域名来说,这种方法就没多大用了。
当然了,查找子域名也可以通过网络爬虫,以及搜索引擎(常用,因为更加高效)
代码如下: #注意需要自己准备一个字典
#进行暴力破解DNS二级域名

#利用nslookup 域名 循环尝试

import os

from threading import Thread

import time

#加载字典

with open("C://Users//admin//Desktop//dnsyuming_dict.txt") as f:

    nlist=f.readlines()

#print(nlist)

bz=0    #做标志位,用于后面的结束循环读取字典

rlist=[]

def f(astr):

    global bz

    cmd="nslookup %s.hnuahe.edu.cn"%astr        #这里可以修改

    result=os.popen(cmd).read()

    if result.count("Address")>1:       #nslookup 执行成功返回的字符串中有两个"Address",失败只有返回一个

        rlist.append(astr+".hnuahe.edu.cn")     #把nslookup 执行成功得到的二级域名加入到列表中

    bz+=1

if __name__=="__main__":

    print("扫描开始:")

    ts=[]   #线程池

    for i in nlist:

        t=Thread(target=f,args=(i.strip(),))

        ts.append(t)

        t.start()   #开启多线程

    for i in ts:

        t.join()

    while 1:

        if bz==len(nlist):  #如果标志位和字典的长度相等,则退出循环

            break

        time.sleep(1)

    print("一共扫描到%d个结果:"%len(rlist))

    print(rlist)

    print("扫描结束!")
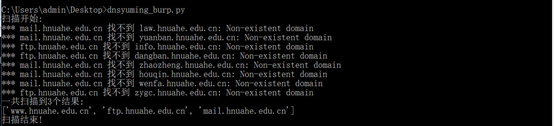
运行效果如下:
--------------------------------------------------------------------------------------------------
DNS安装与配置,请参考:https://www.cnblogs.com/yuzly/p/10474146.html
web安装与配置,请参考:https://www.cnblogs.com/yuzly/p/10459272.html
DNS区域传送漏洞实验以及二级域名爆破的更多相关文章
- <转>DNS服务系列之二:DNS区域传送漏洞的安全案例
DNS区域传送(DNS zone transfer)指的是一台备用服务器使用来自主服务器的数据刷新自己的域(zone)数据库.这为运行中的DNS服务提供了一定的冗余度,其目的是为了防止主的域名服务器因 ...
- DNS区域传送漏洞的安全案例
DNS区域传送(DNS zone transfer)指的是一台备用服务器使用来自主服务器的数据刷新自己的域(zone)数据库.这为运行中的DNS服务提供了一定的冗余度,其目的是为了防止主的域名服务 ...
- DNS域传送漏洞利用
DNS区域传送(DNS zone transfer)指的是一台备用服务器使用来自主服务器的数据刷新自己的域(zone)数据库.这为运行中的DNS服务提供了一定的冗余度,其目的是为了防止主的域名服务器因 ...
- [测试技术分享]DNS域传送漏洞测试
DNS域传送漏洞测试 1.简介: DNS(Domain Name System)也叫域名管理系统,它它建立在一个分布式数据库基础之上,在这个数据库里,保存了IP地址和域名的相互映射关系.正因为DNS的 ...
- DNS区域传送、子域授权
前言 DNS服务器搭建参考上一篇: DNS主从复制,就是将主DNS服务器的解析库复制传送至从DNS服务器,进而从服务器就可以进行正向.反向解析了.从服务器向主服务器更新查询数据,保证数据一致性,此为区 ...
- 黑客是如何利用DNS域传送漏洞进行渗透与攻击的?
一.DNS域传送 DNS :Domain Name System 一个保存IP地址和域名相互映射关系的分布式数据库,重要的互联网基础设施,默认使用的TCP/UDP端口号是53 常见DNS记录类型: 1 ...
- DNS域传送漏洞
nslookup -type=ptr 8.8.8.8 #查询一个IP地址对应的域名 nslookup -type=ns baidu.com #查询baidu.c ...
- DNS主从复制及区域传送
前言 DNS主从复制,就是将主DNS服务器的解析库复制传送至从DNS服务器,进而从服务器就可以进行正向.反向解析了.从服务器向主服务器查询更新数据,保证数据一致性,此为区域传送.也可以说,DNS区域传 ...
- DNS域传输漏洞复现
漏洞原理 DNS分类 常见的DNS记录类型 A IP地址记录,记录一个域名对应的IP地址 AAAA IPv6 地址记录,记录一个域名对应的IPv6地址 CNAME 别名记录,记录一个主机的别名 MX ...
随机推荐
- MyBatis源码解析(七)——DataSource数据源模块之托管数据源
原创作品,可以转载,但是请标注出处地址:http://www.cnblogs.com/V1haoge/p/6675700.html 1 回顾 之前介绍的非池型与池型数据源都是MyBatis自己定义的内 ...
- multipart upload
org.springframework.web.multipart.MultipartException: Could not parse multipart servlet request; nes ...
- WebApi HTTP Put 405 Method not allowed
总结列表: 1. There is already an open DataReader associated with this Connection which must be closed fi ...
- T-SQL基础(三)之子查询与表表达式
子查询 在嵌套查询中,最外面查询结果集返回给调用方,称为外部查询.嵌套在外部查询内的查询称为子查询,子查询的结果集供外部查询使用. 根据是否依赖外部查询,可将子查询分为自包含子查询和相关子查询.自包含 ...
- 35.QT-多线程
程序和进程的区别 进程是动态的,程序是静态的,进程是程序运行时的实例,是占用系统运行资源的程序 进程是暂时的,程序是永久的, 进程是通过程序运行时得到的 程序是一个数据文件,进程是内存中动态的运行实体 ...
- java反射知识相关的文章
整理的反射相关的文章: (1).通俗理解反射(知乎):学习java应该如何理解反射? (2).关于反射比较深入的博文地址:深入解析Java反射(1) - 基础 贴出我反射调用代码:(craw,dept ...
- Hibernate入门(十)inverse
双向关联产生多余的SQL语句 /** * 添加一个订单到id为6的客户中 */ @Test public void fun1(){ Session session = HibernateUtils.g ...
- Java从URL获取PDF内容
Java直接URL获取PDF内容 题外话 网上很多Java通过pdf转 HTML,转文本的,可是通过URL直接获取PDF内容,缺没有,浪费时间,本人最近工作中刚好用到,花了时间整理下,分享出来,防止浪 ...
- mysql无法远程连接
在mysql的mysql数据库下: select user,host from user;(查看,没有本机的访问权限) grant all privileges on *.* to root@&quo ...
- Java 控制类的引用类型,合理使用内存
Java提供了 java.lang.ref包,该包下的类均与垃圾回收机制相关 先介绍Java对象的集中引用类型 1.强引用 强引用是最常见的,创建对象就是强引用,如 String a = new St ...