
WordPress4.9 最新版本网站安全漏洞详情与修复
wordpress 目前互联网的市场占有率较高,许多站长以及建站公司都在使用这套开源的博客建站系统来设计网站,wordpress的优化以及html静态化,深受google以及搜索引擎的喜欢,全世界大约有着百分之28的网站都在使用这套系统,国外,外贸网站,个人博客使用的最多。
我们SINE安全在对其wordpress网站进行详细的安全检测以及网站漏洞检测,发现wordpress存在着高危的网站安全漏洞,在wordpress4.9版本一下存在着管理员密码找回漏洞,可以在找回密码的过程中窃取用的密码资料,可以先人一步对其找回的密码进行设置。
WordPress 漏洞详情
在该系统代码里我们发现wp_mail这个函数具体的作用是用来发送邮件,用户找回密码首先会发送邮件过去,确认账号的所有者,然后再进行重新设置密码,但是在这个找回密码发送邮件的过程中,我们发现,代码里的发送服务器地址:server这个值里是可以伪造的,也就是说我们可以构造恶意的函数来对其进行sql注入以及查询数据库里的账号密码。
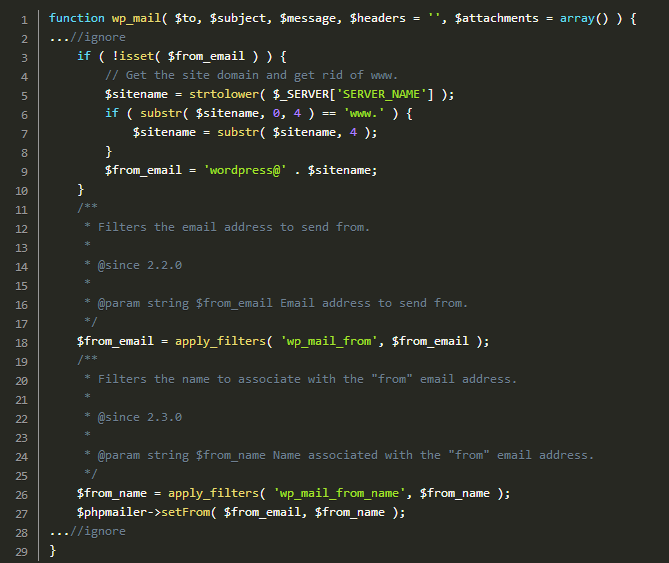
在正常的情况下,网站发送邮件的参数配置里会把退件的一个地址作为用户密码找回的时候,如果没有发送到对方的邮件里,会直接退回到退件的邮件地址里去,也就是说我们可以设置退件的地址发送到我们设置好的邮件地址里去,我们来进行重新找回密码,设置用户的新的密码。
我们首先利用阿里云的服务器,ECS购买一个按量付费的国内服务器,linux centos系统,然后安装nginx+PHP+mysql数据库的这么一个网站环境,再下载WordPress官方的一个版本,安装到服务器中,我们来现场实战一下:如下图:
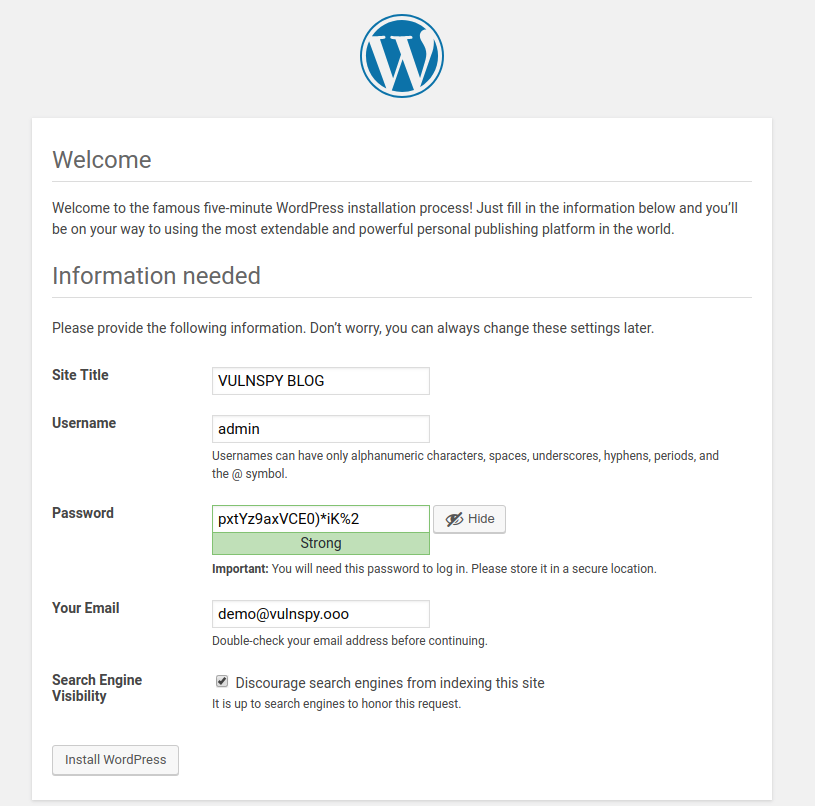
我们创建一个我们自己的邮箱,在服务器里搭建好邮箱的环境,开启stmp25端口,然后抓包WordPress找回这里,远程代码执行我们的操作,如下图:
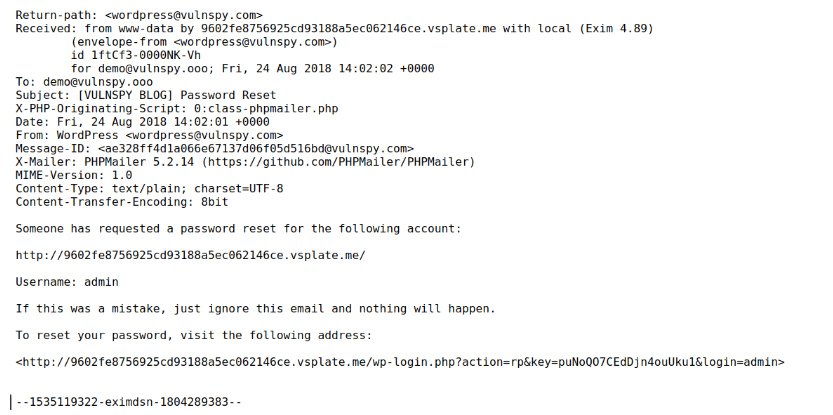
这里我们提交到我们的网站里去,邮件没有发送成功就会退送到我们远程代码指定好的邮件地址里去的.
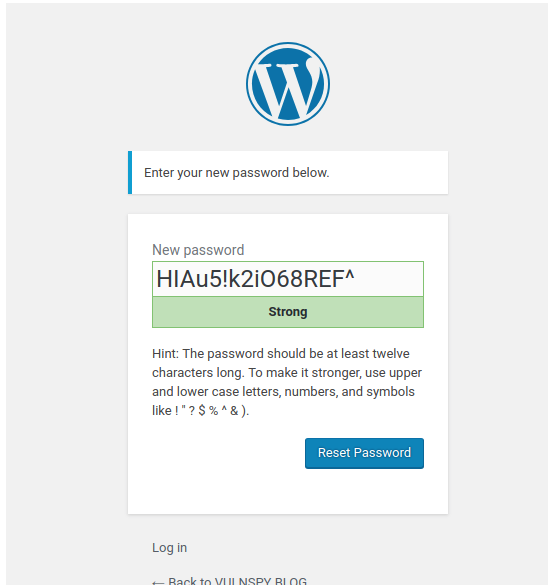
然后如果邮件里没有用户密码找回的链接,我们可以通过查看源代码或者是html代码就可以看到重新设置用户密码的链接。
WordPress 网站漏洞修复建议:
建议各位网站的运营者尽快升级WordPress到最高版本,或者是关闭用户密码找回功能,对网站程序代码不懂的话,也可以直接关闭邮件的发送设置,还是不太懂的话,建议找专业的网站安全公司进行网站漏洞修复,国内SINE安全公司、以及绿盟、启明星辰都是比较专业的。
WordPress4.9 最新版本网站安全漏洞详情与修复的更多相关文章
- ThinkPHP最新版本SQL注入漏洞
如下controller即可触发SQL注入: code 区域 public function test() { $uname = I('get.uname'); $u = M('user')-> ...
- Struts2漏洞拉响网站安全红色警报以及把Struts2更新为最新版本Struts2.3.15.1步骤
360网站安全检测平台今日发布红色警报称,广泛应用在国内大型网站系统的Struts2框架正在遭到黑客猛烈攻击.利用Struts2“命令执行漏洞”,黑客可轻易获得网站服务器ROOT权限.执行任意命令,从 ...
- 网站漏洞修复案例之Discuz!3.4最新版本
Discuz!论坛目前最新版本为3.4版本,已经好久没有更新了,我们SINE安全在对其网站安全检测的同时发现一处漏洞,该漏洞可导致论坛的后台文件可以任意的删除,导致网站瘫痪,后台无法登陆.关于该网站漏 ...
- 网站漏洞修复之最新版本UEditor漏洞
UEditor于近日被曝出高危漏洞,包括目前官方UEditor 1.4.3.3 最新版本,都受到此漏洞的影响,ueditor是百度官方技术团队开发的一套前端编辑器,可以上传图片,写文字,支持自定义的h ...
- ecshop跨站漏洞详情及修补网站漏洞
ecshop目前最新版本为4.0,是国内开源的一套商城系统,很多外贸公司,以及电商平台都在使用,正因为使用的人数较多,很多攻击者都在挖掘该网站的漏洞,就在最近ecshop被爆出高危漏洞,该漏洞利用跨站 ...
- ecshop 全系列版本网站漏洞 远程代码执行sql注入漏洞
ecshop漏洞于2018年9月12日被某安全组织披露爆出,该漏洞受影响范围较广,ecshop2.73版本以及目前最新的3.0.3.6.4.0版本都受此次ecshop漏洞的影响,主要漏洞是利用远程代码 ...
- DedeCMS V5.7sp2最新版本parse_str函数SQL注入漏洞
织梦dedecms,在整个互联网中许多企业网站,个人网站,优化网站都在使用dede作为整个网站的开发架构,dedecms采用php+mysql数据库的架构来承载整个网站的运行与用户的访问,首页以及栏目 ...
- 企业安全04-phpstudy最新版本nginx 默认存在任意文件解析漏洞
phpstudy最新版本nginx 默认存在任意文件解析漏洞 一.漏洞描述 phpStudy是一个PHP调试环境的程序集成包.该程序包集成最新的Apache+PHP+MySQL+phpMyAdmin+ ...
- 网站安全检测 漏洞检测 对thinkphp通杀漏洞利用与修复建议
thinkphp在国内来说,很多站长以及平台都在使用这套开源的系统来建站,为什么会这么深受大家的喜欢,第一开源,便捷,高效,生成静态化html,第二框架性的易于开发php架构,很多第三方的插件以及第三 ...
随机推荐
- SQL获取本周,上周,本月,上月的开始时间和结束时间
),),--本周 ),),--上周 ),),--本月 ),),--上月 ),),--近半年 ),)--近一年 ), ,, ),)--本周开始时间 ), ,, ),)--本周结束时间 ),,, ),)- ...
- Markdown 使用方法总结
标题: [#] 表示一级标题 [##] 表示二级标题 [###]表示三级标题 引用块:在引用文本前插入 Tab,具体几个 Tab 根据文本所处的位置不同而不同 列表:[ - ]即一个空格加上一个中划 ...
- (三)svn 服务器端之创建仓库
创建仓库 svn服务端创建完成需要创建仓库,仓库中存放 要被管理的文件. 通过开始菜单进入 VisualSVN server manager: 主界面为: 右键点击Repositories创建仓库 ...
- 一个自动生成awr报告的shell脚本
最近在学习shell编程,搞一点点小工具自动完成awr报告的收集工作,方便系统出现问题时问题排查.脚本内容如下,系统收集每天开始时间6点结束时间20点的awr报告并存储在/u01/shell_t/aw ...
- libxml的使用 编辑节点
libxml读取的基本功能已经介绍过了,现在将介绍libxml编写的基本功能. 编写操作包含节点的添加,删除和修改. 对于添加,我们需要调用xmlNewTextChild函数来添加节点,需要xmlNe ...
- Full scan vs index 执行计划的实验
根据Oracle-L邮件列表里主题「 Full scan vs index 」的讨论而来. 1.测试环境创建 SYS@HEMESRHTDB2(1.206)> select * from v$ve ...
- IOS 应用管理(九宫格) 总结笔记
1. 开发前的思路 ========================================1> 从mainBundle中加载Plist2> 按照plist中的数据数量先确定各个a ...
- python time模块计算程序耗时
import time start = time.clock() end = time.clock() consume_time = end - start
- 【luogu P3389 高斯消元法】 模板
题目链接: gauss消元求线性方程组的解. 这道题对于多解和无解都输出No solution #include <algorithm> #include <cstdio> # ...
- sql得到表中的列信息
取列全部用的 sys. 中的表 CTE:WITH name AS() 用法: sql树形查询 ①主键信息 SELECT ic.column_id, ic.index_column_id, ic.o ...