
HDP安全之集成kerberos/LDAP、ranger(knox自带LDAP)
----------------------目录导航见左上角-------------------------------
环境
HDP 3.0.1.0 (已有)
JDK 1.8.0_91 (已有)
Mysql 5.7.25 (已有)
Kerberos 1.10.3-30 (后续文档中有介绍如何安装)
LDAP knox自带的通用LDAP (已有)
Ranger 1.1.0 (已有)
目的
集成HDP kerberos /LDAP/ranger之前必须先了解为什么要这样做,kerberos/LDAP是用来做身份认证的,ranger用来做授权审计的,KNOX负责集群安全,所以集成后应该要满足同一个账号,例如hux可以在linux、ambari、ranger、kerberos等等等均可使用,ranger上可以同步LDAP中的用户,并进行统一的用户权限管理,所以需要在linux中创建的用户与LDAP、kerberos中创建的用户相同,由于此次使用的是knox自带的LDAP,所以里面没有集成kerberos,需要在LDAP和kerberos中分别创建同样的账号,如果使用的AD、IPA就不需要这样做了,因为它们有集成kerberos。
以下以创建hux用户为例做集成
一、安装部署kerberos
1,在server上安装KDC
yum install krb5-server krb5-libs krb5-workstation
2,修改配置并取消注释
vi /etc/krb5.conf
default_realm = EXAMPLE.COM
[realms]
EXAMPLE.COM = {
kdc = test002
admin_server = test002
}
3,创建数据库
kdb5_util create -s -r EXAMPLE.COM
输入密码并确认
4,创建管理员
kadmin.local
输入(上面确认的密码)
addprinc admin/admin(管理员账号admin,密码admin)
5,重启服务
systemctl restart krb5kdc
systemctl restart kadmin
查看状态
systemctl krb5kdc status
或者
service krb5kdc status
6,将KDC服务器设置为在引导时的自动启动
chkconfig krb5kdc on
chkconfig kadmin on
7,为kerberos安装JCE
下载jdk对应版本的JCE文件
wget http://download.oracle.com/otn-pub/java/jce/8/jce_policy-8.zip
8,将压缩包内的jar包解压至JDK对应的子目录
/usr/local/jdk1.8.0_91/jre/lib/security/
并SCP至另外俩个节点
重启ambari
9,运行kerberos安全向导
(注意kerberos对时间高度敏感,需要检查时间是否一致,查看NTP状态)
10,基础操作
添加普通用户
kadmin.local -q "addprinc hux"
hux
查看kerberos用户(K管理员才可查看)
Klist
使用hdfs 的认证登陆kerberos用户并提交hdfs任务
klist -kt /etc/security/keytabs/hdfs.headless.keytab
kinit -kt /etc/security/keytabs/hdfs.headless.keytab hdfs-myc1@EXAMPLE.COM
list
hdfs dfs -put /etc/resolv.conf /tmp/ (显示是HDFS用户上传的)
二、部署LDAP(通用LDAP)
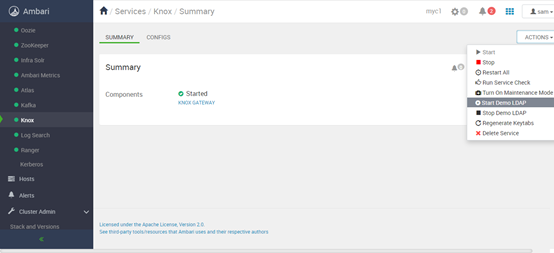
1,在ambari knox组件上开启ldap demo
2,执行ambari初始化命令
ambari-server setup-ldap
输入的参数在ambari knox Advanced users-ldif 文件中可见(一定要和配置文件中相同)
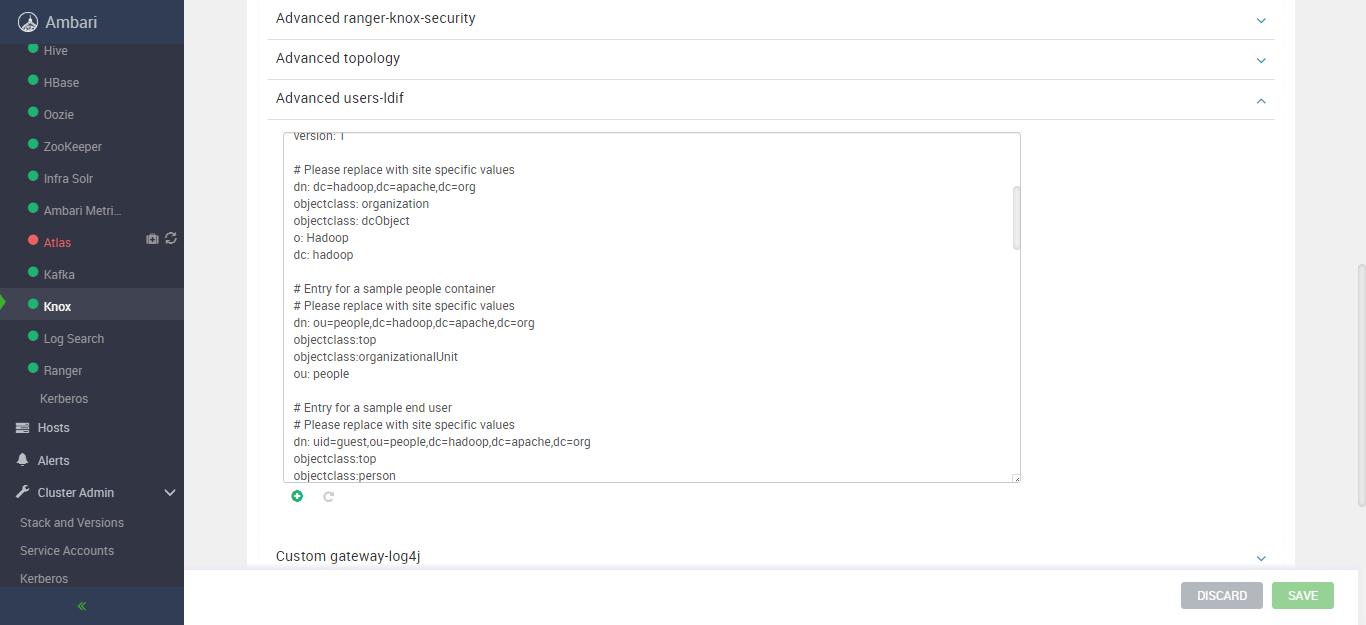

Setup参数如下:
查看端口:netstat -natp | grep 389

如上 端口为33389
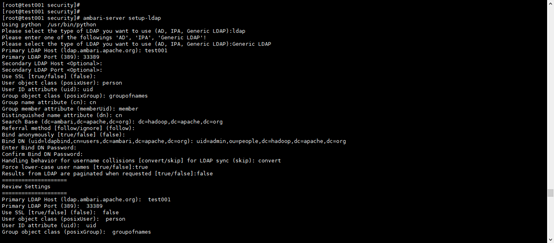
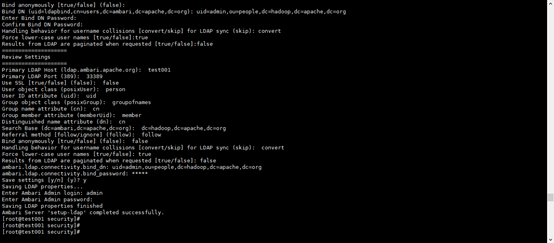
3,配置LDAPadmin win配置连接:
LDAPadmin(windows下进行管理ambari用户)参数参考如下:

组相关信息:

用户相关信息:

4,重启ambari
ambari-server restart
5,创建用户
touch users.txt
vim users.txt
输入如下内容:
hux
6,创建组
touch groups.txt
vim groups.txt
输入如下内容:
analyst,scientist
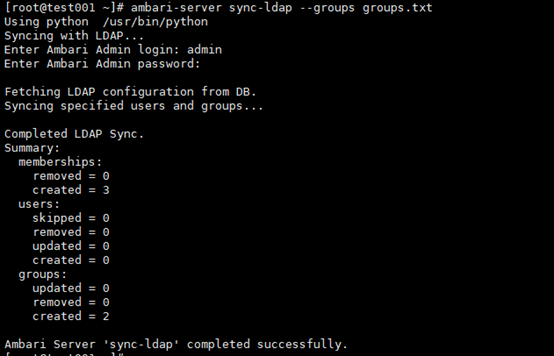
7,创建及同步用户、组示例*
ambari-server sync-ldap --users users.txt --groups groups.txt

8,将kerberos用户添加至ldap文件夹中,准备同步至ambari
echo "hux" > users.txt
ambari-server sync-ldap --users users.txt
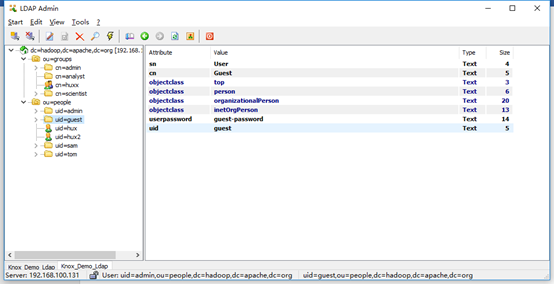
在LDAP客户端中创建hux用户,也可通过命令创建(尽量创建的组与组,用户与用户之间其他的属性基本一致,方便后面做ranger用户同步)
三、配置Ranger同步LDAP用户
1,打开user sync

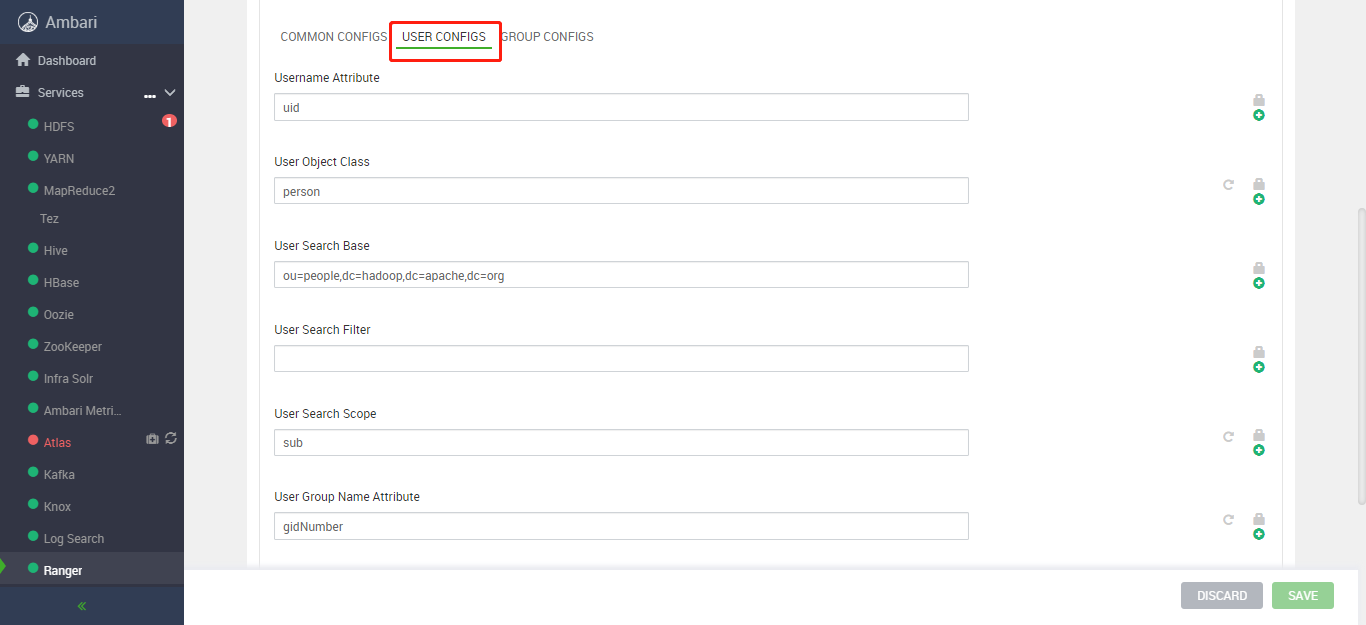
2,配置LDAP同步的相关信息(一一对应)
可结合上面LDAP win客户端及配置文件的信息和下面ranger界面对LDAP的配置对应着看来结合自身的作参考。



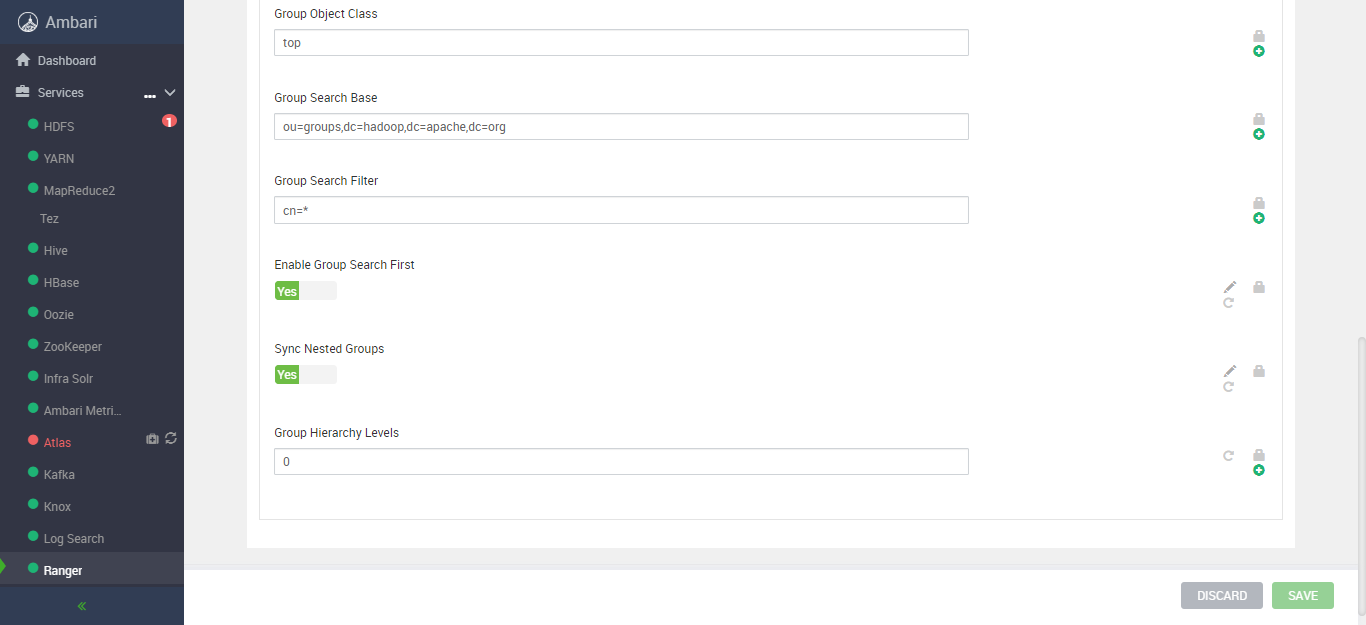
在advance中的配置

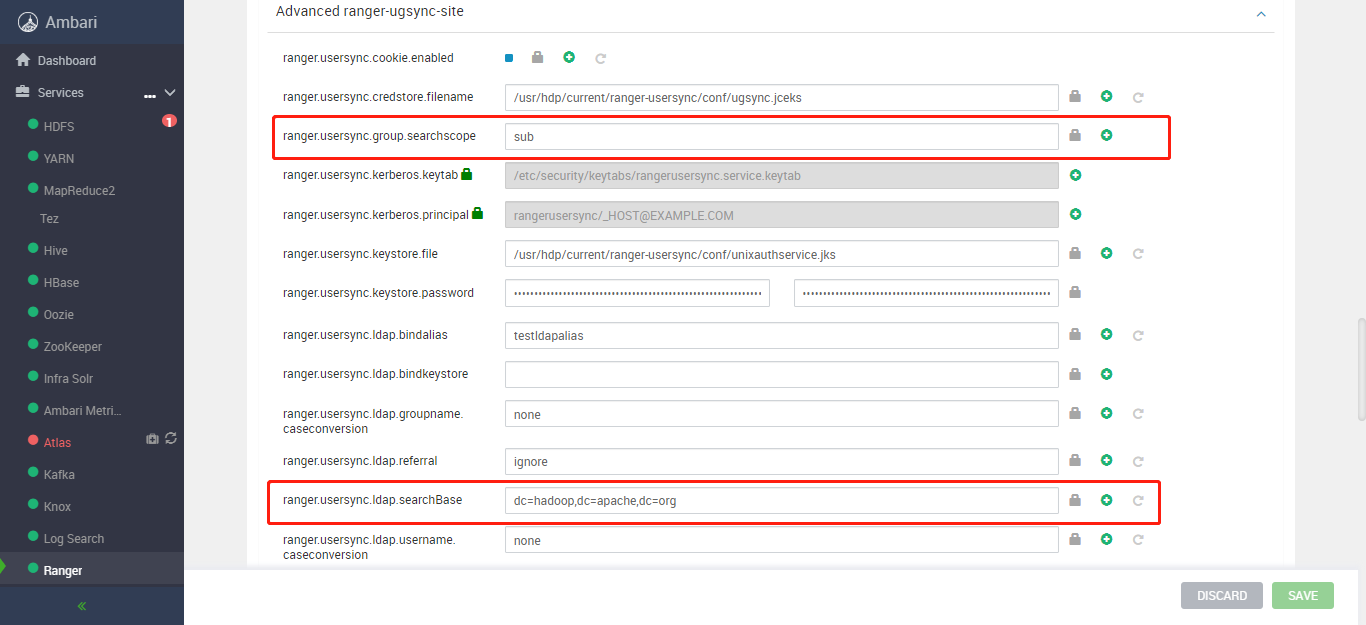
配置完成后保存,重启所有受影响的
3,配置完成
用admin账户登录ranger可以看到同步过来的组,用户信息
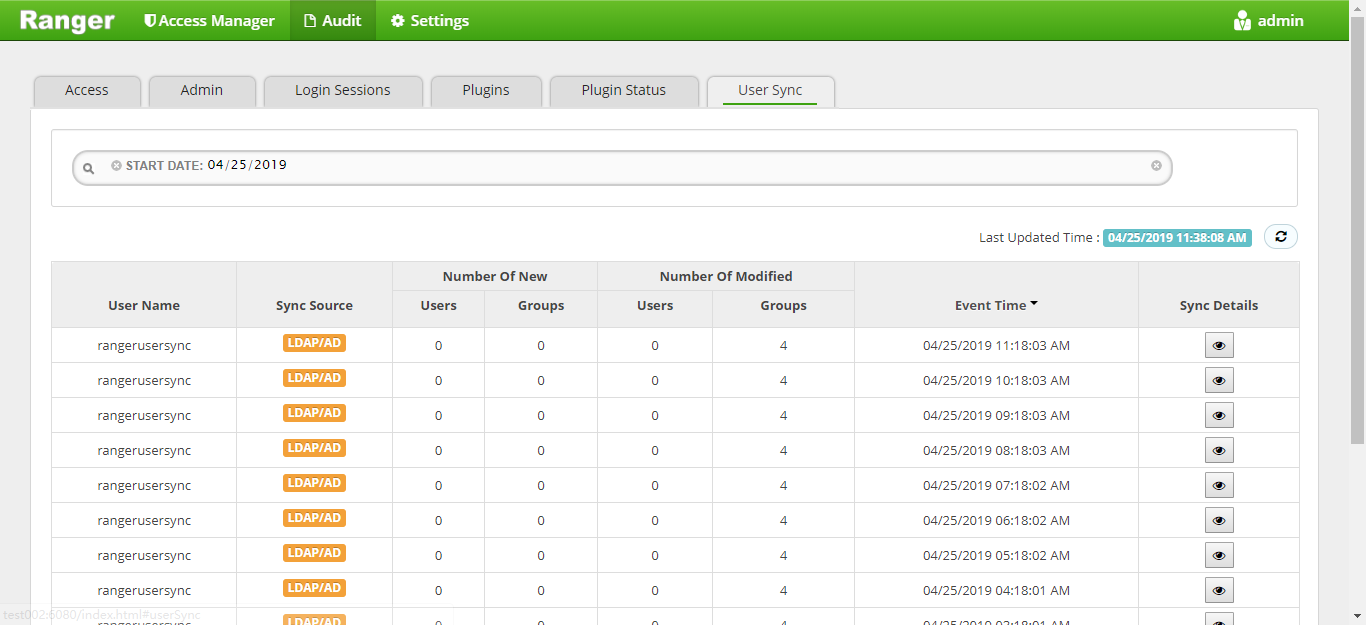
创建的用户信息
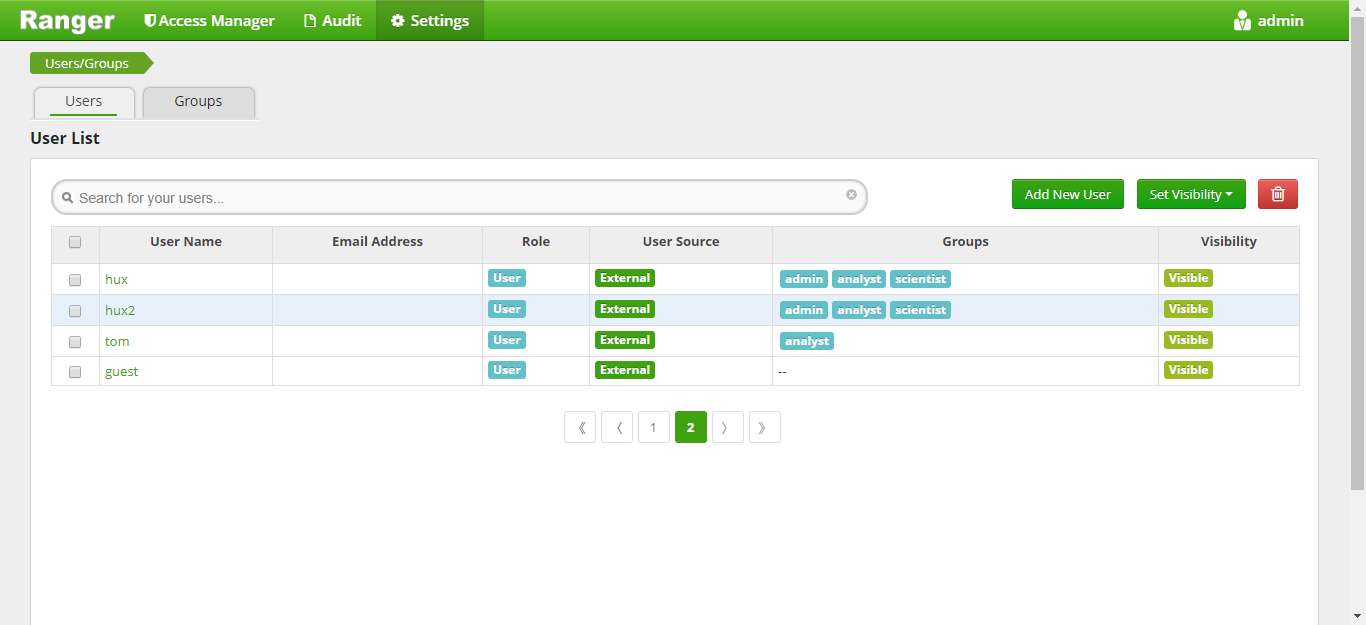
在ranger中对hux账户赋权,hux可以进行相关的操作,例如上传hdfs文件,访问HIVE等等,并且现在huv账户应该是除了对赋予的权限可以进行操作外,还可以同一个账户登录ambari,ranger,kerberos,LDAP,linux(su,id)
(对配置有不理解的可评论联系我)
HDP安全之集成kerberos/LDAP、ranger(knox自带LDAP)的更多相关文章
- Ambari集成Kerberos报错汇总
Ambari集成Kerberos报错汇总 作者:尹正杰 版权声明:原创作品,谢绝转载!否则将追究法律责任. 一.查看报错的配置信息步骤 1>.点击Test Kerberos Client,查看相 ...
- LDAP第三天 MySQL+LDAP 安装
https://www.easysoft.com/applications/openldap/back-sql-odbc.html OpenLDAP 使用 SQLServer 和 Oracl ...
- 管理员技术(五): 配置文档的访问权限、 配置附加权限、绑定到LDAP验证服务、配置LDAP家目录漫游
一.配置文档的访问权限 问题: 本例要求将文件 /etc/fstab 拷贝为 /var/tmp/fstab,并调整文件 /var/tmp/fstab的权限,满足以下要求: 1> 此文件的拥有者 ...
- 挖坑:hive集成kerberos
集成hive+kerberos前,hadoop已经支持kerberos,所以基础安装略去: https://www.cnblogs.com/garfieldcgf/p/10077331.html 直接 ...
- hive集成kerberos
1.票据的生成 kdc服务器操作,生成用于hive身份验证的principal 1.1.创建principal # kadmin.local -q “addprinc -randkey hive/yj ...
- zookeeper、hbase集成kerberos
1.KDC创建principal 1.1.创建认证用户 登陆到kdc服务器,使用root或者可以使用root权限的普通用户操作: # kadmin.local -q “addprinc -randke ...
- Kafka集成Kerberos之后如何使用生产者消费者命令
1.生产者1.1.准备jaas.conf并添加到环境变量(使用以下方式的其中一种)1.1.1.使用Kinit方式前提是手动kinit 配置内容为: KafkaClient { com.sun.secu ...
- presto集成kerberos以及访问集成了kerberos的hive集群
1.创建主体 注: 192.168.0.230 为单节点集群 192.168.4.50为kdc服务器 192.168.0.9为客户端 1.1.Kdc服务器创建主体 # kadmin.local -q ...
- hdfs、yarn集成kerberos
1.kdc创建principal 1.1.创建认证用户 登陆到kdc服务器,使用root或者可以使用root权限的普通用户操作: # kadmin.local -q “addprinc -randke ...
随机推荐
- 0302思考&回答
看完这两个网页,我们可以看出it行业始终是一门热门行业,在现在这个人潮汹涌的人才市场,面对严峻的就业形势,我们应该拿什么去参见招聘?人多而工作职位有限,这警醒我们必须拥有一技之长,否则则会被淘汰.如果 ...
- js登录界面代码自用
var btn = document.getElementById("a4"); var usne = document.getElementById("username ...
- 2nd 简单四则运算更新
简单四则运算更新 功能:由随机数决定出题为10个以内的数字,并确定是否出现括号(仅限一对),顺序输出表达式,并用栈的方式进行计算,判断正误.其他功能有待进一步实现. 头文件 #include < ...
- 【week11】回顾
一.回答五个问题 第一次阅读<构建之法>之后的五个问题: 1.关于敏捷,书中说了我理解的就是介绍了敏捷就是“没有既定的计划与文档,马上写代码,随时发牢骚”,但是开发也是需要有一定的流程的, ...
- linux学习笔记4
查看当前系统还有哪些用户 who 字符计数 wc -l(line) 可以统计有多少行 -w(word) 可以统计有多少个单词 -c(character) 可以统计有多少个字符 切个字符 - 排序 l ...
- babel-preset-env: a preset that configures Babel for you
转载 babel-preset-env is a new preset that lets you specify an environment and automatically enables t ...
- java多线程之CAS原理
前言 在Java并发包中有这样一个包,java.util.concurrent.atomic,该包是对Java部分数据类型的原子封装,在原有数据类型的基础上,提供了原子性的操作方法,保证了线程安全.下 ...
- Delphi实现ERP单据列表栏目设置
什么都不用说了,ERP你懂的.一张报表,不同的客户都可以调死你.直接上图 通过这个设置界面,直接生成参数调整报表所用的DBGridEh.对,是DBGridEh,不是DBGrid,也不是CXGrid. ...
- Struts创建流程
1.启动服务,加载web.xml 并实例化StrutsPrepareAndExecuteFilter过滤器 2.在实例化StrutsPrepareAndExecuteFilter的时候会执行过滤器中的 ...
- http2.0可行性研究
一.http2比http1有了更多新特性 1.使用了多路复用的技术,并发量支持比http1大几个数量级: 2.二进制分帧,改善网络延迟情况,提高传输速率: 3.支持header的数据压缩,数据体积变 ...