
2018-2019-2 网络对抗技术 20165230 Exp7 网络欺诈防范
实验目的
本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法。
实验内容
- 简单应用SET工具建立冒名网站
- ettercap DNS spoof
- 结合应用两种技术,用DNS spoof引导特定访问到冒名网站。
实验步骤
(一)应用SET工具建立冒名网站
生成的钓鱼网站如果使用https服务无法验证证书,因此钓鱼网站要使用http服务,则要
sudo vi /etc/apache2/ports.conf将Apache的端口改为80使用
netstat -tupln | grep 80查看80端口占用情况,

使用
kill 进程ID杀死进程后再打开Apache服务

使用
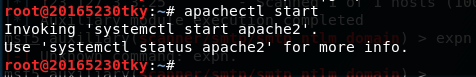
apachectl start启动Apache服务
- 使用
setoolkit打开SET工具 - 选择参数:
1 > Social-Engineering Attacks //社会学攻击 2 > Website Attack Vectors //网站攻击向量 3 > Credential Harvester Attack Method //攻击方法是截取密码 2 > Site Cloner //进行网站克隆 输入kali的IP地址,也就是说,只要靶机访问kali的IP地址时,其实打开的就是一个和克隆网站界面一样的钓鱼网站,这样当用户登录时,我们就可以截取到用户的用户名和密码了
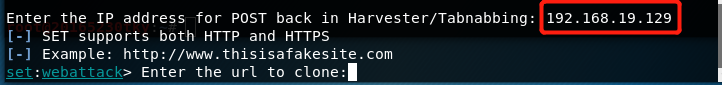
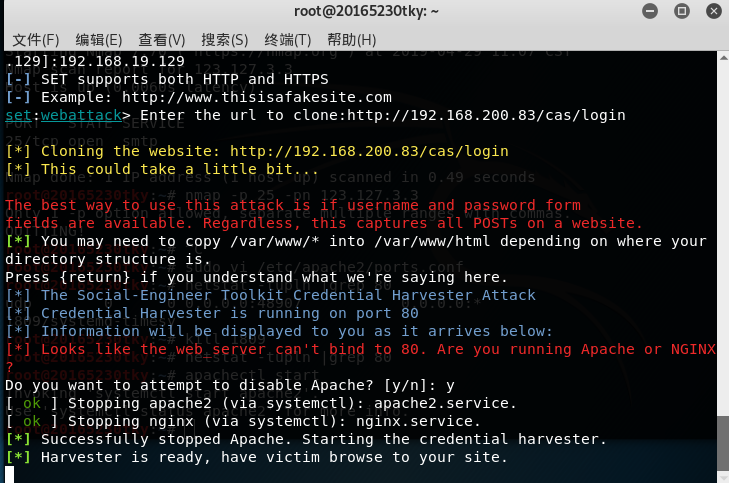
输入要伪装的网址
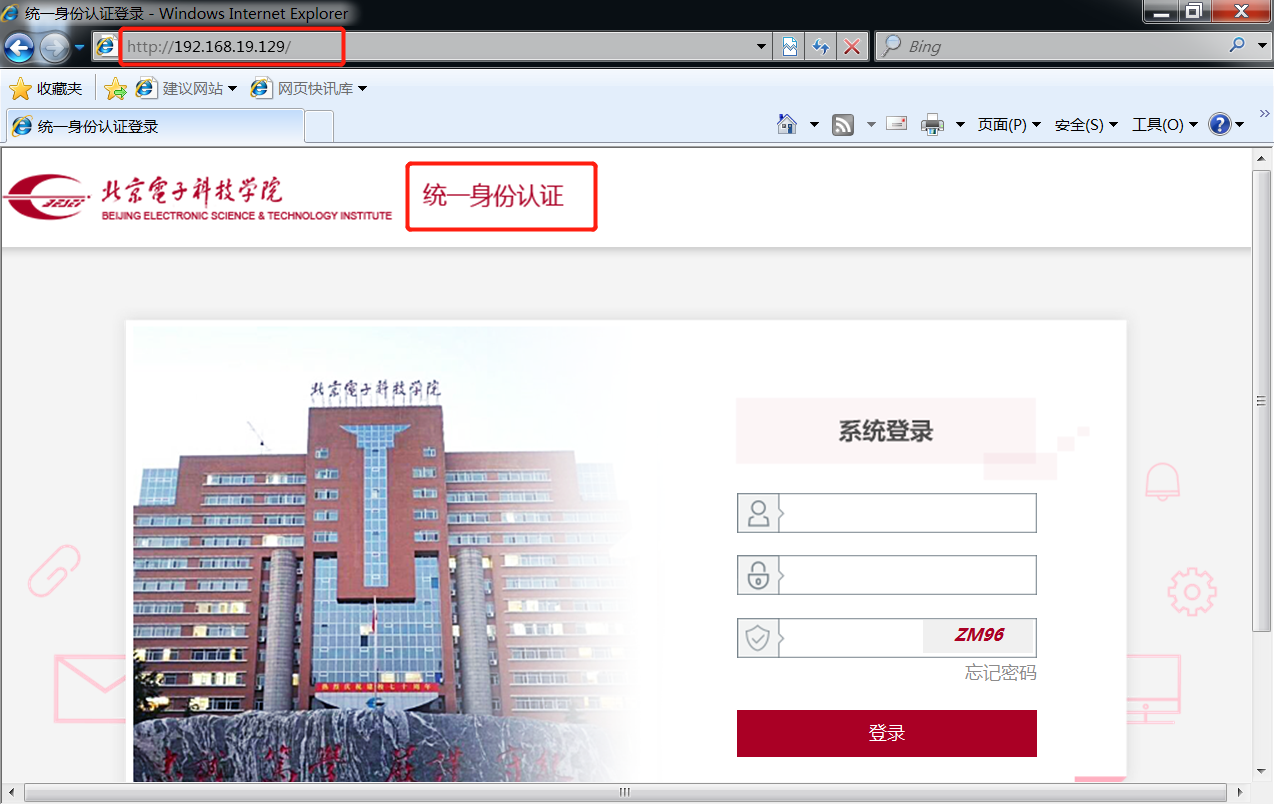
靶机访问经过伪装之后的网址
kali显示连接信息
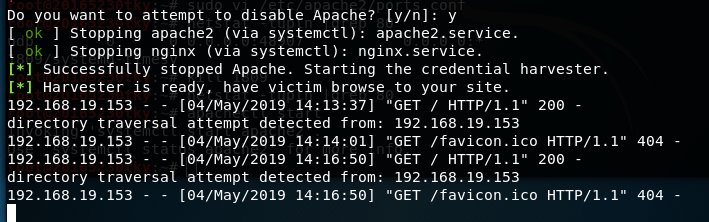
使用Url Shortener可以将kali的IP地址伪装成另一个链接

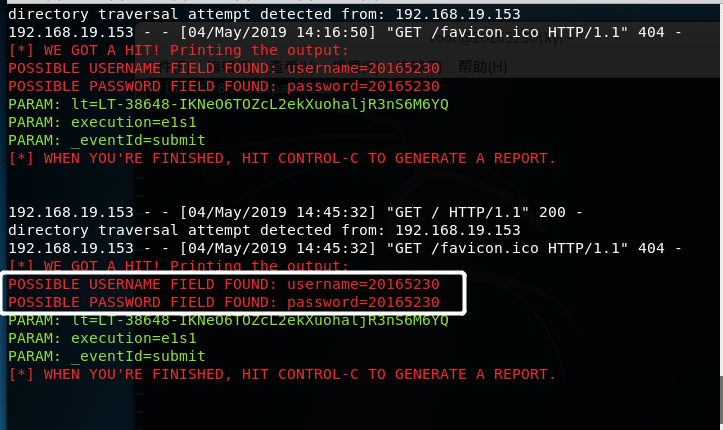
然后靶机毫无防备地输入用户名和密码,kali也就默默地截取了,信息就这么暴露了。

值得一提的是,尝试了常用的几个网站如邮箱、微博、博客园等,有的网页会显示乱码而有的只能显示连接信息却无法获取用户输入的信息,可能是因为原网站使用的是https服务,而钓鱼网站无法提供证书因而用户无法认证,不过也好,这样比较安全。
(二)ettercap DNS spoof
输入
vi /etc/ettercap/etter.dns对DNS缓存表进行修改,先做个测试,将淘宝的域名与kali的IP相关联
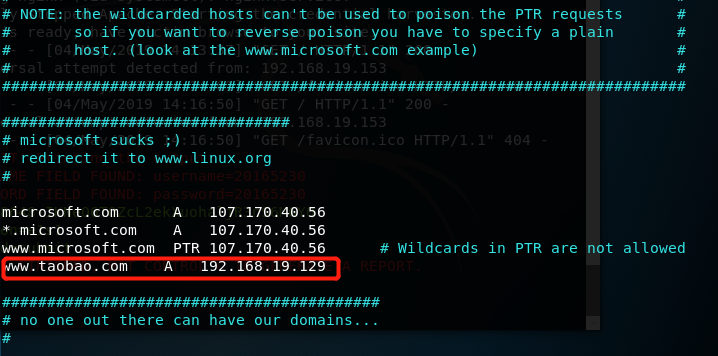
希望能监听整个局域网络的数据包,使用
ifconfig eth0 promisc将网卡改为混杂模式输入
ettercap -G打开ettercap,会弹出一个图形化界面
点击工具栏中的
sniff->unified sniffing,在弹出的界面中选择eth0完成设置

- 点击工具栏中的
Hosts->Scan for hosts,等待扫描完成后点击Hosts->Hosts list查看 可以看到有四台存活主机,将kali的网关地址设置为TARGET1,将靶机的IP地址设置为TARGET2,设置成功后可以在控制台看到结果
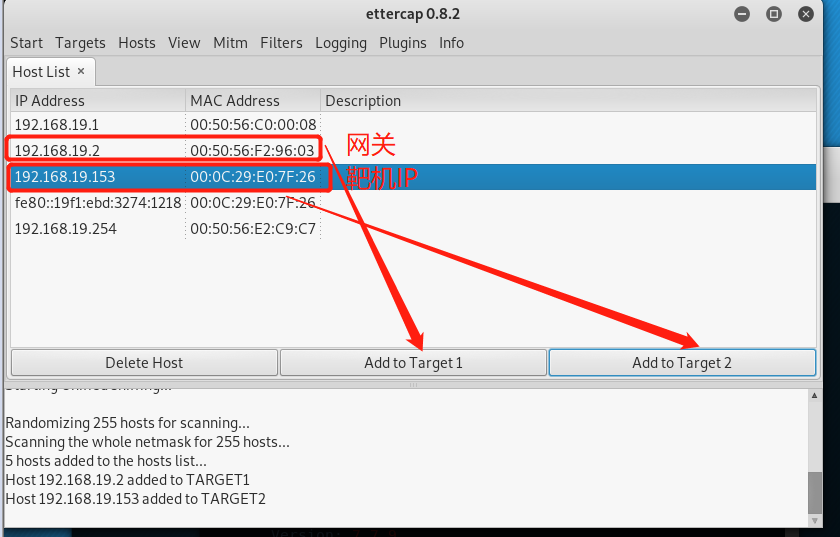
点击工具栏中的
Plugins->Manage the plugins,双击dns_spoof选中,可在控制台看到结果

点击工具栏中的
Start->start sniffing,开始嗅探看看效果如何:靶机用命令行
ping www.taobao.com,可以看到连接到的IP地址就是kali的IP地址,控制台也能看到一个到kali的IP地址的连接。

至此,测试完成,我们不需要将IP地址进行伪装就可以实现攻击了。
(三)应用两种技术,用DNS spoof引导特定访问到冒名网站
将第一个实验中的原网址与kali的IP地址进行关联
设置ettercap直至开始嗅探
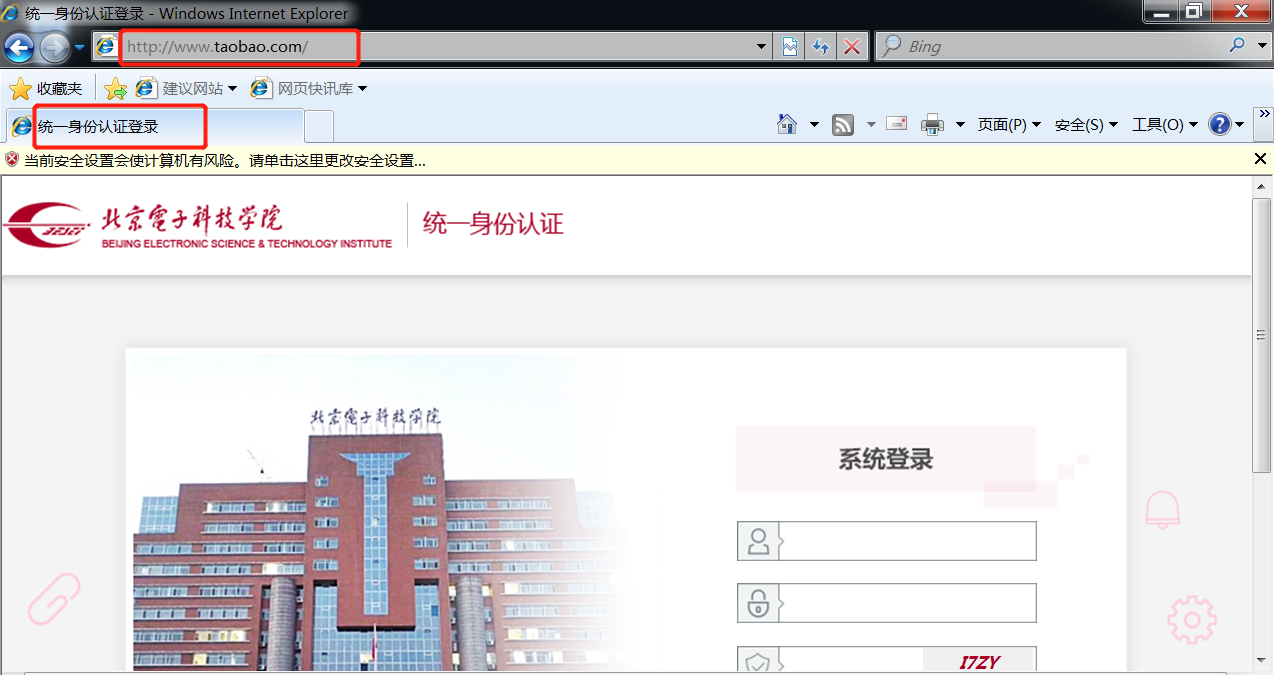
靶机打开原网站,ettercap的控制台显示连接信息
SET显示连接信息并能截取用户名与密码
实验问题回答
- 通常在什么场景下容易受到DNS spoof攻击
- 当攻击机与靶机位于同一局域网的时候容易受到DNS spoof攻击
- 对于公开的热点或者是看起来像私人的热点却又不需要密码的WiFi都要格外小心,不要轻易输入自己的私密信息。
- 在日常生活工作中如何防范以上两攻击方法
- 就第一种攻击而言,钓鱼网站的域名与真网站可能只相差一个字母或一个符号,在访问网站的过程中应仔细查看,避免上当
- 对于不知道是否安全的热点或WiFi,连接后不要输入自己的个人信息或密码
- 这次实验对于使用https服务的网站几乎都成功不了,所以浏览网页的时候最好关注一下是否使用的是https服务,如果不是的话最好不要输入自己的私密信息
实验总结
- 这次实验通过自己做一个钓鱼网站让我以后刷微信在点开一个陌生网页时候都会情不自禁的看一下网页内容对应的网址(虽然我可以把网址对应的网站域名伪装的一一对应,反正也看不到内部arp对应关系),和内心多出的细思微恐。
- 如果在商场里很可能会连上免费的钓鱼wifi,如果它窃听你的数据那千万不能拿免费wifi去做有关钱财等泄露个人信息的交易,这也给平常认为做这些并无大碍的我上了一个警钟!
2018-2019-2 网络对抗技术 20165230 Exp7 网络欺诈防范的更多相关文章
- 2017-2018-2 20155314《网络对抗技术》Exp7 网络欺诈防范
2017-2018-2 20155314<网络对抗技术>Exp7 网络欺诈防范 目录 实验目标 实验内容 实验环境 基础问题回答 预备知识 实验步骤 1 利用setoolkit建立冒名网站 ...
- 20165101刘天野 2018-2019-2《网络对抗技术》Exp7 网络欺诈防范
目录 20165101刘天野 2018-2019-2<网络对抗技术>Exp7 网络欺诈防范 1.实验内容 1.1 简单应用SET工具建立冒名网站 1.2 ettercap DNS spoo ...
- 2018-2019-2 网络对抗技术 20165318 Exp7 网络欺诈防范
2018-2019-2 网络对抗技术 20165318 Exp7 网络欺诈防范 原理与实践说明 实践目标 实践内容概述 基础问题回答 实践过程记录 简单应用SET工具建立冒名网站 ettercap D ...
- 20165214 2018-2019-2 《网络对抗技术》Exp7 网络欺诈防范 Week10
<网络对抗技术>Exp7 网络欺诈防范 Week10 一.实验目标与内容 1.实践目标 理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法 2.实践内容 (1)简单应用SET工 ...
- 2018-2019-2 20165315《网络对抗技术》Exp7 网络欺诈防范
2018-2019-2 20165315<网络对抗技术>Exp7 网络欺诈防范 一.实验内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 简单应 ...
- 2018-2019-2 网络对抗技术 20165322 Exp7 网络欺诈防范
2018-2019-2 网络对抗技术 20165322 Exp7 网络欺诈防范 目录 实验原理 实验内容与步骤 简单应用SET工具建立冒名网站 ettercap DNS spoof 结合应用两种技术, ...
- 2018-2019-2 网络对抗技术 20165212 Exp7 网络欺诈防范
2018-2019-2 网络对抗技术 20165212 Exp7 网络欺诈防范 原理与实践说明 1.实践目标 理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. 2.实践内容概述 简单应 ...
- 2018-2019-2 20165210《网络对抗技术》Exp7 网络欺诈防范
2018-2019-2 20165210<网络对抗技术>Exp7 网络欺诈防范 一.实验目标:本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. 二.实验内容: ...
- 2018-2019-2 网络对抗技术 20165232 Exp7 网络欺诈防范
2018-2019-2 网络对抗技术 20165232 Exp7 网络欺诈防范 原理与实践说明 1.实践目标 理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. 2.实践内容概述 简单应 ...
随机推荐
- Redis(八) LRU Cache
Redis(八)-- LRU Cache 在计算机中缓存可谓无所不在,无论还是应用还是操作系统中,为了性能都需要做缓存.然缓存必然与缓存算法息息相关,LRU就是其中之一.笔者在最先接触LRU是大学学习 ...
- What are regsvr32, regasm and gacutil using for?(转载)
What are regsvr32, regasm and gacutil using for? Regasm.exe is used to create COM Callable Wrapper ( ...
- nginx 配置 server
server{ listen 80; server_name test.eoews.cn; #项目文件的路径 root "D:/developer/study/PHPTutorial/WWW ...
- WPF 页面导航
<Button x:Name="btnReset" Click="btnReset_Click" Content="重 置" Grid ...
- Oracle的创建表空间及用户
学习笔记: 1.创建表空间 --创建表空间 create tablespace thepathofgrace datafile 'c:\thepathofgrace.dbf' size 100m au ...
- C#下载csv代码总结
一.C#导出csv格式代码如下: /// <summary> /// 下载 /// </summary> /// <param name="startTime& ...
- 深入理解Session和Cookie的区别
Cookie简介 Cookie意为“甜饼”,是由W3C组织提出,最早由Netscape社区发展的一种机制. 目前Cookie已经成为标准,所有的主流浏览器如IE.Netscape.Firefox.Op ...
- mac下搭建Apache服务器环境
mac下自带了一个Apache服务环境,所以不需要另外去下载,直接配置就好了. 一.启动Apache服务 在终端下输入 sudo apachectl start , 启动Apache服务.在浏览器输入 ...
- 实验吧——忘记密码了(vim备份文件,临时文件(交换文件))
题目地址:http://ctf5.shiyanbar.com/10/upload/step1.php 前些天突然发现个游戏,于是浪费了好多时间,终于还是忍住了,现在专心学习,从今天开始正式写些学习笔记 ...
- Flask 中字典数据返回(jsonify)
不多说,直接上代码,flask中的字典数据的处理: from flask import Flask, jsonify app = Flask(__name__, static_folder=" ...