
『局域网安全』利用ARP欺骗劫持Cookie
0x 00 ARP欺骗说明
欺骗原理相关内容就不多叙述了,百度一大堆
实施ARP欺骗在Windows下,Linux下都相关工具
由于在Linux下可以开启ip_forward功能,个人认为Linux下的工具作用效果比较好
0x 01 攻击测试
1、 攻击拓扑
攻击机:Kali Linux IP:192.168.1.109
受害机:Win 7 64位 IP:192.168.1.106
网关IP: 192.168.1.1
攻击工具:arpspoof,tcpdump,hamster,ferret
前三款工具已经集成在Kali中,ferret需要手动安装
2、 安装ferret
1. 修改正确的软件安装源
2. 添加Kali对32位应用程序的支持
dpkg --add-architecture i386
3. 更新安装源
apt-get clean && apt-get update && apt-get upgrade -y && apt-get dist-upgrade -y
4. 安装ferret
sudo aptitude install ferret-sidejack:i386
3、 打开路由转发(临时生效)
echo "" > /proc/sys/net/ipv4/ip_forward
4、 开始ARP欺骗

5、 新开一个Shell,抓取通过eth0接口的输出cookie.cap文件

6、 受害机使用浏览器模拟百度账号登陆过程,或刷新已经登录的页面
7、 结束第4,第5步打开的进程
8、 使用ferret处理抓到包cookie.cap
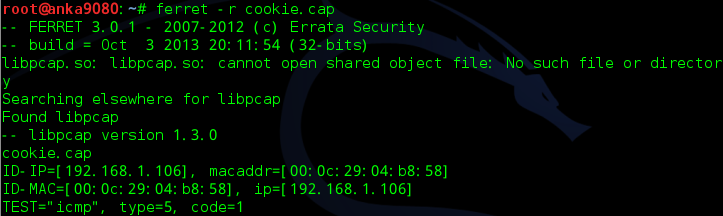
9、 架设hamster代理服务器

10、 浏览器设置代理后,重启浏览器访问127.0.0.1:1234


在上面可以看到截取的Cookie信息,打开链接就可以了
PS:就不打码了, 大虾手下留情 - -。
11、 测试攻击效果
进贴吧发留言测试一下 ~~


Summary:
这种局域网ARP劫持是因为ARP协议设计缺陷被动更新ARP缓存表造成,不是很好防范
可以在路由器里静态绑定ARP条目减少避免危害
如果目标网站的安全性做的很好,劫持后拿到的Cookie也很难成功利用
安全是多方的,服务提供方和使用者都应该做出安全措施
最重要的是 见到匿名热点神马的不要随随便便就连上啊
很可能下一个小白鼠就是你.....
『局域网安全』利用ARP欺骗劫持Cookie的更多相关文章
- 同一局域网环境下的arp欺骗和中间人攻击(mac)
最近读了一篇有关arp欺骗和中间人攻击的文章,于是乎就想着自己实现一下,顺便验证下微信在回话劫持后的安全性. 1.本机环境 Macbook Air:OS X 10.11 El Captain 2.推荐 ...
- 利用ARP欺骗进行MITM(中间人攻击)
ARP欺骗主要骑着信息收集得作用,比如可以利用欺骗获取对方流量,从流量分析你认为重要得信息 0X01 了解ARP Arp协议 ARP(Address Resolution Protocol,地址解析 ...
- [c#]记一次实验室局域网的ARP欺骗
起因 某天中午午睡时,笔者被激烈的键盘和鼠标声音吵醒,发现实验室的同学在那边忘我地打LOL,顿觉不爽,于是决定整他一下.想了一下之后觉得就让他掉线一下作为惩罚好了.结合以往的理论知识,大家在同一个局域 ...
- kali Linux 渗透测试 | ettercap图形界面(ARP 欺骗 + DNS欺骗)
上次我们使用 arpspoof 工具在命令行中完成了 arp 欺骗实验,今天我们用另一种工具 ettercap 工具来实现.ettercap支持图形化操作,对新手非常友好,并且操作非常简单, ette ...
- 防止ARP欺骗的方法!!!
防止ARP欺骗的方法!!! 根据鄙人上网经常掉线,怀疑可能是某人使用网络剪刀手,网络执行官,局域网终结者等工具.经过搜索有关资料,有了一点点防范经验,借以参考~! 一 首先我们来了解下这类攻击工具的原 ...
- 中间人攻击——ARP欺骗的原理、实战及防御
1.1 什么是网关 首先来简单解释一下什么是网关,网关工作在OSI七层模型中的传输层或者应用层,用于高层协议的不同网络之间的连接,简单地说,网关就好比是一个房间通向另一个房间的一扇门. 1.2 A ...
- 【转】如何判断ARP欺骗?该怎么防护?
因为在进行通信的时候,数据是通过MAC地址与IP地址的对应关系来进行转发的.若其中MAC地址与IP地址对应的关系出错,就会导致数据错误转发,影响正常通信.通过某种手段,来更改MAC与IP地址的对应关系 ...
- 浮动IP地址(Float IP)与 ARP欺骗技术
浮动IP地址: 一个网卡是可以添加多个IP的. 就是多个主机工作在 同一个集群中,即两台主机以上.每台机器除了自己的实IP外,会设置一个浮动IP,浮动IP与主机的服务(HTTP服务/邮箱服务)绑在一起 ...
- 记录利用ettercap进行简单的arp欺骗和mitm攻击过程
方法均来自网络,本人只是记录一下自己操作的过程,大神请无视之- 攻击主机平台:kali-linux 被攻击主机:安卓手机192.168.1.107 (在同一局域网内) 1.利用et ...
随机推荐
- Java学习日记8-包、环境变量和访问控制
Java中的包.环境变量和访问控制 一.java中的包 Java利用包来组织代码,一来使大型项目的代码结构清晰,二来包是一个命名空间的划分,即不同包中可以有相同名字的类,只需在在类名前加上包名即可区分 ...
- HDU2048(标准错排问题)
错排问题. 将错排方法数记为D(n). 1. 把第n个元素放在一个位置,比如k,有n-1种方法. 2. 编号为k的元素有两种放法. <1> 把它放到位置n.那么对于剩下的n-2个元素,就有 ...
- B - I Hate It - hdu 1754
Description 很多学校流行一种比较的习惯.老师们很喜欢询问,从某某到某某当中,分数最高的是多少. 这让很多学生很反感. 不管你喜不喜欢,现在需要你做的是,就是按照老师的要求,写一个程序,模拟 ...
- UVa 10025: The ? 1 ? 2 ? ... ? n = k problem
这道题仔细思考后就可以得到比较快捷的解法,只要求出满足n*(n+1)/2 >= |k| ,且n*(n+1)/2-k为偶数的n就可以了.注意n==0时需要特殊判断. 我的解题代码如下: #incl ...
- finally与return
finally关键字:和try块使用,一般做资源释放操作,比如关闭流.关闭数据库连接,释放锁. return:用于返回值. finally块可保证一定执行,当逻辑处理有返回值时,会首先执行finall ...
- Asp.Net读取服务器EXE文件的方法!(超简单实例)
Asp.Net读取服务器EXE文件的方法!(超简单实例) Process process = new Process(); process.StartInfo.FileName = "d:\ ...
- javascript高级特性(面向对象)
javascript高级特性(面向对象): * 面向对象: * 面向对象和面向过程的区别: * 面向对象:人就是对象,年龄\性别就是属性,出生\上学\结婚就是方法. * 面向过程:人出生.上学.工作. ...
- maven第三章 maven使用入门
3.1编写pom groupId 一个项目名称 artifactId 子项目(模块)名称 version 开发中的版本,稳定的版本 name 项目名称,方便信息交流 http://news.cnblo ...
- 关于JS、JQuery、CSS的小知识点
1.将字符串转换成json列表格式如下: var getaddress = appcan.libuser.getAddress(); var address=JSON.parse(getaddress ...
- Dragger简介
转自:http://www.apkbus.com/blog-705730-60435.html 什么是依赖注入 如果我们想要注入依赖,首先要理解依赖是什么.简单的说,依赖是我们代码中两个模块之间的耦合 ...