
Django中的Session--实现登录
Django中的Session--实现登录
Session
Session 是什么
Session保存在服务端的键值对。
为什么要有 Session
Cookie 虽然在一定程度上解决了“保持状态”的需求
但是 Cookie 固有缺点:
- 本身最大支持 4096 字节
- Cookie 本身保存在客户端,可能被拦截或窃取
新的需求:
能支持更多的字节,并且保存在服务器,有较高的安全性。
这就是 Session。
Session 的原理
Session 依赖于 Cookie 。
给每个客户端的 Cookie 分配一个唯一的 id 即 sessionid ,这样用户在访问时,通过Cookie,服务器就知道来的人是“谁”。然后我们再根据不同的 Cookie 的 id ,在服务器上保存一段时间的私密资料
示例:
服务器上存储的 Session:
 dsadasdsadsafsjkndf: {"is_login": 1, "name": "xiaohei", "age":18}

 dsaasdaknfgreryywdf: {"is_login": 1, "name": "xiaobai", "age":20}

 wqrqrteknfgzddasqfg: {"is_login": 0, "name": "xiaohui", "age":48}
给浏览器写入 Cookie:
sessionid:wqrqrteknfgzddasqfg使用过程
- 从用户发来的请求的 Cookie 中 根据 sessionid 取值, 取到 wqrqrteknfgzddasqfg
- 根据特殊字符串找到对应的 Session 数据 --> {"is_login": 0, "name": "xiaohui", "age":48}
- request.session.get("is_login") --> 从 Session 取值
查看 sessionid 示例
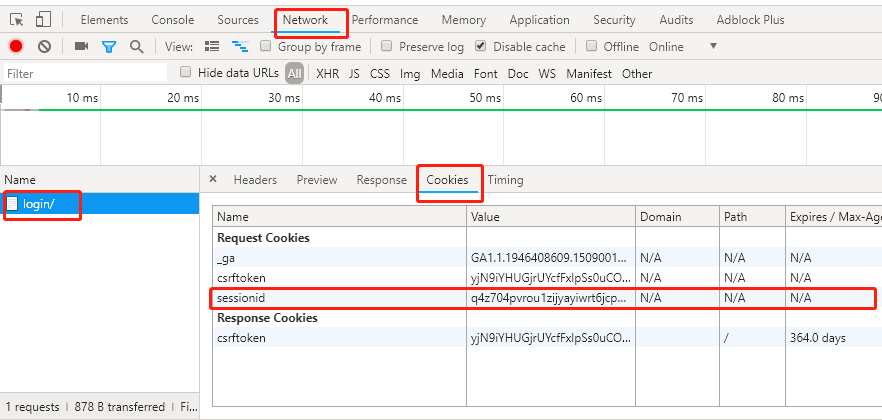
sessionid
Django 中的 Session 操作
Django中的Session配置
Django中默认支持Session,其内部提供了5种类型的Session供开发者使用。
- 数据库 Session (默认)
SESSION_ENGINE = 'django.contrib.sessions.backends.db' # 引擎(默认)
- 缓存 Session
SESSION_ENGINE = 'django.contrib.sessions.backends.cache' # 引擎
SESSION_CACHE_ALIAS = 'default' # 使用的缓存别名(默认内存缓存,也可以是memcache),此处别名依赖缓存的设置
- 文件 Session
SESSION_ENGINE = 'django.contrib.sessions.backends.file' # 引擎
SESSION_FILE_PATH = None # 缓存文件路径,如果为None,则使用tempfile模块获取一个临时地址tempfile.gettempdir()
- 缓存+数据库
SESSION_ENGINE = 'django.contrib.sessions.backends.cached_db' # 引擎
- 加密Cookie Session
SESSION_ENGINE = 'django.contrib.sessions.backends.signed_cookies' # 引擎
- 其他公用设置项:
SESSION_COOKIE_NAME = "sessionid" # Session的cookie保存在浏览器上时的key,即:sessionid=随机字符串(默认)
SESSION_COOKIE_PATH = "/" # Session的cookie保存的路径(默认)
SESSION_COOKIE_DOMAIN = None # Session的cookie保存的域名(默认)
SESSION_COOKIE_SECURE = False # 是否Https传输cookie(默认)
SESSION_COOKIE_HTTPONLY = True # 是否Session的cookie只支持http传输(默认)
SESSION_COOKIE_AGE = 1209600 # Session的cookie失效日期(2周)(默认)
SESSION_EXPIRE_AT_BROWSER_CLOSE = False # 是否关闭浏览器使得Session过期(默认)
SESSION_SAVE_EVERY_REQUEST = False # 是否每次请求都保存Session,默认修改之后才保存(默认)
Django 默认使用数据库存储 Session 数据。如果直接运行使用 Session 会报如下错误:
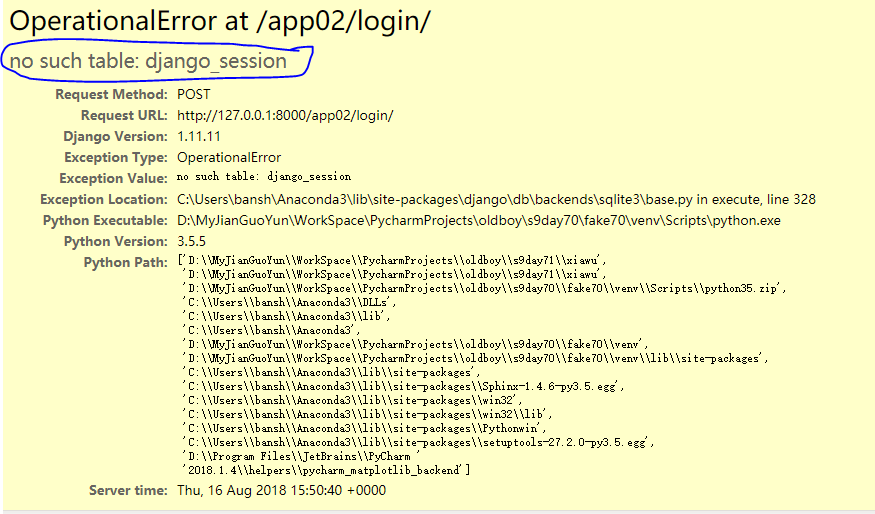
Session 报错
所以,需要事先初始化数据库(即使 model 中不含任何数据类)。
python manpython manage.py makemigrations
python manage.py migrate

Session存储在数据库中的示例
Django 中设置 Session
与 Cookie 不同,Session 设置与获取可直接操作 request。
request.session["is_login"] = 1

# 设置超时时间 (Cookie和Session数据的)

request.session.set_expiry(7)

# 存在则不设置

request.session.setdefault('k1',123)
request.session.set_expiry(value):
* 如果value是个整数,session会在些秒数后失效。
* 如果value是个datatime或timedelta,session就会在这个时间后失效。
* 如果value是0,用户关闭浏览器session就会失效。
* 如果value是None,session会依赖全局session失效策略。
Django 中获取 Session
# 直接根据 key 值获取,没有可以返回设置的默认值

ret = request.session.get("is_login", None)
Django 中删除 Session:
# 指定删除的键值对

del request.session['k1']

# 只删除session数据

request.session.delete()

# 清除Cookie和Session数据

request.session.flush()

# 将所有Session失效日期小于当前日期的数据删除

request.session.clear_expired()
Django 中关于 Session 的其他函数
所有 键、值、键值对
- request.session.keys()
- request.session.values()
- request.session.items()
- request.session.iterkeys()
- request.session.itervalues()
- request.session.iteritems()
会话session的key
request.session.session_key检查会话session的key在数据库中是否存在
request.session.exists("session_key")
Session 实现登录的代码
from django.shortcuts import render, redirect

# 导入用于装饰器修复技术的包

from functools import wraps

# Create your views here.

"""

session会用到数据库,所以使用之前需要初始化数据库,

即执行makemigrations migrate

1. 设置session

2. 获取session

3. 删除session

"""

# 装饰器函数,用来判断是否登录

def check_login(func):

    @wraps(func)  # 装饰器修复技术

    def inner(request, *args, **kwargs):

        ret = request.session.get("is_login")

        # 1. 获取cookie中的随机字符串

        # 2. 根据随机字符串去数据库取 session_data --> 解密 --> 反序列化成字典

        # 3. 在字典里面 根据 is_login 取具体的数据

        if ret == "1":

            # 已经登录,继续执行

            return func(request, *args, **kwargs)

        # 没有登录过

        else:

            # ** 即使登录成功也只能跳转到home页面,现在通过在URL中加上next指定跳转的页面

            # 获取当前访问的URL

            next_url = request.path_info

            return redirect("/app02/login/?next={}".format(next_url))

    return inner

def login(request):

    if request.method == "POST":

        username = request.POST.get("username")

        pwd = request.POST.get("pwd")

        next_url = request.GET.get("next")

        if username == "alex" and pwd == "dsb":

            # return redirect("/home/")

            # 服务器返回的响应对象

            # 通过URL中的next参数指定跳转的页面,如果为空,默认跳转到home页面

            if next_url:

                rep = redirect(next_url)

            else:

                rep = redirect("/app02/home/")

            # 设置session

            request.session["is_login"] = "1"

            request.session["name"] = username

            # 设置session7秒后失效

            # request.session.set_expiry(7)

            return rep

    return render(request, "app02/login.html")

@check_login

def home(request):

    # 获取从session中设置的值

    user = request.session.get("name")

    return render(request, "app02/home.html", {"user": user})

# 注销函数

def logout(request):

    # 只删除session数据

    # request.session.delete()

    # 删除session数据和cookie

    request.session.flush()

    return redirect("/app02/login/")

@check_login

def index(request):

    return render(request, "app02/index.html")
CBV 装饰器+实现登录
CBV实现的登录视图
class LoginView(View):

    def get(self, request):

        """

        处理GET请求

        """

        return render(request, 'login.html')

    def post(self, request):

        """

        处理POST请求

        """

        user = request.POST.get('user')

        pwd = request.POST.get('pwd')

        if user == 'alex' and pwd == "alex1234":

            next_url = request.GET.get("next")

            # 生成随机字符串

            # 写浏览器cookie -> session_id: 随机字符串

            # 写到服务端session:

            # {

            #     "随机字符串": {'user':'alex'}

            # }

            request.session['user'] = user

            if next_url:

                return redirect(next_url)

            else:

                return redirect('/index/')

        return render(request, 'login.html')
使用上面的check_login装饰器,有以下三种方式
1.加在CBV视图的get或post方法上
from django.utils.decorators import method_decorator

class HomeView(View):

    def dispatch(self, request, *args, **kwargs):

        return super(HomeView, self).dispatch(request, *args, **kwargs)

    def get(self, request):

        return render(request, "home.html")

    @method_decorator(check_login)

    def post(self, request):

        print("Home View POST method...")

        return redirect("/index/")
2. 加在dispatch方法上
from django.utils.decorators import method_decorator

class HomeView(View):

    @method_decorator(check_login)

    def dispatch(self, request, *args, **kwargs):

        return super(HomeView, self).dispatch(request, *args, **kwargs)

    def get(self, request):

        return render(request, "home.html")

    def post(self, request):

        print("Home View POST method...")

        return redirect("/index/")
因为CBV中首先执行的就是dispatch方法,所以这么写相当于给get和post方法都加上了登录校验。
3. 直接加在视图类上,但method_decorator必须传 name 关键字参数
from django.utils.decorators import method_decorator

@method_decorator(check_login, name="get")

@method_decorator(check_login, name="post")

class HomeView(View):

    def dispatch(self, request, *args, **kwargs):

        return super(HomeView, self).dispatch(request, *args, **kwargs)

    def get(self, request):

        return render(request, "home.html")

    def post(self, request):

        print("Home View POST method...")

        return redirect("/index/")
补充
CSRF Token相关装饰器在CBV只能加到dispatch方法上,或者加在视图类上然后name参数指定为dispatch方法。
备注:
- csrf_protect,为当前函数强制设置防跨站请求伪造功能,即便settings中没有设置全局中间件。
- csrf_exempt,取消当前函数防跨站请求伪造功能,即便settings中设置了全局中间件。
from django.views.decorators.csrf import csrf_exempt, csrf_protect

from django.utils.decorators import method_decorator

class HomeView(View):

    @method_decorator(csrf_exempt)

    def dispatch(self, request, *args, **kwargs):

        return super(HomeView, self).dispatch(request, *args, **kwargs)

    def get(self, request):

        return render(request, "home.html")

    def post(self, request):

        print("Home View POST method...")

        return redirect("/index/")
或者:
from django.views.decorators.csrf import csrf_exempt, csrf_protect

from django.utils.decorators import method_decorator

@method_decorator(csrf_exempt, name='dispatch')

class HomeView(View):

    def dispatch(self, request, *args, **kwargs):

        return super(HomeView, self).dispatch(request, *args, **kwargs)

    def get(self, request):

        return render(request, "home.html")

    def post(self, request):

        print("Home View POST method...")

        return redirect("/index/")
参考:https://www.cnblogs.com/liwenzhou/p/8343243.html
GitHub地址:https://github.com/protea-ban/oldboy/tree/master/s9day71/xiawu

Django中的Session--实现登录的更多相关文章
- {Django基础八之cookie和session}一 会话跟踪 二 cookie 三 django中操作cookie 四 session 五 django中操作session
Django基础八之cookie和session 本节目录 一 会话跟踪 二 cookie 三 django中操作cookie 四 session 五 django中操作session 六 xxx 七 ...
- Django中的session和cookie及分页设置
cookie Cookie的由来 大家都知道HTTP协议是无状态的. 无状态的意思是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,它不会受前面的请求响应情况直接影响,也不 ...
- Django中的Cookie--实现登录
Django中的Cookie--实现登录 Django Cookie Cookie Cookie 是什么 保存在浏览器端的键值对,让服务器提取有用的信息. 为什么要有 Cookie 因为HTTP请求 ...
- 137.在Django中操作session
在Django中操作session 在django中session默认情况下是存储在服务器的数据库中的,在表中会根据sessionid来提取指定的session数据,然后再把这个sessionid放到 ...
- django中的认证与登录
认证登录 django.contrib.auth中提供了许多方法,这里主要介绍其中的三个: 1 authenticate(**credentials) 提供了用户认证,即验证用户名以及密码是否 ...
- Django中的Session与Cookie
1.相同与不同 Cookie和Session都是为了记录用户相关信息的方式, 最大的区别就是Cookie在客户端记录而Session在服务端记录内容. 2.Cookie和Session之间的联系的建立 ...
- Django中的Session和cookie
Session和cookie 参考文献:https://www.cnblogs.com/wupeiqi/articles/5246483.html 1.问题引入 1.1 cookie是什么? 保存在客 ...
- Django中cookie&session的实现
1.什么叫Cookie Cookie翻译成中文是小甜点,小饼干的意思.在HTTP中它表示服务器送给客户端浏览器的小甜点.其实Cookie是key-value结构,类似于一个python中的字典.随着服 ...
- Django中的session于cookie的用法
1.cookies 1.django 中使用 cookies 1.设置cookies的值(将数据保存到客户端) 语法: 响应对象.set_cookie(key,value,expires) key:c ...
随机推荐
- jave 逻辑运算 vs 位运算 + Python 逻辑运算 vs 位运算
JAVA中&&和&.||和|(短路与和逻辑与.短路或和逻辑或)的区别 博客分类: 面试题目 Java.netBlog 转自 :http://blog.csdn.net/web ...
- Luogu 4491 [HAOI2018]染色
BZOJ 5306 考虑计算恰好出现$s$次的颜色有$k$种的方案数. 首先可以设$lim = min(m, \left \lfloor \frac{n}{s} \right \rfloor)$,我们 ...
- 关于简单的三层的简化(bll,dal,model)的封装这里全部都在一个文件主要在于明白意思
using System;using System.Collections.Generic;using System.Linq;using System.Text; namespace 封装泛型CRU ...
- 如何用Python实现常见机器学习算法-2
二.逻辑回归 1.代价函数 可以将上式综合起来为: 其中: 为什么不用线性回归的代价函数表示呢?因为线性回归的代价函数可能是非凸的,对于分类问题,使用梯度下降很难得到最小值,上面的代价函数是凸函数的图 ...
- marathon的高可用服务自动发现和负载均衡
上一篇我们说谈了docker+zookeeper+mesos+marathon集群,本篇我们来谈谈marathon的集群和自动发现服务. marathon的服务自动发现和负载均衡有两种,1是mesos ...
- join sql图
SELECT * FROM TableA INNER JOIN TableB ON TableA.name = TableB.name id name id name -- - ...
- tp5生成纯静态html
这只是一个demo 第一步:使用php的ob缓存实现页面静态化 控制器方法: <?php namespace app\test\controller; use app\test\model\De ...
- nginx 用户登录认证
1.配置nginx server { listen ; server_name kibana.×××.com; location / { auth_basic "secret"; ...
- 窗口间传送数据wsprintf,WM_SETTEXT,SendMessage的理解
对wsprintf API函数的理解: int wsprintf ( LPTSTR lpOut, // pointer to buffer for output LPCTSTR lpFmt, // ...
- OpenResty 最佳实践 (1)
此文已由作者汤晓静授权网易云社区发布. 欢迎访问网易云社区,了解更多网易技术产品运营经验. OpenResty 发展起源 OpenResty(也称为 ngx_openresty)是一个全功能的 Web ...