
网络测试技术——802.1X TLS认证(上篇)
一、TLS认证简介
1.TLS认证
(1)认证过程
· 最安全认证技术
· 实施最复杂
(2)TLS双向证书认证
· 服务器对客户端进行认证
· 客户端对服务器进行认证
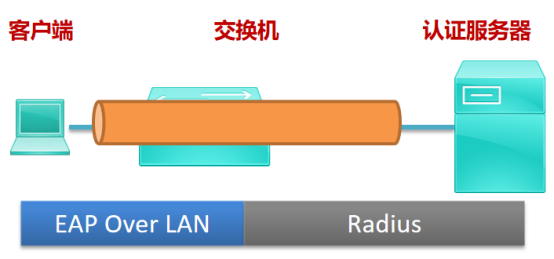
2.TLS认证过程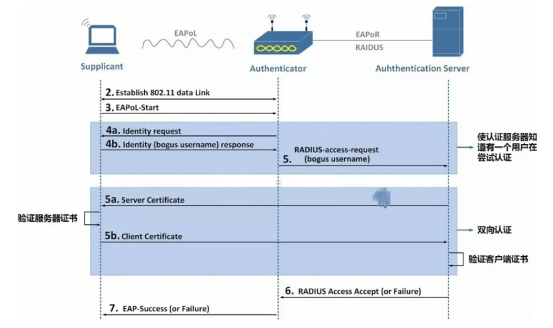
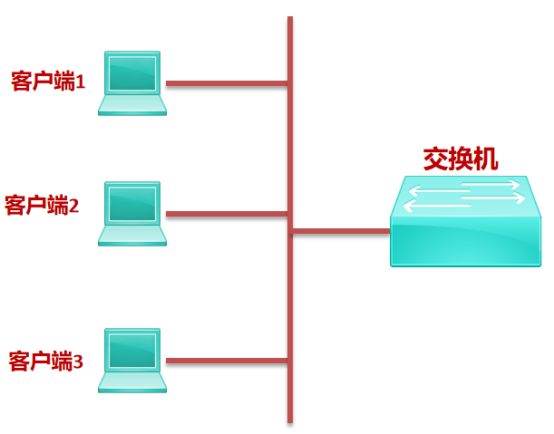
3.交换机认证模式
(1)MAC认证模式
· 该模式下连接到同一端口的每个设备都需要单独进行认证;
· 华为交换机默认模式。
(2)端口认证模式
· 只要连接到端口的某个客户端通过认证;
· 其它客户端则不需要认证,就可以访问网络资源。
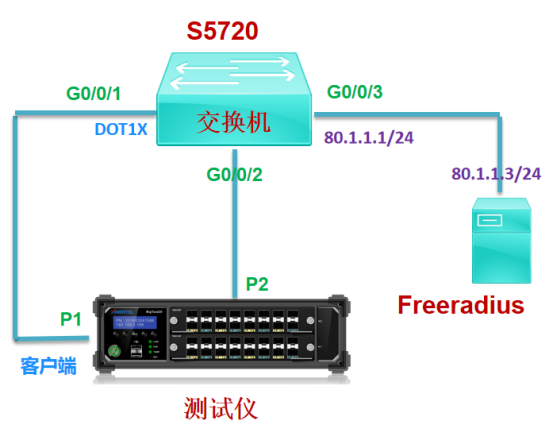
4.测试组网
(1)组网说明
· 交换机使用华为的S5720;
· 服务器采用开源的Freeradius;
· 测试仪和交换机两个接口相连,并且在同一个VLAN里;
· 在交换机G0/0/1接口启用DOT1X。
(2)测试思路
· 测试仪P1向P2发送两条流量:DOT1X-Traffic,Back-Traffic,源MAC分别为0000-0011-1111, 00-0000-0022-2222,初始情况下两条流量都不通;
· 测试仪P1模拟DOT1X客户端,源MAC地址是0000-0011-1111,和服务器进行 TLS认证;
· 如果认证通过,流DOT1X-Client能通。
二、环境准备
1.配置前准备:华为交换机配置
(1)配置Radius认证(传统模式)
undo authentication unified-mode
#
radius-server template radTem
radius-server shared-key cipher xinertel
radius-server authentication 80.1.1.3 1812 weight 80
#
aaa
authentication-scheme radTemp
authentication-mode radius
domain dot1x
authentication-scheme radTemp
radius-server radTem
#
(2)全局配置DOT1X
domain dot1x
#
dot1x enable
#
dot1x authentication-method eap
#
(3)接口配置
#
interface GigabitEthernet0/0/1
port link-type access
port default vlan 2
dot1x enable //接口配置dot1x
#
interface GigabitEthernet0/0/2
port link-type access
port default vlan 2
#
interface GigabitEthernet0/0/3
undo portswitch
ip address 80.1.1.1 255.255.255.0
#
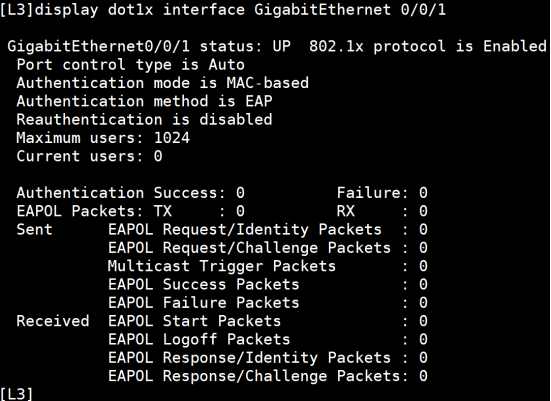
2.配置前准备:查看交换机接口的DOT1X信息
(1)接口信息
· 802.1X使能
· 默认是MAC-based
· 认证模式是EAP
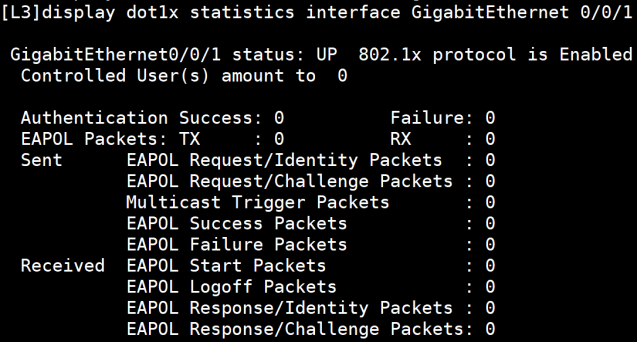
3.配置前准备:查看交换机DOT1X统计信息
4.配置前准备: Freeradius配置 外层隧道
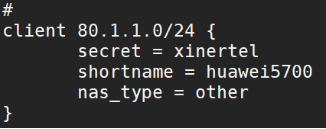
(1)修改Client的配置
· 文件:/etc/raddb/clients.conf
· 添加如下内容
· Secret要和交换机上配置相同
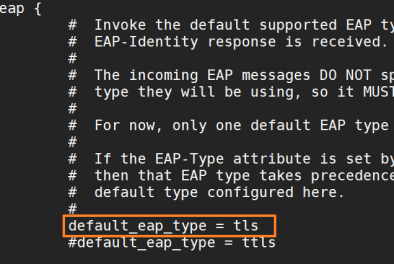
(2)修改eap配置
· 文件:/etc/raddb/mods-available/eap
· 修改默认认证类型为tls
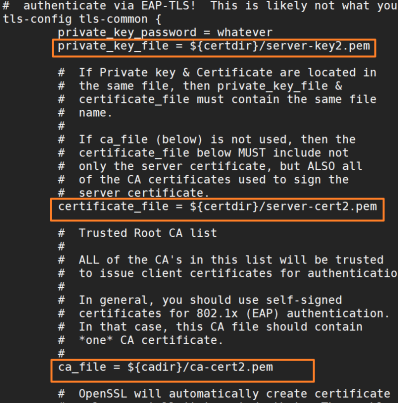
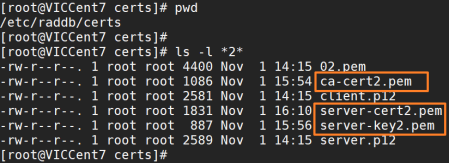
5.配置前准备: Freeradius配置 证书
(1)修改eap配置
· 指定证书所在的位置
· 文件:/etc/raddb/mods-available/eap
6.配置前准备: Freeradius测试
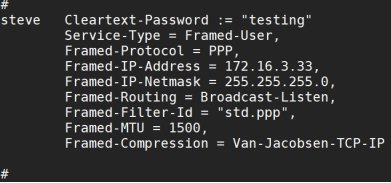
(1)打开测试账号:修改eap配置
· 文件:/etc/raddb/users
· 去掉下面内容的注释
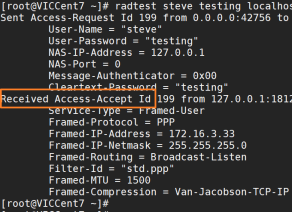
(2)以Debug模式启动Freeradius
(3)如果出现如下的回复,则配置成功
7.配置前准备: MariaDB配置
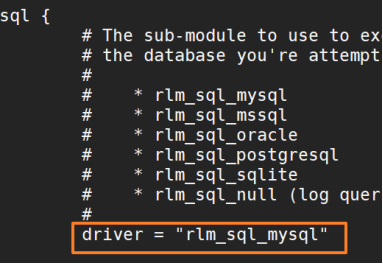
(1)修改Freeradius中的数据库类型
· 文件:/etc/raddb/mods-available/sql
· 去掉下面内容的注释
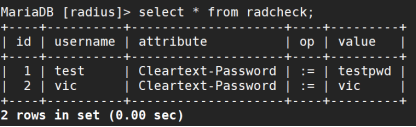
(2)在MariaDB中添加账号
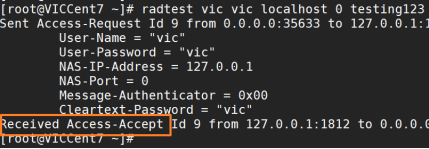
(3)使用新添加的内容查看
8.配置前准备:最后测试
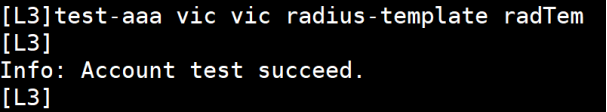
(1)环境搭建好标识
· 在华为交换机中测试通过
下篇我们将为您带来网络测试技术——802.1X TLS认证的详细测试场景配置以及仪器操作方式,我们不见不散!
网络测试技术——802.1X TLS认证(上篇)的更多相关文章
- 网络测试技术——802.1X原理
一.以太网优点缺点 1.以太网优点 (1)即插即用,简单快捷 (2)任何一台电脑只要接入网络便有访问网络资源的权限 2.以太网缺点 (1)缺乏安全认证机制(二层) (2)电脑接到交换机上就能访问网络 ...
- 网络测试技术——802.1X_MD5认证(下篇)
上篇我们讲到802.1X_MD5的简介.认证过程.测试组网以及测试环境准备,本期我们将为大家带来测试的详细步骤: 六.测试仪配置 1.占用端口 端口功能 (1)端口1用来模拟DOT1X和发送流量 (2 ...
- CentOS7用hostapd做radius服务器为WiFi提供802.1X企业认证
CentOS7用hostapd做radius服务器为WiFi提供802.1X企业认证 来源: https://www.cnblogs.com/osnosn/p/10593297.html 来自osno ...
- 网络测试技术——802.1X_MD5认证(上篇)
一.MD5认证简介 1.认证过程 (1)无隧道 (2)客户端和服务器之间进行 2.单向认证 (1)服务器对客户端认证 3.缺点 (1)用户名明文传输 (2)弱MD5哈希 二.MD5认证过程 1.客 ...
- 802.1X 账号密码+设备信息双重认证
名词解释 802.1X: IEEE802 LAN/WAN 委员会为解决无线局域网网络安全问题,提出了 802.1X 协议.后来,802.1X协议作为局域网端口的一个普通接入控制机制在以太网中被广泛应用 ...
- 802.1X技术介绍
1.802.1X IEEE802 LAN/WAN委员会为解决无线局域网网络安全问题,提出了802.1X协议.后来,802.1X协议作为局域网端口的一个普通接入控制机制在以太网中被广泛应用,主要解决以太 ...
- 802.1x协议&eap类型
EAP: 0,扩展认证协议 1,一个灵活的传输协议,用来承载任意的认证信息(不包括认证方式) 2,直接运行在数据链路层,如ppp或以太网 3,支持多种类型认证 注:EAP 客户端---服务器之间一个协 ...
- 使用802.1X+FreeRadius+LDAP实现网络准入方案
前言:在很多运维项目交流中,我们发现有一些运维团队还是在尝试使用网管或桌面管理来进行网络准入管理,但这两个技术有一定的缺点,所以本文分享一下802.1X+开源软件整合的网络准入管理的实践. 网络准入业 ...
- 802.1X高级配置
部署VLAN和ACLCisco Catalyst交换机(认证方)和Cisco ACS(认证服务器)具备动态分配VLAN或者ACL的能力.Cisco ACS可以将某个用户分配给指定的VLAN,或应用AC ...
随机推荐
- Cesium源码剖析---Ambient Occlusion(环境光遮蔽)
Ambient Occlusion简称AO,中文没有太确定的叫法,一般译作环境光遮蔽.百度百科上对AO的解释是这样的:AO是来描绘物体和物体相交或靠近的时候遮挡周围漫反射光线的效果,可以解决或改善漏光 ...
- 计算机视觉3-> yolov5目标检测1 |从入门到出土
本来就想着是对自己第一次跑yolov5的coco128的一个记录,没想到现在准备总结一下的时候,一方面是继续学习了一些,另一方面是学长的一些任务的要求,挖出了更多的东西,所以把名字改为了"从 ...
- NOIP2020 排水系统
几度欲写,却望高精而却步,今习得__int128,君子报仇,一年不晚. NOIP2020 排水系统 DAG图,拓扑就好,核心难点在于毒瘤的分数的操作,毕竟只是T!只有分数相加,就很简单了. a/b + ...
- golang中函数的可变参数
package main import "fmt" // 一个函数中最多只可有一个可变参数, 如果参数列表中还有其它类型的参数,则可变参数写在最后 // 注意:参数不定,参数的个数 ...
- 005 Linux 命令三剑客之-sed
grep:数据查找定位 awk:数据切片,数据格式化,功能最复杂 sed:数据修改 01 Linux 命令三剑客? 三剑客各有所长,和锅锅一一搞起就是了! sed:擅长数据修改. grep:擅长数据查 ...
- Oracle dg 状态校验
查看主库状态: select open_mode,protection_mode,database_role,switchover_status from v$database; OPEN_MODE ...
- Mongodb全备+增备+oplog恢复误删数据
此时测试表中有7条数据,做个全备. 全备: mongodump --host=192.168.43.43 --port=37017 --oplog --out=/opt/mongo/fullbacku ...
- 源码安装gitlab
GitLab服务构成 GitLab由以下服务构成: nginx:静态Web服务器 gitlab-shell:用于处理Git命令和修改authorized keys列表 gitlab-workhor ...
- 3. scala-spark wordCount 案例
1. 创建maven 工程 2. 相关依赖和插件 <dependencies> <dependency> <groupId>org.apache.spark< ...
- Windows 是最安全的操作系统
建了一个用户交流群,我在群里说:"Windows 是最安全的操作系统." 立刻引发了很多有意思的观点.我在群里一个人说不过大家,先篇文章把自己的论点罗列一下. 对操作系统攻击的方式 ...