
Centos 7 使用Securecrt 配置Public key 登录
环境:Centos 7
SecureCRT 版本:8.0.4
需求:配置使用Public key 登录服务器禁用密码登录
1. 配置使用SecureCRT,生成Public key 跟私钥
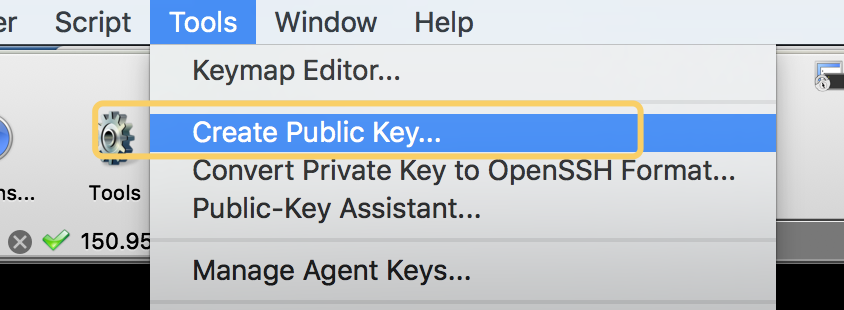
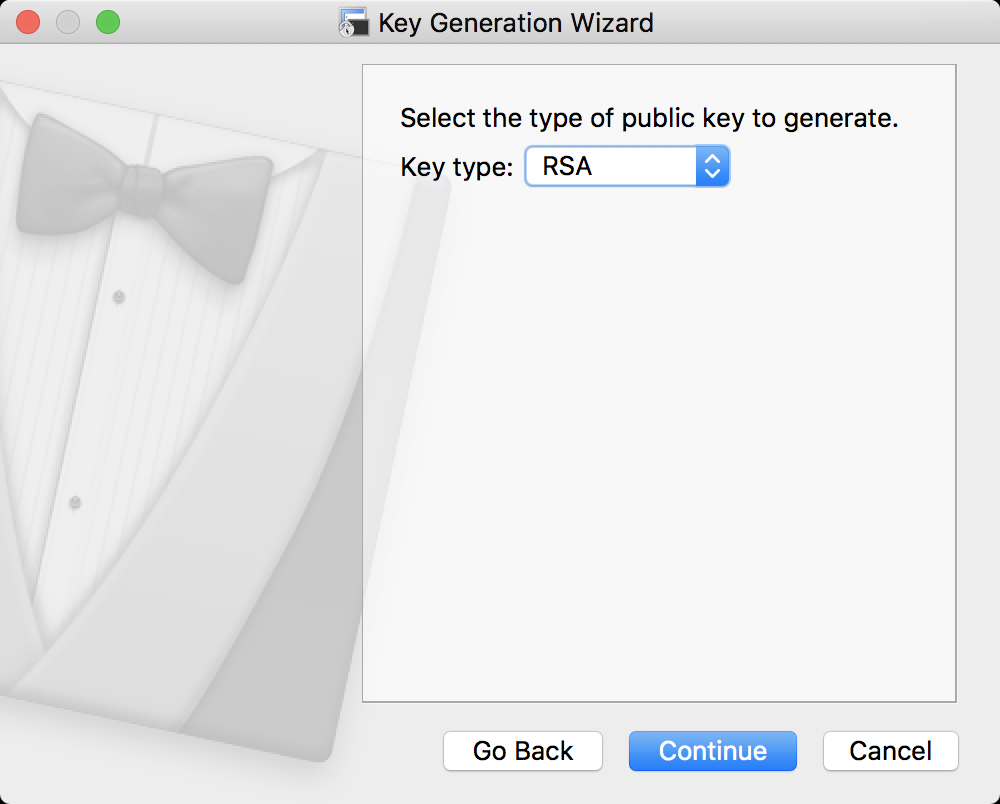
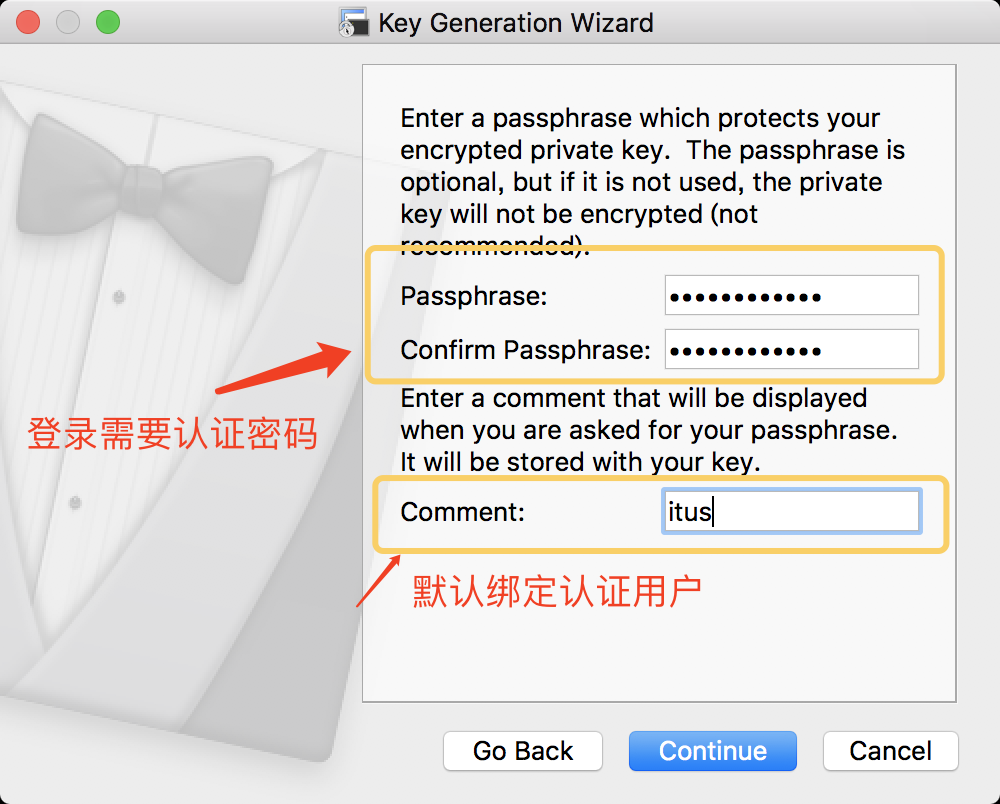
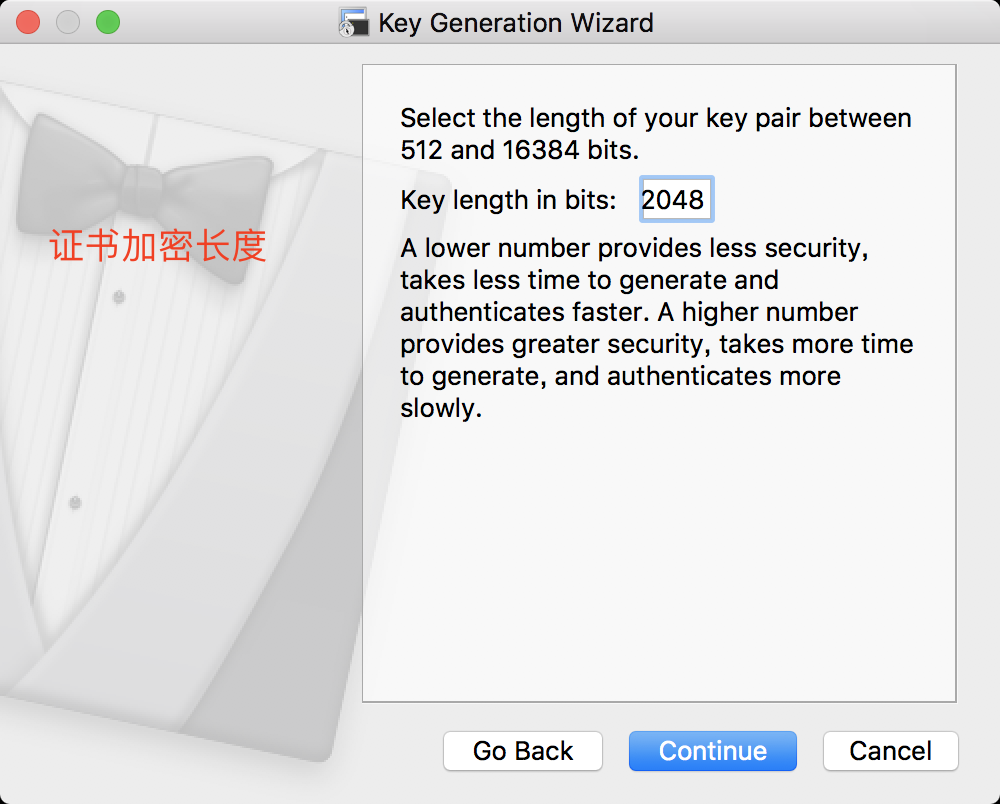
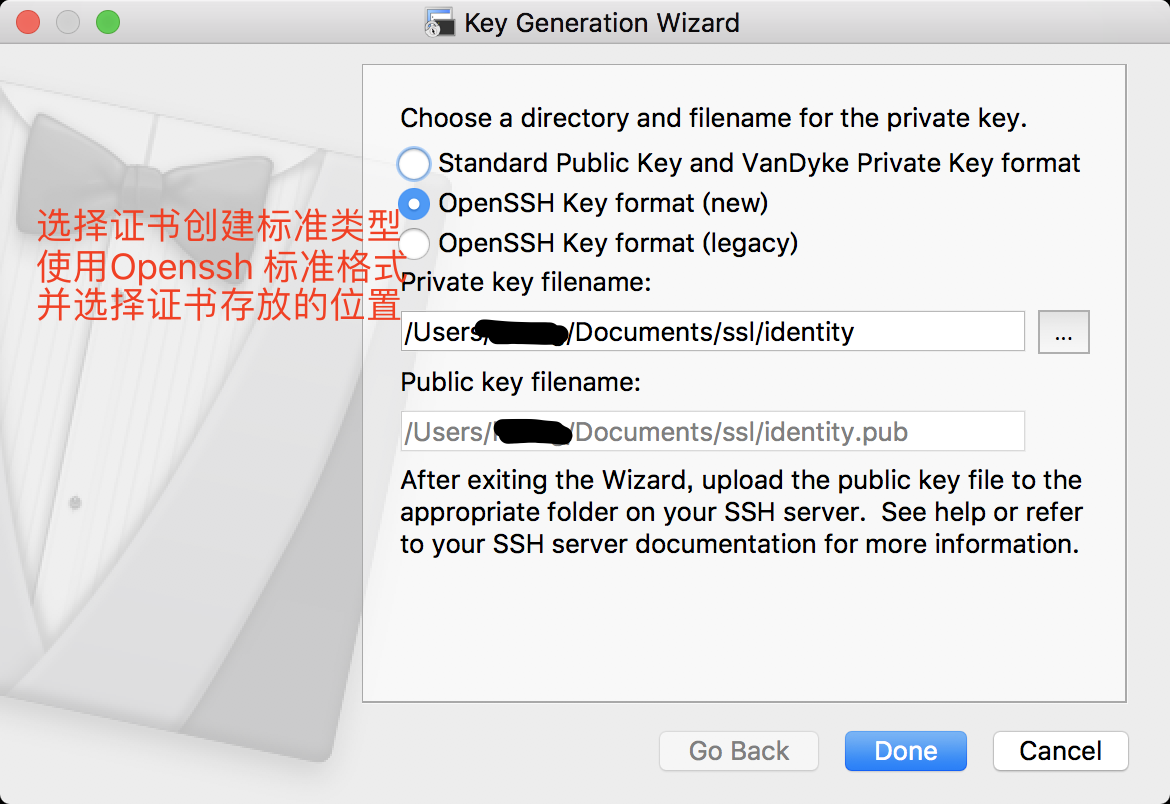
2. 配置服务器SSH 配置文件
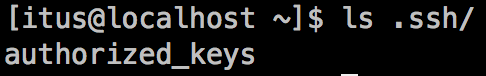
a.创建.ssh 密钥存放目录

b.把公钥上到文件夹,并改名成"authorized_keys"
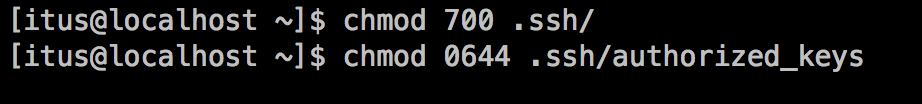
c.给ssh 文件夹跟authorized_keys 添加权限
d.配置sshd_config 文件
RSAAuthentication yes

StrictModes no

PubkeyAuthentication yes

AuthorizedKeysFile .ssh/authorized_keys

PasswordAuthentication no
e: 重启SSHD 服务
systemctl restart sshd
3.SSH 增强安全性
PermitRootLogin no     # 是否允许 root 登入!预设是允许的,但是建议设定成 no!

UserLogin no        # 在 SSH 底下本来就不接受 login 这个程序的登入!

StrictModes yes      # 当使用者的 host key 改变之后,Server 就不接受联机,

              # 可以抵挡部分的木马程序!

#RSAAuthentication yes   # 是否使用纯的 RSA 认证!?仅针对 version 1 !

PubkeyAuthentication yes  # 是否允许 Public Key ?当然允许啦!只有 version 2

AuthorizedKeysFile .ssh/authorized_keys

              # 上面这个在设定若要使用不需要密码登入的账号时,那么那个

              # 账号的存放档案所在档名!

 认证部分

RhostsAuthentication no  # 本机系统不止使用 .rhosts ,因为仅使用 .rhosts 太

              # 不安全了,所以这里一定要设定为 no !

IgnoreRhosts yes      # 是否取消使用 ~/.ssh/.rhosts 来做为认证!当然是!

RhostsRSAAuthentication no # 这个选项是专门给 version 1 用的,使用 rhosts 档案在

              # /etc/hosts.equiv配合 RSA 演算方式来进行认证!不要使用

HostbasedAuthentication no # 这个项目与上面的项目类似,不过是给 version 2 使用的!

IgnoreUserKnownHosts no  # 是否忽略家目录内的 ~/.ssh/known_hosts 这个档案所记录

              # 的主机内容?当然不要忽略,所以这里就是 no 啦!

PasswordAuthentication yes # 密码验证当然是需要的!所以这里写 yes ?!

PermitEmptyPasswords no  # 若上面那一项如果设定为 yes 的话,这一项就最好设定

              # 为 no ,这个项目在是否允许以空的密码登入!当然不许!

ChallengeResponseAuthentication yes # 挑战任何的密码认证!所以,任何 login.conf

                   # 规定的认证方式,均可适用!

#PAMAuthenticationViaKbdInt yes # 是否启用其它的 PAM 模块!启用这个模块将会

                   # 导致 PasswordAuthentication 设定失效!


与 Kerberos 有关的参数设定!因为我们没有 Kerberos 主机,所以底下不用设定!

#KerberosAuthentication no

#KerberosOrLocalPasswd yes

#KerberosTicketCleanup yes

#KerberosTgtPassing no


底下是有关在 X-Window 底下使用的相关设定!

X11Forwarding yes

#X11DisplayOffset 10

#X11UseLocalhost yes

登入后的项目:

PrintMotd no # 登入后是否显示出一些信息呢?例如上次登入的时间、地点等

             # 等,预设是 yes ,但是,如果为了安全,可以考虑改为 no !

PrintLastLog yes     # 显示上次登入的信息!可以啊!预设也是 yes !

KeepAlive yes       # 一般而言,如果设定这项目的话,那么 SSH Server 会传送

             # KeepAlive 的讯息给 Client 端,以确保两者的联机正常!

             # 在这个情况下,任何一端死掉后, SSH 可以立刻知道!而不会

             # 有僵尸程序的发生!

UsePrivilegeSeparation yes # 使用者的权限设定项目!就设定为 yes 吧!

MaxStartups 10      # 同时允许几个尚未登入的联机画面?当我们连上 SSH ,

             # 但是尚未输入密码时,这个时候就是我们所谓的联机画面啦!

             # 在这个联机画面中,为了保护主机,所以需要设定最大值,

             # 预设最多十个联机画面,而已经建立联机的不计算在这十个当中

 关于使用者抵挡的设定项目:

DenyUsers *        # 设定受抵挡的使用者名称,如果是全部的使用者,那就是全部

             # 挡吧!若是部分使用者,可以将该账号填入!例如下列!

DenyUsers test

DenyGroups test      # 与 DenyUsers 相同!仅抵挡几个群组而已!

关于 SFTP 服务的设定项目!

Subsystem sftp /usr/lib/ssh/sftp-server
Centos 7 使用Securecrt 配置Public key 登录的更多相关文章
- SecureCRT 用ssh key登录配置方法
服务器端配置 OS: Debian-6.0.5 复制代码 代码如下: #apt-get install ssh 安装ssh服务 编辑/etc/ssh/sshd_config配置文件 复制代码 代码如下 ...
- Linux使用私钥公钥(Public key)登录 - 免密码登录
为了更安全.方便的登录Linux服务器,可以取消密码登录,使用私钥公钥的方式来登录,更方便也更安全. 生成密钥 借助Xshell可以很方便的生成和管理私钥,点击工具菜单,选择新建用户密钥生成向导: 直 ...
- 【CentOS】虚拟机网络配置与远程登录
////////////////////////////////////11月16日更新////////////////////////////////////////////////////// 一 ...
- centos无法用password登录,只能用public key的解决办法
如上图只能用public key登录,只是我在17年申请的阿里云免费体验半年的服务器上遇到的, 那么我们用阿里云后台的远程连接按钮进入服务器,进入后 就看/etc/ssh/sshd_config文件配 ...
- centos下面配置key登录
centos下需要配置使用key登录,并且要禁止root登录 下面的操作都是用root来设置的 1.添加新用户 例如用户名leisiyuan useradd leisiyuan 2.设置密码 pass ...
- SecureCRT、FileZilla使用Public证书登录Linux
本文作者:Vinkn ,转载请注明出处http://www.cnblogs.com/Vinkn/ 一.简介 服 务器部署之后一般都配置了防火墙,一般也都开启了ssh,可以直接登录远程服务器,为了安全等 ...
- centos的key登录,关闭密码登录
1.删除机器原有的key rm -rf /root/.ssh 2.创建key[root@rain ~]# ssh-keygen -t rsa一路回车 3.改名[root@rain ~]# mv /ro ...
- linux ssh 使用深度解析(key登录详解)
SSH全称Secure SHell,顾名思义就是非常安全的shell的意思,SSH协议是IETF(Internet Engineering Task Force)的Network Working Gr ...
- linux ssh使用深度解析(key登录详解)
linux ssh使用深度解析(key登录详解) SSH全称Secure SHell,顾名思义就是非常安全的shell的意思,SSH协议是IETF(Internet Engineering Task ...
随机推荐
- VScode安装后的插件安装
杭州SEO:Chinese(Simplified) Language Pack for Visual Stidio Code 中文汉化包 对于一些英文不太好的小伙伴,上来第一件事肯定是要切换成中文语言 ...
- 【Mongodb】mongoDB与mongoose---Scheme和Collections对应问题
mongodb是一个基于分布式文件存储的文档型数据库 MongoDB 是一个介于关系数据库和非关系数据库之间的产品 MongoDB 最大的特点是他支持的查询语言非常强大,而且还支持对数据建立索引 官方 ...
- [JSOI2019]精准预测(2-SAT+拓扑排序+bitset)
设第i个人在t时刻生/死为(x,0/1,t),然后显然能够连上(x,0,t)->(x,0,t-1),(x,1,t)->(x,1,t+1),然后对于每个限制,用朴素的2-SAT连边即可. 但 ...
- IOS之Core Foundation框架和Cocoa Foundation框架的区别(转)
Core Foundation框架 (CoreFoundation.framework) 是一组C语言接口,它们为iOS应用程序提供基本数据管理和服务功能.下面列举该框架支持进行管理的数据以及可提供的 ...
- Python_面试题_更新中
Python-面试题 线上操作系统 centos py2和py3的区别 每种数据类型,列举你了解的方法 3 or 9 and 8 字符串的反转 is 和 == 的区别? git流程 v = (1) / ...
- 迅为iTop开发板使用buildroot构建opencv文件系统
这次我们来介绍使用buildroot构建opencv开发环境,buildroot 是 Linux平台上一个构建嵌入式Linux系统的框架.整个buildroot是由 Makefile脚本和Kconfi ...
- 34)PHP,PHP从数据库读取数据并在html中显示
首先是我的数据库截图: 然后展示我的php文件: b.php文件: <?php $link= mysqli_connect('localhost','root','root'); // mysq ...
- django框架进阶-解决跨域问题
####################################### """ 一.为什么会有跨域问题? 是因为浏览器的同源策略是对ajax请求进行阻拦了,但是不 ...
- hdu6582
题意:给定一个无向图,删除某些边有一定的代价,要求删掉使得最短路径减小,求最小代价. 分析:首先要spfa求出起点到各个点的最短距离.对于一条权值为w,起点为i,终点为j的边,设dis[k]为起点到k ...
- scala slick mysql 字段过多 tuple问题
原同步服务正常,因需,对方单表新增字段,超过22条 sbt assembly 编译出错 too many elements for tuple: 26, allowed: 22 scala case ...