
centos7常见的操作
网络IP地址配置
文件在 /etc/sysconfig/network-scripts 文件夹下,
查看当前网卡名称 ip ad li
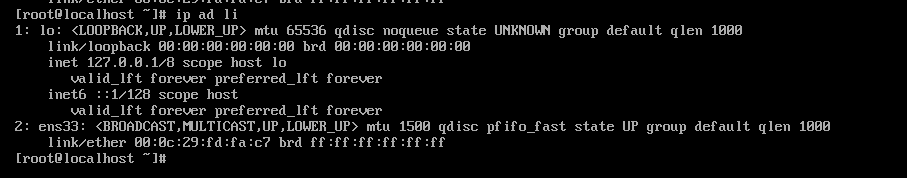
ens33网卡对应的配置文件为ifcfg-ens33,使用vi编辑如下:
TYPE=Ethernet

PROXY_METHOD=none

BROWSER_ONLY=no

BOOTPROTO=static        # 使用静态IP地址,默认为dhcp

IPADDR=192.168.0.2   # 设置的静态IP地址

NETMASK=255.255.255.0    # 子网掩码

GATEWAY=192.168.0.1    # 网关地址

DNS1=192.168.0.1       # DNS服务器

DEFROUTE=yes

IPV4_FAILURE_FATAL=no

IPV6INIT=yes

IPV6_AUTOCONF=yes

IPV6_DEFROUTE=yes

IPV6_FAILURE_FATAL=no

IPV6_ADDR_GEN_MODE=stable-privacy

NAME=ens33

UUID=ec6c8421-a6fa-4ed1-b46d-e918f07e505f

DEVICE=ens33

ONBOOT=yes             #是否开机启用

然后使用service network restart命令即可配置静态IP地址TYPE=Ethernet
蜂鸣声关闭
vim /etc/inputrc
#set bell-style none #bell-style的取值范围是:none, visible, audible,
想把警告鸣音去掉:set bell-style none 取消注释
把/etc/inputrc 中的set bell-style 的值改为 visible或者none,并将注释去掉,再reboot 或 shutdown -r now重启系统就OK啦
###################################################################
config命令等网络相关的命令 yum -y install net-tools.x86_64
###################################################################
防火墙策略
防火墙设置

#停止firewall服务 systemctl stop firewalld.service

#禁止firewall开机启动 systemctl disable firewalld.service

关闭selinux

#修改配置文件 vi /etc/selinux/config

#SELINUX=enforcing #注释掉

#SELINUXTYPE=targeted #注释掉

SELINUX=disabled #增加

:wq! #保存退出

#使配置立即生效 setenforce 0
###################################################################
    // 修改/etc/hosts, 实现名称解析

    # echo '

    > 192.168.4.10    sm

    > 192.168.4.11    web1

    > 192.168.4.12     db1

    > 192.168.4.21    web2

    > 192.168.4.22    db2

    > 192.168.4.33    cache

    > ' > /etc/hosts

    // 将本机的 /etc/hosts 文件同步共享给其他主机

    # for i in 11 12 21 22 33

    > do

    > rsync -a /etc/hosts 192.168.4.${i}:/etc/ -e 'ssh'

    > done
###################################################################
CentOS查看是否安装了某个软件
1. rpm包安装的,可以用rpm -qa看到,如果要查找某软件包是否安装,用 rpm -qa | grep "软件或者包的名字"。
用户sudo提权权限说明
 普通用户如何像root用户一些操作管理系统:

    . 直接切换到root账户下管理系统   篡权夺位

    . 直接修改要做的数据文件权限

    . root用户赋予了普通用户权利     大宝剑--sudo

        sudo root用户授权一个能力给普通用户

        a 怎么进行授权:

          visudo

           usertest  ALL=(ALL)       /usr/sbin/useradd, /usr/bin/rm

        b 如何验证usertest已经获取了root用户能力

          [usertest@usertestedu ~]$ sudo -l

          We trust you have received the usual lecture from the local System

          Administrator. It usually boils down to these three things:

              #) Respect the privacy of others.

              #) Think before you type.

              #) With great power comes great responsibility.

          [sudo] password for usertest:

          User usertest may run the following commands on usertestedu:

              (ALL) /usr/sbin/useradd, /usr/bin/rm

        c 执行root用户可以执行的命令

          [usertest@usertestedu ~]$ sudo useradd Alex06

          useradd: user 'Alex06' already exists

          [usertest@usertestedu ~]$ sudo useradd Alex07

          useradd: user 'Alex07' already exists

          [usertest@usertestedu ~]$ sudo useradd Alex08

          [usertest@usertestedu ~]$ sudo rm -f /etc/hosts

    . sudo功能配置说明

    a 如何配置sudo权限信息:

      visudo(推荐使用:语法检查功能) == vi /etc/sudoers

      [root@usertestedu ~]# visudo -c   --- 配置好的文件语法检查

      /etc/sudoers: parsed OK

      扩展配置方法:

      ) 授权单个命令或多个命令

         /usr/sbin/useradd, /usr/bin/rm, ,

      ) 授权单个命令目录或多个命令目录 (需要排除部分特权命令)

         /usr/sbin/*, !/usr/sbin/visudo , /usr/bin/*

      3) 不需要输入用户密码,可以直接sudo方式执行命令

         NOPASSWD: /usr/sbin/*, !/usr/sbin/visudo , /usr/bin/*

    b 如何查看确认配置

      切换到授权的用户下(usertest)

      sudo -l

      需要输入授权的用户密码(usertest)

    c 如何使用sudo功能

      sudo 授权的命令
设置特殊权限位
    rwx -w- --x  系统文件数据的9个权限位  系统中实际应该有12个权限位

    setuid:

    权限设置方法:

    chmod u+s  文件信息

    chmod  文件信息

    [root@usertestedu ~]# ll /bin/cat

    -rwsr-xr-x.  root root  Apr    /bin/cat

    在属主权限位多出s信息

    总结: setuid权限位设置,将文件属主拥有的能力,分配给所有人

    setgid:

    [root@usertestedu ~]# chmod g+s /bin/cat

    [root@usertestedu ~]# ll /bin/cat

    -rwsr-sr-x.  root root  Apr    /bin/cat

    [root@usertestedu ~]# chmod  /bin/cat

    [root@usertestedu ~]# ll /bin/cat

    -rwxr-sr-x.  root root  Apr    /bin/cat

    [root@usertestedu ~]# chmod  /bin/cat

    [root@usertestedu ~]# ll /bin/cat

    -rwsr-sr-x.  root root  Apr    /bin/cat

    总结: setgid权限位设置,将文件属组拥有的能力,分配给所有用户组

    sticky bit:粘滞位: (创建一个共享目录)

    作用:

    可以将不同用户信息放置到共享目录中,实现不同用户数据可以互相查看,但是不可以互相随意修改

    设置方法:

    chmod o+t  目录信息

    chmod  目录信息

    系统中已经准备好了一个共享目录,权限位1777

    [root@usertestedu ~]# ll -d /tmp/

    drwxrwxrwt.  root root  Apr  : /tmp/

    总结: 普通用户拥有root用户能力

    . 直接切换用户 su - (*)

        优势: 简单快捷

        劣势: 风险太高(root权限泛滥)

    . 修改数据文件权限  9位权限位 属主信息

        优势: 只针对某个数据文件进行修改 只针对某个用户进行授权

        劣势: 需要了解权限位功能

    . 采用sudo提权方式

        优势: 可以利用文件编辑指定用户有哪些指定权限  sa运维部门 dev开发人员

        劣势: 配置规划复杂

    . 修改数据文件权限  3位权限位

        优势: 设置权限简单方便

        劣势: 设置好的权限所有用户都拥有
如何防范系统中的重要文件不被修改(root用户也不能修改)
    给文件加上锁头:

    目的: 使root用户也不能直接修改相应文件

    设置方法:

    chattr +i /etc/passwd

    ll /etc/passwd

    -rw-r--r--.  root root  Apr  : /etc/passwd

    检查方法:

    [root@usertestedu ~]# lsattr /etc/passwd

    ----i----------- /etc/passwd

    解锁方法:

    chattr -i /etc/passwd

    [root@usertestedu ~]# ll /etc/passwd

    -rw-r--r--.  root root  Apr  : /etc/passwd

    检查方法

    [root@usertestedu ~]# lsattr /etc/passwd

    ---------------- /etc/passwd
centos7常见的操作的更多相关文章
- centos7常见的操作01 UTC CST
CentOS系统将UTC时间修改为CST时间方法 2018-10-31 07:51 世界协调时间(Universal Time Coordinated,UTC): GPS 系统中有两种时间区分,一 ...
- opencv笔记4:模板运算和常见滤波操作
time:2015年10月04日 星期日 00时00分27秒 # opencv笔记4:模板运算和常见滤波操作 这一篇主要是学习模板运算,了解各种模板运算的运算过程和分类,理论方面主要参考<图像工 ...
- c#常见stream操作
原文: c#常见stream操作 常见并常用的stream一共有 文件流(FileStream), 内存流(MemoryStream), 压缩流(GZipStream), 加密流(CrypToStre ...
- java常见文件操作
收集整理的java常见文件操作,方便平时使用: //1.创建文件夹 //import java.io.*; File myFolderPath = new File(str1); try { if ( ...
- touch.js——常见应用操作
touch.js--常见应用操作 基本事件: touchstart //手指刚接触屏幕时触发 touchmove //手指在屏幕上移动时触发 touchend //手指从屏幕上移开时 ...
- Selenium 定位页面元素 以及总结页面常见的元素 以及总结用户常见的操作
1. Selenium常见的定位页面元素 2.页面常见的元素 3. 用户常见的操作 1. Selenium常见的定位页面元素 driver.findElement(By.id());driver.fi ...
- Python 常见文件操作的函数示例(转)
转自:http://www.cnblogs.com/txw1958/archive/2012/03/08/2385540.html # -*-coding:utf8 -*- ''''' Python常 ...
- JavaScript常见集合操作
JavaScript常见集合操作 集合的遍历 FOR循环(效率最高) 优点:JavaScript最普遍的for循环,执行效率最高 缺点:无法遍历对象 for(let i=0;i<array.le ...
- Python常见文件操作的函数示例
# -*-coding:utf8 -*- ''''' Python常见文件操作示例 os.path 模块中的路径名访问函数 分隔 basename() 去掉目录路径, 返回文件名 dirname() ...
随机推荐
- ASP.NET Core多平台部署 (Windows Server+IIS与CentOS 7+Nginx)
一,Windows Server+IIS部署 1,安装配置IIS,这个应该都不用多说了,教程一堆 2,下载安装.NET Core Runtime 与 .NET Core SDK,下载请点击下载地址,如 ...
- 【Codeforces 639A】Bear and Displayed Friends
[链接] 我是链接,点我呀:) [题意] [题解] 时刻维护一下前K大的数字就好. 因为k<=6 然后数字不会减少只会增加. 因此只要维护一个大小为k的数组就ok. 保证这个数组是有序的. 写个 ...
- 转载 - KMP算法
出处:http://www.cnblogs.com/dolphin0520/archive/2011/08/24/2151846.html KMP算法 在介绍KMP算法之前,先介绍一下BF算法. 一. ...
- 楼控-西门子-insight使用-软件重新授权
在insight的使用中,可能会碰到insight的软件授权失败,此时需要重新将原授权删除,再重新将软件授权. 先看一下软件授权失效会出现什么: 再看看如何删除原来的密钥,再注册新的密钥.
- OSX: 安装打印机的有用命令行
事实上非常easy.就是有用lpadmin命令,以下给出一个样例: printername="YOUR_PRINTER_NAME" location="LOCATION ...
- HDU 4528
一直在纠结怎么样表示找到了人,,,开始时竟灰笨得设两个BOOL.后来参考别人的可以使用二进制位. 另外,此处有一个剪枝就是,就到达该点之后的状态的found(即找到人的状态)在之前已出现过,可以剪去. ...
- PHP扩展开发--实验成功
原文:http://kimi.it/496.html http://blog.csdn.net/u011957758/article/details/72234075 ---------------- ...
- Notepad++如何编译、运行Java
首先要让Notepad++编译和运行Java,前提是电脑里已经配置好了Java的环境(这里可以参考我博客里关于Java环境配置的那篇随笔). 在Notepad++上面的选项栏中找到 插件---> ...
- cocos2dx 自己主动绑定js
依照教程把全部资源下载好后....... 找到cocos2dx project下的tools/bindings-generator/test 发现里面有test.sh , test.ini , 去掉s ...
- class com.sun.jersey.core.impl.provider.entity.XMLJAXBElementProvider$Text
运行mapreduce遇到的错: Java.lang.ClassCastException: classcom.sun.jersey.core.impl.provider.entity.XMLJAXB ...