
2018-2019-2 20165215《网络对抗技术》Exp7 网络欺诈防范
目录
实验目的
理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法
实验内容
(1)简单应用SET工具建立冒名网站 (1分)
(2)ettercap DNS spoof (1分)
(3)结合应用两种技术,用DNS spoof引导特定访问到冒名网站。(1.5分)
实验步骤
(一)简单应用SET工具建立冒名网站
SET(Social-Engineer Toolkit)是一款python开发的社会工程学工具包
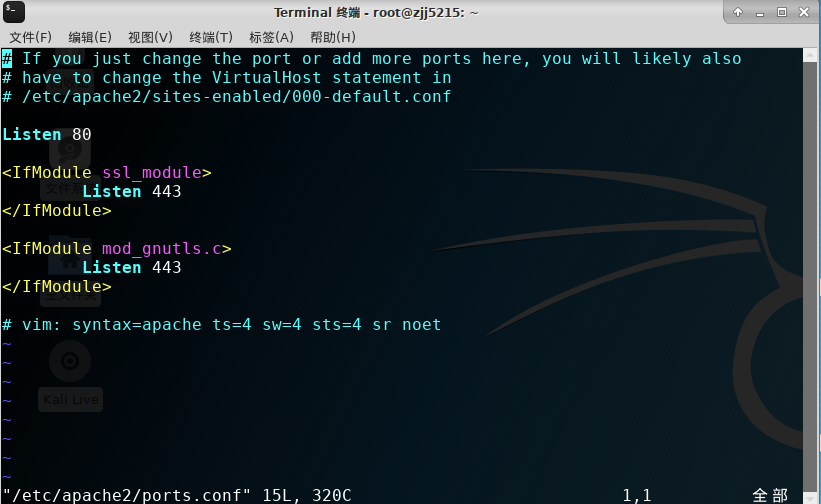
1、生成的钓鱼网站如果使用https服务无法验证证书,因此钓鱼网站要使用http服务,使用命令sudo vi /etc/apache2/ports.conf将Apache的端口改为80
2、使用netstat -tupln |grep 80查看80端口是否被占用

分析:该情况表示80端口未被占用,若被占用则需要使用kill + PID杀死进程
3、使用apachectl start开启Apache服务
4、使用setoolkit打开SET工具,开启后有如下选项:

5、选择1社会工程学攻击,选择后出现如下选项:
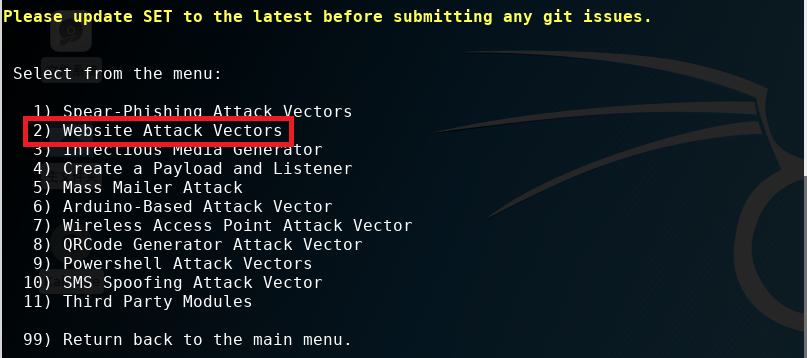
6、选择2钓鱼网站攻击向量,选择后出现如下选项:
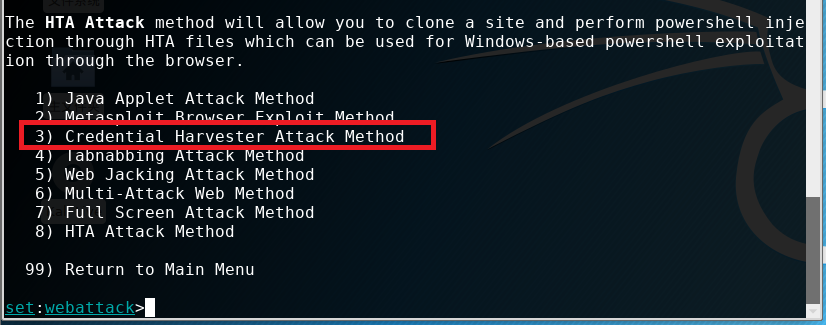
7、选择3登录密码截取攻击,选择后出现如下选项:

8、选择2r进行克隆网站
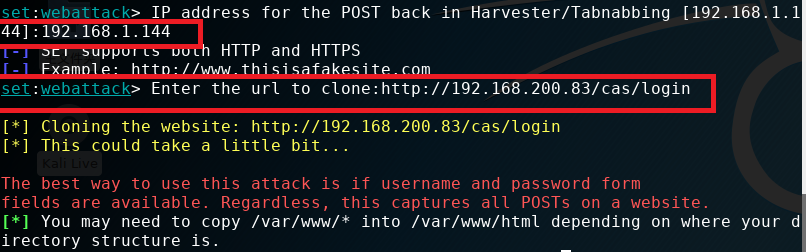
9、输入kali的IP地址和要克隆的网址,这样当靶机访问kali的IP地址时,就会打开一个和克隆网站界面一样的钓鱼网站

10、为了更好地进行欺骗,我们可以使用Url Shortener将kali的IP地址伪装成另一个链接
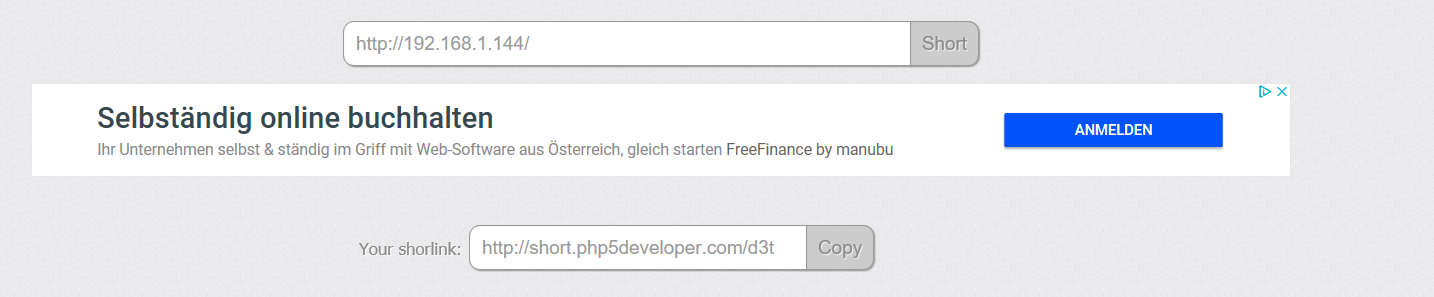
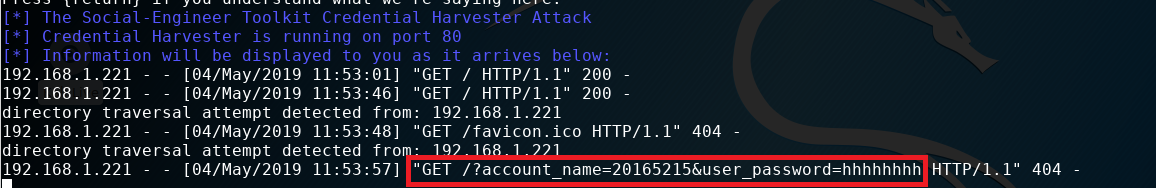
11、靶机访问经过伪装之后的kali网址,kali端显示连接信息
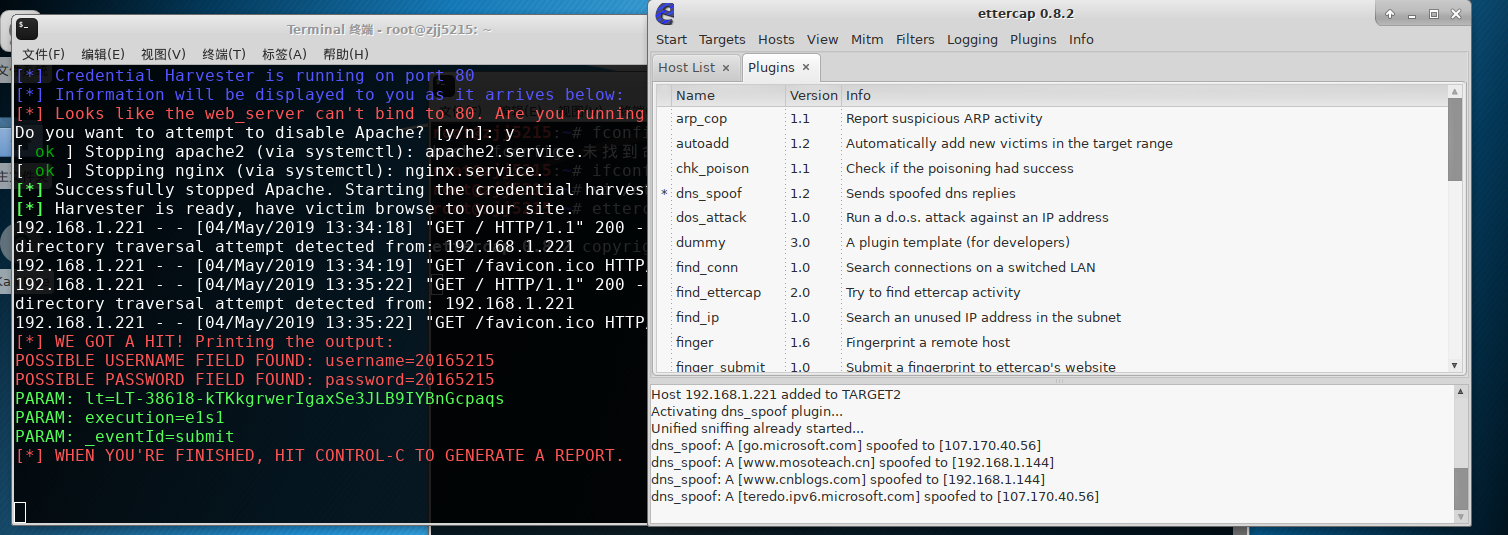
12、模拟不知情的受害用户在钓鱼网站上输入用户名、密码等信息,可以看到kali默默地截取了
(二)ettercap DNS spoof
1、输入命令ifconfig eth0 promisc将Kali攻击机的网卡改为混杂模式
2、输入命令vi /etc/ettercap/etter.dns对ettercap的DNS缓存表进行修改
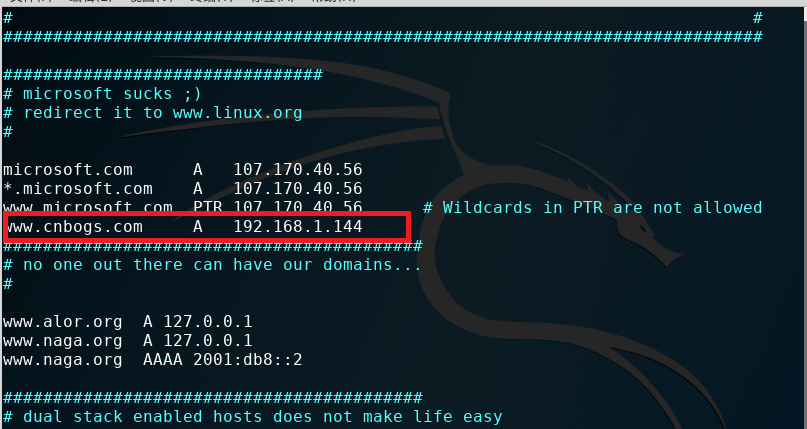
此处我添加的记录是www.cnblogs.com A 192.168.1.144 ,IP为kali主机IP
3、使用ettercap -G开启ettercap
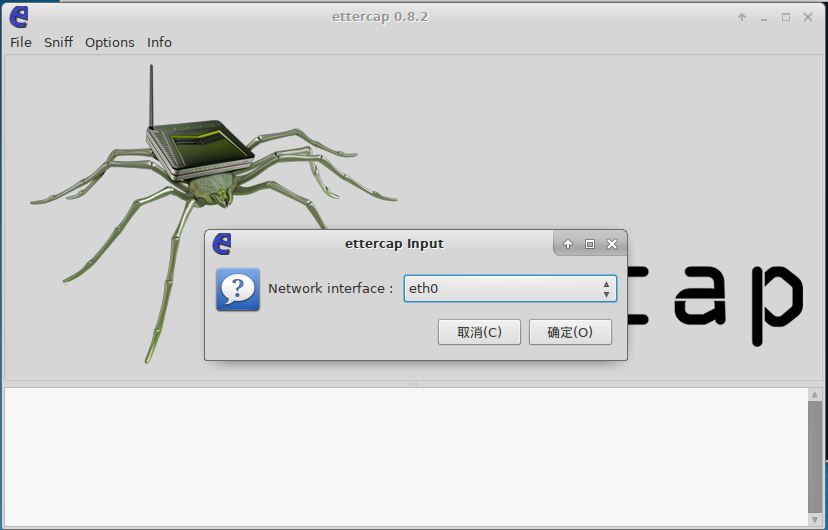
4、点击工具栏中的Sniff—>unified sniffing(嗅探所有),在弹出的界面中选择eth0后点击确定(即监听eth0网卡)
5、点击工具栏中的Hosts-Scan for hosts扫描子网,再点击Hosts list查看存活主机
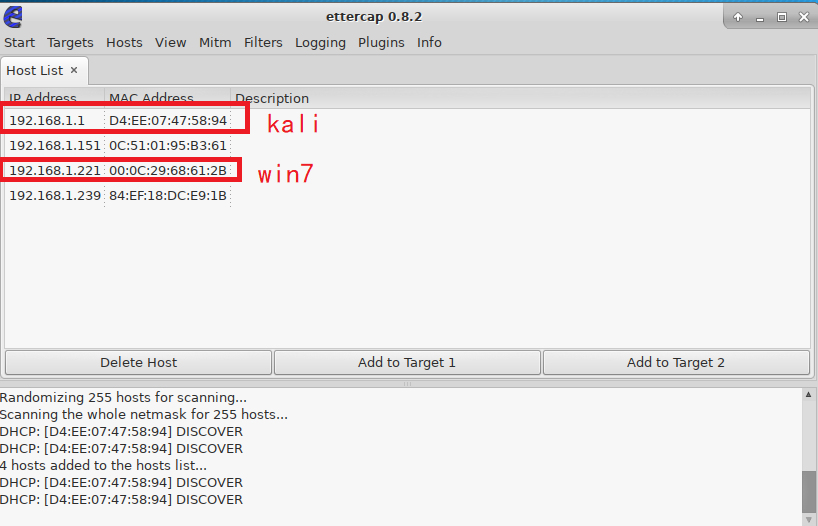
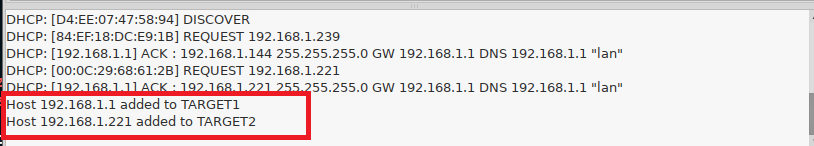
6、将攻击者的网关IP192.168.1.1(kali)添加到target1,靶机IP192.168.1.221(win7)添加到target2
7、点击工具栏中的Plugins—>Manage the plugins,双击dns_spoof选择DNS欺骗的插件

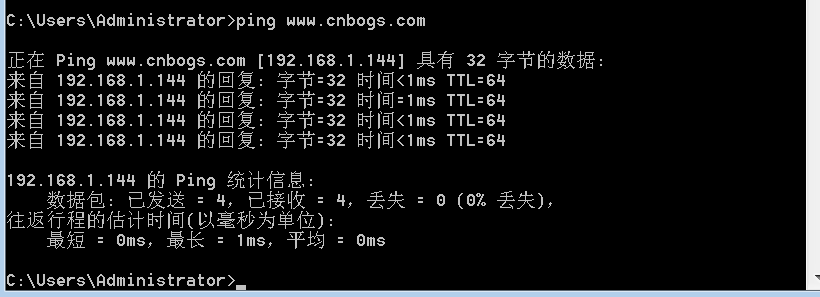
8、点击左上角的Start开始嗅探,此时在靶机中用命令行ping www.cnblogs.com会发现解析的地址是攻击机kali的IP地址
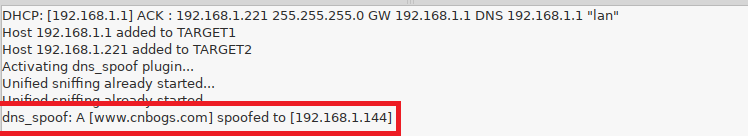
9、在ettercap上也捕获到访问记录
(三)结合应用两种技术,用DNS spoof引导特定访问到冒名网站
1、建立冒名网站的步骤与任务一相同,将目的网页与攻击机IP地址关联
2、设置DNS spoof的步骤与任务二相同
3、靶机打开www.cnblogs.com,显示目的网页页面

基础问题回答
(1)通常在什么场景下容易受到DNS spoof攻击
- 当攻击机与靶机位于同一局域网的时候容易受到DNS spoof攻击
- 使用公共wifi、个人热点时
(2)在日常生活工作中如何防范以上两攻击方法
- 浏览网页的时使用https服务,通过SSL协议对服务器的认证增强访问的安全性
- 不随意使用公共wifi、私人热点,在不信任的场所不轻易输入私人账号密码
实验总结与体会
本次实验比较简单,应用工具可以直接克隆一个网站也是很神奇,设想如果克隆的假网站和DNS spoof针对地是我们常用的网页,那么受欺骗的几率还是很大的。这种针对同一网段的欺骗让我深切地意识到公共wifi的危险度,出门在外一定不要为图一时方便连接不可信的网络!
2018-2019-2 20165215《网络对抗技术》Exp7 网络欺诈防范的更多相关文章
- 20145226夏艺华 网络对抗技术 EXP7 网络欺诈技术防范
20145226夏艺华 网络对抗技术 EXP7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. · 简单应用SET工具建立冒名网站 · ett ...
- 2018-2019-2 20165205 网络对抗技术 Exp7 网络欺诈防范
2018-2019-2 20165205 网络对抗技术 Exp7 网络欺诈防范 实验内容 本次实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET ...
- 20145236《网络对抗》Exp7 网络欺诈技术防范
20145236<网络对抗>Exp7 网络欺诈技术防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 随便连接没有设置密码的wifi的情况下比较容易受攻击,因为这样就 ...
- 20145215《网络对抗》Exp7 网络欺诈技术防范
20145215<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名 ...
- 20145208 蔡野 《网络对抗》Exp7 网络欺诈技术防范
20145208 蔡野 <网络对抗>Exp7 网络欺诈技术防范 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体有(1)简单应用SET工具建立冒名网站(2) ...
- 20155304《网络对抗》Exp7 网络欺诈技术防范
20155304<网络对抗>Exp7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网 ...
- 20145316许心远《网络对抗》EXP7网络欺诈技术防范
20145316许心远<网络对抗>EXP7网络欺诈技术防范 实验后回答问题 通常在什么场景下容易受到DNS spoof攻击 公共共享网络里,同一网段可以ping通的网络非常容易被攻击 在日 ...
- 20145220韩旭飞《网络对抗》Exp7 网络欺诈技术防范
20145220韩旭飞<网络对抗>Exp7 网络欺诈技术防范 应用SET工具建立冒名网站 要让冒名网站在别的主机上也能看到,需要开启本机的Apache服务,并且要将Apache服务的默认端 ...
- 20145307陈俊达《网络对抗》Exp7 网络欺诈技术防范
20145307陈俊达<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 什么是dns欺骗攻击! 利用dns spoof运行DNS欺骗,如果是请求解析某个域名,dnsspoof会让该域名 ...
- 20145317彭垚《网络对抗》Exp7 网络欺诈技术防范
20145317彭垚<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充 ...
随机推荐
- Access to XMLHttpRequest at 'http://localhost:8090/user/getotp' from origin 'null' has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.
ajax跨域请求错误 解决: springboot中: 加注解 @CrossOrigin
- css中animation和@keyframes 动画
Animation 使用简写属性,将动画与 div 元素绑定: div { animation:mymove 5s infinite; -webkit-animation:mymove 5s infi ...
- 实现表单label两端对齐
主要使用css3属性 text-align: justify; text-align-last: justify; 上代码: <ul> <li> <label class ...
- vue编程式导航,命名路由
//使用 window.location.href 的形式,叫做 编程式导航 绑定事件的形式 <template> <div class="goods-item" ...
- vue2中的keep-alive使用总结及注意事项
问题总结;最近在写vue移动端的项目的时候,当我切换菜单,再切换换回去的时候,发现页面出现闪动的效果,其原因是因为切换回去之后,页面重新渲染了;为了解决这一问题:查阅资料,只需要在 入口文件 App. ...
- SQL Server 分页SQL
SELECT * FROM(SELECT ROW_NUMBER() OVER(order by Id DESC)AS rownum, (SELECT COUNT(*) FROM Ana_Strateg ...
- PHP删除字符串中的空格和换行符 将字符串中的连续多个空格转换为一个空格
//删除空格和回车 function trimall($str){ $qian=array(" "," ","\t","\n&qu ...
- centos6.4升级openssh7.4p1
Centos6.4版本yum升级openssh版本最高到5.3,想要升级到更高的版本需要重新编译 一.查看当前openssh版本: [root@localhost ~]# ssh -VOpenSSH_ ...
- spket IDE插件更新地址
http://www.agpad.com/update spket IDE插件更新地址
- 1.java多线程_实现线程的两种方式
1.java多线程基本知识 1.1.进程介绍 不管是我们开发的应用程序,还是我们运行的其他的应用程序,都需要先把程序安装在本地的硬盘上.然后找到这个程序的启动文件, 启动程序的时候,其实是电脑把当前的 ...