
抓包(Charles工具入门)
一、charles工具简单使用
1、录制操作
录制请求、清空录制请求:

两种展示请求的视图方式:
2、录制请求的简单分析
(1)请求的总览页面Overview:可查看请求路径、请求方式、请求时间等有关该请求的内容

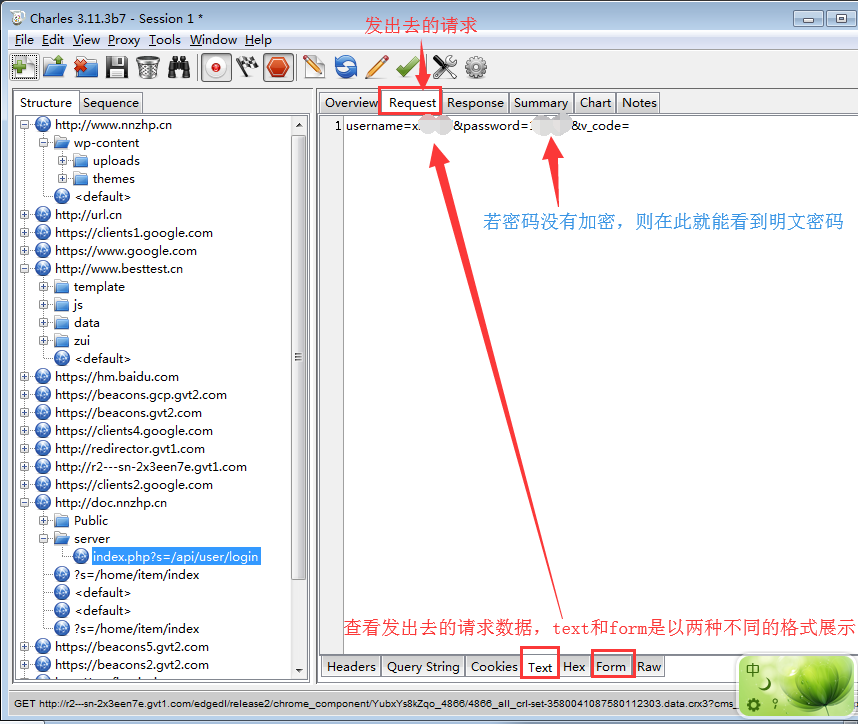
(2)request:由本机发送出去的请求
request的请求数据:
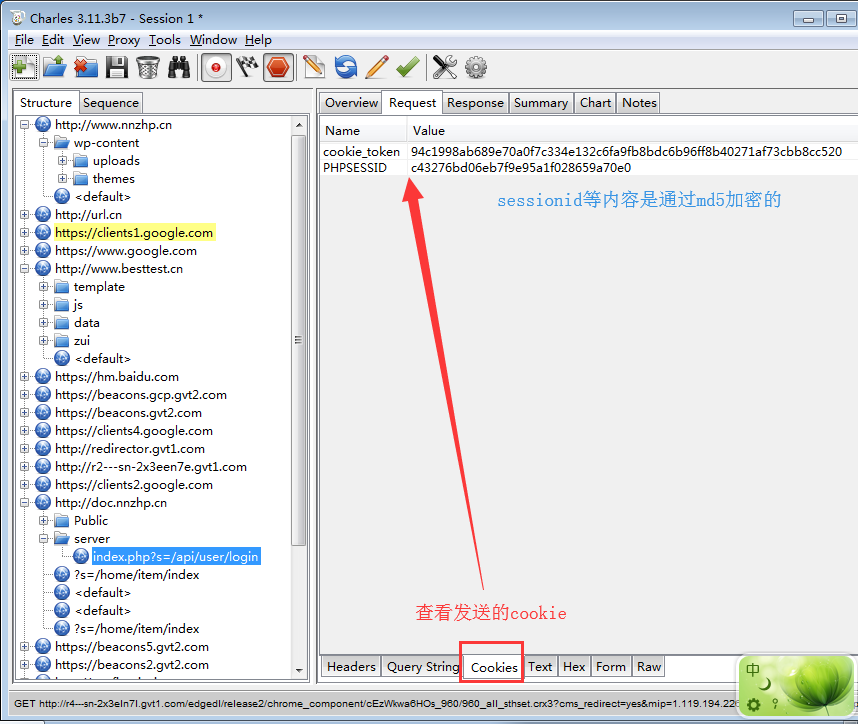
request-cookies:
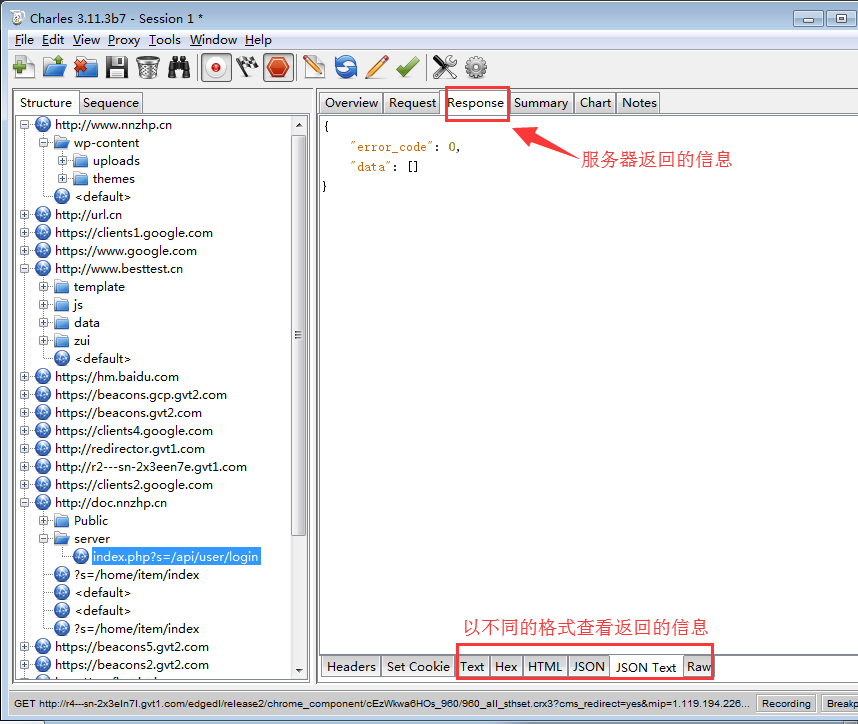
(3)response:由服务器返回的数据
三、filter:过滤
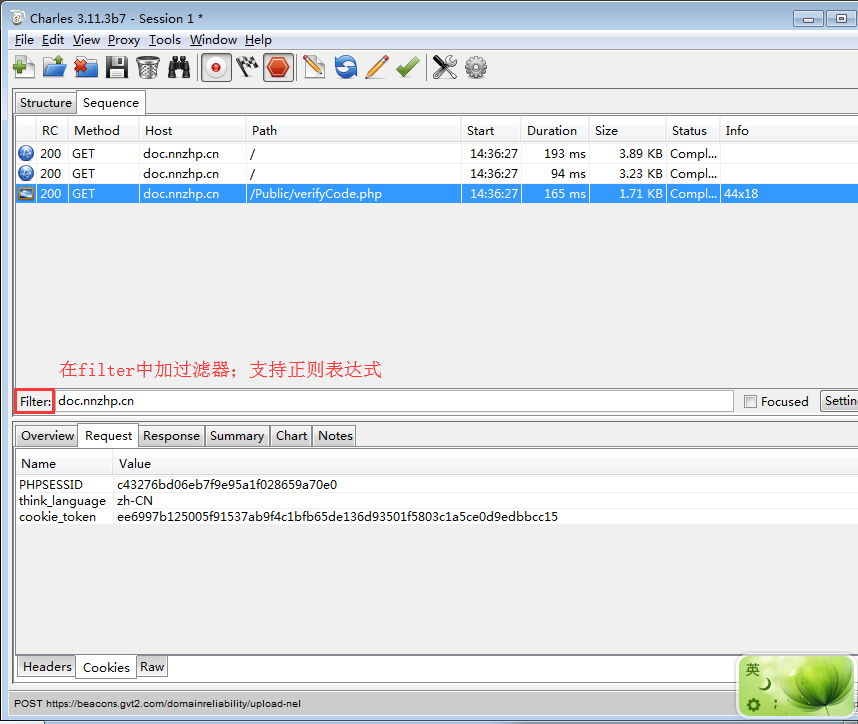
在sequence视图下,过滤请求数据。
二、抓包
1、抓包的简单介绍
抓包:(1)浏览器发出的所有请求,都可以用抓包工具抓到;也可以查看服务端返回的信息;
(2)如果开发不写接口文档,可以通过charles抓包,获取接口数据:请求参数等内容;
(3)charles可以模拟弱网测试(测试app时需要模拟2G网络、3G网络);
(4)https的请求:是花钱的,是加密传输的,没有公司的证书是抓不到的。
一般的https是抓不到的,可以在charles中导入证书去进行抓包。
(现在IOS必须要求是https的请求。)
2、抓包的作用
(1)定位问题(可以定位是服务端还是客户端的问题)
例如:发现一个bug,不能确定是后端的问题,还是前端的问题,则可以通过抓包工具抓包,
查看response服务器返回的信息是否正确,若服务器返回的信息正确,则证明是前端的问题,
反之则是后端的问题。
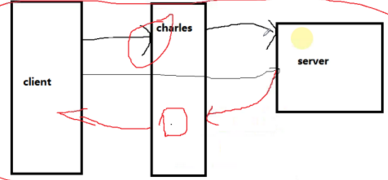
(2)篡改请求(篡改请求能用于测试系统的其他的异常情况)
例如:a.可以测试后端传回一个特别长的字段(超出字段的限制),查看前端是否能正常显示,
前端是否有限制,客户端是否校验好;(比如测试查询余额的时候,传回一个超长数字)。
b.或测试前端向后台传一个超长的数据,后台是否有做限制。
三、篡改数据练习
a.篡改请求
第一步:在所需要拦截的请求处,点击右键,勾选断点(Breakpoints)。

第二步:清空所有抓取到的请求
第三步:重新访问请求,会自动跳出charles的编辑请求的界面

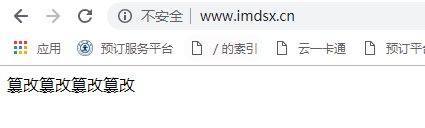
第四步:查看浏览器接收到的返回信息

b.篡改返回:
第一步:与篡改请求操作一致,在所需要拦截的请求处,勾选断点;
第二步:清空抓取的请求;
第三步:重新在浏览器访问页面,会首先弹出篡改请求的页面,此处不篡改,直接继续执行;
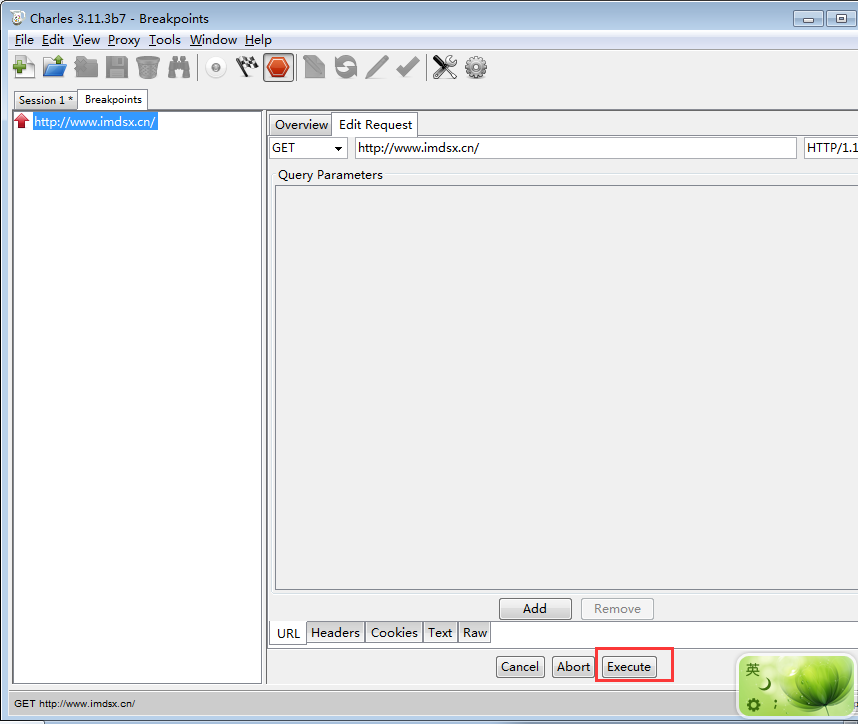
第四步:弹出篡改返回的页面,修改返回内容;

第五步:查看浏览器接收到的页面显示。
四、手机抓包
1、打开charles,必须保证手机和电脑是在一个局域网里面
2、手机设置代理
服务器写自己电脑的ip
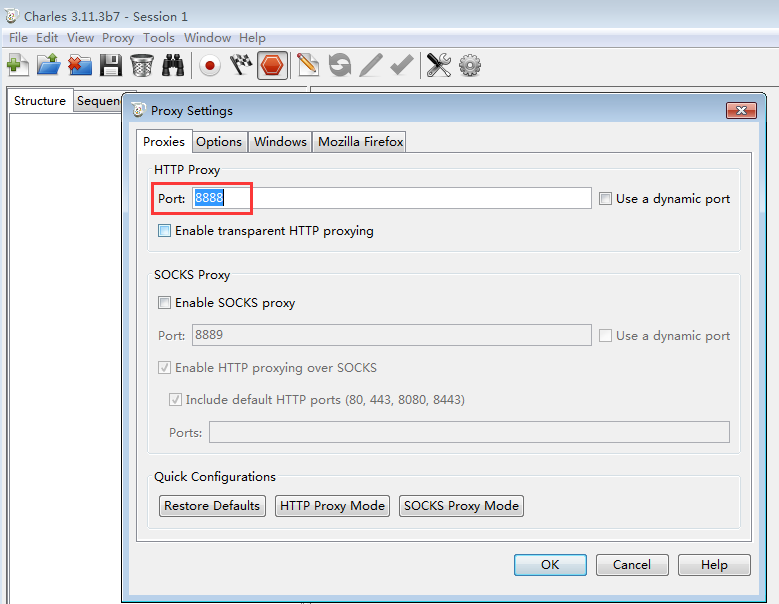
端口号呢,默认是8888,可自行修改
a.查看charles设置的端口号:Proxy->Proxy Settings
b.手机设置
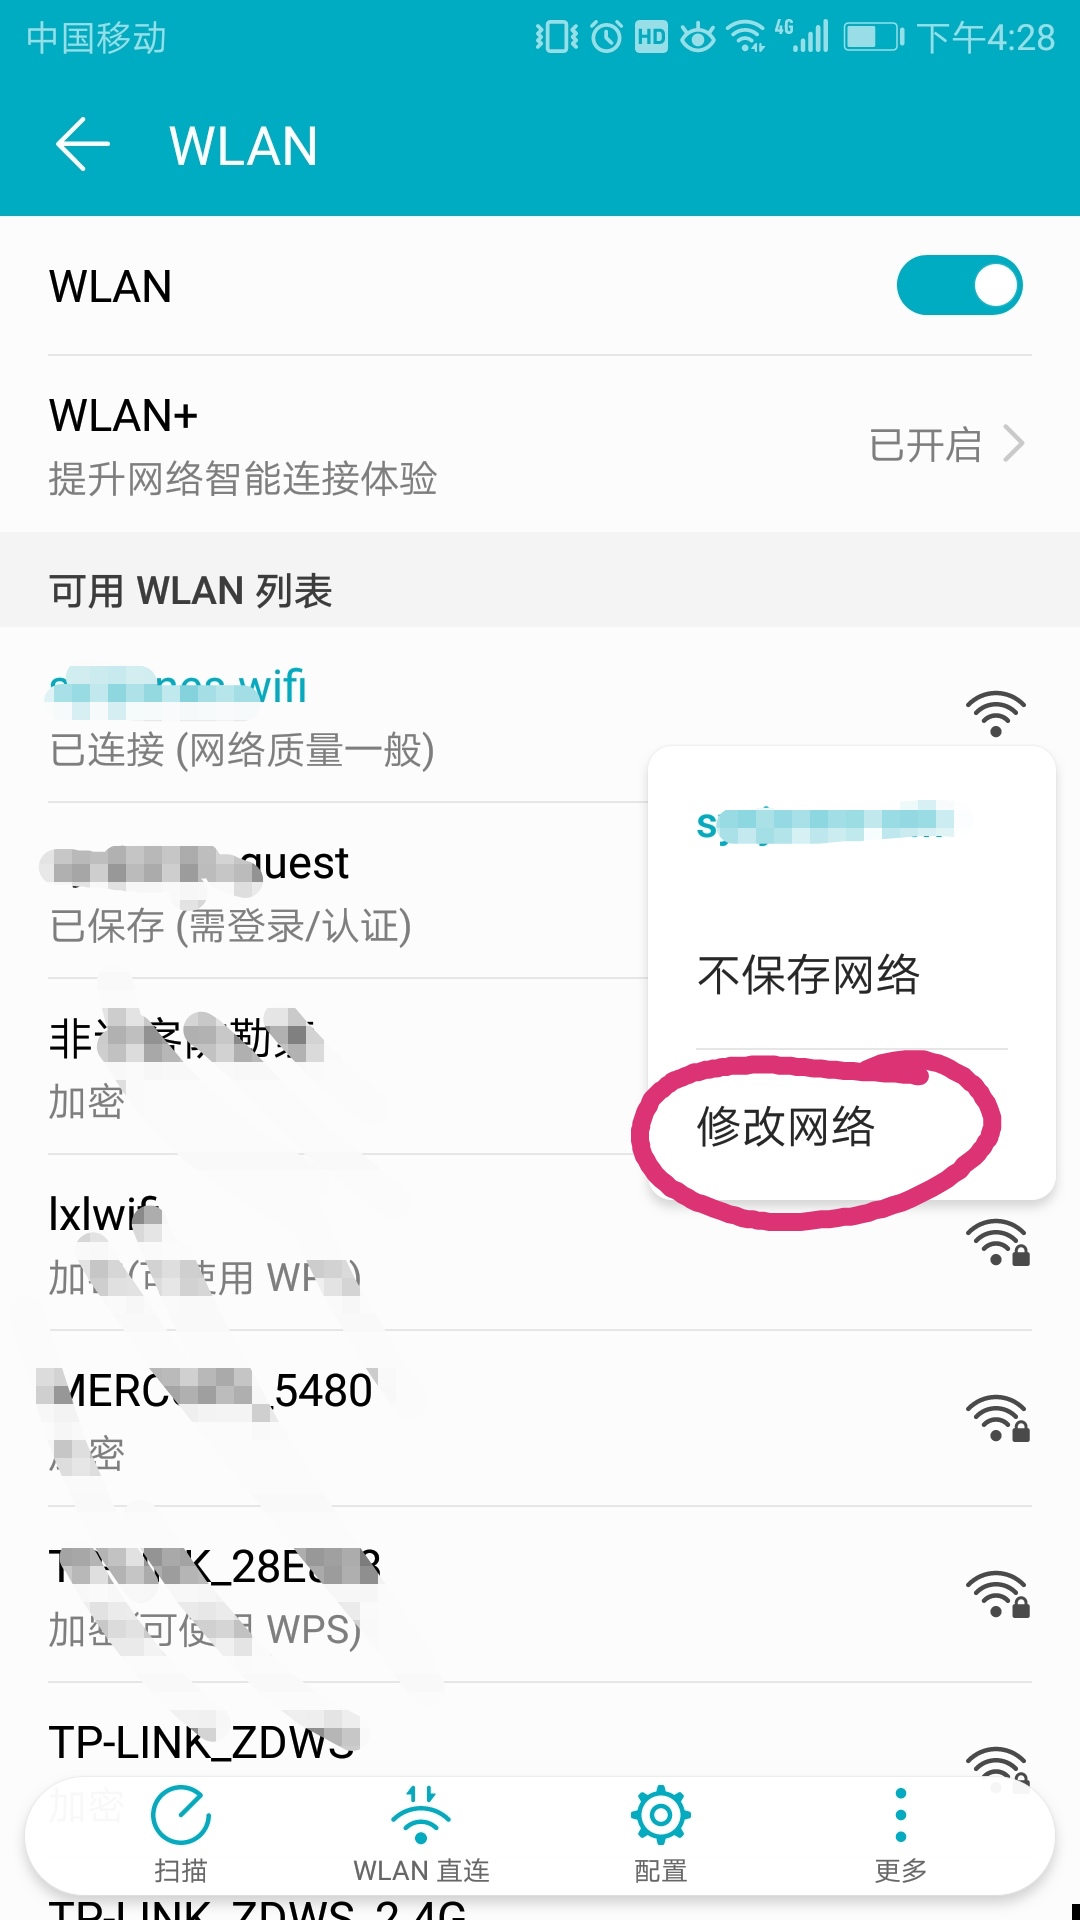
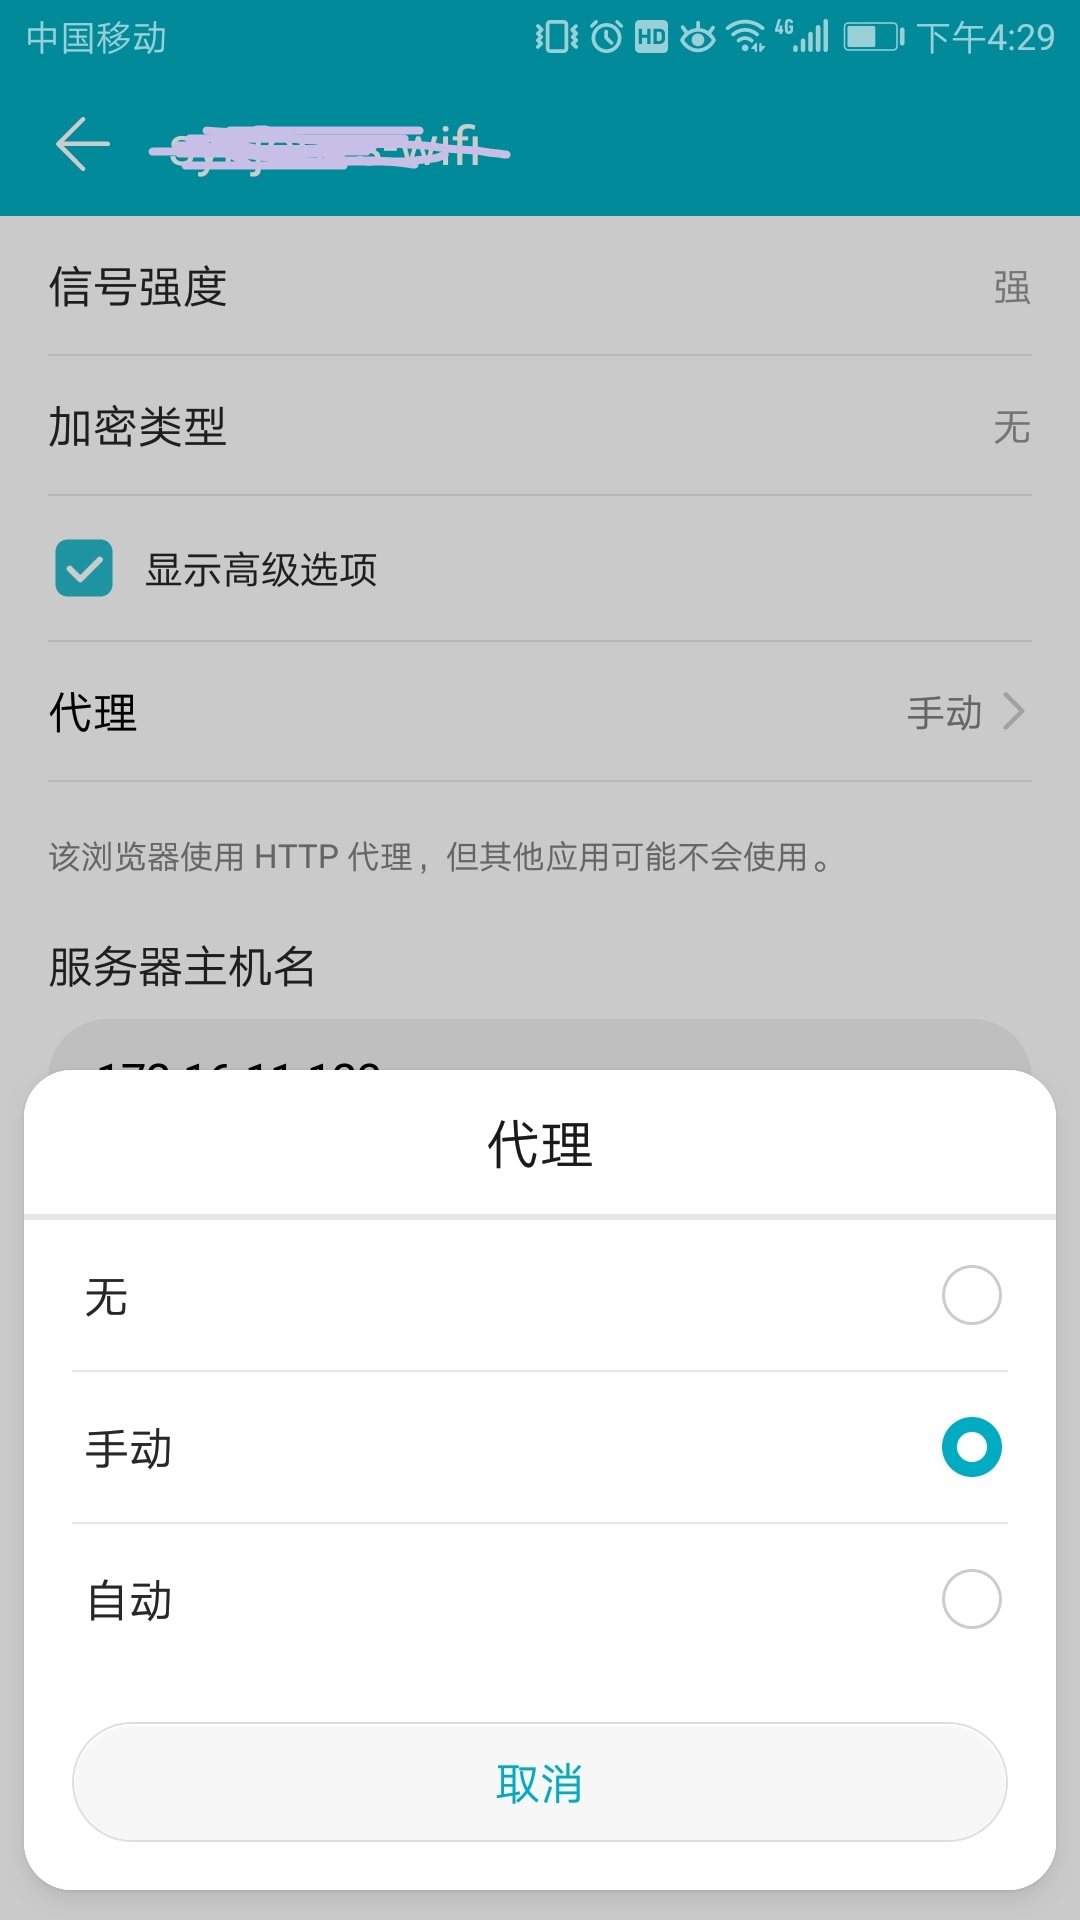

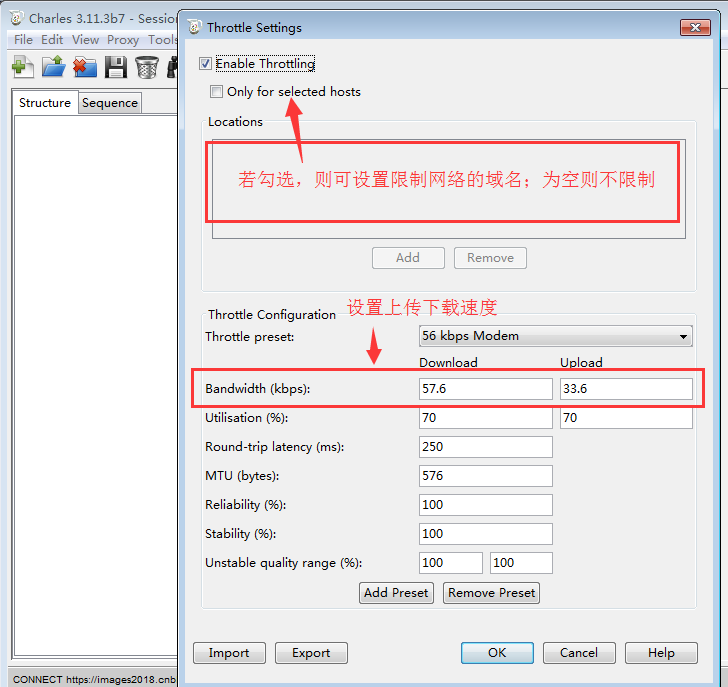
3、手机设置弱网(Proxy->Throttle Settings)
(1)Proxy->Throttle Settings
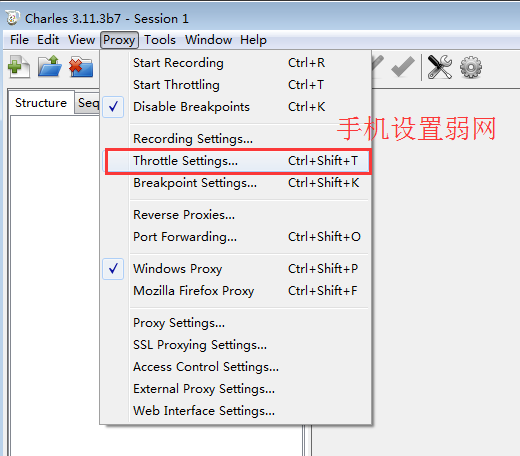
(2)Throttle preset:设置网络,比如3G、4G、8M/s、16M/s等;
Bandwidth(kbps):设置上传下载速度
附:抓包工具还有fildder等。
附:抓包工具只能修改本机的返回值发送值,若修改其他机器的数据,则涉及到安全测试了,不会安全测试。
另有搜索到的博客地址,可用于学习:
http://www.cnblogs.com/jiayuchn-test/p/8875105.html
https://www.cnblogs.com/mawenqiangios/p/8270238.html
https://blog.csdn.net/dongyuxu342719/article/details/78933618
抓包(Charles工具入门)的更多相关文章
- wireshark抓包分析工具的使用
# wireshark抓包分析工具的使用 ## 常用抓包指令 - `ip.src==192.168.60.26 and ip.dst==111.7.187.220 and tcp.port == 80 ...
- Charles 抓包的工具
下面是整个链接. http://www.winshy.com/2013/08/something_about_charlesproxy/?utm_source=rss Charles:移动端抓包工具安 ...
- 手机 https 抓包---Charles篇
原文出处: Lu尼玛的想疗院 作为一名现代前端,除了要掌握html,css,js 以及一系列乱七八糟框架之外,还得懂得如何抓包改包.当然,常规的网站或者自主开发的我们往往使用 chrome或者 fir ...
- 安全测试6_Web安全工具第二节(代理抓包分析工具)
上节课讲了浏览器及扩展,这节课继续来学习下抓包分析. 首先看下下图,了解下代理工具的原理:代理就相当于收费站一样,任何要通过的车辆必须经过它. 浏览器的代理我们可以通过设置进行手动设置代理,或者通过P ...
- iOS抓包Charles 操作
今天就来看一下Mac上如何进行抓包,之前有一篇文章介绍了使用Fidder进行抓包 http://blog.csdn.net/jiangwei0910410003/article/details/198 ...
- Wireshark网络抓包(四)——工具
一.基本信息统计工具 1)捕获文件属性(Summary) 1. File:了解抓包文件的各种属性,例如抓包文件的名称.路径.文件所含数据包的规模等信息 2. Time:获悉抓包的开始.结束和持续时间 ...
- 用Web抓包分析工具Livepool 实现本地替换开发
这是官方的介绍: LivePool 是一个基于 NodeJS,类似 Fiddler 支持抓包和本地替换的 Web 开发调试工具,是 Tencent AlloyTeam 在开发实践过程总结出的一套的便捷 ...
- 5分钟搞定iOS抓包Charles,让数据一清二楚
Charles安装 HTTP抓包 HTTPS抓包 1. Charles安装 官网下载安装Charles:https://www.charlesproxy.com/download/ 2. HTTP ...
- ngrep 比 tcpdump 更方便查看的抓包显示工具
ngrep 是grep(在文本中搜索字符串的工具)的网络版,他力求更多的grep特征,用于搜寻指定的数据包 一: ngrep的安装 CentOS6.2 64位 wget http://nchc.dl. ...
随机推荐
- ansible里的item和with_items
################################## 变量命名 变量名仅能由字母.数字和下划线组成且只能以字母开头. ################################# ...
- generate_scripts
echo "#!/usr/bin/env python" >$1echo "#-*- encoding=UTF-8 -*-" >>$1echo ...
- CSS a 标签样式
CSS a 标签样式 a:LINK { color: red; } a:VISITED { color: yellow; } a:HOVER { color: green; } a:ACTIVE { ...
- Vulkan Tutorial 01 开发环境搭建之Windows
操作系统:Windows8.1 显卡:Nivida GTX965M 开发工具:Visual Studio 2017 相信很多人在开始学习Vulkan开发的起始阶段都会在开发环境的配置上下一些功夫,那么 ...
- C51串口的SCON寄存器及工作…
原文地址:C51串口的SCON寄存器及工作方式作者:batistar 一,串行口控制寄存器SCON 它用于定义串行口的工作方式及实施接收和发送控制.字节地址为98H,其各位定义如下表: D7 D6 D ...
- Django中间件CsrfViewMiddleware源码分析
Django Documentation csrf保护基于以下: 1, 一个CSRF cookie基于一个随机生成的值,其他网站无法得到,次cookie有CsrfViewMiddleware产生.它与 ...
- 深入剖析SolrCloud(四)
作者:洞庭散人 出处:http://phinecos.cnblogs.com/ 本博客遵从Creative Commons Attribution 3.0 License,若用于非商业目的,您可以自由 ...
- solr4.3+tomcat入门部署
solr4.3的入门配置 目前阿帕奇官方仅推荐2个比较稳定的版本一个是4.3的版本,一个3.6的版本 3.6的版本没有用过,所以在此无涉及,下面就来说说solr4.3的入门配置 s ...
- 分布式缓存产品Redis和memcached比较区别(图)
- inux内核的编译与安装 (转)
1.查看ubuntu版本号: xdj@xdj-MS-:~$ sudo lsb_release -a [sudo] password for xdj: No LSB modules are availa ...