
SpringBoot 并发登录人数控制
通常系统都会限制同一个账号的登录人数,多人登录要么限制后者登录,要么踢出前者,Spring Security 提供了这样的功能,本文讲解一下在没有使用Security的时候如何手动实现这个功能
demo 技术选型
- SpringBoot
- JWT
- Filter
- Redis + Redisson
JWT(token)存储在Redis中,类似 JSessionId-Session的关系,用户登录后每次请求在Header中携带jwt
如果你是使用session的话,也完全可以借鉴本文的思路,只是代码上需要加些改动
两种实现思路
比较时间戳
维护一个 username: jwtToken 这样的一个 key-value 在Reids中, Filter逻辑如下
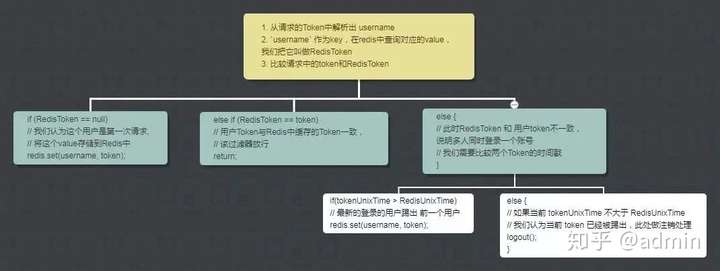
public class CompareKickOutFilter extends KickOutFilter {

    @Autowired

    private UserService userService;

    @Override

    public boolean isAccessAllowed(HttpServletRequest request, HttpServletResponse response) {

        String token = request.getHeader("Authorization");

        String username = JWTUtil.getUsername(token);

        String userKey = PREFIX + username;

        RBucket<String> bucket = redissonClient.getBucket(userKey);

        String redisToken = bucket.get();

        if (token.equals(redisToken)) {

            return true;

        } else if (StringUtils.isBlank(redisToken)) {

            bucket.set(token);

        } else {

            Long redisTokenUnixTime = JWTUtil.getClaim(redisToken, "createTime").asLong();

            Long tokenUnixTime = JWTUtil.getClaim(token, "createTime").asLong();

            // token > redisToken 则覆盖

            if (tokenUnixTime.compareTo(redisTokenUnixTime) > 0) {

                bucket.set(token);

            } else {

                // 注销当前token

                userService.logout(token);

                sendJsonResponse(response, 4001, "您的账号已在其他设备登录");

                return false;

            }

        }

        return true;

    }

}
队列踢出
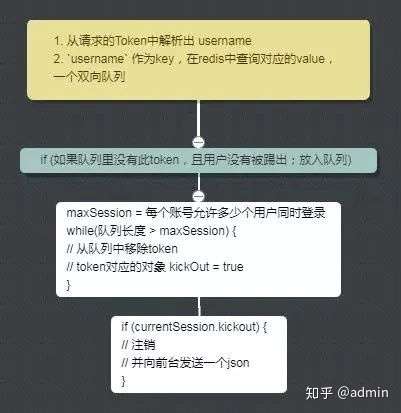
public class QueueKickOutFilter extends KickOutFilter {

    /**

     * 踢出之前登录的/之后登录的用户 默认踢出之前登录的用户

     */

    private boolean kickoutAfter = false;

    /**

     * 同一个帐号最大会话数 默认1

     */

    private int maxSession = 1;

    public void setKickoutAfter(boolean kickoutAfter) {

        this.kickoutAfter = kickoutAfter;

    }

    public void setMaxSession(int maxSession) {

        this.maxSession = maxSession;

    }

    @Override

    public boolean isAccessAllowed(HttpServletRequest request, HttpServletResponse response) throws Exception {

        String token = request.getHeader("Authorization");

        UserBO currentSession = CurrentUser.get();

        Assert.notNull(currentSession, "currentSession cannot null");

        String username = currentSession.getUsername();

        String userKey = PREFIX + "deque_" + username;

        String lockKey = PREFIX_LOCK + username;

        RLock lock = redissonClient.getLock(lockKey);

        lock.lock(2, TimeUnit.SECONDS);

        try {

            RDeque<String> deque = redissonClient.getDeque(userKey);

            // 如果队列里没有此token,且用户没有被踢出;放入队列

            if (!deque.contains(token) && currentSession.isKickout() == false) {

                deque.push(token);

            }

            // 如果队列里的sessionId数超出最大会话数,开始踢人

            while (deque.size() > maxSession) {

                String kickoutSessionId;

                if (kickoutAfter) { // 如果踢出后者

                    kickoutSessionId = deque.removeFirst();

                } else { // 否则踢出前者

                    kickoutSessionId = deque.removeLast();

                }

                try {

                    RBucket<UserBO> bucket = redissonClient.getBucket(kickoutSessionId);

                    UserBO kickoutSession = bucket.get();

                    if (kickoutSession != null) {

                        // 设置会话的kickout属性表示踢出了

                        kickoutSession.setKickout(true);

                        bucket.set(kickoutSession);

                    }

                } catch (Exception e) {

                }

            }

            // 如果被踢出了,直接退出,重定向到踢出后的地址

            if (currentSession.isKickout()) {

                // 会话被踢出了

                try {

                    // 注销

                    userService.logout(token);

                    sendJsonResponse(response, 4001, "您的账号已在其他设备登录");

                } catch (Exception e) {

                }

                return false;

            }

        } finally {

            if (lock.isHeldByCurrentThread()) {

                lock.unlock();

                LOGGER.info(Thread.currentThread().getName() + " unlock");

            } else {

                LOGGER.info(Thread.currentThread().getName() + " already automatically release lock");

            }

        }

        return true;

    }

}
比较两种方法
- 第一种方法逻辑简单粗暴, 只维护一个key-value 不需要使用锁,非要说缺点的话没有第二种方法灵活。
- 第二种方法我很喜欢,代码很优雅灵活,但是逻辑相对麻烦一些,而且为了保证线程安全地操作队列,要使用分布式锁。目前我们项目中使用的是第一种方法
本人免费整理了Java高级资料,涵盖了Java、Redis、MongoDB、MySQL、Zookeeper、Spring Cloud、Dubbo高并发分布式等教程,一共30G,需要自己领取。
传送门:https://mp.weixin.qq.com/s/osB-BOl6W-ZLTSttTkqMPQ
SpringBoot 并发登录人数控制的更多相关文章
- 2017.4.12 开涛shiro教程-第十八章-并发登录人数控制
原博客地址:http://jinnianshilongnian.iteye.com/blog/2018398 根据下载的pdf学习. 开涛shiro教程-第十八章-并发登录人数控制 shiro中没有提 ...
- 第十八章 并发登录人数控制——《跟我学Shiro》
目录贴:跟我学Shiro目录贴 在某些项目中可能会遇到如每个账户同时只能有一个人登录或几个人同时登录,如果同时有多人登录:要么不让后者登录:要么踢出前者登录(强制退出).比如spring securi ...
- 2017.6.30 用shiro实现并发登录人数控制(实际项目中的实现)
之前的学习总结:http://www.cnblogs.com/lyh421/p/6698871.html 1.kickout功能描述 如果将配置文件中的kickout设置为true,则在另处再次登录时 ...
- 并发登录人数控制--Shiro系列(二)
为了安全起见,同一个账号理应同时只能在一台设备上登录,后面登录的踢出前面登录的.用Shiro可以轻松实现此功能. shiro中sessionManager是专门作会话管理的,而sessinManage ...
- Windows登录脚本可以限制并发登录吗
在Windows服务器中,使用一个Windows登录脚本来限制并发会话靠谱吗? 事实上,这种解决方案存在很多缺点和弱点,并不能满足大中型IT基础设施的安全性需求. 一.使用登陆脚本限制并发会话,恶意用 ...
- JAVA之旅(三十三)——TCP传输,互相(伤害)传输,复制文件,上传图片,多并发上传,多并发登录
JAVA之旅(三十三)--TCP传输,互相(伤害)传输,复制文件,上传图片,多并发上传,多并发登录 我们继续网络编程 一.TCP 说完UDP,我们就来说下我们应该重点掌握的TCP了 TCP传输 Soc ...
- SpringBoot注册登录(三):注册--验证账号密码是否符合格式及后台完成注册功能
SpringBoot注册登录(一):User表的设计点击打开链接SpringBoot注册登录(二):注册---验证码kaptcha的实现点击打开链接 SpringBoot注册登录(三):注册 ...
- 063 日志分析(pv uv 登录人数 游客人数 平均访问时间 二跳率 独立IP)
1.需求分析 分析指标 pv uv 登录人数 游客人数 平均访问时间 二跳率 独立IP 2.使用的日志(一号店),会话信息 3.创建数据库 4.创建源表,存储源数据 5.创建我们需要的use表 6.创 ...
- springboot之登录注册
springboot之登录注册 目录结构 pom.xml <?xml version="1.0" encoding="UTF-8"?> <pr ...
随机推荐
- Python自带又好用的代码调试工具Pdb学习笔记
返璞归真 这几天项目有一个linux下部署数据库的操作,数据库使用python进行初始化安装.然后问题来了,由于linux服务器涉及安全要求,除了代码以来的Python3.6版本外不允许安装其他插件与 ...
- shell执行数学运算
整数: expr let $(()) $[] 浮点数: bc 1.使用expr ♦参与运算的成员和运算符之间必须有一个空格: ♦对于那些容易被shell错解的,在它们传入expr命令之前,需要使用sh ...
- JWT攻击手册:如何入侵你的Token
JSON Web Token(JWT)对于渗透测试人员而言,可能是一个非常吸引人的攻击途径.因为它不仅可以让你伪造任意用户获得无限的访问权限,而且还可能进一步发现更多的安全漏洞,如信息泄露,越权访问, ...
- luogu P3984 高兴的津津
题目描述 津津上高中了.她在自己的妈妈的魔鬼训练下,成为了一个神犇,每次参加一次OI比赛必拿Au虐全场.每次她拿到一个Au后就很高兴.假设津津不会因为其它事高兴,并且她的高兴会持续T天(包包含获奖当天 ...
- react-native中TextInput在ios平台下不能输入中文
目录 1. github上相关资料 2.需要满足defultValue和value属性 react-native 0.55.4版本,发现TextInput 在iOS平台上无法输入中文的问题. 1. g ...
- LCT(Link Cut Tree)总结
概念.性质简述 首先介绍一下链剖分的概念链剖分,是指一类对树的边进行轻重划分的操作,这样做的目的是为了减少某些链上的修改.查询等操作的复杂度.目前总共有三类:重链剖分,实链剖分和并不常见的长链剖分. ...
- hdu2546
Problem Description 电子科大本部食堂的饭卡有一种很诡异的设计,即在购买之前判断余额.如果购买一个商品之前,卡上的剩余金额大于或等于5元,就一定可以购买成功(即使购买后卡上余额为负) ...
- zabbix监控系统系列
来自网站:http://www.361way.com/zabbix-summarize/3335.html 一.zabbix的特点 zabbix是一个基于WEB界面的提供分布式系统监视以及网络监视功能 ...
- Python3 网络基础基础2
目录 subprocess 粘包问题 问题原因 解决问题 上传大文件 UDP协议 SocketServer subprocess 可以通过代码执行操作系统的终端命令, 并返回终端执行命令后的结果 im ...
- Python的re模块,正则表达式书写方法
Python的re模块,正则表达式 #导入re模块 import re 1.match方法的使用: result = re.match(正则表达式,待匹配的字符串) 正则表达式写法: 第一部分: 字 ...