
小白日记52:kali渗透测试之Web渗透-HTTPS攻击(Openssl、sslscan、sslyze、检查SSL的网站)
HTTPS攻击
全站HTTPS正策划稿那位潮流趋势
如:百度、阿里
HTTPS的作用
CIA
解决的是信息传输过程中数据被篡改、窃取 【从中注入恶意代码,多为链路劫持】
加密:对称、非对称、单向
解密攻击(明文、证书伪造)
协议漏洞(贵宾狗)、https实现方法的漏洞(参考心脏出血漏洞原理)、配置不严格
SSL(Secure socket layer)
保证网络通信安全的加密协议
TLS 它建立在SSL 3.0协议规范之上,是SSL 3.0的后续版本,可以理解为SSL 3.1 【为了兼容性问题,低版本的TLS还在使用】
SSL与TLS的区别
#TLS/SSL、HTTPS、HTTP over SSL 通俗上表示相同的意思
SSL/TLS也被用于其他场景的传输通道加密
1、邮件传输(服务器间、客户端与服务期间)
2、数据库服务器间
3、LDAP身份认证服务器间
4、SSL VPN
5、远程桌面RDP通信过程中的加密和身份认证
查询本机拥有的根证书 【可通过浏览器查询】

非对称加密算法 【加密数据量比较大的信息,性能比较差】
Diffie-Hellman key exchange
Rivest Shamir Adleman (RSA)
Elliptic Curve Cryptography(ECC)
对称加密算法
Data Encryption Standard (DES) /3DES
Advance Encryption Standard (AES)
International Data Encryption Algorithm (IDEA)
Rivest Cipher 4 (RC4)
WEP、TLS/SSL、RDP、Secure shell
单向加密算法 (HASH)
MD5、SHA-1、SHA-2 【前两个已被认为不安全】
SHA-3已经设计完成,但尚未广泛使用
SHA-2是TLS 1.2唯一支持的单向加密算法
碰撞攻击针对单向加密算法
两个不同的文件生成相同的HASH值
SSL的弱点
SSL是不同的对称、非对称、单向加密算法的组合加密实现 (cipher suite)

因为服务器端为提供更好的兼容性,选择支持大量过时的cipher suite
在协商过程中强迫降级加密强度
现代处理器计算能力可以在可接受时间内破解过时加密算法
通过购买云计算资源破解
Openssl 【kali系统命令】
直接调用openssl库识别目标服务器支持的SSL/TLS cipher suite
查看网站使用的证书
openssl s_client -connect www.baidu.com:443 【s_client:作为一个客户端 -connect:连接 +服务器域名:端口】

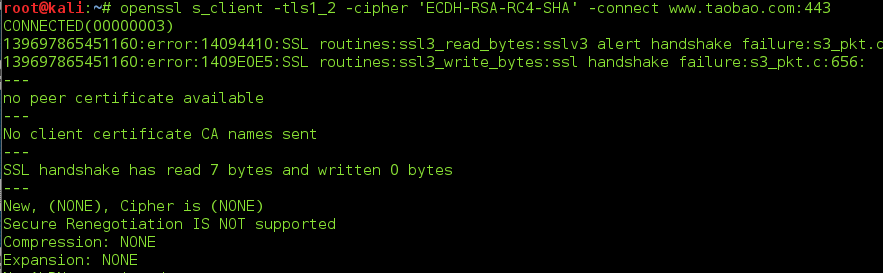
测试是否支持某协议(某低版本协议)
openssl s_client -tls1_2 -cipher 'ECDH-RSA-RC4-SHA' -connect www.taobao.com:443
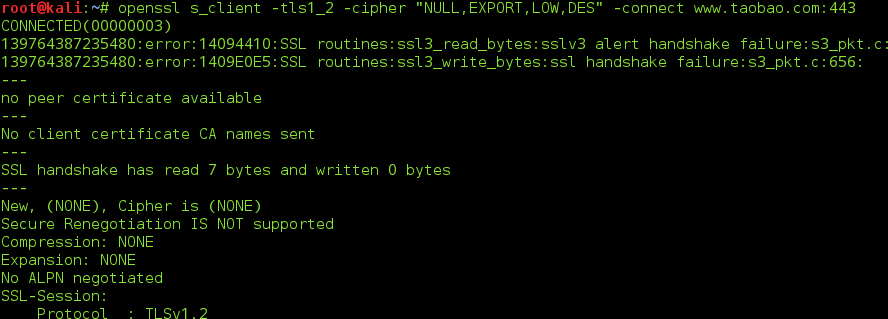
测试是否所有不安全的ciphers suite都不支持
openssl s_client -tls1_2 -cipher "NULL,EXPORT,LOW,DES" -connect www.taobao.com:443
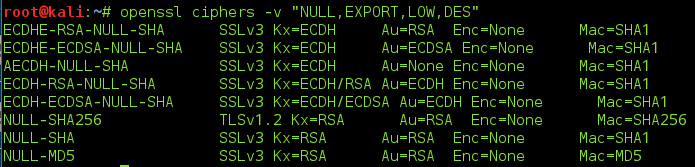
查看目前可被破解的cipher suite 【openssl】
openssl ciphers -v "NULL,EXPORT,LOW,DES"
#可用man openssl查看openssl的参数,自定义构造命令
#Openssl需要大量密码学相关知识,命令复杂,结果可读性差,但的确强大
可自动识别SSL配置错误、过期协议,过时cipher suite 和hash算法
默认会检查CRIME、heartbleed漏洞
绿色表示安全,黄色表示警告,红色表示危险
TLS支持的cipher suite
sslscan --tlsall www.taobao.com:443

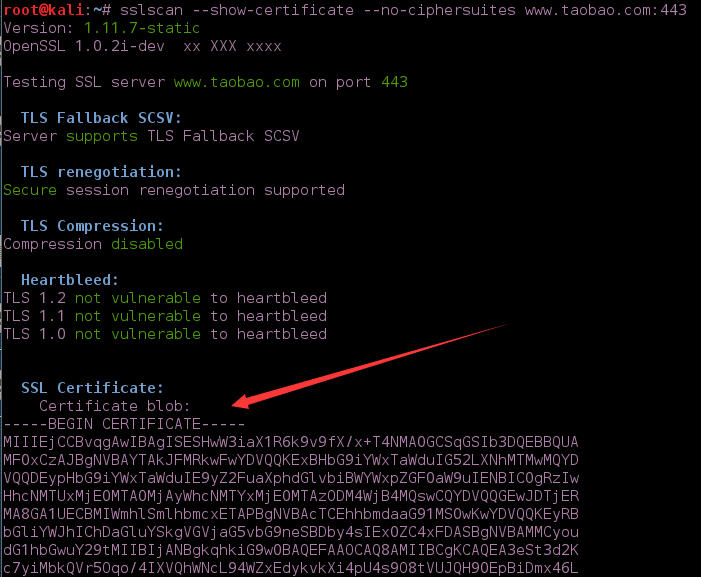
分析证书详细信息
sslscan --show-certificate --no-ciphersuites www.taobao.com:443
python语言编写
检查SSL过时版本
检查存在弱点的cipher suite
扫描多站点时,支持来源文件(指定扫描文件)
检查是否支持会话恢复
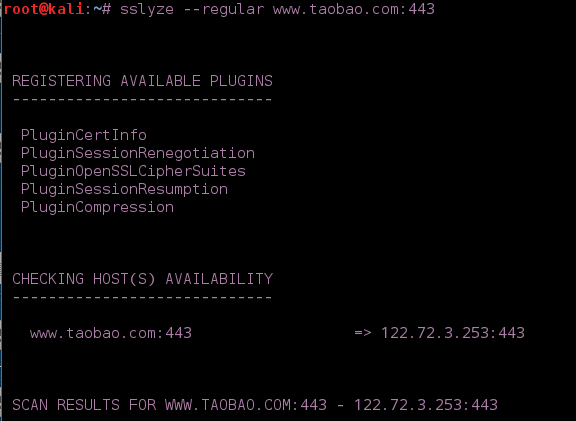
sslyze --regular www.taobao.com:443 【调用插件】
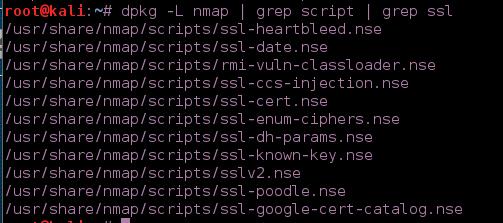
#NAMP枚举SSL脚本
nmap --script=ssl-enum-ciphers.nse www.taobao.com

查询nmap脚本
对ssl进行检查的网站 【https://www.ssllabs.com/ssltest】
只需输入域名 【可隐藏自己IP】


小白日记52:kali渗透测试之Web渗透-HTTPS攻击(Openssl、sslscan、sslyze、检查SSL的网站)的更多相关文章
- 小白日记28:kali渗透测试之Web渗透-扫描工具-Nikto
扫描工具-Nikto #WEB渗透 靶机:metasploitable 靶场:DVWA[默认账号/密码:admin/password] #新手先将DVWA的安全性,调到最低,可容易发现漏洞 侦察[减少 ...
- 小白日记30:kali渗透测试之Web渗透-扫描工具-Skipfish
WEB渗透-skipfish Skipfish是一个命令行模式,以C语言编写的积极的Web应用程序的安全性侦察工具,没有代理模式. 它准备了一个互动为目标的网站的站点地图进行一个递归爬网和基于字典的探 ...
- 小白日记51:kali渗透测试之Web渗透-WebShell(中国菜刀、WeBaCoo、Weevely)
webshell 本质:<?php echo shell_exec($_GET['cmd']);?> windows平台 中国菜刀官网:胖客户端程序,国产中比较优秀的webshell,适用 ...
- 小白日记54:kali渗透测试之Web渗透-补充概念(AJAX,WEB Service)
补充概念 AJAX(异步javascript和XML) Asynchronous javascript and xml 是一个概念,而非一种新的编程语言,是一组现有技术的组合 通过客户端脚本动态更新页 ...
- 小白日记50:kali渗透测试之Web渗透-CSRF
CSRF CSRF原理:经常与XSS混淆. 从信任的角度进行区分:XSS:利用用户对站点的信任:CSRF:利用站点对已经身份认证的信任(有一定的信任)[默认情况:站点不信任客户端] 结合社工在身份认证 ...
- 小白日记37:kali渗透测试之Web渗透-手动漏洞挖掘(三)-目录遍历、文件包含
手动漏洞挖掘 漏洞类型 #Directory traversal 目录遍历[本台机器操作系统上文件进行读取] 使用者可以通过浏览器/URL地址或者参数变量内容,可以读取web根目录[默认为:/var/ ...
- 小白日记35:kali渗透测试之Web渗透-手动漏洞挖掘(一)-默认安装引发的漏洞
手动漏洞挖掘 即扫描后,如何对发现的漏洞告警进行验证. #默认安装 流传linux操作系统比windows系统安全的说法,是因为windows系统默认安装后,会开放很多服务和无用的端口,而且未经过严格 ...
- 小白日记34:kali渗透测试之Web渗透-扫描工具-Burpsuite(二)
扫描工具-Burpsuite 公共模块 0.Spider 爬网 手动爬网 先禁用截断功能 手动将页面中点击所有连接,对提交数据的地方,都进行提交[无论内容] 自动爬网[参数设置] 指定爬网路径,否则其 ...
- 小白日记32:kali渗透测试之Web渗透-扫描工具-QWASP_ZAP
扫描工具-QWASP_ZAP 十大安全工具之一,集成性工具,功能完善,而且强大.既可做主动扫描,也可做截断代理.开源免费跨平台,简单易用,体验相对混乱,但在主动扫描方面,相对占优.[kali集成] # ...
随机推荐
- Codeforces Round #367 (Div. 2) C. Hard problem(DP)
Hard problem 题目链接: http://codeforces.com/contest/706/problem/C Description Vasiliy is fond of solvin ...
- hdu 4815 Little Tiger vs. Deep Monkey(01背包)
http://acm.hdu.edu.cn/showproblem.php?pid=4815 Description A crowd of little animals is visiting a m ...
- Windows下Mysql5.6启用监控执行脚本的日志
修改my.ini (我的MySQL安装位置是:E:\MySQL\MySQL Server 5.6) log-output=FILE general-log=1 general_log_file=&qu ...
- 使用paramiko来实现sftp
sftp是一个基于ssh的文件传输协议,是在Windows上往linux传送文件最常用的方式(例如SecureFX,Xftp). 在python下,paramiko实现了sftp,可以让大家方便地在代 ...
- UVaLive 6801 Sequence (计数DP)
题意:给定一个序列,有 n 个数,只有01,然后你进行k次操作,把所有的1变成0,求有多种方法. 析:DP是很明显的,dp[i][j] 表示进行第 i 次操作,剩下 j 个1,然后操作就两种,把1变成 ...
- POJ 3170 Knights of Ni (暴力,双向BFS)
题意:一个人要从2先走到4再走到3,计算最少路径. 析:其实这个题很水的,就是要注意,在没有到4之前是不能经过3的,一点要注意.其他的就比较简单了,就是一个双向BFS,先从2搜到4,再从3到搜到4, ...
- Holding Bin-Laden Captive!_hdu_1085(DP).java
/* * 9607741 2013-11-17 18:04:23 Accepted 1085 187MS 5700K 1251 B Java zhangyi http://acm.hdu.edu. ...
- window.print打印指定div
window.print可以打印网页,但有时候我们只希望打印特定控件或内容,怎么办呢? 首先我们可以把要打印的内容放在div中,然后用下面的代码进行打印. <html> <head& ...
- as3.0:文字 效果
//文字描边效果var tf1 = _root.createTextField("tf1", _root.getNextHighestDepth(), 10, 10, 0, 0); ...
- github命令
git push origin master //把本地源码库push到Github上 git pull origin master //从Github上pull到本地源码库